2026年10月、Oracle Javaに複数のセキュリティ更新が公開されました。独立行政法人情報処理推進機構(IPA)は10月21日に注意喚起を公表し、更新プログラムの早急な適用を呼びかけています。また、Oracleは20日の定例更新に続き、21日にCVE-2026-91403、24日にCVE-2026-114820のセキュリティアラートを公開しました。いずれもeMudhraの証明書問題に関連するものです。
今回の対応では、定例更新を適用しただけで完了と判断せず、実際に使用しているJavaの配布元やバージョン、追加更新への対応状況を確認することが重要です。本記事では、Oracle Javaの脆弱性と更新情報、企業の業務システムで確認すべきポイントを解説します。
2026年10月のOracle Java更新と重大な脆弱性
2026年10月のCritical Patch Update(CPU)には、Oracle Java SE製品群向けの新規セキュリティパッチが55件含まれます。そのうち49件は、認証を必要とせずネットワーク経由で悪用される可能性があるとされています。この集計にはJavaFXやGraalVMも含まれ、個々のシステムすべてに55件が該当するという意味ではありません。
図1:Oracle Javaの定例更新と追加セキュリティアラート
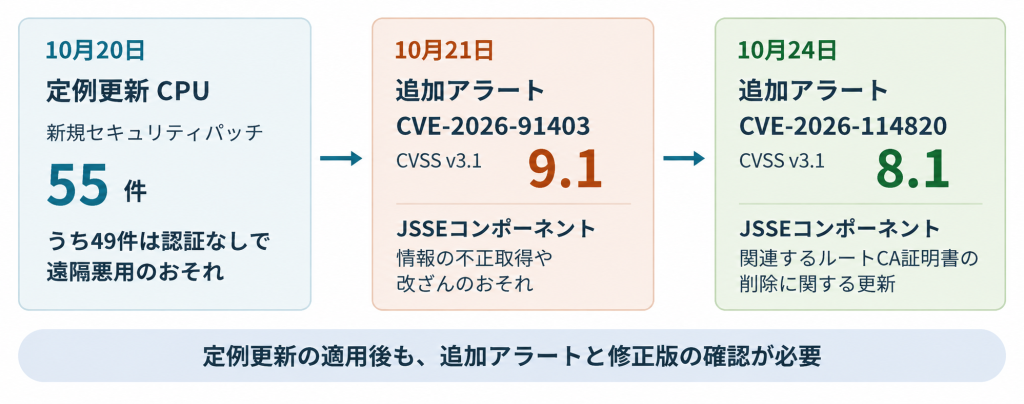
※日付はOracleの公表日表記です。55件と49件はOracleのJava SE製品群集計をそのまま使用し、比率や合計は算出していません。9.1は件数ではなくCVSS v3.1の基本値です。
翌21日の追加アラートで示されたCVE-2026-91403は、JSSEコンポーネントに関する脆弱性です。CVSS v3.1の基本値は9.1で、認証や利用者の操作を必要とせず、情報の不正取得や改ざんなどにつながるおそれがあります。Oracleは、この脆弱性への対応として、eMudhraに関連する影響を受けた中間CA証明書を信頼しないための更新を公開しました。
さらに10月24日には、CVE-2026-114820のセキュリティアラートを公開しました。こちらは、eMudhraに関連する影響を受けたルートCA証明書を削除するための更新です。21日の更新を適用した環境でも、24日の追加アラートへの対応状況を確認する必要があります。
更新先は追加リリースの表示まで照合する
IPAの注意喚起に掲載されたバージョンは、脆弱性の影響対象です。更新先の一覧として読み替えないようにしてください。また、10月21日の追加アラートには20日の定例更新で公開された版が、24日の追加アラートには21日付の更新版が、それぞれ影響対象として掲載されています。すでに定例更新や21日の追加更新を適用している場合も、24日付のアラートを含めて対応状況を確認する必要があります。
表1:Oracleの定例更新と追加リリースの表示
| 系列 | 10月20日 CPU | 10月21日 SA | 10月24日 SA |
|---|---|---|---|
| Java 27 | 27.0.1 | 27.0.1.0.2 | 27.0.1.0.3 |
| Java 25 | 25.0.5 | 25.0.5.0.2 | 25.0.5.0.3 |
| Java 21 | 21.0.13 | 21.0.13.0.2 | 21.0.13.0.3 |
| Java 17 | 17.0.21 | 17.0.21.0.2 | 17.0.21.0.3 |
| Java 11 | 11.0.33 | 11.0.33.0.2 | 11.0.33.0.3 |
| Java 8 | 8u511 | 8u511b32 | 8u511b33 |
※55件と49件はOracle Java SE製品群の集計値です。9.1と8.1は件数ではなくCVSS v3.1の基本値です。各アラートは異なるCVEへの対応を示しており、3つの更新に含まれる脆弱性の合計件数を表したものではありません。
Java 8では、同じ「8u511」という更新番号でも、セキュリティアラートに対応するビルドが異なります。Oracleのリリース一覧では、10月21日付が8u511b32、24日付が8u511b33と示されています。更新番号だけで対応済みと判断せず、実際に適用したビルドと配布元の修正情報を照合してください。
IPAの対象一覧にはJava 26も含まれます。サポート期間が終了した系列では、通常のセキュリティ更新が提供されない場合があります。利用中のJavaがサポート対象かどうかを確認し、必要に応じてサポートされている版への移行を検討してください。なお、他社が配布するOpenJDKや製品に同梱されたJavaについては、それぞれの配布元・製品ベンダーが公開するアドバイザリーと更新手順を確認してください。
Javaの更新漏れを防ぐには実行中の環境を確認する
作業の出発点は、どの業務がどのJavaで動いているかを結び付けることです。端末やサーバーに加え、業務ソフトに同梱されたJRE、コンテナ内のJDKも確認対象に含めましょう。配布元、バージョン、配置場所、利用するアプリケーション、管理担当を記録しておくと、対象判定と更新の依頼先を整理できます。
バージョンを調べる際は、対象のJava実行ファイルを指定して、java -versionを実行します。このコマンドは呼び出したJavaのバージョンを表示します。端末で一度実行した結果だけでは、別の場所にあるJavaや、サービスが起動に使うJavaまで確認したことにはなりません。サービスの起動設定やアプリケーションの構成情報も照合してください。
図2:利用場所から更新の完了確認までをつなぐ
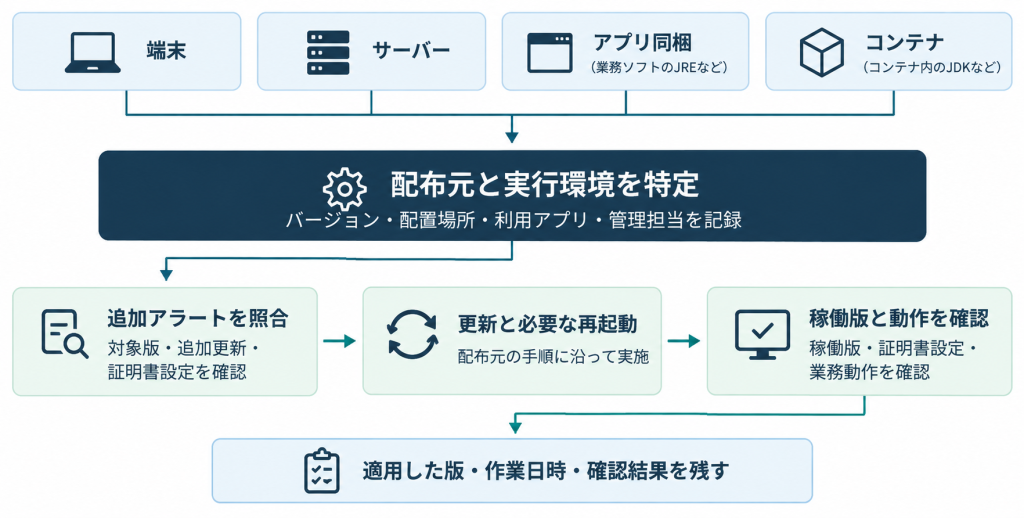
※証明書設定の確認は、利用環境や対象となる脆弱性に応じて実施するものであり、すべてのJava環境で同一の対応が必要という意味ではありません。
対象が分かったら、各CVEの攻撃条件と、そのシステムが扱うデータや業務への影響を確認します。検証環境でアプリケーションの起動や主要な業務処理を確かめ、配布元の手順に沿って更新してください。コンテナを利用する場合は、イメージの更新に加えて稼働環境への反映まで確認します。
完了確認では、実際に動くプロセスが更新後のJavaを使用しているかを確かめます。必要な再起動を行い、外部サービスとの通信や定期処理も確認してから、適用した版、作業日時、確認結果を記録してください。これらは更新漏れを減らすための運用上の確認事項です。なお、証明書に関する今回の問題では、Javaのバージョンだけでなく、実際に利用するキーストアや証明書の信頼設定も確認対象となります。
eMudhraの証明書問題とOracleの対応
今回の追加アラートは、eMudhraの中間CA証明書の秘密鍵が侵害された問題に関連しています。Oracleは10月21日にCVE-2026-91403への対応として、影響を受けた中間CA証明書を信頼しないための更新を公開しました*1。さらに24日にはCVE-2026-114820への対応として、関連するルートCA証明書をJDKのキーストアから削除する更新を公開しています*2。
Oracleは、最新版への更新が難しい場合の対応として、対象となるルート証明書の削除や証明書の失効確認を案内しています*3。Java 8とJava 11以降ではキーストアの配置場所や操作方法が異なるため、実施時には公式手順を確認してください。また、証明書の信頼設定を変更すると、関連する通信やアプリケーションの動作に影響する可能性があるため、変更後の動作確認も必要です。
脆弱性情報の収集・対応管理を支援するBBSecのSAS
Oracle Javaのように追加のセキュリティ情報が公表される場合、脆弱性情報の継続的な収集と対応状況の管理が重要です。ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録されたシステム情報に関連する脆弱性情報を提供し、対応ステータスの管理を支援するサービスです。脆弱性情報の収集や対応管理に課題がある場合は、ぜひご検討ください。
【参考情報】
- 独立行政法人情報処理推進機構(IPA)「Oracle Java の脆弱性対策について(2026年10月)」(2026年10月21日)https://www.ipa.go.jp/security/security-alert/2026/1021-jre.html
- Oracle Corporation「Oracle Critical Patch Update Advisory – October 2026」(2026年10月20日、10月26日改訂)(https://www.oracle.com/security-alerts/cpuoct2026.html)
- Oracle Corporation「Oracle Security Alert Advisory – CVE-2026-91403」(2026年10月21日)https://www.oracle.com/security-alerts/alert-cve-2026-91403.html
- Oracle Corporation「Text Form of Oracle Security Alert – CVE-2026-91403 Risk Matrices」(2026年10月21日)https://www.oracle.com/security-alerts/cve-2026-91403verbose.html
- Oracle Corporation「JDK Releases」(2026年10月20日・21日・24日掲載分、10月28日確認)https://ops.java/releases/
- Oracle Corporation「Oracle Security Alert Advisory – CVE-2026-114820」(2026年10月24日)https://www.oracle.com/security-alerts/alert-cve-2026-114820.html
- Oracle Corporation「Distrusting eMudhra Intermediate Certificates in Oracle JDK」(2026年10月24日更新)https://ops.java/emudhra
- Oracle Corporation「Oracle Java SE Support Roadmap」(2026年10月28日確認)https://www.oracle.com/java/technologies/java-se-support-roadmap.html
- Oracle Corporation「The java Command」(2026年10月28日確認)https://docs.oracle.com/en/java/javase/25/docs/specs/man/java.html
- Oracle Corporation「JDK 21.0.13 Release Notes」(2026年10月20日)https://www.oracle.com/java/technologies/javase/21-0-13-relnotes.html
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら