佐川急便株式会社は2026年10月23日、「お荷物問い合わせサービス」への不正アクセスに関する第5報を公表し、流出した可能性のある個人情報が最大約5,323万件に上ると発表しました。同日、停止していたWebでの荷物問い合わせも再開しました。ただし、件数には重複が含まれており、対象者の実人数や全件の流出が確認されたわけではありません。
前回記事で扱った第3報以降、対象件数や送り状データの対象期間、手書き送り状の扱い、出荷人への案内方針などが具体化しました。一方、一部のWebサービスは停止が続き、原因や影響範囲の調査も継続しています。本記事では、第4報・第5報と更新FAQをもとに、判明した事実と引き続き確認が必要な事項を整理します。
※本記事は2026年10月23日時点で確認できる公表資料に基づき作成しています。
不正アクセス発覚から個人情報流出の可能性が公表されるまでの経緯や、当初判明していた対象情報、企業が確認すべき対応については、前回の記事で解説しています。
関連記事:佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性
contents
続報で具体化した件数と復旧状況
第4報では、9月30日午前7時30分に事案が発覚し、10月1日正午にインターネット貨物システムへの外部アクセスを遮断したと説明していました。発覚した日時と、攻撃者が侵入を始めた日時は別です。不正アクセスの発生日時は調査中とされており、9月30日を侵入開始日と断定することはできません。
第5報は、調査途中の最大件数を示すとともに、必要なセキュリティ対策と安全性確認を経て、Webでの荷物問い合わせを再開したと報告しています。利用者が配送状況を確認できるようになった一方、個人情報への影響がすべて確定したわけではありません。
図:佐川急便の不正アクセス公表と対応の経過
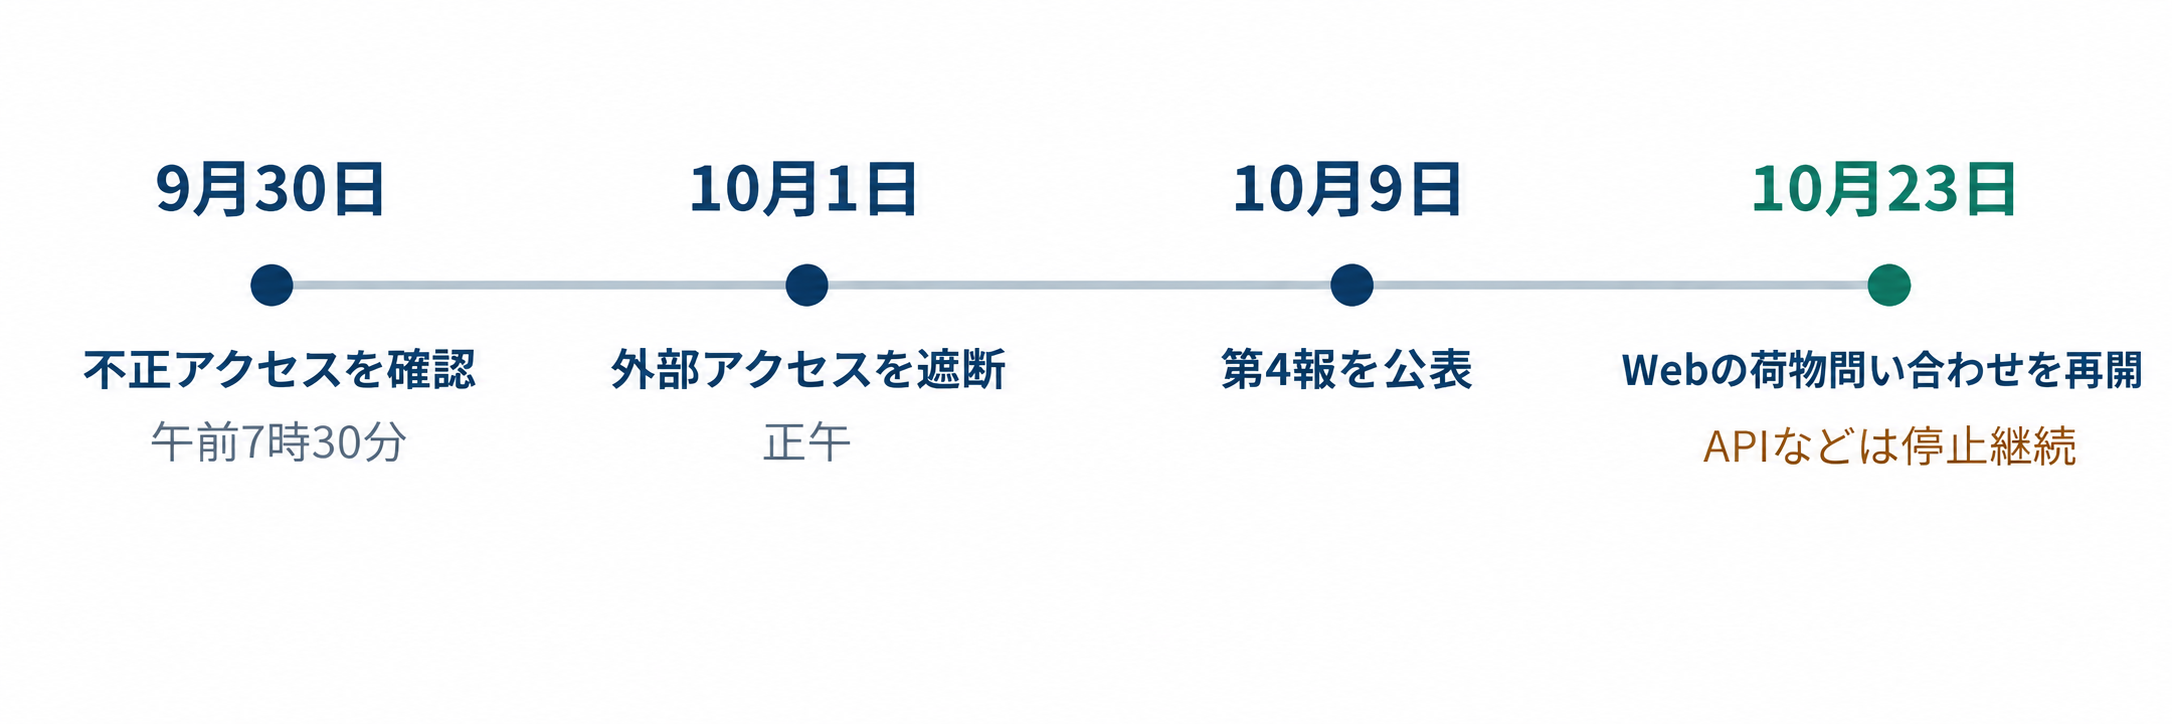
公表資料に記載された事案の発覚、外部アクセスの遮断、続報の公表、サービス再開の経過を整理したものです。日付間の距離は実際の経過日数に比例せず、不正アクセスの開始時点を示すものではありません。
最大約5323万件をどう読むか
最大約5,323万件は、同じ人の情報をまとめる「名寄せ」を一定程度行った後の集計値ですが、送り状データにはなお相当数の重複が含まれています。そのため、5,323万人の情報流出を意味するものではありません。集計には法人の担当者名など個人を識別できる情報が含まれ、法人名のみの情報は除外されています。 対象は送り状データ、運賃契約者情報、スマートクラブ会員情報の3区分です。なお、2026年6月21日から9月30日までの約100日間という対象期間は送り状データに限られ、ほかの2区分に同じ期間が適用されるわけではありません。
表1:流出した可能性のある情報の範囲
| 区分 | 対象者と期間 | 対象として公表された情報 |
|---|---|---|
| 送り状データ | 依頼主・届け先 2026年6月21日~9月30日 | 氏名・住所・電話番号 手書き送り状の荷物情報は対象外 |
| 運賃契約者情報 | 運賃契約を締結する顧客 | 氏名・住所・電話番号 |
| スマートクラブ 会員情報 | スマートクラブ登録会員 | 氏名・住所・電話番号 メールアドレス・会員ID |
※区分別の件数は公表されておらず、最大約5,323万件を各区分に配分したものではありません。
手書きの送り状で預かった荷物の情報は、今回の流出対象に含まれないと明記されました。ただし、その説明は荷物の情報についてのものです。手書き送り状を使った人でも、別にスマートクラブ会員情報や運賃契約者情報があれば、そちらまで対象外と判断する根拠にはなりません。
クレジットカード情報とパスワードは対象外です。更新FAQでは、銀行口座情報も含まれないと説明しています。一方、品名や配送履歴を含む対象情報の詳細は確認中です。「掲載された項目以外はすべて安全」と広げて解釈することは避けるべきでしょう。
Webの荷物問い合わせは再開、APIなど8サービスは停止継続
佐川急便は10月23日、公式Webサイトの「インターネット貨物のお荷物問い合わせ」を再開しました。一方、お荷物問い合わせAPIなど8サービスは引き続き停止しており、その他のサービスの再開時期は未定です。
表2:Webサービスの再開・停止状況
| 状況 | 対象サービス |
|---|---|
| 再開 | インターネット貨物のお荷物問い合わせ |
| 停止継続 | お荷物問い合わせAPI |
| 停止継続 | 飛脚宅配便受付 |
| 停止継続 | 飛脚往復便受付 |
| 停止継続 | 飛脚往復便(ゴルフ)受付 |
| 停止継続 | 商品回収返金サービス |
| 停止継続 | 受取先変更(配達予定からの事前変更) |
| 停止継続 | 受取先変更(不在発生後の変更) |
| 停止継続 | 回収くん |
集荷・配達は通常どおり行われています。また、電話による集荷依頼は受け付けているため、必要に応じて最寄りの営業所へ確認してください。特に法人の担当者は、Webサイトで荷物を追跡できるようになったことと、自社システムで利用するAPI連携の復旧を混同しないよう注意が必要です。自社業務への影響を確認する際は、利用しているサービスごとの稼働状況を確認することが重要です。
対象者への通知と出荷人が確認したいこと
佐川急便は対象者の確認・整理を続け、順次案内するとしています。個別案内が難しい対象者については、今回の公表を通知に代える方針です。個別連絡が届いていないことだけで、対象外とは判断できません。スマートクラブに登録していなくても、該当する荷物の送り主や受取人として情報が含まれる可能性があります。
配送を委託する出荷人にとっては、個人情報保護委員会への報告対応も確認事項です。佐川急便は2026年10月1日に同委員会へ速報を行い、今後の確報については、対象となる出荷人との連名で取りまとめる方向で準備していると説明しています。連名報告に同意しない出荷人は、自ら速報・確報を行う必要が生じる場合があるとしています。また、すでに個別報告をした出荷人も、連名報告への切り替えを相談できるとしています。
ただし、連名報告の対象となるかどうかや、自社に報告義務が生じるかどうかは、個人情報の取扱状況や法令上の要件を踏まえて確認する必要があります。対象となる出荷人は、佐川急便からの手続き案内を確認するとともに、自社の個人情報保護担当部門や法務部門と対応を整理しておくことが重要です。
利用者は便乗した不審な連絡にも注意
第5報の公表時点で、本件に起因する個人情報の不正利用などの二次被害は確認されていません。ただし、佐川急便を装った不審なメールやSMS、電話には引き続き注意が必要です。不審な連絡に記載されたURLへアクセスしたり、個人情報を入力・提供したりせず、公式サイトの案内を確認してください。
サービス再開後も求められる監視と影響調査
今回の続報では、Webサービスの一部再開と並行して、個人情報への影響範囲や原因の調査が続いていることが示されました。企業がインシデントからの復旧を進める際も、サービスの再開だけで対応が完了するわけではありません。
再開後は、アクセスログや認証ログなどを継続的に確認し、不審な挙動が再発していないか監視することが重要です。また、調査結果の更新に応じて影響範囲を見直し、必要な関係者への説明や報告を継続できる体制も求められます。
こうした対応を可能にするには、平時から必要なログの取得・保存と監視体制を整え、異常検知後の判断や対応手順を明確にしておくことが重要です。なお、これは企業に求められる一般的な備えであり、佐川急便の具体的な監視状況や管理上の問題を指摘するものではありません。
ログの活用と継続監視を支援するBBSecのサービス
インシデントに備えたログ管理体制の整備には、ブロードバンドセキュリティ(BBSec)の「セキュリティログ分析/活用支援」が選択肢となります。既存ログの分析やログ取得環境の整備、統合ログ管理・分析環境の構築・運用を支援し、調査に必要な記録を活用できる体制づくりにつなげます。
また、継続的な脅威の監視・検知と対応体制の強化には「G-MDR®」があります。24時間365日の監視体制を通じて、脅威の検知・分析から遮断・封じ込め、被害調査、対応支援までを提供するサービスです。
ログの取得・活用から継続監視、インシデント発生時の対応まで、自社の運用体制に応じた支援についてはBBSecにご相談ください。
【参考情報】
- 佐川急便株式会社「『お荷物問い合わせサービス』の再開および個人情報の流出に関する調査状況について(第5報)」(2026年10月23日)https://www2.sagawa-exp.co.jp/information/detail/430/
- 佐川急便株式会社「『お荷物問い合わせサービス』への不正アクセスに関する第4報」(2026年10月9日)https://www2.sagawa-exp.co.jp/information/detail/426/
- 佐川急便株式会社「『お荷物問い合わせサービス』への不正アクセスに関するFAQ」(2026年10月23日更新)https://www2.sagawa-exp.co.jp/information/detail/425/
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら