2026年10月14~28日にかけて、企業の不正アクセスや情報漏洩に関する公表が相次ぎました。バーガーキングの公式アプリ会員情報の漏洩や、ニフティの申込・受付管理システムへの不正アクセスに加え、調査の進展によって影響範囲や原因の説明が訂正された事案もあります。
企業のセキュリティ担当者にとって重要なのは、被害件数だけで深刻さを判断せず、何が確認され、何がまだ調査中なのかを読み分けることです。本記事では、この期間に公表・更新された主なインシデント9件を取り上げます。攻撃の発生自体がこの期間内だった事案に限定していません。
※本記事は2026年10月28日時点で公表されている情報を基に作成しています。
contents
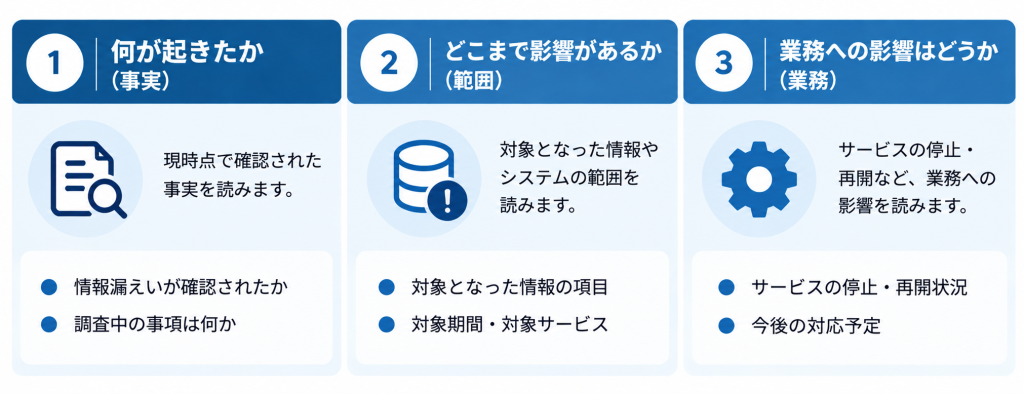
インシデント公表情報を読む3つのポイント
バーガーキング:公式アプリの会員情報約1,118万件が漏洩
ビーケー・ジャパンは10月15日、バーガーキング公式アプリの会員情報約1,118万件が外部に漏洩したと発表しました*1。不正アクセスは10月2~7日に行われ、13日に漏洩が判明したとしています。対象にはメールアドレス、氏名、電話番号、生年月日などが含まれます。公表単位は「件」であり、そのまま人数と置き換えることはできません。
同社は、クレジットカード番号は保有しておらず漏洩していない一方、ログインパスワード情報の漏洩は公表時点で確認されていないと説明しています。侵入を許した詳細な原因は調査中としています。同社を装う不審なメールやSMSなどへの注意も呼び掛けています。
Studio:フォーム運営者は自社への通知と対象機能を確認
Studioは10月16日、クラウド環境への不正アクセスと情報流出の可能性を公表しました*2。第三者による実際の取得は確認できていないものの、取得されたものとして対応を進めるとしています。フォームやAPI連携など、利用機能によって確認事項が異なります。
20日の続報では、個人情報保護委員会への報告について、自社による個別報告か、Studioが取りまとめる連名報告かを選べると案内しました*3。個別報告は17日の保留依頼にかかわらず提出でき、連名報告に本人への通知は含まれません。10月28日には、連名報告の受付を11月上旬に開始する予定であることを追加案内しました。また、フォーム送信者への通知についても案内を更新しています。
利用企業は自社宛ての案内と対象プロジェクトを確認し、個人情報保護委員会への報告と本人への通知について、それぞれ必要な対応を整理してください。
skyticket:第2報で過去のカード情報流出を公表
アドベンチャーは10月16日の第2報で、過去のskyticketプレミアム会費の支払い記録から、最大6,140名分のカード番号、名義、有効期限が流出したと公表しました*4。一部はカード番号のみが対象です。対象期間は2017年2月〜2018年6月です。カード情報の流出はないとしていた当初説明が訂正されました。今回の事案は、過去に保存されたデータも情報漏洩の対象となり得ることを示しています。
バルテックは第三報で外部送信を確認 原因説明も訂正
株式会社バルテックは10月26日の第三報で、自社サービスの脆弱性を通じた侵入と、一部データの外部送信を確認したと説明しました*5。契約者の企業情報1,213件、売上等のデータ875社を公表していますが、含まれ得る個人情報の流出件数は調査中です。件数と企業数を足して被害人数を求めることはできません。
同社は10月22日付の初報ページで、原因をPHPの脆弱性とした説明を訂正しています*6。別途進めていたPHP脆弱性への対応と混同し、今回の原因は自社サービスの脆弱性だったとしています。本件をPHP2Shellの被害事例として紹介しないことが重要です。
第三報は、サービスごとに流出確認と調査継続を区分し、新環境へ移行して10月26日から順次再開する予定と説明しています。全サービスのパスワードを一括リセットし、再開時に個別案内する方針も示しました。これは予定の公表であり、全サービスの復旧完了を意味しません。利用企業は自社の契約サービス名と届いた個別通知を照合してください。
グッドスマイルはカード情報の範囲とPHPとの関係を説明
株式会社グッドスマイルカンパニーは10月23日、公式ショップで会員情報等が不正に閲覧されたと公表し、26日に説明を追加しました*7。閲覧された可能性があるのは会員の基本情報や注文情報などです。カード関連ではブランド、番号の下4桁、有効期限を挙げ、カード名義、全桁の番号、セキュリティコードは含まれないとしています。26日の追記では、原因はPHPの脆弱性ではないと明記しました。同日時点でも調査は続き、サイトの作業完了時期を案内できる状況ではないとしています。同時期のメンテナンスや脆弱性公表から原因を結び付けず、事業者が確認した内容に沿って判断する必要があります。
同社は、不審なメールやSMSなどへの注意も求めています。問い合わせや最新情報の確認は公式窓口から進めてください。企業内で共有する場合も、対象サイト名と公表日を添えれば、別のサービスの案内との混同を防ぎやすくなります。
関連する脆弱性情報:Adobe Commerceの既公表脆弱性が10月27日にKEVへ追加
米国CISAは10月27日、Adobe CommerceおよびMagento Open SourceのCVE-2026-48356を、実際の悪用が確認された脆弱性を扱うKEVカタログへ追加しました。同庁は、危険な種類のファイルのアップロードに関する問題で、任意コード実行につながる可能性があると説明しています。
Adobe Inc.の対策情報APSB26-73は7月14日に公表され、8月11日更新版で対象製品と修正版を案内しています*8。今回の新しい情報は脆弱性そのものの初公開ではなく、KEVへの追加です。以前に更新対象を調べた環境でも、導入中の版と提供元の修正版を改めて照合してください。
ECサイトを保守会社へ委託している場合は、製品名、稼働中の版、今回のCVEへの対応状況を確認し、反映を確認できる記録を残してもらいます。リリース済みの修正版があることと、自社サイトへ適用されていることを分けて管理すると、未対応の環境を見つけやすくなります。
関連情報|IPA「不正アクセス特別相談窓口」
IPAは2026年10月16日、不正アクセスによる情報漏えいの被害が発生した、またはその可能性がある企業・組織向けに特別相談窓口を開設しました。初動対応に関する助言や専門業者の紹介などを行っています。
▶ IPA「不正アクセス特別相談窓口」の詳細はこちら
企業が今回のニュースから確認しておきたいこと
相次ぐ不正アクセスや情報漏洩の事案からは、初報の段階では被害の全容を把握できず、その後の調査で影響範囲や原因が変わる場合があることが分かります。企業には、続報や訂正を確認し、自社への影響や対応状況を社内記録に反映することが求められます。
また、サービスの再開や修正版の公開だけで対応完了と判断せず、自社環境で必要な対策が実施されているかを確認することも重要です。Webサービスについては、脆弱性の点検と改善を継続するとともに、インシデント発生時に迅速に対応できる体制を平時から整えておく必要があります。
インシデントへの備えとWebサービスの安全性を見直す
インシデント発生時の対応体制を整えるには、平時からの準備が欠かせません。ブロードバンドセキュリティ(BBSec)の「インシデント初動対応準備支援」では、現状の体制や文書を確認し、対応ガイドラインの作成や教育、ワークショップを通じて、実際に使える対応フローの整備を支援します。また、Webサービスの脆弱性を把握し、改善につなげることも重要です。「Webアプリケーション脆弱性診断」では、ツールと手動診断を組み合わせて問題点を調査し、推奨対策を報告します。
既に重大なインシデントが発生した、またはその懸念があり、自社での対応が難しい場合には、BBSec緊急コンタクトセンターが24時間365日、相談を受け付けています。
サイバーインシデント緊急対応
【参考情報】
- ビーケー・ジャパン「不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ」(2026年10月15日)(https://www.burgerking.co.jp/images/notice/2026/10/15/d4d114ca-ebd7-4f3d-94ef-c4ea7a84a139.pdf)
- Studio「不正アクセスによる情報流出に関するお詫びとお願い・第一報」(2026年10月16日)(https://studio.design/ja/whats-new/unauthorized-access-2026-10)
- Studio「フォーム機能などで個人情報を取り扱っているお客様へ:個人情報保護委員会へのご報告についてのご案内」(2026年10月17日公表、10月28日更新)https://studio.design/ja/whats-new/unauthorized-access-2026-10-form
- Studio「不正アクセスに関するご案内」(https://studio.design/ja/security/notice/2026-10-incident)
- 株式会社アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第2報)」(2026年10月16日)(https://jp.adventurekk.com/news/news-2026-unauthorized-access-notice-2/)
- NTTソルマーレ株式会社「コミックシーモア会員情報の流出・第3報」(2026年10月18日)(https://www.nttsolmare.com/press/2026/1016-1.html)
- NTTソルマーレ株式会社「『コミックシーモア』お客様の情報流出に関するご報告(第4報)」(2026年10月21日)(https://www.nttsolmare.com/press/2026/1021.html)
- ニフティ株式会社「【第一報】当社回線申込・受付管理システムへの不正アクセスの発生について」(2026年10月19日)(https://www.nifty.co.jp/newsrelease/nifty202610195434.htm?_ebx=1hg5bib43i2.1793196837.88k8bgn)
- ニフティ株式会社「【第二報】当社回線申込・受付管理システムへの不正アクセスの発生について」(2026年10月21日)(https://www.nifty.co.jp/newsrelease/nifty202610215453.htm?_ebx=1hg5bib43i2.1793196837.88k8bdc)
- 公益財団法人日本サッカー協会「JFA Passportへの不正アクセス」(2026年10月18日)(https://jfa.jp/about_jfa/news/00036934/)
- 公益財団法人日本サッカー協会「【第2報】JFA公式アプリ『JFA Passport』への不正なアクセスを試みる攻撃に関する調査結果と今後の対応について」(2026年10月21日)(https://jfa.jp/about_jfa/news/00036942/)
- 公益財団法人日本サッカー協会「【第3報】JFA公式アプリ『JFA Passport』のサービス再開について」(2026年10月22日)(https://jfa.jp/news/00036946/)
- 株式会社Joshin「不正アクセスによるシステム障害発生のお詫びとお知らせ」(2026年10月19日)(https://www.joshin.co.jp/ja/ir/news/auto_20261019552813/pdfFile.pdf)
- 株式会社Joshin「不正アクセスによるシステム障害発生のお詫びとお知らせ(第2報)」(2026年10月26日)(https://www.joshin.co.jp/ja/ir/news.html)
- 株式会社バルテック「《第三報》不正アクセスによるお知らせ」(2026年10月26日)(https://www.webjapan.co.jp/maintenance/serviceteishi261026/)
- 株式会社バルテック「不正アクセスによるお客様情報流出の可能性および一部サービス停止のお知らせ」(2026年10月22日公表、訂正追記を10月28日確認)(https://www.webjapan.co.jp/maintenance/serviceteishi261022/)
- 株式会社グッドスマイルカンパニー「不正アクセスによるお客様情報流出の可能性について【2026年10月26日追記】」(2026年10月23日公表、10月26日追記)(https://support.goodsmile.com/hc/ja/articles/63547468806297)
- 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)「Known Exploited Vulnerabilities Catalog — CVE-2026-48356」(https://raw.githubusercontent.com/cisagov/kev-data/develop/known_exploited_vulnerabilities.json)
- Adobe Inc.「Security update available for Adobe Commerce | APSB26-73」(2026年7月14日公表)(https://www.adobe.com/trust/security/products/commerce/apsb26-73.html)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら