旅行比較予約サイト「skyticket」を運営するアドベンチャーは、2026年10月9日に顧客情報の流出に関する3件の不正アクセスを公表しました。その後、10月16日の第2報でクレジットカード情報の流出が判明し、10月30日の第3報では銀行口座情報の流出や、過去のバックアップに保存されていた情報への影響が明らかになりました。
今回の事案では、システム移行後も残っていた旧決済ログや、不要となったバックアップの管理が問題となっています。本記事では、追加公表された情報と、企業が見直したいデータ管理・アクセス制御のポイントを解説します。
※本記事は2026年10月30日時点で公表されている情報を基に作成しています。
contents
3つの不正アクセス事案と追加調査で判明した情報
アドベンチャーが公表した3つの不正アクセス事案と、その後の調査で判明した情報を下図に示します。第2報・第3報では、サーバーへの不正アクセスに関する新たな情報流出や、そのおそれが明らかになりました。
図:skyticketの3つの不正アクセス事案と第3報までの公表内容
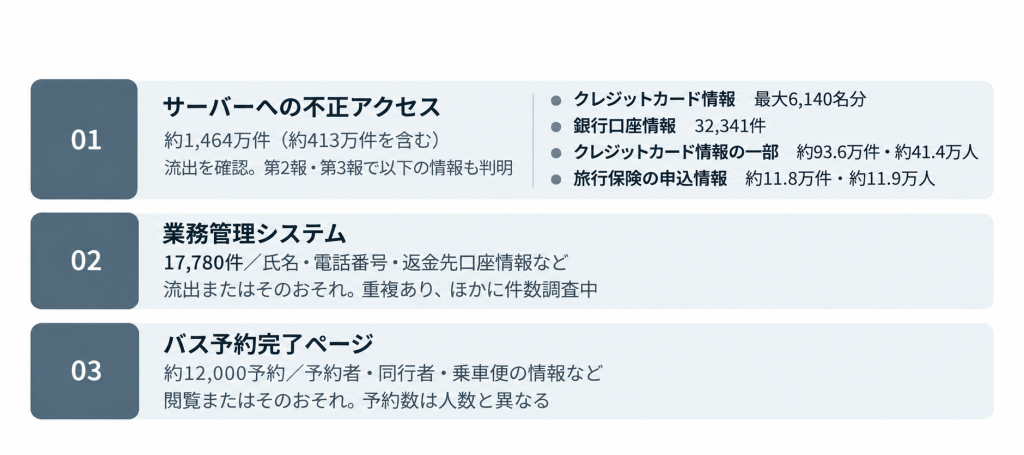
約413万件は約1,464万件の内数です。各事案で対象情報や件数の数え方が異なるため、単純に合算することはできません。
第2報・第3報で判明した情報流出と利用者への影響
10月16日の第2報では、2017年2月から2018年6月に「skyticketプレミアム」の会費支払いで使用されたクレジットカード情報が、最大6,140名分流出したことが判明しました。対象にはカード番号、名義人名、有効期限が含まれ、一部はカード番号のみです。セキュリティコードは含まれていません。
10月30日の第3報では、返金先の銀行口座情報32,341件の流出が確認されました。さらに、2021年5月頃から2024年5月中旬頃までのクレジットカード決済に関する情報約93.6万件(約41.4万人)と、旅行保険の申込情報約11.8万件(約11.9万人)について、流出のおそれがあると発表しています。
第3報で対象となったクレジットカード情報は、主にカード名義や一部を伏せたカード番号などですが、12件にはカード番号の全桁が記録されていました。ただし、この12件には有効期限やセキュリティコードは含まれていません。また、第2報で流出したと説明されていたベネフィット・ステーションの会員情報については、第3報で訂正され、実際にはskyticketプレミアムを利用するために内部で設定された会員IDと氏名だったことが明らかになりました。
同社は、銀行口座やクレジットカードの利用明細の確認に加え、返金や補償を装って口座情報やカード情報を聞き出す不審な連絡への注意を呼びかけています。企業側も、流出が確認された情報と流出のおそれがある情報を区別し、対象者に必要な対応を具体的に伝えることが重要です。
skyticketの3つの不正アクセス経路と、パスワードのハッシュ化や認証・認可の基本的な対策については、前回記事「skyticketで約1,464万件の情報流出 ―3つの不正アクセス経路から考えるWebサービスのセキュリティ対策」で解説しています。
旧決済ログとバックアップの残存から考える情報管理のリスク
今回の不正アクセスでは、過去のシステム運用で残されたデータが問題となりました。第2報によると、同社は2018年7月にクレジットカード情報を自社サーバーで保管しない方式へ移行しましたが、それ以前の「skyticketプレミアム」の会費支払いに関する決済ログが削除されずに残っていました。このログが不正アクセスによって取得され、暗号化されたカード情報とともに、暗号化に用いる情報も不正に取得されたと説明しています。
第3報では、不要となったデータベースのバックアップがクラウド上に残存していたことも明らかになりました。不正に取得された認証情報が悪用され、バックアップの一部が読み取られています。銀行口座情報を含む部分は外部への送信が確認されましたが、その他の情報については送信の痕跡が確認されておらず、流出のおそれがあるとされています。また、銀行口座情報と旅行保険の申込情報に含まれる氏名は、本来暗号化して保存すべきところ、暗号化されずに保存されていました。
これらの事案から、企業は現在利用しているデータベースだけでなく、過去のログやバックアップも含めて、保存情報とアクセス権限を確認する必要があります。システム移行や機能変更の際には、不要となったデータの削除、バックアップの保管期間、認証情報の管理、機密情報の暗号化状況を点検することが重要です。特にバックアップは、障害復旧や調査のために必要な一方、適切に管理されなければ情報流出の原因となり得ます。保存目的と期間を明確にし、アクセスできる利用者やシステムを必要最小限に制限するとともに、不要となったデータを適切に削除する運用が求められます。
Webサービスのアクセス制御と脆弱性を継続的に確認する
今回の事案は、Webサービスの脆弱性対策に加え、認証情報や保存データの管理も重要であることを示しています。公開Webサービスでは、外部からの不正アクセスにつながる脆弱性がないかを継続的に確認するとともに、管理機能やバックアップへのアクセス権限も適切に制限する必要があります。当社の「Webアプリケーション脆弱性診断 SQAT® for Web」では、WebアプリケーションやAPIを外部から動的に検証し、脆弱性の検出を支援します。また、システムの設計段階からセキュリティ対策を見直したい場合には、「Shift Leftコンサルティング」もご相談いただけます。
Webサービスの安全性を高めるには、公開機能の脆弱性診断と、保存データ・バックアップの管理状況の点検を組み合わせることが重要です。現在のシステムだけでなく、過去の運用で残された情報にも目を向け、継続的な確認と改善につなげていきましょう。
【参考情報】
- 株式会社アドベンチャー:不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(2026年10月9日)https://jp.adventurekk.com/news/apology-notice-unauthorized-access-data-leak
- 株式会社アドベンチャー:不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第2報)(2026年10月16日)https://jp.adventurekk.com/news/news-2026-unauthorized-access-notice-2/
- 株式会社アドベンチャー:不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第3報)(2026年10月30日)https://jp.adventurekk.com/news/security-incident-update-3/
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら