デジタル庁は2026年10月22日、ホームページ運営の一部で利用していたStudio株式会社のサービスへの不正アクセスにより、個人情報が漏洩した可能性があると公表しました。対象には、過去の問い合わせフォームに入力された情報や、職員・委託事業従事者のアカウント情報が含まれます。
今回の事案では、Studio側での脆弱性修正に加え、利用企業による認証情報の変更や、個人情報保護委員会への報告、本人への通知なども課題となっています。本記事では、公表された影響範囲と対応状況を整理し、SaaSを利用する企業が確認すべき事項を解説します。
contents
対象は過去の問い合わせと運営者のアカウント情報
デジタル庁は2026年10月22日、ホームページ運営の一部で利用していたStudio株式会社のサービスへの不正アクセスに伴い、個人情報が漏洩した可能性を公表しました*1。範囲は精査中です。公表されたのは問い合わせフォームなどの情報であり、マイナンバーの漏洩を確認したという発表ではありません。
対象となり得るフォーム入力は2021年5月から2023年3月までのものです。一般的な意見・要望は最大8,833件、採用に関する問い合わせは最大250件、接種証明書アプリに関する問い合わせは最大3,661件、マイナちゃんの着ぐるみ借用は最大117件、ワークショップ等の参加関連は最大462件とされています。情報項目はフォームによって異なり、氏名やメールアドレスなどは任意入力の場合もあります。別に、職員または委託事業従事者のStudioアカウント情報35件も挙げられています。
これらは漏洩が確定した人数ではありません。発表には区分間の重複を除いた人数の記載がないため、単純に足して被害人数とすることはできません。デジタル庁は、公表時点で二次被害は確認されていないとし、同庁などを装う不審な連絡に注意を求めています。
Studioの修正対応と利用企業に残る対応を分ける
Studioの公表によると、第三者が同社サービスの一部機能の脆弱性を悪用し、クラウド環境内のデータを外部から取得できる状態にしていました。不正アクセスが確認された期間は2026年9月30日から10月1日で、Studioは10月13日に事案を確認し、14日までに脆弱性の修正と不正アクセス経路の遮断を完了しました。実際に第三者がデータを取得した事実は確認されていませんが、同社は取得されたものとみなして対応を進めています。
利用企業が確認したいのは、自社が使っていた機能と、その機能に預けていた情報です。Studioは、暗号化されたフォーム回答や外部サービスのAPIキーなどについても、復号に必要な鍵が読み出されたため、内容を知られた可能性があると説明しています。また、外部サービスが発行したAPIキーやトークンはStudio側では無効化できず、利用者による切り替えと旧キーの失効が必要です。
担当者は公式の案内ページと個別通知を照合し、対象のプロジェクトを確認してください。対応状況は『確認待ち』『作業中』『完了』に分け、実施日と担当者を残すと進捗を共有しやすくなります。外部サービスの認証情報については、新しいキーを設定した記録に加え、旧キーを失効した記録も残す運用が考えられます。
委員会への連名報告に本人への通知は含まれない
フォームを運営する企業には、技術面の対応と併せて、個人情報保護委員会への報告や、情報を送信した本人への通知が必要かどうかの検討も求められます。Studioは10月20日の続報で、個人情報保護委員会への漏洩等報告について、利用企業が個別に行う方法と、Studioが取りまとめて連名で行う方法を選べると案内しました。さらに10月28日には、連名報告の受付を11月上旬に開始する予定であることを公表しています*2。
ただし、連名報告の対象は個人情報保護委員会への報告であり、フォーム送信者本人への通知は含まれません。本人への通知が必要となる場合は、各利用企業で対応を検討する必要があります。社内では、委員会への報告と本人への通知を分けて管理し、提供事業者からの案内を確認する担当者や対応状況を明確にしておくことが重要です。連名報告を希望する企業は、受付期間や対象範囲を確認し、対象となる個人データの項目・件数、本人への通知状況、委託先の監督状況などを整理しておく必要があります。
図:Studioと利用企業の対応範囲
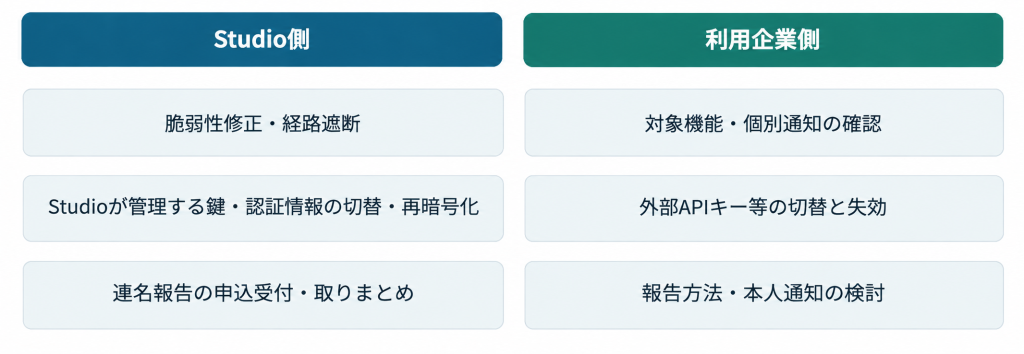
※Studioと利用企業の主な対応範囲を整理したもの。連名報告に本人への通知は含まれません。
SaaSの委託先管理で確認したいデータと責任範囲
外部サービスのリスク評価を進める際には、契約先の一覧に加え、どの業務で何を預けているかを整理すると検討しやすくなります。米国国立標準技術研究所(NIST)のサプライチェーンリスク管理ガイドは、事業上の重要性、処理・保存するデータの機微性、自社システムへのアクセスの程度などに基づいて、供給者の重要度を判断する考え方を示しています。
Webサイト運営では、フォーム回答などの保存先や保存期間に加え、外部サービスと連携するAPIキーや認証情報の管理状況も確認する必要があります。委託先で事故が発生した場合に、自社でどの情報を確認し、どの認証情報を変更する必要があるのかを把握しておくことが重要です。保存を続ける理由を説明できない古いデータについては、業務上・法令上の必要性を確認したうえで保管ルールを見直すとよいでしょう。これは本件の原因を断定するものではなく、自社の管理を点検するための提案です。
NISTは、関係する供給者をインシデントの計画・対応・復旧に含め、情報共有や報告の手順を定めることも挙げています。平時に、提供事業者から何を受け取り、自社の誰が判断するかを決めておくことが、SaaSのセキュリティ管理を具体的な業務へ落とし込む一歩になります。
【関連記事】デジタル庁GSSへの不正アクセス
デジタル庁が公表した別の不正アクセス事案について、VPNの脆弱性管理や保守アカウントの監視で確認すべきポイントを解説しています。
▶記事はこちら「デジタル庁GSSに不正アクセス」
SaaS・委託先管理のリスク評価と改善に向けて
利用するSaaSが増え、自社の管理状況や改善の順序を整理しきれない場合は、外部の専門家による評価も選択肢になります。株式会社ブロードバンドセキュリティ(BBSec)の「情報セキュリティリスクアセスメント」は、コンサルタントが評価を行い、課題・対策一覧や報告書を作成し、対策ロードマップの策定につなげるサービスです。継続的な相談には「情報セキュリティ・アドバイザリ」もあります。規程やシステム構成、インシデント発生時の手順などを把握したうえで、施策の推進や初動対応について助言します。SaaSの利用状況や委託先管理の課題を整理し、必要な対策を検討したい企業は、BBSecへご相談ください。
【参考情報】
- デジタル庁「Studio 株式会社における不正アクセスによる個人情報の漏えいの可能性について」(2026年10月22日)(https://www.digital.go.jp/press/a0a8f66c-b32d-4695-9372-bcd5d4280f22)
- Studio株式会社「【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(2026年10月16日(本文に同月18日更新内容を含む))(https://studio.design/ja/whats-new/unauthorized-access-2026-10)
- Studio株式会社「Studioにおける不正アクセスに関するご案内」(2026年10月28日更新)https://studio.design/ja/security/notice/2026-10-incident
- Studio株式会社「【重要】フォーム機能などで個人情報を取り扱っているお客様へ:個人情報保護委員会へのご報告についてのご案内」(2026年10月17日公開、10月28日更新)https://studio.design/ja/whats-new/unauthorized-access-2026-10-form
- 米国国立標準技術研究所(NIST)「NIST Cybersecurity Framework 2.0: Quick-Start Guide for Cybersecurity Supply Chain Risk Management (C-SCRM), NIST SP 1305」(2024年10月)(https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.1305.pdf)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら