2026年11月3日、米国のCybersecurity and Infrastructure Security Agency(CISA)は、WordPress本体の脆弱性「CVE-2026-119977」を、悪用が確認された脆弱性の一覧であるKEVカタログに追加しました。修正を含むWordPress 7.1.4は10月28日に公開されています*1。企業サイトの運用担当者は、導入版と更新結果を確かめ、未修正だった期間の侵害確認も進める必要があります。
contents
攻撃が成立するのは本体の更新処理中
今回の問題は、プラグインではなくWordPress本体の更新処理にあります。完全なパッケージを使って本体を更新する際、予測可能でウェブからアクセスできる一時配置先が使われ、更新処理中に認証を受けていない攻撃者がサーバー上でコードを実行できる可能性があります。分類は、確認と使用の間の時間差に起因するTOCTOUの競合状態です。
WordPressでは、本体だけでなくプラグインの脆弱性にも注意が必要です。関連記事「WordPressサイトの安全対策:SureTriggersプラグインの脆弱性に学ぶ対策方法」では、プラグインの脆弱性と基本的なセキュリティ対策を紹介しています。あわせてぜひご覧ください。
Wordfenceを運営するDefiant Inc.は、攻撃には更新用ファイルへのウェブ経由のアクセスやPHPの実行などの条件が重なり、一時ファイルが消去される前に処理を進める必要があると説明しています*2。通常の閲覧中も常に無条件で攻撃が成立する、という意味ではありません。同社は10月29日、修正版公開後の最初の21時間に、更新処理中の一時配置先を狙った18,500件以上のリクエストを観測したと報告しました。ただし、これらの通信がすべて攻撃の成功につながったことを示すものではありません。
7.1.4と旧系列の修正版を区別する
2026年11月13日時点で、WordPressの最新の安定版は7.1.4です*3。旧系列にも修正が提供されており、例えば7.0系列は7.0.8、6.9系列は6.9.11が公開されています。一方、公式サイトが継続的に保守する対象として示しているのは最新系列です。旧系列への修正提供と、その系列を今後も使い続けられるという保証は分けて考える必要があります。
影響を受けるバージョンは系列によって異なります。Defiant Inc.の情報によると、7.1系列では7.1.0~7.1.3、7.0系列では7.0.0~7.0.7が対象です*4。また、4.7以降の各系列についても、それぞれ影響範囲と修正版が示されています。管理画面で現在のバージョンを確認し、該当する修正版が適用されているか確認してください。
自動更新の設定だけで完了と判断しない
公式手順では、更新前のバックアップが推奨されています*5。管理画面の更新機能を利用する場合も、まず復元に必要なデータが確保されているかを確認します。更新処理に問題が起きたときは、公式の詳細手順を参照し、サイトの構成に合わせて対応してください。自動更新を有効にしていることと、実際に修正版の適用が終わっていることは別です。
今回の脆弱性は更新処理中の一時領域に関係するため、修正版を適用する際にも注意が必要です。Cloud Security Allianceは11月9日の技術解説で、更新前に「wp-content/upgrade/」へのHTTPアクセスを制限し、外部からアクセスできないことを確認する対策を推奨しています*6。ただし、制限方法はサーバー構成によって異なるため、運用委託先やサーバー管理者と調整し、更新作業への影響も確認したうえで実施してください。
米国国立標準技術研究所(NIST)は、パッチ管理に、対象の識別、優先順位付け、適用だけでなく適用結果の検証も含めています。実務では、対象URL、更新前後のバージョン、完了時刻、確認担当者をひとまとまりにして記録すると、未完了のサイトを追いやすくなります。これは今回の事案を踏まえた運用上の提案です。
脆弱性の解消と侵害の有無は別々に確認する
修正版が動いているという確認だけで、更新前に侵入されていないことまで証明できるわけではありません。WordPress公式の侵害対応資料では、予期しないユーザーの作成などの兆候を確認することが案内されています。今回の脆弱性については、更新処理の前後における不審なアクセスログや、見覚えのない管理者アカウント、プラグイン、PHPファイルの有無なども確認対象となります。
改ざんが疑われる場合は、調査に使う情報を失わないよう、修復前の環境を保存することが勧められています。不審な変更を見つけた担当者は、自分が行った更新や設定変更と区別できるよう、発見した内容と時刻を運用窓口へ伝えてください。調査と復旧を同時に進める場合も、保存する対象と作業の担当を先に決めておくと、判断の経緯を残せます。公式資料が示す記録と環境保存を、社内の対応手順に落とし込む考え方です。
WordPress本体の脆弱性については、過去にも攻撃が観測されています。関連記事「WordPressの脆弱性CVE-2026-87902で攻撃を観測 ―更新と侵害確認のポイント」では、別の脆弱性の仕組みと、更新後に確認すべき事項を解説しています。あわせてぜひご覧ください。
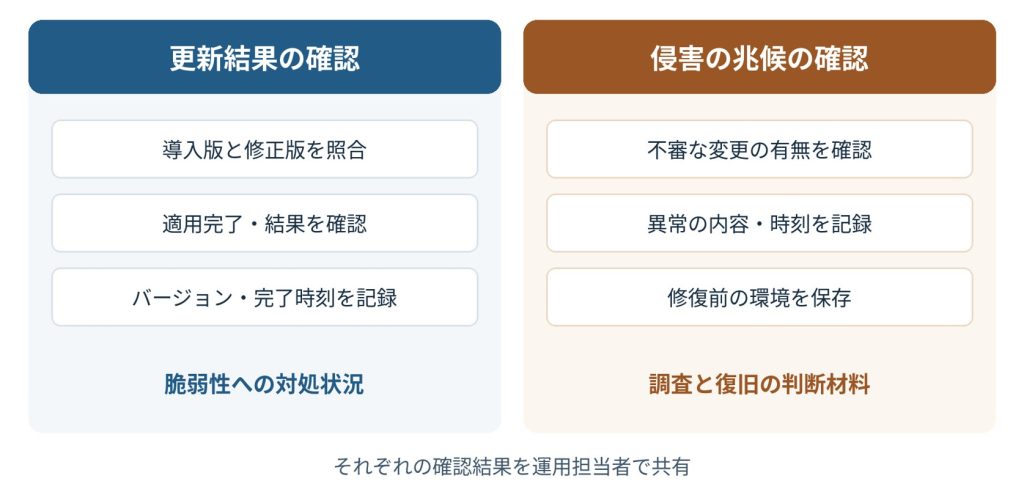
※作業の実施順序を示すものではありません。また、修正版の適用確認は、過去に侵害がなかったことを証明するものではありません。
委託先にも更新結果と確認範囲を尋ねる
外部に保守を委託しているサイトでは、「対応済み」という回答に加え、どの修正版をいつ適用し、何を確認したかまで共有してもらうと管理しやすくなります。複数サイトを運用している場合も、同じ確認項目で状況を把握すれば、担当者ごとの判断のばらつきを抑えられます。脆弱性への対応を完了させるために、更新結果の確認を運用業務として定着させることが大切です。
【参考情報】
- Cybersecurity and Infrastructure Security Agency「Known Exploited Vulnerabilities Catalog:CVE-2026-119977」(2026年11月3日追加)(https://raw.githubusercontent.com/cisagov/kev-data/develop/known_exploited_vulnerabilities.json)
- WordPressプロジェクト「WordPress 7.1.4」(2026年10月28日)(https://wordpress.org/news/2026/10/wordpress-7-1-4/)
- Defiant Inc.「WordPress Core 4.7.0 – 7.1.3 – Unauthenticated Upgrade-Window Staged-Installer Remote Code Execution」(2026年10月28日公表、10月31日更新)(https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-core/wordpress-core-470-713-unauthenticated-upgrade-window-staged-installer-remote-code-execution)
- Defiant Inc.「WordPress 7.1.4 Patches Unauthenticated Upgrade-Window RCE; Exploitation Attempts Detected After Release」(2026年10月29日、担当者補足2026年10月30日)(https://www.wordfence.com/blog/2026/10/wordpress-7-1-4-security-release-rce/)
- WordPressプロジェクト「Release Archive」(https://wordpress.org/download/releases/)
- WordPressプロジェクト「Updating WordPress」(https://wordpress.org/documentation/article/updating-wordpress/)
- 米国国立標準技術研究所(NIST)「SP 800-40 Rev. 4:Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology」(https://csrc.nist.gov/pubs/sp/800/40/r4/final)
- WordPressプロジェクト「FAQ My site was hacked」(https://wordpress.org/documentation/article/faq-my-site-was-hacked/)
- Cloud Security Alliance「When Patching Is the Attack Window: WordPress CVE-2026-119977」(2026年11月9日)(https://labs.cloudsecurityalliance.org/research/csa-research-note-wordpress-upgrade-race-cve-2026-119977-202/)
編集責任:木下
ウェビナー開催のお知らせ
- 2026年11月25日(水)13:00~14:00【好評アンコール配信】「インシデント対応訓練の進め方~訓練支援の現場で見えてきた、準備から振り返りまでの勘所~」
- 2026年12月3日(木)14:00~15:00「2026年、サイバー攻撃はどう変わった?― 上野宣氏と振り返る主要インシデントと2027年への備え ―」
最新情報はこちら