株式会社セブン‐イレブン・ジャパン*1と株式会社出前館*2は2026年11月3日、配送業務の一部を委託するCBcloud株式会社の「ピックゴー」への不正アクセスにより、顧客情報が第三者に取得されたと公表しました。その後、日本郵便株式会社も同じ委託先での顧客情報漏洩を公表しています*3。外部委託では、自社で直接管理するシステムだけでなく、委託先に渡した情報も影響確認の対象になります。今回の事例を通じて、配送サービスを利用する企業が見直したいデータ管理と、事故発生時の連絡体制を解説します。
contents
顧客情報の漏洩とサービスの稼働状況
7NOWでは、届け先の名前などに加え、一部の注文関連情報が取得されました。セブン‐イレブン・ジャパンは、クレジットカード情報やID・パスワードの流出はなく、7NOWは通常どおり稼働していると説明しています。対象者には登録電話番号へのSMSで通知するとしています。
出前館も顧客情報と一部の注文関連情報の取得を公表し、カード情報やID・パスワードの流出はないと説明しています。同社は11月2日の連絡後に連携を停止し、委託先の修正対応と自社の通信を確認したうえで同日中に再開しました。対象者への通知は登録メールアドレス宛てです。
不正アクセスを受けたCBcloudは、11月1日に「ピックゴー」の法人向けサービスへの不正アクセスを確認しました*4。同社は、不正アクセス元からの通信遮断、不正に利用されたアカウントの停止、悪用された不具合の修正を実施し、一部機能や日本国外からのアクセスを制限しました。
公表件数を足し合わせて被害人数にしない
下図は、セブン‐イレブン・ジャパンと出前館が公表した顧客情報の件数を整理したものです。7NOWは取得された情報の組合せごと、出前館は名前や住所といった項目ごとに件数を示しており、集計の切り口が異なります。出前館の項目別件数を加えて対象者数としたり、両社を合算して被害人数としたりすることはできません。
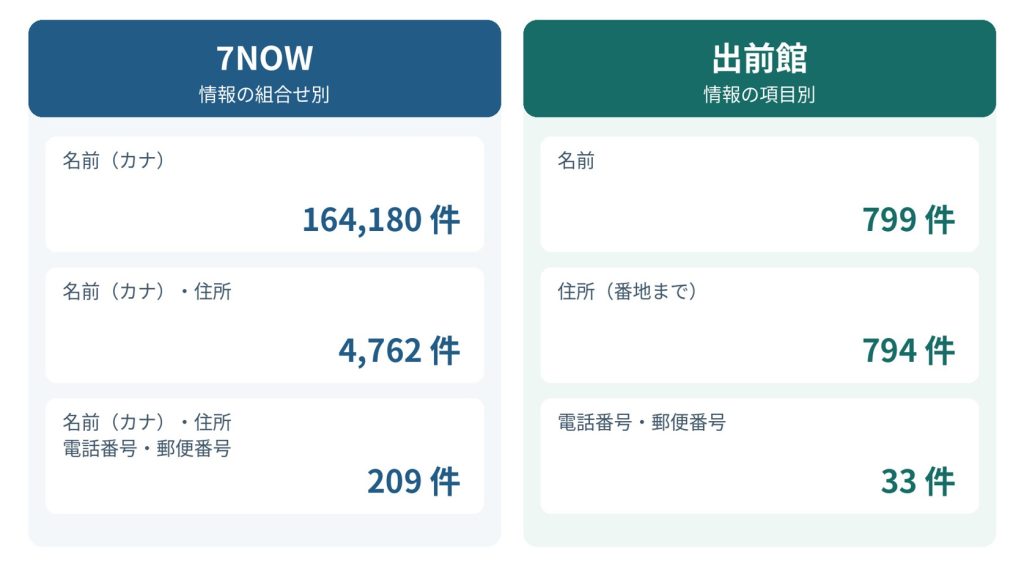
※7NOWは情報の組合せ別、出前館は項目別の公表件数です。合計値や被害人数は算出していません。図の大きさは件数に比例せず、件数非公表の情報は含みません。
7NOWでは、名前(カナ)の区分が164,180件、名前(カナ)と住所の区分が4,762件、これらに電話番号・郵便番号を含む区分が209件です。出前館は名前799件、住所794件、電話番号・郵便番号33件と公表しています。
情報漏洩事案では、公表された件数だけでなく、その集計方法や対象となる情報の種類を正確に把握することが重要です。氏名のみの場合と、住所や電話番号、注文関連情報まで含まれる場合とでは、利用者への影響や必要な対応が異なります。委託先から報告を受ける企業も、件数の定義と漏えいした情報の範囲を確認し、影響を適切に評価する必要があります。
配送の委託と個人情報の流れを一緒に把握する
独立行政法人情報処理推進機構(IPA)は10月9日の注意喚起で、外部サービスを網羅的に把握し、保有情報を必要最小限にするよう求めています*5。ログの保存期間や調査できる主体の整理も促しています。今回の不正アクセスでは、7NOWと出前館に加え、日本郵便も顧客情報の漏洩を公表しました。日本郵便によると、漏洩が確認された情報は顧客の姓名1,672件と姓のみ2,091件で、住所や電話番号は含まれていません。同じ配送委託先を利用していても、各社が取り扱う情報の内容や影響範囲は異なります。
配送委託の管理に当てはめるなら、契約先の名称に加え、渡す情報の項目、保存場所、保存期間、確認担当者を結び付けて把握する方法が考えられます。業務を委託していることが分かっても、どのデータをどこまで渡したかが分からなければ、事故の連絡を受けた際に対象範囲を絞れません。例えば、注文時の入力項目を確認するだけで終えず、配送連携に実際に使う項目と照合します。配送後も保持する情報には業務上の目的と期限を定め、不要になった情報の扱いまで委託先と確認します。これは一般的な点検の提案であり、今回の各社に過剰な保有や管理上の不備があったと示すものではありません。
調査と顧客通知の分担を平時に決める
「NIST SP 1305」では、サプライチェーンのサイバーリスク管理について、社内外の役割や責任、情報共有の手順を定め、関係する供給者をインシデント対応や復旧の計画に含める考え方を示しています。委託先の選定時に条件を確認するだけでなく、事故が起きた後の共同対応まで準備するための指針です。実務では、委託先からの第一報を受ける窓口、技術調査を依頼する担当、対象者を抽出する担当、顧客向け説明を承認する担当を決めておくと、必要な確認を割り振れます。確定していない範囲を確定情報として伝えないためにも、更新日時と調査状況を共有する運用が有用です。
CBcloudは11月12日、個人情報保護委員会への報告について、委託元企業と同社が連名で一括報告する手続きの受付開始を公表しました*6。こうした対応からも、委託先でインシデントが発生した際には、技術調査や顧客通知だけでなく、関係機関への報告方法についても委託元と委託先の間で確認する必要があることが分かります。
顧客通知を委託元が行う場合には、委託先の調査結果をそのまま転送するだけでは足りません。自社の顧客情報と照合できる形式で対象データを受け取り、窓口が説明できる内容に整える必要があります。これらの役割分担は、個別事案の対応を評価するものではなく、同種の委託を行う企業に向けた準備の提案です。
稼働の確認と情報漏洩への対応を分けて進める
サービスを利用できるかという問いと、取得された情報にどう対応するかという問いは、確認する内容が異なります。前者には連携先の修正状況や通信の確認が必要であり、後者には対象情報の特定や利用者への説明が必要です。一方の確認結果で、もう一方の対応まで完了したと扱わないことが大切です。配送や受注を外部サービスにつなぐ企業は、平時からデータの流れと対応担当者を同じ資料で確認できるようにしておきたいところです。委託先から連絡を受けたときに、情報システム部門、業務部門、顧客対応部門がそれぞれ必要な確認へ着手できる状態を目指すことが、具体的な委託先管理につながります。
【参考情報】
- 株式会社セブン‐イレブン・ジャパン「当社デリバリーサービス「7NOW」の委託先への不正アクセスに伴う、お客様情報の漏えいについてのお知らせとお詫び」(2026年11月3日)(https://www.sej.co.jp/company/important/185116.html)
- 株式会社出前館「委託先による不正アクセスに伴う、お客様情報の漏えいについてのお知らせとお詫び」(2026年11月3日)(https://corporate.demae-can.co.jp/pr/info/20261103.html)
- 独立行政法人情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)(https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html)
- 米国国立標準技術研究所(NIST)「NIST Cybersecurity Framework 2.0: Quick-Start Guide for Cybersecurity Supply Chain Risk Management (C-SCRM)(NIST SP 1305)」(https://csrc.nist.gov/pubs/sp/1305/final)
- 日本郵便株式会社「当社の委託先における不正アクセスによるお客さま情報の漏えいについて」(2026年11月5日)(https://www.post.japanpost.jp/newsrelease/pressrelease/414336381813.html)
- CBcloud株式会社「『ピックゴー』への不正アクセス及び個人情報流出の可能性について(第1報)」(2026年11月2日)(https://cb-cloud.com/news/AJZDw0h3)
- CBcloud株式会社「『ピックゴー』への不正アクセス及び個人情報流出の可能性について(第3報)」(2026年11月12日)(https://cb-cloud.com/news/npBj5zgO)
編集責任:木下
ウェビナー開催のお知らせ
- 2026年11月25日(水)13:00~14:00【好評アンコール配信】「インシデント対応訓練の進め方~訓練支援の現場で見えてきた、準備から振り返りまでの勘所~」
- 2026年12月3日(木)14:00~15:00「2026年、サイバー攻撃はどう変わった?― 上野宣氏と振り返る主要インシデントと2027年への備え ―」
最新情報はこちら