株式会社アイスタイルは2026年11月2日、@cosmeへの第三者による不正アクセスにより、@cosme共通IDの会員情報が約300万人分漏洩したと発表しました*1。同社が漏洩を確認したのは10月28日です。漏洩した情報には、氏名や連絡先に加え、肌質・髪質などの会員属性も含まれています。本記事では、同社の公式発表をもとに漏えい対象と利用者が確認すべき事項を整理するとともに、会員情報を扱う企業が点検したい管理体制について解説します。
※本記事は、2026年11月2日に公表された@cosme共通IDの会員情報漏洩を対象としています。同社が別途公表しているメール配信システム「Cuenote FC」の情報漏洩とは異なる事案です。
@cosmeの情報漏えいで判明した被害状況
対象には氏名や住所、電話番号、メールアドレスなどのほか、肌質・髪質が含まれます。ユーザーIDも対象ですが、これは登録時に自動発番され、ログインには使われない番号です。同社は現時点で、ログイン用パスワードとクレジットカード情報は含まれないことを確認したと説明しています。原因と影響範囲は調査中です。アイスタイルは、被害拡大の防止に向けた対応を進めるとともに、第三者のセキュリティ専門会社と原因や影響範囲を調査しています。また、個人情報保護委員会への報告を行っており、11月2日の発表時点では、本件に起因する個人情報の不正利用や二次被害は確認されていないとしています。
同社は、対象者への個別連絡を11月6日までに完了する予定と発表していました。現在は退会済みでも、不正アクセス時点で会員だった人は通知対象に含まれます。現在は退会済みでも、不正アクセス時点で会員だった人は対象となります。案内メールの送信元ドメインは「cosme.net」で、同社がメールでパスワードやカード情報の入力を求めることはないとしています。
図:公表された漏洩対象と対象外の情報
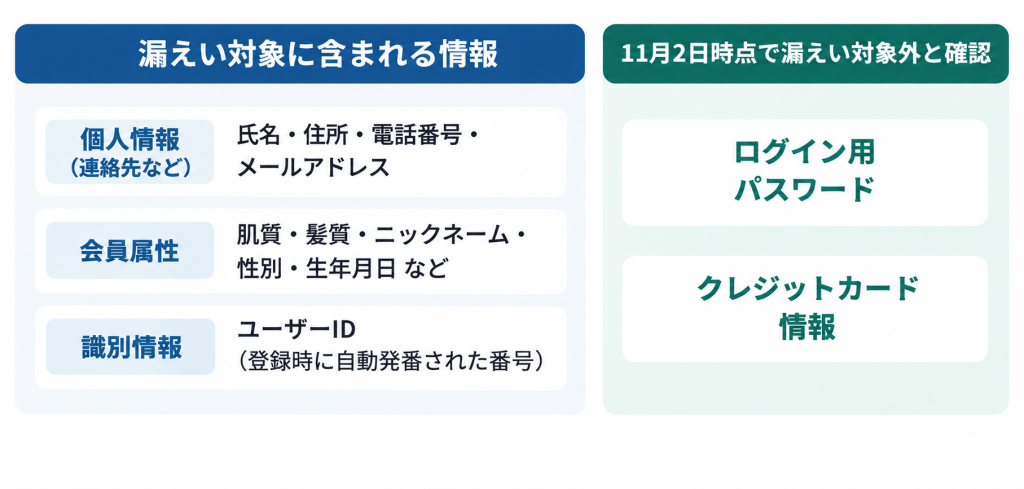
※対象情報の一部を抜粋。ユーザーIDはログインには使用されません。
通知を受けたときは、漏洩項目と連絡元を確認する
独立行政法人情報処理推進機構(IPA)は、情報漏洩の対象となった場合、提供元の案内や窓口で情報の種類を確認し、それに応じて対処するよう勧めています*2。氏名や連絡先が漏れた場合には、自分の名前を含む偽メールなどにも注意が必要です。受信したリンクから情報を入力せず、正規のサイトを確認して問い合わせる方法が案内されています。
今回の発表では、ログイン用パスワードは漏洩対象に含まれていないとされています。一方、一般にパスワードが漏えいした場合には、対象サービスや同じパスワードを使用している他のサービスで変更が必要になります。日頃からパスワードの使い回しを避け、多要素認証やパスキーを活用することも重要です。
通知の内容を読む際には、確認した日と、対象とされる情報を手元に記録しておくと、その後の説明が変わった際にも比較できます。「情報漏洩」という言葉だけで対処を決めず、自分に関係する項目を公式の案内と照らし合わせることから始めましょう。
企業は保存項目と、退会後のデータの扱いを見直す
会員情報を扱う企業にも、平時の点検に生かせる論点があります。IPAは2026年10月9日の注意喚起で、保有する情報資産を正確に把握し、必要最小限にするよう求めています*3。ここから先は企業一般への提案であり、今回の事故原因や、アイスタイルの管理上の不備を示すものではありません。
自社で確認するなら、登録画面に並ぶ項目だけでなく、その情報を保存しているシステムと利用目的を対応づけます。例えば、配送に使う住所と、利用者の好みを分析するための属性では、使う部署も保存する必要性も異なります。各項目について、誰が必要としているか、いつまで必要かを説明できる状態が点検の出発点です。
退会後のデータについても、保存の必要性と保管期間を確認することが重要です。退会によってアカウントが利用できなくなっても、法令上の義務や業務上の必要性に応じて情報が一定期間保存される場合があります。企業は、保存目的や保管期間を明確にし、関連システムや委託先も含めて、定めた条件に従って適切に管理されているかを確認する必要があります。
漏洩範囲を調べるためのログも確かめる
保存している情報の一覧だけでは、不正アクセスが起きた際に、どのデータへアクセスされたのかまでは分かりません。IPAは、外部サービスのログについて保有期間と確認できる担当者を整理し、提供者と利用者で見られる範囲が異なる可能性にも注意を促しています。その考え方を自社の会員管理に当てはめるなら、調査に使う記録の所在と、確認を依頼する相手を決めておくことが実務上の備えになります。担当者がアクセスできる記録と、委託先に依頼しなければ得られない記録を区別しておけば、調査を始める際の確認先が明確になります。これは今回どのような記録が残っていたかを評価するものではありません。
通知は送信後の対応まで含めて準備する
インシデント対応では、調査と利用者への説明を並行して進める必要があります。米国国立標準技術研究所(NIST)の「SP 800-61 Rev. 3」は、誰に何をいつ伝えるかを定めた手順に従い、初回通知や定期的な状況更新を行う考え方を示しています。実務では、対象者の抽出、通知文の確認、送信、問い合わせへの回答を一連の作業として準備しておくとよいでしょう。例えば、通知文を承認する担当者と、送信結果を確認する担当者を明らかにし、届かなかった通知をどう扱うかも決めます。これは同指針を踏まえた運用例です。
また、調査の進展によって案内を更新する場合に備え、どの時点の情報を誰に伝えたかを記録しておくことも提案できます。利用者向けの説明では、確認済みの事実、調査中の事項、今してほしいことを読み分けられる文章にします。保存データの点検と、通知後の対応の準備をつなげることで、情報を預かる企業としての対応を具体化できます。
【参考情報】
- 株式会社アイスタイル「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて」(2026年11月2日)(https://www.istyle.co.jp/news/info/2026/11/1102.html)
- 独立行政法人情報処理推進機構「自分の個人情報等が漏えいした際の「対処」と「日頃の対策」」(2026年10月26日)(https://www.ipa.go.jp/security/anshin/attention/2026/mgdayori20261026.html)
- 独立行政法人情報処理推進機構「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)(https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html)
- 米国国立標準技術研究所(NIST)「Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile(NIST SP 800-61 Rev. 3)」(2025年4月3日)(https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf)
- 株式会社アイスタイル「メール配信システム『Cuenote FC』への不正アクセスによる情報漏えいに関するお詫び(第二報)」(2026年11月9日)(https://www.istyle.co.jp/news/info/2026/11/1109-2.html)
編集責任:木下
ウェビナー開催のお知らせ
- 2026年11月25日(水)13:00~14:00【好評アンコール配信】「インシデント対応訓練の進め方~訓練支援の現場で見えてきた、準備から振り返りまでの勘所~」
- 2026年12月3日(木)14:00~15:00「2026年、サイバー攻撃はどう変わった?― 上野宣氏と振り返る主要インシデントと2027年への備え ―」
最新情報はこちら