アサヒグループを襲ったランサムウェア攻撃

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
アサヒグループを襲った大規模サイバー攻撃アイキャッチ画像

2025年9月29日午前7時頃、日本を代表する飲料メーカー、アサヒグループホールディングス株式会社が大規模なサイバー攻撃を受けました*1 。サイバー攻撃を受け、アサヒグループの業務システムが全面的に停止する事態に陥り、ビジネスの根幹を揺るがす重大なインシデントとなりました。本記事では、公式発表をもとに攻撃の概要と影響範囲、今後の課題について解説します。

【関連ウェビナー開催情報】
弊社では10月22日(水)14:00より、「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」と題したウェビナーを開催予定です。最新のランサムウェア攻撃手口と国内外の被害事例を解説するとともに、企業が取るべき実践的な「防御の仕組み」を具体的に紹介します。ご関心がおありでしたらぜひお申込みください。

事件の概要

2025年9月29日午前7時頃、アサヒグループホールディングス株式会社が突如として大規模なサイバー攻撃を受けました。サイバー攻撃を受け、アサヒグループの業務システムが全面的に停止する事態に陥り、ビジネスの根幹を揺るがす重大なインシデントとなりました。アサヒグループは国内外で事業を展開する巨大企業であり、日本市場での売り上げが全体の約半分を占めています。そのため今回の攻撃は業界内外に大きな波紋を広げています。事件は単なる技術的問題にとどまらず、日本企業が直面するサイバーセキュリティの現状と課題を象徴するものであることを強調しておきたいところです。

攻撃の影響範囲

今回のサイバー攻撃は日本国内の事業に限定されており、特に受注や出荷をはじめとした物流業務、さらに顧客対応を担うコールセンター、さらには生産活動にまで深刻な影響を与えました。受注および出荷業務のシステム停止は全国内のグループ各社に及び、ビールや清涼飲料水などの商品供給が一時的に滞ったことは想像に難くありません。生産面では国内約30の工場の多くが停止し、供給網全体が断絶寸前の状況に追い込まれました。一方で、欧州やオセアニア、東南アジアなどの海外事業には影響がなく、地域単位でセキュリティ境界を設計していたことが一定の防御効果をもたらした可能性が示唆されています。

情報漏洩の現状とリスク

アサヒグループは公式声明で、現段階で個人情報や顧客データ、企業情報の漏洩は確認されていないと発表しているものの、詳細な調査は継続中であるとしています。サイバー攻撃の被害調査は時間を要するものであり、新たな事実が明らかになる可能性を完全には否定できません。この点は、情報管理が企業の信用維持に直結する食品・飲料業界において特に重要なポイントです。これまでのところ、流出がないことは幸いですが、それでも引き続き厳密な対応が求められています。

サーバへのランサムウェア攻撃であることを確認

これまでの調査で明らかにされている事実は、攻撃開始が9月29日の早朝であり、標的は日本国内の主要業務システムに絞られていることです。攻撃により業務システムの完全停止という被害をもたらしているものの、サイバー攻撃の詳細なシナリオは現時点(2025年10月3日時点)で非公表となっています。専門家たちはアサヒグループのサーバに対するランサムウェア攻撃である、と確認しましたが、犯行グループからの声明がなく、ダークウェブでの脅迫サイトにもアサヒの名はみられないため、具体的な状況は流動的です。身代金の要求自体も公にされていない中で、交渉が進行中であるとの報告もあり、今後の展開に注目が集まっています。

巨大企業に与えたビジネスインパクトと市場への影響

アサヒグループは従業員約3万人、年間で1億ヘクトリットルもの飲料を生産する日本最大級の飲料メーカーです。2024年の売上高は約2兆9,394億円に達し、日本のビール市場の約3分の1を占めています。今回のサイバー攻撃による業務停止は、たんにアサヒグループの損失にとどまらず、同業界全体に波及するリスクを含んでいます。食品・飲料業界はダウンタイムに対して極めて厳しい規制や慣習があり、1時間の停止だけで数億円の損失が発生するケースも珍しくありません。過去の類似事例では、Marks & Spencerが約3億ドル、Co-operative Groupが約1億8百万ドルの損失を出したことからも、アサヒグループの被害がいかに大きいか推測できます。

システム復旧対応の状況と今後の課題

2025年10月3日現在、アサヒグループは依然として復旧の見通しが立っておらず、生産再開が遅れている状況を公表しています。10月1日に予定されていた新商品発表会も中止され、事態の深刻さがうかがえます。今後の最大の課題は迅速な復旧とビジネス継続性の確保であり、これと並行してセキュリティ対策の抜本的な見直しと強化、顧客信頼の回復、そしてサプライチェーン全体の再構築が急務です。これらは単に企業の情報システムの問題のみにとどまらず、社会的信用や取引先との関係維持に直結する重要なポイントです。

日本企業を襲うサイバー攻撃の波

今回の事件は、日本企業全体が直面するサイバー脅威の一例に過ぎません。実際、日本国内ではランサムウェア攻撃が増加しており、特に中小企業は脆弱な体制のために深刻なリスクに晒されています。さらに、サプライチェーン経由の攻撃も増えており、2022年に起きた小島プレス工業株式会社の攻撃によりトヨタの国内14工場が操業停止に追い込まれたケース*2 は記憶に新しいです。これらの事例は、業界全体や取引先と連携した包括的なセキュリティ対策の必要性を企業に対して訴えています。

迅速な対応と長期的セキュリティ対策の重要性

アサヒグループをはじめとする日本企業は、今回の事件を踏まえて即時的な対策を講じる必要があります。インシデント対応計画の見直しやバックアップ体制の強化、サプライチェーンのリスク評価は最低限必須です。また、危機時の情報伝達(Crisis communication)体制も整備し、ステークホルダーへの透明で迅速な対応が求められます。長期的にはゼロトラストアーキテクチャの導入、定期的なセキュリティ訓練、業界横断での脅威情報共有、さらにサイバー保険によるリスクの財務的緩和といった多層的な防御策を推進することが望まれます。

食品・飲料業界全体への提言と未来への展望

食品・飲料業界はその性質上、ダウンタイムに対する許容度が非常に低く、今回のアサヒグループの事件が業界全体に警鐘を鳴らすこととなりました。業界標準のセキュリティフレームワークを策定し、サプライチェーン全体での防御態勢を強化するとともに、官民が連携して新たな脅威に対抗するための研究開発へ投資を行うべきでしょう。こうした取り組みが、将来的な安全性の担保やブランド価値の維持に不可欠となります。アサヒグループの早期復旧と、事件を契機とした日本企業全体のセキュリティレベルの向上が期待されます。

【関連情報】


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-

    Share
    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-アイキャッチ画像

    インターネットや情報システムの世界でよく耳にする「脆弱性」という言葉。普段の生活ではあまり使わないため、聞いたことはあっても正確に説明できないという方は少なくありません。特に近年はサイバー攻撃や情報漏洩のニュースが多く報じられるため、脆弱性という言葉はますます身近になってきました。しかし、「脆弱性とは一体何なのか」「個人や組織としては何をすればいいのか」と問われると、答えに詰まってしまう人も多いはずです。本記事では、初心者の方にも理解しやすいように、脆弱性の基本的な意味から具体的な事例、そして個人や組織が取るべき対策までを解説します。これからサイバーセキュリティの学びを始めたい方にとって、理解の入り口となる内容を目指しました。

    脆弱性とは何か?

    サイバーセキュリティにおける脆弱性とは、コンピュータやネットワーク、ソフトウェアなどに存在する思わぬ欠陥や弱点のことを指します。プログラムの設計ミスや設定の甘さ、想定されなかった挙動などが原因で発生し、それを悪用されると本来守られるべき情報やシステムが攻撃者に狙われてしまいます。 もっと身近な言葉に例えるなら、家のドアに鍵をかけ忘れた状態や、窓の鍵が壊れている状態が「脆弱性」です。そこに泥棒(ハッカー)がやって来れば、侵入や盗難のリスクが高まります。つまり脆弱性そのものは「危険ではあるがまだ被害が起きていない不備」であり、攻撃者に利用されて初めて実際の被害につながるのです。

    脆弱性が生まれる原因

    脆弱性は無意識のうちに生まれることが多く、その理由は多岐にわたります。代表的な要因には以下が挙げられます。

    • ソフトウェアの開発過程における設計ミスやバグ
    • サーバーやOSのセキュリティ設定の不備
    • 古いシステムやソフトウェアを更新せずに使い続けること
    • 想定していなかったユーザーからの入力や操作
    • 利用するプログラムやライブラリに潜む欠陥

    実際、ソフトウェア開発は非常に複雑で、数百万行にも及ぶプログラムコードから成る場合もあります。そのため、すべてのバグや欠陥を完全に排除することは事実上困難です。

    脆弱性の代表的な種類

    脆弱性にはいくつも種類があり、攻撃手法によって分類されます。初めて耳にする方でもわかりやすい代表例を挙げてみましょう。

    SQLインジェクション

    ウェブアプリケーションにおける入力欄に悪意のあるデータベース命令文を仕込む手法で、見せてはいけない情報が外部に漏れてしまう危険があります。

    クロスサイトスクリプティング(XSS)

    ウェブサイトに不正なスクリプトを埋め込んで、閲覧者のブラウザ上で実行させる攻撃。利用者のIDやパスワードが盗まれる危険があります。

    バッファオーバーフロー

    プログラムに想定していない長さのデータが入力されることで、メモリ領域が壊され、攻撃者に任意のコードを実行されるリスクがあります。

    セキュリティ設定不備

    セキュリティ機能が有効化されていなかったり、不要なポートが開いたままになっていたりするケースも脆弱性の一つです。

    脆弱性が悪用されるとどうなるのか

    実際に攻撃者が脆弱性を利用すると、さまざまな被害につながります。たとえば以下のようなケースです。

    • クレジットカード番号や個人情報の漏洩
    • 社内ネットワークが侵入されて業務停止
    • 顧客の信頼を失い、企業のブランドに大打撃
    • 勝手に改ざんされたWebサイトが利用者をウイルス感染させる

    こうした被害は一度起きると回復に莫大なコストがかかり、企業経営に深刻な影響を与えます。近年報じられる情報漏洩事件の多くは、既知の脆弱性を放置していたことが原因とされています。

    脆弱性対策として実施すべきこと

    脆弱性はゼロにはできないため、いかに早く気づき、適切に対応するかが重要です。個人利用者と企業の立場で考えられる基本的な対策を見てみましょう。

    個人ができること

    • OSやソフトウェアを常に最新バージョンに保つ
    • ウイルス対策ソフトを導入し、定義ファイルを更新する
    • 怪しいリンクやメールの添付を開かない
    • 強固なパスワードや多要素認証を利用する

    企業がすべきこと

    • 脆弱性診断やペネトレーションテストを定期的に実施する
    • セキュリティパッチが公開されたら速やかに適用する
    • 社内従業員へのセキュリティ教育を徹底する
    • ログ監視や侵入検知システムの導入で不審な挙動を早期発見する

    脆弱性とセキュリティ文化

    技術的な対策も重要ですが、それ以上に「セキュリティを日常的に意識する文化づくり」が欠かせません。脆弱性は人間のちょっとした油断や不注意からも生まれます。更新通知を無視したり、利便性を優先してセキュリティを後回しにしたりすると、そこに必ず隙が生まれるのです。 政府や専門機関が公表する脆弱性関連情報に目を通す習慣をつけるのも効果的です。たとえば国内では独立行政法人情報処理推進機構(IPA)が脆弱性関連情報を提供しており、日々の最新情報をチェックできます。

    これからの脆弱性対策

    今後はクラウドサービスやIoT機器の普及によって、脆弱性の範囲はさらに広がります。冷蔵庫やカメラ、工場の制御システムなど、私たちの生活に直結するモノがすべてインターネットにつながる時代となりつつあります。その一つひとつが脆弱性を抱えていた場合、想像以上に深刻なリスクが広がる可能性があるのです。そこで重要になってくるのが「ゼロトラスト」の考え方です。これはすべてのアクセスを信頼しないという前提に立ち、システムを多層的に守ろうとするセキュリティモデルで、近年世界中の企業が導入を進めています。

    まとめ

    脆弱性とは「情報システムやソフトウェアに存在する欠陥や弱点」であり、その多くは放置されることでサイバー攻撃に悪用され、大規模な被害を引き起こす可能性があります。重要なのは、脆弱性をゼロにすることではなく、発見されたときに迅速に対応し、常に最新の状態を保つことです。 セキュリティ対策は専門家だけの仕事ではありません。個人ユーザも企業の一員も、日々の小さな行動が大きなリスク回避につながります。これまで「脆弱性」という言葉だけを知っていた方も、これを機に身近な問題として捉え、今日から個人や組織としてできる対策を一つずつ取り入れていきましょう。

    【脆弱性対策および脆弱性管理に関する情報収集サイト・資料】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    連載記事:企業の「攻め」と「守り」を支えるIoT活用とIoTセキュリティ
    第3回 企業が取り組むべきIoTセキュリティ対策とは?─実践例に学ぶ安全確保のポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    IoT活用とIoTセキュリティアイキャッチ(IoTセキュリティ対策とは)

    IoTセキュリティは、もはや一部の技術課題ではなく企業全体の経営課題となっています。脆弱なIoT機器はサイバー攻撃の踏み台や情報漏洩の原因となり、業務停止やブランド毀損につながりかねません。本記事では、資産棚卸しから設計・運用における多層防御、さらに外部診断の活用まで、企業が取り組むべきIoTセキュリティ対策を具体事例とともに解説し、安全なIoT活用のための実践ポイントを整理します。

    「まずは現状把握」―資産棚卸しの重要性

    IoTセキュリティ対策の出発点は、社内にどのIoTデバイスが何台あり、ファームウェアのバージョンや通信先がどうなっているかを洗い出すことです。NECが公開した導入事例では、工場・支店・データセンターを含む23拠点で6,200台のIoT機器を自動スキャンし、未登録機器を310台発見しました。資産リストと脆弱性データベース(NVDやJVN iPedia)を突き合わせることで、更新が必要な機種を優先度順に並べ替え、限られた工数で最大効果を得られる計画が立案できたと報告されています。

    設計・実装フェーズで盛り込むべき技術的対策

    ハードウェアでは、Secure BootとTrustZone®などハードウェアルートオブトラストを採用し、改ざんファームが起動しない仕組みを導入します。通信経路はTLS1.3やDTLS1.3で暗号化し、MQTT over TLSやHTTPSを選択することで盗聴・改ざんリスクを最小化します。さらにデバイス固有の秘密鍵をTPM2.0に格納することで、鍵抽出攻撃を物理的に困難にします。NIST SP 800-213ではこのような多層防御を「IoT Reference Architecture」として例示しています。

    運用フェーズで欠かせない管理プロセス

    いかに堅牢な設計をしても、現場でのパスワード再利用やテスト用アカウント放置が残されると台無しになります。Palo Alto Networksの2024年調査では、IoTデバイス侵害の31%が「デフォルト認証情報の継続使用」が原因でした。運用部門は設定変更ログを SIEMに集約し、アラート閾値を“失敗ログイン3回”など具体的かつ実践的に定義します。加えてSBOM(Software Bill of Materials)を更新し、上流ライブラリに脆弱性が見つかった際は影響範囲を素早く把握できる体制を整えます。

    ケーススタディで学ぶ成功パターン

    ケースA

    国内自動車部品メーカーは、月次でしか実施していなかったファームウェア更新をOTA(Over-the-Air)方式に切り替え、異常が発覚した翌日にパッチ配布を完了できる体制を確立しました。その結果、取引先OEMからのセキュリティ監査に合格し、新規受注を獲得しています。

    ケースB

    大手小売企業は、POSとは別にIoT専用VLANを構築してネットワークを分離し、さらにクラウド監視サービスでトラフィックのベースラインを学習させました。導入6か月後に出力されたアノマリーアラートから不審なDNSクエリを発見し、マルウェア感染初期段階で遮断に成功しています。

    第三者によるセキュリティ診断を活用するメリット

    社内リソースで脆弱性検証を網羅するのは現実的に困難です。第三者による「IoT セキュリティ診断(SQAT for IoT)」では、ファームウェア静的解析、無線インターフェース侵入テスト、クラウド・API・構成レビューまでを一気通貫で実施し、重大度レベルと具体的な修正手順を報告書に整理します。日本電気株式会社(NEC)の調査では、第三者によるセキュリティ診断を受けた企業の72%が「投資対効果を定量化しやすくなった」と回答しており、経営判断の材料としても有効です。

    企業が今すぐ実施できる行動

    まず資産棚卸しツールでネットワークをスキャンし、IoT機器の一覧を作成してください。次に管理画面へログインし、初期パスワードが残っていないか、暗号化が有効かを確認しましょう。同時にクラウドプラットフォームのアクセスキーを見直し、最小権限原則に沿ってIAMポリシーを設定します。これら最低限の対策さえ済めば、専門家による脆弱性診断やペネトレーションテストを受ける際にも、対処漏れの洗い出しに集中できます。

    まとめ―「攻め」と「守り」を両立させるために

    IoTとは単なるバズワードではなく、リアルタイムデータを基盤に業務を変革する武器です。しかし武器は手入れを怠ると自社を傷つけます。本連載で取り上げたIoT例とIoT事例は、いずれもセキュリティ対策とセットで初めてビジネス価値を生み出しています。情報システム部門が主導してIoTセキュリティの体制を築き、経営層が適切に投資判断を下す。――この連携があってこそ、IoT機器は企業の競争力を押し上げる資産になります。自社の現状に一抹の不安があるなら、まずは第三者による「IoTセキュリティ診断」で弱点を可視化してみてはいかがでしょうか。

    【参考情報】

    【連載一覧】

    ―第1回「今さら聞けないIoTとは?─IoTデバイスの仕組みと活用例で学ぶ基礎知識」―
    ―第2回「身近に潜むIoTセキュリティの脅威とは?─リスクと被害事例から学ぶ必要性」―
    ―第3回「企業が取り組むべき IoT セキュリティ対策とは?─実践例に学ぶ安全確保のポイント」―


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 2025年9月24日(水)12:50~14:00
    「製造業・自動車業界のためのサプライチェーン対策 -攻撃事例から学ぶ企業を守るセキュリティ強化のポイント-」
  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    狙われる医療業界2025 医療機関を標的とするサイバー攻撃

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    医療機関のサイバーセキュリティ(アイキャッチ画像)

    前回の記事の公開から約5年が経ちましたが、医療機関を標的とするサイバー攻撃の脅威はむしろ増加しています。特にランサムウェアによる被害は国内外問わず深刻化し、患者の命が危険に晒されてしまう可能性も出てきています。いまやインシデントを“他人事”とせず、「命を守るもの」という認識で組織一丸となってセキュリティ対策の見直しをすることが重要です。本記事では医療機関へのサイバー攻撃の脅威とセキュリティ対策の見直しのためのポイントをご紹介します。

    2020年12月公開の記事「狙われる医療業界―「医療を止めない」ために、巧妙化するランサムウェアに万全の備えを」をまだご覧になっていない方はぜひ、この機会にご一読ください。

    世界的に高まる医療分野へのサイバー攻撃

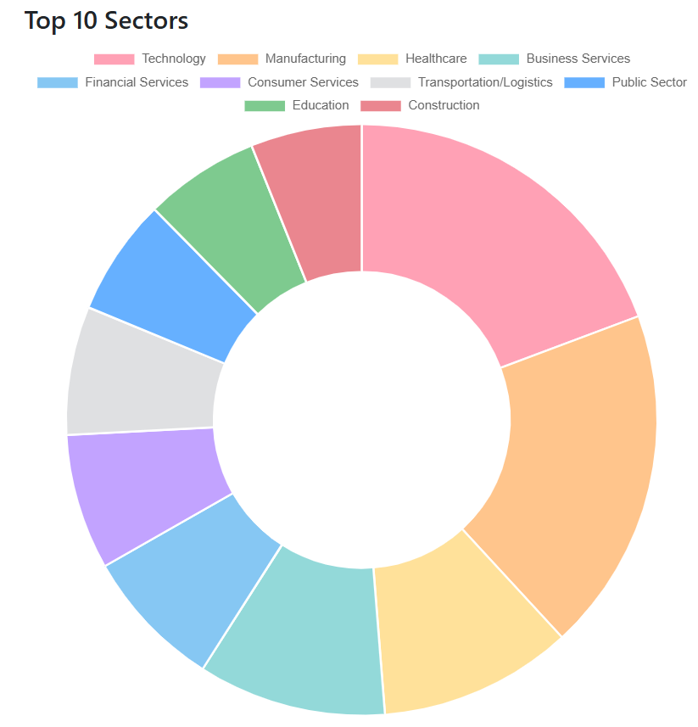
    ランサムウェアによる被害は世界中で後を絶たず、いまや医療分野は重要な標的の一つとされています。米国のセキュリティ監視サイトRansomware.liveの統計によれば、2025年時点でランサムウェア被害を受けた業種の中で、医療・ヘルスケア関連は第3位に位置しています。医療業界が金融や行政に並ぶほどの標的となっている現実は、決して無視できません。

    Ransomware.live統計円グラフ(ランサムウェア被害を受けた業界)
    出典:Ransomware.live「Ransomware Statistics for 2025」(https://www.ransomware.live/stats)

    国内でも相次ぐ深刻な被害事例

    日本国内でも、深刻な被害事例が相次いで報告されています。たとえば2024年3月、鹿児島県の国分生協病院では、ランサムウェアによるサイバー攻撃により、電子カルテをはじめとする複数のシステムが使用できなくなり、患者の診療に支障が出るという被害が発生*3しました。また、同年の5月に起きた岡山県精神科医療センターでは、外来診療の一部を中止せざるを得ない事態に追い込まれました*2。このように、サイバー攻撃は単に業務の一時停止を招くだけでなく、医療提供そのものに影響を与え、患者の命を危険に晒す恐れがあるという点で、他業種におけるサイバー被害とはその意味において一線を画します。

    サイバー攻撃は“日常の医療”を止めうる

    Silobreaker社がまとめた医療業界に関する分析レポートでも、ヘルスケア分野に対するサイバー脅威の増加は顕著であり、医療情報の価値の高さとシステムの脆弱性が攻撃を呼び込んでいると指摘されています。国内外でのこうした事例は、「サイバー攻撃が日常の医療を止め得る存在である」という現実を強く物語っています。特に日本では、「まさかうちが」という意識が依然として根強く残っているのが現状ですが、医療機関はすでに、攻撃者にとって“おいしいターゲット”であることを自覚すべき時期に来ています。

    攻撃者はなぜ医療機関を狙うのか

    攻撃側の論理①わきの甘さ=「機会要因」の存在

    医療機関がサイバー攻撃の標的になる。―これはもはや偶発的なものではなく、確かな傾向として定着しつつあります。過去の記事でも言及しましたが、2025年現在ではその背景にある“攻撃側の論理”がより鮮明になってきています。

    多くの人が誤解しがちなのは、「医療機関は狙われている」という表現があたかも特定の施設に対して意図的な攻撃が行われている、という印象を与えてしまう点です。確かに、一部には病院のネットワークやデータに照準を合わせた標的型攻撃も存在します。しかし実態としては、多くの場合、攻撃者は最初から「病院を狙って」いるわけではありません。攻撃者は、不特定多数の組織や端末に対して無差別にスキャンをかけ、リモートアクセスサービスやVPN機器、ファイル共有サーバといった、公開された情報から侵入経路を探しています。そしてその中で、意図せず医療機関が引っかかるのです。つまり、標的にされたのではなく、“侵入可能だったから侵入された”というのが現実なのです。

    医療機関では古いシステムが更新されずに残っている、または、ネットワークの分離が不完全なまま稼働していることがあります。また、パスワードの使い回し、脆弱性が放置されたソフトウェア、機器の寿命サイクルの見落としなど、基本的なセキュリティ対策に隙があることが少なくありません。そして、攻撃者にとっては、それこそが格好の「入り口」になるのです。

    攻撃側の論理②「動機」金になる標的としての医療機関

    ランサムウェア攻撃を実行するサイバー攻撃者の目的は、金銭的な利益です。医療機関には、個人情報(診療記録、保険情報、連絡先など)や経営上の内部資料、研究データといった売買可能な資産が豊富にあります。また、医療機関は儲かっているように思われており、そのうえで業務の中断が患者の生命に直結するため、身代金の支払いに応じやすいに違いない、と見られているわけです。つまり、医療機関が狙われるのは、「わきが甘いから侵入しやすい」+「金銭的利益を得やすい重要なデータの宝庫である」=“コストパフォーマンスに優れた良い標的”と見なされているからと考えられます。

    2020年以降医療サイバーセキュリティはどう変わったのか

    制度とガイドラインの整備が進む

    前回の記事からの5年間で、医療分野のサイバーセキュリティを取り巻く制度やガイドラインも着実に充実してきています。例えば2025年5月に、厚生労働省から「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」が公開され、以前に比べて具体的かつ実践的な内容になっています。クラウド環境やBCP(事業継続計画)への配慮、IoT・BYODといった新たなリスクへの言及も盛り込まれています。

    また、CSIRT(Computer Security Incident Response Team)を設けたり、EDR(Endpoint Detection and Response)などの対策製品を導入したりする医療機関も増えてきました。CSIRTを中心とした地域単位の訓練や、院内外のネットワーク構成の共有と点検を含む取り組みが、学術会議や業界団体の枠組みとして増加しています*3。サイバー攻撃に備える土台作りは、着実に進みつつあるといえるでしょう。

    2025年いまだ残る基本的な課題

    一方で、5年前と変わらぬ問題を目にする場面も少なくありません。その一つが、「パスワード管理」です。初期設定のまま放置されたアカウント、業務上の利便性から生まれる使い回し。こうしたわきの甘さが、攻撃者の入り口になることは以前から分かっていたはずですが、2024年の岡山県精神科医療センターの事例などを見ると、なおも同様の傾向が残っていることがうかがえます。また、電子カルテやシステムのクラウド化に対しても、依然として現場では極端な見方が交錯しているように思えます。「クラウドだから安全」と根拠のない安心感を持つ一方で、「クラウドだから怖い」「電子カルテという形式そのものが危ない」といった漠然とした不安も根強く見受けられます。

    どちらにしても共通するのは、仕組みやリスクを正しく理解しないまま思い込んでいるケースが少なくないということです。実際には、クラウドの活用は有効な手段のひとつでありつつも、アクセス制御や端末管理、ネットワーク構成など、設定次第でその安全性は大きく変化します。こういった基本的な理解の重要性や注意点は、5年前から現在も変わらずに示され続けてきたものですが、いまだに“本質的な理解”が広がり切っていないように見受けられます。

    基本的な課題の根底には、インシデントを“自分事”として捉えづらい空気があるのかもしれません。実際に深刻な被害を受けた他機関の事例を目にしても、「うちには関係ない」とどこかで思ってしまう感覚。それは、ごく自然な反応である一方で、取り返しのつかないインシデントに繋がりかねません。

    自組織のセキュリティ対策の見直しを

    医療機関向けチェックリストやガイドラインの活用

    ここまで見てきたように、医療機関に対するサイバー攻撃は後を絶たず、その影響は診療の継続性や患者の安全、そして組織の信頼性にまで及びます。「自分たちは大丈夫だろう。」「人命最優先で、他を考えている余裕はない。」―そのように考えがちですが、日々の業務に追われている医療現場こそ、今一度立ち止まって、対策の棚卸しを行うことが求められています。対策の見直しにあたっては、厚生労働省が公開している「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」の活用が効果的です。

    厚生労働省「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月)」https://www.mhlw.go.jp/content/10808000/001253950.pdf

    本チェックリストは、技術的な対策だけでなく、組織体制や訓練、業者選定の観点まで網羅されており、現場レベルでも活用しやすい実践的な内容となっています。また、業界全体で参照される基準として、次のようなガイドラインも押さえておくとよいでしょう。

    これらの資料には、医療の特殊性を踏まえた対応策が具体的に記載されており、ベンダや関係業者との連携の際にも参考となります。

    現場の声と経営的視点をつなげる「可視化」

    セキュリティ対策は単なる技術的作業にとどまらず、組織全体で「守るべきもの」を共通認識することが大切です。そのためにも、経営層が積極的に関与し、現場の声を聴きながら継続的な投資と改善を進めていくことが求められます。医療機関にとって、セキュリティはコストではなく、患者の信頼と組織の生命線であることを改めて認識すべきです。その助けになるのが、リスクの「可視化」です。

    仮に端末のひとつがマルウェアに感染したとき、その端末が院内のどの機器と通信しているのか、そこから電子カルテや予約システムにアクセスされたりしないか、バックアップはきちんと機能するかなどなど…。こうした攻撃時の経路や起きうる事象をあらかじめ可視化し、把握しておくことは、被害拡大の防止やインシデント対応の迅速化に大きな効果をもたらすのみならず、経営層の理解を得ることにもつながります。可視化によって得られる「想定していなかった侵入経路」「明らかになる不十分なセキュリティ対策」「攻撃発生時に起きうる具体的な被害」といった情報が、経営層や多くの医療従事者に理解してもらい、組織全体で防御力を高めるための重要な意思決定のための正しい判断材料となりえるでしょう。

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。詳細・お見積りについてのご相談は、以下のフォームよりお気軽にお問い合わせください。後ほど、担当者よりご連絡いたします。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    また費用の問題から十分な初動対応ができないといった問題が発生しかねない状況を憂え、SQAT® 脆弱性診断サービスのすべてに、サイバー保険を付帯させていただいています。

    サイバー保険付帯の脆弱性診断サービス

    BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。詳細はこちら。
    https://www.bbsec.co.jp/service/vulnerability-diagnosis/cyberinsurance.html
    ※外部サイトにリンクします。

    エンドポイントセキュリティ

    組織の端末を24時間365日体制で監視し、インシデント発生時には初動対応を実施します。
    https://www.bbsec.co.jp/service/mss/edr-mss.html
    ※外部サイトにリンクします。

    インシデント初動対応準備支援

    体制整備や初動フロー策定を支援します。
    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    ウェビナー開催のお知らせ

  • 2025年8月20日(水)13:00~13:30
    「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」
  • 2025年8月27日(水)13:00~14:00
    「【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介」
  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版号外(ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策)

    2025年7月、セキュリティ企業SucuriがWordPressを狙う新たなマルウェア攻撃を発見・公表しました。今回公表された「SEOスパム型WordPressプラグイン」による攻撃は従来の攻撃と比較して手口が巧妙化しており、世界中のWebサイト管理者にとって深刻な脅威となっています。本記事では、攻撃の手口と被害の特徴、そして有効な対策について解説します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    攻撃手法

    ドメイン偽装によるマルウェア検知回避

    今回発見されたマルウェアは、感染したWordPressサイトのドメイン名をそのままプラグイン名やフォルダ名に偽装して設置されます。これにより、管理者や一般ユーザーがファイル一覧を確認しても、正規のプラグインと見分けがつきにくい構造になっています。この偽プラグインは高度に難読化されたコードで構成されており、セキュリティ対策ソフトによる検知も困難です。

    検索エンジン限定のSEOスパム注入

    SEOスパムの注入は、Googleなどの検索エンジンのクローラを検知した場合のみ実行されます。通常の訪問者には正規のページが表示されるため、管理者も異常に気付きにくく、発見が遅れる原因となります。検索エンジンのみにスパムコンテンツを返すことで、検索順位の操作や不正なトラフィック誘導が行われます。

    C2サーバとの通信と外部指令の受信

    この偽プラグインの内部には、base64で難読化されたC2(コマンド&コントロール)サーバ※ のドメイン情報が隠されています。偽プラグインは定期的にC2サーバへ外部リクエストを送り、攻撃者からの指示を受け取ります。これにより、スパム内容の動的な更新や追加のマルウェア配布など、攻撃の手口が柔軟に変化する仕組みが実装されています。

    ※C2(コマンド&コントロール)サーバ…サイバー攻撃者が外部から侵害システムと通信を行い、命令と制御を行う目的で用いられる。

    マルウェアによる被害と影響

    この種のマルウェアは、通常の利用者やサイト管理者が直接アクセスした場合には一切異常を示さないため、発見が遅れがちです。Googleなどの検索エンジン経由でのみスパムが表示されるため、被害に気付いたときにはすでに検索結果にスパムページが表示されていたり、検索順位が大幅に下落しているケースも多く、ブランドイメージや集客に深刻な影響を与えたりするおそれがあります。また今回の例は、WordPressのプラグインエコシステムを悪用したサプライチェーン攻撃の一例とも言えます。公式リポジトリを介さず、外部から導入されたプラグインやテーマを通じて感染が広がるため、信頼できる配布元からのみソフトウェアを導入することが重要です。

    有効な対策と管理者が取るべき予防措置

    Webサイト管理は特に以下のような対策を取り、異常が見られた場合は速やかに専門家へ相談することをおすすめします。

    • WordPressのプラグインやテーマは必ず公式リポジトリや信頼できるベンダーからのみ入手する
    • 不審なファイルや見覚えのないプラグインが存在しないか、定期的にサーバ内を確認する
    • セキュリティプラグインやWebアプリケーションファイアウォール(WAF)、管理画面への多要素認証を導入する
    • Google Search Console等で検索結果の異常を監視する

    まとめ

    SEOスパム型の偽装WordPressプラグインは、検索エンジンのクローラを標的にしてスパムコンテンツを注入し、通常の訪問者には正規ページを返すという極めて巧妙な手口です。攻撃者は感染サイトのドメイン名をそのままプラグイン名やフォルダ名に偽装し、管理者の目を欺きます。さらに、コード内部にはbase64で難読化されたC2サーバ情報が隠され、外部からの指令に応じて動的にスパム内容を更新できる仕組みも組み込まれています。

    このような手法は、発見が遅れやすく、検索順位の下落やサイトの信頼性低下など、経営や運営に深刻な影響を及ぼすリスクがあります。特に、公式リポジトリを介さないプラグインやテーマの導入が感染経路となるケースが多いため、日常的なセキュリティ意識と運用管理の徹底が不可欠です。

    被害を最小限に抑えるためには、信頼できる配布元からのみソフトウェアを導入する、サーバ内の不審なファイルやプラグインを定期的に点検する、Google Search Consoleなどで検索結果の異常を監視するなど、複数の対策を組み合わせることが重要です。

    BBSecでは:セキュリティソリューションの活用

    高度なサプライチェーン攻撃や難読化マルウェアに対抗するため、ブロードバンドセキュリティでは多層防御の観点から次のようなソリューションを強くおすすめします。

    エージェント型Webサイトコンテンツ改ざん検知サービス

    WordPressサイトのファイルやディレクトリの改ざんをリアルタイムで監視し、異常があれば即座にアラートを発します。正規のプラグイン名を偽装した不審なファイルの追加や書き換えも検知しやすく、被害の早期発見に役立ちます。

    https://www.bbsec.co.jp/service/vd-maintenance/manipulation.html
    ※外部サイトにリンクします。

    脆弱性診断サービス

    WordPress本体やプラグイン、テーマの設定や実装に潜む既知の脆弱性を定期的に洗い出すサービスです。悪用されやすい箇所を事前に把握し、攻撃の入り口を減らします。診断結果に基づき、不要なプラグインの削除や設定の見直しを行うことで、リスク低減につながります。

    ペネトレーションテスト

    実際の攻撃者の視点でお客様のシステムに実装済みのセキュリティを検証するサービスです。自動化された攻撃だけでなく、手動による高度な手法も用いるため、通常の診断では見つけにくいサプライチェーンリスクや運用上の盲点も洗い出すことが可能です。

    これらのサービスを組み合わせて導入することで、巧妙化するマルウェア攻撃などへの対応力を大幅に高めることができます。BBSecとしては、エージェント型改ざん検知、脆弱性診断、ペネトレーションテストをパッケージ化した多層防御ソリューションを強くご提案いたします。これにより、WordPressサイト運営者の方が安心してビジネスを継続できる環境づくりをサポートいたします。ご希望の方には、無料相談や初回診断も承っております。お気軽にご相談ください。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    【参考情報】

    ウェビナー開催のお知らせ

  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 2025年7月23日(水)14:00~15:00
    「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」
  • 2025年7月30日(水)13:00~13:50
    「Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策」
  • 2025年8月5日(火)14:00~15:00
    「企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【警告】CVE-2025-22457 脆弱性悪用事例と対策
    –サイバー脅威の全貌–

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本記事は、Google Cloud Blogで2025年4月3日に公開された「Suspected China-Nexus Threat Actor Actively Exploiting Critical Ivanti Connect Secure Vulnerability(CVE-2025-22457)」の情報をもとに、脆弱性の概要、攻撃手法、最新の悪用事例、そして推奨対策について解説します。

    瓦版号外記事(CVE-2025-22457悪用事例)サムネイル

    はじめに

    昨今、エッジデバイスやVPNシステムを狙ったサイバー攻撃が急増しています。その中でも、Ivanti Connect Secure(ICS)における脆弱性「CVE-2025-22457」が、2025年4月3日にIvantiによって公開され、実際に悪用されていることが確認されました。MandiantとIvantiの共同調査により、ライフサイクルが終了したICS 9.Xや、ICS 22.7R2.5以前のバージョンが標的となっています。

    脆弱性の概要とその影響

    CVE-2025-22457は、バッファオーバーフローに起因する重大な脆弱性です。攻撃者がこの脆弱性を悪用すると、リモートから任意のコードが実行可能となり、企業のVPNシステムに対して深刻なセキュリティリスクが生じます。対象は、ICS 22.7R2.5以前のバージョンおよび旧バージョン(ICS 9.X)で、攻撃成功時には不正アクセス、情報漏洩、システムの乗っ取りなどが懸念されます。

    悪用事例と新たなマルウェアの動向

    調査によると、初期の悪用は2025年3月中旬に確認されています。攻撃が成功すると、以下のような新たなマルウェアファミリーが展開されることが判明しました。

    • TRAILBLAZE
      シェルスクリプト形式のインメモリオンリードロッパー。システム内の特定プロセスに不正コードを注入する足がかりとなります。
    • BRUSHFIRE
      SSL_readのフックを利用するパッシブバックドアで、不正な通信を密かに行います。
    • SPAWNエコシステム
      SPAWNSLOTH、SPAWNSNARE、SPAWNWAVE など、連携してシステム内の不正操作やログ改ざんを実施するツール群です。

    これらのマルウェアは、シェルスクリプトドロッパーを起点に、ターゲットプロセス内へ段階的に展開される仕組みとなっており、システム再起動後にも再展開される可能性があるため、持続的な監視と迅速な対策が求められます。

    技術的な攻撃手法の解説

    攻撃の初期段階では、シェルスクリプトが以下のような手順で実行されます。

    1. プロセスの特定
      ターゲットとなる/home/bin/webプロセス(特に、子プロセスとして実行中のもの)を検出
    2. 一時ファイルの生成
      /tmpディレクトリに、対象プロセスのPIDやメモリマップ、バイナリのベースアドレス、さらにマルウェア本体が格納された一連のファイルが作成される
    3. マルウェアの注入
      生成された一時ファイルを利用し、TRAILBLAZEドロッパーが実行。これにより、BRUSHFIRE パッシブバックドアが対象プロセス内へ注入される
    4. クリーンアップ
      一時ファイルや不要なプロセスは削除され、攻撃自体は非永続的な形で行われる

    この攻撃手法は非常に巧妙であり、既存のパッチ対策や監視体制を回避するために設計されています。

    脅威アクターとその背景

    調査機関GTIG(Google Threat Intelligence Group)の報告によると、今回の攻撃は、中国関連の疑いがある諜報グループ「UNC5221」によるものと見られています。UNC5221は、過去にもゼロデイ攻撃やエッジデバイスへの不正侵入を実施しており、今回の攻撃でも従来の脆弱性を細かく解析した上で悪用していると評価されています。

    推奨対策と今後の対応

    MandiantとIvantiは、以下の対策を強く推奨しています。

    • 迅速なパッチ適用
      2025年2月11日にICS 22.7R2.6で公開されたパッチを、対象システムに速やかに適用すること
    • 監視体制の強化
      不審なコアダンプや、Integrity Checker Tool(ICT)の異常な動作が確認された場合、即座に対応する体制を整えること
    • セキュリティツールの活用
      内部および外部の監視ツールを併用し、システムの健全性を定期的にチェックすること

    これらの対策により、攻撃によるリスクを最小限に抑え、企業全体のセキュリティレベルの向上が期待されます。

    まとめ

    CVE-2025-22457 の悪用事例は、エッジデバイスを狙った攻撃が日々進化している現状を示しています。企業や組織は、最新パッチの適用と継続的な監視を徹底し、サイバー攻撃に対する防御策を強化する必要があります。今後も最新のセキュリティ情報に注意を払い、信頼性の高い情報源からのアドバイスを参考にすることが重要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年4月9日(水)13:00~14:00
    「今さら聞けない!スマホアプリのセキュリティあれこれ」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    テレワーク環境に求められるセキュリティ強化

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    テレワークセキュリティ2.26更新版サムネイル

    テレワークの普及に伴い、セキュリティ対策の重要性が一層高まっています。特に、在宅勤務やモバイルワークなど、多様な働き方が浸透する中で、情報漏えいや不正アクセスといったリスクへの対応が求められます。本記事では、最新のガイドラインや具体的な対策を踏まえ、テレワーク環境におけるセキュリティ強化のポイントを解説します。

    テレワークの現状とセキュリティの重要性

    総務省によれば、テレワークは「ICT(情報通信技術)を利用し、時間や場所を有効に活用できる柔軟な働き方」と定義されています。

    テレワークを推進する総務省が刊行する「テレワークセキュリティガイドライン(第5版)」では、テレワークの形態を自宅を勤務場所とする「在宅勤務」、出先や移動中に作業する「モバイル勤務」、本社から離れた営業所やシェアオフィスなどを利用する「サテライトオフィス勤務」の3つに分類しています。

    これらの働き方は柔軟性を提供する一方で、情報セキュリティの観点から新たな課題も浮上しています。特に、家庭内ネットワークの脆弱性や公共のWi-Fiを利用する際のリスクなど、従来のオフィス環境とは異なる脅威が存在します。

    テレワークのセキュリティの基本的考え方

    ガイドラインでは、クラウドサービスの活用やゼロトラストセキュリティの概念など、最新のセキュリティ動向を踏まえた対策が示されています。また、中小企業向けには「テレワークセキュリティに関する手引き(チェックリスト)」が提供されており、具体的な対策項目が整理されています。

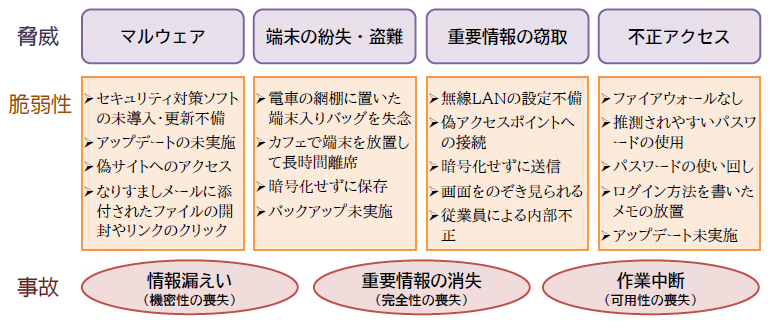
    図:テレワークにおける脅威と脆弱性について

    (画像出典:総務省:「テレワークセキュリティガイドライン(第5版)」より一部抜粋)

    テレワークにおけるセキュリティ対策の基本方針

    テレワーク環境のセキュリティ対策は、「ルール」「人」「技術」の3つの要素のバランスが重要です。総務省のガイドラインでは、以下のポイントが強調されています。

    • ルールの整備:情報セキュリティポリシーの策定や、テレワーク時のデバイス使用に関する規定を明確にする
    • 人への教育:従業員に対する定期的なセキュリティ教育や訓練を実施し、フィッシング詐欺やマルウェアへの対処方法を周知する
    • 技術的対策:VPNの導入や多要素認証の活用、最新のセキュリティパッチの適用など、技術的な防御策を講じる

    テレワーク環境下の人を狙ったサイバー攻撃

    総務省ガイドラインが示す「ルール」「人」「技術」の中でも、特に忘れてはならない重要ポイントは人の問題です。令和元年度の情報通信白書においても、「ソーシャルエンジニアリング」が再び攻撃の中心になるという予測を紹介しています。

    ソーシャルエンジニアリング対策としては、警視庁が「そのテレワーク、犯罪者が狙ってる!」と題する動画や、短編アニメ「テレワーク勤務時のセキュリティ基本篇」、啓発チラシ「ちょっと待って! そのテレワーク、セキュリティは大丈夫?」などを公開配布しています。

    オフィスでみんなが席を並べて仕事していたら、いつもと違うメールが着信しても「こんなメールが届いた」と、隣席の同僚や情報システム部門に気軽に相談することができます。しかしテレワークではそれが簡単ではなくなります。人間心理の隙間を衝くような標的型攻撃メールなどに今まで以上に警戒が必要です。

    また、政府のセキュリティ機関である内閣サイバーセキュリティセンター(NISC)は2020年4月、「テレワークを実施する際にセキュリティ上留意すべき点について」と題したテレワークに関する注意喚起を行っています。

    NISCの注意喚起では、「政府機関」「重要インフラ事業者」「国民一般」の3つのカテゴリー毎に、セキュリティポリシーやルール整備、ICT環境の準備、安全な接続方法であるVPNやリモートデスクトップなどの技術活用にあたっての留意事項、遠隔会議システムの安全な利活用、機器のアップデートやパスワードの複雑化など、必要なセキュリティ対策がリストアップされています。

    さらに、ノートPCの支給が間に合わずに個人端末の使用を許す場合もあり、これまでのような情報システム・IT部門による一括管理は難しくなりました。情報システム部門が個人端末に対してどこまで管理できるかの法的な問題もあります。また、一般社員に向けて、テレワークのセキュリティの留意点を告知したとしても、すべての社員がその内容を理解できているとは限りません。従業員向けの通達の意味が分からない場合、そのまま放置される可能性はどの程度あるでしょうか。それがリスクにつながるのであれば、通達の方法を変更するべきです。全従業員による確実な実施を徹底するため、情報システム部門からの通達内容において、使用されているIT用語は読み手のスキルレベルに対して適切か、耳慣れないと想定される言葉やプロセスは図を使用するなどして誰にでも等しくわかるような説明がなされているか、といった観点の校閲を設けるくらいの心構えが必要です。

    テレワーク環境下でのセキュリティ対策

    テレワーク環境の安全性を確保するためには、以下のようなポイントでセキュリティ対策を実施することを推奨いたします。

    • デバイスの管理:業務用デバイスと私用デバイスを明確に区別し、業務データの漏えいを防止する
    • ネットワークの安全性確保:自宅のWi-Fiには強固なパスワードを設定し、公共のWi-Fi利用は避ける
    • データの暗号化:重要なデータは暗号化し、万が一の情報漏えいに備える
    • アクセス権限の管理:必要最小限のアクセス権限を設定し、不正アクセスを防ぐ
    • 定期的なセキュリティ診断:専門機関によるセキュリティ診断やペネトレーションテストを実施し、システムの安全性を確認する

    技術的な対策だけでなく、従業員のセキュリティ意識の向上や定期的なルールの見直しを行い、組織全体で継続的にセキュリティ対策を強化していくことが重要です。

    セキュリティ診断もリモートで実施可能

    情報システム部門が安全のためにできることがもうひとつあります。それは、リモートワーク環境を構成するVPN機器や認証サーバ、クラウド環境の接続拠点といったアクセスの出入り口における設定不備や、不正アクセスの原因となりうるセキュリティ上の欠陥の有無について、ハードやソフト面のセキュリティ診断を行うことです。

    Webアプリケーションの脆弱性診断や、脆弱性が悪用された場合のインパクトを事前に調べるペネトレーションテストといったセキュリティ診断の多くは、インターネットを介して行うことができます。新型コロナ感染症対策でテレワークを経験した企業では、今後もテレワークを希望する人が少なくありません。今後もこうした働き方を継続するのであれば、一度は脆弱性の有無を確認し、安全な環境で業務を行えるよう環境を整備することをお勧めします。

    まとめ

    ・新型コロナウイルス感染対策にともない、多くの組織が拙速にテレワークに移行したためセキュリティの課題がある。
    ・まずは警視庁や内閣サイバーセキュリティセンターの注意喚起を参照。
    ・総務省の出している詳しいガイドラインに沿って「ルール」「人」「技術」を見直そう。
    ・VPN機器やクラウド環境などテレワーク環境全体のセキュリティ診断を受けよう。

    【関連情報】

    ●<インタビュー>上野 宣 氏 / ScanNetSecurity 編集長

    ●<コラム>「ゼロトラストアーキテクチャ」とは?

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    ウェビナー開催のお知らせ

  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    記録破りのDDoS攻撃!サイバー脅威の拡大と企業が取るべき対策とは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    近年、DDoS攻撃の規模と頻度が急激に増加しており、企業や組織にとって無視できない脅威となっています。特に、2024年第4四半期には、過去最大規模となる5.6テラビット毎秒(Tbps)のDDoS攻撃が確認され、サイバー攻撃の新たな段階へと突入したことがわかりました。この攻撃は、わずか80秒間で1万3,000台以上のIoTデバイスを利用して実行され、Cloudflare社のDDoS防御システムによって自動的に検出・ブロックされました。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    DDos攻撃の事例として、SQAT.jpでは日本航空へのサイバー攻撃の実態についても解説しています。こちらもあわせてぜひご覧ください。
    「【徹底解説】 日本航空のDDoS攻撃被害の実態と復旧プロセス」
    「Dos攻撃とは?DDos攻撃との違い、すぐにできる3つの基本的な対策」

    DDoS攻撃の増加と進化する手口

    2024年第4四半期には、Cloudflare社が軽減したDDoS攻撃の件数が690万件にのぼり、前四半期比16%、前年比83%の増加を記録しました。さらに、1Tbpsを超える大規模攻撃の件数は前四半期比で1,885%も増加し、これまで以上に大規模な攻撃が常態化しつつあります。

    HTTP DDoS攻撃では、既知のボットネットによる攻撃が全体の73%を占め、11%は正規のブラウザを装った攻撃、10%は疑わしいHTTPリクエストによる攻撃でした。ネットワーク層(L3/L4)攻撃では、SYNフラッド(38%)、DNSフラッド(16%)、UDPフラッド(14%)が主要な手法として確認されています。また、Miraiボットネットの亜種による攻撃が特に顕著であり、2024年第4四半期には、この攻撃手法の使用頻度が131%も増加しました。

    企業が直面するDDoS攻撃のリスクとは?

    DDoS攻撃がもたらす影響は多岐にわたります。最も直接的な被害は、システムのダウンによる業務停止であり、企業の信用低下や顧客離れにつながる可能性があります。また、近年増加している「ランサムDDoS攻撃(Ransom DDoS)」では、攻撃を受けた企業が身代金の支払いを要求されるケースが増えています。2024年第4四半期には、Cloudflare社の顧客でDDoS攻撃を受けた顧客のうち、12%が身代金の支払いを求められ、前年同期比で78%の増加を記録しました。

    業界別にみると、通信業界が最も多くの攻撃を受け、次いでインターネット関連業界、マーケティング・広告業界が標的となっています。特に、金融業界は依然としてサイバー犯罪者にとって魅力的なターゲットとなっており、資金詐取を目的とした攻撃が増加しています。

    DDoS攻撃から企業を守るための対策

    DDoS攻撃の脅威が拡大するなか、企業は効果的な防御策を講じる必要があります。特に、以下のような対策が推奨されます。

    1. 常時オンのDDoS防御システムの導入
      DDoS攻撃の多くは短時間で発生するため、人間の対応では間に合わないケースが多いです。自動検知・防御機能を備えたDDoS対策ソリューションを導入することで、攻撃を迅速に無力化できます。
    1. ネットワーク層とアプリケーション層の両方を保護
      DDoS攻撃には、L3/L4(ネットワーク層)攻撃とL7(アプリケーション層)攻撃があります。両方の層に対する防御対策を講じ、ファイアウォールやWAF(Web Application Firewall)を活用することが重要です。
    1. ゼロトラストアーキテクチャの採用
      攻撃者の侵入を最小限に抑えるために、ゼロトラストモデルを導入することも有効です。認証・認可プロセスを強化し、アクセス制御を厳格化することで、不正なトラフィックを遮断できます。
    1. クラウドベースのDDoS対策の活用
      オンプレミスのDDoS対策はコストが高く、攻撃の規模が拡大するにつれて対応が難しくなります。クラウドベースのDDoS防御サービスを活用することで、スケーラブルなセキュリティ対策を実現できます。
    1. 定期的な脆弱性診断とインシデント対応計画の策定
      攻撃のリスクを最小限に抑えるために、定期的なセキュリティ監査を実施し、DDoS攻撃を想定したインシデント対応計画を策定することが不可欠です。特に、SLA(サービスレベルアグリーメント)を明確にし、攻撃発生時の対応フローを事前に決めておくことが重要です。

    今後のDDoS攻撃トレンドと企業が取るべきアクション

    DDoS攻撃は今後さらに巧妙化し、大規模化すると予想されています。特に、AIを活用したボットネット攻撃や、IoTデバイスを悪用した攻撃が増加する見込みです。さらに、特定の企業や業界を標的とした「高度な標的型攻撃(APT)」の手法がDDoS攻撃にも応用される可能性があります。

    企業は、単に防御するだけでなく、プロアクティブなセキュリティ戦略を採用し、攻撃を未然に防ぐ体制を構築する必要があります。DDoS攻撃はもはや一部の企業だけの問題ではなく、あらゆる業界にとって喫緊の課題となっています。

    常に最新の脅威情報を把握し、効果的な防御策を講じることで、企業のシステムとデータを守ることができます。DDoS攻撃のリスクを最小限に抑えるためには、今すぐ適切な対策を実施することが求められるでしょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    北朝鮮によるソーシャルエンジニアリング攻撃ソーシャルエンジニアリング攻撃とは?手口と脅威を解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2024年12月24日、警察庁および金融庁は、同年5月に発生した国内の暗号資産(仮想通貨)取引所から約482億円が窃取された事案に関連して注意喚起*4を発表しました。本記事では、北朝鮮によるソーシャルエンジニアリング攻撃の事例と手法を解説し、企業が取るべき対策例をご紹介します。

    ソーシャルエンジニアリング攻撃の概要

    北朝鮮のサイバー攻撃グループ「TraderTraitor(トレイダートレイター)」は暗号資産・NFTの窃取を目的とした不正アクセスやソーシャルエンジニアリングを駆使した攻撃を行っています。CISA(米サイバーセキュリティ・インフラセキュリティ庁)によると、暗号資産事業者に加えて暗号通貨に投資するベンチャーキャピタルや暗号通貨・NFTの個人保有者など、ブロックチェーン技術や暗号通貨業界の様々な組織が標的とされていることが確認されています*2。

    ソーシャルエンジニアリングとは
    ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

    関連記事:「ソーシャルエンジニアリングとは?その手法と対策」

    ソーシャルエンジニアリングの手法

    「TraderTraitor」はまず、ビジネスパーソン向けの交流サイト「LinkedIn」上で採用希望者になりすまし、ターゲットとなる企業の従業員に接触しています。これにより、従業員の信頼を得たうえで企業の内部システムに侵入し、暗号通貨の正規取引を改ざんしたとされています。

    SNSを悪用した手法は近年の北朝鮮の攻撃キャンペーンに多く使われる手法です。偽のアカウント・ペルソナを構築し、ターゲット企業や個人にアプローチします。ディープフェイク技術を用いて履歴書やSNSに掲載する画像やビデオ通話の偽装を行うこともあります。このアプローチは、ターゲット企業内の資産を窃取する、従業員として入り込んで国連決議に基づく経済制裁をかいくぐって外貨を獲得する、ターゲット企業にマルウェアを展開するといった侵害を目的としています。

    参考:金融庁/警察庁/内閣サイバーセキュリティセンター
    「北朝鮮当局の下部組織とされるラザルスと呼称されるサイバー攻撃グループによる 暗号資産関連事業者等を標的としたサイバー攻撃について(注意喚起)」

    ソーシャルエンジニアリング攻撃の代表的な手法

    手法例
    フィッシングターゲットをだますことで情報を引き出す(認証情報や個人情報)、マルウェアやマルウェアのダウンローダーなどの実行リンクや添付ファイルを送信する。従来はメールやSMSを使う手法が主流だったが、近年はSNSや音声を使う手法も増えている
    スピアフィッシングフィッシングの一形態
    特定の個人や企業を狙ったフィッシング攻撃を指す
    ビジネスメール詐欺取引先などになりすまし、入金を促す詐欺
    ベイティングマルウェアを仕込んだUSBメモリを廊下に落とす、無料の音楽や映画のダウンロードを提供し認証情報を盗むなど、「餌」を使って被害者をおびき寄せる攻撃
    プリテキスティング権威のある人物(銀行員、警察、ITサポートなど)になりすまし、個人情報を聞き出す
    テールゲーティング正規従業員の同僚や配達員、修理業者などを装って物理的なセキュリティを突破し、機密情報にアクセスする

    ソーシャルエンジニアリング攻撃の事例

    近年の代表的なソーシャルエンジニアリング攻撃2例をご紹介します。

    • XZ Utilsへのソーシャルエンジニアリング攻撃
      Linuxのオープンソース圧縮ファイルアプリケーションXZ Utilsに悪意のあるコードが埋め込まれたことが発見されたことから2024年3月に発覚した事件*3です。その後、偽のペルソナを騙る攻撃者が約2年間、プロジェクトの貢献者として活動し、悪意のあるコードを埋め込んでいたことが判明した事件です。オープンソースプロジェクトのエコシステムの在り方も同時に問われたのでご存じの方も多いのではないでしょうか。
    • ディープフェイク技術を悪用した詐欺
      在香港の多国籍企業の財務担当者がディープフェイクを用いたビデオ通話会議を通じて騙され、2億香港ドル(日本円で約40億円)を詐欺師に送金してしまった事件*4です。財務担当者は当初CFOを名乗る人物から送られたメールには疑念を抱いたものの、ビデオ通話会議に実在の同僚やCFOが出席しているものと思い込んだことが原因とされています。

    ソーシャルエンジニアリング攻撃の対策方法

    今回の北朝鮮によるソーシャルエンジニアリング攻撃を受け、FBIは注意喚起*5を行い、企業や個人に対して警戒を促しました。また、日本の警察庁も企業に対し、セキュリティ対策の強化を求めています。企業側では、「システム管理者」「従業員」「人事担当者」の3方向からの対策例を考え、組織一丸となってセキュリティ対策を実行することが重要です。技術的な面では、マルウェア検出システムの導入や定期的な更新も重要となります。これにより、自組織がソーシャルエンジニアリング攻撃で踏み台にされていた場合でも被害を最小限に抑えることが可能になります。

    ディープフェイクを用いたSNS上の偽アカウント・ペルソナは、過去の研究で多くの人が簡単に見抜けないことが明らかになっています。企業や個人は最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが不可欠です。継続的な教育、技術的防御、国際協力を通じて、安全なデジタル環境を維持することが求められます。

    関連情報:
    Mink, J., Luo, L., Barbosa, N. M., Figueira, O., Wang, Y., & Wang, G. (Year), University of Illinois at Urbana-Champaign & Santa Clara University., DeepPhish: Understanding User Trust Towards Artificially Generated Profiles in Online Social Networks.

    まとめ

    • ソーシャルエンジニアリングとは、人の心理を巧みに操り、重要情報等を聞き出したりすること
    • 従業員教育×技術対策×物理セキュリティの3つを組み合わせて対策を強化
    • 最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが重要

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    APIとは何か(2)~APIの脅威とリスク~

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    APIセキュリティは、現代のビジネスにおいて不可欠な課題です。シリーズ第2回の今回は、APIを悪用した攻撃手法や、OWASP(Open Web Application Security Project)よりリリースされている「OWASP API Security Top 10」で取り上げられるリスクの詳細を解説します。インジェクション攻撃やDDoS攻撃、APIキーの悪用、アクセス制御に関する脆弱性など、主要な脅威を紹介しながら、APIが悪用された場合の影響について解説します。

    前回記事(シリーズ第1回)「APIとは何か~基本概念とセキュリティの重要性~」はこちら。

    APIとは~前回からの振り返り

    日頃からインターネットなどのネットワークを使用することが多い今日、現代における多くの企業はAPIに大きく依存しており、今やAPIは不可欠なものとなっています。Akamai社のレポート「The API Security Disconnect」によると、調査対象となった企業の約8割以上が2023年に行った調査において、「過去12か月以内にAPIセキュリティをより重視した」と回答しています。しかし、2022年~2024年で調査した回答者のうち、半数以上が、APIのセキュリティインシデントの影響により顧客の信頼を失い、さらにそこからほぼ半数は生産性の低下や従業員の信頼の低下にもつながったといいます。

    また、SNS事業者が提供するAndroid版アプリに存在した脆弱性が悪用された結果、膨大な量のアカウント情報が漏洩した事例*6も報告されています。これは攻撃者が大量の偽アカウントを使用し、様々な場所から大量のリクエストを送信し、個人情報(ユーザ名・電話番号)を照合するというものでした。

    APIが悪用されるとどうなるか

    APIが悪用された場合、多岐にわたる深刻な影響が生じます。特に、認証や認可の不備は深刻なセキュリティホールとなり得ます。攻撃者はこれらの脆弱性を悪用して不正アクセスを行い、機密データや個人情報を盗み出す恐れがあります。また、認可が適切に設定されていないと、本来は外部からアクセスできないはずのデータにまで侵入され、第三者からデータの改ざんや不正操作が可能となってしまいます。さらに、APIを標的にしたDDoS攻撃によりサービスがダウンし、正規ユーザが利用できなくなることで、企業の信用失墜や業務の中断といったダメージを引き起こします。これらの影響は、経済的損失だけでなく、法的問題やブランドイメージの毀損など、長期的な悪影響をもたらすため、APIのセキュリティ強化が不可欠です。

    APIを悪用した攻撃の事例はいくつか報告されていますが、いずれの攻撃も、「OWASP API Security Top 10」で挙げられている問題と関連性があります。

    OWASP API Security Top 10

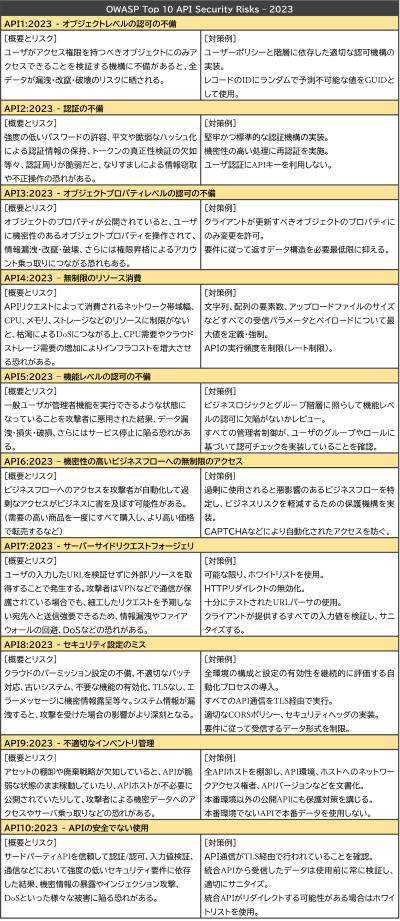
    APIセキュリティについて、Webアプリケーションセキュリティに関する国際的コミュニティであるOWASPが、2023年6月に「OWASP API Security Top 10 2023」をリリースしています。APIセキュリティにおける10大リスクをピックアップして解説したものです。

    「OWASP API Security Top 10」上位のリスク

    特に上位5つの項目については、以下のような重大なリスクにつながるため、リリース前に十分な対策が施されていることを確認すべきです。

    • 不正アクセス
    • なりすまし
    • 情報漏洩
    • サービス運用妨害(DoS)

    主なセキュリティ脅威

    インジェクション攻撃

    インジェクション攻撃は、悪意のあるコードをAPIに挿入し、不正な操作を行う攻撃です。APIの入力データを検証せずに処理している場合、攻撃者にデータベースへのアクセスを許すリスクが生じます。特にSQLインジェクションやコマンドインジェクション攻撃が多く、攻撃を受けてしまった場合、データベースの情報漏洩やシステムの制御不備などの被害があります。

    認証およびセッション管理の不備の脆弱性を悪用

    APIの認証とセッション管理の不備を悪用することで、攻撃者は不正アクセスやなりすましを行います。パスワード強度が不十分な場合やトークンの管理が適切に行われていない場合、セッションハイジャックや不正に重要な情報を閲覧されることによってデータの漏洩が発生するリスクがあります。適切な認証管理およびセッション管理を行うことが重要です。

    DDoS攻撃

    DDoS攻撃は、複数のPCからアクセスされることによる膨大な量のリクエストをAPIに一斉に送り込むことで、システムのリソースを枯渇させ、サービスの提供を妨害する攻撃です。APIの特性上、処理を高速に行うために外部からのリクエストを許容する必要がありますが、その柔軟性が悪用されます。攻撃者はボットネットを利用し、大量のトラフィックを発生させてサーバのリソースを消費させます。これにより、顧客はサービスが利用できず、自組織においても業務に多大な影響を及ぼします。APIを保護するためには、トラフィックの監視やレート制限、WAF(Webアプリケーションファイアウォール)などのセキュリティ対策が重要です。

    APIキーの悪用

    APIキーは、APIへのアクセスを制御するために利用されますが、攻撃者に奪われると不正利用のリスクが生じます。盗まれたAPIキーは無制限のアクセスやサービスの悪用に使われる恐れがあります。安全な管理や無制限にアクセスができないように適切なアクセス制御を実施すること等が重要です。

    アクセス制御の不備による影響

    APIのアクセス制御の不備の脆弱性を悪用することで、攻撃者は許可されていないデータや機能にアクセスできます。適切な権限設定がされていない場合、データの漏洩や不正な操作の実行のリスクがあります。権限の設定など適切なアクセス制御が求められます。

    思わぬデータの公開や改ざん

    APIの設計や実装の不備により、データが意図せず公開・改ざんされるリスクがあります。適切な認証・認可がないと、攻撃者が内部の機密情報にアクセスすることが可能になります。例えば、本来ならシステム管理者のみがアクセスできる設定画面または顧客情報やシステムに関する情報などの重要情報が格納されている場所に攻撃者がアクセスできてしまった場合、システムの設定を変更されたり重要情報が奪取されたりする恐れがあります。また、過剰に情報を提供するAPIレスポンスや暗号化されていないデータ転送も、情報漏洩や改ざんの危険性を高めます。データ保護には、適切なアクセス制御と暗号化の実装が不可欠です。

    アカウント乗っ取り

    不正アクセスによってユーザアカウントが乗っ取られ、APIを悪用される可能性があります。一度アカウントが乗っ取られると、攻撃者は個人情報の閲覧や不正操作、さらには他のシステムへの攻撃拡大を図る可能性があります。多要素認証(MFA)の導入やAPIキーの適切な管理、ログイン試行の監視など、セキュリティ対策の強化が必要です。

    まとめ

    現代の企業にとってAPIによるアプリケーション連携は不可欠ですが、その悪用によるセキュリティリスクも増加しています。APIを悪用した攻撃の事例は、「OWASP API Security Top 10」に関連しています。主なセキュリティ脅威には、インジェクション攻撃、認証やセッション管理の不備、DDoS攻撃、APIキーの悪用、アクセス制御の脆弱性、不適切なデータ公開や改ざん、アカウント乗っ取りなどがあります。これらは重大なリスクを孕んでいるため不正アクセス、なりすまし、機密データの盗難を含む情報漏洩、データ改ざん、サービスのダウンによるサービス低下や業務への影響、ひいては企業の信用失墜といった深刻な結果を招きます。こうした被害を防ぐため、APIの設計段階から適切なセキュリティ対策を行い、監視やアクセス制御の強化が不可欠です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像