あなたの情報は大丈夫?
人気コーヒーショップのオンラインストアで約9万件の個人情報流出!事件から学ぶ情報セキュリティの重要性

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
2024年5月、大手コーヒーショップの公式オンラインストアで大規模な個人情報漏洩事件が発生しました。この事件により、約9万2685件の個人情報と5万2958件のクレジットカード情報が漏洩した可能性が明らかになりました。本記事では、事件の内容と顧客への影響、そして企業がとるべきセキュリティ対策についてご紹介します。

事件の概要

2024年5月、大手コーヒーショップの公式オンラインストアで大規模な個人情報漏洩事件が発生しました。この事件により、約9万2685件の個人情報と5万2958件のクレジットカード情報が漏洩した可能性が明らかになりました。

事件の経緯

  • 2024年5月20日:警視庁からの連絡により事態を認識、オンラインストアでのクレジットカード決済を停止
  • 5月23日:オンラインストアを一時閉鎖
  • 5月30日:不正アクセスによるシステム侵害を公表

この事件は、2020年10月1日から2024年5月23日までの期間に会員登録したユーザーに影響を及ぼしました。特に、2021年7月20日から2024年5月20日までの間にクレジットカード決済を利用した顧客のカード情報が漏洩の対象となっています。重要なのは、この漏洩が公式オンラインストアに限定されており、楽天市場や公式アプリでの購入には影響がないことです。

漏洩した情報の詳細

今回の事件で漏洩した可能性のある情報は、以下の通りです。

個人情報

  • 氏名
  • 住所
  • 電話番号
  • 性別
  • 生年月日
  • メールアドレス
  • ログインID
  • ログインパスワード
  • 配送先情報

クレジットカード情報

  • クレジットカード番号
  • カード名義人名
  • 有効期限
  • セキュリティコード(CVV/CVC)

特に注目すべきは、クレジットカードのセキュリティコードが漏洩している点です。セキュリティコードは通常、オンライン決済の際に使用される3桁または4桁の数字で、カード裏面に記載されています。この情報が漏洩すると、不正利用のリスクが大幅に高まります。一般的に、PCI DSS(Payment Card Industry Data Security Standard)という国際的なセキュリティ基準では、セキュリティコードを保存することは禁止されています。そのため、公式オンラインストアがこの情報を保存していた事実自体が、セキュリティ管理の甘さを示しているといえるでしょう。

影響を受けた顧客数

この事件で影響を受けた顧客数は以下の通りです。

個人情報漏洩

約9万2685人 対象期間:2020年10月1日~2024年5月23日に会員登録した顧客

クレジットカード情報漏洩

約5万2958人 対象期間:2021年7月20日~2024年5月20日にクレジットカード決済を利用した顧客

この数字は、公式オンラインストアの利用者の大部分を占めると考えられます。特に、クレジットカード情報の漏洩は深刻な問題で、不正利用による金銭的被害のリスクが高まっています。

漏洩の原因と手口

今回の情報漏洩の主な原因は、公式オンラインストアのシステムに対する不正アクセスです。攻撃者はシステムの脆弱性を突き、特にペイメントアプリケーションを改ざんすることで情報を盗み取りました。使用された手口は「Webスキミング」と呼ばれるもので、以下のような手順で実行されます。

  1. 攻撃者がウェブサイトのコードに不正なスクリプトを埋め込む
  2. ユーザーがフォームに入力した情報(クレジットカード情報など)が攻撃者のサーバーに送信される
  3. 正規の決済処理と並行して、情報が盗まれる

この手法の危険性は、ユーザー側では異常を検知しにくい点にあります。正規のウェブサイトを利用しているように見えるため、被害に気付くのが遅れる可能性が高くなります。

Webスキミング攻撃は近年増加傾向にあり、2018年から2019年にかけて大手通販サイトBritish Airwaysが同様の攻撃を受け、約38万人の顧客情報が漏洩する事件が発生しています。このような攻撃を防ぐためには、以下のようなセキュリティ対策を実施することが必要になります。

  • 定期的なセキュリティ監査の実施
  • ウェブアプリケーションファイアウォール(WAF)の導入
  • コンテンツセキュリティポリシー(CSP)の適切な設定
  • 従業員に対するセキュリティ教育の徹底

今回の事件のケースでは、これらの対策が十分でなかった可能性が高いといえるでしょう。

対応と今後の対策

事態の発覚後、企業は迅速な対応をとりました。

  • オンラインストアの一時閉鎖
  • クレジットカード決済の停止
  • 影響を受けた顧客への個別連絡
  • クレジットカード会社との連携による不正利用の監視
  • 第三者調査機関によるフォレンジック調査の実施

また今後の対策として、以下の取り組みを行う方針を示しています。

  • システムの脆弱性の完全修正
  • 定期的なセキュリティ監査の実施
  • リアルタイム監視システムの導入
  • 従業員に対するセキュリティ教育の強化
  • 外部専門家によるセキュリティ診断の定期実施

特に重要なのは、PCI DSSへの準拠です。これにより、クレジットカード情報の取り扱いに関する国際的な基準を満たすことができます。また、今回の事件について、企業は顧客とのコミュニケーションを重視し、説明動画の公開や定期的な情報更新を行っています。この透明性の高い対応は、信頼回復に向けた重要なステップといえるでしょう。

関連記事

SQAT.jpではPCI DSS準拠について、以下の記事で紹介しています。ぜひあわせてご覧ください。
「PCI DSSとは ―12の要件一覧とPCI DSS準拠―」

顧客がとるべき対策

公式オンラインストアを利用した顧客は、以下の対策をとることが推奨されます。

  • クレジットカードの利用明細を定期的に確認し、不審な取引がないか注意する
  • 不審な取引を発見した場合は、直ちにクレジットカード会社に連絡する
  • 公式オンラインストアで使用したパスワードを他のサービスでも使用している場合は、速やかに変更する
  • 不審なメールや電話に注意し、個人情報の追加提供を求められても応じない
  • クレジットカード会社が提供する不正利用補償サービスの内容を確認し、必要に応じて利用する

また今後、オンラインショッピングを利用する上では以下の点に注意することが重要です。

  • 信頼できるサイトでのみ買い物をする
  • クレジットカード情報を入力する際は、URLが「https」で始まっていることを確認する(=暗号化通信の導入)
  • 公共のWi-Fiでのオンラインショッピングは避ける
  • 異なるサービスごとに別々のパスワードを使用する
  • 二段階認証が利用可能な場合は積極的に活用する

情報セキュリティの重要性

今回の事例は、企業における情報セキュリティの重要性を改めて浮き彫りにしました。今後企業は以下のような点を考慮し、常にセキュリティ対策を見直し、強化していく必要があるでしょう。

継続的なセキュリティ対策の実施

一度だけの対策では不十分で、常に最新の脅威に対応できる体制が必要です。

従業員教育の徹底

技術的対策だけでなく、人的要因によるセキュリティリスクも軽減する必要があります。

インシデント対応計画の策定

事件発生時に迅速かつ適切に対応できるよう、事前に計画を立てておくことが重要です。
外部専門家の活用自社だけでなく、専門知識を持つ外部の目を通してセキュリティを評価することが有効です。

法令遵守の徹底

個人情報保護法やPCI DSSなど、関連する法令や基準を厳守する必要があります。

まとめ

今回の大手コーヒーショップの公式オンラインストアにおける個人情報漏洩事件は、現代のデジタル社会が直面するセキュリティリスクを如実に示しています。約9万人以上の顧客情報が漏洩し、そのうち5万人以上のクレジットカード情報も危険にさらされました。事件の主な原因は、Webスキミングと呼ばれる攻撃手法によるものでした。企業はシステムの脆弱性を突かれ、ペイメントアプリケーションが改ざんされる結果となりました。事態発覚後、企業は迅速な対応を取り、オンラインストアの一時閉鎖やクレジットカード決済の停止、影響を受けた顧客への個別連絡などを行いました。今後は、システムの脆弱性修正や定期的なセキュリティ監査など、再発防止に向けた取り組みを強化する方針です。顧客側も、クレジットカードの利用明細の確認や不審な取引への警戒など、自己防衛策を講じる必要があります。また、オンラインショッピング全般において、セキュリティ意識を高めることが重要です。この事件は、企業における情報セキュリティの重要性を改めて認識させるものとなりました。継続的なセキュリティ対策の実施、従業員教育の徹底、インシデント対応計画の策定など、包括的なアプローチが求められています。デジタル化が進む現代社会において、個人情報の保護は企業の重要な責務です。今回の事例を教訓に、企業はセキュリティ対策を強化し、顧客の信頼を守り続けることが求められています。同時に、利用者側もセキュリティ意識を高め、自己防衛策を講じることが大切です。官民一体となったサイバーセキュリティの向上が、安全なデジタル社会の実現につながります。


Security NEWS TOPに戻る
バックナンバー TOPに戻る

BBSecでは

サイバーインシデント緊急対応

突然の大規模攻撃や情報漏えいの懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

SQAT® 脆弱性診断サービス

サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

長期休暇中のセキュリティ対策
―休暇を狙って猛威をふるうランサムウェアやフィッシング攻撃:増加傾向と対策―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

「長期休暇休暇中のセキュリティ対策」アイキャッチ画像

長期休暇(前・中・後)に企業や個人がサイバー攻撃の標的になりやすくなる理由は、多岐にわたります。本記事では、長期休暇に増加する主なサイバー攻撃のタイプを紹介し、地域別および産業別の影響について触れ、企業や個人がサイバー攻撃に備えるための対策方法について解説します。これにより、読者がより安心して長期休暇を過ごせるために役立つ情報提供となれば幸いです。

長期休暇中にサイバー攻撃が増えやすい理由

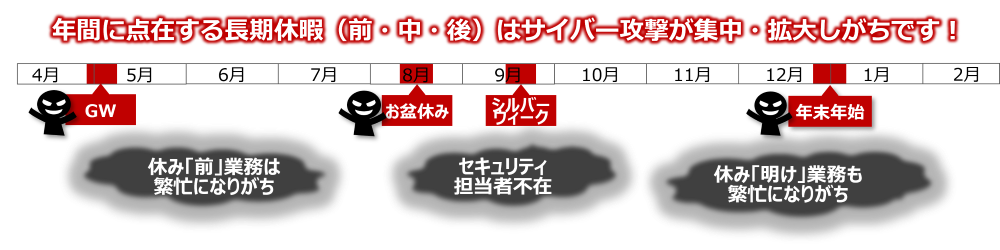
長期休暇、特に年末年始やゴールデンウィーク、お盆休み、シルバーウイークなど、大型連休中にはサイバー攻撃が増加する傾向にあります*1。これは以下の理由によるものです。

  • 企業のセキュリティ体制が手薄になる
  • 個人ユーザによるオンラインショッピング利用やSNS投稿が増える
  • 攻撃者が休暇中のユーザの油断を狙う

主なサイバー攻撃タイプ

長期休暇中に増加する主なサイバー攻撃には以下のようなものがあります。

  • フィッシング攻撃
    個人を狙って特別セールやイベントを装った偽のメールやウェブサイトが増えます。
  • ランサムウェア攻撃
    企業のセキュリティ体制が弱まる時期を狙って、データを人質に取る攻撃が行われます。
  • DDoS攻撃
    オンラインサービスの需要が高まる時期に、サービスを妨害する攻撃が増加します。

参考:解説動画 アナリストが語る「今月のセキュリティトピック」2024年7月版
攻撃・インシデント関連(再生時間:13:23)
「国内大手出版グループに大規模サイバー攻撃」

Youtubeチャンネルのご案内

SQATチャンネル(@sqatchannel9896)では毎月、アナリストが語る「セキュリティトピック」解説動画やウェビナー動画を更新しています。 ぜひチャンネル登録をして、チェックしてみてください。

地域別の傾向

サイバー攻撃は世界中で発生しますが、特定の地域では休暇期間中に攻撃が顕著に増加することがあります。

北米やヨーロッパ:クリスマスシーズンに攻撃が増加
アジア:旧正月期間中に攻撃が増加
日本:ゴールデンウィーク、お盆休み、シルバーウィーク、年末年始

産業別の影響

長期休暇中のサイバー攻撃は、特定の産業により大きな影響を与えることがあります。

小売業:オンラインショッピングの増加に伴い、顧客データを狙った攻撃が増加
金融サービス:年末の取引増加期に狙われやすい
旅行・観光業:休暇予約情報を狙った攻撃が増加

長期休暇(前・中・後)の対策

長期休暇前

  • 緊急連絡体制の確認をする
    委託先企業を含めた緊急連絡体制や対応手順を確認します。
  • 機器接続ルールを確認する
    社内ネットワークへの機器接続ルールを確認し、遵守します。
  • 使用しない機器の電源OFFにする
    長期休暇中に使用しないサーバ等の機器は電源をオフにします。
  • データのバックアップをとる
     重要データのバックアップを行い、ランサムウェア攻撃に備えます。
  • セキュリティソフトを更新する
    セキュリティソフトの定義ファイルを最新の状態に更新します。

長期休暇中

  • 持ち出した機器やデータの管理
    自宅等に持ち出したパソコン等の機器やデータを厳重に管理します。
  • SNS投稿の定期的に確認する
    行楽等の外出前や外出先でのSNS投稿に注意し、不在を知られないようにします。
  • 偽のセキュリティ警告の表示の確認
    ウェブサイトの閲覧中に表示される偽の警告に注意し、操作しないようにします。
  • 不審なメールやURLが届いていないかどうか確認する
    メールやショートメッセージ(SMS)、SNSでの不審なファイルやURLに注意します。

長期休暇明け

  • 修正プログラムを適用する
    長期休暇中に公開された修正プログラムを適用します。
  • 定義ファイルを最新の状態に更新する
    セキュリティソフトの定義ファイルを最新の状態に更新します。
  • ウイルスチェックを実施する
    持ち出していた機器等のウイルスチェックを行います。
  • 不審なメールが届いていないかどうか確認する
    長期休暇明けはメールがたまっています。不審なメールには特に注意が必要です。

企業のリスク管理

企業が長期休暇中にリスク管理を徹底するためには以下のような対策が必要です。

  • 緊急連絡体制の確認
    委託先企業を含めた緊急連絡体制や対応手順を確認します。
  • サーバやネットワーク機器の脆弱性対策
    自組織のシステムに内在する脆弱性を可視化し、リスク状況を把握したうえで、セキュリティ対策を講じます。
  • アカウント管理
    アカウントのアクセス権限を確認し、不要なアカウントを削除します。
  • 従業員への周知
    パスワードの強化、管理の徹底を従業員に周知徹底します。

個人の注意点

個人が長期休暇中に注意すべき点は以下の通りです。

  • SNS投稿
    行楽等の外出前や外出先でのSNS投稿に注意し、不在を知られないようにします。
  • 偽のセキュリティ警告
    ウェブサイトの閲覧中に表示される偽の警告に注意し、操作しないようにします。
  • パソコンの初期化
    ウイルスに感染した疑いがある場合はパソコンの初期化を検討します。
  • フィッシングサイト対策
    フィッシングサイトで情報を入力してしまった場合は、パスワードの変更、カード会社への連絡等を行います。

長期休暇中のサイバー攻撃に備えるために

長期休暇中は、サイバー攻撃のリスクが高まるため、事前の対策が重要です。緊急連絡体制の確認や使用しない機器の電源オフ、データのバックアップなどを徹底することで、リスクを最小限に抑えることができます。休暇中も持ち出した機器やデータを厳重に管理し、SNS投稿に注意するなどの対策を講じることで、サイバー攻撃から自分を守ることができます。休暇明けには、修正プログラムの適用やウイルスチェックを行い、最新のセキュリティ状態を維持することが大切です。この企業も個人も、適切な対策を講じて安全な長期休暇を過ごしましょう。

関連リンク

独立行政法人情報処理推進機構(IPA)「長期休暇における情報セキュリティ対策」

ランサムウェア感染リスク可視化サービス デモ動画

またサービスのデモンストレーション動画を公開中です。こちらも併せてご覧ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2024年9月25日(水)13:00~14:00
    【好評アンコール配信】
    「ランサムウェア対策の要~ペネトレーションテストの効果、脆弱性診断との違いを解説~」
  • 2024年10月2日(水)13:00~14:00
    【好評アンコール配信】
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!
     - ツール診断と手動診断の比較 –
    」
  • 2024年10月9日(水)13:00~14:00
    【好評アンコール配信】
    「システム開発のセキュリティ強化の鍵とは?
     -ソースコード診断で手戻りリスクとサイバー攻撃を未然に防ぐ-
    」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    被害事例から学ぶサイバー攻撃対策
    -サイバー攻撃への対策2-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    自分の会社がもしもサイバー攻撃を受けてしまった場合、どのような影響があるのか?もし被害に遭ってしまったら、まずどうすればよいのか?今回の記事では、サイバー攻撃の被害事例に着目し、どのような影響やリスクがあるのかについて解説する。

    サイバー攻撃を受けるとどうなる?

    サイバー攻撃を受けてしまうと、情報漏洩、システム停止・事業継続リスク、信用失墜、金銭的損失・経済的影響といった様々なリスクに晒されます。

    情報漏洩リスク

    情報漏洩とは、企業や組織が管理する重要な情報が、意図せず外部に流出してしまうことです。クレジットカード情報や個人情報などの機密データが盗まれ不正使用された場合、個人情報保護法違反に該当し、企業の信頼を損ない、経済的な損失や法的な問題を引き起こす可能性があります。

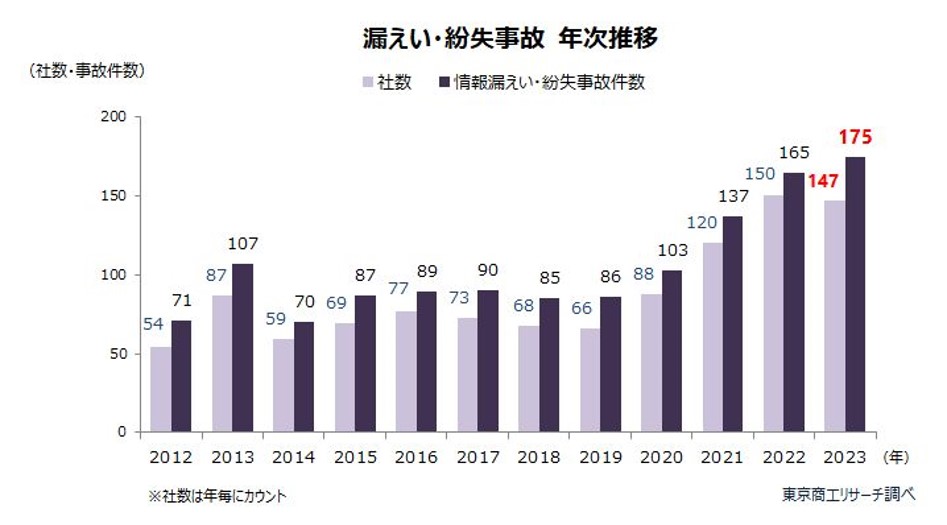
    サイバー攻撃や組織における管理またはシステムの設定不備・不足等が原因となり、個人情報を含む機密情報の漏洩事故および事件が相次いで発生しています。東京商工リサーチの調査によれば、2023年に上場企業とその子会社で個人情報漏洩または紛失事故・事件を公表したのは175社、漏洩した個人情報は約4,090万人分とされています。個人情報の漏洩または紛失事故・事件は年々増加の傾向にあり、同社の調査結果を見ても2023年は社数では過去2番目、事故・事件の件数は2012年以降の12年間で過去最多を更新しました。

    東京商工リサーチ 2023年「上場企業の個人情報漏えい・紛失事故」調査画像
    出典:東京商工リサーチ 2023年「上場企業の個人情報漏えい・紛失事故」調査

    関連リンク:「情報漏えいの原因と予防するための対策」

    金銭的損失・経済影響

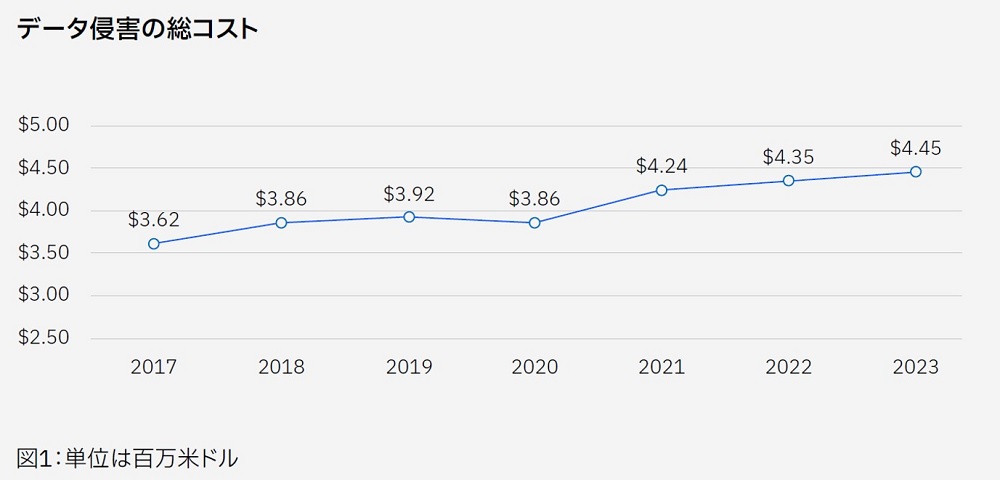
    機密情報等の漏洩が発生すると、その復旧作業に莫大なコストがかかります。データ侵害によりかかる世界平均コストも増加傾向にあるほか、データ侵害により信用失墜につながることで、深刻なビジネス上の被害を引き起こします。

    システム停止・事業継続リスク

    システム停止・事業継続リスクとは、サイバー攻撃によって企業・組織の業務システムが停止したり、サービスが利用できなくなったりすることで、事業継続が困難になるリスクを指します。システムが停止すると、業務プロセスやサービス提供が滞り、顧客に影響を及ぼす可能性があります。さらに顧客の個人情報情報漏洩やデータ損失が発生すると、企業の信頼性が損なわれる恐れもあります。

    ランサムウェア被害にあってしまった場合のリスク

    ランサムウェアとはマルウェアの一種で、感染したコンピュータやシステムにあるファイルやデータを暗号化し、アクセスできないようにした上で、元に戻すことと引き換えに金銭(身代金)を要求するものの総称です。

    ランサムウェアの攻撃手口は、時間とともに大きく進化し、より複雑かつ高度になっています。ランサムウェア攻撃の対象がクライアント(従来のランサムウェア攻撃の対象)から、サーバや業務システムを標的にした攻撃へ変化したのは、サーバが停止した場合の企業・組織への影響が大きく、攻撃者にとってより多くの身代金が手に入る可能性が高いためです。サーバでは組織内の重要情報が保存されており、データ暗号化解除の脅迫をかけやすいため、企業・組織のサーバが攻撃対象に狙われやすくなります。

    関連記事:「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

    信用失墜リスク

    信用失墜リスクは、企業がサイバー攻撃によりブランドイメージが損なわれ、信頼性が失われる可能性のことを指します。もしも顧客データが漏洩した場合、顧客からの信頼を損なうだけでなく、将来的に新たなビジネスチャンスを逸することにもつながります。さらに、パートナーとの信頼関係を取り戻すのに時間がかかることも、信用失墜リスクの一環として考慮する必要があります。

    日本国内で発生したサイバー攻撃の事例

    Log4Shellは、Javaのログ処理ライブラリApache Log4j2に見つかったリモートコード実行の脆弱性*2です。攻撃者は攻撃文字列を送り、脆弱性のあるLog4j2のシステム上で任意のコードを実行させます。脆弱性を悪用した攻撃は2021年12月、日本でも確認されました。

    Log4Shellの脆弱性を悪用したランサムウェア「NightSky」による攻撃も確認されました。2022年1月、国内ITサービス企業がランサムウェア「Night Sky」によるサイバー攻撃を受けました*2。攻撃者は2021年10月から侵入を開始し、12月31日にランサムウェアを使用し社内のファイルを暗号化しました。感染させたことで、社内システムの情報が流出し、一部はインターネット上で公開されました。この攻撃により、同企業は一部業務の復旧に数日を要し、セキュリティ強化策を講じました。

    マルウェア「Emotet」による攻撃

    Emotetはメールアカウントやパスワード、アドレス帳、メール本文といった情報窃取と、感染拡大を引き起こすマルウェアです。感染したシステムは、Emotetギャングらに情報を盗まれるばかりか、さらに悪質なプログラムをインストールされる恐れがあります。Emotetは、メールを介したマルウェア感染で知られ、添付ファイルやリンクを通じてシステムに侵入します。

    <IPAに寄せられたメール被害事例>

    ・docファイル添付型
    ・URL記載型
    ・zipファイル添付型
    ・PDF閲覧ソフトの偽装
    ・ショートカットの悪用
    ・Excelファイルの悪用

    参考:https://www.ipa.go.jp/security/emotet/situation/index.html

    また、警察庁の解析によると、EmotetはGoogle Chromeに保存されたクレジットカード情報を盗み出す新機能が追加されました。この機能は、Chromeに暗号化されて保存されたクレジットカード番号、名義人氏名、有効期限を外部に送信します。Emotetはこれに加えて、情報を復号するための鍵も盗むため、感染した場合、クレジットカード情報が第三者に漏洩する危険があります。

    https://www.npa.go.jp/bureau/cyber/koho/detect/20201211.html

    サプライチェーン攻撃の脆弱性を悪用した攻撃

    2022年3月、国内大手自動車メーカーが部品仕入取引先のマルウェア感染被害によるシステム障害を受け、国内の全14工場の稼働を停止する事態に追い込まれました*3この事件は、サプライチェーン攻撃の深刻な影響を示す典型的な例となり、中小企業でもサイバーセキュリティ対策の重要性が高まっています。

    ランサムウェア攻撃では通常、被害者のデータを不正に暗号化し、復号のための金銭を要求します。しかし、近年ではデータを窃取し、公開する脅迫(いわゆる「二重脅迫」)も行われています。特に中小企業ではセキュリティに関する予算や人員が十分でない場合が多く、攻撃者にとって魅力的なターゲットとなっています。

    国内大手自動車メーカーの事例は、サプライチェーン攻撃が大手企業に与える影響の大きさを示しており、内閣サイバーセキュリティセンター(NISC)を含む関係省庁からもサイバーセキュリティ対策の強化について注意喚起が出されました。

    病院を狙ったランサムウェア攻撃

    【医療機関を狙ったランサムウェアによる被害事例】
    年月地域被害概要
    2021/5大阪府医療用画像参照システムがダウンし、CTやMRIなどの画像データが閲覧できない障害が発生*4
    2021/10徳島県電子カルテを含む病院内のデータが使用(閲覧)不能となった*5
    2022/1愛知県電子カルテが使用(閲覧)できなくなり、バックアップデータも使用不能な状態となった*6
    2022/4大阪府院内の電子カルテが一時的に使用(閲覧)不能となった
    2022/5岐阜県電子カルテが一時的に停止したほか、最大11万件以上の個人情報流出の可能性が確認された*7
    2022/6徳島県電子カルテおよび院内LANシステムが使用不能となった*8
    2022/10静岡県電子カルテシステムが使用不能となった*9
    2022/10大阪府電子カルテシステムに障害が発生し、ネットワークが停止。電子カルテが使用(閲覧)不能となった*10

    2023年に影響の大きかったサイバーセキュリティ脅威

    「情報セキュリティ10大脅威 2024」

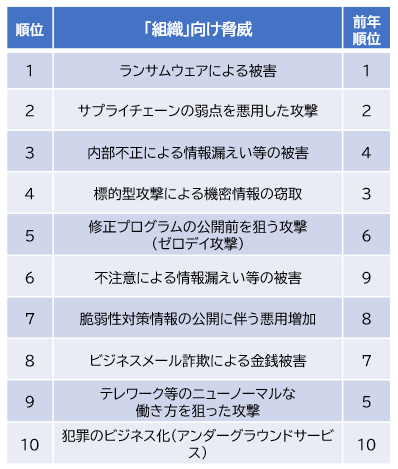
    2024年1月24日、独立行政法人情報処理推進機構(IPA)は、情報セキュリティにおける脅威のうち、2023年に社会的影響が大きかったトピックを「情報セキュリティ10大脅威 2024」として公表しました。

    注目するべきは「ランサムウェアによる被害」「内部不正による情報漏えい等の被害」イメージ
    出典:独立行政法人情報処理推進機構(IPA)
    「情報セキュリティ10大脅威 2024」(2024年1月24日)組織向け脅威

    サイバーセキュリティ対策の必要性

    セキュリティ対策がなぜ必要か?

    事業活動・日常生活にかかせないIT環境では様々な個人情報や機密情報等が保管・やりとりされており、業界問わず、あらゆる組織・企業がサイバー攻撃の脅威にさらされています。万が一サイバー攻撃を受けた場合、顧客情報の漏えいやシステムの停止による経済損失、コストの発生など様々な被害・影響があります。日本でも経済産業省などからサイバーセキュリティ対策の強化について注意喚起*11が出されています。リスクを少しでも低減するために組織でセキュリティ対策を実施することが求められます。

    サイバーセキュリティ対策が必要な理由は、情報技術の進化に伴い保護すべき情報量が増加し、サイバー攻撃が高度化しているからです。サイバー攻撃は、データの取得、改ざん、破壊を目的とし、企業や個人に甚大な損害を与える可能性があります。企業では、紙の文書だけでなく、デジタルデータも徹底して保護する必要があります。一度情報漏洩が起こると、信用問題や多額の損害賠償に繋がる可能性があるため、適切なセキュリティ対策を講じることが重要です。
    まとめ

    サイバー攻撃は企業や組織にとって深刻なリスクをもたらし、情報漏洩、システム停止、事業継続の困難、信用失墜、金銭的損失や経済的影響などを引き起こします。情報漏洩では、クレジットカード情報や個人情報などの機密データが外部に流出し、企業の信頼を損なうと共に経済的損失や法的問題を引き起こすことがあります。またサイバー攻撃による業務システムの停止は、業務プロセスやサービス提供に大きな影響を与え、システム停止や事業継続のリスクを高めます。さらに、サプライチェーン攻撃や医療機関を狙ったランサムウェア攻撃など、特定の業界を狙った攻撃も報告されており、これらは企業や組織に深刻なダメージを与える可能性があります。

    サイバー攻撃に備えるためには、組織でセキュリティ対策の実施に取り組むことが重要です。適切なセキュリティ対策を講じることで、リスクを低減し、情報漏洩やその他の被害を防ぐことが可能です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    サイバー攻撃とは何か -サイバー攻撃への対策1-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバー攻撃とは何か?どのような攻撃の種類があるのか?について紹介しつつ、なぜ対策をしなければならないのかを理解するため、今回の記事では、言葉の定義や目的について解説する。

    サイバー攻撃とは

    経済産業省「サイバーセキュリティ経営ガイドライン Ver 3.0」によると、サイバー攻撃とは、「コンピュータシステムやネットワークに、悪意を持った攻撃者が不正に侵入し、データの窃取・破壊や不正プログラムの実行等を行うこと。」とあります。

    サイバー攻撃を受けてしまった場合、情報窃取、不正アクセス、データ改ざん、破壊といった様々なリスクに晒されます。

    情報窃取

    顧客情報、機密情報など、組織にとって重要な情報が窃取され、悪用される可能性があります。これにより、個人情報の漏えい等のインシデント発生にもつながり、企業の信用失墜や顧客離れ、さらには多額の損害賠償責任を負う可能性があります。

    不正アクセス

    システムやネットワークに不正アクセスされると、管理者のアカウントのなりすまし・乗っ取りなどのリスクがあります。不正アクセスは、業務停止や経済的損失、情報漏洩などの二次被害を引き起こす可能性もあります。

    データ改ざん

    攻撃者よってデータが意図的に改ざんされてしまうと、情報の信頼性が損なわれ、顧客との信頼関係に影響を及ぼす可能性があります。またデータ改ざんはサイバー攻撃によるものだけでなく、システムエラーによっても発生する可能性があります。

    破壊

    攻撃者によりシステムやデータが故意に破壊されることで、業務停止や経済的損失、情報漏洩などの被害が発生する可能性があります。システムの復旧には膨大な日数とコストがかかることになります。

    近年、サイバー攻撃は巧妙化、多様化しており、企業や組織にとって深刻な被害を引き起こす可能性があります。攻撃の形態は多岐にわたりますが、結果として経済的損失、ブランドイメージの損失、顧客信頼度の低下などが発生することがあります。経済的損失は、直接的な金銭的損失のほか、事後のインシデント調査費用などが含まれます。特に、顧客情報が漏洩した場合、顧客からの信頼を失い、顧客離れにつながる可能性があります。また、ブランドイメージの損失は、長期的に企業の価値を下げ、新規顧客の獲得や既存顧客の維持が困難になることもあります。サイバー攻撃によって企業の業務システムが狙われた場合、業務の継続性が脅かされ、長期的な運営に支障をきたすこともあります。これらの理由から、サイバー攻撃の予防と対策は、企業・組織にとって非常に重要な課題となっています。

    サイバー攻撃は多種多様

    事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。

    警察庁の「令和5年上半期におけるサイバー空間をめぐる脅威の情勢等について」の調査によれば、令和5年上半期におけるサイバー空間の脅威の情勢やサイバー事案の検挙状況の要点として、「DDoS攻撃による被害とみられるウェブサイトの閲覧障害」、「クレジットカード不正利用被害額及びインターネットバンキングに係る不正送金被害の増加」、「ノーウェアランサム」による被害」等について、被害が増加するなど特に注視すべき脅威として捉え、取り上げて紹介しています。

    サイバー攻撃の手口は進化し続けている

    サイバー攻撃の手口は、時間とともに大きく進化し、より複雑かつ高度になっています。

    初期のランサムウェア攻撃は主に「バラマキ型」と呼ばれる手法を用いていました。この手法では、攻撃者はランダムに多くのコンピュータにマルウェアを配布し、その中の一部が感染するのを期待していました。このアプローチは、フィッシングメールや悪意のあるウェブサイトを通じて、広範囲にわたる無差別的な攻撃を行うことが特徴です。しかし、最近では攻撃手法が特定の組織や個人をターゲットにした「標的型攻撃」へとシフトしています。これは、特定の企業や政府機関など高い価値のあるデータを持つターゲットに焦点を当てたもので、攻撃はより精密かつ計画的に行われます。攻撃者はしばしば、その組織のセキュリティ体制やネットワーク構造を事前に調査し、特定の脆弱性やセキュリティの盲点を狙います。

    サイバー攻撃の種類

    サイバー攻撃は多岐にわたり、その目的やターゲットによって様々に分類されます。以下では、目的別とターゲット別の主要なサイバー攻撃の種類を説明します。

    • マルウェア攻撃
    • ランサムウェア攻撃
      あらゆるサイバー攻撃手法を用いてデータを暗号化し、身代金を要求する攻撃。APT攻撃やサプライチェーン攻撃の目的としての破壊活動につながる可能性もある
    • 標的型攻撃
      特定のターゲットに的を絞り、実行されるサイバー攻撃
    • サプライチェーン攻撃
      様々な攻撃手法を用いて、サプライチェーンの中の弱点を狙って、サプライチェーンの内部に侵入することを目的とする。最終的にAPT攻撃に発展することや、ランサムウェア攻撃に発展することも
    • フィッシング攻撃
      偽サイトやそこに誘導するメール等によって、無差別に被害者が罠にかかるのを待つサイバー攻撃
    • ゼロデイ攻撃
      修正プログラムが提供される前の、修正パッチ未適用なソフトウェアやアプリの脆弱性(ゼロデイ脆弱性)を悪用した攻撃
    • DDos攻撃
      ネットワークを構成するサービスや機器に対して大量のパケットを送りつけ、アクセスしにくい状況にしたり、使用停止状態に追い込んだりするなど、機能を停止させるサイバー攻撃
    • 総当たり攻撃(ブルートフォース)
      不正アクセスを行うために、パスワードを総当たりで試しログインを試みる攻撃
    • SQLインジェクション攻撃
      データベースを操作する「SQL」という言語を悪用して、Webアプリケーションの入力フィールドに悪意のあるSQL文を入力するなどして行うサイバー攻撃

    有名なサイバー攻撃事例を振り返る

    世界のサイバー攻撃事例

    2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障をきたす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

    国内のサイバー攻撃事例

    2022年3月、国内大手自動車メーカーが部品仕入取引先のマルウェア感染被害によるシステム障害を受け、国内の全14工場の稼働を停止する事態に追い込まれました。この事件は、サプライチェーン攻撃の深刻な影響を示す典型的な例となり、中小企業でもサイバーセキュリティ対策の重要性が高まっています。本事例は、サプライチェーン攻撃が大手企業に与える影響の大きさを示しており、内閣サイバーセキュリティセンター(NISC)を含む関係省庁からもサイバーセキュリティ対策の強化について注意喚起が出されました。

    まとめ

    サイバー攻撃は、悪意ある攻撃者がシステムやネットワークに不正に侵入し、データの盗難、破壊、または不正プログラムを実行することを指します。企業や組織はこのような攻撃を受けると、重要な情報が盗まれる、システムが乗っ取られる、データが改ざんされる、または破壊されるなどのリスクにさらされます。これらは、顧客情報の流出、信用失墜、業務停止、経済的損失など、深刻な結果を招く可能性があります。

    サイバー攻撃はますます巧妙で多様化しており、特にIT環境が事業活動に不可欠な今日では、あらゆる企業や組織が攻撃の脅威にさらされています。攻撃手法には、マルウェア攻撃、ランサムウェア攻撃、標的型攻撃、フィッシング攻撃などがあり、攻撃者は常に新しい手口を開発し続けています。

    有名なサイバー攻撃の例としては、2017年に世界的な被害をもたらしたランサムウェア「WannaCry」や、国内大手自動車メーカーがサプライチェーン攻撃により全工場の稼働を停止させた事例が挙げられます。これらの事例は、サイバーセキュリティの重要性と、システムの定期的な更新やセキュリティ対策の強化がいかに重要かを示しています。サイバー攻撃から保護するためには、企業や組織が予防策を講じ、最新のセキュリティ情報に常に注意を払うことが必要です。

    脆弱性診断サービスの導入を検討されている方は以下のサイトも参考になります。併せてご覧ください。
    SaaS・ITサービスの比較サイトならkyozon
    ※外部サイトにリンクします。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    安全なスマホ利用を目指して
    -学生必見!8つのセキュリティ対策とは-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    画面に顔が描かれたスマホが剣と盾を持っているイラスト

    スマホは私たちの日常生活に欠かせない存在になっています。SNS、友達や親との連絡、勉強、エンターテインメント、ニュースのチェック、ゲーム、さらにはショッピングや支払いまで、さまざまな活動がスマホ1台でできるようになりました。その一方で、スマホの便利さは悪意ある人々にも利用されています。そこで、セキュリティ対策が重要になってきます。ここでは、スマホのセキュリティ対策について解説します。個人情報やプライバシーの保護、オンラインの脅威から身を守る方法を学びましょう。

    スマホのセキュリティ対策の必要性とは

    まず、なぜスマホのセキュリティ対策が必要なのでしょう?
    スマホは便利なツールですが、危険も存在します。

    主に以下の3つのリスクが挙げられます。

    スマホの紛失または盗まれるリスク

    スマホや財布などの忘れ物の入った箱のイメージ

    スマホには、持ち主やその知人の名前や住所、連絡先などの個人情報が保存されています。万が一スマホが盗まれたり、紛失したりした場合、その情報が悪意のある人の手に渡る可能性があります。そのことで、身に覚えのない買い物やプライバシーの侵害といった被害につながる可能性があります。

    ウイルスが仕込まれるリスク

    サイバー攻撃者などによって、ウイルスやスパイウェアといった悪意あるソフトウェア(マルウェア)が、あなたのスマホに仕込まれてしまった場合、個人情報を盗み取られたり、データを破壊されたりする可能性があります。

    サイバー攻撃などによる個人情報漏洩リスク

    個人情報が漏洩してしまって焦る様子の男性のイメージ

    スマホを使用してネット上で買い物をする場合や、オンラインバンキングを利用する場合、サイバー攻撃によって個人情報や銀行口座の情報がハッカーによって盗まれてしまう可能性があります。

    スマホには個人的な情報、例えば電話番号やメールアドレス、写真、そしてアプリのログイン情報などが保存されています。こうした情報が悪意ある人々に盗まれると、あなた自身や友人や家族を巻き込んだトラブルにつながる可能性があります。そのため、スマホのセキュリティ対策は必要です。では、情報漏洩などの被害から身を守るためには、何をすれば良いのでしょうか。

    スマホに必要な8つのセキュリティ対策

    1.スマホのパスワードおよびロックの設定を行う

    指紋認証とスマホのイメージ

    スマホのセキュリティを強化する最初のステップは、パスワードを設定することです。パスワードには、他人があなたのスマホにアクセスできないようにするために、強力なパスワードを選びましょう。また、他の人に知られないようにしましょう。それぞれのアカウントごとに違うパスワードを設定し、それらを定期的に更新することが推奨されます。パスワード管理アプリというものを利用すれば、複数のパスワードを安全に管理することが可能です。また、顔認証、指紋認証、パスコードやパターンなどのロックを設定して、自分以外の人がスマホを操作できないようにしましょう。

    安全なパスワードとは、他人に推測されにくく、ツールなどの機械的な処理で割り出しにくいものを言います。安全なパスワードの作成条件としては、以下のようなものがあります。

    (1) 名前などの個人情報からは推測できないこと

    (2) 英単語などをそのまま使用していないこと

    (3) アルファベットと数字が混在していること

    (4) 適切な長さの文字列であること

    (5) 類推しやすい並び方やその安易な組合せにしないこと

    引用元:安全なパスワード管理(総務省)https://www.soumu.go.jp/main_sosiki/joho_tsusin/security/business/staff/01.html

    2.不審なアプリやリンクに注意する

    スマホには多くのアプリがありますが、安全であると信頼できないサイトやSMSなどからのアプリをダウンロードしないようにしましょう。公式のアプリストア(Google PlayやApp Store)からのみアプリをダウンロードすることをお勧めします。また、メッセージやメールで届いたリンクを開く前に、送信元が本当に信頼できるかどうかを確認しましょう。フィッシング詐欺(※)やマルウェアから身を守るために、注意深く行動しましょう。

    フィッシングサイトのイメージ(偽サイトと釣り竿)

    ※フィッシング詐欺とは、悪意のある攻撃者が信頼性のある組織のふりをして個人情報を盗もうとする行為です。これは普通、メールやメッセージを通じて行われます。その内容は、あなたのパスワードをリセットするためのリンクであったり、重要な通知があるので見てほしいといった内容であったりします。こうしたリンクをクリックすると、あなたの情報が盗まれる危険性があります。また、見知らぬ番号からの電話にも警戒しましょう。特に、個人情報を求めるような場合には注意が必要です。

    3.OSやアプリを定期的にアップデートする

    スマホのOS(オペレーティングシステム)やアプリのアップデートは重要です。これらのアップデートは新機能の追加だけではなく、セキュリティの脆弱性を修正するためのものであることも多いため、新たな脅威から守るためにも、定期的に更新を実施することを推奨します。

    4.Wi-Fiの安全性を確認する

    公衆wifiを見つけた笑顔の男性のイメージ

    公共のWi-Fiを利用するときには注意が必要です。公共の無料Wi-Fiは便利ですが、常に安全とは限らず、利用者の個人情報が漏洩してしまうなどの危険性があります。個人情報を送信するようなアプリやウェブサイトにアクセスする際には、自分のモバイルデータ通信を使用するか、パスワードが必要なプライベートネットワークを利用しましょう。また、公共のWi-Fiを使用する場合は、より安全なVPN(仮想プライベートネットワーク)を利用することも検討してください。

    5.SNS(ソーシャルネットワーキングサービス)でのプライバシー設定を行う

    SNSは重要なコミュニケーション手段ですが、プライバシーの保護も必要です。以下のポイントに気をつけましょう。

    SNSアカウントを乗っ取りされて青ざめる男性のイメージ

    a. プライバシー設定の確認: プライバシー設定を確認し、プライバシーにかかわる個人情報を一般公開にせず、友達やフォロワーとの共有範囲を制限しましょう。個人情報や位置情報など、他人に知られては困る情報を公開しないようにしましょう。

    b. 友達やフォロワーの選択: 友達やフォロワーを受け入れる際には、信頼できる人々に限定しましょう。知らない人や怪しいアカウントからのリクエストには注意し、受け入れないようにしましょう。

    c. 投稿文の慎重な管理: 投稿には慎重になりましょう。個人情報や個人的な写真をむやみに公開しないようにし、誹謗中傷をしたり、プライベートな写真を投稿したりするのは控えましょう。一度公開した情報や写真は、後で取り消すことが難しいため、慎重な判断を行いましょう。

    6.アプリの権限設定を確認する

    スマホアプリのイメージ

    スマホのアプリは、個人情報やデバイスへのアクセスを要求する場合があります。アプリをインストールする前に、そのアプリが何の情報にアクセスする必要があるのかを確認しましょう。例えば、料理のレシピアプリであるのに位置情報へのアクセスを要求してくるといった、必要のない権限を要求してくるアプリには注意し、不要な権限を持つアプリを削除しましょう。

    7.バックアップをとる

    あなたのスマホが盗まれたり、壊れたりして情報が突然失われてしまった場合でも、重要な情報を守るために、定期的にバックアップをとっておくことを推奨します。

    8.アンチウィルスソフトの利用

    アンチウイルスソフトを利用することで、ウイルスやスパイウェアといったマルウェアからスマホを守れます。

    まとめ

    スマホは便利なツールであり、私たちの日常生活では欠かせないものとなっています。だからこそ、個人情報などを狙う悪意を持った攻撃者のターゲットになる可能性があります。そのため、自分の身を守るためにも基本的なセキュリティ対策の方法を理解することが重要です。学生の皆さんは、以下のポイントを守りながらスマホのセキュリティを強化しましょう。

    1. スマホのパスワードおよびロックの設定を行う
    2. 不審なアプリやリンクに注意する
    3. OSやアプリを定期的にアップデートする
    4. Wi-Fiの安全性を確認する
    5. SNSでのプライバシー設定を行う
    6. アプリの権限設定を確認する
    7. バックアップをとる
    8. アンチウイルスソフトを利用する

    これらの対策方法はあくまで例です。普段からセキュリティに注意し、安全に利用しましょう。また不安を感じたら身近な友人や保護者に相談することも大切です。本記事が、スマホを利用するすべての人々にとって、自分と自分の大切な人々を守り、より安全なスマホライフを送るために役立つ情報提供となれば幸いです。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    BBSec脆弱性診断結果からみる
    ― 脆弱性を悪用したサイバー攻撃への備えとは ―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版アイキャッチ画像(PCの前でOKサインを作る男性のイメージ)

    Webサイトは、重要なデータの宝庫であり、サイバー攻撃者にとっては宝の山です。攻撃者はWebアプリケーションやシステムに存在する脆弱性を突いた攻撃を仕掛けます。では、自組織のシステムに脆弱性が存在した場合、攻撃者に悪用されづらくするためには何ができるでしょうか。本記事では、多くの企業・組織への診断実績がある弊社の視点で、サイバー攻撃への備えの一つとして、脆弱性診断を活用した予防的措置をご紹介いたします。

    脆弱性を悪用したサイバー攻撃

    事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。

    そして残念ながら、多くのWebアプリケーションやシステムには脆弱性が存在している可能性があります。宝の山に、宝を盗める抜け穴、つまり脆弱性があるとなれば、悪意ある者に狙われてしまうのは当然といえます。

    脆弱性を悪用したサイバー攻撃の画像

    サイバー攻撃者はどのような脆弱性を狙うのか

    では、サイバー攻撃者が狙う脆弱性とは、どのような脆弱性でしょうか。
    それは攻撃者にとって「悪用がしやすい」、そして「うまみがある」脆弱性です。そのような脆弱性があるWebアプリケーションやシステムは、攻撃対象になりやすく、攻撃者にとって魅力的な標的です。

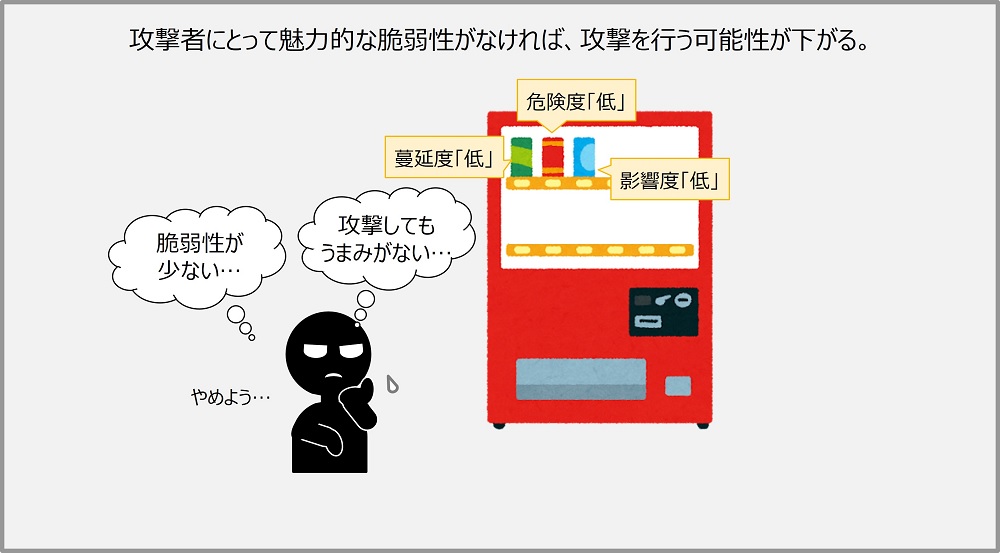
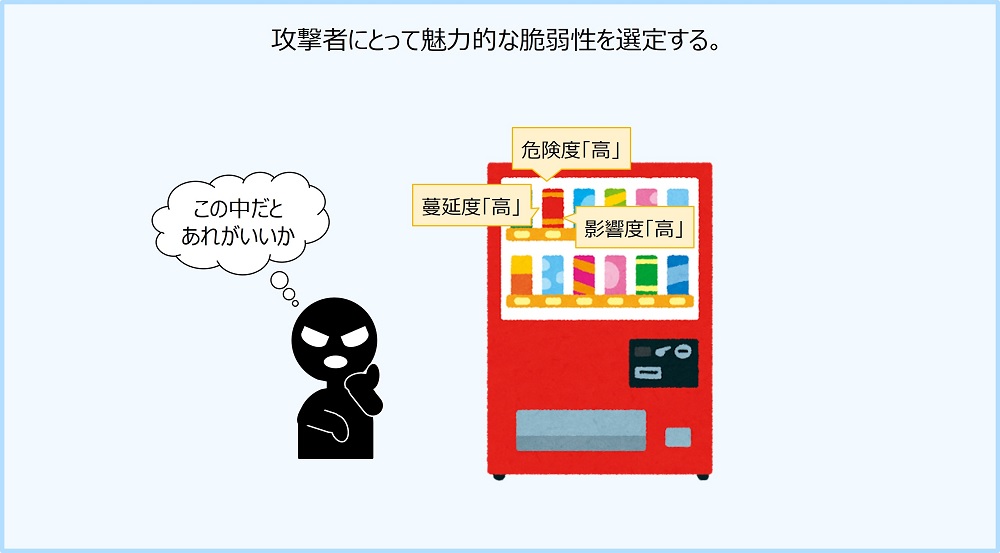
    そして、攻撃者にとって「悪用がしやすい」「うまみがある」脆弱性とは、簡単に攻撃ツールやエクスプロイトコードが入手できる「蔓延度」、どれだけ甚大な被害をもたらすことができるのかという「危険度」、そしてどれだけ他の機能やシステム、あるいは世間にインパクトを与えることができるのかという「影響度」の3つを軸にして捉えることができます。

    また、そうした攻撃者にとって魅力的な脆弱性が多数ある場合、一度の攻撃のみならず、何度も複数の脆弱性を突いて攻撃を行われる可能性があります。

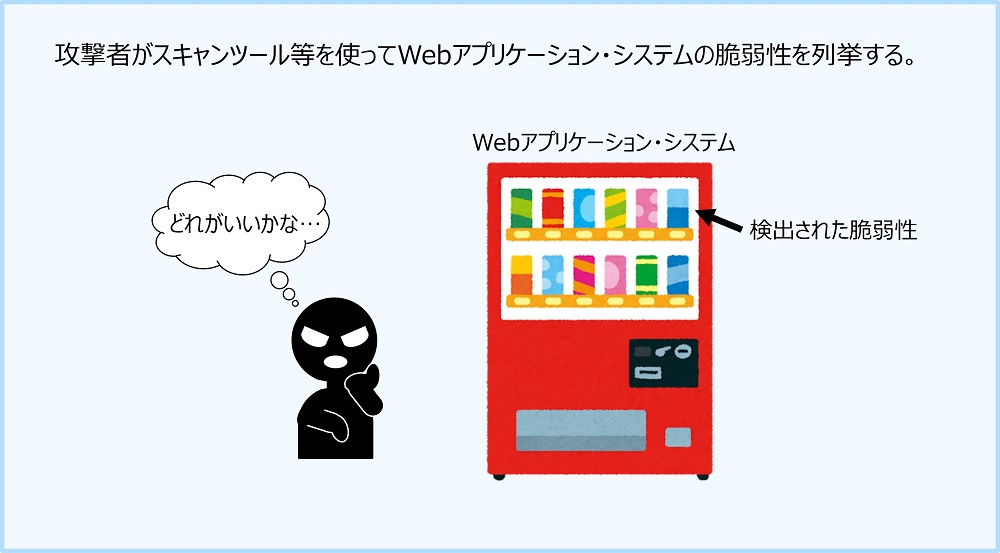
    自販機の前で脆弱性を列挙する攻撃者のイメージ画像
    自販機の前で脆弱性を選定する攻撃者のイメージ画像
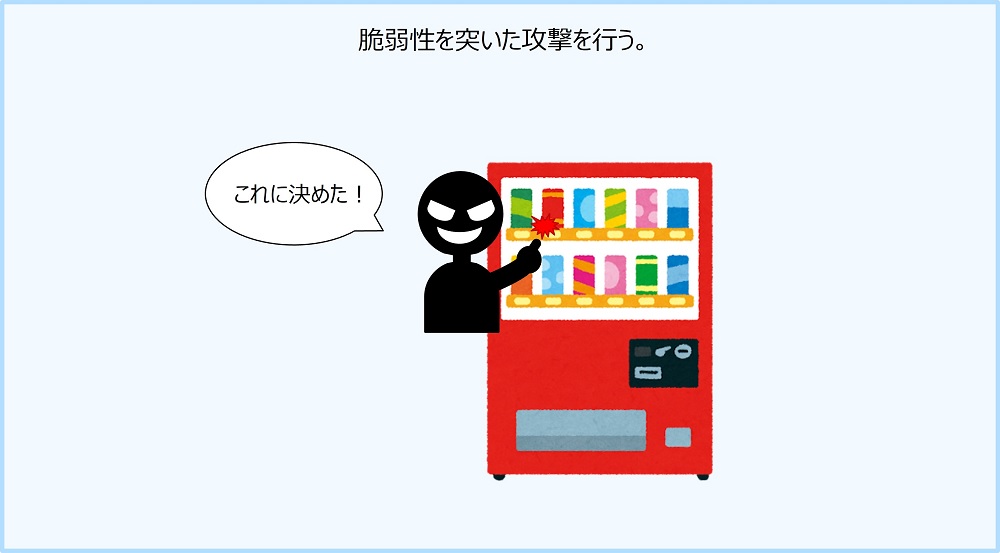
    選定した脆弱性を突いた攻撃を実行する攻撃者のイメージ画像
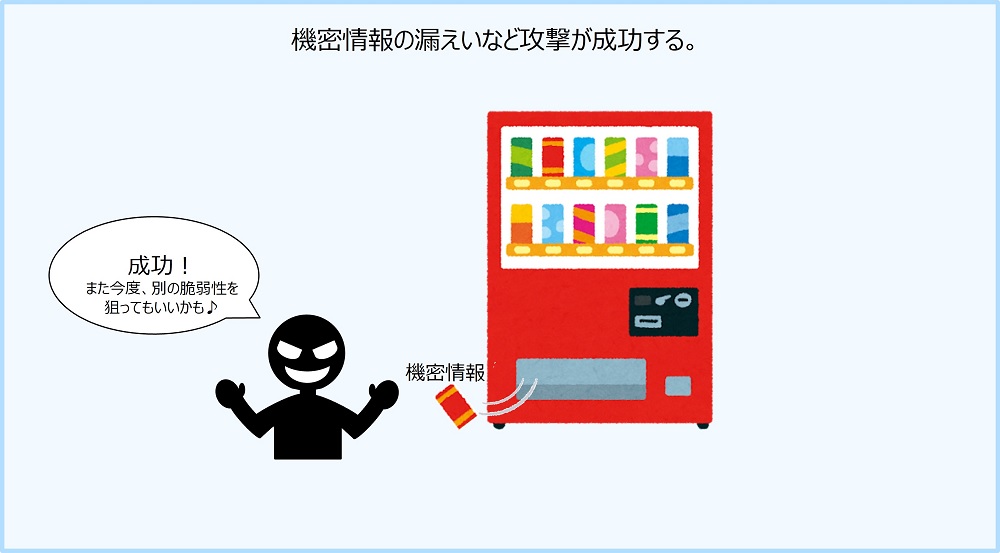
    脆弱性を突いた攻撃が成功した攻撃者のイメージ画像(自販機から飲み物が出てくる=攻撃成功)

    別の側面から見れば、攻撃者にとって魅力的な脆弱性がないWebアプリケーション・システムであれば、標的にされる可能性が少なくなるということです。

    自販機に魅力的な脆弱性(攻撃してもうまみがない脆弱性)がないのをみて攻撃をあきらめる攻撃者のイメージ画像

    サイバー攻撃者にとって攻撃対象にしづらいシステムとは?

    ここまでみてきたように、攻撃者は「蔓延度」「危険度」「影響度」を軸に魅力的な脆弱性を判断することがあります。つまり裏を返せば、Webアプリケーションやシステムの脆弱性の「蔓延を防ぐ」「危険度を下げる」「影響度を下げる」ことで、攻撃者に脆弱性を悪用されにくくすることができます。そのためには各組織で脆弱性対策を行うことが必須となります。システムの欠陥をつぶし、脆弱性をなくすことが最も重要です。

    古くから「無知は罪なり」という言葉もあります。情報セキュリティにおいては“まず知ること”が必要不可欠となります。脆弱性に対処するためには、「自組織のセキュリティ状況を見直し、リスク状況を把握して攻撃に備える」ことが重要です。
    脆弱性の放置はサイバー攻撃を誘発し、事業活動に甚大な影響を及ぼしかねません。サイバー攻撃によるインシデントは、組織にビジネスの機会の喪失、信用の失墜といった損失につながる可能性があるため、脆弱性の放置はそういった損失の潜在的な原因となります。

    システムに存在する脆弱性の有無を確認するために有効な手段の一つが、脆弱性診断です。脆弱性診断により、日々変化する脅威に対する自組織のシステムのセキュリティ状態を確認できるため、適時・適切の対策が可能です。

    BBSecの脆弱性診断サービス

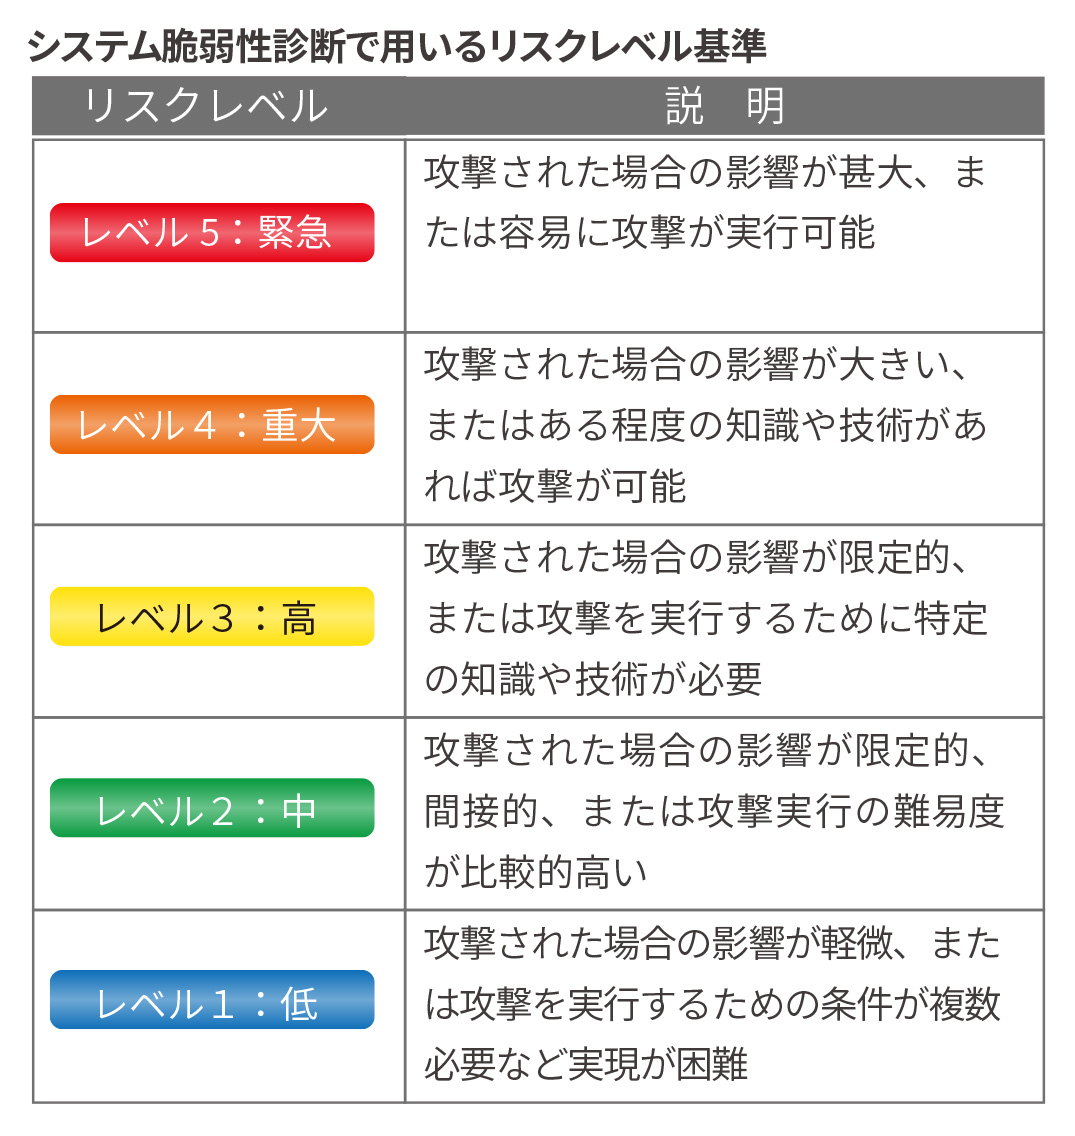
    BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しています。検出された脆弱性に対するリスク評価は5段階にレベル付けしてご報告しており、リスクレベルによって脆弱性対策の優先順位を判断しやすいものとなっています(右表参照)。

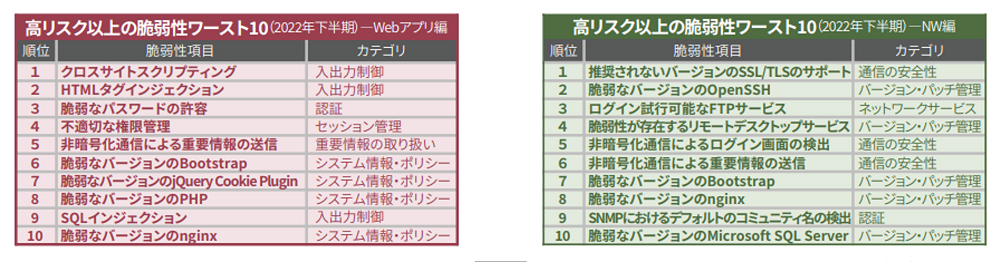
    2022年下半期診断結果(多く検出された脆弱性ワースト10)

    2022年下半期、BBSecでは12業種延べ510企業・団体、3,964システムに対して、脆弱性診断を行いました。結果として、なんらかの脆弱性が検出されたシステムのうち、5件に1件ほどはリスクレベル「高」以上の脆弱性が含まれているのが現状です。そのリスクレベル「高」以上の脆弱性を検出数順に10項目挙げると、下表のとおりになります。

    2022年下半期診断結果(多く検出された脆弱性ワースト10)画像

    2022年下半期におけるWebアプリ編ワースト10の上位3項目は、上半期同様、攻撃者にとって悪用しやすくうまみのあるインジェクション系の脆弱性がランクインしています。いずれもよく知られた脆弱性ばかりなため、悪用された場合、世間に基本的なセキュリティ対策を怠っている組織と認識され、信用失墜につながります。

    また、アプリケーション等のバージョンアップを行わず、古い脆弱なバージョンを使用し続けているWebアプリケーションも多く存在し、ワースト10のうちの4項目がそういった脆弱性でランクインしています。すでに他組織で悪用された実績のある脆弱性を放置した状態となっている等、攻撃者にとっては同様の攻撃を複数の組織に対して行うだけで成果が出るので、こちらも悪用しやすくうまみのある脆弱性といえます。

    ネットワーク編のワースト10でも過去と同じような脆弱性がランクインしていますが、9位の「SNMPにおけるデフォルトのコミュニティ名の検出」は初のランクインとなりました。SNMPは、システム内部のステータスや使用ソフトウェア等の各種情報取得に利用されるプロトコルで、管理するネットワークの範囲をグルーピングして「コミュニティ」としています。コミュニティ名には、ネットワーク機器のメーカーごとに「public」等のデフォルト値がありますが、SNMPにおけるコミュニティ名はパスワードのようなものであるため、デフォルトのままだと、これを利用して攻撃者に接続され、攻撃に有用なネットワークの内部情報を取得される恐れがあります。

    脆弱性診断を活用した予防措置

    ここまでお伝えしたように、攻撃者はより悪用しやすくうまみのある脆弱性を狙ってくる中で、自組織のWebアプリケーション・システムに脆弱性が存在するのか、また存在した場合どういったリスクのある脆弱性なのかを知り、脆弱性対策を行うことは組織として重要なことです。

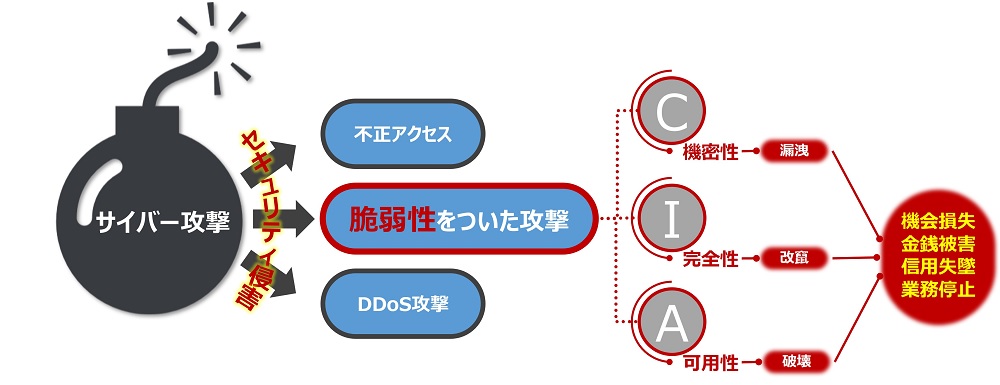
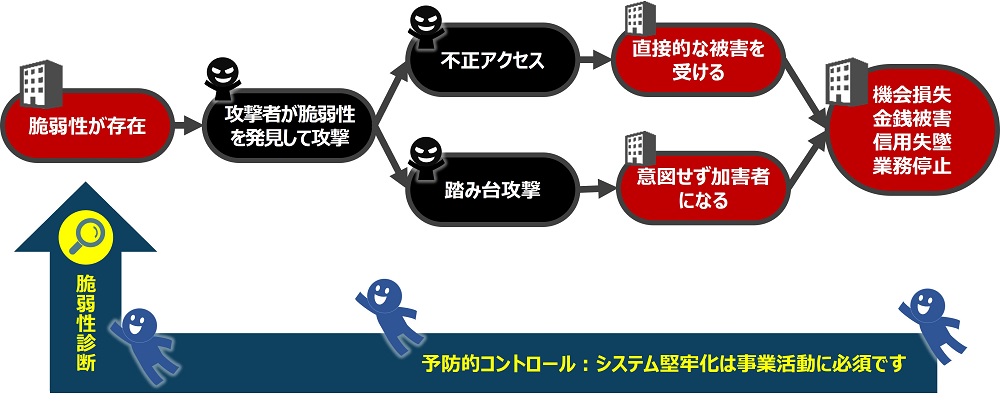
    脆弱性を悪用したサイバー攻撃への備えとして、BBSecとしては、脆弱性診断を推奨します。下図の攻撃方法は一例となりますが、影響範囲として機会損失から業務停止まで引き起こされる可能性がある、という実態はどの攻撃方法でも同じです。脆弱性を悪用された場合、どの攻撃方法であってもそういった被害が出る可能性があるため、悪用されやすい脆弱性は早急に対応しなければなりません。

    脆弱性診断を活用した予防措置画像

    早急に対応するポイントは「自組織のシステム状態を知り、優先順位をつけながら必要な対策をする」こととなるのですが、自組織におけるセキュリティ対策の有効性確認には、専門家の目線をいれることをおすすめしています。

    脆弱性を悪用したサイバー攻撃に対して、予防的にコントロールするといった観点も含め、よりシステムを堅牢化していくために脆弱性診断の実施をぜひご検討ください。


    半期(6か月)毎にBBsec脆弱性診断の結果を集計・分析。その傾向を探るとともに、セキュリティに関する国内外の動向を分かりやすくお伝えしています。
    最新号のダウンロードはこちら。

    SQAT脆弱性診断サービス

    Webアプリケーション脆弱性診断-SQAT® for Web-

    Webサイトを攻撃するハッカーの手法を用いて、外部から動的に脆弱性を診断することで、攻撃の入口となる可能性のある箇所を検出します。診断は最新のセキュリティ情報に基づき実施されますので、開発時やリリース前ばかりでなく、既存システムに対する定期的な実施といった、現状の脆弱性対策の有効性を確認するために活用することをおすすめしています。
    以下より、サービス内容が記載されている資料のダウンロードもいただけます。

    Webアプリケーション脆弱性診断のサービスバナー

    ネットワーク脆弱性診断-SQAT® for Network

    悪意ある第三者の視点で、ネットワークをインターネット経由またはオンサイトにて診断し、攻撃の入口となる可能性のある箇所を検出します。ネットワークを標的とした攻撃のリスクを低減するため、脆弱性を徹底的に洗い出し、システムの堅牢化をご支援します。システムの導入・変更・アップグレード時のほか、運用中のシステムに対する定期チェックにご活用いただけます。
    以下より、サービス内容が記載されている資料のダウンロードもいただけます。

    ネットワーク脆弱性診断のサービスバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    IPA 情報セキュリティ10大脅威からみる
    ― 注目が高まる犯罪のビジネス化 ―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版vol.20アイキャッチ画像(犯罪ビジネスとハッカーのイメージ写真)

    近年、サイバー犯罪はビジネス化が危惧されています。これまで高度な技術をもつ人だけが実行できていたサイバー攻撃も、攻撃のための情報がサービスとして公開されていたり、ツールを活用したりすることで、誰でも容易に実行することが可能となっています。犯罪のビジネス化が進む世の中で我々が対抗できる手段はあるのでしょうか。本記事では、注目される犯罪のビジネス化としてRaaSやDDoS攻撃などのビジネスモデルをご紹介しつつ、サイバー攻撃に備えるにはどのような手段をとればいいのか、という点について解説いたします。

    「犯罪のビジネス化」が「情報セキュリティ10 大脅威」に5年ぶりのランクイン

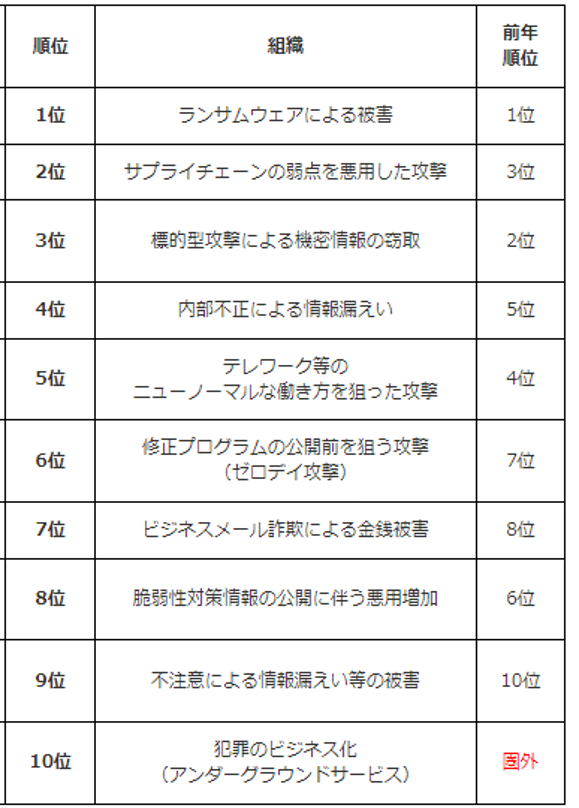
    2023年1月25日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2023」(組織・個人)を発表しました。組織編の脅威に2018年を最後に圏外となっていた「犯罪のビジネス化(アンダーグラウンドサービス)」が再びランクインしました。

    アンダーグラウンドサービスとは、サイバー攻撃を目的としたツールやサービスを売買しているアンダーグラウンド市場で取引が成立し、経済が成り立つサービスのことです。これらのツールやサービスを悪用することで、攻撃者が高度な知識を有していなくとも、容易にサイバー攻撃を行うことが可能となります。そのため、ランサムウェアやフィッシング攻撃といったサイバー攻撃がますます誘発され、脅威となるのです。

    出典:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2023」(2023年3月29日)組織向け脅威

    ランサムウェアをサービスとして提供するRaaS(Ransomware-as-a-Service)

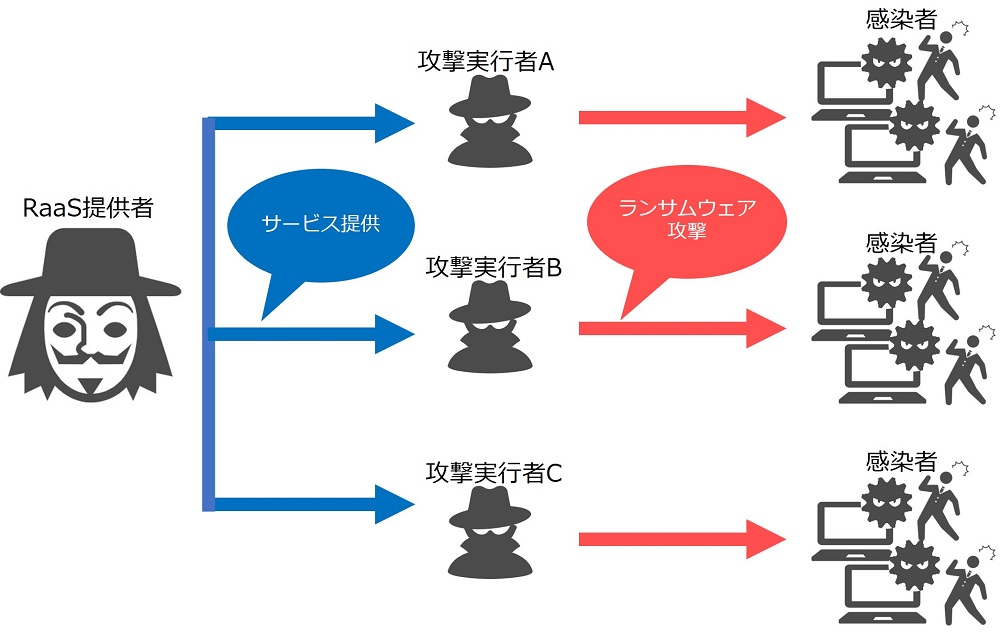
    勢いを増しているサイバー犯罪のビジネスモデルとしてRaaS(Ransomware-as-a-Service)があります。RaaSとはランサムウェアが主にダークウェブ上でサービスとして提供されている形態のことで、RaaSを利用した攻撃者は、得た身代金の何割かを開発者に取り分として渡す仕組みになっていて、そうやって利益を得ていることなどがあります。

    ランサムウェアが増加している理由についてはSQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「ランサムウェア攻撃に効果的な対策‐セキュリティ対策の点検はできていますか?‐」

    図1:Raasビジネスを利用した攻撃の一例

    Raasビジネスを利用した攻撃の一例画像

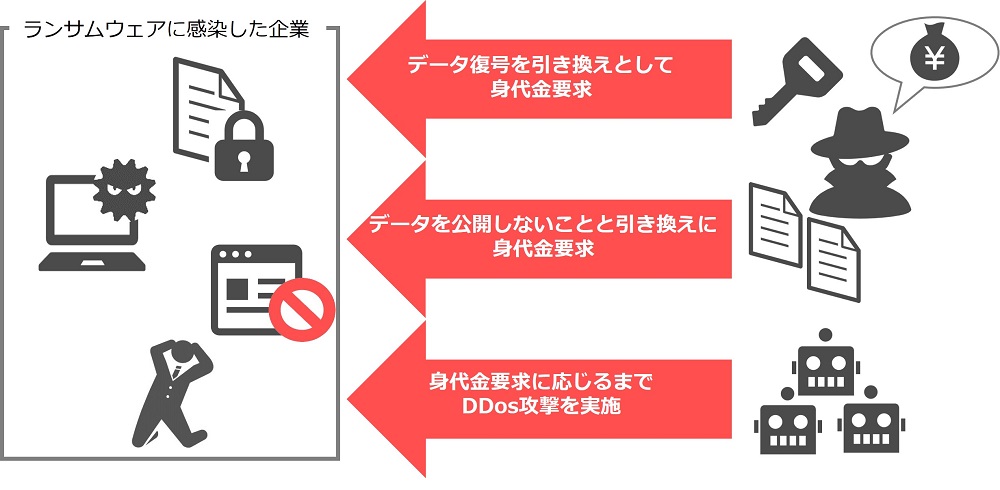
    昨今のランサムウェア攻撃の特徴として、ランサムウェア攻撃により行われる脅迫は暗号化したデータを復旧するための身代金の要求に加えて、支払わなければ奪取したデータを外部に公開するといった二重の脅迫から、さらに支払うまでDDoS攻撃(※)を行うといった三重の脅迫から、さらにはそれでも支払いを拒否された場合には、盗んだ情報をオークションで売られてしまうといった事態に発展するなど、より被害が拡大しています。
    ※DDoS攻撃・・・多数の発信元から大量のデータを送り付けることでサーバを停止させる攻撃のこと。

    図2:データの暗号化+データの公開+DDos攻撃による三重脅迫

    データの暗号化+データの公開+DDos攻撃による三重脅迫画像

    また、従来のランサムウェアの攻撃の手口は不特定多数に対して無差別に行うばらまき型と呼ばれる手法でしたが、近年では攻撃手法が多様化しています。以下の表は攻撃手法と事例です。

    年月攻撃手法事例
    2020/6標的型ランサムウェア攻撃 国内自動車メーカーの社内システムが、EKANSの攻撃を受け、日本を含む各国拠点で一時生産停止に陥るなど大きな被害を受ける。
    2022/1USBデバイスを使用した
    ランサムウェア攻撃
    米国で攻撃者が官公庁や有名販売サイトを装い、パソコンに接続することでランサムウェアを感染させる細工を施したUSBデバイスを送付。2021年8月には運輸および保険業界の企業、11月には防衛産業企業に送られており、FBIが注意喚起を行う*12。
    2022/10サプライチェーン攻撃に
    よるランサムウェア感染
    2022年10月の大阪府の病院を狙った事例では、同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道があった。

    取り上げた事例の詳細について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    2022年6月の事例:「ランサムウェア最新動向2021 ―2020年振り返りとともに―」
    2022年10月の事例「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

    このように、被害者が身代金の要求により応じやすくなるような脅迫に変化し、また攻撃手法も多様化することにより、攻撃の巧妙化によって高い収益をあげられることから、今後もランサムウェア攻撃は続くことでしょう。その背景には攻撃の実行ハードルを下げるRaaSの存在があることが考えられます。

    フィッシング攻撃やDDoS攻撃もサービス化へ

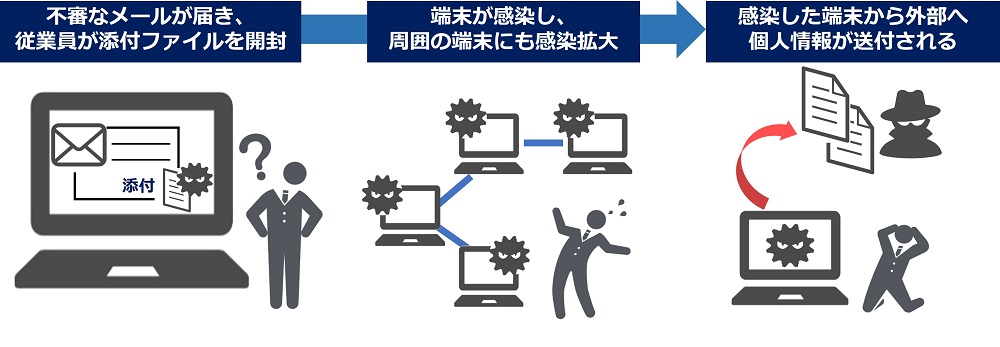
    フィッシング攻撃とは、有名企業等になりすますなどして偽装したメールやSMSにより、本物そっくりの偽サイトに誘導したり、悪意ある添付ファイルを実行させようとしたりするサイバー攻撃です。このフィッシング攻撃により、マルウェアを使った重要情報の奪取や、ランサムウェアの感染拡大などを行う事例*2も確認されています。

    2022年11月から感染が再拡大しているマルウェア「Emotet」も、この手口を利用することで拡大しました。Emotetに感染し、メール送信に悪用される可能性がある.jpメールアドレスの数は、Emotetの感染が大幅に拡大した2020年に迫る勢いとなっています。

    図3:Emotetの攻撃例イメージ図

    Emotetの攻撃例イメージ図画像

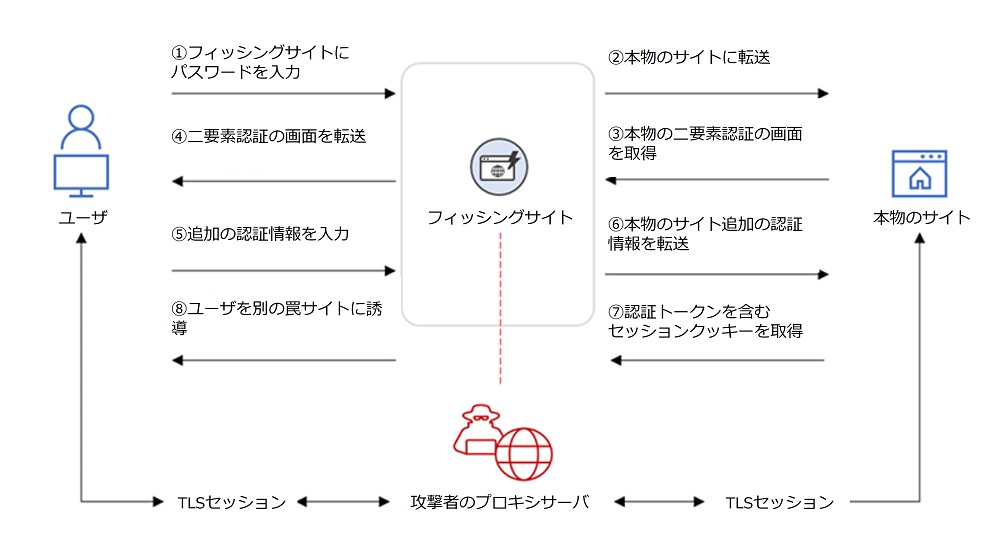
    フィッシング攻撃もサービス化が進んでいます。2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。このPhaaSは「EvilProxy」と命名され、二要素認証による保護を回避する手段として、「リバースプロキシ」と「クッキーインジェクション」を使用し、被害者のセッションをプロキシング(代理接続)するというものです。このような複雑な仕組みの攻撃がサービス化されたことにより、今後フィッシング攻撃がますます活発化することが考えられます。

    「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」図
    出典:Resecurity「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」より弊社和訳

    そのほかにも、直近では米国で定額料金を支払うことで代行してDDoS攻撃を行うサービス「DDoS攻撃代行サブスクリプションサービス」を提供するサイトの運営者が逮捕される事件*3がありました。DDoS攻撃を行う目的は「金銭目的」「嫌がらせ」「抗議の手段」「営利目的」など攻撃者の背景によって異なります。逮捕に至ったこのサービスでは2000人以上の顧客を抱えており、これまでに20万件以上のDDoS攻撃を実行したと報道がありました。ここからみえてくるのは、様々な事情を抱えた攻撃者にとって、「求められているサービス」であったということです。

    犯罪ビジネスサービス利用者の標的にならないために

    ここまでランサムウェアやフィッシング等のサイバー攻撃がビジネス化されている例をみてきました。このように犯罪に使用するためのサービスは、アンダーグラウンド市場で取引され、これらを悪用したサイバー攻撃が行われるというビジネスモデルが存在しているのです。サービスを利用するだけで、高度な知識をもたない攻撃者であっても、容易にサイバー攻撃を行えることから、犯罪のビジネス化は今後さらに進み、特にランサムウェア攻撃やフィッシング攻撃は活発化することが考えられます。

    これらの犯罪ビジネスサービス化の拡大により増えることが想定されるランサムウェア攻撃とフィッシング攻撃に対して、攻撃を行う機会を与えないために以下のような基本的な対策が有効でしょう。

    ランサムウェア対策

    ■定期的なバックアップの実施と安全な保管
     (物理的・ネットワーク的に離れた場所での保管を推奨)
     ⇒バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続
     ⇒バックアップに使用する装置・媒体は複数用意する
     ⇒バックアップから復旧(リストア)可能であることの定期的な確認
    ■OSおよびソフトウェアを最新の状態に保つ
    ■セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
    ■認証情報の適切な管理(多要素認証の設定を有効にするなど) など

    フィッシング対策

    ■ソフトウェアを最新にするなどパソコンやモバイル端末を安全に保つ
    ■従業員教育を行う
     ⇒不審なメールやSMSに注意する
     ⇒メールやSMS内に記載されたURLを安易にクリックしない
     ⇒メールやSMSに添付されたファイルを安全である確信がない限り開かない
    ■標的型攻撃メール訓練の実施 など

    なお、セキュリティ対策は一度実施したらそれで終わりというものではありません。サイバー攻撃の手口は常に巧妙化し、攻撃手法も進化し続けているためです。脆弱性診断を定期的に行うなど、継続してサイバー攻撃に備えていくことが必要です。また、セキュリティ対策を実施した後も、侵入される可能性はないのか、万が一感染した場合はその影響範囲はどの程度かといった現状把握を行い、実装したセキュリティ対策の有効性を確認することが大切です。

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    <侵入前・侵入後の対策の有効性確認>

    BBSecでは、第一段階に侵入を防ぐ対策を行い、第二段階にもし侵入されてしまった場合に被害を最小化する対策を行うことで、多層防御を実現する、「ランサムウェア対策総点検+ペネトレーションテスト」の組み合わせを推奨しています。

    ※外部サイトにリンクします。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    定期的な脆弱性診断でシステムを守ろう!
    -放置された脆弱性のリスクと対処方法-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版vol.19アイキャッチ画像(聴診器のイメージ)

    脆弱性、放置されてませんか? 近年、放置されたままの脆弱性が悪用されるサイバー攻撃が増加しています。システムの脆弱性を対策しないままでいると、不正アクセスやマルウェア感染などの様々なリスクがあります。本記事では、脆弱性のリスクや実際に悪用された事例を紹介しつつ、脆弱性対策の重要性について解説いたします。

    脆弱性の放置が命取りに~「Nデイ脆弱性」が狙われる

    脆弱性が発見されると、対応として対象製品のベンダーより修正プログラムがリリースされます。ユーザはその修正プログラムを適用することで、当該脆弱性に対応することができます。

    しかし、実際には様々な理由で修正プログラムが適用されず、脆弱性が放置されてしまうことがあります。修正プログラムのリリース後から、実際に適用されるまでの期間に存在する脆弱性は「Nデイ脆弱性」と呼ばれ、それを悪用するサイバー攻撃が増加しています。

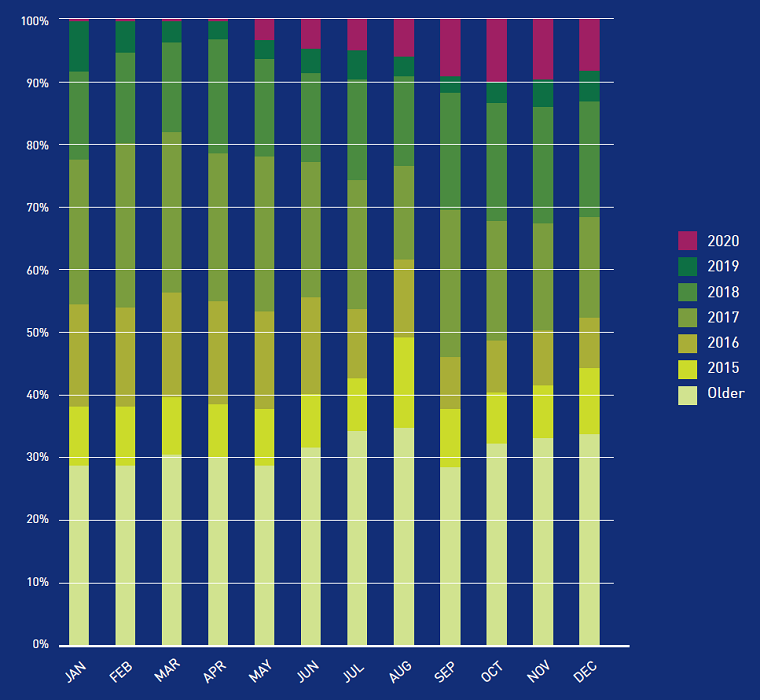
    図:2020年の脆弱性を利用した攻撃の割合(月ごとの開示年別)
    出典:Check Point Software Technologies Ltd.「CYBER SECURITY REPORT 2021」

    上のグラフは、Check Pointが公開したレポートに記載されたもので、2020年のそれぞれの月に、いつ発見された脆弱性がどのくらい使われていたか、その割合を示すグラフで、横軸は2020年のいつのデータであるのかを、縦軸は使用された脆弱性の発見された年を示しています。グラフからは、前の年である2019年以前に登録された脆弱性が、年間を通じて攻撃者に悪用され続けたことや、観測された攻撃の約80%が、2017年以前に報告・登録された脆弱性を悪用したものであったとのことがわかります。また、上記レポートでは複数の脆弱性を組み合わせて攻撃する手法「エクスプロイトチェーン」に、新しい脆弱性が組み込まれているとも指摘しています。

    Nデイ脆弱性を狙う攻撃では、修正プログラムが適用されるより前に攻撃が仕掛けられるため、ソフトウェア管理が不適切な企業が標的として狙われやすくなっています。さらには近年では脆弱性対策情報が公開された後に攻撃コード(PoC)が流通し、攻撃が本格化されるまでの時間が短くなっています*4。

    こういった背景から脆弱性を放置したままにすることは深刻な被害につながる可能性があります。

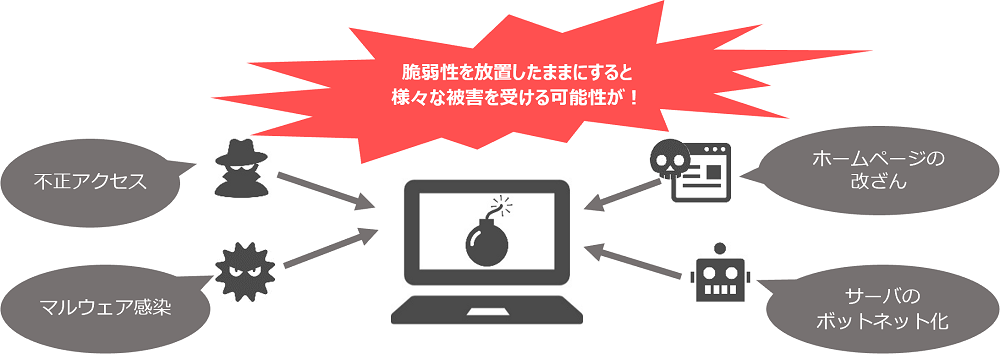
    放置した脆弱性の持つ様々なリスク(不正アクセス・マルウェア感染・ホームページの改ざん・サーバの
ボットネット化)についてのイメージ図

    既存の脆弱性を狙った事例

    以下は2022年に既知の脆弱性が狙われた事例についてまとめたものです。

    年月製品事例
    2022/1SonicWall SMA100シリーズ*2
    (VPN製品)
    2021年12月に公開された既知の脆弱性が概念実証コード(PoC)を含む詳細な情報が公開されたことにより、攻撃が活発化。
    2022/2eコマースプラットフォームMagento 1*3
    (ECプラットフォーム)
    Magento 1に存在するQuickViewプラグインの既知の脆弱性を悪用した大規模な攻撃を検知。いまだ数千ものeコマースが、2020年6月30日にサポートが終了しているMagento 1で稼働している背景を利用したと考えられる。
    2022/3リモートキーレスシステム*4
    (自動車)
    既に「CVE-2019-20626」「CVE-2021-46145」で指摘されているが、一部の古い車種(日本車)において引き続きこのリモートキーレスシステムが利用されていたことに起因する。
    2022/4Apache Struts 2*5
    (Webサーバ)
    2020年12月に公開された脆弱性「CVE-2020-17530」の修正が不十分であったことに起因する。
    2022/5VMware製品*6
    (仮想化ツール)
    2022年4月に複数の脆弱性の対策版がリリースされているが、リリースから48時間とたたず、「CVE-2022-22954」「CVE-2022-22960」の悪用が確認される。
    2022/9Python*7
    (プログラム言語)
    2007年に存在が判明していたものの修正されずにいた脆弱性「CVE-2007-4559」が、15年越しに世界中で悪用されていることが報告される。
    2022/12FortiOS*8
    (VPN製品)
    SSL-VPN製品における深刻な脆弱性は過去にも攻撃で悪用されている。リモートワークの拡大により今後も広まることが懸念される。

    ベンダーや企業が公開している脆弱性をもつソフトウェアなどの情報や修正プログラムを解析することで、脆弱性を悪用するヒントを容易に得ることができます。さらに、当該脆弱性を攻撃するためのツールがダークウェブなどで売買されるケースもあります。こうしたことから、修正プログラムが公開される前に行われるゼロデイ攻撃(※)と比べると、攻撃者自ら脆弱性を調査する必要がないため、攻撃の難易度が低いといえます。

    ゼロデイ攻撃について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「IPA情報セキュリティ10大脅威にみるセキュリティリスク ―内在する脆弱性を悪用したゼロデイ攻撃とは―」

    Webサイトは最大の攻撃ベクター

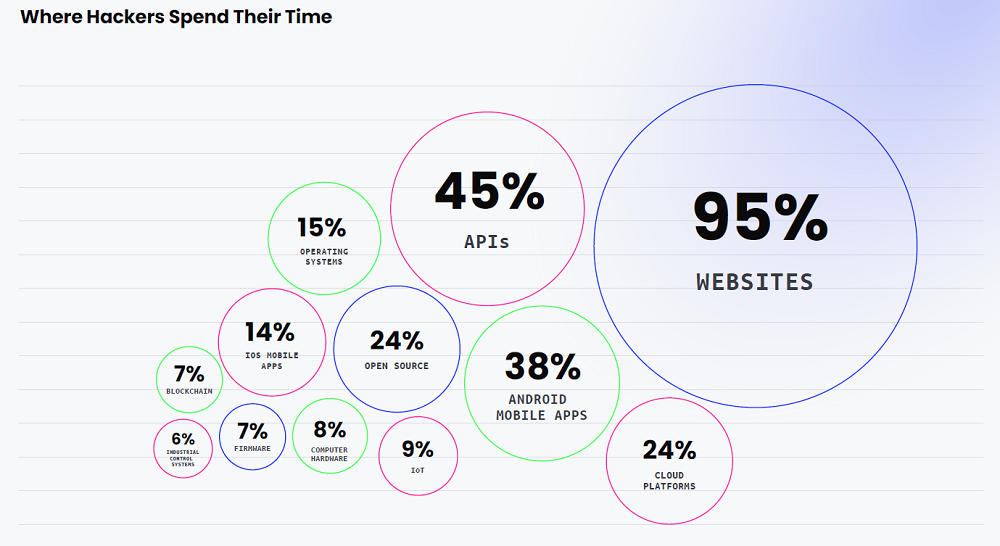
    エシカルハッカー(※)へのアンケート調査によるとエシカルハッカーの95%はWebサイトが最大の攻撃ベクターだと考えているとの回答でしたと報告されています。

    エシカルハッカー・・・倫理観を持ち、高度なハッキング技術や高い知識を善良な目的のために活用するハッカーのこと。ホワイトハッカーとも呼ばれている。

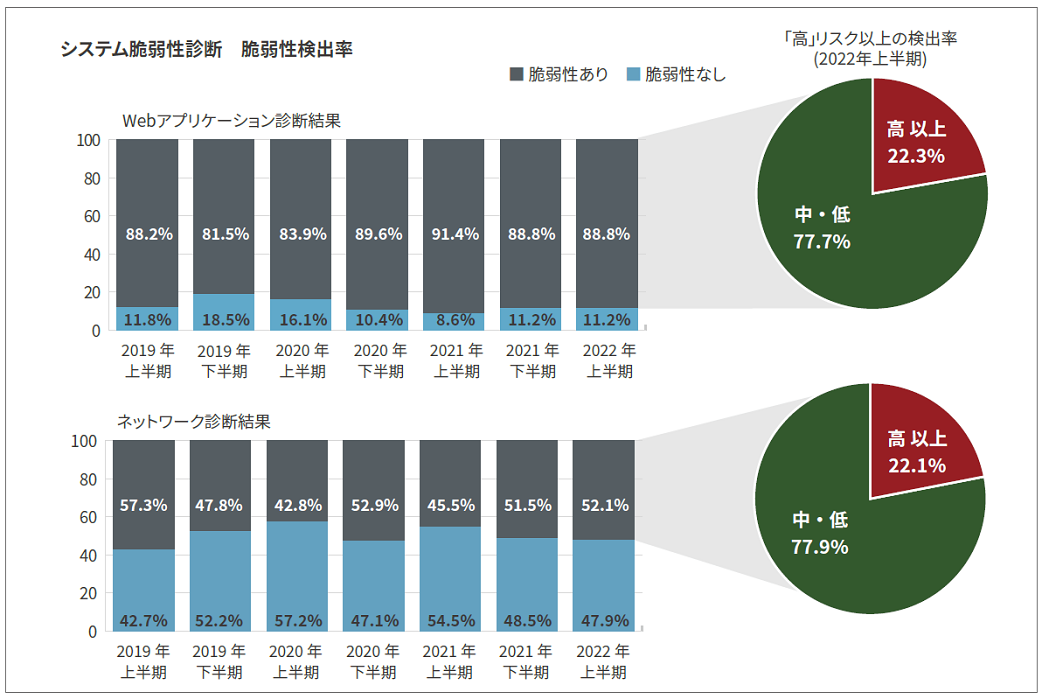
    また、弊社で提供しているSQAT脆弱性診断サービスにて、2019年上半期~2022年上半期に診断を実施した延べ3,762社28,179システムのうち、脆弱性が検出されたシステムはWebシステムにおいて毎年8割以上、ネットワークシステム(プラットフォーム)において5割を占めています。

    BBSecシステム脆弱性診断 脆弱性検出率(Web/NW)
    図:診断結果にみる情報セキュリティの現状~2022年上半期 診断結果分析~
     (SQAT® Security Report 2022-2023年 秋冬号)

    脆弱性が存在するOS・アプリケーションを使用しているといったバージョン管理に関する脆弱性が高い割合で検出されているほか、クロスサイトスクリプディングやSQLインジェクションのようなインジェクション攻撃を受ける恐れのあるリスクレベルの高い脆弱性も多くみられます。

    Webサイトは狙われやすい傾向にあるだけではなく、実際に様々な危険に晒されています。攻撃手法の進化や、経年によって攻撃のための製品解析が進んでしまうといった事情により、日々新たな脆弱性が検出され続けています。そういった脆弱性に対しての備えとして、適時・適切な対応を継続して行う必要があります。

    定期的な診断実施を可能にする脆弱性診断ツールの活用

    JPCERT/CCが発表している「Webサイトへのサイバー攻撃に備えて」によると、Webアプリケーションのセキュリティ診断に関しては、機能追加などの変更が行われたときはもちろんのこと、それ以外でも「1年に1回程度」実施することが推奨されています。

    しかし、自組織内でセキュリティ対策を行うには、設備投資や人材育成に工数やコストがかかるといった不安を抱える企業も少なくありません。そこで定期的な診断の実施を後押しするものとして脆弱性診断ツールの活用をオススメします。脆弱性診断ツール活用のメリットには以下のようなものがあります。

    1. 商用またはセキュリティベンダーの自社開発した診断ツールを活用するため、
      ソフトウェアインストールなどの新規設備投資が不要
    2. 開発段階から診断をすることにより、後工程における手戻り発生を防ぎ、
      セキュリティコストの削減が可能
    3. 手動診断と比較すると安価なため、定期的に簡易診断が可能
    4. 診断結果を定点観測することで、即時に適切な対応をすることが可能

    ただし、脆弱性の詳細やリスク判定に関してはセキュリティ専門家の知見が必要不可欠です。自組織に専門家がいるか、セキュリティ専門企業のサポートを受けられるか、といった点はツール選定の際に注意が必要です。

    継続的なセキュリティ対策を実現するために

    脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても形を変えて自組織のシステムにサイバー攻撃を行う可能性は十分にあります。顧客が安心してサービスを利用し続けられるためにも定期的な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要です。診断ツールの検討に関しては自組織の環境やシステム特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。

    BBSecでは

    当社では様々なご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    <SQAT診断サービスの特長>

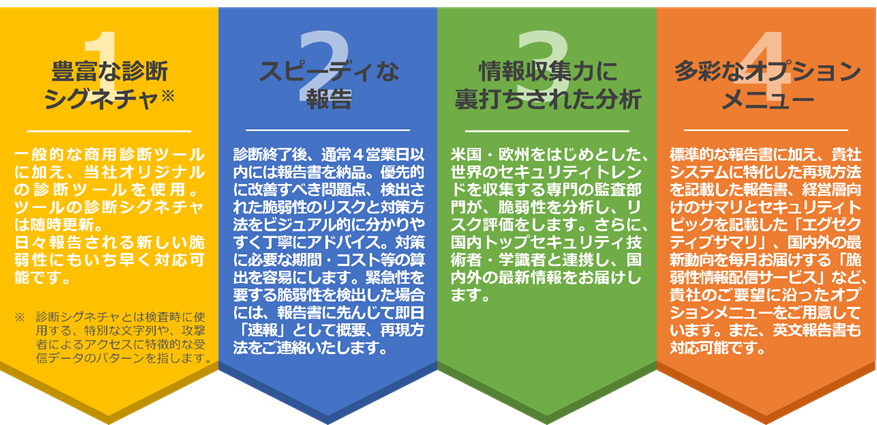
    SQAT診断サービスの特長

    <デイリー自動脆弱性診断 -Cracker Probing-Eyes®->

    CPEサービスリンクバナー

    sqat.jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    拡大するランサムウェア攻撃!
    ―ビジネスの停止を防ぐために備えを―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版アイキャッチ画像(PCを感染させる攻撃者のイメージ)

    国内の医療機関をターゲットにしたランサムウェア攻撃がいま、拡大しています。最近報告された医療機関の事例では、ランサムウェアに感染させる手段としてサプライチェーン攻撃を行ったという例もありました。ますます巧妙になっていくランサムウェア攻撃を完全に防ぐということはできません。しかし、いざ被害にあってしまうとビジネスの停止など大規模な損害がもたらされる恐れもあります。本記事では、拡大するランサムウェア攻撃に対してリスクを整理したうえで、どのような対策をとればよいのか、その手段についてBBSecの視点から解説いたします。

    拡大するランサムウェア、国内の医療機関がターゲットに

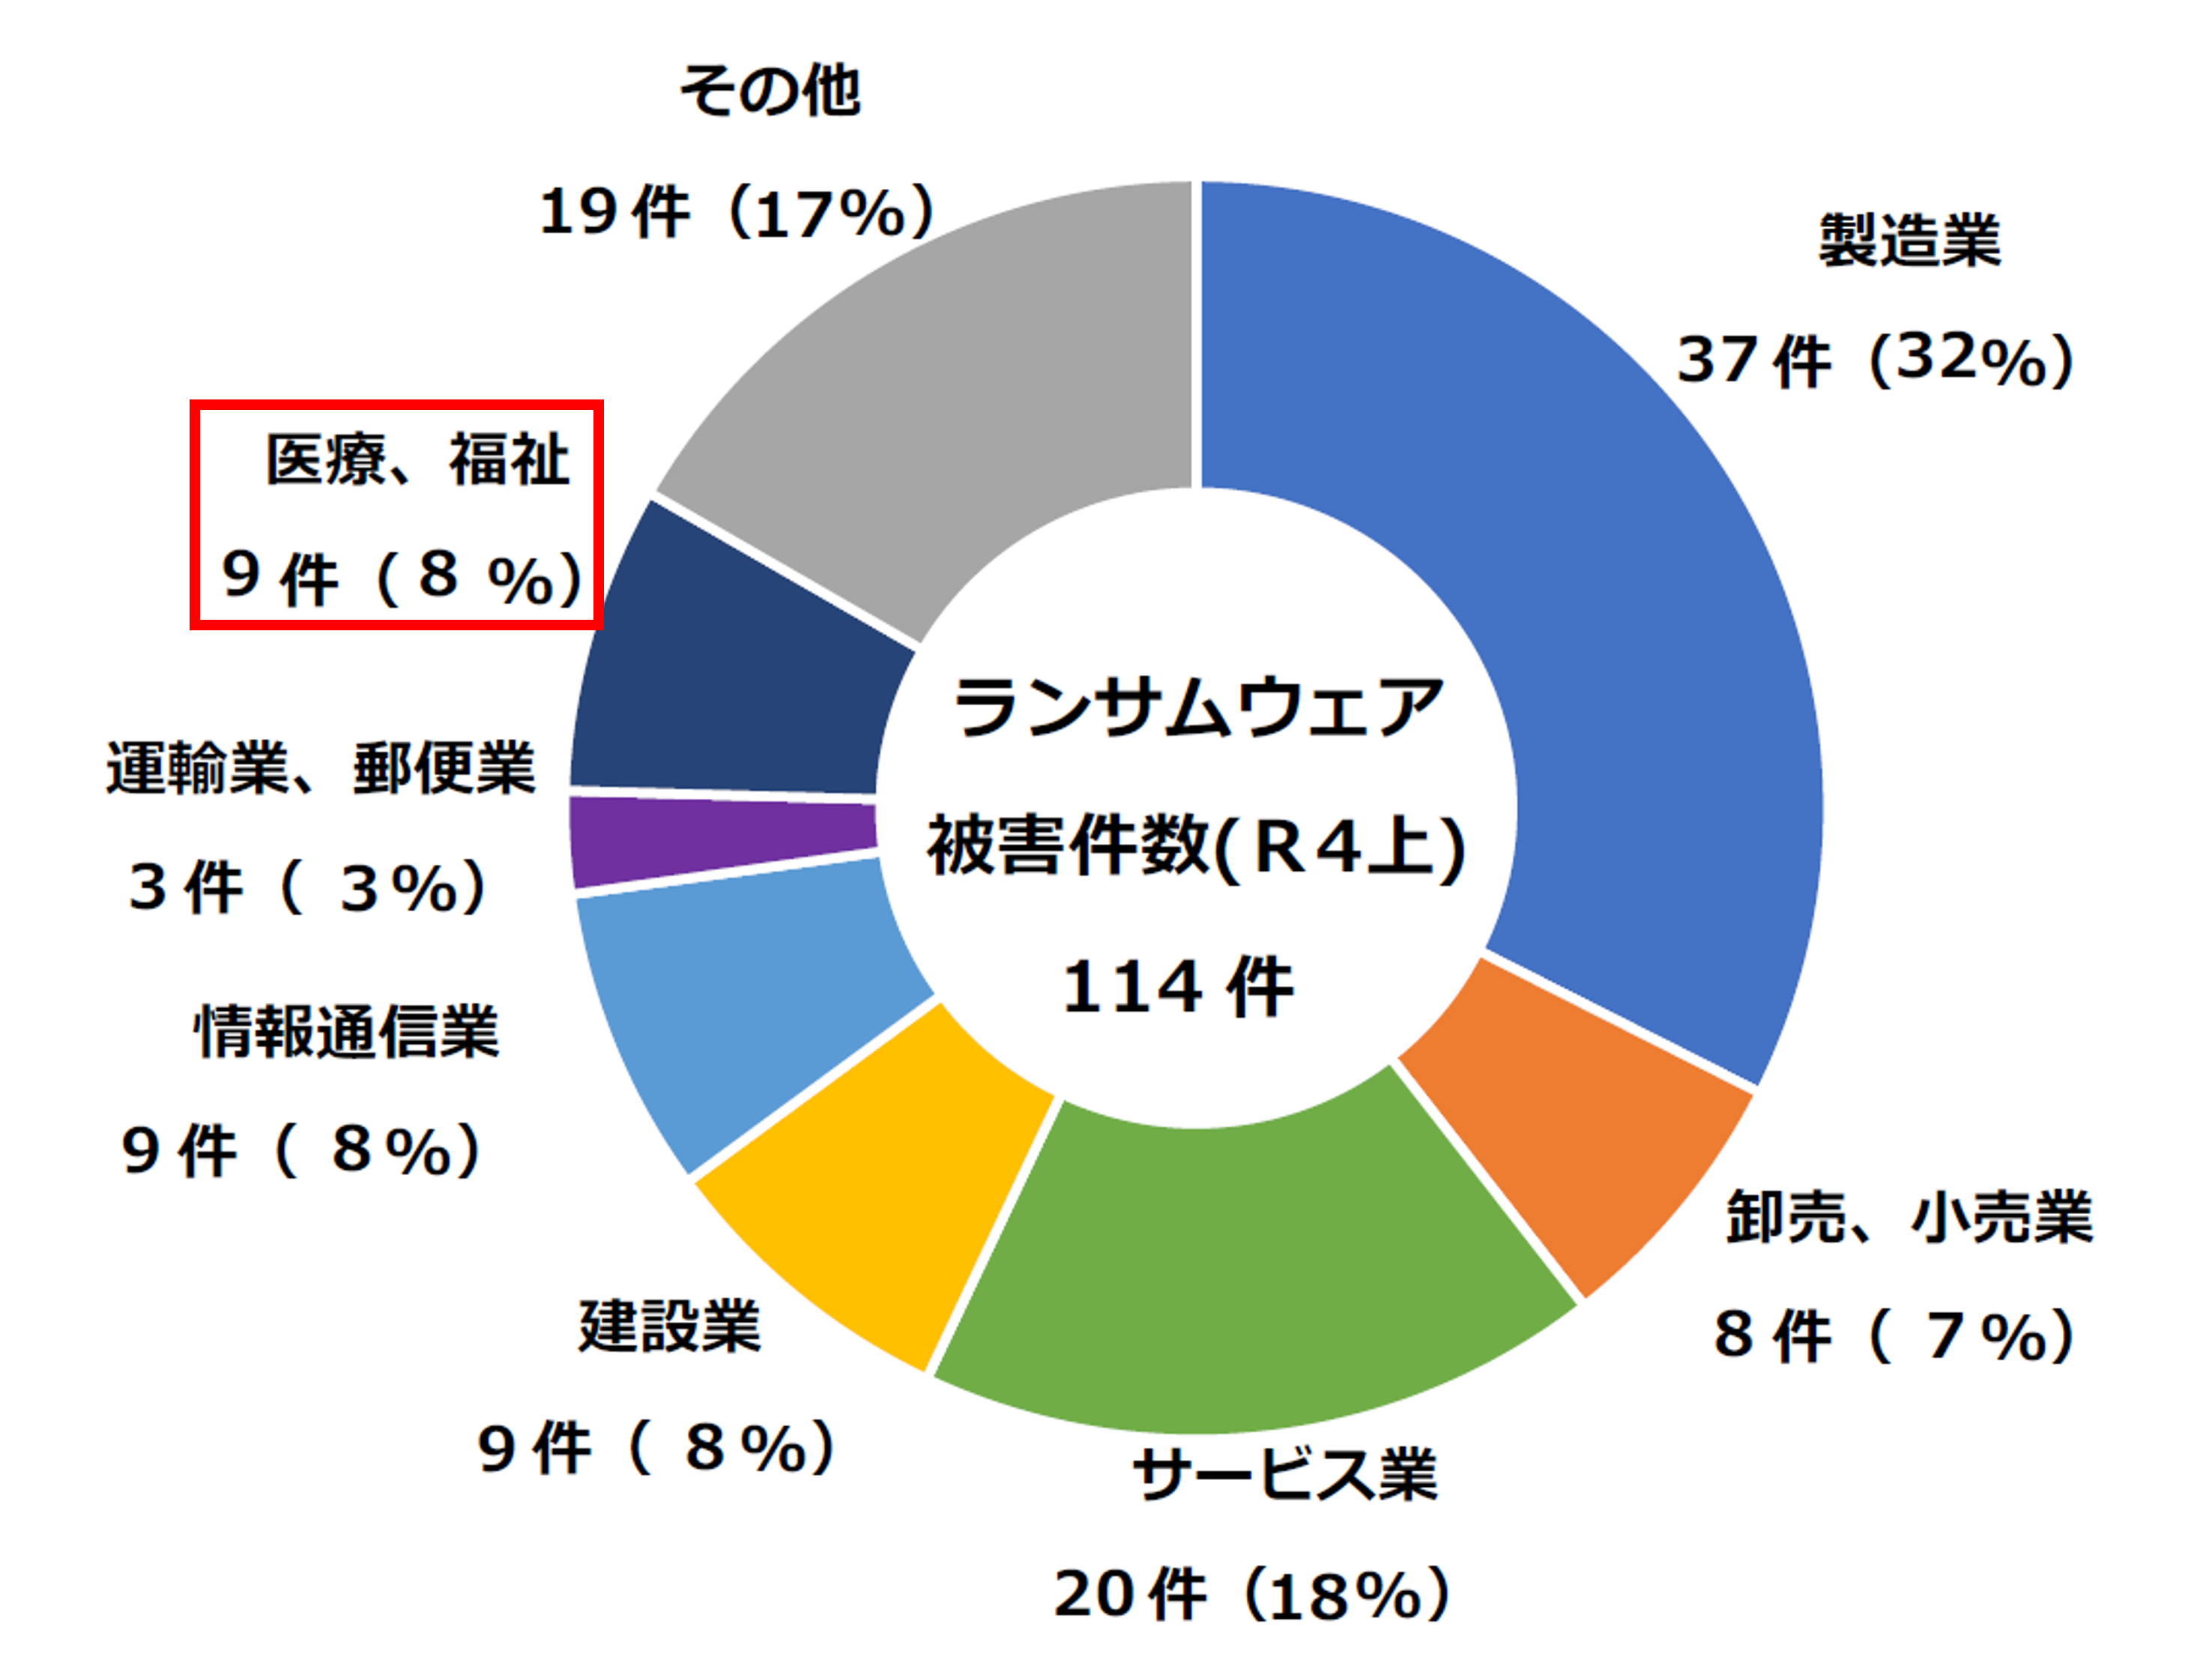
    近年、国内の医療機関を狙ったランサムウェアによるサイバー攻撃が相次いで報告されています。令和4年上期に都道府県警察から警視庁に報告があった被害報告のうち、「医療、福祉」は全体の一割近くとなっており、今後拡大していくことが懸念されています。

    【ランサムウェア被害企業・団体等の業種別報告件数】

    【ランサムウェア被害企業・団体等の業種別報告件数】
    注:図中の割合は小数第1位以下を四捨五入しているため、統計が必ずしも100にならない
    出典:警察庁(令和4年9月15日)「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」

    直近で起こった国内の医療機関を狙ったランサムウェアによる具体的な被害事例は以下の通りです。

    【医療機関を狙ったランサムウェアによる被害事例】
    年月地域被害概要
    2021/5大阪府医療用画像参照システムがダウンし、CTやMRIなどの画像データが閲覧できない障害が発生*9
    2021/10徳島県電子カルテを含む病院内のデータが使用(閲覧)不能となった*2
    2022/1愛知県電子カルテが使用(閲覧)できなくなり、バックアップデータも使用不能な状態となった*3
    2022/4大阪府院内の電子カルテが一時的に使用(閲覧)不能となった
    2022/5岐阜県電子カルテが一時的に停止したほか、最大11万件以上の個人情報流出の可能性が確認された*4
    2022/6徳島県電子カルテおよび院内LANシステムが使用不能となった*5
    2022/10静岡県電子カルテシステムが使用不能となった*6
    2022/10大阪府電子カルテシステムに障害が発生し、ネットワークが停止。電子カルテが使用(閲覧)不能となった*7

    このように病院の電子カルテなどを扱う医療情報システムが狙われてしまった場合、業務の根幹を揺るがす大きな問題となり、最悪の場合は、長期間にわたるシステムの停止を余儀なくされてしまう可能性があります。そのため、医療機関にとって、サイバー攻撃のターゲットとなってしまうことは非常に大きなリスクと考えられます。

    医療業界が狙われる理由は、医療情報はブラックマーケットにおいて高額で売買されているため、攻撃者にとって「カネになるビジネス」になるからです。「事業の停止が直接生命に関わる」という点でも、身代金要求に応じさせるうえでの強力な要因になります。

    医療業界が狙われる理由について、SQAT.jpでは以下の記事でもご紹介しています。
    こちらもあわせてご覧ください。
    「狙われる医療業界―「医療を止めない」ために、巧妙化するランサムウェアに万全の備えを」

    業種問わず狙われる―サプライチェーン攻撃によるランサムウェアの被害

    前述した2022年10月の大阪府の病院を狙った事例では、その後、11月に同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道がありました。これはランサムウェアを感染させるためにサプライチェーン攻撃を行ったということになります。

    こうしたサプライチェーンの脆弱性を利用したランサムウェアの被害は、医療業界だけの話ではありません。特定の業種に限らず、標的となる企業を攻撃するために、国内外の関連会社や取引先などのセキュリティ上の弱点を突く攻撃は珍しくないように見受けられます。

    【サプライチェーンを狙ったランサム攻撃による被害事例】
    年月被害概要
    2021/4光学機器・ガラスメーカーの米国子会社がランサムウェアの被害により、顧客情報など300GBのデータを窃取されたことを攻撃グループのリークサイトに掲載される*8
    2022/4情報通信機器等の製造を行う企業と同社の子会社がランサムウェアの被害を受け、従業員の個人情報のデータを暗号化され、復号不可能になった*9
    2022/3自動車部品メーカーの米州のグループ会社がランサムウェアによる不正アクセスを受け、北米及び南米地域の生産や販売などの事業活動に一時支障が起きた*10
    2022/3国内大手自動車メーカーの部品仕入先企業が狙われ、自動車メーカーの業務停止につながった*11

    業務委託元企業がしっかりとセキュリティ意識をもって対策を行っていても、関連する業務委託先のさらに再委託先などのセキュリティの対策に必要なリソースの確保が難しい企業の脆弱性が狙われるため、一か所でもほころびがあるとサプライチェーンに含まれる全企業・組織に危険が及ぶ恐れがあります。

    ランサムウェア被害にあってしまった場合のリスク

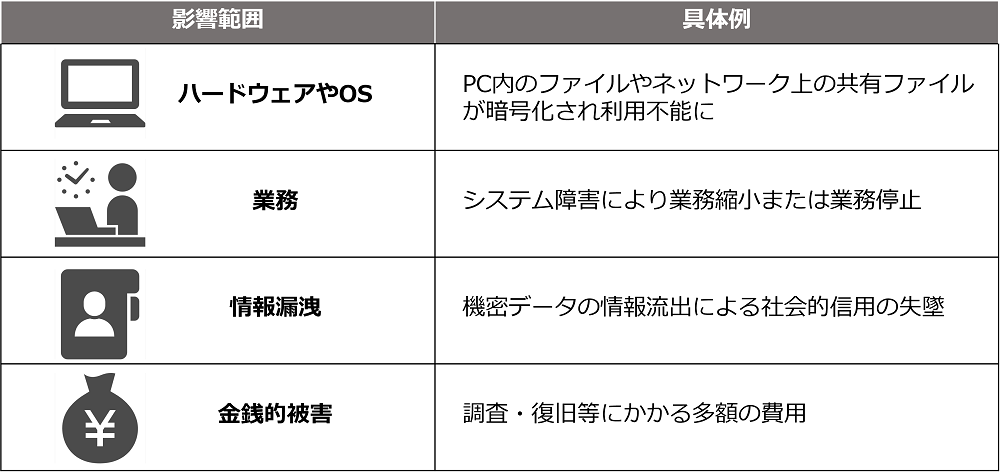
    ランサムウェアによる影響範囲と具体例は以下の通りです。

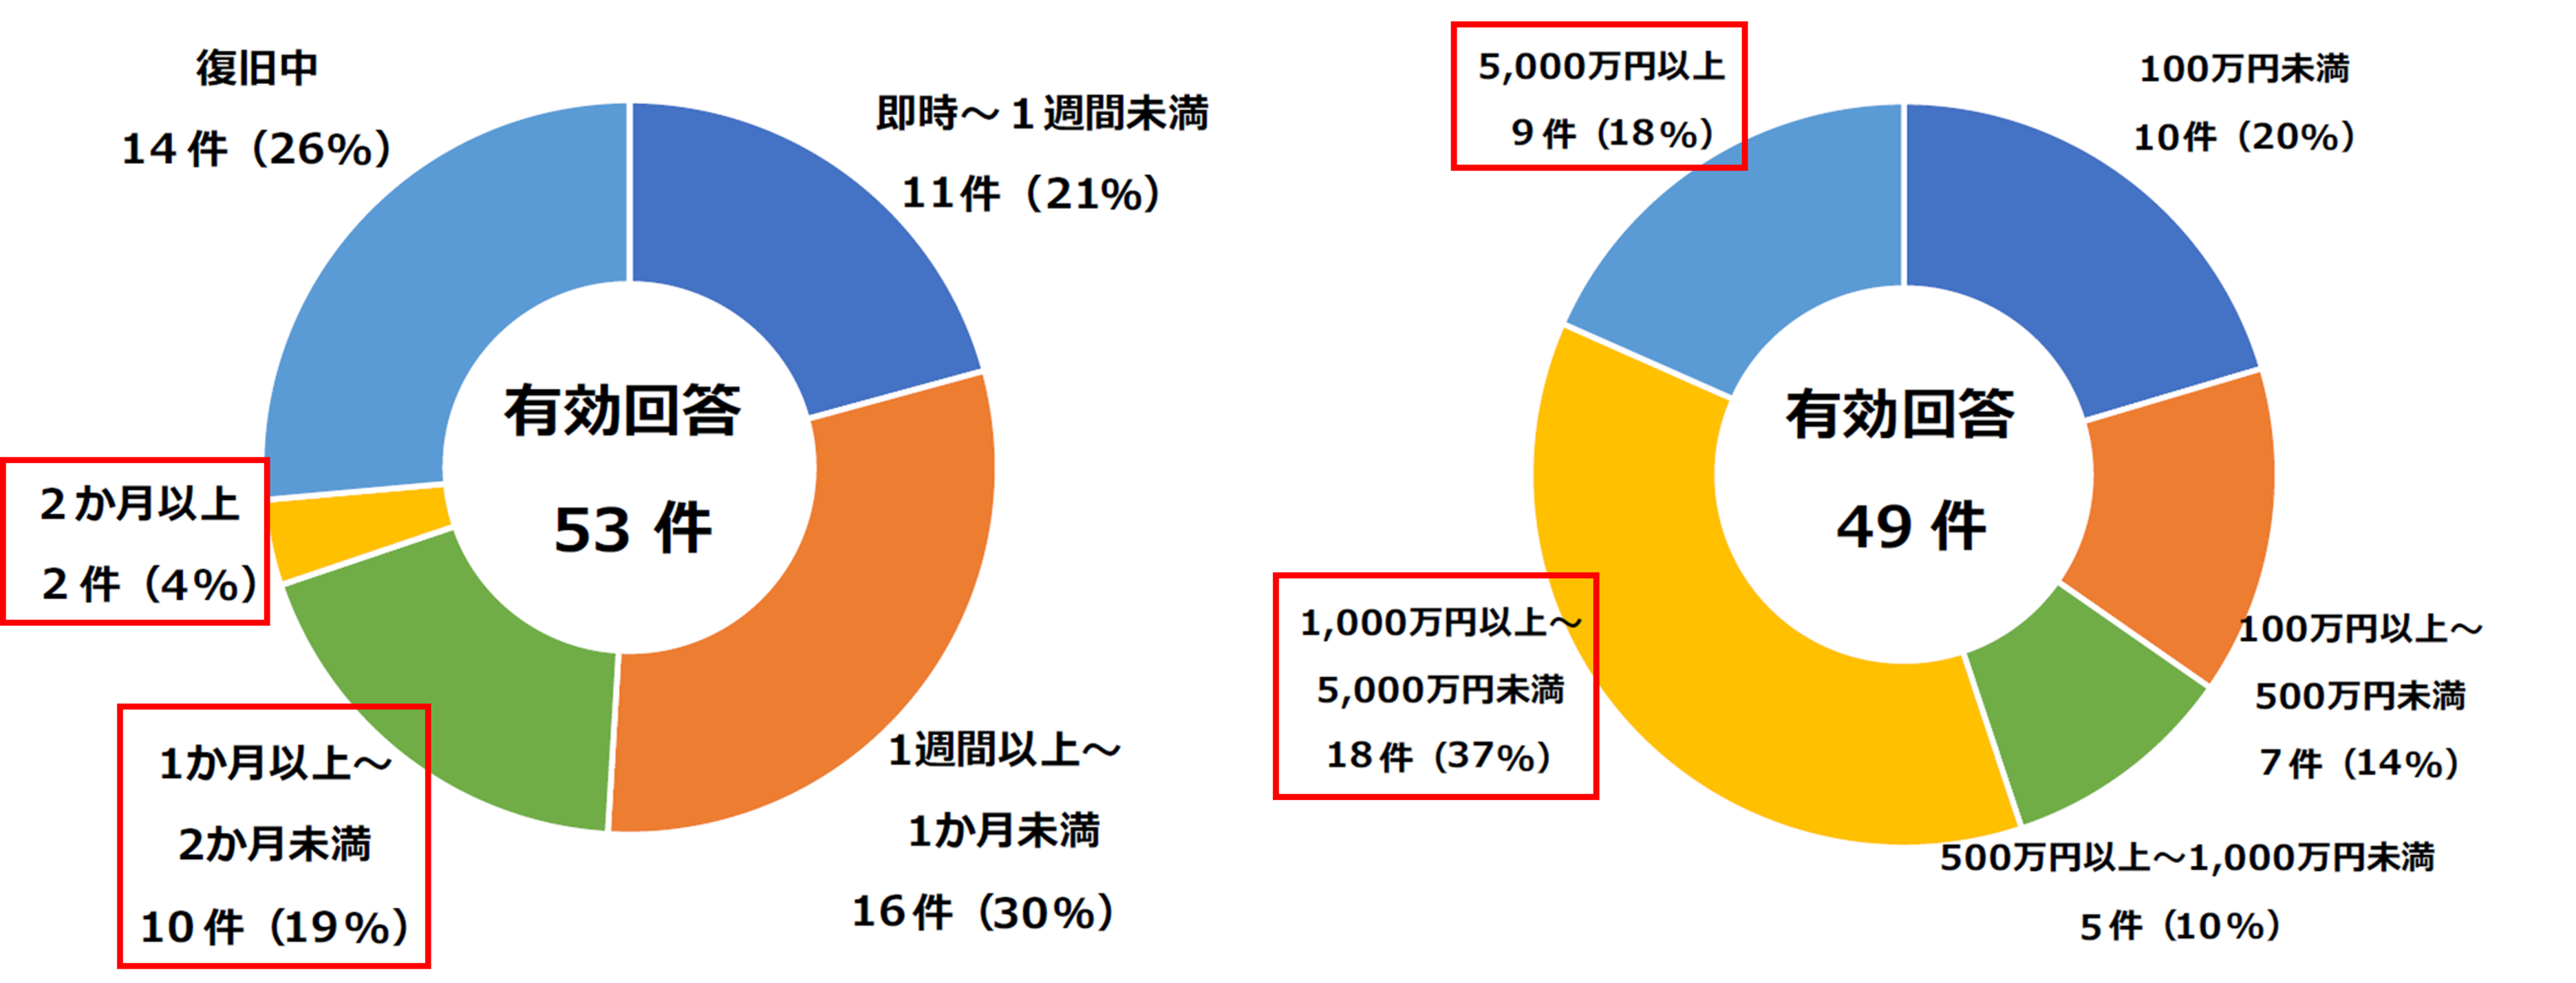
    国内でランサムウェア被害にあった企業・団体等について、警視庁のアンケート調査によると、2割以上が復旧までに1ヶ月以上かかり、5割以上が調査・復旧費用に1000万円以上の費用を要したという調査結果を報告しました。

    【復旧に要した期間と調査・復旧費用の総額】

    【復旧に要した期間と調査・復旧費用の総額】
    注:図中の割合は小数第1位以下を四捨五入しているため、統計が必ずしも100にならない
    出典:警察庁(令和4年9月15日)「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」

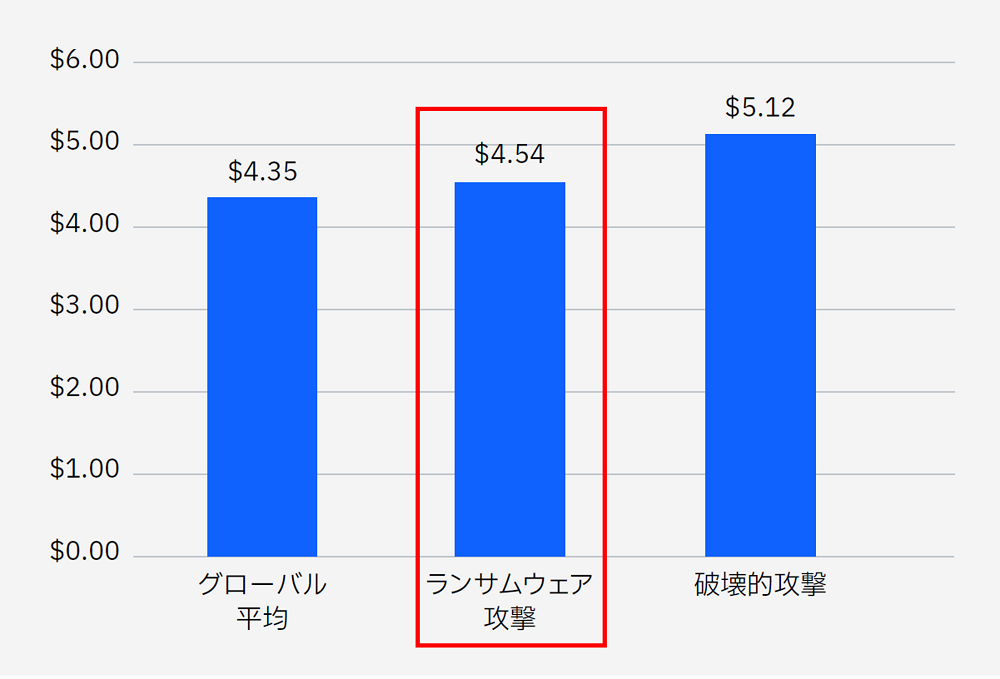
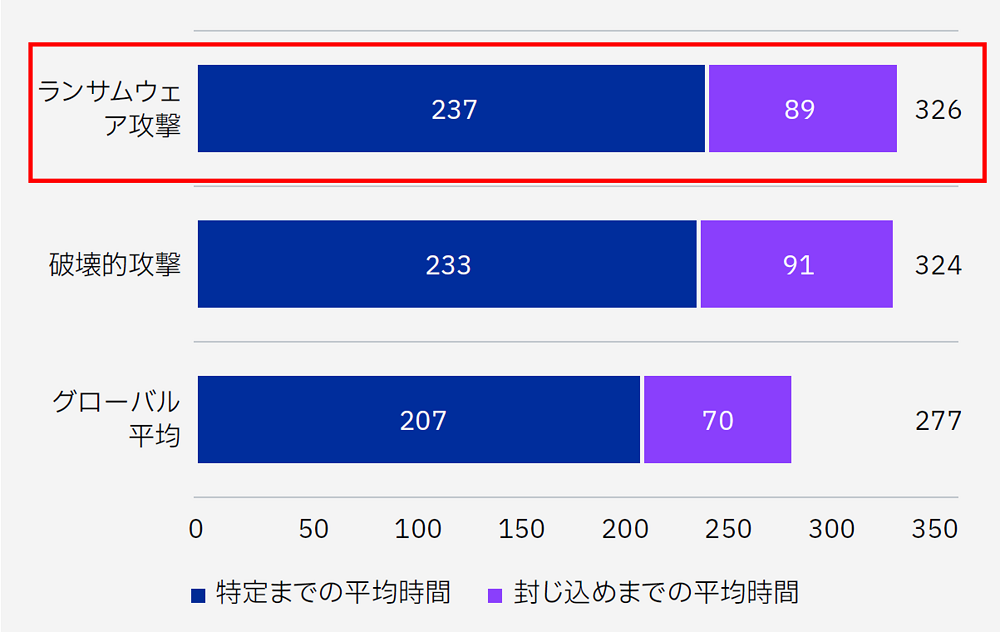
    米国での調査においてもランサムウェア攻撃によるデータ侵害の平均コストは454万米ドルでこれはデータ侵害全体での平均総コストを上回っていることに加えて、原因の特定に237日、封じ込めるまでに89日と合計ライフサイクルは326日となっており、全体の平均より大幅に長くかかっていると報告しました。

    【ランサムウェア攻撃のデータ侵害の平均コストと特定し封じ込めるまでの平均時間】

    (単位:100万米ドル)
    出典:IBM「データ侵害のコストに関する調査」

    ランサムウェアによる感染を防ぐため対策の見直しを

    企業・団体等においてランサムウェアの感染経路には様々なケースがあります。そのため、以下の対策を多重的に行い、被害を最小限に抑えていく必要があります。

    1. データやファイル、システムの定期的なバックアップの実施
    2. 企業・組織のネットワークへの侵入対策
      ファイアウォールやメールフィルタ設定により不審な通信をブロック
      不要なサービスの無効化、使用しているサービスのアクセス制限
    3. 攻撃・侵入されることを前提とした多層防御
    4. OSやアプリケーション・ソフトウエア、セキュリティソフトの定義ファイルを常に最新の状態にアップデートする
    5. 強固なパスワードのみを許容するなど適切なパスワードの設定と管理を行う

    3.攻撃・侵入されることを前提とした多層防御について、SQAT.jpでは以下の記事でもご紹介しています。こちらもあわせてご覧ください。
    「APT攻撃・ランサムウェア―2021年のサイバー脅威に備えを―」

    また、各業界向けに発行されているセキュリティ対策ガイドラインなどを参考にし、自組織の対策の見直しをすることも重要です。
    【参考情報:各業界のセキュリティ関連ガイドライン等】


    ■(重要インフラ14分野向け)
    NISC「重要インフラにおける情報セキュリティ確保に係る安全基準等策定指針」
    ■(医療業界向け)
    厚生労働省「医療情報システムの安全管理に関するガイドライン」
    経済産業省・総務省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」
    ■(金融業向け)
    FISC「金融機関等コンピュータシステムの安全対策基準・解説書等」
    ■(交通関連企業向け)
    国土交通省「国土交通省所管重要インフラにおける情報セキュリティ確保に係るガイドライン等」
    ■(教育業界向け)
    文部科学省「教育情報セキュリティポリシーに関するガイドライン等」

    他人事ではない、ランサムウェア攻撃のリスク

    冒頭で述べたランサムウェア攻撃をはじめ、特に重要インフラ14分野※においては人命や財産などに深刻な被害をもたらす恐れがあります。たとえ自社が該当しない業種であっても、同じサプライチェーン上のどこかに重要インフラ事業者がいるのではないでしょうか。つまり、ランサムウェア攻撃というものは常にその被害に遭う可能性があるものと認識する必要があります。

    ※重要インフラ14分野…重要インフラとは、他に代替することが著しく困難なサービスのこと。その機能が停止、低下又は利用不可能な状態に陥った場合に、わが国の国民生活又は社会経済活動に多大なる影響を及ぼすおそれが生じるもののことを指す。内閣府サイバーセキュリティ戦略本部「重要インフラの情報セキュリティ対策に係る行動計画」では、「重要インフラ分野」として、「情報通信」、「金融」、「航空」、 「空港」、「鉄道」、「電力」、「ガス」、「政府・行政サービス(地方公共団体を含む)」、 「医療」、「水道」、「物流」、「化学」、「クレジット」及び「石油」の14分野を特定している。

    ランサムウェア攻撃への備えとして、前述のような様々な対策を講じるにあたって、まずは現状のセキュリティ対策状況を把握するための一つの手段として、セキュリティ診断などを実施することをおすすめします。

    BBSecでは

    当社では以下のようなご支援が可能です。
    <企業・組織のネットワークへの侵入対策>

    <攻撃・侵入されることを前提とした多層防御>

    ※外部サイトにリンクします。
    <セキュリティ教育>

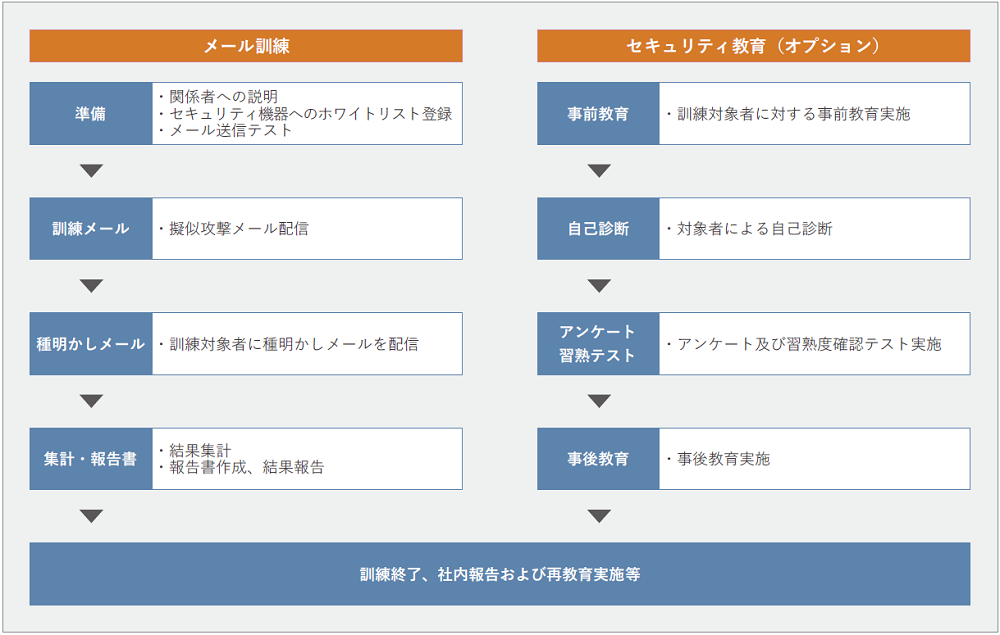
    標的型攻撃メール訓練

    ※外部サイトにリンクします。
    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    <インタビュー>門林 雄基 氏 / 奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授【後編】

    Share

    国内外問わずセキュリティイベントに多くご登壇し、弊社で毎月1回開催している社内研修で、最新動向をレクチャーいただいている奈良先端科学技術大学院大学の門林教授。そんな門林教授に2022年のセキュリティニュースを振り返っていただき、今後の動向や予測について語っていただきました。前・後編の2回のうち、後編をお届けします。

    (聞き手:BBSec SQAT.jp編集部)


    サイバー攻撃の多様性

    新たな攻撃の予想

    ━━今年はこれまでもすでに発見されていたが放置されてきた脆弱性が再発見されたり、新たに発見されたりした脆弱性を悪用したサイバー攻撃が話題になりました。それを踏まえ、今後新たな流行として予想される攻撃や今の時点で考えられる攻撃がありましたらどんなものがありますでしょうか?

    門林:色々起きてますが、犯罪教唆にならない範囲で考えますと、クラウドとかでしょうか。クラウドはかなり巨大になってきていますので、問題は起きるかなとは思いますね。やはり色んな方がクラウドを使っていますよね。

    ━━そうですね。最近はテレワークの導入率も6割程度という調査結果も出ているという風に聞きます。

    門林: 結局そのクラウドの方がちゃんとやっているから安全というように事業者の方はよくおっしゃるんですが、中小から大企業までみんながクラウドを使っているということは、当然反社もハッカー集団もクラウドを使っているわけです。だから隣のテナントは反社かもしれないという状況で、企業も何万社とあって、クラウド事業者側でもみえてないです。

    門林先生インタビュー写真3

    見通しが明るくない話ばかりになりますが、クラウドはほんとに色んな問題を抱えて走っています。もちろんその問題を抱えたうえでリスクを潰しながらオペレーションできればいいんですが。これもやはり10年ほどやってきている話で、進展も激しいですし、色々積み重なっています。結局古い問題がなくならないので、我々専門家も日々話題にする脆弱性で、これ10年前にも同じ話あったよねというのがもう頻繁に出てくるわけです。ですのでクラウドに関しても、おそらく5年前とか10年前にあった脆弱性のぶり返しと新しい攻撃キャンペーンが組み合わさるとなんか起こるだろうなと思います。

    今できる共通の対策

    ━━今後もありとあらゆる攻撃が予想されるということがお話伺っていてわかりました。それぞれの攻撃に対しては、対策をとっていく、防御していくことが重要になってくることかと思いますが、今できる共通の対策として、まず何をすべきでしょうか?

    門林:基本に忠実にやるということしかないです。新しいトピックだけ追いかける人が多いですが、サイバーセキュリティという領域が生まれてもう30年です。脆弱性データベースの整備も始まって30年くらいたっていると思います。で、そのなかに10年選手、5年選手あるいは15年選手の脆弱性があるわけです。マルウェアもわざわざ古いマルウェアを使うという攻撃もあるんです。古いマルウェアだと最近のアンチウィルスソフトでは検知しないからあえて使うなどという色々な話があって、結局新しいことだけに注目してニュースを追って新しい製品を買ってというようにやっていると、5年前とか10年前の脆弱性に足をすくわれると思うんです。ですのでここはもう基本に忠実にやるしかないわけです。

    セキュリティ全般の話ですが、やはり30年分の蓄積があるので、それを検証できるだけのスキルを持っていなければいけないですし、なんなら製品ベンダーさんの方が基本的な話を知らなかったりしますからね。

    どんな対策が有効?

    ━━リスク管理の原則という話も少し出ましたが、企業においては情報資産の棚卸しというところも重要になってくると思います。弊社では脆弱性診断サービスを提供していますが、こういったサイバー攻撃への対策として、脆弱性診断サービスは有効に働くでしょうか?

    門林:この業界はぽっと出だと私は危ないと思っています。セキュリティ診断会社が裏で反社と繋がっていて脆弱性診断を結果流していたという話もあり得ない話ではないので、ちゃんとした会社に依頼するということが私は大事だなと思ってます。

    BBSecさんはもう22年くらいやっているとのことですが、やっぱりそれくらいやってる会社じゃないとかなり重要なシステムの脆弱性診断とか任せられないんじゃないかなと思いますし、それだけやってらっしゃる会社さんだからこそ、昔の脆弱性や最近の脆弱性、あるいは5年10年前の脆弱性というところも経験があって、ある意味チェック漏れといいますか、抜け漏れみたいなのもないと思うんです。やはり脆弱性診断みたいな、セキュリティの話で”水を漏らさず”みたいなところに尽きると思うんです。水を漏らさずどういう風に検査するかというともう経験値が全てだと思うんです。色々なシステムを検査してきた経験値というのが今にいきていると思いますし、そういうの無しに最近できた会社なんですよといって診断されても、そこの製品、俺だったら簡単に迂回できるなと思ってしまいますね。

    終わりに…

    これからセキュリティ業界に携わりたい方に向けて

    ━━ありがとうございました。では最後に、これまでのトピックスを振り返りつつ、これからセキュリティ業界に携わって働いていきたいという方やすでにもう業界で経験がある方でこれからもっとステップアップしていきたいというSQAT.jp読者に対して、門林先生からのメッセージをいただければと思います。

    門林:サイバーセキュリティというと、プログラミングとかそういうのに詳しい人だけと思われがちなんですが、そうではないんだということです。もう今は総力戦になってますので、プログラミングやセンサーに詳しい人も歓迎ですし、あるいは人間の心理とか社会学とかのスキルとかそういうのに詳しい人も歓迎ですし。結局人間の脆弱性、ソフトウェア・ハードウェアの脆弱性など色々なものがあるなかで、それらすべてに相対していかなければならないわけです。プログラミングやマルウェア解析がすごいという人だけではなくて、いろんな人に来ていただきたいなと思いますね。

    あともう一つ大事なのは、やはり優しさです。パソコンに詳しい、俺はプログラミングがすごいだけではなくて、実際サイバー攻撃にやられてしまった現場に行っても、「大丈夫ですか?」とできる人、例えば、「ランサムウェアの現場大変ですね、何とか復号しましょう」、というように。きれいじゃない現場というのがたくさんあるように、これから人間の失敗の顛末みたいな所も目にすると思います。各社・各業界の事情もありつつ、失敗の形跡もありつつ、そういう所で火消しをする、手続きの話をするというかたちになるので、結局その現場に入る人、セキュリティの業界に入る人はやっぱり弱者の側に立たないといけないんです。

    CTFとかそういうものをやってると優秀な人こそ勝つという感じの発想の人もいると思うんですが、私は、そういうゲーム的な「俺はサッカーが上手いからすごいんだ」という人が来てくれるよりは、むしろ消防あるいは看護婦・お医者さんのような弱者・敗者に寄り添うセンス、かつプログラミング・技術もできる、法律もハードウェアもできるといった、そういう人間としてのキャパシティーをもった人に来ていただきたいなと思います。「俺はこのツールが使えるんだすごいだろ」という感じの人はたくさんいる気がするので、そうではない側の人、人としての優しさを備えてかつテクノロジー・法律といった様々なスキルを研鑽していこうと思える人にきてほしいですね。

    ━━弊社は脆弱性診断診断サービス以外にもインシデント対応やコンサルティングの提供もしているので、そういう意味でも、技術力だけじゃなく、人間性みたいなところも比較的重要になってくるのかなと個人的にも思います。本日はありがとうございました。

    ーENDー
    前編はこちら


    門林 雄基 氏
    奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授
    国内外でサイバーセキュリティの標準化に取り組む。日欧国際共同研究NECOMAプロジェクトの日本研究代表、WIDEプロジェクトボードメンバーなどを歴任。


    「資料ダウンロードはこちら」ボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    「お問い合わせはこちら」ボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    SQATセキュリティ診断サービスの告知画像
    BBSecロゴ
    リクルートページtop画像
    セキュリティトピックス告知画像