セキュリティ診断の必要性とは?

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

「セキュリティ診断」とは何か?セキュリティ診断には脆弱性診断、ソースコード診断、ペネトレーションテストなどの方法があります。今回は、企業にセキュリティ診断が不可欠な背景を説明します。また、診断以外のセキュリティ対策にも触れます。
セキュリティ診断の必要性とはのサムネ

サイバー攻撃や組織における管理またはシステムの設定不備・不足等が原因となり、機密情報等の漏洩事故および事件が相次いで発生しています。東京商工リサーチの調べによれば、上場企業とその子会社で起きた個人情報漏洩または紛失事故・事件件数は2021年で137件となり過去最多を更新しました。*1実際に企業がデータ侵害などの被害を受けてしまい、機密情報等の漏洩が発生してしまうと、システムの復旧作業に莫大なコストがかかるほか、データ侵害によるインシデントが信用失墜につながることで、 深刻なビジネス上の被害を引き起こします。被害を最小限に抑えるために、適切な事故予防、攻撃対策をとっていくことは、企業の重要な業務のひとつとなっています。

セキュリティ対策やセキュリティ診断は、企業にとっていまや基幹業務に不可欠であり、社会的責任でもあります。この記事ではセキュリティ診断の内容と必要性などを解説します。

セキュリティ診断とは? その必要性

セキュリティ診断とは、システムのセキュリティ上の問題点を洗い出す検査のことを指します。脆弱性診断、脆弱性検知、など呼び方もさまざまで、また対象によってソースコード診断、システム診断、Webアプリケーション診断、ペネトレーションテストなどに分類されます。

なお、複数の診断方法のうち、同様の診断をセキュリティベンダーや診断ツール提供者がそれぞれ微妙に異なる名称で呼んでいるケースもあります。

「セキュリティ診断」という用語は、単に「脆弱性診断」を指すこともあれば、セキュリティに関するさまざまな診断や評価全体を包括して「セキュリティ診断」と呼ぶ広義の使い方もあります。

「セキュリティ」には、情報セキュリティだけではなく、デジタル社会へのリスク対応全般が含まれる場合もありますが、「セキュリティ診断」という用語は、企業など組織の事業における(情報)セキュリティリスクの低減を主な目的とした検査のことをいいます。

資産である情報の「機密性」「完全性」「可用性」を守るため、セキュリティ診断を行うことで、情報セキュリティの観点からみた構造上の欠陥や、組織体制、あるいは運用上の弱点を見つけることができます。発見された問題に対し優先順位をつけて対策を実施することで、より堅牢なシステム・環境・体制を構築することができます。

企業に求められる情報セキュリティ対策の例

企業が実施するセキュリティ対策のうち、よく話題にあがるものをいくつかピックアップして説明します。

不正アクセス対策
不正アクセス対策のサムネ

不正アクセスとは、本来アクセス権限を持たない者が、何らかの手段を用いて第三者の情報にアクセスすることをいいます。なりすましや不正侵入といった形が一般的です。不正アクセスによって、個人情報や知的財産が奪われる、サーバやシステムが停止するなど、企業活動に影響するリスクが生じます。不正アクセスに対しては、「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」によって、アクセス管理者にも次の管理策を行う義務が課されています(ただし、罰則はありません)。
・識別符号の適切な管理
・アクセス制御の強化
・その他不正アクセス行為から防御するために必要な措置
セキュリティ診断を通じてシステムに存在する弱点を洗い出し、発生箇所を特定することで、こうした不正侵入などへの対策を立てやすくする効果があります。

脆弱性対策

脆弱性とは、一つ以上の脅威によって付け込まれる可能性のある資産または管理策の弱点をいいます。脅威とは、「システム又は組織に損害を与える可能性がある、望ましくないインシデントの潜在的な原因」で、いわばシステムにおけるバグのようなものです。それらの脆弱性は、「危険度を下げる」「蔓延を防ぐ」「影響度を下げる」ことで、悪用されにくくすることができます。

脆弱性対策とは、これらの角度からシステムの欠陥をつぶしていく行為ともいえます。利用しているソフトウェアの既知の脆弱性をアップデートやパッチの適用で常に最新版に保ったりすることや、システム開発の場面でそもそも脆弱性を作りこまないように開発することなどが、その典型例です。

標的型攻撃対策

近年、「高度標的型攻撃(APT)」と呼ばれる、新しいタイプの攻撃が警戒されるようになりました。もともと、標的型攻撃とは、特定の企業や組織に狙いを定めてウイルスメールを送るなどの攻撃を仕掛けるものでしたが、高度標的型攻撃は、特定のターゲットに対して長期間の調査と準備を行い、ときには社内のネットワーク構成図や会社組織図、キーパーソンの休暇の取得状況まで調べ上げたうえで、サイバー攻撃を仕掛けてきます。
標的型攻撃対策のサムネ

従来、標的型攻撃の対策としてはセキュリティ意識を高める訓練が主でしたが、今では「侵入されること」を前提に、セキュリティ機器を使った多層防御システムを構築することの大切さが、広く認識されるようになってきました。高度標的型攻撃に特化したセキュリティ診断を受けることで、攻撃被害スコープを可視化したり、脅威リスクのシミュレーションを行うことができます。

運用を含むリスクアセスメント

システムが技術的に強固に守られていても、アクセス用のIDとパスワードを付箋紙に書いてモニターに貼り付けていたら、安全は保たれるべくもありません。

システムなど技術的側面からだけでなく、作業手順や業務フロー、作業環境、組織のルールなどの運用面も含めてリスク評価を行うことを「リスクアセスメント」と呼びます。リスクアセスメントを通じて、リスクの棚卸による現状把握ができ、優先順位をつけて改善策を講じていくことが可能になります。

セキュリティ診断の方法と種類

セキュリティ診断の分類はいくつかあります。
<診断対象による分類>
 ・Webアプリケーション脆弱性診断
 ・ネットワーク脆弱性診断
 ・ソースコード診断
 ・スマホアプリ脆弱性診断
 ・ペネトレーションテスト
 ・クラウドセキュリティ設定診断
 ・IoT診断

<ソースコードや設計書の開示の有無による分類>
 ・ホワイトボックステスト
 ・ブラックボックステスト

<診断実施時にプログラムを動かすかどうかによる分類>
 ・動的解析
 ・静的解析

ホワイトボックステスト/ブラックボックステスト、動的解析/静的解析については、SQAT.jpの以下の記事でご紹介しています。こちらもあわせてご覧ください。
「脆弱性診断の必要性とは?ツールなど調査手法と進め方」

Webアプリケーションセキュリティ診断

Webアプリケーションに対して行う診断です。事業活動に欠かせないWebサイトはデータの宝庫です。ハッキング対象の約7割がWebサイトであるともいわれています。ひとたびデータ侵害が起こると、事業継続に影響を与えかねないインシデントを引き起こすリスクがあります。

ネットワークセキュリティ診断

サーバ、データベース、ネットワーク機器を対象として脆弱性診断やテスト、評価を行います。搭載されているOS、ファームウェア、ミドルウェアなどのソフトウェアについて、最新版か、脆弱性がないか、設定に不備がないかなどを確認します。ネットワークの脆弱性対策をすることで、サーバの堅牢化を図る、不正アクセスを防止するなどの効果を得られます。

ソースコードセキュリティ診断

WEBアプリケーションは、プログラムの集合体であり、脆弱性はプログラム処理におけるバグであるといえます。入力チェックやロジック制御に、バグ(考慮不足)があるから、想定しない不具合が発生すると考え、プログラムコード(ソースコード)を調べていくのがソースコード診断です。ソースコード診断はプログラムに対するセキュリティ観点でのチェックであるとともに、開発工程の早い段階で、脆弱性を検出することが可能になります。

セキュリティ診断で未然に事故を防ごう
セキュリティ診断で未然に事故を防ごうのサムネ

セキュリティ診断のひとつとして挙げた脆弱性診断には、さまざまな診断ツールが存在しており、無料で入手できるものもあります。しかしツールの選定や習熟には一定の経験や知見が求められ、そもそも技術面だけでは企業のセキュリティを確保することはままなりません。セキュリティの専門会社の支援を受けて、客観的な評価やアドバイスを受けるのも有効な手段です。

セキュリティ専門会社による脆弱性診断を実施することで、日々変化する脅威に対する自システムのセキュリティ状態を確認できるため、適時・適切の対策が可能です。予防的コントロールにより自組織のシステムの堅牢化を図ることが事業活動継続のためには必須です。

まとめ

  • Webアプリケーションセキュリティ診断、ネットワークセキュリティ診断、ソースコード診断、セキュリティに関するさまざまな診断やテストが存在する
  • 不正アクセスなどの攻撃を防ぐためシステムの脆弱性を見つけて対策することが必須
  • 技術的対策だけでセキュリティを担保することは難しい
  • 人間の脆弱性や業務運用までを含む包括的な視点で組織にひそむリスクを洗い出すことも重要
セキュリティ診断サービスのサムネ

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

今、危険な脆弱性とその対策
―2021年上半期の診断データや攻撃事例より―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

キーボードと虫眼鏡

私たちの生活を支えるWebサイトは、攻撃者からみると、個人情報や機密情報などデータの宝庫であり、魅力的なターゲットになってしまっています。その理由は、Webサイトの多くに脆弱性が存在していることがあるためです。

本記事では、診断会社として多くの企業・組織への診断実績がある弊社の視点で、2021年上半期の診断結果、また攻撃事例などを振り返り、脆弱性対策に有効な手段を考えます。

Webサイトはなぜ狙われる?
―そこに脆弱性があるから

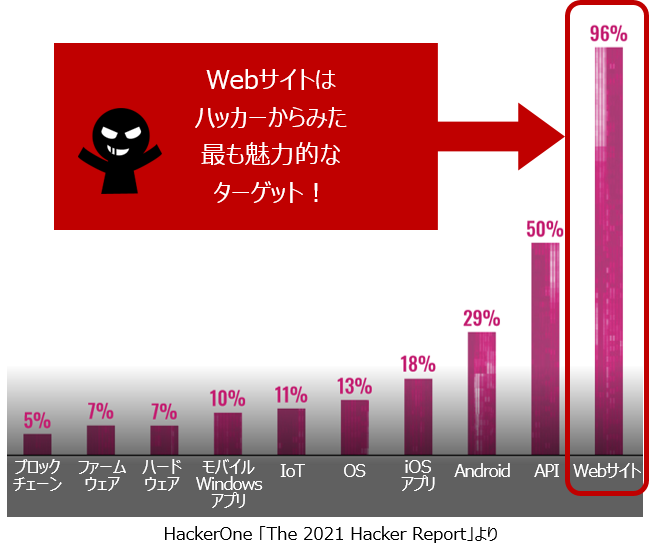
ハッカーがターゲットにしている対象のグラフデータ(The 2021 Hacker Reportより)

サイバー攻撃の対象は、Webサイトが最も高く、ハッカーのほとんどがWebサイトを攻撃しているといっても過言ではありません。

私たちの生活は公私共に、Webシステムに支えられており、Webサイトは個人情報や機密情報の宝庫です。そして、残念ながらWebサイトの多くには脆弱性が存在していることがあります。宝の山に脆弱性があるとなれば、悪意ある者に狙われてしまうのは当然といえます。

2021年上半期Webアプリケーション脆弱性診断結果

弊社では、様々な脆弱性診断メニューをご提供しております。その中で最もニーズの高いWebアプリケーション脆弱性診断について、2021年上半期(2021年1~6月)の結果をご紹介いたします。この半年間で14業種のべ610社、3,688システムに対して診断を行いました。

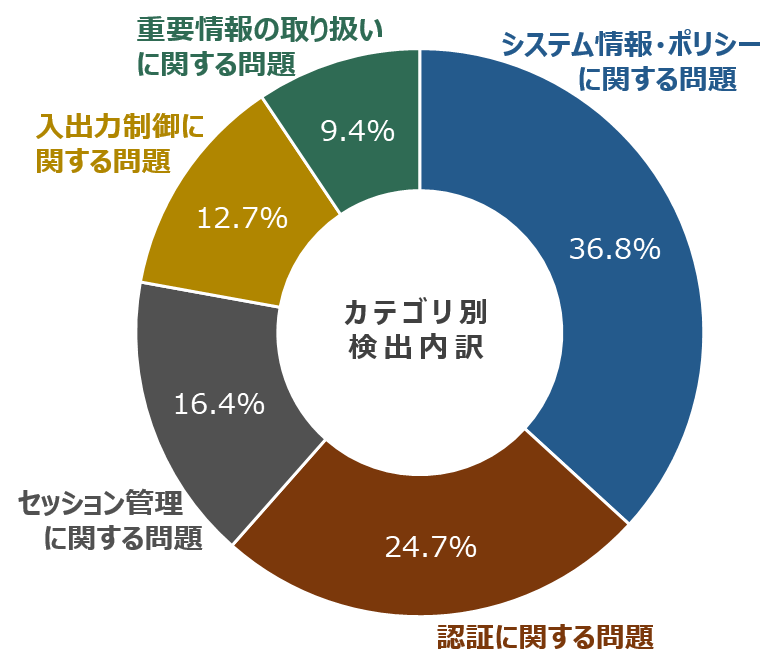
業種やシステムの大小にかかわらず、多くのWebアプリケーションになんらかの脆弱性が存在しています。検出された脆弱性をカテゴリ分けした内訳は円グラフのとおりです。

上半期診断結果脆弱カテゴリ別の円グラフ

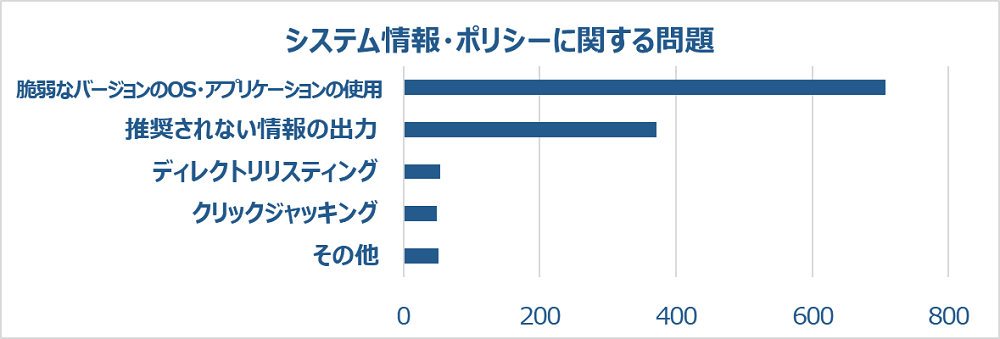
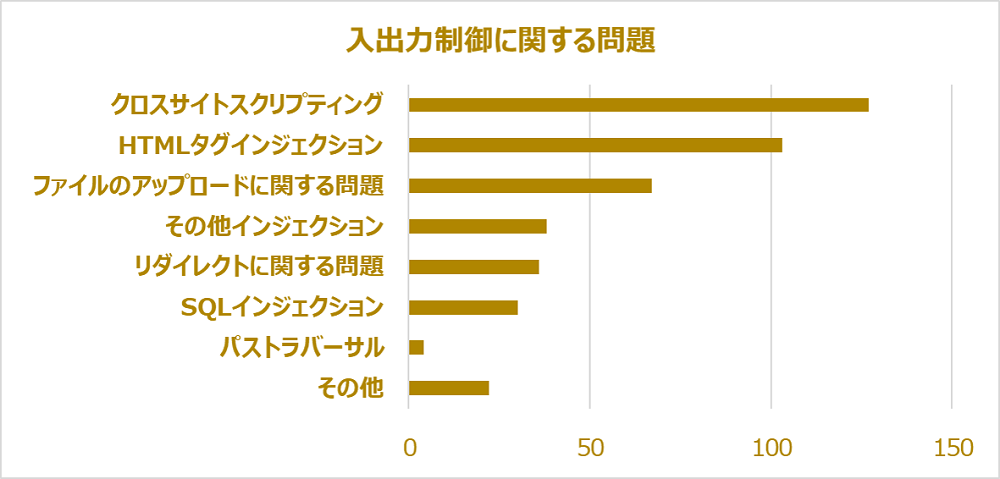
このうち、例として、4割近くを占める「システム情報・ポリシーに関する問題」と、1割強程度ではあるものの、危険度の高い脆弱性が目立つ「入出力制御に関する問題」に分類される脆弱性の検出数をご覧ください(下記、棒グラフ参照)。

既知の脆弱性が検出されている、あるいはすでにベンダサポートが終了しているバージョンのOSやアプリケーションソフトの使用が数多く見られます。また、Webアプリケーションにおける脆弱性の代表格ともいえる「クロスサイトスクリプティング」や「SQLインジェクション」は、いまだ検出され続けているのが現状です。こうした脆弱性を放置しておくとどうなるか、実際に発生したインシデントの例を見てみましょう。

脆弱性を悪用した攻撃事例1:
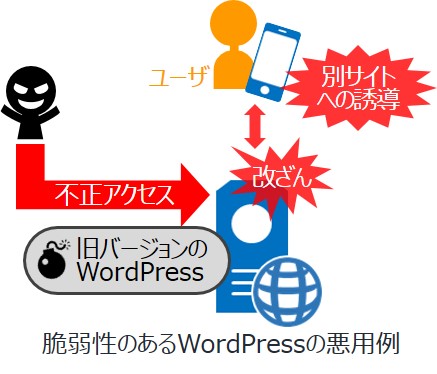
既知の脆弱性が存在するWordPress

脆弱性のあるWordPressの悪用例

Webサイトの構築を便利にするCMS(Contents Management System)のうち、WordPressは世界でダントツのシェア40%以上を誇っています(CMS不使用は約35%、その他のCMSはすべて一桁パーセント以下のシェアです)*2。CMSの代名詞といえるWordPressですが、その分サイバー攻撃者の注目度も高く、脆弱性の発見とこれに対応したアップグレードを常に繰り返しています。

2021年に入ってからも10件以上の脆弱性が報告*2されているほか、国内でもWordPressを最新バージョンにアップデートしていなかったことで不正アクセスを受けたとの報告*3が上がっています。

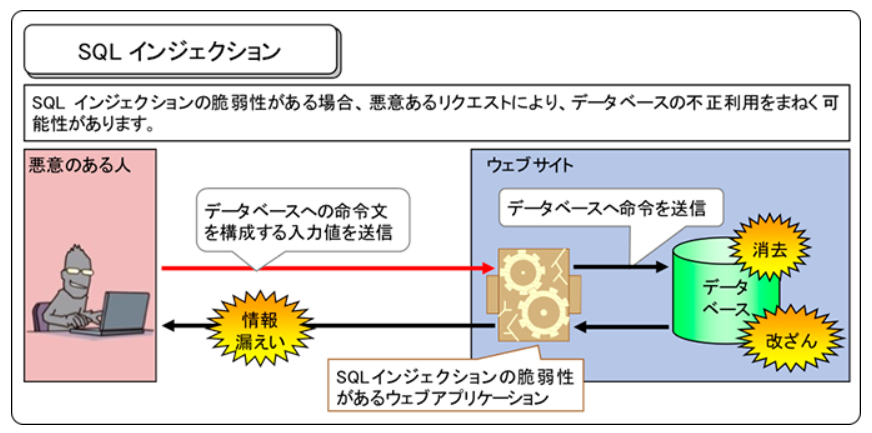
脆弱性を悪用した攻撃事例2:SQLインジェクション

その対策が広く知れ渡っている今でも、「SQLインジェクション」は診断結果の中に比較的検出される項目です。

出典:IPA「安全なウェブサイトの作り方 – 1.1 SQLインジェクション」
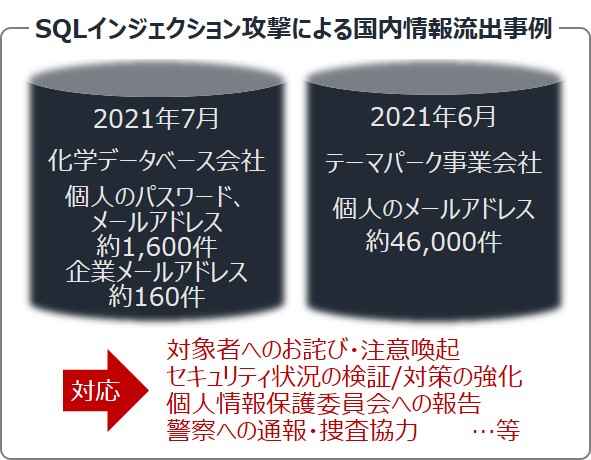
SQLインジェクション攻撃による国内情報流出事例

2021年も、実際にSQLインジェクション攻撃を受けたという報告*4が複数上がっています。

「SQLインジェクション」や「クロスサイトスクリプティング」のような、比較的知られている脆弱性に起因するインシデント事例は、企業のセキュリティ対策姿勢が疑われる結果につながり、インシデントによる直接的な被害だけでは済まない、信用の失墜やブランドイメージの低下といった大きな痛手を受ける恐れがあります。

最も危険な脆弱性ランキング

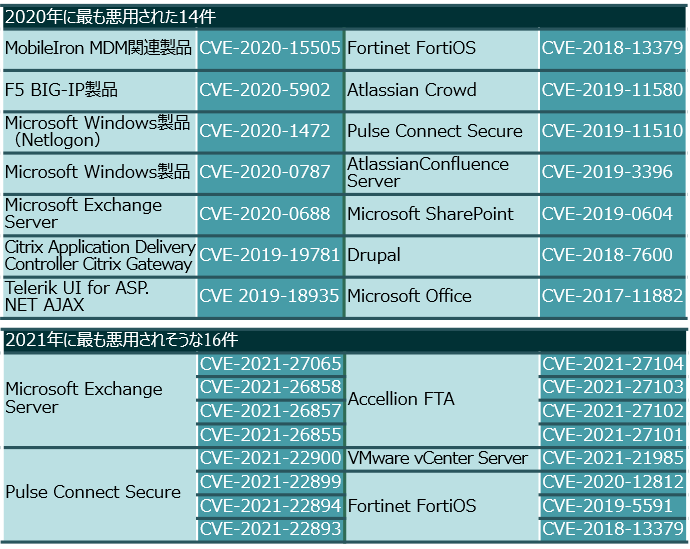
最も悪用された脆弱性ワースト30

脆弱性対策は世界的な問題です。2021年7月、アメリカ、イギリス、オーストラリア各国のセキュリティ機関が、共同で「Top Routinely Exploited Vulnerabilities(最も悪用されている脆弱性)」の30件を発表しました。

出典:https://us-cert.cisa.gov/ncas/alerts/aa21-209aより弊社作成

2021年にかけてサイバー攻撃グループが悪用していることが示唆されているものが多く含まれており、いまだ世界中の多くの企業や組織では、前述の脆弱性に対して未対応であることがうかがえます。

上記一覧からおわかりのとおり、ほとんどが、業務利用されているおなじみの製品群です。リモートワークの促進やクラウドシフトといったIT環境の変化が、既知の脆弱性に悪用する価値を与えているのです。各セキュリティ機関は、特にVPN製品に関する脆弱性に警鐘を鳴らしています。

思い当たる製品がある場合は、まずは侵害の痕跡(IoC:Indicator of Compromise)があるか確認し、必要に応じて対処する必要があります。そして可能な限り早急にパッチを適用する必要があります。いずれの製品にもセキュリティパッチがリリースされています。

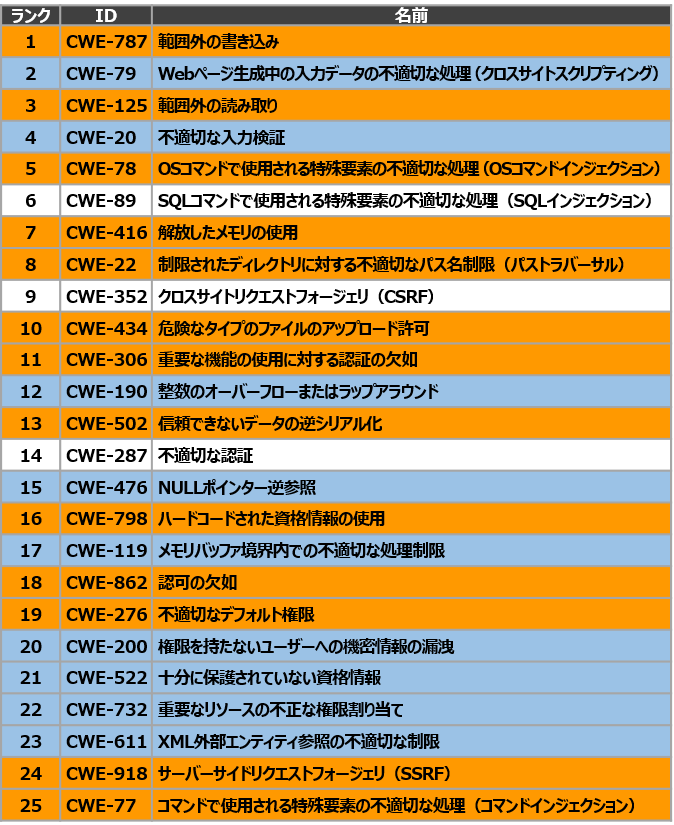
最も危険なソフトウェアエラー 「CWE TOP25」2021年版

危険な脆弱性に関する情報として、米MITRE社より、「2021 CWE Top 25 Most Dangerous Software Weaknesses(最も危険なソフトウェアエラーTop25 2021年版)」も発表されています。CWE(Common Weakness Enumeration)は、ソフトウェアにおける共通脆弱性分類です。脆弱性項目ごとに一意のIDが決められ、そのタイプごとに体系化されています。

出典:https://cwe.mitre.org/top25/archive/2021/2021_cwe_top25.html より弊社翻訳

前年度と比較して順位を上げている項目については、特に脅威が高まっていると言えます。自組織のセキュリティの弱点と関係しているかといった分析や優先的に対策すべき項目の検討などに役立つ情報です。

脆弱性の対策に有効な手段とは?

多くのWebサイトに脆弱性が存在していることについて述べてまいりました。脆弱性の放置は、サイバー攻撃を誘発し、事業活動に甚大な影響を及ぼしかねません。たとえサイバー攻撃をすべて防ぎきることはできないにしても、セキュリティ対策をどのように講じてきたかという姿勢が問われる時代です。基本的なセキュリティ対策を怠っていたばかりに、大きく信頼を損ねる結果とならないようにしたいものです。

Webサイトにおける脆弱性の有無を確認するには、脆弱性診断が最も有効な手段です。自組織のセキュリティ状態を把握して、リスクを可視化することが、セキュリティ対策の第一歩となります。脆弱性診断を効果的に行うコツは、「システムライフサイクルに応じて」「定期的に」です。脆弱性の状況は、新規リリース時や改修時ばかりでなく、時宜に応じて変化することに注意が必要です。

変化という意味では、脆弱性情報のトレンドを把握するのも重要です。この点、様々なセキュリティ機関やセキュリティベンダなどが情報配信を行っていますので、最新状況のキャッチアップにご活用ください。

弊社では昨年8月に「テレワーク時代のセキュリティ情報の集め方」と題したウェビナーで、情報収集の仕方やソースリストのご紹介をしておりますので、ぜひご参考にしていただければと思います。

リスク評価、セキュリティ対策検討の初動である、脆弱性診断および脆弱性情報の収集が、健全な事業活動継続の実現に寄与します。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

中小企業がサイバー攻撃の標的に!
Webサイトのセキュリティ対策の重要性
―個人情報保護法改正のポイント―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
PCのイラストとプロテクトマーク

2022年(令和4年)4月1日に改正個人情報保護法(令和2年改正法)の全面施行が予定されています。いま、攻撃者にとって格好のターゲットとなるWebサイトを狙ったサイバー攻撃は、大企業のみならず中小企業も狙われており、サイバーセキュリティに対する意識が低いなどセキュリティ課題が明らかになっています。本記事では、個人情報保護法改正の全面施行に向け、改正点を解説し、最新のサイバー攻撃の種類と手口、セキュリティ対策を改めて整理します。

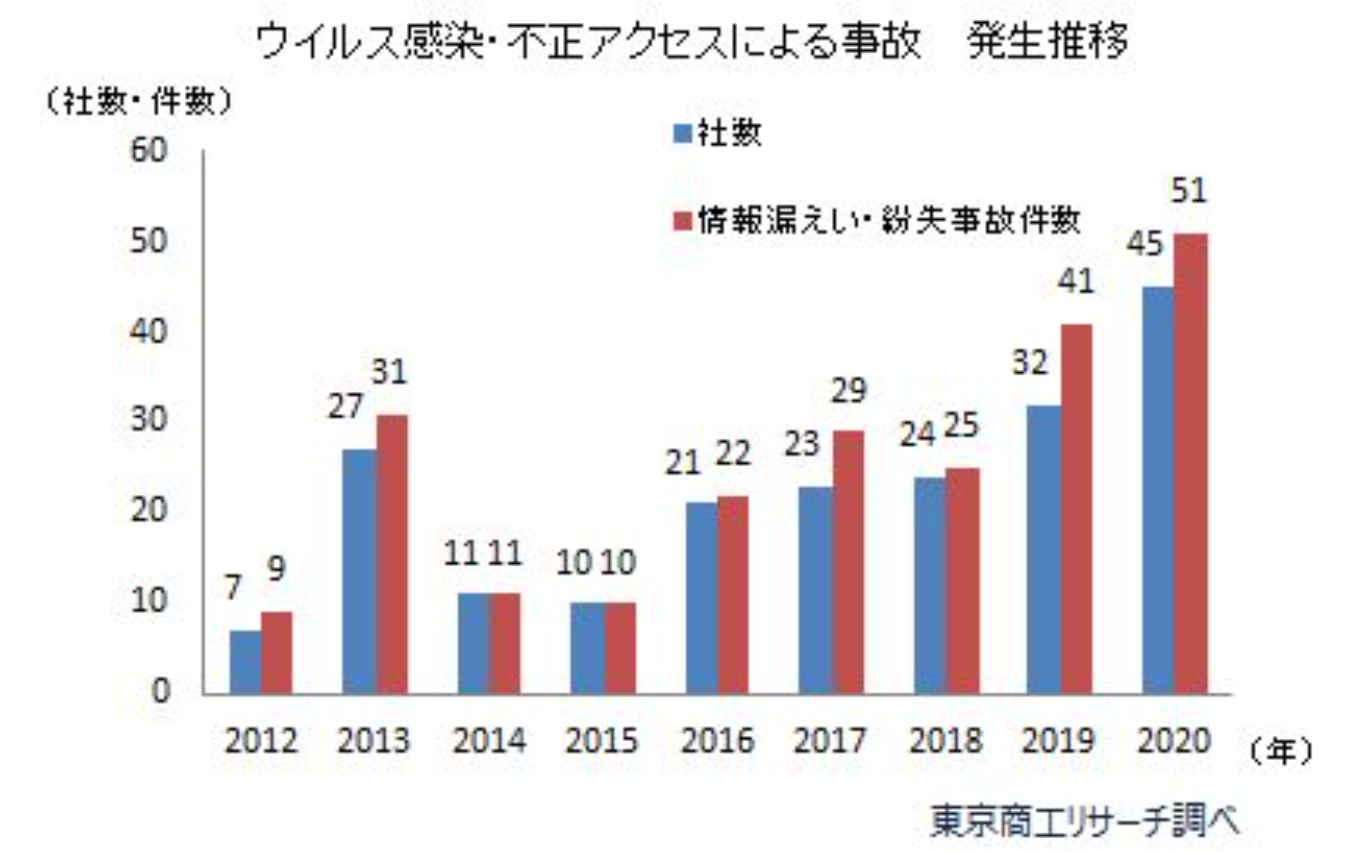
サイバー攻撃や組織における管理またはシステムの設定不備・不足等が原因となり、個人情報を含む機密情報の漏洩事故および事件が相次いで発生しています。東京商工リサーチの調べ*5によれば、2020年に上場企業とその子会社で個人情報漏洩または紛失事故・事件を公表したのは88社、漏洩した個人情報は約2,515万人分とされています。個人情報の漏洩または紛失事故・事件は年々増加の傾向にあり、同社の調査結果を見ても2020年は社数では最多、事故・事件の件数は2013年に次いで過去2番目に多い水準となっています。

出典:東京商工リサーチ「上場企業の個人情報漏えい・紛失事故」調査(2020年)

改正個人情報保護法への対応

個人情報の保護においては、2022年(令和4年)4月1日に改正個人情報保護法(令和2年改正法)の全面施行が予定されています。また海外でも法の整備が進んでおり、日本企業と関連性の深いところでは、例えば8月にブラジル個人情報保護法(LGPD)、2022年6月頃にタイ個人情報保護法(PDPA)の施行があります。多くの組織にとって、自組織やサプライチェーン内の関係組織かを問わず、国内外における個人情報保護体制の整備・見直しが必要であり、改正個人情報保護法への対応は重要課題の一つといえるでしょう。

個人情報保護法改正のポイント

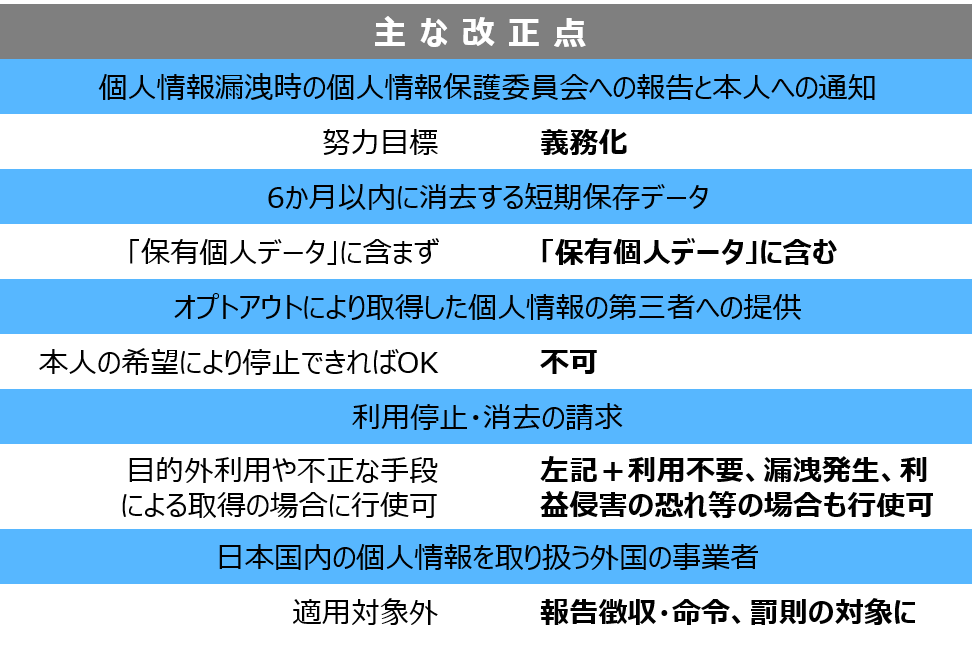
個人情報保護法の主な改正点は以下のとおりです。

また、これら以外ではデータの利活用が促進されることもポイントです。この観点からは「仮名加工情報」について事業者の義務が緩和されることと、情報の提供先で個人情報となることが想定される場合の確認が義務化されることが定められました。企業のWebサイトでは利用者の閲覧履歴を記録する仕組みとしてCookieを使用し、デジタルマーケティング等に活用しているところも多いでしょう。Cookieにより取得されるデータは他の情報と照合するなどして個人の特定につながり得るため、保護を強化する声が高まっていたこともあり、改正個人情報保護法では取り扱いに慎重を期するよう求めています。

中小企業を狙ったサイバー攻撃

Cookieのみならず、Webサイトでは個人情報や決済情報など、様々な機密扱いの重要情報を取り扱っていることがあります。それらが漏洩する事故・事件が発生した場合、組織は金銭的損失や信用失墜に陥るだけでなく、個人情報の所有者(本人)から利用停止・消去請求があった場合には「情報資産」も失う可能性があります。

サイバー攻撃においてWebサイトが格好のターゲットであることはご存知のことでしょう。また、攻撃者に狙われるのは大企業ばかりではありません。経済産業省からの報告資料*2によれば、全国の中小企業もサイバー攻撃を受けていることが明らかになっています。というのも、中小企業の多くは大企業に比べてサイバーセキュリティに対する意識が低く、被害者になると考えていないことから攻撃を受けていること自体に気付いていなかったり、セキュリティに対する知識や対策に必要な資源が不十分であるために原因の特定や対策の実施が困難だったりするためです。

独立行政法人 情報処理推進機構(IPA)が2021年3月に公開した「小規模ウェブサイト運営者の脆弱性対策に関する調査報告書」では、小規模Webサイトの運営およびセキュリティ対策、さらには脆弱性対策の実態を調査したアンケート結果とそれに対する見解が述べられています。

IPAが調査の中で、サイバー攻撃の対象となり得る、脆弱性を作りこむ可能性があるWebサイトの機能・画面を選定し、それらが実装されているかを確認したところ、「ユーザによるフォームの入力(問合せ、掲示板等を含む)」が56.5%、「サイト内の検索と結果表示」が36.9%、「ユーザへのメール自動送信」が36.9%、「入力された情報の確認のための表示」が34.6%で上位を占めました。なお、これらはWebサイトの規模の大小にかかわらず多くのWebサイトに共通して実装されている機能・画面であり、当社の脆弱性診断でも検査の対象となっているものです。

Webサイトのセキュリティ対策において、脆弱性を可能な限り作りこまない設計となっているか、脆弱性を発見するための情報収集や検査は実施しているか、対応するための体制や仕組みはあるか、といった事柄はとても重要になります。

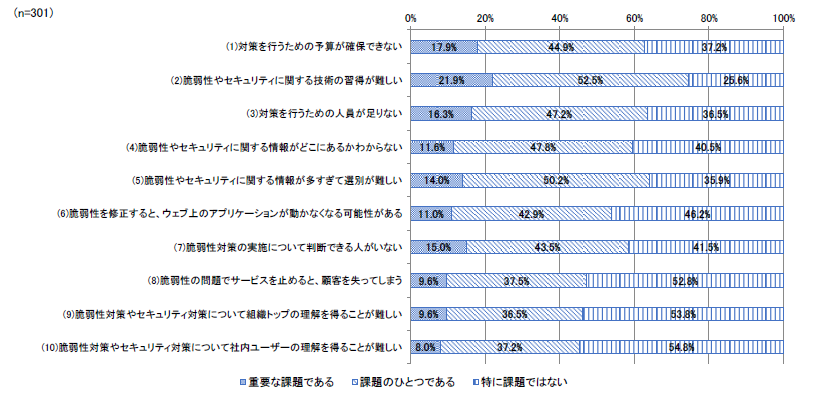
中小企業がより危険視されているのは、こうした事柄を実現するための「人員が足りない」「予算が確保できない」といった課題(下図参照)があり、さらにセキュリティ対策に関する知識不足や、意識の甘さがあることからサイバー攻撃のターゲットになりやすいことが理由に挙げられます。また、脆弱性に関する知識についても、情報漏洩につながる危険性のある「SQLインジェクション」や「OSコマンドインジェクション」等について具体的な内容を知らないという回答が約50%~60%に上りました。

出典:IPA「小規模ウェブサイト運営者の脆弱性対策に関する調査報告書」

サイバー攻撃の種類と手口

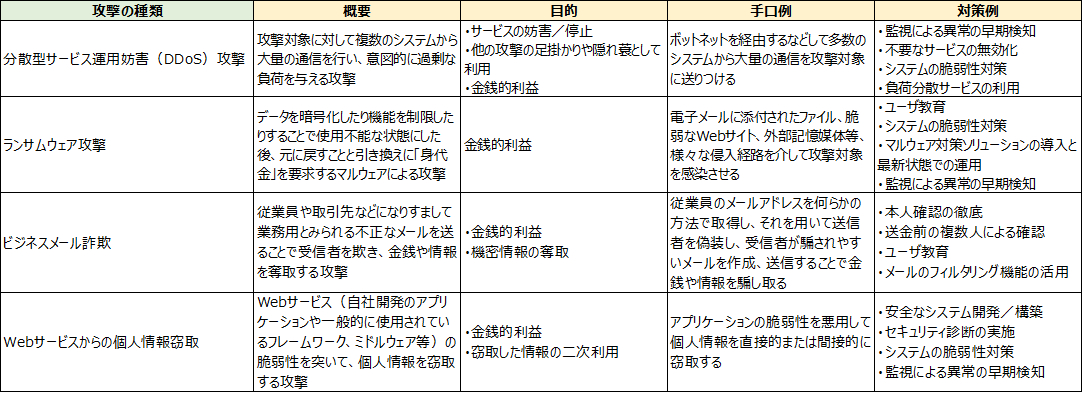
サイバー攻撃は多種多様なものが存在しますが、最近では特に次のような攻撃が大きな問題となっています。

① 分散型サービス運用妨害(DDoS)攻撃
  攻撃対象に対して複数のシステムから大量の通信を行い、
  意図的に過剰な負荷を与える攻撃
② ランサムウェア攻撃
  データを暗号化したり機能を制限したりすることで使用不能な状態にした後、
  元に戻すことと引き換えに「身代金」を要求するマルウェアによる攻撃
③ ビジネスメール詐欺
  従業員や取引先などになりすまして業務用とみられる不正なメールを送ることで
  受信者を欺き、金銭や情報を奪取する攻撃
④ Webサービスからの個人情報窃取
  Webサービス(自社開発のアプリケーションや一般的に使用されているフレームワーク、
  ミドルウェア等)の脆弱性を突いて、個人情報を窃取する攻撃
  ※前段で触れた、情報漏洩につながる危険性がある
  「SQLインジェクション」や「OSコマンドインジェクション」もこれに分類されます。

それぞれの攻撃の目的および手口や対策の例を以下にまとめました。金銭的利益は攻撃目的の大半を占めますが、それ以外を目的とした攻撃も多数確認されています。その他代表的な攻撃や目的については、「サイバー攻撃を行う5つの主体と5つの目的」で参照いただけます。

Webサイトの脆弱性対策

改正個人情報保護法の全面施行に向けて、組織は個人情報をさらに厳格に管理する必要があります。前述のとおり、6か月以内に消去する短期保存データも「保有個人データ」に含まれるようになるため、例えば、期間限定のキャンペーン応募サイトなども今後は適用範囲内となります。公開期間は短くとも、事前にしっかりとセキュリティ対策の有効性を確認しておく必要があるでしょう。

情報の安全な管理を怠り流出させた場合、それが個人情報であれば罰則が適用される可能性があり、取引先情報なら損害賠償を要求されることが想定されます。また、ひとたびセキュリティ事故が起これば、企業の信用問題にも陥りかねません。

2021年3月にIPAが公開した「企業ウェブサイトのための脆弱性対応ガイド」では、脆弱性対策として最低限実施しておくべき項目として以下7つのポイントを挙げています。

(1) 実施しているセキュリティ対策を把握する
(2) 脆弱性への対処をより詳しく検討する
(3) Webサイトの構築時にセキュリティに配慮する
(4) セキュリティ対策を外部に任せる
(5) セキュリティの担当者と作業を決めておく
(6) 脆弱性の報告やトラブルには適切に対処する
(7) 難しければ専門家に支援を頼む

脆弱性対策を行うためには、まずWebサイトに脆弱性が存在しているかを確認することから始めましょう。脆弱性診断を行い、Webサイトのセキュリティ状態をきちんと把握することで内包するリスクが可視化され、適切な対応を講じることが可能となります。また、Webサイトの安全性を維持するには、定期的な診断の実施が推奨されます。定期的な診断は、新たな脆弱性の発見のみならず、最新の攻撃手法に対する耐性の確認やリスク管理にも有効です。

セキュリティ対策を外部の専門業者に依頼する場合に、「技術の習得や情報の入手・選別が難しい」といった課題もあります。弊社では昨年8月に「テレワーク時代のセキュリティ情報の集め方」と題したウェビナーで、情報収集の仕方やソースリストのご紹介をしておりますので、ぜひご参考にしていただければと思います。

Webサイトは、いまや企業がビジネスを行う上で不可欠なツールの一つとなっている一方で、安全に運用されていない場合、大きな弱点となり得ます。脆弱性対策を行い、セキュリティ事故を未然に防ぐ、そして万が一攻撃を受けた際にも耐え得る堅牢なWebサイトを目指しましょう。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

高まるAPT攻撃の脅威

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® 情報セキュリティ瓦版 2020年1月号

あらためて、「侵入前提」の備えを

「攻撃のターゲットに定めた組織に対し、高度かつ複雑な手法を用いて長期間にわたり執拗な攻撃を行う」―「APT」と呼ばれるタイプの攻撃の矛先が、今、日本にも向けられるようになっています。従来、APTには侵入を前提とした多層防御が有効とされてきましたが、国際的に注目度の高いイベントであるオリンピック・パラリンピックが目前に迫り、日本を対象とした攻撃がこれまでになく増えると予想される中、あらためて自組織の状況を点検し、セキュリティの強化を図る必要があります。


APT28とは

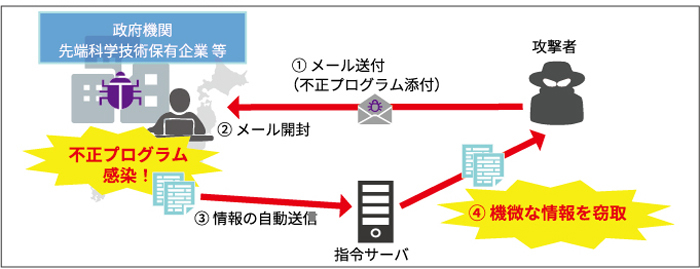
「APT」とは「Advanced Persistent Threat」(直訳すると「高度で持続的な脅威」)の略語で、日本では主に「高度標的型攻撃」という呼称が使われています。「標的型攻撃」は、文字どおり、特定の組織をターゲットにした攻撃を指します(図1参照)。この中でも高度な手法を用いた長期にわたるものが「APT」とみなされます。狙いを定めた相手に適合した方法・手段を用いて侵入・潜伏を図り、攻撃に必要な情報を入手するための予備調査も含め、執拗に活動を継続するのが特徴です。なお、セキュリティ機関や調査会社では、こうした攻撃が確認されると、攻撃の実行主体(APTグループ)を特定し、活動の分析に取り組みます。グループを追跡する際は、組織が自ら名乗る名称に加え、多くの場合、「APT+数字の連番」(例:「APT 1」「APT 2」)がグループ名として使用されています。

図1:標的型攻撃の主な手口

https://www.npa.go.jp/publications/statistics/cybersecurity/data/R01_kami_cyber_jousei.pdf

広範かつ大規模な攻撃活動

これまでに特定されたAPTグループの数は、上記連番方式により同定されているグループだけでも約40に上ります。国家レベルの組織による支持や支援を受けているとみられるものも多く存在し、その攻撃は高度であるだけでなく、広範かつ大規模です。直近では2019年10月に、ロシアの支援を受けているとみられる「APT28」(自称「Fancy Bear」)による脅迫メールが世界的な注目を集めました。

脅迫の手口は、「攻撃対象の組織のWebサイト、外部から接続可能なサーバ・インフラに対するDDoS攻撃を予告し、それを回避するための費用として仮想通貨を期日内に支払うよう要求する」というもので、危機感を煽るため実際にDDoS攻撃を行ったケースもありました。ペイメント、エンターテインメント、小売といった業種の複数組織を対象に同グループによる脅迫メールが送付されていることを、ドイツのセキュリティベンダが特定し、その後、JPCERT/CCにより日本国内においても複数の組織が同様のメールを受け取っていることが確認され、注意喚起が出されています。なお、同グループは、2016年の米大統領選挙のほか、政治団体やスポーツ団体などをターゲットにした攻撃への関与も疑われています。


地域・文化を超えるサイバー攻撃

従来、APT攻撃は主に欧米の組織を標的にしており、日本語という言語の特殊性などがハードルとなり日本企業は狙われにくいとの認識がありました。しかし、近年は、巧みな日本語を使用した、明らかに日本企業を標的とする攻撃が増加傾向にあります。

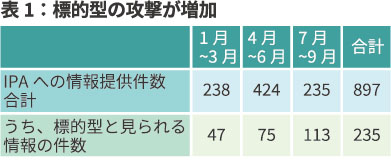
たとえば、独立行政法人情報処理推進機構(IPA)に報告されたサイバー攻撃に関する情報(不審メール、不正通信、インシデント等)の2019年の集計結果では、9月末時点で寄せられた攻撃情報、計897件のうち235件が標的型とみなされており、直近の7月~9月でその比率が顕著に上昇しています(表1参照)。当該データ113件のほぼ9割がプラント関連事業に対する攻撃で、実在すると思われる開発プロジェクト名や事業者名を詐称し、プラントに使用する資機材の提案や見積もり等を依頼する内容の偽メールが送信されています。IPAは、「現時点では、攻撃者の目的が知財の窃取にある(産業スパイ活動)のか、あるいはビジネスメール詐欺(BEC)のような詐欺行為の準備段階のものかは不明」としつつも、特定の組織へ執拗に攻撃が繰り返されていることから、これらをAPT攻撃の可能性がある標的型メールの一種に位置づけたと説明しています。

出典:サイバー情報共有イニシアティブ(J-CSIP)運用状況[2019年1月~3月]、[2019年4月~6月]、[2019年7月~9月]より当社作成

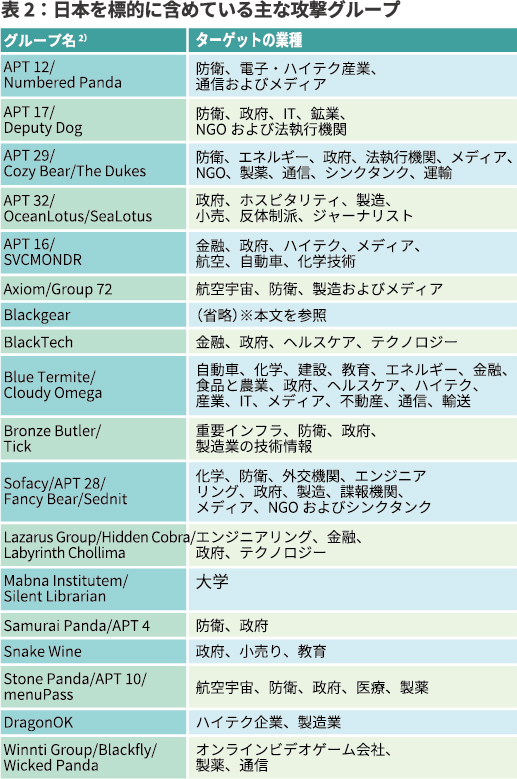
同様の傾向は、他国のセキュリティ機関の分析からも伺えます。タイのCSIRT組織ThaiCERTによるレポート『THREAT GROUP CARDS: A THREAT ACTOR ENCYCLOPEDIA』(2019年6月公開)を見ると、日本をターゲットに含めた攻撃は、もはや少ないとは言えません。たとえば、「Blackgear」と呼ばれる攻撃グループは日本を明白なターゲットにしており、C&Cの拠点を日本に置き、日本語の文書を使って攻撃を仕掛けます。また、2018年に確認された東南アジアの自動車関連企業をターゲットとした攻撃では、タイミングを同じくして特定の日本企業への攻撃が複数回観測されています。さらに、ターゲットとされる業種や狙われる情報の種類が多様であることも目を引きます。かつては、銀行のデータや個人情報がまず標的になりましたが、ここ数年、ターゲットの業界が航空宇宙・自動車・医療・製薬へとシフトし、ブラックマーケットでの高額取引が期待できる、各業界に固有の技術情報や特許出願前情報の奪取へと、攻撃目標が変化しています(表2参照)。

出典:『THREAT GROUP CARDS: A THREAT ACTOR ENCYCLOPEDIA』より当社作成

個人情報が流出した場合の損害賠償や事態収拾のための費用などを含めた事後対策費は平均6億3,760万円 1) と言われていますが、技術情報が流出した場合の想定被害額はその数十倍、数百倍に及ぶ可能性があります。技術情報のみならず、いわゆる「営業秘密」とされる知的財産の流出は、事業活動の根幹を揺るがす事態に発展しかねない規模の損失を招く恐れがあります。近年各社により提供されるようになっているサイバーセキュリティ保険等で損害補償対策を検討するのも一案ですが、国家の関与が疑われるAPTグループの攻撃被害については保険金が支払われない可能性もあります。より甚大な被害をもたらす攻撃を行うグループが、今、日本企業を新たな標的に定めつつあるという事実は、国内のあらゆる事業者が共有すべき攻撃の傾向となっています。


より強靭な「多層防御」でAPT攻撃の影響を最小限に抑える

APT攻撃への対策としては、従来、侵入を前提とした多層防御が有効とされてきましたが、足元でAPTグループによる日本への攻撃が増加傾向にある中、あらためて、多層防御の状況を点検し、攻撃耐性を高めていくことが求められています。防御策としてまず思い浮かぶのは、出入口を守るファイアウォールやUTM(統合脅威管理)、既知の脆弱性への対応などですが、それだけでは十分とは言えません。

APT攻撃での代表的な手口は、ターゲットにした組織への侵入を試みる目的で使用される標的型メールです。この入口対策を考えると、疑似的な攻撃メールを用いて開封率などを可視化して「ヒト」に対する教育訓練を施す「標的型メール訓練」は検討に値する対策の1つです。留意したいのは、開封率の低減を最重要視するのではなく、「開封されても仕方なし」というスタンスで取り組むことです。訓練の目標を「開封された後の対応策の見直しと初動訓練」に設定し、定められた対応フロー通りに報告が行われるか、報告を受けて対策に着手するまでにどれくらいの時間を要するかを可視化して、インシデント時の対応フローおよびポリシーやガイドラインの有効性を評価することをお勧めします。また、従業員のセキュリティ意識を向上させるために、教育および訓練と演習を実施するのが望ましいでしょう。

また、「多層防御」対策を立てる前提として、情報資産の棚卸しも重要です。日本企業は、他国に比較して、知的財産の重要性に対する認識が低く、情報の所在や管理が徹底されていないという指摘があります 3) 。組織内に存在する情報に関し、機密とするもの、公知であってよいものを分類し、それらがどこに格納されて、どのように利用されているかを可視化した上で、防御の対応をする機器・人・組織といったリソースを適切に振り分けて防御する仕組みを構築することが求められます。こうした仕組みは、侵入の早期発見にも繋がり、事業活動の継続を左右する重要情報へのアクセスを遮断することで、万一侵入を許しても被害を最小限に抑えられます。さらに感染経路・奪取可能な情報を洗い出し、感染範囲・重要情報へのアクセス状況・流出経路などを可視化できれば、システム内部へ拡散するリスクを把握することもできます。この「標的型攻撃のリスク可視化」により、「出口」対策へ効果的にリソースを有効活用することで、実効性をさらに効果的にリスク評価することが可能になります。

2020年、オリンピック・パラリンピックがいよいよ目前に迫り、日本への攻撃がさらに激しさを増していくと予想されます。同イベントには膨大な数の事業者が関与するため、セキュリティ的に脆弱な組織がAPT攻撃を受け、サプライチェーンやIoTを通じて被害が歯止めなく広がるリスクが大いに懸念されています。既存のセキュリティ体制をあらためて点検し、強靭化を図ることで被害を最小限に食い止めましょう。


注:
1)JNSA:2018年情報セキュリティインシデントに関する調査結果より
2) 同一のグループに対し、セキュリティ機関による命名、攻撃グループによる自称などを列挙
3) コンサルティング会社PwCが2017年に実施した調査より
(https://www.pwc.com/jp/ja/knowledge/thoughtleadership/2018/assets/pdf/economic-crime-survey.pdf)日本における「組織がサイバー攻撃の狙いとなった不正行為」の種類を問う質問で「知的財産の盗難」と回答した比率は25%で、世界平均の12%と比べて顕著に多い数字となった。

参考情報: *1 https://www.thaicert.or.th/downloads/files/A_Threat_Actor_Encyclopedia.pdf

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像