
ランサムウェア対策では、業務データだけでなく、復旧に必要なバックアップや、その管理権限を守ることも重要です。Cisco Talosは2026年9月17日、日本国内のランサムウェア被害動向と攻撃基盤に関する調査結果を公表しました*1。本記事では、この調査から分かったことを整理し、企業が見直しておきたい監視、アクセス管理、復旧への備えについて解説します。
contents
Talosが把握した国内ランサムウェア被害は90件
図1:日本のランサムウェア被害件数の比較
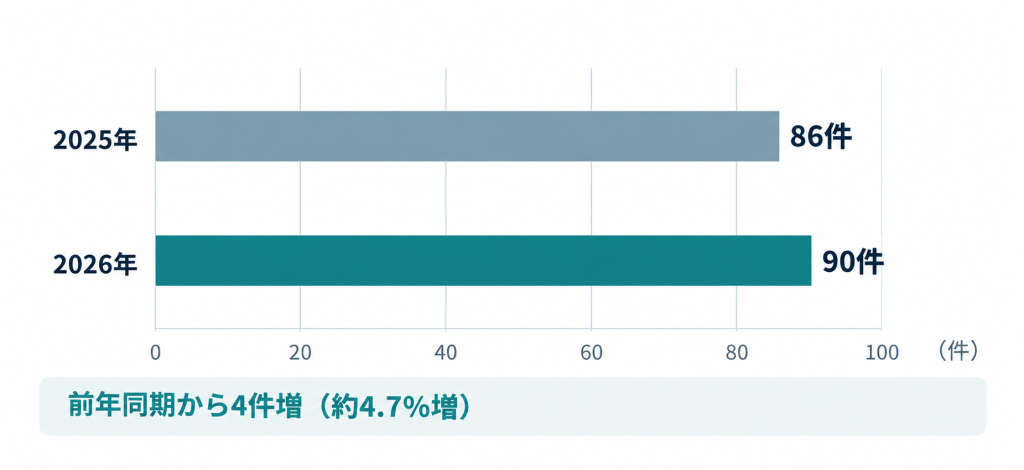
※日本全体の被害総数ではありません。
Talosが調査で把握した日本のランサムウェア被害は、2026年1~7月に90件でした。前年の同じ期間の86件から4件(約4.7%)増加となります。この90件はTalosが把握した範囲の数値で、日本全体の被害総数を示すものではありません。業種別では製造業が34%を占めました。また、資本金が分かる組織のうち、10億円未満の組織は78%でした*2。
同調査は企業規模を見る参考にはなりますが、資本金だけで中小企業に該当するかを判断することはできません。被害件数の大小だけで自社の安全性を測らず、守るべき業務やデータに照らして対策を点検しましょう。
The Gentlemenの調査で見えたバックアップへの接近
今回、国内で最も多く観測されたグループはThe Gentlemenの14件で、QilinとSafePayが各7件で続きました。TalosはThe Gentlemenに関連するとみられる攻撃者の基盤を調べ、バックアップ内のWindowsファイルシステムを参照し、認証情報やパスワードハッシュを抽出したほか、バックアップデータを外部のクラウドストレージへ転送した痕跡を報告しています。攻撃の流れは操作履歴などから再構成したものであり、すべての被害組織で同じ経路の攻撃が成功したと確認されたわけではありません。
バックアップは、情報の保管先としても点検対象になります。復旧用のコピーに重要な情報が含まれているなら、そのコピーを誰が読めるのか、誰が削除できるのかまで確かめる必要があります。英国NCSCも、バックアップの管理に使うアカウントやアクセス経路の保護、多要素認証の利用を推奨しています*3。取得の成否だけでなく、保存先へのアクセスを制御できているかが確認の要点です。
QilinのAI利用はどこまで分かったのか
Talosがランサムウェア「Qilin」による攻撃を受けた環境を調査したところ、Qilinが使用していたオープンディレクトリから見つかったPythonスクリプトに、AIによる生成を示唆する特徴が確認されました。Talosは、その確度を中~高程度と評価しています。確認されたスクリプトには、Veeamバックアップを停止・無効化・破壊する機能を持つものも含まれていました。ただし、AIが攻撃全体を自律的に実行したと証明されたわけではありません。AI利用に関する評価と、スクリプトが備える機能は分けて読む必要があります。
企業の対策として点検したいのは、強い権限を持つアカウントで、どの操作まで実行できるかです。管理者権限の付与範囲を絞り、操作を記録し、不審な動きに対応する体制を整えましょう。こうした基本対策は、攻撃用コードの作成方法にかかわらず必要になります。AIという話題だけに対策を寄せず、自社で管理できる権限と監視の範囲を確認しましょう。
【関連記事】
Cisco Secure Firewall Management Center(FMC)の脆弱性を悪用し、侵入後にQilinランサムウェアが展開された事例も確認されています。実際の攻撃で確認された活動や、対象製品の確認、修正版へのアップグレードと侵害調査のポイントについて解説しています。
「Cisco FMCの脆弱性が実悪用―Qilinランサムウェアへの悪用事例と対策」
企業が見直したいランサムウェア対策
ここからは、警察庁と英国NCSCの対策情報をもとに、自社で確認する際の観点を整理します。
図2:侵入の防止から被害調査までの対策範囲
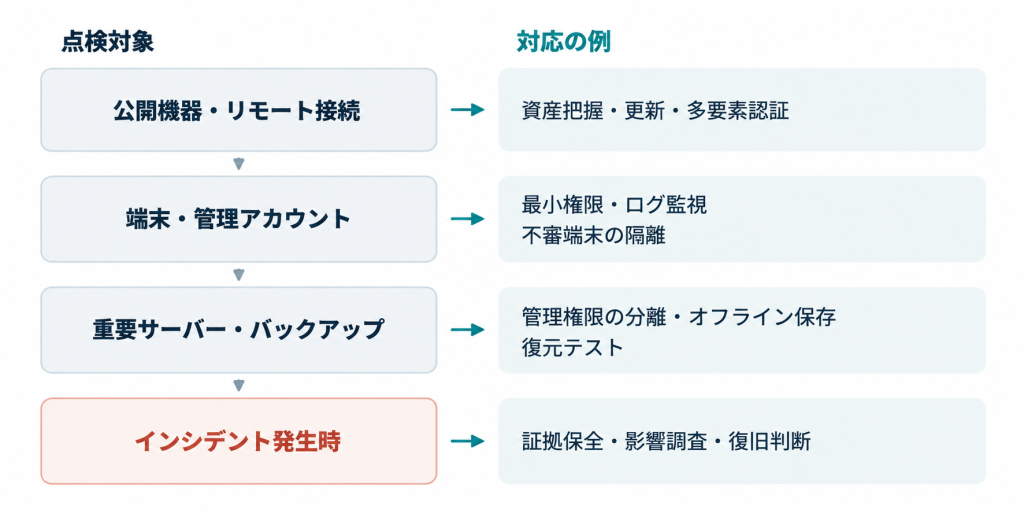
※ランサムウェア対策として、公開機器・リモート接続、端末・管理アカウント、重要サーバー・バックアップを保護し、インシデント発生時には証拠保全、影響調査、復旧判断を行う流れを示した模式図。
※一般的な対策の位置関係を示しており、今回の調査で確認された攻撃をそのまま再現した図ではありません。
公開機器とリモート接続の管理を確かめる
VPNなど外部から接続する機器は、使用製品とバージョン、更新を担当する部署を把握し、修正プログラムを適用できる状態にしておきましょう。認証には多要素認証を組み合わせ、接続元やアクセス先も必要な範囲に制限します。警察庁は、脆弱性への対応に加えて認証情報の管理と権限の最小化を案内しています。担当者が確認する際は、設定の有無とあわせて、例外として残された接続がないかも点検しましょう。
端末と認証のログをつなぎ 初動対応を決める
侵入後の横展開とは、攻撃者が侵害した端末などを足掛かりに、別のシステムへアクセスを広げることです。その調査や検知には、端末内の活動だけでなく、認証やネットワーク通信の記録も役立ちます。NCSCは、端末、サービス、ネットワーク機器など複数の情報源を組み合わせた監視を勧めています*4。
運用の点検では、不審なログインが見つかった際に、その前後の端末操作や外部通信を調べられるかを確認します。さらに、夜間に通知を受け取る担当者や、アカウント停止・端末隔離を判断する担当者を決めておきましょう。セキュリティ製品を導入するだけでなく、異常を検知した際に実際の調査や対応へ移れる体制になっているかを確認することが重要です。
バックアップを保護し復元できることを試す
バックアップは、業務環境が侵害されても一緒に失われないよう保管する必要があります。NCSCは、ネットワークから分離したバックアップ、復元手順の定期的な確認、バックアップ製品の更新に加え、インシデントを想定した対応計画の策定や訓練を推奨しています*5。クラウドに保存する場合も、過去の世代を直ちに削除されない仕組みがあるかを確認しましょう。復旧の準備では、どの業務を先に再開するかを決め、そのために必要なシステムを実際に戻せるか試します。バックアップ取得の記録が残っていても、担当者が復元手順を実行できるとは限りません。社内システムが使えない状況でも、連絡先や手順書を参照できるようにしておきましょう。
自社の課題に合わせてBBSecの支援を活用する
監視の通知を受け取った後の分析や対応を自社だけで担いきれない場合は、BBSecの「G-MDR®」が選択肢になります。各種セキュリティ対策を統合的に監視・相関分析し、脅威の検知から遮断・封じ込め、被害調査、対応支援を24時間365日体制で提供するサービスです。相談に当たっては、自社で収集できるログや管理対象を整理し、必要な対応範囲を確認するとよいでしょう。復旧計画を見直したい企業には、「ランサムウェアに対応したIT-BCP策定支援」があります。現状の対策状況を調査し、復旧の優先度や目標とする対策レベル、システム・ネットワークと運用の要件、改善計画の策定を支援します。復旧の優先順位と事業再開に向けた要件を具体化したい場合に、検討できるサービスです。
すでに不正アクセスが発生している、または侵害が疑われる場合には、まず侵入経路や影響範囲、情報漏えいの有無などを確認する必要があります。BBSecでは「緊急対応支援」を通じて、初動対応やデジタルフォレンジック、原因・影響範囲の調査、復旧に向けた対応などを支援しています。
また、情報が外部に持ち出された可能性がある場合には、「サイバー脅威情報調査」を組み合わせることで、ダークWeb上で自社に関連する情報が公開されていないかを調査できます。社内のログや端末などを対象とした調査とは目的が異なるため、必要に応じて組み合わせることで、内部の侵害状況と外部への情報流出の両面から確認できます。なお、ダークWeb上で情報が確認されなかったことだけをもって、情報漏えいがなかったと判断することはできません。情報漏えいの懸念がある場合、監視や復旧の備えについても、自社で対応に不安が残る箇所を整理したうえでBBSecへご相談ください。
【参考情報】
- Cisco、Cisco Japan Blog「2026年上半期における日本でのランサムウェア被害の状況」(https://gblogs.cisco.com/jp/2026/09/ransomware-incidents-in-japan-in-the-first-half-of-2026)
- Cisco Talos「Ransomware incidents in Japan in the first half of 2026」(https://blog.talosintelligence.com/ransomware-incidents-in-japan-in-the-first-half-of-2026)
- 警察庁「ランサムウェア被害防止対策」(https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html)
- National Cyber Security Centre (NCSC)「Mitigating malware and ransomware attacks」(https://www.ncsc.gov.uk/guidance/mitigating-malware-and-ransomware-attacks)
- National Cyber Security Centre (NCSC)「Logging and protective monitoring」(https://www.ncsc.gov.uk/collection/device-security-guidance/managing-deployed-devices/logging-and-protective-monitoring)
編集責任:木下
ランサムウェア対策やインシデント対応についてご相談ください
ランサムウェア対策は、侵入を防ぐだけでなく、監視や初動対応、バックアップからの復旧まで含めて備えることが重要です。自社の対策状況や対応体制に不安がある場合は、ブロードバンドセキュリティ(BBSec)へご相談ください。

ウェビナー開催のお知らせ
最新情報はこちら