
AIエージェントを悪用したECサイトへのサイバー攻撃について、Gambit Securityが2026年9月22日に調査結果を公表しました。同社は、2社から60万件を超えるカード記録が窃取されたと報告しています。同報告は暫定的な調査結果に基づくものですが、EC事業者が確認したいのは、自社の決済画面が不正に変更されていないか、攻撃の入口を放置していないかという具体的な問題です。
Gambit Securityが報告したAIエージェントの役割
Gambitは攻撃者のステージングサーバーを調べ、脆弱性調査を担うStrix、侵入目標に向けて動くCairn、攻撃全体を調整するHermesの利用を確認したと説明しています。人間も短い指示を出しており、完全な無人攻撃と表現するのは適切ではありません。同社によると、9月10日から15日に105件の攻撃プロジェクトが開始され、少なくとも27社で程度の異なる侵害が発生しました。これらは被害企業による一斉の公式発表ではなく、Gambitの調査結果です。報告には直接確認した証拠のほか、ログやAIの自己報告を組み合わせて評価した情報も含まれ、同社は一部に誤りや不正確さがあり得ると明記しています。
図1:報告されたAIエージェントの役割
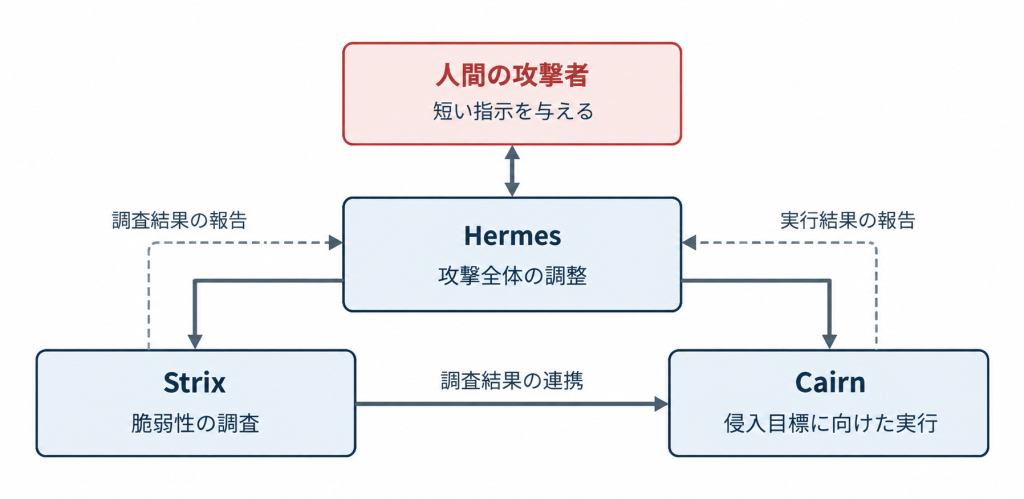
各ツールの主な役割を簡略化したものであり、すべての対象で同じ順序・攻撃経路が用いられたことを示すものではありません。
カードスキマーは決済画面に何を仕込むのか
今回の調査では、カード情報を盗む不正スクリプトの設置も報告されています。ただし、60万件超というカード記録のすべてが、この仕組みだけで窃取されたという意味ではありません。[1]Web上のカードスキマーとは、決済時に入力されるカード情報などを盗み取るための不正なプログラムを指します。こうしたeスキミングでは、決済ページに不正なスクリプトが組み込まれ、利用者のブラウザー上で入力されたカード情報などが窃取されることがあります。
PCI Security Standards Council(PCI SSC)も、決済ページのスクリプト管理と改ざんの監視を重要な対策として説明しています。サイト担当者が決済画面の見た目だけを確認しても、読み込まれるスクリプトの正当性までは判断できません。運用上は、画面の表示確認とは別に、どのスクリプトを、どの目的で、誰の承認に基づいて動かしているのかを把握する必要があります。
図2: Webスキミングの基本的な仕組みと確認箇所
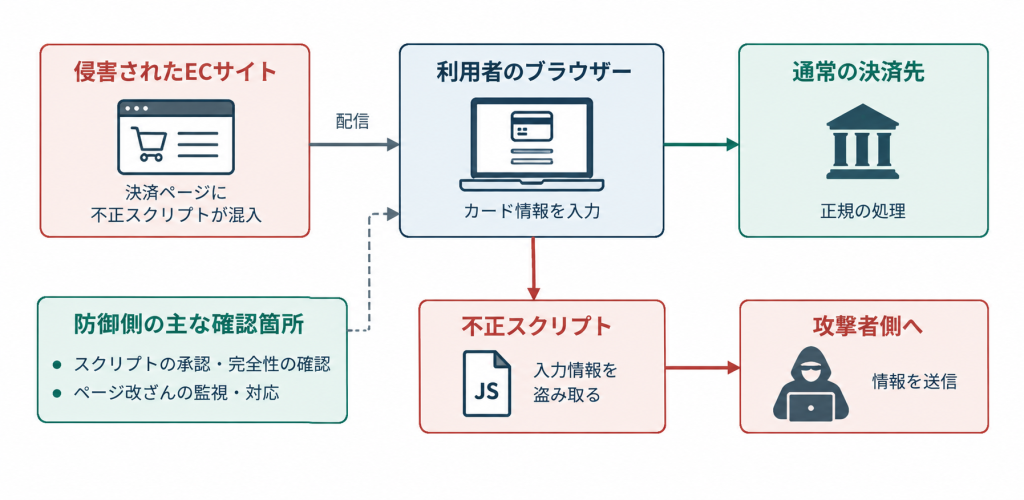
一般的なeスキミングの仕組みを簡略化した模式図であり、今回報告されたすべての被害経路を示すものではありません。
決済ページのスクリプトと変更履歴を確認する
PCI SSCの解説は、PCI DSSの要件6.4.3と11.6.1について、決済ページのスクリプトの承認、完全性の確認、改ざん監視に焦点を当てています。スクリプトだけでなく、セキュリティに影響するHTTPヘッダーの変更も確認対象となります。個別の適用範囲や検証責任は、決済構成や契約関係を踏まえてアクワイアラーなどに確認する必要があります。
実務に落とし込むなら、最初に決済ページに関係する変更を誰が把握しているかを確認したいところです。EC担当者、開発会社、決済サービスの担当者が、それぞれ自分の管理部分だけを見ていると、全体の説明ができなくなります。自社で変更できる箇所と、委託先へ確認すべき箇所を整理しておくことが出発点となります。例えば、解析タグの追加を依頼する際に、設置目的と承認者、対象ページを記録します。改ざん検知の通知を受けたら、その時間帯に予定された更新があったかを照合します。通常の変更と不審な変更を確認するための情報を、日常の更新作業から残しておくことが重要です。
侵入経路を調べる診断と改ざんを見つける監視
ECサイトの不正アクセス対策を考える際は、「攻撃が入り込む問題はないか」と「すでに不正な変更が起きていないか」を別々に確認する必要があります。脆弱性診断は主に前者、改ざん検知は主に後者を確認するための取り組みです。片方を実施したというだけで、もう片方の確認が済んだことにはなりません。
診断の対象を相談するときは、商品ページのURLだけを渡すのではなく、ログインや管理機能、APIなど、サイトの機能構成を共有することが重要です。BBSecのSQAT® for Webでは、入出力処理、認証、セッション管理などを診断対象として示し、検出した問題の深刻度と推奨対策を報告しています。監視を導入する際も、通知の受信先を設定するだけで終えず、誰が内容を確認し、誰が開発会社へ連絡するかを決めておく必要があります。営業時間外に通知された場合の連絡先や、決済機能の停止を判断する責任者を定めておけば、発見後の対応を具体化できます。これは今回の個別被害を推測したものではなく、ECサイト運営で準備しておきたい対応体制です。
BBSecの改ざん検知で日々のサイト変更を監視する
BBSecの「Webサイトコンテンツ改ざん検知」は、Webサイトの不正な変更やマルウェアの埋め込みを確認するサービスです。クローリング型のCracker Probing-Eyes® Detectは、設定したURLを起点に定期的にサイトを検査します。Webサーバーにエージェントを導入するCracker Probing-Eyes® Detect Plusは、ファイルの改変をリアルタイムで監視する方式です。
導入を検討する際は、自社の決済ページがどのサーバーから配信され、どこにスクリプトが置かれているかを共有し、監視したい範囲に合う方式を相談することが重要です。導入しただけですべてのカードスキマーを検知できる、あるいはPCI DSSの関連要件への適合が確定すると判断することはできません。対象環境と監視範囲を確認して設計する必要があります。 管理画面のアクセス制御など、基本対策の実施状況から整理したい場合には、「EC加盟店様向け セキュリティ・チェックリスト対応アセスメント」も選択肢となります。対応状況の確認と報告に加え、是正支援を含むコースでは、開発ベンダーとの打ち合わせへの同席などを提供しています。
異常を見つけた後の対応まで準備しておく
不審なスクリプトや予期しないファイル変更が見つかったときは、対象ページ、発見時刻、検知内容を整理し、調査担当者に引き継ぎます。BBSecのデジタルフォレンジックを含む緊急対応支援では、状況把握や証拠保全、原因調査、今後の対応方針について相談できます。
自社サイトを守るために、まずAI攻撃かどうかを判定する必要はありません。公開中の機能に弱点を残していないか、決済ページの変更を把握できているか、異常発見時に動けるかを確かめることが重要です。今回の報告を、自社のECサイトの診断範囲と監視体制を見直す機会にしてはいかがでしょうか。
【参考情報】
- Gambit Security「Autonomous AI Agents are breaking into hundreds of Online Retailers for $25 a target in an ongoing campaign」(2026年9月22日公開)(https://gambit.security/blog-posts/autonomous-ai-agents-online-retailers-25-a-company)
- PCI Security Standards Council「New Information Supplement: Payment Page Security and Preventing E-Skimming」(https://blog.pcisecuritystandards.org/new-information-supplement-payment-page-security-and-preventing-e-skimming)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら