GMOインターネット株式会社は2026年10月24日、「お名前.com デスクトップクラウド」への不正アクセスに関する続報を公表し、情報流出への対応や不正取引による損失の補償方針を明らかにしました。全プランの停止に加え、利用者には取引口座の認証情報や取引履歴の確認が求められています。今回の事案では、今回の事案では、クラウド環境に保存された認証情報と、接続先の取引口座の確認が欠かせません。本記事では公式発表を基に判明した事実と利用者・企業が取るべき対応を整理します。
※本記事は2026年10月26日時点で公表されている情報を基に作成しています。
contents
問い合わせから調査が始まり全プランの停止へ
調査のきっかけは10月19日の利用者からの問い合わせでした。翌20日に一部サーバーで不正なプログラムが見つかり、新規申し込みの受け付けとコントロールパネルが停止されました。19日は公表された調査開始日であり、攻撃が始まった日を示すものではありません。21日午前4時からは全プランのサーバーが順次停止されました。
初報では個人情報の流出や悪用は確認されていないと説明されていました*1が、その後、21日以降に利用者から身に覚えのない取引などの報告が寄せられました。第2報によると、同社は22日に警察へ相談しています*2。古い発表だけで安全性を判断せず、更新後の内容まで確認する必要があります。
影響の可能性があるサーバー数と確定被害を区別する
公表された26,739件は、影響を受ける可能性があるサーバーの数です。すべてのサーバーへの侵入や情報流出が確認されたわけではなく、被害を受けた利用者の人数を示す数字でもありません。その後の発表では、利用者情報の外部流出が確認され、不正取引による損失の補償方針も示されました。一部の利用者からは身に覚えのない取引の報告も寄せられています。ただし、個々の利用者の被害状況や不正取引と本件との因果関係については、引き続き確認が必要です。
また、同社が決済情報をサービスのサーバーに保持していないことと、利用者自身が保存した認証情報の安全性は別の問題です。取引ツールやブラウザに保存した情報も確認対象となります。利用者のパソコンなどへの影響についても調査中であり、端末への感染が一律に確認されたわけではありません。
図1:お名前.com デスクトップクラウドの公表内容と対応の経緯
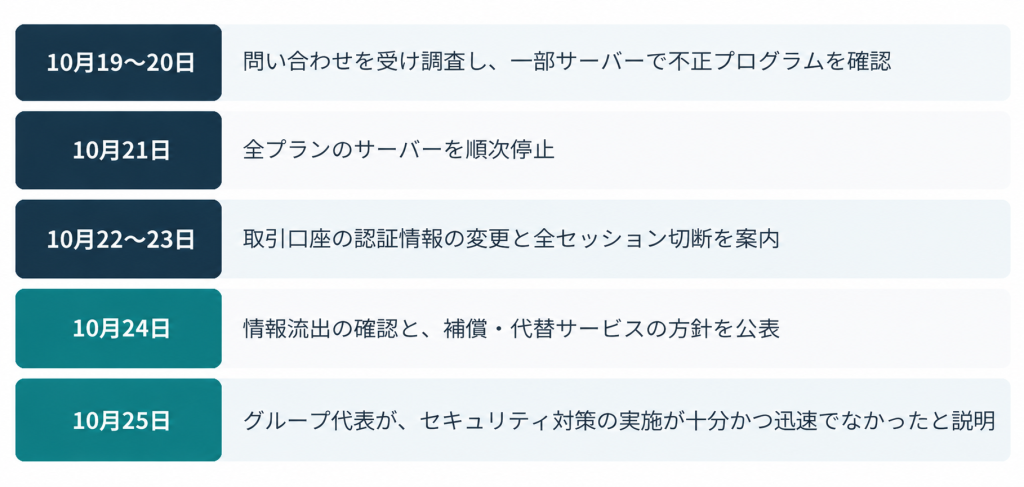
※各資料に記載された出来事の日付と公表日を整理したもので、攻撃の開始日を示す図ではありません。
パスワード変更と全セッションの切断を進める
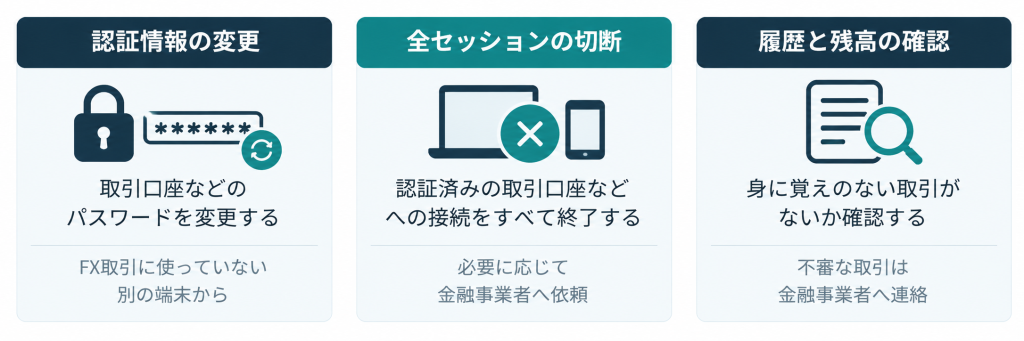
利用者は、取引口座などのパスワードを変更するとともに、認証済みの全セッションを切断する必要があります。同社は、FX取引に使用していないスマートフォンや別のパソコンから変更するよう案内しています。すでにパスワードを変更した場合も、セッションの切断が必要です。パスワードを変更しても、すでに成立している接続が終了するとは限りません。また、遠隔デスクトップの画面を閉じただけでは、取引口座への接続がすべて終了したとは判断できません。切断方法が分からない場合は、利用している金融事業者に確認してください。
図2:利用者が優先すべき3つの対応
口座の履歴と端末を確認し不審な連絡に応じない
第5報は、口座の履歴と残高を確認し、身に覚えのない取引があれば金融事業者に連絡するよう求めています*3。提供されている場合は二要素認証を設定し、保存済みの認証情報や使い回していたパスワードも見直す必要があります。口座ごとに確認した日時と結果を整理し、異常があれば取引日時や内容を確認できる記録を確保しておきましょう。
パソコンやスマートフォンのフルスキャン、データのバックアップも案内されています。これは二次被害を防ぐための予防的な対応です。バックアップしたファイルの取り扱いにも注意が求められています。攻撃者を名乗る連絡には返信せず、届いたURLやファイルを開かないようにしてください。
FX自動売買の停止後は注文・保有ポジションも確認する
「お名前.com デスクトップクラウド」は、MT4・MT5を用いたFX自動売買向けの仮想専用サーバー(VPS)サービスです。手元のパソコンを起動し続けなくても、クラウド上で取引ツールや自動売買プログラム(EA)を稼働させられます。
VPSの停止により、そこで稼働していたEAも動作を継続できなくなります。ただし、取引業者側に登録済みの注文と、VPS上で実行される処理は区別する必要があります。例えばMetaTrader 4では、トレーリングストップの追随処理は取引端末側で動作するため、端末が停止すると更新も止まります。一方、すでに設定されたストップロスは取引サーバー側で処理されます。[10]利用者は、取引業者の公式画面から注文・保有ポジション・取引履歴を確認し、必要に応じて金融事業者に相談してください。
見舞金と損失補償 代替サービスの条件を確認する
見舞金は発表時点の全利用者に5,000円で、損失補償とは別枠です。補償対象は、同社が本件に起因すると認めた不正取引の実現損失で、市場変動による損失、逸失利益、間接損害は含まれません。現行基盤をそのまま再開せず、契約中で継続利用を希望する利用者には、独立した基盤の代替サービスを案内する方針です。乗り換え後6か月無料で、同意のない移行は行わないとしています。見舞金の手続き・支払時期や代替サービスの開始時期などは10月30日23時59分まで、損失補償の申請方法や支払時期などは11月6日までに案内予定です。
これらは案内期限であり、支払日やサービス開始日ではありません。補償手続きの詳細は公式案内をご確認ください。調査で閲覧専用パスワード等を求める例外がありますが、通常のパスワードや暗証番号は求めないとしています。
事前に指摘されていたセキュリティ対策上の課題
GMOインターネットグループ代表の熊谷正寿氏は10月25日の公式ブログで、社内のセキュリティ専門家から事前に改善課題が指摘され、現場でも対応が進められていたと説明しました*4。一方、サービスの可用性への影響や他案件との優先順位などから、必要な対策を十分かつ迅速に実施できなかったとしています。この説明は、技術的な侵入経路の特定とは別に、セキュリティ上のリスクを把握した後の対応判断や、対策の優先順位付けという組織的な課題を示すものです。
企業は認証情報とログの所在を把握する
企業が外部のクラウドサービスを利用する際は、どの部署が、どの業務で利用し、どのような情報や認証情報を保存しているかを把握しておくことが重要です。サービス名や契約担当者だけでなく、利用アカウントや接続先まで整理することで、インシデント発生時に確認すべき範囲を特定しやすくなります。
IPAは2026年10月9日に出した注意喚起「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」で、部署単位で利用する外部サービスも含めた把握と、ログやアカウントの異常確認を求めています。企業は、ログの保存期間や事業者・利用者それぞれが確認できる範囲を把握し、不審なログインやアカウント変更などの異常を確認できる体制を整えておく必要があります。
クラウドの停止を前提に業務継続の手順を整える
クラウドサービスが停止した場合、企業は影響を受ける業務と、停止中も継続できる業務を把握する必要があります。復旧を待つだけでなく、代替環境への移行や一時的な業務停止について、あらかじめ判断基準と対応手順を定めておくことが重要です。IPAの「中小企業のためのクラウドサービス安全利用の手引き」では、サービス停止時の業務への影響、サービス水準、データの保管・取り出し、サポート体制などの確認を促しています。バックアップの有無だけでなく、必要なデータや設定を取り出し、代替環境で利用できるかを確認しておくことが、業務継続に向けた備えとなります。
調査と業務復旧の判断を専門家と進める
クラウドサービスや端末への侵害が疑われる場合、被害範囲の特定や証拠保全を進めながら、業務復旧に向けた対応を検討する必要があります。ブロードバンドセキュリティ(BBSec)では、デジタルフォレンジック調査を通じて、インシデントの原因や影響範囲の調査、証拠保全、再発防止に向けた支援を提供しています。不正アクセスや情報漏洩が懸念される場合は、確認済みの事実や対象システム、取得可能なログを整理したうえでご相談ください。
【参考情報】
- GMOインターネット株式会社「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(2026年10月21日 4:00時点)」(2026年10月21日)(https://www.onamae.com/news/article/11584/)
- GMOインターネットグループ株式会社・GMOインターネット株式会社「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日)(https://group.gmo/info/alert/20261022/)
- GMOインターネット株式会社「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日)(https://www.onamae.com/news/article/11595/)
- GMOインターネット株式会社「【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報) お客様へのお見舞金のお支払いと不正取引による損失の補償について」(2026年10月24日)(https://internet.gmo/news/article/249/)
- GMOインターネット株式会社「「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第5報)」(2026年10月24日)(https://internet.gmo/news/article/250/)
- 熊谷正寿(GMOインターネットグループ株式会社 グループ代表)「今こそ官民連携で日本を守ろう――「能動的サイバー防御」を具申した理由」(2026年10月25日)
- (https://www.kumagai.com/?eid=19600)
- 独立行政法人情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
- (https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html)
- MetaQuotes Ltd「MetaTrader 4 Help — Trailing Stop」(https://www.metatrader4.com/en/trading-platform/help/positions/trailing)
- 独立行政法人情報処理推進機構(IPA)「中小企業のためのクラウドサービス安全利用の手引き」(https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_7.pdf)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら