エイチ・ツー・オー リテイリング株式会社と株式会社阪急阪神百貨店は2026年10月19日、第三者による不正アクセスにより、会員ID「H2O ID」約126万件の個人情報の一部が漏洩したと発表しました。10月30日の第2報では、予約サイトの入力フォームに記載された情報6,243件の漏洩が新たに判明した一方、通販関連2サービスについては顧客情報の外部漏洩が確認されなかったことを公表しています。今回の事案を踏まえ、予約サイトやECサイトを運営する企業が確認しておきたい、顧客情報へのアクセス制御やWebサービスのセキュリティ対策について解説します。
※本記事は2026年11月6日時点で公表されている情報を基に作成しています。
contents
図:予約・通販システムの3つの確認観点
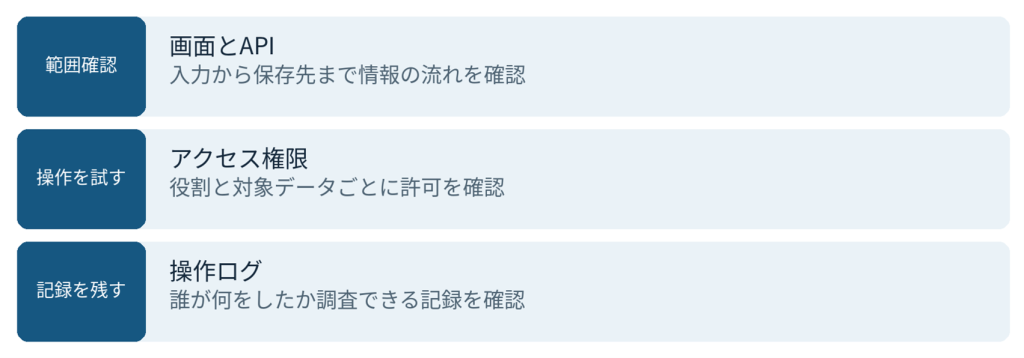
※一般的なWebサービスのセキュリティ確認観点を示したものであり、本件の攻撃経路や原因を示すものではありません。
漏洩が確認された情報と追加調査の結果
株式会社阪急阪神百貨店は2026年10月19日、同社が運営する予約サイトや通販サイトで不正アクセスが発生したと発表しました*1。10月16日には予約サイトを通じた顧客管理システムへの不正アクセスを確認し、翌17日には通販関連サービス「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認しました。各サービスのシステムを停止し、調査を進めた結果、H2O ID約126万件について、氏名、メールアドレス、住所、電話番号などの個人情報の一部が漏洩したことが判明しました。10月30日の第2報では、予約サイトの入力フォームに記載された申し込み情報など6,243件(予約総数188,590件の約3%)の漏えいが新たに確認されました*2。一方、「HANKYU HANSHIN E-STORES」と「Remo Order」については、顧客情報の外部漏洩は確認されなかったと発表しています。
なお、両社は引き続き詳細調査を進めています。現時点で不正アクセスの原因となった具体的な脆弱性は公表されておらず、特定の脆弱性や認可の不備を原因と断定することはできません。
Webサービスと顧客情報の連携を把握する
ECサイトや予約システムのセキュリティを点検する際は、利用者が操作する画面と、その処理で参照・更新される顧客情報との関係を把握することが重要です。サイトや機能の一覧だけでなく、システム間のデータの流れも整理しておきます。
OWASPの「Attack Surface Analysis Cheat Sheet」は、攻撃の入口になり得る箇所だけでなく、データが出ていく経路、アクセス制御、保護すべき情報を含めてシステムを把握する考え方を示しています。登録、ログイン、検索、注文などの操作に沿って、情報がどこに保存され、どの別システムに触れるかを確かめる方法です。点検では、予約情報の入力から保存までの流れを追い、連携先のシステムや利用するアカウントを確認します。複数のサービスが同じ顧客情報にアクセスする場合は、その接続も診断範囲に含めるか検討し、サービスの追加・変更に合わせて構成図と点検範囲を更新することが重要です。
認証・認可の適切な設定を確認する
本人であることを確かめる「認証」と、特定の情報や操作へのアクセスを許す「認可」は別の確認です。OWASPは両者を区別し、ログイン済みの利用者であっても、すべての情報にアクセスできるわけではないと説明しています。会員向けのWebサービスでは、この区別が点検の基本になります。
たとえば注文履歴や予約内容を表示する機能では、対象データにアクセスできる権限があるかを、要求ごとに確かめる設計が必要です。OWASPは、必要最小限の権限、原則として拒否する設定、すべてのリクエストでの権限確認を推奨しています。画面上で操作を隠すだけでなく、サーバ側の処理で判断することが要点です。点検では、一般会員や管理者などの権限ごとに、許可された情報へのアクセスや操作だけが実行できるかを確認します。業務上必要な操作とテスト項目を対応させることで、アクセス制御の不備を発見しやすくなります。
不正アクセスの検知・調査に必要なログを残す
不正アクセスの調査では、接続があったという記録に加え、利用者や権限、対象データ、処理結果を理解できるアプリケーションのログが役立ちます。OWASPは、認証や認可の失敗、管理者操作、データの出力などを記録対象として挙げています。ログの取得項目は、システムの設計段階から検討しておくことが重要です。保存期間やアクセス権限も含め、異常の検知や原因調査に必要な情報を記録できるようにします。単にログの量を増やすのではなく、実際の調査に活用できる内容になっているかを確認することが大切です。
WebとAPIの診断を業務の流れに合わせる
Webサービスのセキュリティ対策として、WebアプリケーションやAPIに潜む脆弱性を定期的に確認することも重要です。ブロードバンドセキュリティ(BBSec)では、「Webアプリケーション脆弱性診断 SQAT® for Web」を提供しています。攻撃者の手法を用いた外部からの動的な診断により、攻撃の入口になり得る弱点を確認します。開発時だけでなく、稼働中のシステムを定期的に診断する場面にも対応しています。診断を相談する際は、公開URLに加え、会員や管理者の役割、扱う情報、APIによる連携、重要な業務操作を共有し、対象範囲をすり合わせましょう。新規開発や大きな改修であれば、要件定義や設計のレビュー、開発標準の作成を支援するBBSecの「Shift Left コンサルティング」もご活用ください。
Webサービスの安全性を確保するために
予約サイトやECサイトでは、複数のシステムが顧客情報を共有する場合があります。こうした環境では、公開画面だけでなく、システム間のデータ連携やアクセス権限、操作ログを含めた確認が重要です。WebアプリケーションやAPIの脆弱性診断、開発段階でのセキュリティ対策については、BBSecへご相談ください。
【参考情報】
- エイチ・ツー・オー リテイリング株式会社「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」(2026年10月19日)https://data.swcms.net/file/h2o-retailing/ja/news/auto_20261019552921/pdfFile.pdf
- エイチ・ツー・オー リテイリング株式会社「第三者による不正アクセス発生について(第2報)」(2026年10月30日)https://data.swcms.net/file/h2o-retailing/ja/news/auto_20261030561547/pdfFile.pdf
- 株式会社阪急阪神百貨店「オンラインショップ、予約サイトのシステム緊急点検並びに調査について(お詫び)」(2026年11月3日)https://www.hankyu-dept.co.jp/honten/info/detail/__icsFiles/afieldfile/2026/11/03/ecowabi1103_2.pdf
- OWASP Foundation「Authorization Cheat Sheet」
https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html - OWASP Foundation「Logging Cheat Sheet」
https://cheatsheetseries.owasp.org/cheatsheets/Logging_Cheat_Sheet.html
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら