Siemensは2026年10月19日、Siemens Software Centerの脆弱性「CVE-2026-110936」が実際の攻撃で悪用されていると公表しました*1。攻撃者は、正規のデジタル署名が付いた実行ファイルと不正なDLLを組み合わせ、悪意あるプログラムを実行させていました。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は10月20日、この脆弱性を「KEVカタログ(Known Exploited Vulnerabilities)」に追加しました。本記事では、Siemens Software Centerの脆弱性とDLLサイドローディングの仕組み、ClickFixによる攻撃手法を解説するとともに、企業が確認すべき更新対応や侵害の兆候、再発防止に向けた対策を紹介します。
contents
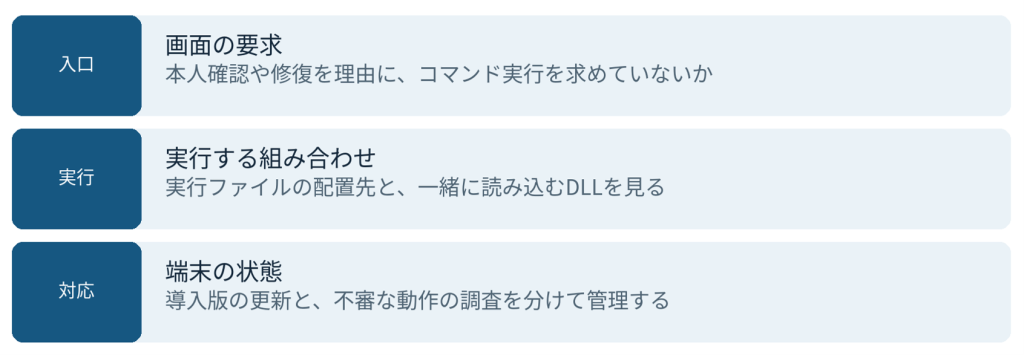
図:署名の確認だけでは判断できない3つの確認ポイント
※Siemensは、今回の攻撃による公式更新経路の侵害は把握していないと説明しています。
修正対象は4.0.9.8未満、既存環境は更新を確認する
Siemensが10月15日に公開したセキュリティアドバイザリ「SSA-580366」では、Siemens Software Centerの4.0.9.8未満の全バージョンが影響を受けるとされています。深刻度はCVSS v4.0で8.4(High)です。同製品は、購入したソフトウェアのダウンロード、インストール、更新などを行うアプリです。対処方法は4.0.9.8以降への更新で、既存のインストールは次回起動時に自動更新されると案内されています。
脆弱性は、アプリがDLLを探す場所の制御に関わります。アドバイザリは、認証済みのローカル攻撃者が探索先に細工したDLLを置くことで、アプリの権限で任意のコードを実行できると説明しています。管理者は対象端末と導入バージョンを確認し、自動更新の設定だけで完了とせず、更新後のバージョンも記録しておくと対応状況を追いやすくなります。
正規の実行ファイルが、不正なDLLを読み込む仕組み
DLLは、Windowsのアプリが動作に利用するプログラム部品です。Microsoftの説明によると、アプリが完全なパスを指定せずにDLLを読み込む場合、Windowsは決められた順序でフォルダーを探索します*2。攻撃者がその探索先に不正なDLLを置き、正規のDLLより先に見つけさせると、アプリの中で不正なコードが動くおそれがあります。
Siemensが確認した攻撃では、当時の最新版だったバージョン3.5.8.7の正規実行ファイルが悪用されました。実行ファイル自体は改変されておらず、攻撃者が同じフォルダーに配置した不正なDLLが読み込まれる構成でした。Siemensは、把握する限り、自社のシステムや製品、公式更新経路への侵害はなく、正規プログラムと不正ファイルの組み合わせは公式経路の外で配布されたと説明しています。
このため、調査では署名の有無だけでなく、実行ファイルの配置場所や周囲のDLL、起動の経緯を確認することが重要です。Siemensも、正規ファイルの特徴だけに頼らず、配置先や動作に着目するよう案内しています。正規のデジタル署名が付いていても、それだけで配布物全体の安全性を判断することはできません。
偽の本人確認でコマンドを実行させるClickFix
Siemensは、今回の脆弱性悪用が「Romulus」と呼ばれるClickFixキャンペーンに関連していると報告しています。
ClickFixとは、エラーの修正や人間であることの確認などを装い、利用者自身に不正なコマンドを実行させるソーシャルエンジニアリングの手法です。Microsoftは、偽のCAPTCHAや修復案内から、Windowsの「ファイル名を指定して実行」、ターミナル、PowerShellなどへ操作を誘導する例を解説しています。メールの添付ファイルを開かないよう注意していても、画面に出た「確認手順」を業務の続きとして実行してしまうと、別の入口が生まれます。Microsoftは、こうした誘導を見分ける教育と、業務に不要な実行機能の制限など、端末設定の強化を組み合わせることを勧めています*3。
社内への周知は、「怪しいサイトに注意」だけで終わらせず、ブラウザー上の確認画面からコマンドの貼り付けや実行を求められたときの行動まで決めておきたいところです。その場で操作を止め、画面と発生時刻を添えて管理部門に相談できるよう、連絡先をいつも使う社内ページに載せておくと迷いを減らせます。
更新の確認と、侵害の兆候を調べる作業を進める
更新作業では、会社として導入したSoftware Centerの所在とバージョンを把握します。一方、身に覚えのない場所から実行されているファイルについては、通常の更新作業に混ぜず、管理部門に調査を引き継ぐ運用が必要です。製品を利用している端末の管理と、攻撃者が持ち込んだプログラムの調査は、それぞれ対象を明確にして進めます。
Siemensは、侵害の兆候として、通常とは異なる場所からの「SiemensSoftwareCenter.exe」の実行や、身に覚えのない「SM Software Provisioning Service」フォルダーの作成、実行ファイルと同じ場所にある不審なファイルなどを挙げています*4。また、不正な通信先としてIPアドレスやドメインも公表しており、これらを用いたログ調査を推奨しています。侵害の兆候が確認された場合は、端末を隔離し、インシデント対応手順に従って調査する必要があります。更新状況の確認と侵害調査を分けて進め、導入履歴や正規の業務操作も担当者と確認しながら、対応の根拠を記録しておくことが重要です。
今回の事例を、セキュリティ教育と脆弱性対策につなげる
ブロードバンドセキュリティ(BBSec)は、社員・経営者・システム担当者に応じた情報セキュリティ教育と、自社に必要な情報を選別する「脆弱性情報提供」を用意しています。研修は内容のカスタマイズにも対応しています。
偽の本人確認や修復案内を見たときの判断を社内教育に取り入れたい場合は、対象者と実際の業務画面を踏まえ、BBSecに教材や研修内容を相談できます。また、更新対象を追う運用に課題がある場合は、利用製品に応じた脆弱性情報の収集・確認方法を相談することができます。利用者が不審な操作を見分け、管理者が脆弱性への対応を適切に進められるよう、教育と情報収集の両面から備えることが重要です。
【参考情報】
- Cybersecurity and Infrastructure Security Agency(CISA)「Known Exploited Vulnerabilities Catalog」(CVE-2026-110936、2026年10月20日登録)(https://www.cisa.gov/known-exploited-vulnerabilities-catalog?search_api_fulltext=CVE-2026-110936)
- Siemens ProductCERT「Active Exploitation of CVE-2026-110936 in Siemens Software Center」(2026年10月19日)https://productcert.siemens.com/news/2026/10/19/active-exploitation-of-cve-2026-110936-in-siemens-software-center/
- Siemens ProductCERT「SSA-580366: DLL Sideloading Vulnerability in Siemens Software Center」(2026年10月15日公開、10月19日更新)https://cert-portal.siemens.com/productcert/html/ssa-580366.html
- Microsoft Learn「Dynamic-Link Library Security」https://learn.microsoft.com/en-us/windows/win32/dlls/dynamic-link-library-security
- Microsoft Security Blog「Think before you Click(Fix): Analyzing the ClickFix social engineering technique」(2025年8月21日)https://www.microsoft.com/en-us/security/blog/2025/08/21/think-before-you-clickfix-analyzing-the-clickfix-social-engineering-technique/
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら