ConnectWiseは2026年10月16日、Cloud Backup(旧SkyKick)に関係する連携アプリへの不正アクセスを公表しました。これを受け、Cloud Backupと、予防措置としてSaaS Security、Cloud Managementが一時停止されました。その後、10月28日から段階的な復旧が始まり、11月4日時点では多くのパートナーがMicrosoft 365テナントの再登録を進めています。Microsoft 365の管理者が確認したいのは、サービスの復旧状況だけではありません。自社の環境に残る連携アプリの権限と、そこで行われた操作の記録です。
※本記事は2026年11月6日時点で公表されている情報を基に作成しています
contents
図:M365の連携アプリを調べる3つの視点
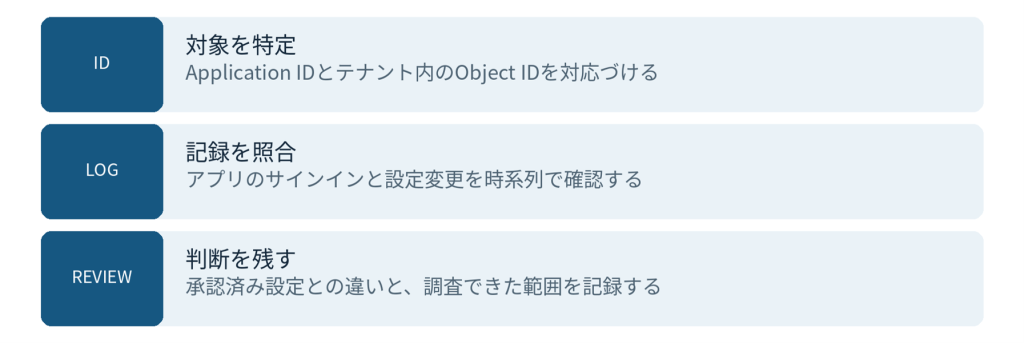
※各項目は調査の視点を示したものであり、対応完了や安全性を保証するものではありません。
保存済みバックアップと、稼働中のMicrosoft 365は分けて考える
ConnectWiseの発表によると、Cloud Backupに保存されているバックアップデータは暗号化され、稼働中の環境から隔離された状態で保管されています。同社は、これらのバックアップデータが侵害された兆候は確認されていないと説明しています*1。ただし、これは稼働中のMicrosoft 365環境に影響がなかったことを示すものではありません。10月28日から新しいアプリ「ConnectWise Cloud Backup for M365」を使用したバックアップ・復元機能の段階的な復旧が始まり、利用企業にはテナントごとの再認可が求められています。11月4日時点では一部機能の復旧作業が続いており、各テナントでの不正な変更やアクセスの有無についても引き続き確認が必要です。
業務上は、セキュリティ調査とバックアップの復旧状況を確認する担当者を決めておくと、対応を整理しやすくなります。バックアップが正常に再開されているか、必要なデータを復元できるかを確認するとともに、調査結果と業務への影響を関係者間で共有することが重要です。
サービスプリンシパルは、連携先が自社環境で動くためのID
Microsoft Entra IDでは、アプリケーションの定義を保持するオブジェクトと、各テナントでそのアプリを表すサービスプリンシパルが分かれています。サービスプリンシパルは、各テナント内でアプリを表すIDであり、そのアプリに付与された権限などを確認する際の対象となります。利用者企業の管理画面では「エンタープライズアプリケーション」から確認できます。
外部のクラウドサービスを利用する場合、サービス提供者側のアプリ登録と、自社側のサービスプリンシパルは同じ管理対象ではありません。Microsoftの説明でも、複数の組織で使うアプリには、利用する各テナントに対応するサービスプリンシパルが存在します。この構造を押さえると、提供者の対策完了という連絡と、自社が行う権限確認を別々に管理する理由が見えてきます。
接続の無効化、認証情報の失効、残された権限の調査を混同しない
ConnectWiseの技術ガイドによると、同社は10月17日に対象の7つのアプリケーションIDを無効化し、関連する認証情報を失効させました*2。また、10月19日には影響を受けたCloud Backup環境のアカウントと認証情報の全面リセットを完了しています。一方、提供者側の措置によって各利用者テナントの設定が自動的に変更されるわけではなく、発行済みトークンが有効な間のアクセスや、別に追加された認証情報・権限は個別の確認が必要です。
調査は自社だけでなく、管理を受託する顧客の各テナントでも行います。対象を表示名だけで判断せず、ガイドにあるApplication IDと照合し、ローカルのObject IDも記録します。対象アプリは調査の初動で安易に削除せず、設定と証拠を保全したうえで、ConnectWiseの案内に従って必要な対応を進めます。ログの保存を待って緊急の封じ込めを遅らせないことも、同ガイドの注意点です。次に、認証の記録と、その後に何が変更されたかを照合します。技術ガイドは、認証情報、所有者、同意された権限、ディレクトリロール、メール転送などの調査を案内しています。認証に成功した記録だけで情報流出と断定せず、取得できたログの範囲と欠落を記録することが大切です。
人のログインだけを見ていないか、監視の対象を見直す
Microsoft Entraのサインインログには、対話型・非対話型のユーザーサインインに加え、サービスプリンシパルとマネージドIDのサインインがあります。また、設定変更の把握には監査ログを使います。ユーザーのログインだけでなく、アプリの認証や設定変更も含めて確認することが重要です。平時の運用でも、連携を承認した部署、利用目的、必要な権限、変更時の連絡先を一緒に残しておくことを勧めます。調査中に見慣れない権限が見つかったとき、承認済みの設定と比較できるためです。外部サービスの導入時だけでなく、契約終了や担当者交代の際にも、この記録を更新する運用が役立ちます。
ログを集める運用から、判断につながる分析へ
ブロードバンドセキュリティ(BBSec)の「SIEM運用/分析」は、Splunkに集約したログを専門技術者が監視・分析し、複数のイベントを関連づけて調べるサービスです。相関分析のルールを調整し、アラートの品質向上を図ります。ログは保存できていても調査の担当や判断基準が定まっていない場合に、運用を整える選択肢になります。Microsoft 365の連携アプリを含むログ監視については、取得可能なログや保存期間、対象テナント、対応時の役割分担を整理することが重要です。BBSecでは、これらの条件を踏まえたログ分析・監視体制について相談を受け付けています。
【参考情報】
- ConnectWise, LLC「Cloud Backup (formerly known as SkyKick) Service Interruption」2026年10月16日公表、2026年11月4日更新(https://www.connectwise.com/company/trust/advisories)
- Cloud Backup technical investigation and remediation guide」2026年10月18日公表(https://www.connectwise.com/contentassets/10777cd3364d440c86ed5270a94a5f24/connectwise-cloud-backup-technical-investigation-and-remediation-guide-1.pdf)
- Microsoft Corporation「Application and service principal objects in Microsoft Entra ID」(https://learn.microsoft.com/en-us/entra/identity-platform/app-objects-and-service-principals)
- Microsoft Corporation「What are Microsoft Entra sign-in logs?」(https://learn.microsoft.com/en-us/entra/identity/monitoring-health/concept-sign-ins)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら