ユミルリンク株式会社は2026年10月26日、Cuenote FCへの不正アクセスの第二報を公表しました。利用企業が確認したいのは、自社のどの情報が対象で、調査でどこまで判明しているかです。本記事では公表件数の読み方を整理するとともに、委託先の管理権限やセッション、操作ログを点検する際の実務を考えます。
※本記事は2026年11月6日時点で公表されている情報を基に作成しています。
contents
FCは49システム 延べ件数はなお調査中
ユミルリンク株式会社は10月19日の第一報で、Cuenote FCの専用ASPプラン5システムから延べ約900万件の情報が出力されたと公表しました*1。その後の調査で対象は49システムに拡大し、漏えいのおそれがある件数は延べ51,628,280件となりました。うち16システムは件数調査中で、今後増える可能性があります。また、顧客管理システムCuenote BASEでは、契約者情報190件が閲覧可能な状態にあったことも公表されています。Cuenote FCの対象情報には、メールアドレスのほか、氏名、都道府県、生年月日などの付属情報が含まれます。登録内容は利用企業によって異なるため、個別の影響範囲は各社の調査結果を確認する必要があります。
同社は、対象サーバーの切り離し、脆弱性の修正、サポート・品質管理担当者の認証情報の削除、不正プログラムの検知体制の整備などを実施しています。また、影響が新たに確認された利用企業には、10月26日までに個別連絡を行ったとしています*2。利用企業は、社内の確認結果に日付を添え、追加連絡があった際に判断を更新できるよう、確認した対象や未確認の項目を記録しておくことが重要です。
図:Cuenote FC不正アクセスの影響範囲(2026年10月26日第二報より)
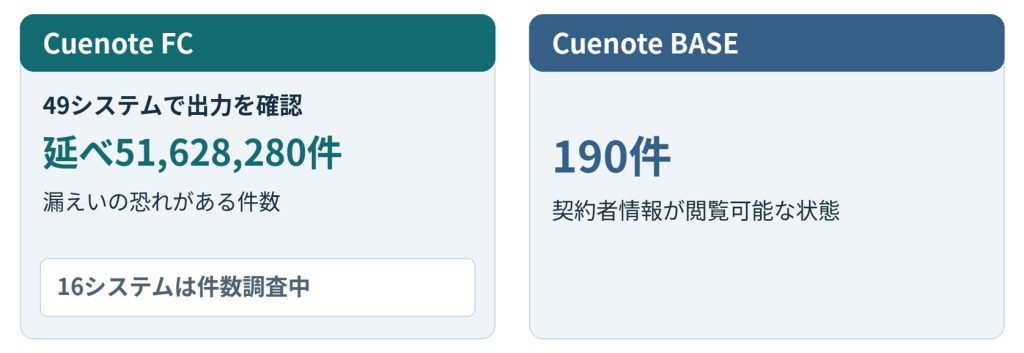
※FCの公表件数は延べ件数であり、被害人数や確定した最終総数を示すものではありません。件数調査中の16システムは49システムに含まれます。BASEの190件は別集計であり、FCとの合算はできません。
認証情報とセッション情報の悪用を分けて読む
同社は、プログラムの脆弱性を通じたサポート・品質管理担当者の認証情報の取得、不正プログラムによるデータ出力、他システムへの認証試行を確認しています。その後の調査では、他システムのデータ参照や、セッション情報を使った不正ログインも判明しました。この説明を、すべての利用環境で同じ侵入経路が成功したという意味に広げることはできません。自社が受け取った個別通知では、利用環境へのアクセスが確認されたのか、データ出力が確認されたのか、対象の情報項目まで判明しているのかを分けて確認することをお勧めします。
パスワード変更と ログイン状態の失効を確認する
セッションは、Webサービスが同じ利用者とのやり取りを継続して扱うための仕組みです。ログイン後の処理でも利用者を識別し、アクセス権を適用するために使われます。OWASPの「Session Management Cheat Sheet」は、セッションの有効期限を設け、終了時にはサーバー側で無効化することを求めています。
事故対応の手順では、パスワードなどの認証情報の変更と、既に成立したセッションの失効を別々の確認項目にすると、対応範囲を整理できます。OWASPはパスワード変更やアカウント侵害の検知など、リスクの高い事象の後に再認証を求める考え方も示しています。ブラウザーを閉じたりCookieを削除したりするだけで、サーバー側のセッションまで無効になったとは限りません。
外部サービスの利用企業であれば、自社の管理画面で実行できる操作と、提供事業者の対応が必要な操作を確認しておきます。例えば、全端末のログイン状態を終了できるか、実施後に再認証が求められるか、完了をどの記録で確認するかを、問い合わせ項目として整理する方法があります。これは一般的な点検の提案であり、Cuenote FCの機能や今回の対応の完了状況を示すものではありません。
サポート担当者が扱える環境と操作を把握する
管理アカウントを確認するときは、ログインの可否に加えて、その後に何ができるかを見る必要があります。OWASPの「Authorization Cheat Sheet」は、本人であることを確認する認証と、操作を許す認可を区別しています。業務に必要な最小限の権限を与え、要求ごとに適切な権限を確認する考え方です。
委託先への確認では、サポート業務で利用する権限の範囲と、承認の方法を説明してもらうと、契約上の表現と実際の運用を照合しやすくなります。どの環境に接続でき、閲覧・変更・データ出力のうち何を許しているかを整理します。作業が終わった後の権限や、不要になったアカウントをどう見直すかも確認したいところです。
自社でシステムを管理する場合には、想定した権限が実装でも守られているかを、管理権限のある試験環境で確かめます。OWASPも、設計した権限の検証と運用後の定期的な見直しを勧めています。担当者の異動や業務の変更を反映し、現在の仕事では不要になった操作権限が残っていないかを点検します。
ログインの成功だけでなく データ出力まで追える記録を
調査では、ログインできたことと、どの情報を取り出したかを別々に確かめます。OWASPの「Logging Cheat Sheet」は、認証の成功・失敗に加え、利用者管理や権限変更、データの入出力などを記録対象に挙げています。アプリケーションの記録には、利用者の権限や処理対象、結果といった、ネットワーク機器だけでは得られない情報も含まれます。
実務では、時刻や利用者を手がかりに、アクセス記録とデータ出力の操作記録を突き合わせます。出力した処理は見つかっても、その内容を特定できるかは別の確認になります。どの記録を調べ、どこまで分かり、何が未確認なのかを報告書に残すと、利用企業と提供事業者の間で認識を合わせやすくなります。
記録の取り方にも配慮が必要です。OWASPは、セッション識別子やアクセストークン、パスワードなどを直接ログへ残さず、除去やマスキング等を検討するよう示しています。[4] 調査に必要な識別ができることと、認証情報そのものを保存することを混同せず、収集項目を決めておきます。
配信を委託した後も 預けた情報と連絡手順を管理する
メール配信サービスの委託先管理では、預ける情報の内容を踏まえた評価が必要です。NISTのサプライチェーンリスク管理ガイドは、事業上の重要性、保存・処理するデータの機微性、自社システムへのアクセスの程度などから、提供事業者の重要度を判断する考え方を示しています。関係する事業者を、インシデントの計画・対応・復旧に含めることも挙げています。
また、利用企業側でも影響が明らかになっています。NTTPCコミュニケーションズ株式会社は11月2日、60,929件の情報漏えいを公表しました*3。また、エクスプレス予約では11月5日、172,735件の情報が対象となることを公表しています*4。自社で登録した配信先データの項目と利用目的、管理する部門を整理しておけば、通知を受けた際に自社の登録内容と照合できます。提供事業者から届く調査結果についても、受領窓口と社内の確認担当を決め、追加情報が出た際の共有先をそろえておきます。
NISTは、事業者との役割分担や情報共有・報告の手順を定めることも求めています。契約時の確認に加えて、事故時にどの情報を受け取り、誰が影響を判断するかまで具体化することが、委託先からの連絡を実際の対応につなげるうえで役立ちます。
委託先の利用を含めて 情報管理の現状を点検する
メール配信サービスを利用する企業は、委託先に預けている情報を把握し、インシデント発生時の確認事項や対応手順を明確にしておくことが重要です。ブロードバンドセキュリティ(BBSec)の「情報セキュリティリスクアセスメント」は、文書や運用実態の確認を通じて課題を整理し、対策の優先順位とロードマップの策定を支援します。外部サービスの利用管理を含め、自社の情報セキュリティ対策を見直す際にご相談いただけます。
【参考情報】
- ユミルリンク株式会社「当社システムへの不正なアクセスに関するご報告(第一報 2026年10月19日 19:05更新版)」https://www.cuenote.jp/information/news/unauthorizedaccess.html
- ユミルリンク株式会社「当社システムへの不正なアクセスに関するご報告(第二報)」(2026年10月26日公開・同日17時更新)https://www.cuenote.jp/support/news-incident.html
- 米国立標準技術研究所(NIST)「NIST Cybersecurity Framework 2.0: Quick-Start Guide for Cybersecurity Supply Chain Risk Management (C-SCRM), NIST SP 1305」(2024年10月21日)https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.1305.pdf
- 株式会社NTTPCコミュニケーションズ「ユミルリンク株式会社『Cuenote FC』への不正アクセスによるメールアドレス等の漏えいについて(第三報)」(2026年11月2日)https://www.nttpc.co.jp/press/info/2026/11/202611021600.html
- エクスプレス予約「ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいについて」(2026年11月5日更新)https://expy.jp/topics/detail/?id=888
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら