GitLabを10月に更新したばかりでも、もう一度バージョンを確認する必要があります。GitLab Inc.は2026年10月21日、未認証の利用者による任意コード実行につながる可能性がある脆弱性CVE-2026-110264の修正版を公開しました。CVSS v3.1の基本値は最高値の10.0で、GitLab 7.0以降の複数のバージョン系列に影響します。自社でGitLabを運用している場合は、今回の修正対象と稼働中のバージョンを照合してください。本記事では、影響範囲と修正版、前回のセキュリティ更新との違いを整理し、更新時の確認とログ監視の進め方を解説します。
CVE-2026-110264で公表された内容
今回の問題は、細工された正規表現をコンパイルする際の整数オーバーフローに関するものです。GitLabの公式告知では、一定条件下で、認証されていない利用者がGitLabサーバー上で任意のコードを実行できる可能性があると説明しています。攻撃が成立する具体的な条件は、告知本文では詳述されていません。対象はGitLab Community EditionとEnterprise Editionです。GitLab.comは修正済みです。GitLab Dedicatedでは、19.3系の19.3.5-internal0、19.4系の19.4.2-internal0以降に修正が含まれます。利用者側で更新が必要なSelf-Managed環境と、GitLab側が管理する環境を区別して確認しましょう。影響するバージョンを使用している場合は、GitLabの推奨に従い、できるだけ早く修正版へ更新してください。
影響を受けるGitLabのバージョンと修正版
GitLabは今回、7系列に修正版を提供しました。下図はCVE-2026-110264について、影響を受ける範囲と修正が入ったバージョンを対応させたものです。
図1:CVE-2026-110264の影響範囲と修正版
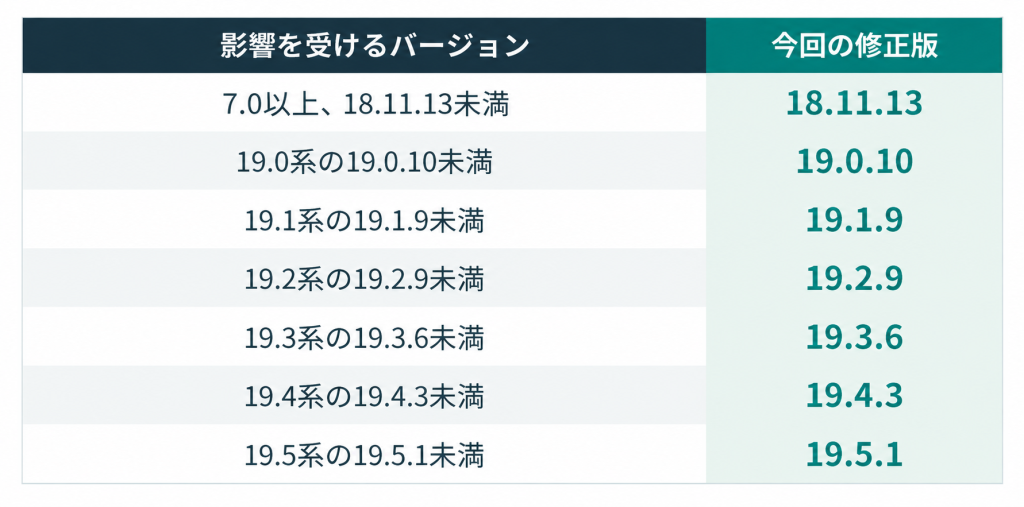
※各行は影響を受けるバージョンと今回の修正版の対応を示しています。直接アップグレードできる経路や、同時公表された他の脆弱性の修正範囲を示すものではありません。数値データの集計・推計は行っていません。
通常の保守対象は現行版と直前2回の月次リリースで、確認時点では19.5、19.4、19.3が該当します。今回はそれより古い系列にも修正が提供されていますが、古い系列の通常保守が再開されたことを意味するものではありません。緊急の修正適用と、保守対象バージョンへの移行計画をあわせて検討してください。
10月12日の修正版も今回の確認対象
10月12日に公表されたCVE-2026-97229も、認証不要のコード実行につながる可能性があるCVSS 10.0の脆弱性でした。ただし、こちらの影響範囲は19.2以降で、修正版は19.2.8、19.3.5、19.4.2でした。これらのバージョンは今回のCVE-2026-110264では影響範囲に含まれます。
10月12日に公表された脆弱性の詳細については、「GitLabにCVSS 10.0の重大な脆弱性 ―未認証RCEとAIエージェントの問題、企業が確認すべき対策」をご覧ください。
さらに9月23日には、正規表現処理に関するCVE-2026-89078とCVE-2026-93577が修正されています。この2件は認証済みユーザーを前提とし、CVSSはそれぞれ9.9でした。同じ製品で似た説明の脆弱性が続いても、対応済みかどうかはCVEごとに確認する必要があります。運用記録には更新日だけでなく、対応したCVE番号と適用後のバージョンを残しておくと、新たな告知との照合がしやすくなります。
更新経路と停止時間を確認してパッチを適用
古いGitLabを使用している場合、図1の修正版へ一度で更新できるとは限りません。GitLabはアップグレード経路に必須の中継バージョンを設け、各段階でバックグラウンドのデータベース移行が完了してから次へ進むよう案内しています。現在のバージョンと導入方式を確認し、公式の更新手順に沿って作業を組み立てます。
更新前にはバックアップと復旧手順を準備します。GitLabの公式ドキュメントは、シークレットと設定ファイルもバックアップ対象に含めることや、本番環境を複製した環境で更新計画を試すことを案内しています。更新後はログイン、リポジトリの取得や更新、CI/CDジョブなど、実際に使う機能が動作するかを確認します。
今回の19.4.3と19.3.6には通常のデータベース移行が含まれます。公式告知では単一ノード環境で更新時の停止が生じると説明し、複数ノード環境には所定の無停止更新手順を案内しています。停止の有無を、パッチ番号の変更だけで判断しないことが大切です。
ログを確認し侵害の兆候を見逃さない
2026年10月22日時点で確認できた米CISAの「KEVカタログ(Known Exploited Vulnerabilities)」の10月21日版には、CVE-2026-110264は掲載されていませんでした。ただし、掲載されていないことだけで悪用の有無や自社環境の安全性は判断できません。
GitLabは本件に関する攻撃試行の検知を支援するため、「Onigmo native worker crash」と「Org mode render error burst」の2つの検知ルールを公開しています。公式の検知基盤TLDRでは、必要なログやSigma形式のルール、対応手順などを提供しています。利用する場合は、必要なログを収集できているかを確認し、自社環境に合わせてルールを調整します。パッチ適用による脆弱性への対処と、不審な操作の確認は、目的が異なる作業です。GitLabはアプリケーションログや監査イベントなどを集約し、調査に必要な保存期間を定めることを推奨しています。新たな管理者やアクセストークンの作成、承認ルールの変更など、確認すべき活動も示しています。検知の範囲は設定や契約プラン、収集できるログによって変わります。
図2:GitLabの更新とログ確認の進め方
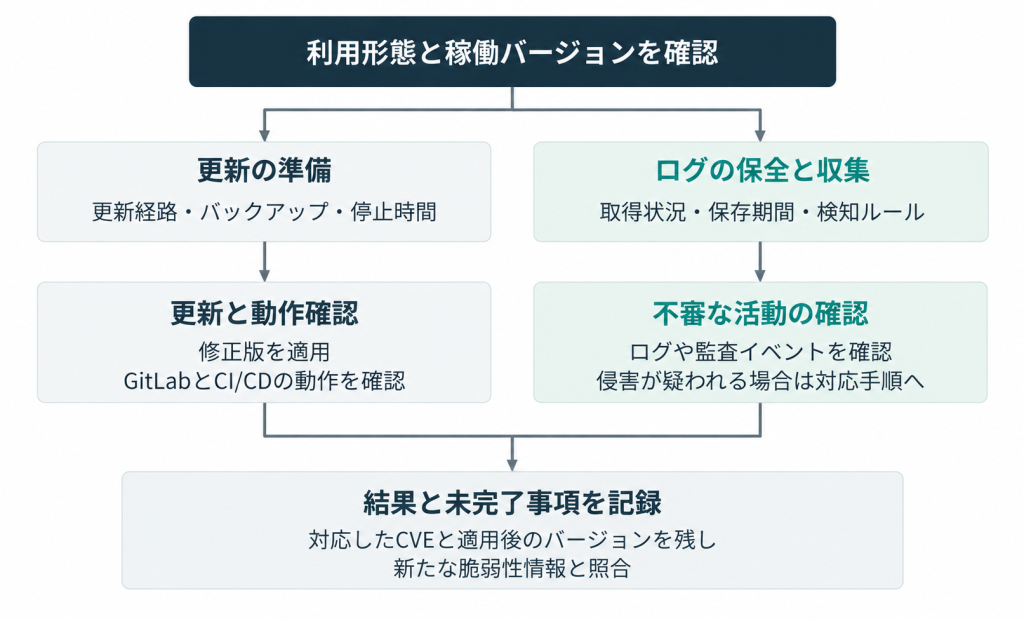
※更新とログ確認を並行して進める際の整理例です。GitLabが定めた唯一の手順を示すものではなく、ログに異常が見つからないことは侵害がない証明にはなりません。数値データの集計・推計は行っていません。
不審な操作や認証情報の漏えいが確認された場合は、社内のインシデント対応手順に従って調査と対処を進めます。GitLabの対応ガイドでは、漏洩したトークンの権限や影響範囲を把握したうえで失効・更新を判断し、関連する監査ログを確認するよう案内しています。業務への影響も踏まえ、担当者を決めて対応することが必要です。
BBSecのサービスで継続的な対応を支援
今回のように短い間隔で新たな修正が公表される場合、利用中の製品に関係する情報を見つけ、担当者へ届け、対応が終わったかを追える運用が役立ちます。脆弱性情報を受信しても、対象システムや対応状況と結びついていなければ、確認のたびに調べ直すことになります。ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報に基づいて必要な脆弱性情報を絞り込み、メールや管理画面で確認できるサービスです。CVSS計算機能や対応ステータス管理機能も備え、日々の脆弱性管理を支援します。対応方法について助言するセキュリティ・アドバイザリとの連携も可能です。
自社の製品構成に合った情報収集や、対応状況の管理を見直したい場合は、BBSecへご相談ください。対象製品や配信条件、必要な支援範囲を確認しながら、継続して運用できる方法を検討できます。
【参考情報】
- GitLab「GitLab Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13」(2026年10月21日)(https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/)
- GitLab「GitLab Critical Patch Release: 19.4.2, 19.3.5, 19.2.8」(2026年10月12日)(https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-4-2-released/)
- GitLab「GitLab Critical Patch Release: 19.4.1, 19.3.3, 19.2.7」(2026年9月23日)
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-4-1-released/ - GitLab「GitLab release and maintenance policy(https://docs.gitlab.com/policy/maintenance/)
- GitLab「Plan your upgrade path」(https://docs.gitlab.com/update/upgrade_paths/)
- GitLab「Before you upgrade」(https://docs.gitlab.com/update/plan_your_upgrade/)
- GitLab「Security incident detection」(https://docs.gitlab.com/security/detecting_security_incidents/)
- GitLab「Security incident response」(https://docs.gitlab.com/security/responding_to_security_incidents/)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら