2026年11月18日、NGINXのHTTP/2処理に関する脆弱性の修正版が公開されました。修正が適用されていないNGINXがHTTP/2接続を受け付けている場合、HTMLや画像だけを配信する静的サイトでも、構成によって影響を受けるおそれがあります。
「Nginx2Shell」は、JFrogがCVE-2026-123007とCVE-2026-123633に用いている通称です。いずれもCVSS v4.0の基本値は9.2(Critical)です。悪用されると、NGINXのワーカープロセスが異常終了したり、条件によっては認証を経ずにワーカープロセスの権限でコードを実行されたりするおそれがあります。
contents
静的サイトとリバースプロキシで何が違うのか
CVE-2026-123007は、HTTP/2で一度に送ってよいデータ量を調整する処理にあり、メモリの破損を招きます。Wizの研究者は、NGINXが静的ファイルを直接配信する構成でも影響を実証しました。一方、CVE-2026-123633が問題になるのは、NGINXが受け取ったリクエストを背後のサーバーに転送する構成です。接続枠が不足した際に解放済みのメモリを参照する場合があります。F5は、両脆弱性でコード実行に至る条件として、メモリの配置をランダム化する保護機能(ASLR)が無効であるか、攻撃者がその保護を回避できる場合を挙げています。
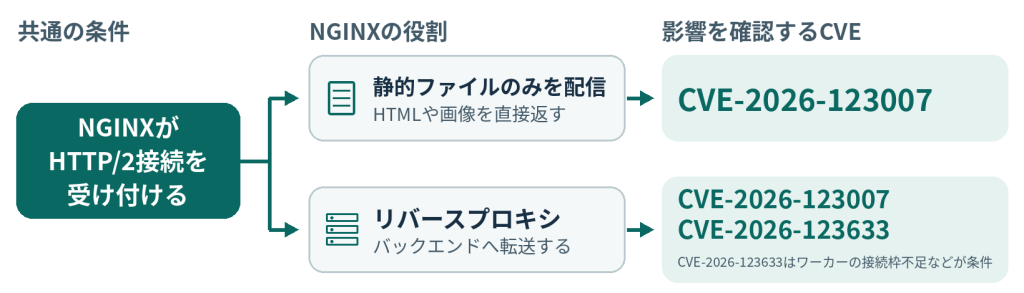
※修正が適用されていないNGINXを想定しています。
Nginx2Shellと同日に修正されたその他の脆弱性
NGINX公式が同日に公表した修正は10件です。このうちIPAが深刻度「Critical」として挙げた5件には、HTTP/2の2件のほか、HTTP/3、DNSの名前解決、メールプロキシの問題が含まれます。さくらインターネットの「通称nginx2shell」と題した告知には、この5件すべてが記載されています。委託先や製品ベンダーに照会する際には、通称に加えて該当するCVE番号を伝えると、調査対象が明確になります。
影響の確認と修正版の適用
NGINX Open Sourceの修正版は安定版が1.30.7、メインライン版が1.31.9です。CVE-2026-123007は1.9.5から1.30.6までと1.31.0から1.31.8まで、CVE-2026-123633は1.19.7から1.30.6までと1.31.0から1.31.8までが対象です。NGINX PlusやNGINXを組み込んだ製品は、提供元が示す製品別の修正版を確認します。OSの配布パッケージでは、従来のバージョン番号のまま修正を取り込む場合があります。該当する環境では、提供元が案内する修正版を速やかに適用してください。
国内では、さくらインターネットが「さくらのレンタルサーバ」「さくらのマネージドサーバ」などの対象サービスについて、11月19日14時45分にメンテナンスを完了したと公表しました。Wizは研究環境でコード実行を実証し、Rapid7はCVE-2026-123007の検証コードを公開しました。Cloudflareは11月20日付の解説で、11月19日時点では、今回のHTTP/2の2件を含むNGINXの脆弱性5件について、実環境での悪用報告を把握していないとしています。
公開サーバーの把握を支援するBBSecのアタックサーフェス調査
広報サイト、採用サイト、かつてのキャンペーンサイトまで、更新のたびに調査対象を洗い出すのは容易ではありません。株式会社ブロードバンドセキュリティ(BBSec)の「アタックサーフェス調査(SQAT® ASM)」は、インターネット上の公開情報を使い、自社のWebシステムやネットワーク機器が外部からどのように見えるかを調査・報告します。結果を自社の資産台帳と照合すれば、管理者に稼働版と設定を問い合わせるべき公開資産を絞り込めます。
【参考情報】
- NGINXプロジェクト「nginx news: 2026」(2026年11月18日リリース告知)https://nginx.org/2026.html
- Wiz「Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007」(2026年11月18日)https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
- JFrog「Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633」(2026年11月18日)https://research.jfrog.com/post/nginx2shell-all-you-need-to-know-about-cve-2026-123007-and-cve-2026-123633/
- 独立行政法人情報処理推進機構(IPA)「NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)」(2026年11月19日)https://www.ipa.go.jp/security/security-alert/2026/alert20261119.html
- さくらインターネット株式会社「【完了】nginxの脆弱性(CVE-2026-123007 等 通称nginx2shell)について」(2026年11月19日)https://help.sakura.ad.jp/notification/n-2705/
- Cloudflare「nginx2root: five new nginx vulnerabilities, and how Cloudflare protects origins from the worst of them」(2026年11月20日)https://blog.cloudflare.com/nginx2root/
- NGINXプロジェクト「nginx security advisories」https://nginx.org/en/security_advisories.html
- F5「K000163926: NGINX ngx_http_v2_module vulnerability CVE-2026-123007」(2026年11月18日)https://my.f5.com/s/article/K000163926
- F5「K000163928: NGINX ngx_http_v2_module vulnerability CVE-2026-123633」(2026年11月18日)https://my.f5.com/s/article/K000163928
編集責任:木下
ウェビナー開催のお知らせ
- 2026年11月25日(水)13:00~14:00【好評アンコール配信】「インシデント対応訓練の進め方~訓練支援の現場で見えてきた、準備から振り返りまでの勘所~」
- 2026年12月3日(木)14:00~15:00「2026年、サイバー攻撃はどう変わった?― 上野宣氏と振り返る主要インシデントと2027年への備え ―」
最新情報はこちら