10月に「PHP2Shell」へ対応したサイトにも、新たな更新が必要です。PHP開発チームは2026年11月19日、8.2.36、8.3.37、8.4.28、8.5.13を公開しました。今回の更新では、PHP-FPMで認証なしのコード実行につながり得る問題に加え、10月に修正した脆弱性と関連する別の処理も修正されています。
PHP 8.5.13の変更履歴には、PHPおよびその拡張機能などの脆弱性17件の修正が記載されています。同梱のURI解析ライブラリ「uriparser」の脆弱性1件(CVE-2026-48841)を含めると、計18件です。17件のうち7件は、CVSS v4.0で9.2(緊急)と評価されています。PHP開発チームは、重大な問題の成立には標準と異なる設定や一般的でない構成が関わると説明しています。
contents
PHP-FPMを使う環境で確認する設定
PHP-FPMは、Webサーバーから受け取ったリクエストをPHPのワーカープロセスで処理します。CVE-2026-129289では、WebサーバーがPHP-FPMへの接続を再利用し、アプリがリクエスト本文の入力ストリームを開き、本文を最後まで読み取らずに処理を終えることが条件です。残ったデータをPHP-FPMが別のリクエストとして扱い、第三者がワーカーの権限でPHPコードを実行できるおそれがあります。
NGINXを使う場合は、PHP-FPMへの接続を維持する設定fastcgi_keep_connが確認点です。ブラウザーとNGINXの間でHTTP/2を有効にしているかどうかとは、確認する区間が異なります。更新まで時間を要する場合、PHP開発チームは暫定策として、WebサーバーがリクエストごとにPHP-FPMへの接続を閉じる設定を示しています*1。
図1:Webサイトの通信経路とPHP-FPMで確認する接続
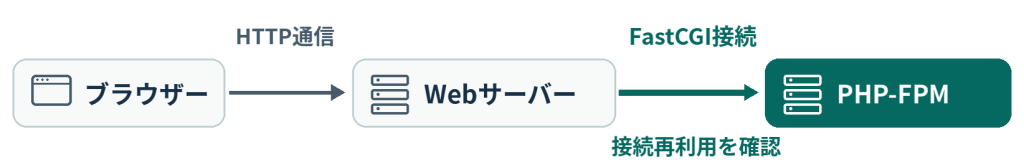
※矢印はリクエストの向き、濃色はCVE-2026-129289で接続再利用の設定を確認する区間を示します。
PHP2Shellに対応済みでも更新が必要な理由
10月のPHP2Shellの一つ、CVE-2026-109619では、処理の終了後に解放済みのメモリを参照する問題が修正されました。11月の更新では、10月に修正したCVE-2026-109619に関連する2件も修正されました*2。CVE-2026-129481は、セッション終了処理が中断された場合に解放済みのメモリが参照される問題で、8.3~8.5系が対象です。CVE-2026-129182は、致命的エラーの呼び出し履歴を扱う処理に残っていた問題で、8.5系が対象です。
図2:PHP 8.2~8.5系の修正版と、10月の修正に関連する2件の影響範囲
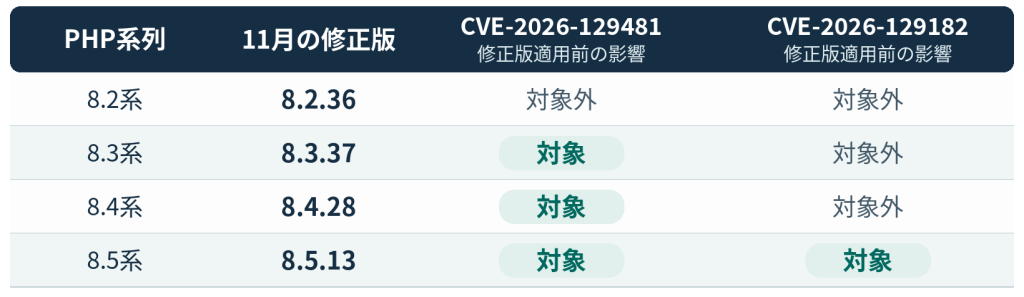
※「対象/対象外」は、11月の修正版を適用する前の各系列について、列に示したCVEごとに判定しています。
例えばPHP 8.4.27には前者が、PHP 8.5.12には両方が該当します。一方、8.2系でも、PHP-FPMの問題などに対する更新は必要です。保守を委託している場合は「10月に対応済み」という回答で終えず、稼働中の各サイトが11月のどの修正版、または配布元のどの修正パッケージを使っているかまで確認すると、対応漏れを防げます。
10月に公表されたPHP2Shellの影響範囲や当時の修正版については、「PHPの重大な脆弱性『php2shell』の修正版公開」をご覧ください。
セッションの保存先と設定を確認する
ログイン状態などを保存するセッションにも影響があります。CVE-2026-115560では、アップロード進捗を記録する機能が有効で、同じセッションを異なる形式で保存・読み出しすると、アプリの条件次第でコード実行につながります。例えば、二つのサイトが同じ保存先にアクセスできる場合、片方の設定だけを点検しても判断できません。修正版は進捗記録を既定で無効にしますが、運用者が明示的に有効にした設定は優先されます。使い続ける場合は、同じセッションデータを扱うアプリ間で保存形式をそろえるか、保存先を分けます。
同時に修正されたCVE-2026-126714は、標準のファイル保存方式で書き込みが中断されると、セッションに新旧のデータが混在し得る問題です。アップロード進捗機能を無効にしていても、アプリケーションが利用者の入力をセッションに保存する場合などは影響を受ける可能性があります。ファイル方式でセッションを保存している環境では、修正版を適用してください。
修正版の公表から対応完了までを追う
国内の法人向けレンタルサーバー「CPI」は11月20日、緊急性の高い脆弱性に緩和策を適用したと公表しました。自社でPHPを管理する環境では、更新後、Webサイトのリクエストを実際に処理するPHPに修正版が反映されていることを確認し、適用したバージョンやパッケージを記録します。サービス事業者が管理する環境では、告知が暫定措置と恒久対応のどちらを示すかを確認するのが実務上のポイントです。CPIは、PHP 8.2~8.4について公式修正版を順次適用する方針も示しています。PHP 8.1以前にも今回の一部の脆弱性の影響が及びます。利用中の配布元の対応状況を確認し、サポート対象の系列への移行を進めてください。
自社に関係する脆弱性情報を把握し、対応状況を管理する
株式会社ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報に応じて脆弱性情報を絞り込み、メールで通知するサービスです。脆弱性ごとの対応状況も管理できます。複数のPHP系列を並行して保守する企業では、各担当者が更新情報を受け取り、対象システムの確認から修正版適用までの進捗を追う際に活用できます。
【参考情報】
- The PHP Group「News Archive – 2026」(2026年11月18日のセキュリティリリース予告、11月19日のPHP 8.2~8.5系のリリース告知)https://www.php.net/archive/2026.php
- The PHP Group「PHP 8 ChangeLog」(Version 8.5.13、2026年11月19日)https://www.php.net/ChangeLog-8.php#8.5.13
- The PHP Group「PHP-FPM request smuggling through an unread HTTP request body」(CVE-2026-129289、2026年11月19日)https://github.com/php/php-src/security/advisories/GHSA-qc49-hpvq-g2w6
- The PHP Group「Use-after-free after interrupted session shutdown」(CVE-2026-129481、2026年11月19日)https://github.com/php/php-src/security/advisories/GHSA-g3vh-838c-65v7
- The PHP Group「Use-after-free via repopulation of last_fatal_error_backtrace global after shutdown」(CVE-2026-129182、2026年11月19日)https://github.com/php/php-src/security/advisories/GHSA-2fjv-p558-g82m
- Amazon Web Services「PHP Foundation Security Releases – November 19, 2026」(2026年11月19日)https://aws.amazon.com/security/security-bulletins/2026-190-aws/
- The PHP Group「Session serializer mismatch can lead to remote code execution」(CVE-2026-115560、2026年11月19日)https://github.com/php/php-src/security/advisories/GHSA-658j-r8rw-q6mx
- 株式会社KDDIウェブコミュニケーションズ「【重要】PHPの脆弱性(CVE-2026-129289他)への対応状況について」(2026年11月20日)https://www.cpi.ad.jp/news/support-info/261120/
- The PHP Group「Partially overwritten session files can lead to remote code execution」(CVE-2026-126714、2026年11月19日)https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp
編集責任:木下
ウェビナー開催のお知らせ
- 2026年11月25日(水)13:00~14:00【好評アンコール配信】「インシデント対応訓練の進め方~訓練支援の現場で見えてきた、準備から振り返りまでの勘所~」
- 2026年12月3日(木)14:00~15:00「2026年、サイバー攻撃はどう変わった?― 上野宣氏と振り返る主要インシデントと2027年への備え ―」
最新情報はこちら