情報セキュリティ10大脅威 2025
-「地政学的リスクに起因するサイバー攻撃」とは?-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
国家間の対立が深まる中、サイバー攻撃は政治・外交の手段として活用されるケースが増えています。国家支援型ハッカーグループによる標的型攻撃や、ランサムウェアを用いた攻撃が確認されており、日本もその標的となっています。本記事では、独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2025」の第7位『地政学的リスクに起因するサイバー攻撃』について、国家間の緊張がもたらすサイバー攻撃の実態、日本への影響を解説します。

IPA「情報セキュリティ10大脅威 2025」速報版の記事はこちらです。こちらもあわせてぜひご覧ください。『【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-』
https://www.sqat.jp/kawaraban/34353/

【関連ウェビナー開催情報】
弊社では4月16日(水)14:00より、「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」と題したウェビナーを開催予定です。10項目の脅威とその対策例について脆弱性診断による予防的コントロールの観点から講師が解説いたします。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

新設された「地政学的リスクに起因するサイバー攻撃」

「地政学注 1)的リスクに起因するサイバー攻撃」は2025年に初めて選定されたものです。IPAの「情報セキュリティ10大脅威」はその年に注意すべき脅威を「10大脅威選考会」によって選定しており、通常は攻撃手法等に焦点が置かれていますが、この項は政治的・外交的理由や背景という、動機の部分に焦点が置かれたカテゴリとなります注 2)。対象となる脅威グループの中には、サブグループがランサムウェア攻撃を実行したケースも確認されており注 3)、本項とランサムウェア攻撃との関連性も指摘されています。さらに、サイバー攻撃は一方的に行われるものではなく、紛争当事国や関係国間、政治的・外交的要因で緊張関係にある国家間で実施されるため、被害側として名前が挙げられている国が、同時に加害側となっている場合も存在します。

日本を対象にした事例

地政学的リスクに起因するサイバー攻撃の脅威が新設された背景には、日本を標的としたサイバー攻撃が増加していることなどが挙げられます。例えば以下のような事例があります。

MirrorFace(Earth Kasha)による攻撃キャンペーン

概要

  • MirrorFaceは中国語を使用する APT (Advanced Persistent Threat) グループであり、日本を主なターゲットとしている組織です。多くの情報から、APT10の傘下組織の1つと考えられています*1。
  • 攻撃キャンペーンの主な目的は、安全保障や先端技術に関する情報窃取とされています。

主なキャンペーン

特徴と補足:いずれのキャンペーンでもマルウェアの使用が確認されています。特に、スピアフィッシングキャンペーンではLiving off the land戦術を用いることで、通常の検出を回避する工夫が見られます。また、MirrorFaceはEU向けの攻撃も行っているとの指摘があります*5。

Living off the land 戦術(通称 LOTL)とは
システムに元々存在するネイティブツール(Living off the Land バイナリ、LOLBins)を悪用します。これにより、通常のシステムアクティビティに紛れ込み、検出やブロックが難しくなるとともに、オンプレミス、クラウド、ハイブリッド環境(Windows、Linux、macOSなど)で効果的に運用され、カスタムツールの開発投資を回避できるという利点があります。

関連の情報セキュリティ10大脅威項目

  • 3位:システムの脆弱性をついた攻撃
  • 5位:機密情報などを狙った標的型攻撃

北朝鮮の動向

北朝鮮は、国際連合安全保障理事会決議に基づく制裁措置を回避しながら外貨を獲得するため、さまざまな活動を展開しています。ここでは、人材の採用に関連する2つの事例に注目します。

暗号資産の窃取を目的とした攻撃

概要:昨年、暗号資産関連事業者から約482億円相当の暗号資産が窃取された事件が発生しました。公開されている事件の流れは以下のとおりです。注 4)

  • 暗号資産関連事業者にコールドウォレットソフトウェアを提供する企業(以下A社)の従業員Bに、ビジネス専用SNSから偽のリクルーターが接触。(Bは契約中のクラウドサービス上にあるKubernetesの本番環境にアクセスできる権限を持っていた。)
  • 偽のリクルーターは、採用プロセスの一環として、ソフトウェア開発プラットフォーム上から指定されたPythonスクリプトをBのレポジトリにコピーするよう指示。
  • コピー後、何らかの方法でBの業務用端末で当該Pythonスクリプトが実行され、本番環境へのアクセス認証情報が窃取される。
  • 不正アクセス時には、正規のトランザクションに不正なデータを追加する細工が施された。

補足:暗号資産全体の窃取額は2022年がピークでしたが、北朝鮮による攻撃は昨年がピークとなっており、攻撃成功率も上昇している*6ため、2025年も引き続き警戒が必要です。

偽IT労働者問題

  • 概要:2024年3月に、財務省、外務省、警察庁、経済産業省が発表。北朝鮮IT労働者に関する企業などに対する注意喚起により、身分を偽った北朝鮮IT労働者が海外企業で業務に従事している事例が存在することが明らかになりました。
  • 米国での事例:司法省が2025年1月23日付で訴追を公表した事例では、以下のような例が確認されています。被害企業が発送した業務用PCを協力者が受け取り、ラップトップファーム注 5)に設置
    ⇒被害企業のポリシーに反し、リモートデスクトップ接続用ソフトウェアがインストールされた。
    北朝鮮の偽IT労働者は、VPN経由で他国からアクセスして業務に従事
    ⇒一部企業ではマルウェアのインストールを試みた事例も報告されています*7。
  • 日本国内の状況:日本では具体的な事例は報道されていませんが、2025年1月に発表されたアメリカ企業のレポートにより、日本企業でも偽IT労働者が雇用されている事実が明らかになりました。このレポートにある企業はスタートアップ企業が多く、中小企業における採用プロセスや業務委託プロセスでのチェック体制の確立が求められます。

関連の情報セキュリティ10大脅威項目

  • 5位:機密情報などを狙った標的型攻撃
  • 6位:リモートワーク等の環境や仕組みを狙った攻撃

SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご参照ください。
「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」
「テレワーク環境に求められるセキュリティ強化」

諸外国を対象にした事例

以下、各国・地域における地政学的リスクに起因するサイバー攻撃の事例を紹介します。

台湾

概要:台湾政府は、中国からのサイバー攻撃が2023年の約2倍に増加したと発表*8しています。多くの攻撃は検知・ブロックされるものの、Living off-the-landなどの手法により、検出や防御が回避されるケースが報告されています。また、フィッシングキャンペーン、DDoS攻撃、ランサムウェア攻撃など、幅広い攻撃が展開されています。

関連の情報セキュリティ10大脅威項目:

  • 1位:ランサムウェア攻撃による被害
  • 3位:システムの脆弱性をついた攻撃
  • 5位:機密情報などを狙った標的型攻撃
  • 8位:分散型サービス妨害攻撃(DDoS)

シンガポール

概要:2024年6月、シングテル(シンガポールテレコム)に対して、中国の脅威アクターVolt Typhoonによる攻撃が報じられました(2024年11月の報道*9)。シングテルおよびその親会社、さらにはシンガポール政府からの公式コメントは得られていませんが、アメリカの通信事業者への攻撃テストとして実施された可能性が指摘されています。

関連の情報セキュリティ10大脅威項目:詳細不明のため該当なし

アメリカ

アメリカに対するサイバー攻撃は、政治的・外交的背景に基づく複数の事例が報告されています。特にSalt Typhoon に関連する以下の事例を紹介します。

通信事業者に対する攻撃

米財務省に対する攻撃

概要:2024年12月30日、中国の脅威アクターによる侵害行為について、上院へ財務省が通知を行いました*14。VPNを使用しないリモートアクセスツールの脆弱性を悪用した攻撃が、同年12月上旬に発覚し、イエレン長官(当時)など高官が侵害されたとの情報*15もあります。

関連の情報セキュリティ10大脅威項目:

  • 3位:システムの脆弱性を突いた攻撃
  • 5位:機密情報等を狙った標的型攻撃
  • 7位:リモートワーク等の環境や仕組みを狙った攻撃

中国

概要:中国も他国の脅威アクターからの侵害行為が報告されています。報道は少ないものの、ベトナム政府の支援を受けるとされるAPT32(別名 OceanLotus)が、GitHub上のオープンソースセキュリティツールプロジェクトからマルウェアを中国のサイバーセキュリティ研究者にダウンロードさせ、バックドアを形成した事例*16が確認されています。

関連の情報セキュリティ10大脅威項目:

  • 5位:機密情報等を狙った標的型攻撃

北欧・バルト三国

概要:北欧・バルト三国では、各国間をつなぐ通信用・電力用の海底ケーブルが、相次いで船舶によって破壊された事件*17が記憶に新しいでしょう。欧州委員会は12月25日に発生したケーブル破壊に関する共同声明で、ロシアの影響を指摘しています。

関連の情報セキュリティ10大脅威項目:物理破壊によるため該当なし

ポーランド

概要:大統領選挙を控えるポーランドでは、ロシアによる国民の買収に対抗するため、「選挙の傘(Parasol Wyborczy)」と呼ばれる選挙保護プログラムを立ち上げました*18。また、2024年12月には、ルーマニアの大統領選挙の第1回投票が、ロシアによる工作を理由に無効とされ、2025年に再投票が決定しています*19。

関連の情報セキュリティ10大脅威項目:情報セキュリティ10大脅威 2025の「組織」向け脅威では該当なし

イスラエルとその対抗勢力

イスラエルのガザ地区侵攻に伴い、以下のようなサイバー攻撃と思われる事件が発生しています。

イスラエル側の攻撃事例

ただし、イスラエルは国内企業に対してスパイウェアの開発・運営を公認しているなど、サイバー空間における倫理観が日本とは大きく異なるため、注意が必要です。

イスラエルへの攻撃事例

関連の情報セキュリティ10大脅威項目:

  • 1位:ランサムウェア攻撃による被害
  • 5位:機密情報等を狙った標的型攻撃
  • 8位:分散型サービス妨害攻撃(DDoS攻撃)

注:
1) 本項では地政学をCritical geopolitics(批判的地政学)という地理学の一分野のうちの popular geopolitics に相当するものとして取り扱う。Popular geopoliticsについての定義は次のURLなどを参照。
・https://pmc.ncbi.nlm.nih.gov/articles/PMC7315930/
・https://www.e-ir.info/2018/09/16/plotting-the-future-of-popular-geopolitics-an-introduction/
2) IPA からのプレスリリース(https://digitalpr.jp/r/103159)を参照。
3) Lazarus GroupのサブグループであるAndarielがランサムウェア「Maui」や「Play」、「Lockbit2.0」を使用した例や、イランのAPTがNoEscape、Ransomhouse、ALPHVなどのランサムウェアアフィリエイトと協業したケース、APT10との関連が疑われるDEV-0401がランサムウェア「Lockbit2.0」を実行したケース、本文にあるイラン政府をスポンサーとする脅威グループがランサムウェア攻撃を行ったケースなどが挙げられる。
・https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-040a
・https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-241a
・https://jsac.jpcert.or.jp/archive/2024/pdf/JSAC2024_2_6_hayato_sasaki_jp.pdf
4) 警察庁の注意喚起、被害企業によるプレスリリースをもとに記載。
・https://www.npa.go.jp/bureau/cyber/pdf/020241224_pa.pdf
・https://www.ginco.co.jp/news/20250128_pressrelease
5) ラップトップファームは、被害企業が発送したPCをホストする設備を指す。2024年8月8日に訴追されたケースでは、自宅を協力者がラップトップファームとして提供していた。
・https://www.justice.gov/usao-mdtn/pr/department-disrupts-north-korean-remote-it-worker-fraud-schemes-through-charges-and


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性診断の基礎と実践!
    手動診断とツール診断の違いを徹底解説 
    第1回:手動診断のメリットとは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    脆弱性診断とは、システムやアプリケーション、ネットワークなどに潜むセキュリティ上の弱点(脆弱性)を特定する検査手法です。本記事は「脆弱性診断の基礎と実践」をテーマに全3回のシリーズのうちの第1回として、脆弱性診断の手法の一つである「手動診断」のメリットや適用すべきケースを解説します。

    第2回「ツール診断のメリットとは?」はこちら

    脆弱性診断とは?

    脆弱性診断とは、システムやアプリケーション、ネットワークなどに潜むセキュリティ上の弱点(脆弱性)を特定する検査手法です。サイバー攻撃のリスクを最小限に抑えるために、企業が実施するべきセキュリティ対策の一つとされています。

    セキュリティ対策としての脆弱性診断の重要性

    近年、サイバー攻撃は巧妙化・多様化しており、企業のシステムやWebサービスが標的になるケースが増えています。攻撃者は、脆弱性を悪用して不正アクセスを試みたり、情報を窃取したりするため、事前に脆弱性を発見し、適切な対策を行うことが重要です。特に、以下の理由から脆弱性診断の実施が推奨されています。

    • データ漏えいの防止:個人情報や機密データの流出を防ぐ
    • サービスの継続性を確保:システム停止や改ざんを未然に防ぐ
    • 法令・ガイドラインの遵守:情報セキュリティに関する規制対応(ISMS、NIST、PCI DSS など)
    • 企業の信頼性向上:セキュリティ対策の強化によるブランド価値の維持

    脆弱性診断の一般的な手法

    脆弱性診断には、主に以下の2つの手法があります。

    1.ツール診断(自動診断)

    • 脆弱性診断ツールを使用し、自動でシステムのセキュリティをチェック
    • 短時間で広範囲を診断でき、コストを抑えやすい
    • ただし、誤検出や一部検査できない項目もある

    2.手動診断(セキュリティエンジニアによる診断)

    • 専門家がシステムの動作やコードを解析し、精密な診断を行う
    • 網羅的な範囲での診断ができる
    • 高精度な診断が可能だが、コストと時間がかかる

    このように、脆弱性診断は企業のセキュリティ対策の基盤となる重要な取り組みであり、ツール診断と手動診断を適切に組み合わせることで、より効果的な対策が実現できます。

    手動診断とは?

    手動診断とはセキュリティエンジニアがツールを活用し、システムやアプリケーションの脆弱性を調査・分析する診断手法です。一般的な診断ツールでは検出しにくい複雑な脆弱性や攻撃手法にも対応できるため、より高精度な診断が可能になります。

    手動診断の一般的な実施プロセス

    手動診断の一般的な実施プロセスは以下のとおりです。

    1.事前調査・ヒアリング

    • 対象システムの構成や使用技術、セキュリティ要件を確認
    • 想定される脅威シナリオの洗い出し

    2.情報収集

    • システムの公開情報や利用可能なエントリポイントの特定
    • OSやミドルウェア、アプリケーションのバージョン情報を分析

    3.手動テスト・脆弱性の特定

    • システム固有の処理に基づく攻撃シナリオの検証
    • ツールでは検出が難しい脆弱性(例:権限昇格、認証回避、APIの悪用)の発見

    4.診断結果の分析とレポート作成

    • 発見された脆弱性のリスク評価(重大度の分類)
    • 具体的な対策案を含めたレポート作成

    5.フィードバックと改善提案

    • お客様に診断結果を共有し、改善策を提案。必要に応じて再診断を実施

    手動診断のメリット

    手動診断を実施するメリットは、特に以下の3つの点があります。

    1.高精度な診断が可能(ツール診断では見落としがちな脆弱性も発見できる)

    自動ツールでは検出が難しい複雑な脆弱性やシステム固有のセキュリティリスクを特定できるのが、手動診断の大きな強みです。ツール診断はパターンマッチングやシグネチャベースでの診断が主ですが、手動診断では環境に応じた柔軟なテストが可能です。例えば、認証バイパスや権限昇格などの一部の脆弱性は、手動診断でないと見つけにくいケースが多くあります。

    2.システム固有の処理を考慮した診断が可能(攻撃者視点でのリスク分析)

    攻撃者がどのような手法でシステムを侵害できるかを想定し、システム固有の脆弱性を考慮した診断が可能です。例えば、Eコマースサイトでは、カート機能を悪用した決済の不正操作、ログイン処理の回避、注文金額の改ざんなどのシステム固有の処理に存在する脆弱性が狙われます。このような攻撃パターンは、ツールでは自動検出が困難です。企業のシステムに対する実際の攻撃手法を再現し、攻撃者視点でリスクを洗い出すことで、より実践的な対策が可能になります。

    3.診断結果の詳細なレポートと具体的な改善策の提示

    手動診断では、単に脆弱性の有無を報告するだけでなく、診断結果の詳細な分析と、具体的な改善策の提案が可能です。

    • 脆弱性のリスク評価
      発見された脆弱性に対して、攻撃が実際に実行された場合の影響度を評価し、対応の優先度を明確にします。これにより、企業がどの対策を優先すべきか判断しやすくなります。
    • システムに適した改善策の提案
      対象システムの構造や運用に最適な対応策を提示できます。
    • 組織のセキュリティレベル向上に貢献
      診断後のレポートを活用することで、企業の開発・運用チームがセキュリティ意識を高め、今後のリスク管理をすることに役立ちます。

    セキュリティエンジニアによる分析の重要性

    手動診断が有効な理由は、セキュリティエンジニアの専門知識と攻撃者視点の分析が加わることで、より実践的な脆弱性の発見が可能になるためです。コストや時間がかかるものの、企業の重要なシステムや高度なセキュリティ対策が求められる環境では、不可欠な診断手法といえます。

    手動診断が適しているケース

    手動診断は特に以下のケースで実施が推奨されます。

    1.Webアプリケーションやシステムの重要な部分を診断したい場合

    企業の基幹システムやWebアプリケーションは、ビジネスに直結する重要な資産であり、セキュリティの脆弱性が重大な被害につながる可能性があります。手動診断を行うことで、攻撃者の視点から脆弱性を洗い出し、リスクを最小限に抑えることができます。ミッションクリティカルなシステム(決済システム、顧客管理システム(CRM)、医療情報システム)など、情報漏えいや不正アクセスの影響が大きいシステムにも最適です。

    2.ツール診断では対応できない複雑な脆弱性を特定したい場合

    ツール診断は一般的な脆弱性をスキャンするのに適していますが、攻撃者が巧妙に悪用するような複雑な脆弱性の検出には限界があります。手動診断では、ツールでは見つけられない高度な攻撃パターンを想定して診断を行うことができます。

    • ツール診断では発見しにくい脆弱性の例
      ・システム固有の処理の不備(例:注文金額の改ざん、認証バイパス、不正送金)
      ・認証・認可の欠陥(例:権限昇格、APIの不正利用、セッション管理の不備)
      ・ゼロデイ攻撃のリスク評価(ツールでは未知の脆弱性を検出できない)
    • 手動診断が有効なケース
      ・ツール診断の結果に基づき、より詳細な調査が必要な場合
      ・重大な脆弱性が懸念されるシステムで、ツールの誤検出や見落としが心配な場合

    3.企業独自のシステムに合わせたセキュリティ診断が必要な場合

    標準化された診断ツールは、広く一般的な脆弱性を検出するのに適していますが、企業が開発した独自システムの仕様に依存する一部の脆弱性の検出はできません。手動診断では、個々の企業システムに合わせた診断も可能です。

    • 特定の業界や業務フローに依存するシステム
      ・金融機関のオンラインバンキングシステム
      ・ECサイトのカート・決済フロー
      ・医療機関の電子カルテシステム
    • 企業のポリシーに基づいたカスタム診断
      ・企業独自のセキュリティ要件に基づいた診断が可能
      ・企業の内部プロセスを考慮したセキュリティ評価ができる

    手動診断を実施する際の注意点

    手動診断を実施する際にはいくつかの注意点があります。特に、コストや診断期間の確保について事前に理解しておくことが重要です。

    1.コストが高くなる傾向がある

    手動診断は専門のセキュリティエンジニアが個別に対応するため、ツール診断と比較してコストが高くなりやすいという特徴があります。なぜコストが高くなるのでしょうか。

    • エンジニアの専門知識と経験が必要
      ・セキュリティの専門家がシステムの構造や処理を分析し、最適な攻撃シナリオを考慮するため、人件費がかかる。
    • 診断範囲に応じた工数が発生
      ・大規模なシステムや複数のアプリケーションを対象にする場合、診断工数が増え、それに伴いコストも上昇。
    • カスタム診断が必要な場合は追加費用が発生
      ・企業独自のシステムや特殊な環境(IoT、クラウド環境、APIなど)の診断には、標準的な診断手法ではカバーできないケースがあり、追加費用が必要になることも。

    2.診断に時間がかかる(スケジュールの確保が必要)

    手動診断は、対象システムの規模や複雑さに応じて診断期間が長くなる傾向があります。企業の規模によっては数週間~数か月程度かかる場合もあるため、診断を実施する際は、事前に十分なスケジュールを確保することが重要です。

    まとめ

    手動診断はセキュリティエンジニアがツールを活用し、システムやアプリケーションの脆弱性を調査・分析する診断手法です。診断結果はレポートとして具体的な改善策を提示し提供されるため、企業のセキュリティレベル向上に貢献します。ただし、コストが高く、診断には時間がかかるため、ツール診断と組み合わせることで、効率的かつ精度の高いセキュリティ対策が可能になります。企業のシステムやWebアプリの重要な部分を守るためには、ツール診断と手動診断を上手く組み合わせて実施することが有効です。

    CPEサービスリンクバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ―第2回「ツール診断のメリットとは?」はこちら―
    ―第3回「手動診断とツール診断、どちらを選ぶべきか?最適な診断方法の選び方」はこちら―


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    国内外で急増するサイバー攻撃被害:企業の実態と対策を徹底解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    近年、サイバー攻撃は高度化・多様化し、企業に甚大な被害をもたらすケースが増加しています。技術の進歩とともに攻撃手法も進化し、情報漏洩や業務停止といった経済的・社会的影響が深刻化しています。本記事では、国内外におけるサイバー攻撃の実態や国内事例・海外事例を交えて、企業が取り組むべきセキュリティ対策と今後の展望について解説します。

    サイバー攻撃の現状と企業への影響

    攻撃件数と高度化の背景

    近年、攻撃手法は単に増えているだけでなく、質的にも高度化しています。国家支援を背景にするグループや高度な技術を持つサイバー犯罪集団が、新たな脆弱性やゼロデイ攻撃を利用し、企業を標的としています。これにより、従来の企業の防御体制では対応することが難しくなってきています。

    企業への影響

    サイバー攻撃がもたらす影響は多岐にわたります。

    • 情報漏洩: 機密情報の流出は企業の信用を大きく損なうとともに、経済的損失へ直結します。
    • 業務停止: ランサムウェア攻撃やシステム侵入による業務停止は、企業の生産性低下や顧客信頼の失墜を招きます。
    • ブランドイメージの低下: 公衆の不信感を招くことにより、長期的な企業価値に影響が出る可能性があります。

    これらのリスクは、企業規模を問わず発生しており、対策強化の必要性が高まっています。

    国内企業の事例と実態

    国内事例の概要

    国内企業に対するサイバー攻撃の事例は、情報漏洩やシステム侵入、さらにはランサムウェアによる業務停止など多岐にわたります。多くの企業が攻撃を受け、被害規模は数百万円から数十億円にのぼるケースも報告されています。

    被害の規模と影響

    国内の事例では、攻撃後の情報漏洩による顧客の信頼失墜や、業務停止による生産性の低下が企業全体に深刻な影響を与えています。これにより、企業の経営戦略や今後の投資計画にも大きな影響が及んでいます。

    被害後の対応と課題

    攻撃発生後、迅速な初動対応が求められる一方で、社内体制の再構築や外部の専門機関との連携が課題となっています。多くの企業は、事後対応に追われる中で、セキュリティ意識の浸透や対策の見直しが急務となっています。

    海外企業におけるサイバー攻撃事例

    国際的な攻撃の実例

    海外では、大手国際企業や政府機関がサイバー攻撃のターゲットとなるケースが多く見られます。過去には、ランサムウェア「WannaCry」や「NotPetya」など、グローバルに大規模な混乱を引き起こした攻撃事例が報告されています。

    攻撃手法と背景

    これらの事例では、攻撃の背後に政治的・経済的動機が存在するケースが多く、国家間の緊張や国際情勢が影響しているとされています。高度な技術と資金力を背景に、攻撃者は複雑な手法を用いて企業の脆弱性を突いています。

    教訓と対策

    国際的な事例からは、企業がセキュリティ対策を強化する必要性が改めて浮き彫りになっています。各国政府や国際機関との情報共有、最新の防御技術の導入が、グローバルな脅威に対抗する鍵となります。

    サイバー攻撃の手口と企業が抱える脆弱性の分析

    多様化する攻撃手法

    現代のサイバー攻撃は、以下のような多様な手法で実行されます:

    • フィッシング: 偽装メールやSNSメッセージを利用し、個人情報やログイン情報を詐取する手法。
    • マルウェア: 悪意のあるプログラムを使用し、システムに侵入または破壊を試みる。
    • ランサムウェア: システムやデータを暗号化し、解除のための金銭を要求する。
    • ゼロデイ攻撃: 未発見の脆弱性を悪用することで、防御が難しい攻撃を行う。

    企業内部の脆弱性

    企業が攻撃の標的となる背景には、以下のような内部要因が挙げられます:

    • 旧式システムの利用: 定期的なアップデートが行われないシステムは、既知の脆弱性に対して無防備。
    • 専門人材の不足: サイバーセキュリティに精通した人材が不足している場合、適切な対策が後手に回る。
    • セキュリティ意識の低さ: 従業員の知識不足や対策意識の欠如が、攻撃成功のリスクを高める。

    これらの要因が複合的に絡み合い、企業は防御体制の強化が必要な状況にあります。

    企業が講じるべき対策と今後の展望

    基本的なセキュリティ対策

    まずは、以下の基本対策を徹底することが求められます。

    • ファイアウォールやIDS/IPSの導入: 外部からの不正アクセスを防止するための基本的なネットワークセキュリティ対策。
    • エンドポイント対策: 各端末におけるマルウェア対策と、不正な動作の監視の強化。
    • 定期的なバックアップ: ランサムウェア攻撃などに備えた、データの定期的なバックアップ体制の整備。

    最新の防御技術と戦略

    従来の対策に加え、最新の技術を取り入れることが重要です。

    • ゼロトラストアーキテクチャ: 全てのアクセスを厳格に検証し、内部外部の区別なくセキュリティを強化する手法。
    • 脅威インテリジェンスの活用: リアルタイムで攻撃手法や攻撃者の動向を把握し、迅速な対応を可能にする。
    • セキュリティオペレーションセンター(SOC)の設置: 24時間体制でネットワークを監視し、異常検知と迅速な対応を行う仕組みの導入。

    組織全体での対策強化

    技術面だけでなく、組織全体でセキュリティ意識を向上させることも必要です。

    • 従業員向けのセキュリティ教育: 定期的な研修やシミュレーションを通じて、攻撃手法への理解と対策意識を向上。
    • インシデント対応計画の策定: 攻撃発生時に迅速かつ効果的な対応ができるよう、事前に対応マニュアルを整備。
    • 業界間の連携と情報共有: 政府や他企業との連携を深め、攻撃情報や最新の対策情報を共有する体制の構築。

    今後の展望

    サイバー攻撃は今後も進化を続けることが予想されます。AIや機械学習を活用した防御システムの普及、国際的なセキュリティ基準の整備、そして各国政府や企業間の協力体制の強化が、今後の脅威に対抗する上で重要な役割を果たすでしょう。

    まとめ

    サイバー攻撃は単なる技術的な侵入にとどまらず、企業の経営基盤やブランド価値に大きな打撃を与えます。国内外で報告される事例は、情報漏洩、業務停止といった深刻な影響を伴い、企業はより一層のセキュリティ対策強化が求められています。基本対策の徹底に加え、最新技術の導入や組織全体でのセキュリティ意識向上が、今後のサイバー脅威に対抗するための鍵となります。

    FAQ(よくある質問)

    Q1. サイバー攻撃を完全に防ぐことは可能ですか?

    A1. 防御対策を強化することでリスクは大幅に軽減できますが、攻撃手法が日々進化しているため、完全な防止は困難です。継続的な対策の見直しが重要です。

    Q2. 被害を受けた場合の初動対応はどのようにすべきですか?

    A2. インシデントレスポンス体制の整備、専門家への迅速な連絡、攻撃経路の特定と被害拡大防止が求められます。

    Q3. 最新のセキュリティ技術にはどのようなものがありますか?

    A3. AI解析による異常検知、ゼロトラストアーキテクチャ、クラウドセキュリティ、脅威インテリジェンスの活用など、従来の対策と組み合わせた技術が注目されています。

    参考情報・リンク集

    ■IPA(独立行政法人情報処理推進機構)
     https://www.ipa.go.jp/security/index.html

    ■内閣サイバーセキュリティセンター(NISC)
     https://www.nisc.go.jp/

    ■JPCERT/CC
    (Japan Computer Emergency Response Team Coordination Center)
     https://www.jpcert.or.jp/

    ■米国 Cybersecurity and Infrastructure Security Agency (CISA)
     https://www.cisa.gov/

    ■NIST Cybersecurity Framework
     https://www.nist.gov/topics/cybersecurity

    本記事が、サイバー攻撃の脅威と企業が直面する実態、そして有効な対策の理解に役立つことを願っています。企業は常に最新の情報をキャッチアップし、セキュリティ戦略を継続的にアップデートすることが求められます。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2025年1月30日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2025」(組織編)を公表しました。本記事では、脅威の項目別に攻撃手口や対策例をまとめ、最後に組織がセキュリティ対策へ取り組むための考え方について解説します。2025年新たに登場した「地政学的リスク」や再浮上した「DDoS攻撃」にも注目です。

    情報セキュリティ10大脅威 2025概要

    情報セキュリティ10大脅威 2025
    出典:独立行政法人情報処理推進機構(IPA)
    「情報セキュリティ10大脅威 2025」(2025年1月30日)組織向け脅威

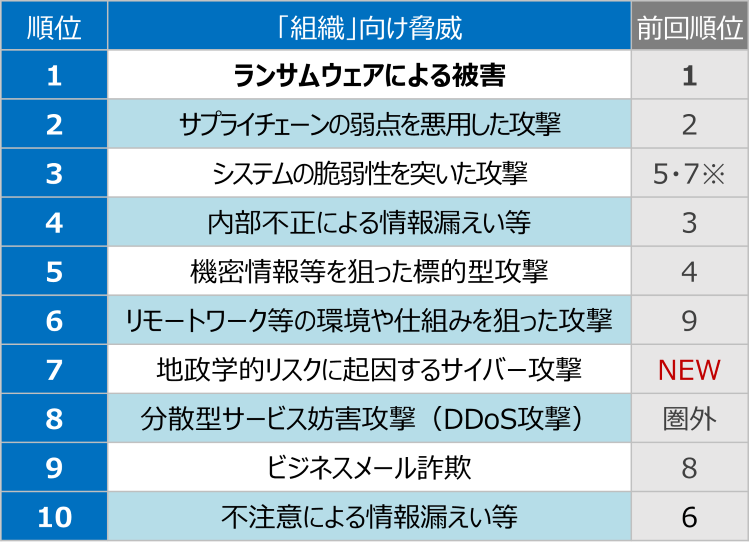
    ※「システムの脆弱性を突いた攻撃」は、昨年5位の「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」を7位の「脆弱性対策情報の公開に伴う悪用増加」に統合したもの

    独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2025」を発表しました。「組織」向けの脅威では、1位「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」が前年と同じ順位を維持。3位には「システムの脆弱性を突いた攻撃」が入りました。また、新たに「地政学的リスクに起因するサイバー攻撃」が7位にランクインし、「分散型サービス妨害攻撃(DDoS攻撃)」が5年ぶりに8位として復活。昨年の「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」と「脆弱性対策情報の公開に伴う悪用増加」は「システムの脆弱性を突いた攻撃」に統合され、名称が変更されました。その他の一部の脅威についても前年までから名称が変更されていることに注意が必要です。

    2024年度版との比較

    ここからは細かく内容をみていきましょう。まず、2024年と比較してみると、上位については変動が少なく、3位にランクインした「システムの脆弱性を突いた攻撃」は「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」(昨年5位)と「脆弱性対策情報の公開に伴う悪用増加」(昨年7位)を統合して、3位にランクインしており、そこから押し出されるように「内部不正による情報漏えい等」「機密情報等を狙った標的型攻撃」が4位、5位とランクインしています。つまり1位から5位にかけては大きく変動がみられず、引き続き脅威として社会に強い影響を及ぼしていると考えられます。

    6位以降に目を向けると、新設された「地政学的リスクに起因するサイバー攻撃」が7位にランクインしていること、分散型サービス妨害攻撃(DDoS攻撃)」が5年ぶりに圏外から8位に復活していることが目を引きます。

    不動の1位2位「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」

    前年に続き「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」が1位・2位を占めました。これらの攻撃は、単なる技術的な問題にとどまらず、企業や組織の事業継続性そのものを脅かす脅威として定着していることがみてとれます。2024年に発生した大手出版グループが被害にあったランサムウェア攻撃の事例が記憶に新しいでしょう。

    ランサム攻撃による被害

    ランサムウェア攻撃は、データを暗号化し、復号のために身代金を要求するマルウェアの一種ですが、近年では情報窃取を伴う「二重脅迫」が増加し、データの公開を防ぐために多額の支払いを迫られるケースも少なくありません。特に、国際的な犯罪グループが組織的に展開する攻撃が増えており、標的は政府機関から中小企業、医療機関に至るまで広範囲に及びます。攻撃の手口も巧妙化し、ネットワーク機器を標的とした攻撃や、正規の業務メールを装ったフィッシング攻撃、リモートデスクトッププロトコル(RDP)の脆弱性を悪用した侵入など、様々な起点から攻撃される恐れがあります。そうして一度侵入を許してしまえば、システムが完全に暗号化されるだけでなく、社内ネットワーク全体に感染が広がり、復旧には多大な時間とコストがかかります。そのため、定期的なバックアップやセキュリティ監査の実施、多要素認証の導入といった基本的な対策の徹底が求められます。

    サプライチェーンや委託先を狙った攻撃

    サプライチェーン攻撃は、標的となる組織が直接狙われるのではなく、その取引先や委託業者のシステムを経由して攻撃が行われる点が特徴です。多くの企業がクラウドサービスや外部のITベンダに依存している現在、攻撃者は比較的セキュリティが脆弱な部分を狙い、標的に到達します。例えば、委託先のネットワーク機器の脆弱性を利用してネットワークに侵入し、そこから標的のネットワークに到達する、あるいはソフトウェアのアップデートに悪意あるコードを仕込み、正規の更新として広範囲に感染させる手口などが考えられます。2024年には全国の自治体や企業から、顧客への通知等の印刷業務などを請け負う企業がサイバー攻撃を受け、委託元から相次いで情報漏洩被害を発表する事態に発展しました。このようなサプライチェーン攻撃は、企業の単独努力だけで防ぐことが難しく、取引先全体のセキュリティを強化する必要があります。そのため、契約時にセキュリティ要件を明確にし、定期的な監査を行うことが不可欠となります。他にもゼロトラストアーキテクチャを採用し、すべてのアクセスを検証する仕組みを構築することも有効です。

    新設された「地政学的リスクに起因するサイバー攻撃」

    「情報セキュリティ10大脅威 2025」において、新たに7位にランクインした「地政学的リスクに起因するサイバー攻撃」は、国際情勢の変動が直接的にサイバー脅威へと結びつくリスクを指しています。

    IPAの「情報セキュリティ10大脅威」はその年に注意すべき脅威を「10大脅威選考会」によって選定しており、通常は攻撃手法等に焦点が置かれていますが、この項は政治的・外交的理由/背景という、動機の部分に着目されたカテゴリとなります。

    近年、国家間の対立に起因する経済制裁、地域紛争などの影響を受けて、国家が支援するサイバー攻撃が増加しています。アメリカでは「Volt Typhoon」「Salt Typhoon」といった中国系攻撃グループにより、重要インフラが狙われたと発表*24されており、日本でも電力網や通信システム、金融機関への影響が懸念されています。また、特定の国や組織が支援するAPT攻撃グループによるサイバー攻撃も活発化しており、国の機密情報や、企業の先端情報が狙われるケースもあります。こうした攻撃は政治的影響力の拡大を目的としていると考えられますが、一方で国家支援による金銭目的の攻撃も存在します。北朝鮮が支援するグループ「TraderTraitor」(トレイダートレイター)により、わが国の暗号資産関連事業者から約482億円相当の暗号資産を窃取した事例*2がこれに該当します。北朝鮮はこうして得た資金を、兵器開発や国家運営のために充てていると考えられ、今後も攻撃が継続される懸念があります。

    地政学リスクに起因するサイバー攻撃に関わる攻撃者は、豊富なリソースを用いて、ありとあらゆる手段を駆使して目的の達成を狙います。基本的なサイバーセキュリティ対策はもちろんですが、アタックサーフェス(サイバー攻撃の対象となりうるIT資産や攻撃点・攻撃経路)を意識し、優先順位をつけて対策をすることが重要です。

    圏外からの浮上「分散型サービス妨害攻撃(DDoS攻撃)」

    DDoS攻撃は、IoTデバイスを乗っ取り形成されたボットネットを利用し、膨大なトラフィックを送りつけることで、サービスの可用性に打撃を与えるサイバー攻撃として知られています。2024年末、国内外の銀行や航空会社等を狙った大規模なDDoS攻撃が発生し、社会的な混乱を引き起こしました。特に、日本の大手銀行では複数行のオンラインバンキングの接続障害が発生し、利用者の送金や決済に大きな影響が及びました。また、大手航空会社も攻撃を受け、一部の便で遅延や欠航が発生しました。このような社会に影響を及ぼす大規模な攻撃が発生したことで、内閣サイバーセキュリティセンター(NISC)からは2025年2月4日に注意喚起*3が出されています。改めて脅威としての警戒感が高まったことが、今回の浮上の背景にあるでしょう。

    その他の脅威

    ここからは、これまでに述べた4つ以外の脅威について説明します。

    3位「システムの脆弱性を突いた攻撃」

    この脅威は昨年の5位「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」と、7位「脆弱性対策情報の公開に伴う悪用増加」を統合した脅威となっています。ソフトウェアやシステムの脆弱性が発見されると、攻撃者は修正プログラムが提供される前に攻撃を仕掛けることがあります(ゼロデイ攻撃)。また、修正プログラムが公開された後も、更新を怠る企業や組織を狙い、既知の脆弱性を悪用するケースがあります。

    対策:最新のセキュリティパッチを迅速に適用することが不可欠であり、脆弱性管理体制の強化が有効です。

    4位「内部不正による情報漏えい等」

    組織の従業員や元従業員等の関係者による機密情報の持ち出しや削除といった不正行為を指します。組織に不満を持つ者や不正に利益を得ようとする者による悪意ある行動のほか、情報管理規則に違反して持ち出された情報が紛失や漏洩などにより、第三者に開示されてしまうことも含まれます。組織の社会的信用の失墜、慰謝料・損害賠償、顧客離れ、取引停止、技術情報漏洩による競争力の低下など、甚大な損害に繋がるおそれがあります。

    対策:アクセス権限の最小化、ログ監視の強化、定期的な従業員教育の実施、退職者のアカウント管理徹底、機密情報の持ち出しルールの制定をし、不正行為の抑止と早期発見を図る、といったことが有効です。

    5位「機密情報等を狙った標的型攻撃」

    標的型攻撃とは、明確な意思と目的を持った人間が特定の企業・組織・業界を狙って行うサイバー攻撃を指します。不特定多数の相手に無差別に行う攻撃とは異なり、特定の企業・組織・業界をターゲットにして、保有している機密情報の窃取やシステム・設備の破壊・停止といった明確な目的を持って行われます。長期間継続して行われることがあり、標的とする組織内部に攻撃者が数年間潜入して活動するといった事例もあります。

    対策:従業員への標的型攻撃訓練、メールのセキュリティ強化、ゼロトラストモデルの導入、ネットワーク監視の強化、多要素認証の実施、アプリケーション許可リストの作成、異常な通信や挙動を検知するシステムを活用し、侵入の防止と早期発見を図ることが有効です。

    6位「リモートワーク等の環境や仕組みを狙った攻撃」

    新型コロナウイルス対策として急速なテレワークへの移行が求められたことにより、VPNを経由した自宅等社外からの社内システムへのアクセスや、Zoom等によるオンライン会議等の機会が増加しました。結果として、私物PCや自宅ネットワークの利用、VPN等のために初めて使用するソフトウェアの導入等、従来出張用や緊急用だったシステムをテレワークのために恒常的に使うケースが増加しました。テレワーク業務環境に脆弱性があると、社内システムに不正アクセスされたり、Web会議をのぞき見されたり、PCにウイルスを感染させられたりするリスクに繋がります。

    対策:ゼロトラストセキュリティの導入、ネットワーク機器を含むVPNセキュリティ強化、最新セキュリティパッチの適用、多要素認証の徹底、従業員のセキュリティ教育を行うといったことなどが有効です。

    9位「ビジネスメール詐欺」

    ビジネスメール詐欺は、巧妙な偽のメールを組織・企業に送り付け、従業員を騙して送金取引に関わる資金を詐取する等の金銭被害をもたらす攻撃です。攻撃の準備として、企業内の従業員等の情報が狙われたり、情報を窃取するウイルスが使用されたりします。

    対策:メール送信ドメイン認証(DMARC・SPF・DKIM)の導入、不審な送金依頼の複数人確認ルールの徹底、従業員への詐欺メール訓練、セキュリティソフトによるメールフィルタリングを強化し、被害の防止と早期発見を図るといったことが有効です。

    10位「不注意による情報漏えい等」

    不注意による情報漏洩といえばメールの誤送信ですが、その原因は「宛先の入力ミス」「情報の取り扱いに関する認識不足」「宛先や添付ファイルについての勘違い」が考えられます。うっかりミスによるメールの誤送信が、場合によっては、情報漏洩など大きな事故に繋がります。

    対策:メール送信前の上長承認や誤送信防止ツールの導入、送信先の自動チェック機能の活用、メールの電子署名の付与(S/MIMEやPGP)・DMARCの導入、機密情報の暗号化、誤送信時の迅速な対応手順マニュアルの策定、従業員への定期的な情報管理教育を実施するといった対策が有効です。

    BBSecでは

    当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。

    sqat.jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

    SQAT脆弱性診断

    BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

    ペネトレーションテスト

    「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ネットワーク脆弱性診断とは?
    【応用編】:企業のセキュリティを守る重要な対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    このシリーズでは全3回にわたり、ネットワーク脆弱性診断について取り上げます。最終回となる第3回目は応用編として、企業が直面するネットワークのセキュリティ課題について、事例とともに紹介します。最後に、ネットワーク脆弱性診断の実施メリットや適切なサービス選びのポイントを解説します。

    企業が直面するネットワークセキュリティの3つの課題

    近年、企業ネットワークに対する攻撃はますます高度化・多様化しており、外部からのサイバー攻撃だけでなく、内部要因によるセキュリティリスクも増加しています。企業が直面しがちなセキュリティ課題について主な例を紹介します。

    1. 外部からの攻撃
      外部からのサイバー攻撃は、組織にとって最大の脅威の一つです。例えば、ランサムウェア攻撃によって重要なデータが暗号化され、多額の身代金を要求される事例が増加しています。また、DDoS攻撃によってウェブサイトやシステムが停止し、業務継続に支障をきたすケースもあります。
    2. 内部脅威(内部者の不正行為、設定ミス)
      内部者による不正行為や設定ミスも深刻な課題です。例えば、従業員が意図せず機密情報を漏洩したり、不適切なシステム設定が攻撃者に侵入の隙を与えたりするケースもあります。特に、クラウドサービスの設定ミスは外部から気づかれにくいため、重大な被害を引き起こすことがあります。
    3. ハイブリッド環境における複雑な管理
      クラウドとオンプレミスのシステムが共存するハイブリッド環境では、ネットワークの複雑さが増し、セキュリティ管理が難しくなっています。例えば、クラウド環境でのアクセス制御ミスや、オンプレミス環境の古いシステムに未適用のセキュリティパッチが攻撃の入り口となることがあります。

    これらのセキュリティ課題を放置してしまうと、情報漏洩や業務停止といった直接的な損害だけでなく、顧客や取引先の信頼を失うという長期的な影響も避けられません。これらの課題に適切に対応するためには、ネットワーク環境全体の脆弱性を把握し、的確な対策を講じることが不可欠です。

    ネットワーク脆弱性のリスクとは?古いOSやソフトウェア使用の危険性

    企業のネットワーク環境で脆弱性が放置されていると、攻撃者に侵入されるリスクが高まります。よく知られるネットワークの脆弱性カテゴリの例は以下の通りです。

    • 古いソフトウェアやOS
      サポートが終了したOSや古いバージョンのソフトウェアを使用していると、攻撃者が既知の脆弱性を悪用し、システムに侵入するリスクが高まります。
    • デフォルト設定や弱いパスワード
      ネットワーク機器やアプリケーションがデフォルト設定のままだと、攻撃者が簡単に侵入できる可能性があります。また、『123456』や『password』のように単純な文字列で構成されたパスワードは、総当り(Brute-Force)攻撃の成功率を高めます。

    ネットワークの脆弱性を悪用した攻撃事例

    ネットワークの脆弱性を悪用した攻撃は、世界中で多くの企業に甚大な影響を与えています。ここでは、実際に起きた攻撃事例の情報が掲載されているサイトの一部をご紹介します。

    1. ランサムウェア攻撃の事例
      近年、企業で最も被害件数が増えているサイバー攻撃はランサムウェア攻撃です。ランサムウェアは、個人情報や企業の機密情報などの重要なデータを暗号化することによって、被害者に深刻な損害をもたらします。

      【2025年最新】国内外におけるランサムウェアの被害企業一覧とその実態
      参考:https://cybersecurity-jp.com/contents/data-security/1612/
    2. DDoS攻撃の事例
      【2024年版】国内DDoS攻撃被害企業の例
      参考:https://act1.co.jp/column/0125-2/

    SQAT.jpでは以下の記事でDoS攻撃・DDoS攻撃に関する情報をご紹介しています。こちらもあわせてご覧ください。
    「DoS攻撃とは?DDoS攻撃との違い、すぐにできる3つの基本的な対策」

    攻撃者は依然として、セキュリティがあまいシステムを狙っているため、隙をつくらないよう事前に防御しておきたいところです。ネットワーク脆弱性診断を定期的に実施することで、潜在的なリスクを早期に発見し、被害を未然に防ぐことができます。次の項目で、ネットワーク脆弱性診断実施によるメリットについて具体的に紹介します。

    ネットワーク脆弱性診断実施によるメリット

    ネットワーク脆弱性診断を実施することで得られるメリットは大きく分けて以下の3つになります。

    • 攻撃リスクの低減
      ネットワーク脆弱性診断を実施することで、サーバやネットワーク機器、端末などに対する攻撃リスクを大幅に低減できます。ネットワーク脆弱性診断では、情報漏洩やデータ改ざんの原因となるセキュリティホール、構成ミス、OSやミドルウェア、サーバソフトウェアの未適用パッチを事前に特定することによって、どのように対策を講じればよいかがみえてきます。これにより、サイバー攻撃のリスクを未然に防ぎ、ビジネス継続性を確保します。結果的に企業全体のセキュリティレベルが向上するため、自組織がサイバー攻撃の対象となる機会を減らし、安心して業務を進められる環境を整えることができます。
    • 顧客・取引先からの信頼向上
      顧客や取引先に対し、情報資産を守るための積極的な姿勢をアピールすることで、信頼度が向上します。診断の実施は、セキュリティコンプライアンスの基準を満たすことにも寄与し、パートナー企業や規制当局からの信頼性を確保します。結果的に、安心感を提供することで取引関係の強化や新規顧客獲得のチャンスを広げ、企業成長を後押しします。
    • セキュリティ対策コストの削減
      ネットワーク脆弱性診断は、長期的な視点で考えると、セキュリティ対策コストを削減する効果があります。診断を通じて、リスクの優先順位を明確化し、効果的かつ効率的な対策を講じることで、不要な出費を回避できます。例えば、全てのシステムやデバイスに無差別に対策を施すのではなく、本当に必要な部分にのみリソースを集中させることが可能です。また、診断の結果をもとに適切な運用改善やセキュリティツールの選定を行うことで、運用コストを最適化します。さらに、セキュリティインシデント発生時の対応コストや業務停止による損失を未然に防ぐことにもつながります。

    定期的な脆弱性診断の実施の重要性

    脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても形を変えて自組織のシステムにサイバー攻撃を行う可能性は十分にあります。顧客が安心してサービスを利用し続けられるためにも定期的な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要です。診断ツールの検討に関しては自組織の環境やシステムの特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。

    脆弱性診断サービスの選び方

    脆弱性診断サービスを選ぶ際には、信頼性と効果的な診断を提供できるベンダーを選定することが重要です。選定時に注目すべきポイントをご紹介します。

    • ベンダーの実績確認
      まず、ベンダーの実績を確認することが大切です。過去に同業種の企業での診断経験があるか、セキュリティに関する認定資格を持つ専門家がいるかを確認しましょう。例えば、独立行政法人情報処理推進機構(IPA)が公開している「情報セキュリティサービス基準適合サービスリスト」には、経済産業省が策定した「情報セキュリティサービス基準」に適合した信頼性の高い事業者のサービスが掲載されています。また、顧客レビューや導入事例の有無も信頼性を判断するポイントです。
    • 診断範囲やツールの使用状況
      提供される診断範囲や使用ツールを確認しましょう。ネットワーク、アプリケーション、クラウド環境など、対象範囲が自社のセキュリティニーズに合致していることが重要です。また、自動診断ツールと手動診断を組み合わせたサービスは、より精度の高い結果が期待できます。
    • コストパフォーマンスとアフターサポート
      コストパフォーマンスも重要なポイントです。見積もり金額だけでなく、診断後のレポート作成や改善提案、アフターサポートが充実しているかを確認しましょう。一時的な診断だけでなく、継続的なサポートを提供しているベンダーは、長期的なセキュリティ向上に貢献します。

    また、選定時は価格だけで判断せず、サービス内容やサポート体制も慎重に検討しましょう。診断結果が形骸化しないよう、実行可能な改善提案を行うベンダーを選ぶことも重要です。

    適切な脆弱性診断サービスを選ぶことで、ネットワークのセキュリティリスクを大幅に軽減できます。弊社ブロードバンドセキュリティが提供するSQAT脆弱性診断サービスでは、診断範囲の柔軟なカスタマイズや専門家によるサポートを提供しています。詳細はこちらをご覧ください。

    SQAT脆弱性診断サービスの優位性

    SQAT®(Software Quality Analysis Team)サービスは「システムの弱点をあらゆる視点から網羅する」「正確かつ客観性の高いレポートをする」「お客様にわかりやすく説明する」が特徴です。お客様は、すべての問題部位と脆弱性のポイントの把握、リスクに対する明確な理解、具体的な対策立案のヒントを得ることが出来ます。

    SQAT脆弱性診断サービスの特長

    外部からの脆弱性診断のみご提供するのではなく、様々な情報セキュリティ対策の観点からサービス・ソリューションを組み合わせ、お客様にとって最適解をご提案するのが、SQAT脆弱性診断サービスの特徴です。

    まとめ

    ネットワーク脆弱性診断は、企業のセキュリティを守るために不可欠な対策の一つです。本記事では、外部攻撃、内部脅威、ハイブリッド環境の管理の複雑さという主要なセキュリティ課題を解説しました。特にランサムウェアやDDoS攻撃の事例では、情報漏洩や業務停止など深刻な被害が発生しています。脆弱性診断を実施することで、未適用パッチや設定ミスなどを特定し、サイバー攻撃のリスクを低減させることが可能です。また、定期的な診断は顧客や取引先の信頼向上にも寄与し、長期的にはコスト削減や効率的なリソース配分に繋がります。診断サービス選定時には、ベンダーの実績、診断範囲、コストパフォーマンス、アフターサポートの確認が重要です。特に弊社のサービスである、SQAT脆弱性診断サービスは柔軟な診断範囲や専門家のサポートを特徴とし、企業のセキュリティ強化を総合的に支援します。定期的な診断の実施で潜在リスクを早期発見し、セキュリティレベル向上を図りましょう。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AWSを狙うランサムウェアCodefingerの脅威と
    企業が取るべきセキュリティ対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    近年、クラウドサービスの利用が拡大する中で、新たなサイバー攻撃が注目を集めています。その中でもCodefingerというランサムウェアグループが、Amazon Web Services(AWS)のS3バケットを標的にした攻撃を展開していることが報告されています。この攻撃は、データの暗号化を通じて企業に多大な被害をもたらし、対策の重要性が浮き彫りになっています。

    ■関連記事
    https://www.halcyon.ai/blog/abusing-aws-native-services-ransomware-encrypting-s3-buckets-with-sse-c

    Codefingerによる攻撃の手口

    Codefingerの攻撃は、AWSの認証情報を不正に入手するところから始まります。主にフィッシング攻撃や既知の脆弱性を利用して認証情報を取得した攻撃者は、その情報を使い、AWSの「Server-Side Encryption with Customer Provided Keys(SSE-C)」機能を悪用します。この機能は、ユーザーが独自の暗号鍵を用いてデータを暗号化するものですが、攻撃者はこれを逆手に取り、データを勝手に暗号化してしまいます。

    さらに、攻撃者はS3 Object Lifecycle Management APIを使用し、データを自動的に削除するポリシーを設定します。この結果、被害を受けた企業は重要なデータにアクセスできなくなるばかりか、高額な身代金を要求される事態に陥ります。

    攻撃の影響とリスク

    この攻撃がもたらす影響は非常に深刻です。暗号化されたデータはAWS側にも復号化ができない仕組みになっており、攻撃者以外によるデータの復旧がほぼ不可能です。そのため、多くの場合、被害者は身代金を支払うか、データを諦める選択を迫られます。このような状況は、企業の業務停止や信頼失墜を引き起こし、さらには経済的損失にもつながります。また、Codefingerの攻撃手法は他のサイバー犯罪グループによって模倣される可能性があり、攻撃の拡大が懸念されています。クラウドサービスを利用する企業にとって、こうしたリスクは今後さらに高まるでしょう。

    企業が取るべき防御策

    このような攻撃に対抗するには、以下のような多層的な対策を講じることが重要です。

    • AWS環境での認証情報の管理の徹底
      AWSのセキュリティ設定を強化することも効果的です。例えば、SSE-Cの利用を制限するポリシーを設定することで、攻撃者による悪用を防ぐことができます。また、必要最低限の権限のみを付与する「権限の最小化」を徹底することで、万が一認証情報が漏洩しても被害を最小限に抑えることが可能です。
    • AWSセキュリティ設定の強化
      Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    業界全体でのセキュリティ強化の必要性

    Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    まとめ

    Codefingerの攻撃は、AWS環境におけるセキュリティリスクを浮き彫りにしました。このような脅威に対処するためには、認証情報の管理、多要素認証の導入、セキュリティ設定の強化など、企業が積極的に防御策を講じる必要があります。また、クラウドサービスプロバイダーも、不正アクセスを迅速に検出し、対応できる仕組みを強化することで、顧客の信頼を守ることが求められます。今回の事例を契機に、セキュリティ対策の見直しを検討してみてはいかがでしょうか。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年1月22日(水)14:00~15:00
    「ランサムウェア対策の要!ペネトレーションテストとは? -ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年1月29日(水)13:00~14:00
    「サイバー攻撃から企業を守る!ソースコード診断が実現する“安全な開発”」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバー攻撃者は何を狙うのか?~サイバー攻撃の準備段階~
    第1回 侵入するための偵察活動

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    攻撃者はターゲットの目星を付けるためや、侵入を計画・実行するために情報を収集します。この情報収集活動が偵察活動です。サイバー攻撃などが発生したとき、たいてい注目されるのはどこから入られたのか、どういった痕跡が残されているのかといった侵害行為の初動(初期アクセス)の時点からですが、攻撃者は侵害行為を始める前に偵察活動と、侵害行為のための足掛かりづくりを行います。シリーズ第1回目の今回はこの偵察活動についてお伝えします。

    偵察活動の例

    ランサムウェア攻撃グループ「LockBit」

    2024年初頭に国際法執行機関による捜査の結果、一部関係者が逮捕されたランサムウェア「LockBit」ですが、LockBitも偵察活動の一環として他の脅威アクターからフィッシングや脆弱なアプリ、ブルートフォース攻撃で取得したRDPアカウントの情報をアフィリエイト経由で入手していたといわれています*4。

    Cobalt Strikeを悪用するランサムウェアグループ

    本来は正規の攻撃再現ツールであるCobalt Strikeですが、その高い機能性からランサムウェアギャングなどによる悪用が行われているソフトウェアでもあります*2。過去に行われたCobalt Strikeを悪用したキャンペーンではフィッシング手法が使われていることも周知されています*3。また、Cobalt StrikeにはBeaconという機能*4があり、この機能はターゲットのスキャンとソフトウェアの種類とバージョンの特定を行うことができます。正しく使用すればアセット管理・インベントリ管理にも使えるのですが、残念なことにこの機能が悪用されたことがあります。この悪用はフィッシング後に実行されていますが、偵察活動の一環として使用された可能性があることからこちらの項でご紹介します。

    Volt Typhoon

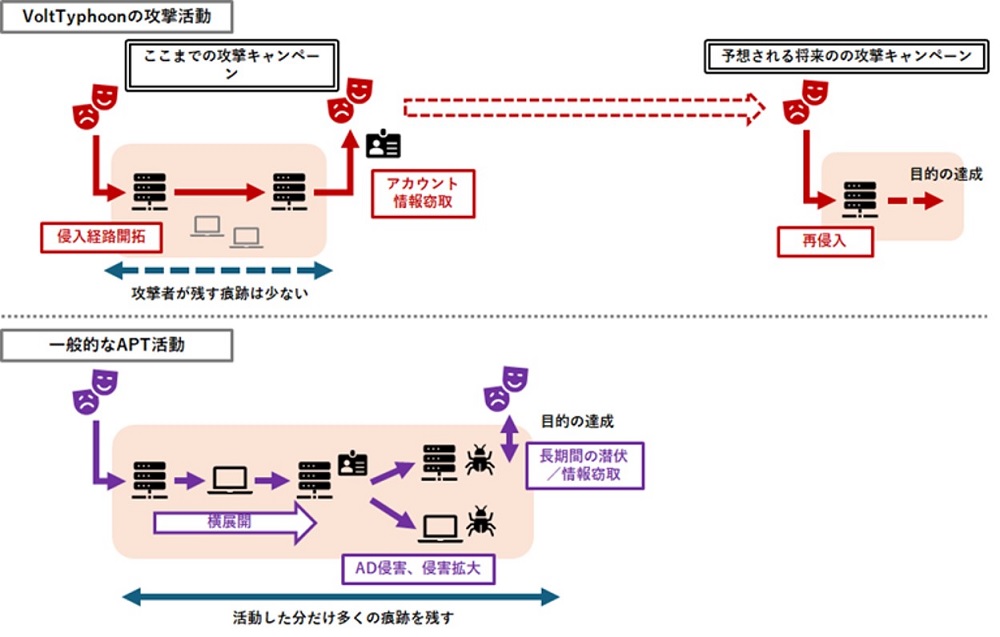
    ランサムウェアギャングやマルウェア以外の中でも、我々にとって比較的身近な、国家支援型の脅威アクターの中で名前が挙げられるグループの一つが「Volt Typhoon」でしょう。JPCERT/CCから詳細なレポートも出ており、その活動の特徴から侵害の痕跡をもととした対策があまり効果的でない点について指摘されています。これはVolt Typhoonがターゲットとするものがアクティブディレクトリ(AD)に限定されること、偵察活動と実際の侵害行為を時系列的に完全に切り離して実行していることの2点によります。つまり、Volt Typhoonや類似のアクターに対しては偵察行為の時点で発見するということが重要となります。

    JPCERT/CCは豪州通信情報局豪州サイバーセキュリティセンター(ASD’s ACSC)主導のもと各国と協力の上、2024年8月にWindowsのイベントログと脅威検出についてのベストプラクティスを発表しています*5。これはシステム内規制戦術をとる脅威アクターをターゲットとした文書ですが、Volt Typhoonもケーススタディとして取り上げられています。Windows環境、特にAD環境を運用されている組織の方はぜひこの文書を参考にログの取得方法の見直しをすることをおすすめします。

    偵察活動の一覧

    最後にMITRE ATT&CKで偵察活動として挙げられているものの一覧を掲載します。

    弊社では11月20日(水)13:50より、「中小企業に迫るランサムウェア!サプライチェーン攻撃とは -サプライチェーン攻撃から企業を守るための取り組み-」と題し、ウェビナーを開催予定です。こちらでは以下でご紹介するMITRE ATT&CKで挙げられている偵察活動の例について、講師が解説いたします。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

    表の見方

    • MITRE ATT&CK ID: MITRE ATT&CKで活動に対して付与されているID
    • 名称:MITRE ATT&CKが活動に対して付与した名称
    • 備考:記載があるものはよく偵察活動で実行されているものについて弊社で記載したもの

    偵察活動の一覧

    MITRE ATT&CK ID名称備考
    T1595アクティブスキャン
    0.001IPブロック(パブリックIP)のスキャン
    0.002脆弱性スキャン
    備考

    攻撃者は悪用できそうな脆弱性を見つけるために脆弱性スキャンを実行するケースが多い。公開アセットに対する脆弱性スキャン自体を防ぐことは困難であるため、不要なアセットを公開しないことや適切なアクセス制御を行うこと、公開アセットの脆弱性を最低限に抑えること、ネットワークトラフィックの中身やフローから脅威を発見する体制を整えることがポイントとなる。

    0.003ワードリストスキャン 注 1)
    T1592ターゲットのホスト情報の収集
    0.001ハードウェア
    0.002ソフトウェア
    備考

    攻撃者は複数の手段でホスト情報を収集する。侵害したWebサイトを経由した未来のターゲット情報(Webブラウザ関連の情報)の収集、フィッシングサイトの訪問者からのユーザーエージェント情報の取得、サプライチェーン攻撃のためのソフトウェアコードの情報や特定のソフトウェアを使用しているコンピューターリストの収集などがある。

    0.003ファームウェア
    0.004クライアント設定 注 2)
    T1592ターゲットの認証・個人情報の収集 注 3)
    0.001認証情報
    備考

    攻撃者はありとあらゆる手段を用いて認証情報を収集する。単純なログイン情報の取得だけでなく、ターゲット組織内のユーザーの個人用・ビジネス用両方のアカウント同じパスワードを使い回しているケースなどを狙って認証情報を取得する。また、過去に情報漏洩の被害に遭った企業をターゲットにブルートフォース攻撃を実行したり、特定の機器やソフトウェアの認証情報を収集したり、SMS経由でスピアフィッシングメッセージを送信し認証情報を窃取することもある。偵察行為の時点では防御や検知が困難なため、実際に悪用された時点での検知が重要となる。

    0.002メールアドレス
    備考

    攻撃者は、ソーシャルメディア、公開Webサイトの情報の検索、Microsoft 365環境用のアドレスを公開APIなどの手段を利用して入手することができる。入手した情報はフィッシングやブルートフォース攻撃に利用される可能性がある。もともとメールアドレスは外部公開を前提とした情報であるため防御は困難だが、メールアドレスやユーザー名を探索しようとする目的のトラフィックを検知することで攻撃の予兆を把握することができる。

    0.003従業員名
    備考

    攻撃者はフィッシングなどで相手を信用させるため、アカウント侵害の際に悪用するため、従業員情報を収集する。SNSやターゲットのWebサイトの検索などで容易に収集可能なため、偵察行為の時点では防御や検知は困難である。実際に悪用された時点での検出が重要となる。

    T1592ターゲットのネットワーク情報の収集
    0.001ドメインプロパティ 注 4)
    0.002DNS
    0.003ネットワークの信頼関係 注 5)
    0.004ネットワークトポロジー
    0.005IPアドレス
    0.006ネットワークセキュリティアプライアンス
    T1591ターゲットの組織情報の収集
    0.001物理ロケーションの推定
    0.002取引関係の推定
    備考

    攻撃者は、ターゲティングに利用できる取引関係の情報情報(ハードウェア・ソフトウェアのサプライチェーンやセカンドパーティー・サードパーティーの組織・ドメインの情報など)を収集する。収集した情報は他の偵察行為や攻撃の足掛かりづくり、初期アクセスに展開される可能性がある。防御や検知は困難で、この段階では不正確な判定につながる可能性が高いため、悪用された時点での検出が重要となる。

    0.003ビジネスのテンポの推定 注 6)
    0.004役職などの推定
    備考

    攻撃者は、ターゲット設定のために、組織内の主要な人員の情報やアクセスできるデータやリソースなどの情報を収集する。フィッシングなどによる情報収集から、最も効率的にデータにアクセスできるアカウントはどれか、自分が情報をそろえているアカウントがアクセスできるデータの範囲はどこかといった情報を確認し、侵害すべき対象を見極める。収集した情報は他の偵察行為や攻撃の足掛かりづくり、初期アクセスに展開される可能性がある。偵察行為の時点では防御や検知は困難なため、悪用された時点での検出が重要となる。

    T1598情報収集のためのフィッシング
    0.001スピアフィッシングサービス 注 7)
    0.002悪意のあるコードなどを含む添付ファイルによるスピアフィッシング
    備考

    スピアフィッシングでは、攻撃者がソーシャルエンジニアリングの技法を用いて、ターゲット企業のユーザーに対して悪意あるコードなどを含む添付ファイルを含んだメールを送信し、その添付ファイルを開かせ、認証情報などの悪用可能な情報を収集する。防御方法としては、SPFやDKIM、DMARCといったメールサーバの基本設定を行うことや、フィルタリング、ユーザートレーニングが推奨されている。検知方法としてはメールのモニタリングやフィルタリング、ネットワークトラフィックの監視や分析が有効。

    0.003/td>リンクを悪用したスピアフィッシング
    備考

    スピアフィッシングのうち、メッセージ内にリンク挿入したものやトラッキング用のタグを含むもの。リンク先自体は正規のWebサイトの場合もあれば、リンク先は悪意のあるWebサイトの場合もあり、攻撃者はサイトへ誘導したうえで認証情報を窃取する。またトラッキング用のタグを使用し、ユーザーが対象のメールを開いたかどうかを確認する。この場合も防御方法としては、SPFやDKIM、DMARCといったメールサーバの基本設定を行うことや、フィルタリング、ユーザートレーニングが推奨される。検知方法も同様で、メールのモニタリングやフィルタリング、ネットワークトラフィックの監視や分析が有効。

    0.004音声によるスピアフィッシング
    備考

    音声通信(電話)を用いたスピアフィッシング。攻撃者は取引先やテクニカルサポートスタッフなどの信頼できる相手を装い機密情報を聞き出そうとする。また、フィッシングメッセージから電話を掛けるように誘導するパターンや別の偵察活動で得た情報を利用し、ターゲットの信頼を得ようとすることもある。実例として、認証情報の窃取、サポートデスクに連絡して権限昇格を要求する、悪意のあるWebサイトへの誘導などがある。ほかのスピアフィッシングに比べると防御・検知の手段が限られており、防御はユーザーのセキュリティ教育、検知はコールログの監視などにとどまる。

    T1597閉鎖的・限定的な情報源からの情報収集 注 8)
    0.001脅威インテリンジェスベンダー 注 9)
    0.002技術データの購入 注 10)
    T1596公開技術データベースの検索 注 11)
    0.001DNS/Passive DNS
    0.002WHOIS
    0.003デジタル証明書
    0.004CDN
    0.005公開スキャンデータベース
    T1593公開Webサイト・ドメインの検索
    備考

    公開Webサイトやドメインといった組織の管理外の公開資産のため、防御・検知は困難なものが多い。

    0.001ソーシャルメディア
    備考

    攻撃者はSNSを利用してターゲット個人を特定し、フィッシングメールを送信したり、なりすましをしたり、個人情報を収集したりする。収集した情報は他の形態の偵察や攻撃の足掛かりづくり、初期アクセスに展開される可能性がある。偵察行為の時点での防御・検知は困難なため、悪用された時点での検出が重要となる。

    0.002検索エンジン
    0.003コードレポジトリ
    備考

    攻撃者はGitHubなどの公開コードレポジトリを検索し、ターゲット組織の情報(認証情報・ソースコード)を収集する。収集した情報は他の形態の偵察や攻撃の足掛かりづくり、初期アクセスに展開される可能性がある。防御はアプリケーション開発者向けのガイドの頒布や監査の実施が有効とされている。ただし偵察行為の時点では検知は困難なため、悪用された時点での検出が重要となる。

    T1594ターゲット所有のWebサイトの検索
    備考

    企業は事業活動の一環として会社情報の公開が不可避ですが、攻撃者はターゲット所有のWebサイトから様々な情報の収集を試みる。収集された情報は他の形態の偵察や攻撃の足掛かりづくり、初期アクセスに展開される可能性がある。実例として、コンタクトフォームを経由したフィッシングメールの送信、ターゲット企業の情報を計画に反映する、ターゲット個人の学術的関心事の調査などが挙げられる。

    出典:MITRE ATT&CK®(https://attack.mitre.org/tactics/TA0043/)を元に弊社和訳、備考欄追記

    注:
    1) 一般的に使用されるファイル名、ファイル拡張子、特定のソフトウェア固有の用語をスキャンするもの。他の偵察技術から収集した情報をもとにカスタムしたワードリストを使う場合も。Webサイトのイースターエッグや古い脆弱性を含むページ、管理用の隠しページなどを掘り起こして悪用することを目的に総当たりでディレクトリとページの構造をスキャンすることも。
    2) Office 365のテナントからターゲットの環境情報を収集する例などがあります。
    3) 秘密の質問やMFA(多要素認証)の設定なども含まれる。
    4) ドメイン情報から読み取れる情報(氏名・電子メールアドレス・電話番号などの個人情報とネームサーバー情報やレジストラなどの情報)、クラウドプロバイダが関係する場合はその公開APIからのレスポンスなどで取得できる情報が該当する。
    5) ネットワーク間の相互信頼・依存関係などが対象。例えばAD間の相互信頼関係や、サプライチェーン内でのネットワークの相互信頼・依存関係が該当する。
    6) 営業時間、定休日、出荷サイクルなどの情報。
    7) サードパーティーのサービスを介してスピアフィッシングメッセージを送信し、機密情報(認証情報など攻撃への悪用ができる情報)を聞き出すことを指す。SNS、個人へのメール、企業が管理していない各種サービスからのメッセージなどありとあらゆる、企業よりもセキュリティポリシーが緩いサービス上で実行される。
    8) 評価の高い情報源や有料購読の情報源(有料の時点である程度の品質が期待される)、課金で情報を買うデータベースなどから情報を収集するケースが想定されている。代替手段としてダークウェブやサイバー犯罪のブラックマーケットからの情報購入も挙げられている。
    9) 脅威インテリンジェスベンダーの有償データを検索して標的設定用のデータを探すケース。通常こういったデータは社名などの機密情報を匿名化していることが大半だが、標的の業種、成功したTTP(Tactics, Techniques and Proceduresの略。戦略・技法・手順を指す)や対策などの侵害に関するトレンドが含まれているので、ターゲットに合致する情報が含まれている可能性がある。
    10) 評価の高い情報源や各種データベースからの情報の購入、代替手段としてのダークウェブやブラックマーケットからの情報購入が挙げられているが、代表例はダークウェブから認証情報が購入された事例となっている。
    11) 公開技術データベースの特性上、防御・検知が困難なものが多い。いずれも初期アクセスの時点での検知が重要となる。

    ウェビナー開催のご案内

  • 2024年11月13日(水)14:00~15:00
    「ウェブ担当者必見!プライバシー保護規制対応と情報セキュリティ-サイバー攻撃への事前・事後対応-」
  • 2024年11月27日(水)12:50~14:00
    【好評アンコール配信】
    「Webアプリケーションの脆弱性対策-攻撃者はどのように攻撃するのか-」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    NVIDIA Container Toolkitの重大な脆弱性:CVE-2024-0132とその対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    NVIDIAの人気ツールに危険な脆弱性が発見!迅速な対応が不可欠です。本記事では、この問題の詳細と対策方法をわかりやすく解説します。

    ■脆弱性の概要

    NVIDIA Container Toolkitに、深刻な脆弱性「CVE-2024-0132」が見つかりました。この問題は以下の特徴があります。

    • 影響を受けるバージョン:1.16.1以前のすべて
    • 脆弱性の種類:TOCTOU(Time-of-check Time-of-use)
    • CVSSスコア:9.0(クリティカル)

    ■この脆弱性がもたらすリスク

    攻撃者がこの脆弱性を悪用すると、次のような深刻な被害が発生する可能性があります。

    • リモートコードの実行
    • サービス拒否(DoS)攻撃
    • 特権の不正取得
    • 機密情報の漏洩
    • データの改ざん

    ■対策方法

    即時アップデート

    • NVIDIA Container Toolkit:バージョン1.16.2へ更新
    • NVIDIA GPU Operator使用者:バージョン24.6.2への更新を検討

    セキュリティツールの活用

    • Trend Vision One™などを使用し、脆弱性を事前に検出
    • コンテナイメージのスキャンと実行時の脆弱性検出を実施

    システム全体のセキュリティ強化

    • 定期的なセキュリティ監査の実施
    • 最新のセキュリティパッチの適用

    ■注意点

    • Container Device Interface(CDI)がNVIDIA GPUへのアクセスを指定している場合は影響を受けにくいですが、多くの環境ではこの条件が満たされていない可能性があります。
    • 関連する脆弱性CVE-2024-0133(CVSSスコア4.1、中程度)にも注意が必要です。

    ■まとめ

    NVIDIA Container Toolkitの脆弱性CVE-2024-0132は非常に深刻です。影響を受ける可能性のあるシステムは、速やかに最新バージョンへのアップデートを行い、包括的なセキュリティ対策を講じることが重要です。迅速な対応で、あなたの組織をサイバー攻撃から守りましょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2024年10月23日(水)13:00~14:00
    【好評アンコール配信】
    「インシデント発生の事前準備・事後対応-拡大するサイバー攻撃への対策方法とは-」
  • 2024年11月6日(水)12:50~14:00
    【好評アンコール配信】
    「自動車業界の脅威を知る!自工会・部工会サイバーセキュリティガイドラインから学ぶセキュリティ対策」
  • 2024年11月13日(水)14:00~15:00
    「ウェブ担当者必見!プライバシー保護規制対応と情報セキュリティ-サイバー攻撃への事前・事後対応-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ソーシャルエンジニアリングとは?その手法と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    今回は、サイバー攻撃の変わり種、システムではなく人間の弱点に付け入る攻撃、ソーシャルエンジニアリングを紹介します。

    まずソーシャルエンジニアリングの具体的な手法を挙げ、どのように人間の弱点が利用されるのかを説明し、日本で起こったソーシャルエンジニアリングによる被害実例を紹介します。

    途中ちょっと寄り道をして、オレオレ詐欺はソーシャルエンジニアリングなのかどうかについて考えつつ、最後に具体的かつ実践的な対策方法と、逆効果となる、とある対策・管理方針について言及します。

    ソーシャルエンジニアリングとは

    ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

    認知能力、心理など「人間の脆弱性」を攻撃するソーシャルエンジニアリング

    アメリカの非営利のセキュリティ研究団体MITRE社の説明によると、ソーシャルエンジニアリングとは、人心を巧みに操り、その弱みにつけこんで、悪意ある相手に利するような行動や情報を引き出すというものです。具体的な例を挙げると、技術的な手段によらずに、口頭による会話といった「社会的(ソーシャル)」な手段で、ID・パスワードなどの重要情報を、巧みなやり方で関係者から直接聞き出す行為などがソーシャルエンジニアリングです。大きくは、人間の認知能力のさまざまな弱点やスキにつけ込む手法全般のことだといえるでしょう。

    脆弱性診断サービスを提供するBBSecとして「脆弱性」という観点で申し上げるなら、ソーシャルエンジニアリング攻撃は「システムやソフトウェアではなく人間の脆弱性を突く攻撃」と言うことができます。

    ソーシャルエンジニアリングの手法

    以下に典型的なソーシャルエンジニアリングの手法を挙げます。

    ・ショルダーハッキング
      例)パスワード等をユーザの肩越しに覗き見る
    ・トラッシング(スカベンジング)
      例)清掃員などに変装して標的組織に侵入し、書類やHDDなどのゴミや廃棄物をあさる
    ・なりすまし電話
     例)システム担当者などになりすましてパスワードなどを聞き出す
    ・ベイティング
     例)マルウェアを仕込んだUSBメモリを廊下に落とす
    ・フィッシング(ヴィッシング、スミッシング等 含む)
      例)信頼できる存在になりすまし、ID・パスワード、クレジットカードなどの情報を入手する
    ・ビジネスメール詐欺
     例)取引先などになりすまし、犯人の口座へ振込を行わせる
    ・標的型攻撃メール
     例)ターゲットに対する入念な調査に基づいて作成した、完成度の高いなりすましメールを送る

    たとえば「なりすまし電話」ですが、上記に挙げた例とは逆に、入社したばかりの何も知らない社員を装ってシステム担当者に架電し、やり方がわからないふりをするなどして徹底的にイライラさせて、思わずパスワードを口に出させるなどの方法も存在します。人間の認知能力のスキをつくソーシャルエンジニアリングには、実にさまざまな方法があるのです。

    ソーシャルエンジニアリングの最大の特徴とは

    人の脆弱性を突くソーシャルエンジニアリングの最大の特徴は、ターゲットを信頼させ、攻撃者に有益な情報の提供などを自発的に行わせてしまう点にあります。MITRE社の説明に「人を操る」とあった通り、権力や暴力を振りかざして重要情報を聞き出した場合、それは単なる脅迫であってソーシャルエンジニアリングではありません。

    ターゲットの心を意のままに操作して、自発的に、ときに笑顔で協力させてしまう点にこそ、ソーシャルエンジニアリングを行う犯罪者の真骨頂があります。

    ソーシャルエンジニアリングはどのように人間の弱点につけ込むのか

    ソーシャルエンジニアリングは攻撃対象が信頼してしまう存在などになりすましてターゲットを信頼させ、心を開かせたり油断させることで行われます。

    そのために攻撃者がしばしば目を付けるのが、「権威」に対する人間の弱さです。会社の取締役を装って電話をかける、得意客になりすましたビジネスメールを送る、大手金融機関や有名ブランドをかたったフィッシングメールを送る、などの手口に騙されるのが典型的なケースです。

    なお、メールアカウントを乗っ取って旧知の取引先などになりすましたメールを送信することで拡散を図るEmotetは、フィッシングを行うマルウェアであり、ソーシャルエンジニアリングの一類型と言うことができます。

    オレオレ詐欺はソーシャルエンジニアリングか

    権威以外にも「義務感」「正義感」あるいは「好意」につけ込む方法もよく用いられます。多くの人は、困っている人に出会ったら「助けなければ」と感じます。助ける相手が親しい人物や好感を持てる人物であればなおさらです。

    そこで思い浮かぶのがオレオレ詐欺ですが、ちなみに、この手の犯罪は、「ソーシャルエンジニアリング」なのでしょうか?

    答えはNoです。ソーシャルエンジニアリングは、コンピュータセキュリティの文脈で使われる言葉であり、コンピュータやシステムへの不正アクセスを行うことを目的のひとつに含むという前提があります。そのため、オレオレ詐欺がソーシャルエンジニアリングと呼ばれることは一般にはほとんどありません。

    ニューノーマル、テレワーク時代に気をつけたいソーシャルエンジニアリング

    大きな環境変化の最中や直後などは、ソーシャルエンジニアリングの絶好の機会です。平時にはない緊張を強いられることで人々の不安やストレスが増し、感情的に動揺しやすくなるためといわれています。2020年、新型コロナウイルスの感染が一気に拡大した当初も、品薄状態だったマスクの配布をうたうメールやWebサイト、保健所からの連絡を装った攻撃などが複数確認されました。ニューノーマル時代、こうした攻撃に引き続き警戒が必要であることはいうまでもありません。

    また、テレワークによって従業員どうしが切り離された就業環境においては、フィッシングメールや標的型攻撃メールの感染確率が上がると言われています。これは、オフィスにいたなら同僚や情報システム部門に「変なメールが届いた」と気軽に相談できていたことが、テレワークによって難しくなるからです。

    日本で起こったソーシャルエンジニアリングの実例

    2015年に発生した日本年金機構の情報漏えい事件は、「【医療費通知】」という件名の標的型攻撃メールが公開メールアドレスに届き、その添付ファイルを開いたことが発端であったとされています。

    また、2017年に大手航空会社がビジネスメール詐欺で数億円をだましとられた事件も、2018年に仮想通貨取引所から暗号資産が流出した事件も、いずれもソーシャルエンジニアリングが攻撃のステップのひとつとして用いられています。

    ソーシャルエンジニアリング対策・防止策

    では、こうしたソーシャルエンジニアリングを防止する対策方法には、どのようなものがあるのでしょうか。

    「ソーシャルエンジニアリングの手法」で挙げた攻撃に対しては、たとえばショルダーハッキングならプライバシーフィルターを利用する、ビジネスメール詐欺ならメールの指示をうのみにせず本人に電話をして確認するなど、さまざまな対策方法が存在します。また、近年攻撃者はSNSを活用してターゲットに関する情報を集めることが知られていますので、SNSの利用に組織としてルールを設けるなどの方法も有効です。研修や教育なども効果があります。

    しかしその一方で、人間の脆弱性を突く攻撃を完全に防ぐことはできない、という観点に基づいた対策も、併せて必要になります。攻撃を防ぐ対策と同時に、攻撃が防げなかった場合(成功してしまった後)の対策も考える必要があるのです。BBSecはこの考えのもと、標的型攻撃リスク診断やペネトレーションテストなどのサービスを提供し、攻撃を受けることを前提としたセキュリティ対策に取り組む企業・組織の皆様をご支援しています。

    企業が絶対にやってはいけないソーシャルエンジニアリング対策

    ソーシャルエンジニアリングは人間の脆弱性を突く攻撃です。だからこそ、対策として絶対にやってはいけないことがあります。それは、騙された人を叱責する、何らかのペナルティを与える等の懲罰主義の管理です。

    罰を受けるのを恐れることによって、事故が発生しても報告がなされず、それが、インシデントの発見の遅れを招き、組織にとっての致命傷を生むことがあります。あなたも私も、人間は皆、あやまちを犯す生き物なのです。あやまちを犯すことが覆い隠されてしまうような管理は、何の成果も上げられないでしょう。

    まとめ

    • ソーシャルエンジニアリングとは、人の心を操って重要情報等を聞き出したりすることです。
    • ショルダーハッキング、フィッシング、ビジネスメール詐欺、標的型攻撃メールなど、さまざまな手法があります。
    • ソーシャルエンジニアリングは、「権威」「義務」「好感」などに惑わされる人間の弱さをあらゆる手口で突いてきます。
    • 環境が急激に変化する時は、ソーシャルエンジニアリングの付け入るスキが生まれます。ニューノーマルや急速なテレワーク化への対応を迫られる現在も、その例外ではありません。
    • 懲罰主義による管理は、ソーシャルエンジニアリング対策として何の効果もなく、インシデント発生の対応が遅れる要因になります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    RaaSの台頭とダークウェブ
    ~IPA 10大セキュリティ脅威の警告に備える

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

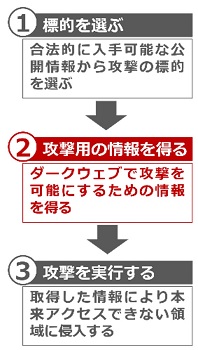
    RaaS(Ransomware as a Service)の普及により、サイバー攻撃が容易に実行可能になり、攻撃者層が広がっています。IPAが発表した「情報セキュリティ10大脅威」でも脅威の一つに取り上げられているように、「犯罪のビジネス化」が進んでおり、脅威を一層深刻化させています。本記事では、サイバー攻撃の準備段階から、攻撃者に利用される情報、対策に焦点を当て、ダークウェブの実態と防御策について解説します。また自組織がサイバー攻撃の対象にならないための備えについて提唱します。

    サイバー攻撃の準備段階

    かつて、サイバー攻撃を実行するには高度なITスキルが必要だというイメージが一般的でした。しかし、近年は状況が大きく変わってきています。特に「RaaS」の登場により、サイバー攻撃の敷居は大幅に低くなりました。RaaSとは、ランサムウェアをサービスとして提供するビジネスモデルのことで、専門的な知識や技術を持たない人々でも、簡単にランサムウェア攻撃を実行できるツールやサービスをビジネスとして提供するというものです。

    こうした背景から、サイバー攻撃を実行する層の間口が広がり、誰でも手軽に攻撃を行えるようになってきています。これにより、サイバーセキュリティの脅威はますます深刻化しています。IPA(情報処理推進機構)が発表した情報セキュリティ10大脅威の一つとしても、「犯罪のビジネス化(アンダーグラウンドサービス)」が取り上げられていることからも、この問題の重要性と注目度の高さがうかがえます。

    SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「IPA 情報セキュリティ10大脅威からみる― 注目が高まる犯罪のビジネス化 ―」

    サイバー攻撃者は、実際に攻撃を行う前に綿密な偵察行為をします。特に、オープンソースインテリジェンス(OSINT)と呼ばれる公開情報をもとにした諜報活動が盛んに行われています。OSINTでは、インターネット上に公開されている情報を駆使してターゲットの情報を収集し、その情報をもとに攻撃の計画を立てます。

    また、攻撃者が情報収集に使用するツールの一つとしてダークウェブが利用されていることも、重要な要素です。

    ダークウェブとは

    ダークウェブとは、通常のインターネット検索ではアクセスできない匿名性の高いサイトの集合体です。アクセスには特別なソフトウェアなどが必要であり、その匿名性ゆえに違法な活動が横行しています。ダークウェブでは、非合法な情報やマルウェア、物品などが取引されることも多いという特徴があります。

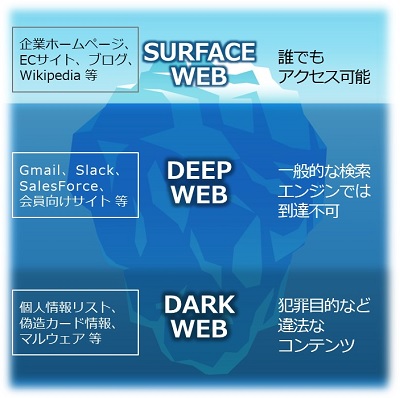
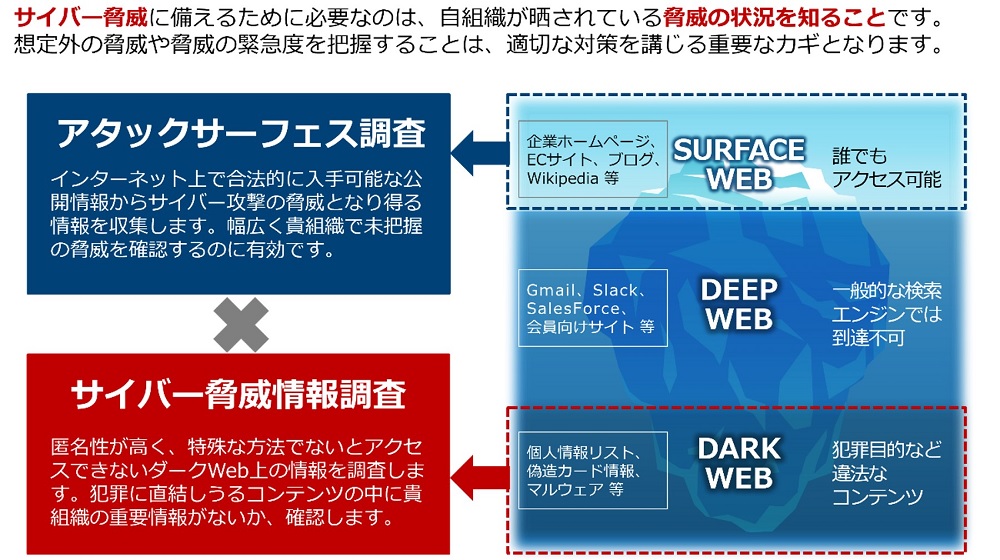
    インターネットに存在するWebサイトは、アクセスする方法や環境によって「サーフェスウェブ」、「ディープウェブ」、「ダークウェブ」に分類されます。サーフェスウェブは、一般的な検索エンジンでアクセス可能な部分を指しており、私たちが日常的に利用しているWebサイトが含まれています。一方、ディープウェブは一般的な検索エンジンでは表示されない領域であり、例えば、ログインが必要な企業の内部資料や学術データベースなどといったものが該当します。そして、ダークウェブはさらにその奥深くに位置し、特殊なアクセス手段を必要とする領域となります。

    この3つの関係はよく氷山に例えられます。サーフェスウェブは氷山の水面上に見える部分であり、ディープウェブとダークウェブは水面下に広がる巨大な部分を示します。そしてダークウェブは、一般のユーザにはほとんど見えない深層に存在しており、その内容は一般には公開されていない情報が多く含まれるのです。

    ダークウェブで取得可能な情報

    前述の通り、ダークウェブでは、違法な情報が数多く取引されています。代表的なものとして、会員制サイトのID・パスワードのリストやクレジットカード番号といった個人情報が挙げられます。これらの情報は、データ漏洩や不正アクセスの結果として流出したものが多く、攻撃者が購入することでさらなるサイバー攻撃に悪用されます。

    さらに、ダークウェブ上ではランサムウェアなどのマルウェアを開発するためのツールキットの販売や、「RaaS」と呼ばれるサービスが提供されています。これらを利用することで専門知識が乏しくともランサムウェア攻撃を行うことが可能になっているのです。また、脆弱性情報やサーバへ不正アクセスするための情報なども取引されており、サイバー攻撃を計画するためのあらゆるリソースがそろっています。

    具体的には以下のような情報が取引されています。

    流出アカウント情報:ユーザ名やパスワードなどの認証情報を使用して不正アクセスが行われます。
    機密情報:組織の重要な情報が盗まれ、悪用されることがあります。
    侵入方法:特定のシステムやネットワークに侵入するための手法やツールなどといった情報が提供されます。
    脅威情報:DDoS攻撃や攻撃計画などの情報が含まれます。
    攻撃情報:エクスプロイトツールやゼロデイ脆弱性といった、特定のソフトウェアやシステムの脆弱性を悪用するための情報です。

    ダークウェブは、サイバー犯罪者にとって非常に有益なリソースとなっており、その存在は現代のサイバーセキュリティにおいて密接に脅威と結びついています。こうした取引が行われることで、サイバー攻撃の手口が高度化し、被害が拡大しているのです。

    アンダーグラウンドサービスの例

    サービス内容説明
    ランサムウェア攻撃(RaaS)データを暗号化し、復旧のための身代金を要求するサービス。
    DDoS攻撃
    (DDoS攻撃代行)
    大量のトラフィックを送信して、ウェブサイトやサービスを停止または遅延させるサービス。
    フィッシング攻撃(PhaaS)偽のメールやウェブサイトで個人情報を窃取するサービス。
    不正アクセス(AaaS)リモートアクセス可能な権利を提供するサービス。

    サイバー攻撃へ備えるために

    サイバー攻撃への備えとして、最も重要なことは攻撃者に攻撃の機会(隙)を与えないことです。サイバー攻撃者にとって攻撃対象にしづらいシステムを構築することが効果的です。そのためには、まず自組織のセキュリティ状況を見直し、リスク状況を把握することが不可欠です。

    自組織のセキュリティ状況を把握するためには、定期的なセキュリティ診断や脆弱性評価を行い、システムの弱点を特定することが必要です。これにより、システムのどの部分が攻撃者にとって狙いわれやすいかを明確にすることで、対策を講じることができます。例えば、不要なポートを閉じる、推測されにくい強固なパスワードポリシーを実装する、そしてシステムやソフトウェアを最新の状態に保つことなどが挙げられます。

    さらに、攻撃者が事前にする偵察行為の段階でハッカーから攻撃対象にされにくいシステムにしておくことも重要です。これは、OSINTを活用して公開情報を収集する攻撃者に対抗するための施策となります。現在自組織が置かれている状況を踏まえたうえで、公開情報を最小限に抑え、内部情報が外部から容易に取得できないようにすることが求められます。また、定期的に従業員に対するセキュリティ教育を実施し、フィッシング攻撃などのソーシャル・エンジニアリングをもちいた攻撃に対する認識を高めることも効果的です。

    このような対策を講じることで、攻撃者にとって魅力的な攻撃対象でなくなることが期待できます。結果として、攻撃のリスクを低減し、サイバー攻撃から自組織を守ることができるのです。セキュリティ対策は一度行えば終わりというものではなく、常に最新の脅威情報に基づいて見直し、更新していくことが必要となります。

    BBSecでは

    サイバー脅威情報調査サービス

    サイバー脅威情報調査サービスの詳細はこちら

    ウェビナー開催のお知らせ

  • 2024年6月12日(水)13:00~14:00
    「クラウド時代に対応必須のセキュリティあれこれ -クラウドセキュリティについて-」
  • 2024年6月19日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を! -ツール診断と手動診断の比較-」
  • 最新情報はこちら

    Youtube動画公開のご案内

    ウェビナー過去動画、アナリストによるセキュリティトピックス解説動画およびサービス案内動画を更新しております。

    SQATチャンネルはこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像