APT攻撃の手口とは?侵入から情報窃取までの流れを解説

Share
APT攻撃の手口とは?侵入から情報窃取までの流れを解説アイキャッチ画像

前回記事では、APT攻撃の全体像と、標的型攻撃との違い、企業が直面するリスクについて解説しました。今回はその中でも、攻撃者が実際にどのような手順で組織へ侵入し、情報を窃取するに至るのかという「攻撃の流れ」に焦点を当てて解説します。

APT攻撃は、マルウェアを送り付けて終わる単純な攻撃ではありません。攻撃者は事前に標的組織を調査し、侵入後も長期間にわたり潜伏しながら、社内システムの構造や重要情報の保管場所を探ります。そのうえで、認証情報の窃取、権限昇格、横展開、情報収集、外部送信といった複数の段階を踏み、最終的な目的を達成しようとします。本記事では、APT攻撃の侵入経路、侵入後の流れ、そして発見が難しい理由について解説します。

APT攻撃の定義や特徴について詳しく知りたい方は、まずこちらの記事をご覧ください。「APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】」

APT攻撃の特徴

初期侵入

APT攻撃の最初の段階は、標的組織の内部ネットワークへ入り込むことです。攻撃者は、いきなり重要サーバーを攻撃するのではなく、従業員の端末、リモートアクセス環境、取引先、公開Webサイトなど、比較的侵入しやすい入口を探します。

初期侵入でよく使われる手口のひとつが、標的型メールです。攻撃者は、実在する取引先や社内関係者を装ったメールを送り、添付ファイルの開封や不正URLへのアクセスを誘導します。メールの文面は業務連絡に見えるよう作り込まれていることが多く、受信者が不審に感じにくい点が特徴です。また、VPN機器やリモートアクセス製品の脆弱性も、APT攻撃の侵入経路になり得ます。テレワークの普及により、外部から社内システムへ接続する仕組みは多くの企業で利用されています。しかし、脆弱性が残ったままの機器や、認証設定が不十分な環境は、攻撃者にとって格好の入口になります。

標的型メールについて詳しくは、「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご覧ください。

水飲み場攻撃も、APT攻撃で使われることがあります。これは、標的となる組織の従業員がよく閲覧するWebサイトを改ざんし、アクセスした利用者の端末にマルウェアを感染させる手口です。攻撃者が標的企業の業務や関係先を調査したうえで仕掛けるため、通常のWeb閲覧の中で侵入が発生する可能性があります。

このように、APT攻撃の侵入経路は一つではありません。メール、VPN、Webサイト、取引先、クラウドサービスなど、業務で日常的に使われる経路が悪用される点に注意が必要です。

権限昇格

初期侵入に成功しても、攻撃者がすぐに目的の情報へアクセスできるとは限りません。多くの場合、最初に侵入できるのは一般従業員の端末や、限定的な権限しか持たないアカウントです。そこで攻撃者は、より強い権限を得るために権限昇格を試みます。権限昇格とは、一般ユーザーの権限から管理者権限へ、あるいは一部システムの権限から社内全体に影響する権限へと、アクセス範囲を広げる行為です。攻撃者は、端末内に保存された認証情報、設定ミス、未修正の脆弱性、過剰に付与された権限などを悪用します。

特に認証情報の窃取は、APT攻撃の流れの中で重要な意味を持ちます。IDとパスワードを奪われると、攻撃者は正規ユーザーのようにシステムへアクセスできます。正規の認証情報を使った操作は、不審なマルウェア通信よりも見逃されやすく、発見を難しくする要因になります。 企業側では、管理者権限の利用状況、特権IDの管理、不要な権限の削除、多要素認証の導入などを通じて、攻撃者が権限を広げにくい環境を作ることが重要です。

横展開

権限を得た攻撃者は、次に社内ネットワーク内を移動します。この段階を横展開と呼びます。横展開の目的は、最初に侵入した端末から、ファイルサーバー、認証サーバー、業務システム、開発環境、クラウド環境などへアクセス範囲を広げることです。APT攻撃では、攻撃者が最初から機密情報の保管場所を正確に把握しているとは限りません。そのため、侵入後に社内ネットワークを調査し、どの端末やサーバーに価値のある情報があるのかを探ります。

横展開では、リモートデスクトップ、共有フォルダ、管理ツール、正規のリモートアクセス機能などが悪用されることがあります。攻撃者が正規の管理ツールや認証情報を利用すると、通常業務との見分けがつきにくくなります。 この段階で重要なのは、ネットワーク内部の通信を「信頼しすぎない」ことです。境界防御だけに頼っていると、一度侵入された後の移動を見逃しやすくなります。社内ネットワーク内であっても、不自然なログイン、通常とは異なる時間帯のアクセス、大量のファイル閲覧、普段接続しないサーバーへのアクセスなどを監視する必要があります。

情報窃取

APT攻撃の多くは、最終的に機密情報や認証情報、知的財産、顧客情報、技術情報、経営情報などを盗み出すことを目的とします。攻撃者は、横展開によって目的の情報に近づいた後、必要なデータを収集し、外部へ送信します。情報窃取は、単純にファイルをそのまま外部へ送るだけではありません。攻撃者は、複数の端末やサーバーから情報を集め、一時的な保管場所にまとめることがあります。その後、ファイルを圧縮したり、分割したり、暗号化したりして、通常の通信に紛れ込ませながら外部へ送信します。

このような手口を取る理由は、検知を避けるためです。大量のデータが一度に外部送信されると監視に引っかかる可能性があります。そのため、攻撃者は通信量や送信タイミングを調整し、業務上の通信に見えるように偽装することがあります。情報窃取を防ぐには、重要情報の保管場所を把握し、アクセス権限を最小限に抑えることが前提になります。加えて、通常とは異なるデータアクセスや外部通信を検知できる仕組みが求められます。

長期潜伏

APT攻撃の大きな特徴は、攻撃者が長期間にわたって潜伏する点です。侵入直後に情報を盗んで終わるのではなく、継続的に情報を収集したり、再侵入のための経路を確保したりすることがあります。ここまで便宜上、初期侵入から情報窃取までを順を追って説明してきましたが、バックドアの設置やアカウントの作成といった潜伏のための準備は、情報窃取の後にまとめて行われるわけではありません。攻撃者は多くの場合、初期侵入や権限昇格の段階から並行してこれらの仕込みを進めており、万が一発見されて一部のアクセス経路を塞がれても、環境内にとどまり続けられるようにしています。こうして確保された足場をもとに、攻撃者は認証情報の保持や正規ツールの悪用などにより、長期間にわたって環境内にとどまり続けようとします。また、検知された場合に備えて、複数の侵入経路やアクセス手段を用意することもあります。

なぜ発見が難しいのか

APT攻撃が発見されにくい理由は、攻撃者が目立たない行動を重ねるためです。攻撃者は、短時間で大きな被害を出すのではなく、正規ユーザーの操作や通常業務の通信に紛れるように活動します。特に、盗まれたIDとパスワードを使ったアクセス、正規の管理ツールの利用、業務時間に合わせた通信、少量ずつのデータ送信などは、従来型のセキュリティ対策だけでは見逃される可能性があります。また、APT攻撃では侵入経路が複数に分かれることもあります。標的型メール、VPN脆弱性、サプライチェーン、クラウドアカウント、公開サーバなど、複数の入口から攻撃が行われる場合、単一の対策だけでは全体像を把握しにくくなります。

発見を難しくしているもう一つの要因は、ログの不足です。攻撃の痕跡はログに残ることがありますが、必要なログを取得していなかったり、保存期間が短かったり、分析体制が整っていなかったりすると、侵入後の流れを追跡できません。 APT攻撃に備えるには、侵入を完全に防ぐという発想だけでなく、侵入された場合に早く気づく、攻撃の範囲を把握する、被害を最小限に抑えるという考え方が重要になります。

まとめ

APT攻撃は、標的組織を調査し、初期侵入、権限昇格、横展開、情報窃取、長期潜伏といった段階を踏んで進行する高度なサイバー攻撃です。APT攻撃の手口は一つではなく、標的型メール、VPN脆弱性、水飲み場攻撃、正規アカウントの悪用など、複数の侵入経路や技術が組み合わされます。 企業が注意すべき点は、侵入を防ぐ対策だけでは不十分だということです。APT攻撃では、侵入後にどれだけ早く異常を検知できるか、横展開や情報窃取をどこで止められるかが被害の大きさを左右します。

次の記事では、APT攻撃への対策として、侵入前の防御、侵入後の検知・監視、インシデント対応体制などを解説します。
「APT攻撃対策とは?検知・監視・初動対応の考え方」

【参考情報】

なお、本記事で解説した初期侵入・権限昇格・横展開・情報窃取・長期潜伏といった各段階は、MITRE ATT&CKが提供する脅威フレームワークにおける戦術(Tactics)分類にも対応しています。より詳細な技術的分類を確認したい方は、MITRE ATT&CK,Enterprise Tactics(https://attack.mitre.org/tactics/enterprise/)をご参照ください。

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説

Share
IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由アイキャッチ画像

企業のセキュリティ対策では、EDRや脆弱性診断などの対策に注目が集まりがちですが、その前提となるのが「IT資産管理」です。自社で利用している端末やサーバー、クラウドサービス、SaaSなどを正確に把握できていなければ、脆弱性への対応やインシデント対応も適切に行えません。本記事では、IT資産管理の基本から重要性、管理できていない場合のリスク、実践のポイントまで分かりやすく解説します。

企業のセキュリティ対策というと、EDR、WAF、脆弱性診断、ゼロトラスト、SOCなどの高度な対策を思い浮かべる方も多いかもしれません。しかし、どれだけ優れたセキュリティ製品を導入しても、自社がどの端末、サーバー、クラウドサービス、ソフトウェアを利用しているのかを把握できていなければ、守るべき対象を正しく守ることはできません。 IT資産管理は、企業が利用するIT資産を継続的に把握・管理する取り組みです。単なる資産台帳の作成ではなく、脆弱性管理やパッチ管理、ライセンス管理、インシデント対応を支える重要な基盤となります。

IT資産管理とは

IT資産管理とは、企業活動で利用されるIT機器、ソフトウェア、クラウドサービス、ネットワーク機器、アカウントなどを把握し、誰が、どこで、何の目的で、どの状態で使っているのかを管理することです。従来は、PCやサーバーの購入日、設置場所、利用者、リース期限などを管理する「物品管理」に近い意味で使われることもありました。しかし現在のIT資産管理では、資産を一覧化するだけでなく、資産の追加・変更・廃止に合わせて継続的に更新し、常に最新の状態で管理することが求められています。管理対象となるIT資産には、業務用PC、サーバー、スマートフォン、タブレット、ネットワーク機器、複合機、IoT機器、仮想マシン、クラウド上のインスタンス、SaaS、業務アプリケーション、OS、ミドルウェア、ライセンス、利用アカウントなどが含まれます。

NIST(米国国立標準技術研究所)が金融サービス業界向けに公表した実装ガイドでは、物理的な資産管理だけでは「自社の端末がどのOSを使っているか」「どの端末に脆弱性があるか」までは分からないとした上で、IT資産管理はこうした情報を結びつけて管理することで、資産の可視性とセキュリティを高めるものだと説明しています*1。

また、IT資産管理の重要性は、NISTだけでなくCISクリティカルセキュリティコントロール(CISコントロール)でも示されています。ベストプラクティス「Control 1」では、モバイル端末を含むエンドユーザー端末、ネットワーク機器、IoT機器、サーバーを対象資産と定め、これらを物理・仮想・リモート・クラウド環境を問わず継続的に把握・追跡することが、資産管理の第一歩として位置づけられています。あわせて、未承認・未管理の資産を洗い出し、除去または是正することも求められています。

このように、IT資産管理は単なる資産一覧の作成ではなく、継続的に資産を可視化し、セキュリティ対策へつなげるための基盤といえます。IT資産管理とは「パソコンが何台あるか」を数える作業ではなく、攻撃者から見たときに侵入口になり得るもの、業務停止につながるもの、情報漏洩につながるものを可視化する取り組みです。資産の存在を知らなければ、脆弱性があっても対応できません。利用者が分からなければ、インシデント発生時に連絡できません。重要度が分からなければ、限られた人員で何から対応すべきか判断できません。

なぜ今IT資産管理が重要なのか

IT資産管理の重要性が高まっている背景には、クラウド利用の拡大、テレワークの普及、SaaSの増加があります。総務省「通信利用動向調査」は、企業における情報通信ネットワークや情報通信サービスの利用動向を把握するための統計であり、企業編ではクラウドサービス利用やテレワーク導入状況などのデータが提供されています。こうした環境では、社内ネットワーク内にある機器だけを見ていればよい時代ではなくなりました。たとえば、開発部門が検証用にクラウド環境を作成し、営業部門が顧客管理のためにSaaSを契約し、従業員が自宅や外出先から業務システムにアクセスする。こうした働き方は業務効率を高める一方で、情報システム部門が把握していないIT資産を生みやすくします。社内の承認を経ずに導入されたSaaS、管理されていないクラウドストレージ、退職者のアカウント、放置された検証環境は、いずれもセキュリティ上のリスクになります。さらに、生成AIサービスの業務利用が広がり、情報システム部門が把握していないクラウドサービスやAIツールが利用されるケースも増えています。

経済産業省とIPAが公表する「サイバーセキュリティ経営ガイドライン Ver.3.0」でも、経営者が確認すべきチェック項目として、「守るべきデジタル環境・サービス・情報を特定し、資産の場所やビジネス上の価値等に基づいて対策の優先順位付けを行うこと」(指示4)、さらに「重要なシステムの資産管理・構成管理・パッチ管理を行うこと」、「組織内でシャドーITを利用させない対策を行うこと」(指示5)が挙げられています。

IT資産管理は、セキュリティ対策の中でも地味に見えるかもしれません。しかし、攻撃対象となる端末やサービスが増え続ける現在では、最初に取り組むべき基盤です。

IT資産管理で起こりやすい課題について詳しく解説した記事はこちら
「見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題」

IT資産管理ができていない企業で起こる問題

IT資産管理ができていないと、管理漏れやシャドーITの発生、サポート終了製品の放置など、セキュリティインシデントにつながるさまざまなリスクを抱えることになります。代表的な課題は次のとおりです。

管理漏れ

新しく購入した端末が台帳に反映されない、退職者のPCやアカウントが残ったままになる、検証用サーバーが本番環境と同じネットワークに接続されたまま放置される、といった状態です。平時には問題が見えにくくても、脆弱性情報が公開されたときやインシデントが発生したときに、どの端末が対象なのか、誰が利用しているのかが分からず、対応が遅れます。

シャドーIT

英国のサイバーセキュリティ機関NCSCは、シャドーITを、業務目的で使われているにもかかわらず資産管理の対象に含まれておらず、組織のITプロセスやポリシーからも外れている「未知の資産」だと位置づけています*2。対象はデバイスに限らず、従業員が個人契約しているクラウドストレージや、部門が独自に導入した未承認のクラウドサービスも含まれるとした上で、機密データの流出やマルウェア感染の拡大につながるリスクを指摘しています。

EOL(End of Life)機器

サポートが終了した製品では、脆弱性が発見されても修正プログラムが提供されない場合があります。JPCERT/CCも、マイクロソフト製品のサポート終了に関する注意喚起の中で、サポート終了後の製品は新たに発見された脆弱性が修正プログラムの提供対象外となり、悪用されるリスクが残り続けると繰り返し呼びかけています*3。

ライセンス管理

不要なSaaS契約が残り続ける、退職者分のライセンスが解放されない、利用許諾に反したソフトウェア利用が発生する、といった問題は、コスト面だけでなくコンプライアンス面のリスクにもつながります。

IT資産管理と脆弱性管理の違い

IT資産管理と脆弱性管理の違いを整理すると、下表のとおりです。

項目IT資産管理脆弱性管理
目的管理対象を把握するリスクを評価する
何を行うか台帳を整備する脆弱性を検出する
管理内容利用状況を管理する優先順位を付ける
継続的な運用継続的に更新する修正・パッチ適用する

IT資産管理と脆弱性管理は、それぞれ独立した取り組みではありません。まずIT資産管理によって「何を管理すべきか」を明確にし、その上で脆弱性管理を通じてリスクを評価・対応することが重要です。IT資産を正確に把握できていなければ、脆弱性の有無を確認したり、適切に対策を講じたりすることはできません。

NIST SP 800-40 Rev.4では、企業のパッチ管理を、パッチやアップデートを識別し、優先順位付けし、取得し、適用し、適用結果を検証するプロセスとして説明しています。同文書は、パッチ適用を技術基盤の「予防保守」として位置づけ、事業継続のために必要なコストであるとも指摘しており、経営判断としても軽視すべきでない活動だとしています。これは、資産が把握されていることを前提にした活動です。

IT資産を把握した後は、脆弱性管理によってリスクを評価・対応していく必要があります。詳しくは「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」をご覧ください。

まず何から始めればよいのか

IT資産管理を始める際に、最初から完璧な台帳を作ろうとする必要はありません。まずは、自社が守るべき範囲を決め、主要な端末、サーバー、ネットワーク機器、クラウドサービス、SaaS、アカウントを棚卸しすることから始めます。情報システム部門が管理している台帳、購買履歴、ネットワーク接続情報、MDMやEDRの管理画面、クラウド管理画面、SaaSの契約情報を突き合わせるだけでも、見落としていた資産が見つかることがあります。次に、資産台帳を整備します。台帳には、資産名、種別、利用部門、利用者、管理責任者、設置場所、OSやソフトウェアのバージョン、IPアドレス、重要度、サポート期限、最終確認日などを記録します。重要なのは、台帳を作って終わりにしないことです。入社、異動、退職、機器購入、クラウド環境作成、SaaS契約、廃棄といった業務プロセスと台帳更新を結びつけなければ、すぐに古い情報になります。最後に、可視化を継続します。IT資産管理ツールや脆弱性スキャン、クラウド管理ツール、ID管理基盤などを組み合わせることで、手作業だけでは追いきれない変化を検知しやすくなります。実際にIT資産管理を始める際には、棚卸しや台帳整備、運用ルールの策定などのステップがあります。

IT資産管理を効率化する具体的な方法はこちら
「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」

まとめ:IT資産管理はセキュリティ対策の出発点

IT資産管理は、単にIT資産台帳を作成することではなく、企業が利用する端末やサーバー、クラウドサービス、SaaSなどを継続的に把握・管理し、セキュリティ対策の土台を築くための取り組みです。IT資産の可視化ができていなければ、脆弱性管理やパッチ管理、インシデント対応を適切に進めることはできません。またIT環境は日々変化するため、一度台帳を作れば終わりではありません。新たなクラウドサービスの利用や端末の追加・廃止、組織変更などに応じて資産情報を更新し続けることが、セキュリティリスクの低減につながります。

次回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、具体的な課題を掘り下げていきます。

IT資産管理についてさらに理解を深めたい方は、以下の記事もあわせてご覧ください。

また、IT資産管理の次のステップとなる脆弱性管理については、こちらの記事をご覧ください。
「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

【参考情報】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

標的型攻撃とは?代表的な手口と企業が取るべき対策を解説【2026年版】

Share
標的型攻撃とは?代表的な手口と企業が取るべき対策を解説アイキャッチ画像

標的型攻撃は、従来は標的型メール攻撃が代表的な手法とされていましたが、近年ではVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は多様化しています。また、APT攻撃の初期侵入手段として標的型攻撃が利用されるケースも少なくありません。本記事では、標的型攻撃の特徴や代表的な手口、企業が取るべき対策を解説します。

標的型攻撃とは

標的型攻撃とは、特定の企業や組織、個人を狙って計画的に実施されるサイバー攻撃の総称です。不特定多数を対象とするフィッシングメールやばらまき型マルウェアとは異なり、攻撃者は事前に標的企業の事業内容や組織体制、役職者、取引先などを調査したうえで、最も侵入しやすい方法を選択します。その目的はさまざまで、機密情報の窃取、認証情報の取得、金銭の詐取、システムへの侵入、さらにはランサムウェア攻撃の足掛かりを得ることなどが挙げられます。近年では政府機関や重要インフラだけでなく、製造業、医療機関、教育機関、中堅・中小企業まで、業種や規模を問わず標的となっています。

従来型の攻撃標的型攻撃
目的悪意のない趣味や愉快犯、技術的な理論検証など、趣味や知的好奇心の延長知的財産・国家機密・個人情報など、金銭目的の犯罪、諜報などの目的を持つ
対象不特定多数のインターネットユーザー 特定の企業や組織、政府
技術必ずしも高くない 高度な技術水準
組織多くは個人による活動、複数であっても組織化されていない 組織化された多人数の組織
資金個人による持ち出し 豊富、国の支援を受けている場合も
期間短い、興味や好奇心が満たされれば終了 目的を達成するまで辞めない、数年間のプロジェクトとなることも

標的型攻撃とAPT攻撃の違い

標的型攻撃とAPT攻撃は混同されがちですが、意味は異なります。標的型攻撃は、特定の標的へ侵入するための攻撃手法を指します。一方、APT攻撃は、侵入後も長期間にわたり潜伏し、情報収集や権限昇格、情報窃取などを継続する一連の攻撃活動全体を指します。つまり、標的型攻撃はAPT攻撃における「初期侵入」の手段として利用されることが多いという関係です。

APT攻撃について詳しくは、「APT攻撃とは?標的型攻撃との違いと企業リスクを解説」をご覧ください。

標的型攻撃の代表的な手口

標的型攻撃では、一つの方法だけで侵入することはほとんどありません。攻撃者は標的企業の環境に応じて複数の手法を使い分けます。

標的型攻撃メール

メールから侵入する「標的型攻撃メール」とはのサムネ

標的型メール攻撃は代表的な手口です。取引先や公的機関などを装い、添付ファイルやURLを開かせてマルウェアへ感染させたり、認証情報を入力させたりします。

現在は生成AIの普及により、自然な日本語のメールも増えています。不自然な文章だけで見分けることは難しく、送信元やリンク先も確認することが重要です。

VPN機器や公開サーバの脆弱性を悪用した攻撃

近年増加しているのが、VPN機器や公開サーバの脆弱性を悪用した侵入です。攻撃者は公開機器を調査し、修正されていない脆弱性を悪用して企業ネットワークへ侵入します。

認証情報の悪用

ID・パスワードの漏洩による不正ログインも代表的な侵入手法です。漏えいした認証情報はダークウェブ上で売買されることもあり、VPNやクラウドサービス、メールなどへ正規ユーザーとしてログインされるケースがあります。

水飲み場攻撃

水飲み場攻撃(Watering Hole Attack)は、標的企業の従業員が頻繁に利用するWebサイトを改ざんし、そのサイトへアクセスした利用者をマルウェアへ感染させる攻撃です。利用者自身に不審な操作をさせる必要がないため、標的型メールとは異なる手口として利用されます。

サプライチェーン攻撃

近年では、取引先や委託先、ソフトウェアベンダーを経由して標的企業へ侵入するサプライチェーン攻撃も増えています。セキュリティ対策が強固な企業へ直接侵入するのではなく、関連企業を足掛かりとすることで、攻撃成功率を高める狙いがあります。

標的型メールはなぜ見分けにくいのか

標的型攻撃メールの見分け方のサムネ

標的型メールは以前のような不自然な日本語や明らかな迷惑メールだけではありません。攻撃者は企業ホームページやSNS、ニュースリリースなどから担当者名や取引先情報を収集し、実際の業務メールと区別がつかない内容を作成します。

また、生成AIの利用により、自然な日本語や文体を用いたメールを短時間で大量に作成できるようになっています。そのため、「日本語が不自然だから怪しい」という判断だけでは十分ではありません。

次のような点を複数確認することが重要です。

  • 差出人のメールアドレス
  • ドメイン名
  • 添付ファイルの種類
  • リンク先URL
  • 急な送金や認証を求める内容ではないか

標的型攻撃への入口対策

標的型攻撃は複数の侵入手法を利用しますが、その中でも標的型メールは依然として多くの攻撃で利用されています。メール対策製品の導入はもちろん重要ですが、それだけで攻撃を完全に防ぐことはできません。受信者一人ひとりが不審なメールに気付き、適切に対応できるようにすることも重要です。そのため、多くの企業では標的型メール訓練を実施しています。

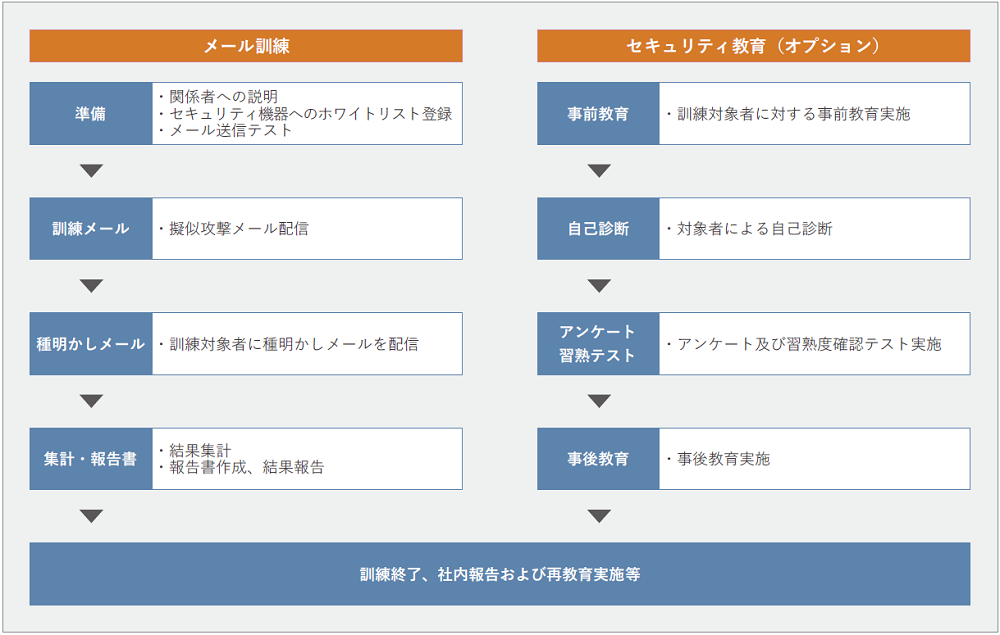
標的型攻撃メール訓練

模擬の標的型攻撃メールを作成し、事前に知らせずに従業員にメールを送信、本文中のリンクをクリックしたり添付ファイルを開いてしまった人を調べ、部門毎の攻撃メール開封率などを管理者に報告するサービスです。

標的型攻撃メール訓練サービスの比較のポイント

標的型メール訓練サービスは提供業者が多く、費用やサービスクオリティはさまざまです。ここで簡単に、いい標的型攻撃メール訓練会社の比較のポイントを列挙します。


  • 実施前に社内の業務手順や、うっかり添付ファイルを開いたりリンクをクリックしてしまいそうなメールの傾向を、丁寧なヒアリングをもとに考えてくれるかどうか
  • 開封率の報告だけでなく、添付ファイルを開いた後の初動対応分析や、万一開いた場合の報告体制、エスカレーションの仕組の助言などを行ってくれるかどうか
  • 標的型攻撃メールの添付ファイルを開いたりリンクをクリックすることで具体的にどのように被害が発生するか、リスク予測をしてくれるかどうか
  • 訓練で洗い出された課題解決のために従業員向け研修を実施してくれるかどうか

不審なメールを開いてしまった場合は

標的型メールを開いてしまった場合でも、慌てて端末を操作するのではなく、まずは情報システム部門へ報告することが重要です。添付ファイルを実行したか、URLへアクセスしたかによって対応方法は異なるため、組織で定めたインシデント対応手順に従いましょう。

標的型メール訓練サービスは各社それぞれ個性と品質の差があります。一見似ているように見えますが、どのように運用するかによってサービスクオリティが大きく変わってきます。組織には人事異動もあり業務内容も変わります。メール訓練をやる場合は、エビデンスのために実施する場合はともかく、本当に根付かせたいのであれば定期的な実施が必須といえるでしょう。「入口対策」を考えると、教育訓練を施す標的型メール訓練は 「ヒト」 に対する対策として有効な対策の一つです。しかし、うっかり危険なファイルを開いてしまう確率がゼロになることは残念ながらありません。

開封率の低減を最重要視するのではなく、「開封されても仕方なし」というスタンスで取り組むことが重要です。訓練の目標を「開封された後の対応策の見直しと初動訓練」に設定し、定められた対応フロー通りに報告が行われるか、報告を受けて対策に着手するまでにどれくらいの時間を要するかを可視化して、インシデント時の対応フローおよびポリシーやガイドラインの有効性を評価することをおすすめします。また、従業員のセキュリティ意識を向上させるために、教育および訓練と演習を実施するのが望ましいでしょう。

標的型攻撃への対策

標的型メール訓練は、標的型攻撃への重要な対策の一つですが、それだけで十分とはいえません。近年の標的型攻撃では、メールだけでなくVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、複数の手法が組み合わせて利用されます。そのため企業は、侵入を防ぐ対策と、侵入後の被害を抑える対策を組み合わせることが重要です。

システムや端末を最新の状態に保つ

WindowsOSやMicrosoft Office、Adobeなどの主要アプリケーションを最新の状態に保つことが重要です。セキュリティ更新プログラムは速やかに適用し、不要なサービスは停止しましょう。また、自社のIT資産を把握し、脆弱性を継続的に管理することも重要です。

多要素認証(MFA)の導入

仮に認証情報が漏洩しても、不正ログインを防止するために多要素認証(MFA)を導入します。VPNやクラウドサービス、管理者アカウントなど、重要なシステムでは特に有効です。

EDR・ログ監視

侵入を完全に防ぐことは困難です。そのため、EDRやログ監視により侵入後の不審な挙動を検知し、早期対応につなげることが重要です。APT攻撃では長期間潜伏するケースもあるため、侵入後の監視体制が被害の最小化につながります。

インシデント対応体制を整備する

万が一侵害された場合に備え、初動対応手順や連絡体制を整備しておくことも重要です。情報システム部門だけでなく、経営層や広報、法務なども含めた対応体制を平時から準備しておくことで、被害拡大を防ぎやすくなります。

多層防御とゼロトラスト

標的型攻撃は、人・システム・運用の弱点を組み合わせて侵入します。そのため、一つの対策だけでは十分ではありません。近年は「侵入されること」を前提としたゼロトラストの考え方が広がっています。社内外を問わずすべてのアクセスを検証し、必要最小限の権限を付与することで、侵入後の被害拡大を防ぎやすくなります。

被害を完全に防ぐことは難しい

標的型攻撃の対策方法のサムネ

「侵入されることを前提に考える」とは、もはや完全に防ぐことはできないと認めることです。標的型攻撃やAPT攻撃以降に、「この製品を買えば100%防げます」オーバーコミット気味のセキュリティ製品の営業マンが、もしこんなセリフを言ったとしたら、もはや安請け合いどころか明白な嘘です。標的型攻撃は、人の心理や業務フローを巧みに悪用するため、技術的な対策だけで完全に防ぐことは困難です。そのため、侵入を前提とした多層防御と、インシデント発生時に迅速に対応できる体制づくりが重要になります。

また、昔から言われている基本対策も標的型攻撃に対して有効な対策の一つです。Webサイトやアプリケーションなどの公開サーバ、社内ネットワークを対象に、見過ごしているセキュリティホールがないかどうかを見つける脆弱性診断の定期的実施や、いざ侵入できたらどこまで被害が拡大しうるのかを調べるペネトレーションテストの実施も同様に有効でしょう。

まとめ

標的型攻撃は、特定の企業や組織を狙って実施される計画的なサイバー攻撃です。標的型メールだけでなく、VPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は年々多様化しています。また、標的型攻撃はAPT攻撃の初期侵入手段として利用されることも多く、侵入後には情報窃取や権限昇格などの活動へ発展する可能性があります。企業には、従業員教育や標的型メール訓練、多要素認証、脆弱性管理、EDRによる監視など、多層的な対策を継続的に実施することが求められます。

標的型攻撃は「侵入されるかどうか」ではなく、「侵入されたときにどれだけ早く気付き、適切に対応できるか」が被害を左右します。平時から技術的対策と組織的な対応体制の両方を整備しておくことが重要です。

【関連記事】

  • APT攻撃とは?標的型攻撃との違いと企業リスクを解説
  • APT攻撃の手口とは―侵入から情報窃取までの流れを解説
  • APT攻撃対策とは―検知・監視・初動対応の考え方
  • サプライチェーン攻撃とは?仕組み・事例・企業が取るべき対策
  • 脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順

【参考資料・関連情報】


BBSecでは

標的型メール訓練

※外部サイトへリンクします。

標的型攻撃リスク診断

基本対策を実践するのはまず当然として、今後は、「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提での対策も考える必要があります。弊社では、この認識のもと、「もし標的型攻撃にひっかかってしまった場合、どこまで企業の資産に被害が及ぶのか、その結果、どれだけビジネスインパクトがあるのか」を検証するサービスを提供しています。

公開日:2022年7月14日
更新日:2026年7月8日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

アフラック不正アクセスで約438万人の個人情報漏洩 ―保険会社を狙うサイバー攻撃のリスクと企業が取るべき対策

Share
「アフラック不正アクセスで約438万人の個人情報漏洩」アイキャッチ画像

保険会社が保有する個人情報は、単なる氏名や住所にとどまりません。契約内容、証券番号、保障内容、口座情報など、生活や資産に深く関わる情報が含まれるため、ひとたび情報漏えいが発生すると、なりすまし連絡やフィッシング詐欺、電話詐欺などに悪用される恐れがあります。

アフラック生命保険は2026年6月30日、「契約者専用サイト「アフラック よりそうネット」などのシステムが第三者による不正アクセスを受け、顧客の個人情報を含む一部情報が漏えいした」と公表しました。対象となる顧客数は約438万人で、このうち約23万人については保険料振替口座情報も含まれるとされています。現時点で、本件に関わる情報の不正利用は確認されていません。 本記事では、アフラックの不正アクセス事案の概要を整理しながら、保険会社や金融機関、個人情報を扱う企業が見直すべきサイバーセキュリティ対策、情報漏えい対策、インシデント対応のポイントを解説します。

※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

アフラックで発生した不正アクセスと個人情報漏洩の概要

アフラック生命保険の公式発表*4によると、不正アクセスを受けたのは、契約者専用サイト「アフラック よりそうネット」などのシステムです。「アフラック よりそうネット」は、契約内容の確認や住所・電話番号の変更などを、パソコンやスマートフォンから行える契約者向けサイトと説明されています。

漏洩した顧客関連の情報には、氏名、生年月日、性別、住所、電話番号、証券番号、保障内容、保険料振替口座情報などが含まれます。保険料振替口座情報には、金融機関名、支店名、預金種類、口座番号、口座名義などが含まれるとされています。一方で、「マイナンバーおよびクレジットカード情報は含まれていない」と公表されています。漏洩件数は、顧客数で約438万人です。そのうち、漏洩した項目に保険料振替口座情報が含まれる顧客数は約23万人とされています。また、代理店関連の個人情報として、代理店代表者氏名、代理店住所、代理店電話番号など、約4万店分の情報も漏洩したとのことです。

不正アクセスはいつ発生し、いつ判明したのか

公式発表によれば、情報漏洩が判明したのは2026年6月25日です。同日、アフラックは当該不正アクセスを遮断し、不正アクセスの拡大を防ぐため、関連するシステムを停止しました。その後の調査で、不正アクセスが最初に発生したのは2026年6月15日であり、6月25日までに複数回、不正にアクセスされていたことが確認されています。一方で、原因の詳細は「調査中」とされています。現時点で、脆弱性の悪用、認証情報の窃取、内部アカウントの悪用、ランサムウェア攻撃など、具体的な攻撃手口は公表されていません。

現在停止しているサービスと顧客対応

アフラックは、不正アクセスの拡大を防ぐため、一部システムを停止しています。公式ページでは、よりそうネット、人間ドック・健診予約サービス、妊活コンシェルジュサービス、オンライン家計簿サービス「マネーフォワード for アフラック」、アフラックAIサポートコンシェルジュなどが、現在利用できないサービスとして案内されています。ただし保険金・給付金の請求をはじめとする各種問い合わせや手続きは、「コールセンターなどで通常どおり受け付けている」と説明されています。対象となる顧客には、「順次、お詫びとお知らせの文書を送付する」としており、「金融庁・警察等の関係機関にも報告済み」とのことです。 システム停止は、利用者にとって不便を生みます。しかし、不正アクセスの範囲が判明していない段階で関連システムを止める判断は、被害拡大を抑えるうえで重要な初動対応です。

独立行政法人情報処理推進機構(IPA)が公開している「情報漏えい発生時の対応ポイント集」でも、不正アクセスによって個人情報や機密情報が漏えいする危険性が確認された場合、ネットワークからの切り離しやサービス停止などの処置が必要になると説明されています。

なぜ保険会社の個人情報漏えいは深刻なのか

今回のアフラック不正アクセス事案で注目すべき点は、漏洩した可能性のある情報の組み合わせです。氏名、住所、電話番号、生年月日だけでなく、証券番号や保障内容、保険料振替口座情報まで含まれる場合、攻撃者は「保険契約の確認」「給付金手続き」「口座情報の確認」「契約内容の更新」などを装った連絡を行いやすくなります。これは、単なるメールアドレス漏洩よりも、なりすましの説得力が高まりやすい情報漏洩といえます。

フィッシング対策協議会はフィッシングについて、「実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取すること」と説明しています*2。今回の事案で実際にフィッシング被害が確認されたわけではありませんが、保険会社をかたる不審なメール、SMS、電話には十分な注意が必要です。 特に、金融機関名や口座番号が含まれる可能性がある顧客については、口座そのものから直ちに出金されるとは限らないものの、別の詐欺や本人確認の突破材料として悪用されるおそれがあります。アフラックも公式発表の中で、不審な連絡を受けた場合や、保険料振替口座における不審な取引などの懸念が生じた場合には、同社連絡先へ連絡するよう案内しています。

企業が学ぶべきポイントは「侵入されない」だけではない

サイバーセキュリティ対策というと、ファイアウォール、ウイルス対策ソフト、多要素認証、脆弱性診断など、「侵入を防ぐ対策」に目が向きがちです。もちろん、これらの対策は重要です。しかし、今回のように不正アクセスが複数回行われ、一定期間後に判明した事案を見ると、企業に求められるのは「侵入を完全に防ぐ」ことだけではありません。重要なのは、侵入の兆候を早期に検知し、被害範囲を特定し、必要なシステムを迅速に隔離し、顧客や関係機関へ適切に説明できる体制です。

個人情報保護委員会では、「個人データの漏えい等が発生し、個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告および本人への通知が必要」と説明しています*3。該当する事態には、「財産的被害が生じるおそれがある事態」、「不正の目的をもって行われた漏えい等が発生した事態」、「1,000人を超える漏えい等が発生した事態」が含まれます。また、本人へ通知する際には、「概要、個人データの項目、原因などを、本人にとって分かりやすい方法」で伝える必要があります。企業の情報漏洩対応では、技術的な調査だけでなく、顧客への説明、問い合わせ対応、監督官庁への報告、再発防止策の公表までを一連のインシデント対応として設計しておく必要があります。

関連記事:情報漏洩対策の基本を詳しく知りたい方へ

情報漏洩対策は、不正アクセスを防ぐだけでは十分ではありません。情報漏洩が発生する原因や企業への影響、技術・運用・組織の3つの観点から取り組むべき対策について、基礎から分かりやすく解説しています。あわせてご覧ください。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

金融・保険業界で高まるサードパーティリスク管理の重要性

今回のアフラックの事案について、現時点の公式発表では、委託先や外部サービスが侵入経路だったとは説明されていません。そのため、本件をサードパーティ起点のインシデントと断定することはできません。一方で、金融庁は金融分野のサイバーセキュリティ対策として、サードパーティ・サイバーセキュリティリスク管理の重要性を継続的に取り上げています*4。金融庁の関連資料では、金融機関が管理すべきサードパーティや、その先に存在するNthパーティの範囲、集中リスク、契約後の継続的なモニタリングなどが課題として示されています。

アフラックでは2023年にも、業務委託先の外部業者において同社保有の個人情報の一部が流出した事案が公表されていました*5。この2023年事案では、対象となった顧客数は132万3,468人で、流出した個人情報の項目は姓のみ、年齢、性別、証券番号、保険種類番号、保障額、保険料などでした。今回の2026年事案とは発生経路や漏洩項目が異なるため同一視はできませんが、保険会社が扱う情報の価値と、外部委託先を含めた管理体制の重要性を考えるうえで、過去事例として参照できます。

保険会社、金融機関、医療機関、自治体、BtoBサービス事業者など、重要な個人情報を扱う組織では、自社システムだけでなく、外部委託先、クラウドサービス、SaaS、開発会社、運用保守会社まで含めたリスク管理が欠かせません。契約時のセキュリティチェックだけで終わらせず、運用中の監査、ログ確認、脆弱性対応、インシデント発生時の連絡体制まで確認しておくことが重要です。

企業が今すぐ見直すべきセキュリティ対策

今回の事案から企業が学ぶべき第一のポイントは、個人情報を保管するシステムのアクセス管理です。顧客情報、契約情報、口座情報などを扱う管理画面では、多要素認証、IPアドレス制限、権限の最小化、休眠アカウントの棚卸し、特権IDの監視を徹底する必要があります。IDとパスワードだけに依存した認証は、フィッシングや認証情報漏えいによって突破されるリスクがあります。

第二のポイントは、ログ監視と異常検知です。不正アクセスが発生しても、ログが取得されていなければ、侵入経路や閲覧された情報、被害範囲を後から正確に追うことが難しくなります。個人情報保護委員会のフォレンジック調査に関する資料でも、不正アクセスの原因や被害範囲を明らかにし、効果的な再発防止策につなげるために、ログなどの証拠保全が重要であることが示されています。

第三のポイントは、インシデント発生時の復旧体制です。経済産業省の「サイバーセキュリティ経営ガイドライン Ver 3.0」では、インシデントにより業務停止等に至った場合に備え、復旧手順書の策定、復旧対応体制の整備、サプライチェーンも含めた実践的な演習の実施が必要であるとされています。顧客向けサービスを止める判断、代替手段の案内、問い合わせ窓口の設置は、平時に準備していなければ迅速に実行できません。

第四のポイントは、個人情報の持ち方そのものの見直しです。すべての情報を同じシステムで参照できる状態にしていないか、業務上不要な項目まで保存していないか、口座情報などの重要情報に追加の保護措置を設けているかを確認する必要があります。情報漏えい対策では、侵入を防ぐことに加え、万が一侵入された場合でも漏洩範囲を最小化する設計が求められます。

顧客側が注意すべきこと

今回のアフラック不正アクセス事案では、現時点で情報の不正利用は確認されていないとされています。しかし、漏洩した可能性のある情報には電話番号や住所、証券番号、保障内容、口座情報が含まれるため、顧客側でも不審な連絡に注意する必要があります。もしも、「契約内容の確認が必要です」「保険料の引き落とし口座を再登録してください」「給付金の手続きに必要です」といった連絡があった場合でも、メールやSMSに記載されたURLを安易に開かず、公式サイトや正規の問い合わせ窓口から確認することが大切です。警察庁もフィッシング対策として、迷惑メッセージブロック機能の活用や、ID・パスワードの使い回しを避けることを呼びかけています*6。特に、保険会社や金融機関を名乗る電話で、暗証番号、認証コード、インターネットバンキングのログイン情報などを求められた場合は注意が必要です。正規の企業を装った連絡であっても、その場で情報を伝えず、いったん電話を切って公式窓口に確認する対応が安全です。

まとめ 情報漏えい対策は「防御」から「検知・対応・復旧」へ

アフラックの不正アクセスによる個人情報漏えいは、保険会社や金融機関だけの問題ではありません。顧客情報、契約情報、決済情報、口座情報、問い合わせ履歴などを扱うすべての企業にとって、情報漏えい対策とインシデント対応の重要性を改めて示す事案です。

今回の公式発表で確認できるのは、約438万人の顧客情報が漏えいし、そのうち約23万人については保険料振替口座情報が含まれること、代理店約4万店分の情報も漏洩したこと、そして不正アクセスが6月15日から6月25日まで複数回確認されていることです。一方で、原因や攻撃手口の詳細は調査中であり、現時点で断定できる情報は限られています。

企業に求められるのは、侵入を防ぐための対策だけではありません。異常を早く見つける監視体制、被害範囲を確認するログ管理、顧客へ説明できる情報整理、サービス停止時の代替手段、復旧手順、再発防止策までを含めた総合的なサイバーセキュリティ体制です。 個人情報漏洩は、発生してから対応を考えるのでは遅すぎます。自社の顧客情報がどこにあり、誰がアクセスでき、どのログが残り、インシデント発生時に誰が判断するのか。今回の事案を機に、企業は不正アクセス対策、脆弱性管理、ログ監視、委託先管理、インシデント対応計画を改めて見直す必要があります。

【参考情報】

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サッポロHD海外2社に不正アクセス ―海外グループ会社を狙うサイバー攻撃リスクとは

    Share
    「サッポロHD海外2社に不正アクセス」アイキャッチ画像

    サッポロホールディングスが公表した海外グループ会社2社への不正アクセスは、海外拠点を狙ったサイバー攻撃リスクを改めて浮き彫りにしました。現時点では情報漏洩の有無や影響範囲は調査中ですが、海外子会社や現地法人のセキュリティがグループ全体の事業継続や信頼に影響を及ぼす可能性があります。本記事では、本件の概要を整理するとともに、海外拠点が攻撃の入口になりやすい理由や、企業が見直すべき認証管理、ログ監視、脆弱性管理などの対策について解説します。

    ※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。


    サッポロホールディングス株式会社は2026年6月24日、同社の海外グループ会社2社のシステムに対して不正アクセスが発生したことを公表しました*7。対象となったのは、POKKA PTE. LTD.とSLEEMAN BREWERIES LTD.です。サイバー攻撃の恐れがある不正な通信ログを検知し、初動調査を行った結果、不正アクセスが判明したとされています。

    今回の事案で注目すべきなのは、国内本社ではなく海外グループ会社で不正アクセスが確認された点です。企業のグローバル展開が進むなか、海外子会社、海外拠点、現地法人、委託先、販売会社などを含めたセキュリティ対策は、もはや一部門だけの問題ではありません。サイバー攻撃は、もっとも守りが弱い場所から侵入し、グループ全体の信頼や事業継続に影響を及ぼす可能性があります。 サッポロホールディングスの公表によると、POKKA PTE. LTD.では2026年6月14日、SLEEMAN BREWERIES LTD.では同年6月17日に不正アクセスを確認しています。安全確保のため、関係するシステムや機器は遮断され、外部専門家の協力のもと原因や影響範囲の調査が進められています。公表時点では、情報漏洩の事実および影響範囲は確認中であり、国内事業への影響は確認されていません。また、2社への不正アクセスについて、現時点で因果関係は認められていないとされています。

    サッポロHDの海外グループ会社で何が起きたのか

    今回の不正アクセスは、サッポロホールディングスの海外グループ会社であるPOKKA PTE. LTD.とSLEEMAN BREWERIES LTD.において確認されました。POKKA PTE. LTD.は海外飲料事業、SLEEMAN BREWERIES LTD.は海外酒類事業に関係する企業です。サッポロホールディングスは海外酒類事業を北米中心に展開しており、海外飲料事業ではシンガポール、マレーシア、中東など約60か国でPOKKAブランドを展開していると説明しています。

    このことから、今回の事案は単なる「海外拠点のトラブル」として片付けるべきものではありません。企業が海外展開を進めるほど、システム、ネットワーク、アカウント、取引先、現地運用体制は複雑になります。国内本社のセキュリティレベルが高くても、海外子会社や現地拠点の監視体制、認証管理、端末管理、ログ管理が十分でなければ、攻撃者にとって侵入口になり得ます。ただし、現時点で公表されている情報からは、ランサムウェア攻撃であったか、特定の攻撃グループが関与したか、どのような情報が外部に流出したかは確認できません。したがって、本件を「情報漏洩事故」や「ランサムウェア被害」と断定することは避ける必要があります。一次ソースから確認できるのは、不正な通信ログの検知、不正アクセスの判明、関係システム・機器の遮断、外部専門家による調査、情報漏洩の有無は確認中という点です。

    なぜ海外グループ会社はサイバー攻撃の入口になりやすいのか

    海外グループ会社や海外子会社は、サイバー攻撃の入口になりやすい構造的なリスクを抱えています。理由の一つは、拠点ごとにIT環境やセキュリティ運用の成熟度が異なりやすいことです。本社ではEDR、ログ監視、多要素認証、脆弱性管理が整備されていても、海外拠点では現地事情や人員不足により、同じ水準の対策が実施されていないケースがあります。

    もう一つの理由は、グループ会社が業務上、本社や他拠点とつながっていることです。販売、製造、物流、会計、メール、クラウドサービスなど、業務に必要な連携がある以上、一つの拠点への不正アクセスが、別拠点への攻撃や認証情報の悪用につながる可能性は否定できません。今回のサッポロホールディングスの発表では2社間の因果関係は認められていないとされていますが、企業一般のリスクとしては、海外拠点を含めたグループ全体のセキュリティ統制が重要になります。

    独立行政法人情報処理推進機構(IPA)から公開された「情報セキュリティ10大脅威 2026」でも、組織向け脅威の上位に「サプライチェーンや委託先を狙った攻撃」が挙げられています。これは、攻撃者が必ずしも本丸である大企業や本社を直接狙うのではなく、関係会社、委託先、取引先、外部サービスなどを経由して侵入を試みるリスクが高まっていることを示しています。

    不正通信ログの検知が示す「早期発見」の重要性

    今回の公表で見落としてはならないのが、「サイバー攻撃の恐れがある不正な通信ログを検知した」という点です。不正アクセスは、必ずしも最初から目に見える被害として現れるわけではありません。ファイルが暗号化される、Webサイトが改ざんされる、顧客情報が公開されるといった被害が起きる前に、攻撃者がネットワーク内で探索や権限拡大を行っている場合があります。

    そのため、企業にとって重要なのは、攻撃を完全に防ぐことだけではなく、異常な通信、不審なログイン、通常と異なる端末挙動を早期に見つける体制です。ログを取得していても、監視や分析ができていなければ、攻撃の兆候を見逃してしまいます。特に海外拠点では、時差、言語、現地ベンダーとの契約、運用担当者の違いにより、インシデントの発見や報告が遅れる可能性があります。 不正アクセス対策では、ファイアウォールやウイルス対策ソフトだけでは不十分です。EDRによる端末監視、SIEMによるログ分析、SOCによる常時監視、ID管理、多要素認証、脆弱性診断、ペネトレーションテストなどを組み合わせ、攻撃を受けた場合でも早期に検知し、被害を最小化する考え方が求められます。

    情報漏洩が確認されていない段階でも対応が必要な理由

    サッポロホールディングスは、公表時点で情報漏洩の事実および影響範囲は確認中としています。ここで重要なのは、「漏洩が確認されていない」ことと「リスクがない」ことは同じではないという点です。サイバー攻撃では、外部送信の痕跡、認証情報の悪用、攻撃者の侵入経路、アクセスされたファイル、影響を受けたシステムを慎重に調査する必要があります。

    調査中の段階では、企業は被害範囲を過小評価することも、過度に断定することも避けなければなりません。公表内容において「確認中」「影響が確認された場合は速やかに報告」といった表現が使われているのは、調査結果に基づいて正確に説明する姿勢の表れといえます。企業が同様の事案に備えるためには、インシデント発生後の連絡体制、初動対応手順、システム遮断の判断基準、外部専門家への相談ルート、顧客・取引先への説明方針を事前に整備しておくことが重要です。サイバー攻撃を受けてから対応を考えるのではなく、攻撃を受ける前提で準備しておくことが、事業継続と信頼維持につながります。

    海外拠点を持つ企業が見直すべきセキュリティ対策

    海外グループ会社や海外子会社を持つ企業は、まずグループ全体のIT資産を把握する必要があります。どの拠点にどのシステムがあり、誰が管理し、どのネットワークとつながっているのかが分からなければ、リスクの評価も対策の優先順位付けもできません。

    次に重要なのが、認証情報の管理です。海外拠点のVPN、メール、クラウドサービス、業務システムに対して多要素認証を導入し、不要なアカウントや退職者アカウントを放置しないことが求められます。攻撃者は、脆弱性だけでなく、漏洩したID・パスワードや使い回された認証情報を悪用することがあります。

    また、脆弱性管理も欠かせません。海外拠点では、本社の管理外にあるサーバ、ネットワーク機器、リモートアクセス環境、業務アプリケーションが残っている場合があります。定期的な脆弱性診断や外部公開資産の棚卸しを行い、攻撃者から見える入口を減らすことが重要です。

    さらに、ログ監視とインシデント対応訓練も見直すべきです。不正通信ログを検知しても、その意味を判断できる人がいなければ対応は遅れます。検知、報告、遮断、調査、復旧、再発防止までの流れを整備し、海外拠点を含めて実効性を確認しておく必要があります。

    サイバー攻撃対策は「国内本社だけ」では足りない

    今回のサッポロホールディングスの事案は、海外グループ会社への不正アクセスとして公表されました。国内事業への影響は確認されていないとされていますが、企業にとっては、海外拠点を含むグループ全体のセキュリティを見直すきっかけになります。

    サイバー攻撃は、企業規模や知名度に関係なく、システムの弱点、管理のすき間、監視の遅れを突いてきます。特に海外展開を進める企業では、本社、海外子会社、委託先、取引先、クラウドサービスを含めた全体像を把握し、どこから攻撃されても早期に検知・対応できる体制を作ることが欠かせません。 不正アクセス、情報漏洩、ランサムウェア、サプライチェーン攻撃への備えは、もはや情報システム部門だけの課題ではありません。経営リスクとしてセキュリティを捉え、グループ全体で守る仕組みを整えることが、企業の信頼と事業継続を守るための第一歩です。

    まとめ

    サッポロホールディングスの海外グループ会社2社で確認された不正アクセスは、海外拠点を持つ企業にとって重要な示唆を含んでいます。公表時点では情報漏洩の有無や影響範囲は確認中であり、国内事業への影響も確認されていません。しかし、海外子会社や現地法人を含むグループ全体のセキュリティ管理が求められる時代であることは明らかです。

    企業は、海外拠点のセキュリティ対策を現地任せにせず、IT資産の把握、認証管理、脆弱性診断、ログ監視、インシデント対応体制の整備を進める必要があります。攻撃を完全に防ぐことが難しい今、重要なのは、侵入の兆候を早く見つけ、被害を広げない仕組みを持つことです。 サイバー攻撃対策を見直す際は、国内本社だけでなく、海外グループ会社、委託先、取引先、クラウド環境まで含めた全体像を確認することが欠かせません。今回の事案は、グローバル企業だけでなく、海外取引や外部委託を行うすべての企業にとって、自社のセキュリティ体制を点検する機会といえるでしょう。

    【参考情報】

    サッポロビール株式会社「当社の海外グループ会社2社のシステムへの不正アクセス発生について」(2026年6月24日公表)(https://www.sapporobreweries.com/notice/detail/20260624000010.html)

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    KDDIメールシステムに不正アクセス、最大1,422万件漏えいの可能性―企業が見直すべき「共通基盤リスク」とは

    Share
    「KDDIメールシステムに不正アクセス、最大1,422万件漏えいの可能性」アイキャッチ画像

    KDDI株式会社(以降、KDDI)がISP事業者向けに提供するメールシステムで不正アクセスが確認され、BIGLOBEメール、@niftyメール、J:COM NET、コミュファ光、ピカラ光、CPIなど複数のメールサービスにおいて、メールアドレスやパスワードが外部に漏えいした可能性があることが公表されました。漏えいした可能性のある情報は最大1,422万件にのぼり、現在利用中のユーザーだけでなく、解約済みの顧客や一定期間利用のない休眠アカウントも含まれるとされています。

    今回の事案で注目すべきなのは、単に「メールアドレスとパスワードが漏えいした可能性がある」という点だけではありません。KDDIが提供するISP向けの共通メール基盤に不正アクセスが発生したことで、複数の事業者・複数のサービスに影響が広がった点が重要です。これは、現代の企業システムにおいて避けて通れない「外部委託先リスク」「サプライチェーンリスク」「共通基盤リスク」を象徴する事案といえます。

    本記事では、KDDIの公式発表および関係各社の公表情報をもとに、今回の不正アクセスの概要、影響範囲、利用者が取るべき対応、そして企業が学ぶべきセキュリティ対策について解説します。

    KDDIのISP向けメールシステムで何が起きたのか

    KDDIは、インターネットサービスプロバイダー、いわゆるISP事業者向けに提供しているメールシステムにおいて、不正アクセスを受けていたことを2026年6月17日に確認しました。KDDIの発表によると、不正アクセスの原因は、同システムで利用していた第三者製ソフトウェアの脆弱性を悪用されたことによるものです。

    KDDIは同日、被害拡大を防ぐためにシステムを改修し、不正アクセスの被疑箇所を特定したうえで、技術的な防御措置を実施したとしています。また、個人情報保護委員会や総務省への報告・相談を含む必要な対応も進めていると説明しています。

    現時点で公表されている漏えい可能性のある情報は、対象メールサービスで作成されたメールボックスに紐づくメールアドレスとパスワードです。件数は最大1,422万件とされており、この数字には解約済みの顧客や、一定期間利用していない休眠アカウントも含まれています。なお、パスワードの中には、ハッシュ化または暗号化されたものも含まれるとされています。

    ここで注意したいのは、最大1,422万件という数字が「実際に漏えいした件数」と確定したものではないという点です。KDDIは調査継続中であるため、現時点では漏えいした可能性のある最大値として公表されています。

    影響を受けるメールサービス

    今回の不正アクセスで対象とされているのは、KDDIがISP事業者向けに提供していたメールシステムを利用する複数のメールサービスです。KDDIの発表では、STNetのピカラ光サービス、ピカラモバイルサービス、お仕事ピカラサービスに係るメールサービス、KDDIウェブコミュニケーションズのレンタルサーバー「CPI」のメールサービス、JCOMのJ:COM NETおよびケーブルテレビ事業者向けメールサービス、中部テレコミュニケーションのコミュファ光・ビジネスコミュファのメールサービス、ニフティの@niftyメール、ビッグローブのBIGLOBEメールが対象として挙げられています。

    各社の発表を見ても、KDDIが提供する基盤システムを利用していたこと、第三者製ソフトウェアの脆弱性悪用によって不正アクセスが発生したこと、メールアドレスやメールパスワードなどが漏えいした可能性があることが説明されています。BIGLOBEでは、BIGLOBEメールアドレス、BIGLOBE IDおよびパスワードが漏えいした可能性があると公表しています。@niftyでは、メールアドレスおよびメールパスワードが第三者に漏えいした可能性があるとして、利用者にメールパスワードの変更を求めています。

    このように、ひとつの基盤システムに起きた不正アクセスが、複数ブランドの利用者に影響する形になっています。これは、クラウドサービス、外部委託システム、SaaS、共通認証基盤などを活用する多くの企業にとっても、決して他人事ではありません。

    なぜメールアドレスとパスワードの漏えいは危険なのか

    メールアドレスとパスワードの漏えいは、単なる連絡先情報の流出にとどまりません。メールアカウントは、多くのWebサービスや業務システムにおいて本人確認やパスワード再設定の起点として使われています。そのため、メールアカウントに不正ログインされると、他サービスへの侵入、なりすまし、フィッシングメールの送信、業務情報の閲覧など、被害が連鎖するおそれがあります。

    特に危険なのは、同じパスワードを複数のサービスで使い回しているケースです。攻撃者は、漏えいしたメールアドレスとパスワードの組み合わせを使い、別のWebサービスやクラウドサービスへのログインを試みることがあります。これは一般にパスワードリスト攻撃、またはクレデンシャルスタッフィングと呼ばれる手口です。

    今回の件では、対象情報にメールパスワードが含まれる可能性があるため、利用者は対象メールサービスのパスワードを変更するだけでなく、同じ、または似たパスワードを使用している他サービスについても見直す必要があります。メール、ECサイト、SNS、クラウドストレージ、業務用SaaSなどでパスワードを使い回している場合は、早急な変更が望まれます。

    利用者が今すぐ取るべき対応

    対象サービスを利用している可能性がある場合、まずは各ISP事業者やサービス提供会社の公式案内を確認することが重要です。検索結果やSNS上のリンクからではなく、公式サイト、公式サポートページ、契約時に案内された会員ページなどから確認することで、フィッシングサイトに誘導されるリスクを下げられます。

    次に、対象となるメールパスワードを変更します。@niftyのように、一定期限までに変更が確認できない場合、システム側でメールパスワードを順次無効化すると案内している事業者もあります。Outlook、Macメール、スマートフォンのメールアプリなどを利用している場合は、Web上でパスワードを変更した後、メールソフト側に保存されているパスワードも更新する必要があります。

    また、メールパスワードとログインパスワードを同じ文字列にしている場合や、他のサービスでも同じパスワードを使っている場合は、それらも変更すべきです。メールアカウントは、他サービスのパスワード再設定メールを受け取る重要な入口です。メールアカウントの安全性が崩れると、他のアカウントにも被害が広がる可能性があります。 加えて、しばらくの間は不審なメールへの警戒が必要です。今回の不正アクセスに便乗し、「パスワード変更が必要です」「アカウントを確認してください」などと称する偽メールが送られる可能性もあります。本文中のURLを安易にクリックせず、ブックマークや公式アプリ、公式サイトから手続きすることが大切です。

    「委託先だから安全」ではないという現実

    今回の事案は、企業のセキュリティ対策を考えるうえで重要な教訓を含んでいます。多くの企業は、自社の業務効率化やコスト削減、専門性の確保を目的に、メール基盤、クラウドサービス、決済システム、顧客管理システム、認証基盤などを外部サービスに委託しています。これは現代の事業運営では自然な選択です。

    しかし、外部サービスを利用しているからといって、リスクが自社から消えるわけではありません。委託先や共通基盤でインシデントが発生すれば、自社の顧客情報、業務データ、ブランド信頼にも影響が及びます。特に、複数の事業者が同じ基盤を利用している場合、一箇所の脆弱性が広範囲のサービスに波及する可能性があります。 企業に求められるのは、外部委託先を「便利なサービス提供者」として見るだけでなく、自社のセキュリティ境界の一部として管理する姿勢です。契約時のセキュリティ要件、脆弱性対応の体制、インシデント発生時の報告フロー、影響範囲の確認方法、利用者への通知方針などを事前に整理しておかなければ、実際に問題が起きた際の初動対応が遅れてしまいます。

    第三者製ソフトウェアの脆弱性はなぜ狙われるのか

    KDDIは今回の不正アクセスについて、第三者製ソフトウェアの脆弱性が悪用されたと説明しています。現時点でソフトウェア名やCVE番号などの詳細は公表されていませんが、一般論として、第三者製ソフトウェアの脆弱性は攻撃者にとって非常に狙いやすいポイントです。

    企業システムは、自社開発のプログラムだけで構成されているわけではありません。OS、ミドルウェア、メールサーバー、認証機能、管理画面、ライブラリ、監視ツールなど、さまざまな外部コンポーネントに支えられています。これらのどこかに脆弱性が存在し、修正が遅れれば、攻撃者に侵入口を与えることになります。 特に、インターネットからアクセス可能なシステムや、多数の顧客情報を扱う共通基盤では、脆弱性管理の遅れが大きなインシデントにつながりかねません。脆弱性情報を収集し、影響有無を確認し、必要なパッチ適用や回避策を迅速に実施する体制が不可欠です。

    企業が見直すべきセキュリティ対策

    今回のような不正アクセスや情報漏えいリスクに備えるには、単にパスワードを強化するだけでは不十分です。まず重要なのは、自社がどの外部サービスや委託先に、どのような情報を預けているのかを把握することです。顧客情報、メールアドレス、認証情報、業務データ、ログ情報など、預託している情報の種類と影響範囲を整理しておく必要があります。

    次に、委託先や利用サービスに対するセキュリティ確認を継続的に行うことが求められます。契約時だけでなく、運用中も脆弱性対応、インシデント報告体制、アクセス制御、ログ管理、バックアップ、暗号化、権限管理などの観点で確認を続けることが重要です。

    さらに、自社側でも認証情報の管理を強化する必要があります。多要素認証の導入、パスワード使い回しの禁止、不要アカウントの棚卸し、退職者や休眠アカウントの削除、権限の最小化などは、基本的でありながら効果の高い対策です。今回の件で解約済みや休眠アカウントも最大件数に含まれていることは、使われていないアカウントや古いデータの管理がいかに重要かを示しています。 最後に、インシデント発生時の対応手順を事前に整備しておくことも欠かせません。誰が影響範囲を確認し、誰が顧客へ通知し、どのタイミングで監督官庁へ報告し、どのように再発防止策を公表するのか。こうした手順が曖昧なままでは、被害の拡大だけでなく、顧客からの信頼低下にもつながります。

    メール漏えいではなくサプライチェーンリスクの問題

    今回のKDDIメールシステム不正アクセスは、メールアドレスとパスワードの漏えい可能性が注目されています。しかし、企業のセキュリティ担当者や経営層が本当に見るべきポイントは、その背後にある構造です。

    ひとつの共通基盤に脆弱性があり、そこを攻撃されることで、複数のISP事業者やメールサービスに影響が広がりました。これは、外部委託やクラウド利用が進む現在の企業環境において、どの企業にも起こり得る問題です。自社のシステムが直接攻撃されていなくても、委託先、取引先、共通基盤、利用中のSaaSで起きたインシデントが、自社の顧客対応や事業継続に影響する可能性があります。 セキュリティ対策は、もはや自社ネットワークの内側だけを守ればよい時代ではありません。外部サービスを含めた全体像を把握し、脆弱性管理、委託先管理、認証情報管理、インシデント対応を一体として整備することが求められます。

    まとめ

    KDDIのISP事業者向けメールシステムに対する不正アクセスでは、メールアドレスやパスワードが最大1,422万件漏えいした可能性があると公表されました。対象にはBIGLOBEメール、@niftyメール、J:COM NET、コミュファ光、ピカラ光、CPIなど複数のメールサービスが含まれており、共通基盤に起きた不正アクセスが広範囲に影響する構図となっています。

    利用者は、各事業者の公式案内を確認し、対象となるメールパスワードを速やかに変更することが重要です。同じパスワードを他サービスで使い回している場合は、あわせて変更し、不審なメールや偽のパスワード変更案内にも注意が必要です。

    企業にとっては、今回の事案を「大手通信会社の情報漏えい」として見るだけでは不十分です。第三者製ソフトウェアの脆弱性、外部委託先の管理、共通基盤への依存、休眠アカウントの扱い、インシデント発生時の連絡体制など、自社のセキュリティ運用を見直すきっかけにすべきです。 サイバー攻撃は、自社の真正面から来るとは限りません。取引先、委託先、クラウドサービス、共通基盤を経由して影響が及ぶ時代だからこそ、企業にはサプライチェーン全体を見据えたセキュリティ対策が求められています。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年7月1日(水)13:00~14:00「ランサムウェア対策は「侵入前提」で考える―最新事例から学ぶ、企業に求められるリスク把握と対策の考え方―」
  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアの攻撃手法とは – 侵入から暗号化までの流れを解説

    Share
    ランサムウェアの攻撃手法とは - 侵入から暗号化までの流れを解説アイキャッチ画像

    ランサムウェア攻撃は、単にファイルを暗号化するだけではありません。近年の攻撃では、侵入後に認証情報の窃取や権限昇格、社内ネットワーク内での横展開、重要データの窃取を経て、最終的に暗号化や二重恐喝へと発展するケースが一般的です。本記事では、ランサムウェア攻撃がどのような段階を経て進行するのか、その流れと企業が警戒すべきポイントを解説します。

    ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
    「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

    ランサムウェア攻撃は、単に「ウイルスに感染してファイルが暗号化される攻撃」ではありません。現在の企業向けランサムウェア攻撃では、攻撃者が社内ネットワークへ侵入し、認証情報を盗み、権限を広げ、重要データを持ち出し、最後にシステムやファイルを暗号化するという複数段階の流れをたどることが一般的です。特に近年は、暗号化だけでなく、事前に窃取したデータを公開すると脅す「二重恐喝」が多く確認されています。警察庁「サイバー空間をめぐる脅威の情勢等」の調査報告によると、近年のランサムウェア被害はデータを窃取したうえで「対価を支払わなければ公開する」と脅す二重恐喝が多くを占めるといいます。

    ランサムウェア攻撃の全体像

    ランサムウェア攻撃は、外部から突然暗号化プログラムが送り込まれて終わるものではありません。実際には、攻撃者が最初に侵入経路を確保し、その後に社内環境を調査し、より強い権限を持つアカウントを探し、重要なサーバやファイル共有へ移動しながら、最終的に暗号化や脅迫へ進む流れを取ります。

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「#StopRansomware Guide」でも、ランサムウェアやデータ恐喝型攻撃への対策が初期侵入経路ごとに整理されています。本ガイドでは、インターネットに公開されたシステム、脆弱性、認証情報、リモートアクセス、メールなどが重要な観点として扱われています。つまり、ランサムウェア対策は、暗号化プログラムそのものを止めるだけでなく、攻撃の前段階をどこで検知し、どこで遮断するかが重要になります。攻撃の流れを理解すると、ランサムウェア対策の考え方も変わります。入口対策だけではなく、侵入後の不審な認証、権限昇格、横展開、データ窃取、バックアップ破壊、暗号化準備といった兆候を監視する必要があります。特に企業では、感染を完全に防ぐことだけに注力するのではなく、侵入された場合でも早期に発見し、被害拡大を防ぐ体制が求められます。

    ランサムウェアの仕組みについては、以下の記事でより詳しく解説しています。
    「ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―」

    攻撃の流れ(フェーズ別)

    侵入

    ランサムウェア攻撃の最初の段階は、企業ネットワークへの侵入です。侵入経路としては、フィッシングメール、VPN機器の脆弱性、リモートデスクトップ、外部公開サーバ、認証情報の悪用、委託先や外部サービス経由のアクセスなどが挙げられます。

    攻撃者は、必ずしも高度な手法だけを使うわけではありません。公開済みの脆弱性が修正されていないVPN機器や、外部公開されたリモートデスクトップ接続(RDP)、使い回されたパスワード、退職者の残存アカウントなど、基本的な管理不備が入口になることもあります。この段階で重要なのは、自社の外部公開資産を把握し、侵入口になり得る箇所を減らすことです。攻撃者から見えるサーバ、VPN、リモートアクセス環境、クラウド管理画面、ファイル共有サービスを把握できていなければ、侵入の兆候を見つけることも、優先的に対策することも難しくなります。

    独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、組織向け脅威として「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられており、企業にとってランサムウェアと外部経由の侵入は継続的な重要課題とされています。

    権限昇格

    侵入に成功した攻撃者は、次により強い権限を得ようとします。一般ユーザの端末に入っただけでは、重要サーバの停止や大規模な暗号化を実行できない場合があるためです。そのため、攻撃者は端末内に保存された認証情報、ブラウザに残ったパスワード、管理ツールの接続情報、設定ファイル、共有フォルダ内の情報などを探します。

    権限昇格が成功すると、攻撃者は管理者アカウントやドメイン管理者権限を悪用し、より広範囲のシステムへアクセスできるようになります。管理者権限を持つアカウントが日常業務にも使われている場合や、複数のサーバで同じ認証情報が使い回されている場合、攻撃者の行動範囲は一気に広がります。この段階を防ぐためには、管理者権限の最小化、特権アカウントの分離、多要素認証、不要アカウントの削除、認証ログの監視が重要です。ランサムウェア攻撃では、暗号化そのものより前に、認証情報の不正利用や通常とは異なるログインが発生していることがあります。その兆候を早く見つけることが、被害拡大を防ぐ鍵になります。

    横展開(ラテラルムーブメント)

    権限を得た攻撃者は、社内ネットワーク内を移動しながら、重要なサーバやデータの所在を探します。この動きを横展開、またはラテラルムーブメントと呼びます。横展開では、ファイルサーバ、業務システム、Active Directory、バックアップサーバ、仮想基盤、クラウド連携システムなどが調査対象になります。攻撃者は、どのシステムを暗号化すれば業務停止の影響が大きいか、どのデータを盗めば脅迫材料になるか、どのバックアップを破壊すれば復旧を困難にできるかを確認します。この段階では、社内通信の異常、管理者ツールの不審な利用、通常とは異なる時間帯のアクセス、複数端末への連続ログイン、ファイル共有への大量アクセスなどが兆候になります。しかし、正規のアカウントや管理ツールが悪用される場合、単純なウイルス対策ソフトだけでは検知が難しいことがあります。そのため、ランサムウェア対策では、EDRやログ監視、ネットワーク監視、認証基盤の監視を組み合わせ、侵入後の不審な行動を見つける考え方が重要になります。

    データ窃取

    近年のランサムウェア攻撃では、暗号化の前にデータを盗む手口が一般化しています。攻撃者は、顧客情報、従業員情報、契約書、財務情報、設計情報、取引先情報、メールデータなどを持ち出し、身代金交渉の材料にします。この手法が二重恐喝です。従来のランサムウェアは、ファイルを暗号化して「復号したければ身代金を支払え」と要求するものでした。しかし現在は、暗号化に加えて「盗んだデータを公開する」「取引先や顧客へ連絡する」と脅すケースが増えています。この段階で被害が発生すると、たとえバックアップからシステムを復旧できたとしても、情報漏洩対応、顧客説明、取引先対応、法的対応、信用低下への対応が必要になります。つまり、バックアップは重要ですが、バックアップだけでランサムウェア被害を完全に抑え込めるわけではありません。データ窃取を早期に検知するには、重要データへのアクセス監視、大量ダウンロードの検知、外部送信通信の監視、クラウドストレージやファイル共有サービスの利用状況確認が必要です。特に、通常業務では発生しない大量の圧縮ファイル作成や外部アップロードは、ランサムウェア攻撃の前兆として注意すべきです。

    暗号化

    攻撃の最終段階で、ランサムウェアによる暗号化が実行されます。攻撃者は、業務停止の影響が大きいサーバや共有フォルダ、端末、仮想基盤を対象にし、ファイルを暗号化します。同時に、バックアップを削除したり、復旧機能を無効化したり、セキュリティ製品を停止しようとする場合もあります。暗号化が始まると、業務システムが使えない、ファイルサーバにアクセスできない、受発注や出荷が止まる、社内の連絡体制が混乱するなど、事業継続に大きな影響が出ます。NIST(米国立標準技術研究所)が公開しているNIST IR 8374でも、重要業務の復旧優先順位、バックアップの保護、復旧手順のテスト、対応計画の整備が重要であると示されています。暗号化段階まで到達してからでは、被害をゼロに抑えることは難しくなります。そのため、企業のランサムウェア対策では、暗号化を検知する仕組みに加え、暗号化前の侵入、権限昇格、横展開、データ窃取を早期に見つけることが重要です。

    最近の攻撃の特徴

    最近のランサムウェア攻撃の特徴は、暗号化だけに依存しない点にあります。攻撃者は、データを盗み、公開をちらつかせ、企業の信用や取引関係に圧力をかけることで、身代金の支払いを迫ります。この二重恐喝型の攻撃では、システム復旧だけでは問題が終わりません。情報漏洩の有無、漏洩した可能性のある情報の範囲、顧客や取引先への説明、監督官庁への報告など、経営判断を伴う対応が必要になります。

    また、データ公開を前提にした脅迫も深刻です。攻撃者は、盗んだ情報の一部をリークサイトに掲載したり、公開期限を設けたり、顧客や取引先へ連絡すると主張したりすることがあります。これにより、企業は業務停止だけでなく、信用低下、顧客離脱、取引停止、法的責任のリスクにも直面します。

    さらに、攻撃の分業化や自動化も進んでいます。ランサムウェア攻撃では、初期アクセスを売買する攻撃者、侵入後に権限を広げる攻撃者、データを窃取する攻撃者、暗号化と脅迫を行う攻撃者が分かれている場合があります。このような状況では、従来型の「入口で防ぐ」だけの対策では限界があります。攻撃者が社内に入った後の行動をどう検知するか、重要システムへの到達をどう遅らせるか、データ窃取をどう見つけるか、暗号化された場合にどう復旧するかまで含めた対策が必要です。

    なぜ攻撃を止められないのか

    ランサムウェア攻撃を止められない大きな理由は、侵入から暗号化までの途中段階に気づけないことです。攻撃者は、正規のアカウントや管理ツールを悪用することがあります。その場合、単純に「不審なファイルがあるか」「既知のマルウェアが検出されたか」だけを見ていても、攻撃の進行に気づけない可能性があります。

    また、権限管理の不備も被害を拡大させます。管理者権限を持つアカウントが多すぎる、退職者のアカウントが残っている、共有アカウントを使っている、重要サーバへのアクセス制限が甘い、といった状態では、攻撃者が一度侵入しただけで広範囲へ移動できてしまいます。

    検知遅れの背景には、ログが残っていない、ログを見ていない、異常を判断する基準がない、担当者が限られている、休日や夜間の監視ができないといった運用面の課題もあります。セキュリティ製品を導入していても、アラートを確認する体制がなければ、攻撃の兆候を見逃す可能性があります。 そのため、ランサムウェア対策では、技術対策だけでなく、運用体制の整備が欠かせません。誰がアラートを見るのか、どの条件で隔離するのか、どの段階で経営層へ報告するのか、外部専門家へいつ相談するのかを事前に決めておく必要があります。

    企業が理解すべきポイント

    企業がまず理解すべきなのは、ランサムウェア攻撃を完全に防ぐことは難しいという現実です。もちろん、脆弱性管理、メール対策、多要素認証、EDR、バックアップ、ネットワーク分離などの対策は重要です。しかし、攻撃手法は変化し続けており、外部委託先やクラウドサービス、認証情報の悪用など、自社だけでは完全に制御しにくい要素もあります。だからこそ、企業に求められるのは「侵入されないこと」だけを前提にした対策ではなく、「侵入される可能性を前提に、早期に検知し、被害を限定し、復旧できる体制」を整えることです。早期検知の観点では、通常とは異なるログイン、権限昇格、管理者ツールの不審な利用、複数端末への連続アクセス、大量のファイル操作、外部への大容量通信などを監視することが重要です。これらは、暗号化が始まる前に現れる可能性がある兆候です。

    また、経営層はランサムウェアを単なるIT部門の問題としてではなく、事業継続、情報管理、顧客対応、法務、広報、取引先対応を含む経営リスクとして捉える必要があります。ランサムウェア攻撃は、システム停止だけでなく、情報漏洩、信用低下、売上損失、顧客離脱、サプライチェーンへの影響を引き起こす可能性があるためです。

    ランサムウェアによって企業にどのような被害が発生するのかについては、次の記事で詳しく解説します。
    「ランサムウェア被害の実態 – 業務停止・損害・企業が直面するリスクとは」

    まとめ

    ランサムウェア攻撃は、侵入、権限昇格、横展開、データ窃取、暗号化という複数の段階を経て進行します。暗号化は被害が目に見える最終段階であり、その前には攻撃者による認証情報の悪用、社内探索、重要データの特定、情報持ち出しが行われている可能性があります。近年は、データを暗号化するだけでなく、盗んだ情報を公開すると脅す二重恐喝が多く確認されています。そのため、バックアップを取得しているだけでは十分とはいえません。復旧できる体制に加え、データ窃取を防ぎ、早期に検知し、情報漏洩対応まで想定した準備が必要です。企業が取るべき対策は、入口対策、権限管理、ログ監視、EDR、脆弱性管理、バックアップ、インシデント対応体制を組み合わせた多層防御です。特に重要なのは、攻撃の流れを理解し、暗号化される前の段階で異常に気づくことです。ランサムウェア対策は、特定の製品を導入すれば終わるものではありません。攻撃者がどのように侵入し、どのように社内を移動し、どのようにデータを盗み、どのタイミングで暗号化するのかを理解したうえで、自社の弱点を継続的に見直すことが重要です。

    【参考情報】

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像

    Share
    セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像アイキャッチ画像

    サイバー攻撃や情報漏洩、不正アクセス、ランサムウェア感染などのセキュリティインシデントは、発生してから対応を考えていては被害を最小限に抑えることができません。重要なのは、発生時の対応だけでなく、平時から対応フローや体制を整備し、組織として継続的に管理することです。

    セキュリティインシデント管理とは、インシデントの検知から初動対応、調査、復旧、再発防止までを組織的に運用するための仕組みを指します。

    本記事では、インシデント管理の基本的な考え方や対応フローの全体像、企業に求められる体制について解説します。

    本記事は「セキュリティインシデント管理・対応ガイド」の一部です。セキュリティ担当者だけでなく、インシデント発生時に判断・承認を求められる経営層・管理職の方にも読んでいただける内容になっています。技術的な詳細よりも「組織として何を決めておくべきか」という視点を中心に解説します。

    【関連記事】

    実際のインシデント対応の具体的な手順については、以下の記事で詳しく解説しています。
    「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

    サイバー攻撃や情報漏洩、ランサムウェア感染、不正アクセス、Webサイト改ざんなど、企業を取り巻くセキュリティリスクは年々複雑化しています。これまでのように、インシデントが起きてから担当者が個別に対応するだけでは、被害の拡大を防ぎきれないケースも増えています。特に近年は、クラウドサービス、外部委託先、SaaS、リモートアクセス環境など、企業システムの構成が複雑になっています。そのため、自社の内部だけを見ていれば安全を確保できるという状況ではありません。セキュリティインシデント管理とは、こうしたリスクを前提に、インシデントの検知、初動対応、調査、復旧、再発防止までを組織として継続的に管理する考え方です。

    NIST SP 800-61 r2「Computer Security Incident Handling Guide」でも、インシデント対応は単なる技術対応ではなく、計画、体制、分析、封じ込め、復旧、事後対応を含む組織的な取り組みとして整理されています。インシデント管理は、まさにその全体像を企業活動の中に組み込むための実務です。

    インシデント管理とは何か

    インシデント管理とは、セキュリティ上の問題が発生した際に、被害を最小限に抑え、事業への影響を管理し、再発を防ぐための一連の仕組みを指します。ここでいうインシデントには、マルウェア感染、不正アクセス、情報漏洩、アカウント侵害、ランサムウェア被害、Webサイト改ざん、システム停止、内部不正、委託先を経由した被害などが含まれます。重要なのは、インシデント管理が「発生後の火消し」だけを意味するものではないという点です。もちろん、発生直後の被害拡大防止や復旧作業は重要です。しかし、それだけではインシデント管理とはいえません。管理という言葉が示すように、事前準備、連絡体制、判断基準、証拠保全、外部報告、再発防止策の検討までを含めて、組織として運用できる状態にしておくことが求められます。

    IPAも、インシデント発生時には影響範囲や損害の特定、被害拡大防止、再発防止策の検討を速やかに行うため、CSIRTなどの組織内対応体制を整備することが重要であると示しています。これは、インシデント対応を個人の経験や判断に依存させず、企業として再現性のある対応にするための考え方です。

    「インシデント対応」と「インシデント管理」は混同されがちですが、両者には違いがあります。インシデント対応は、発生した事象に対して具体的に行う対応行動です。たとえば、感染端末の隔離、ログ調査、被害範囲の確認、復旧作業、関係者への報告などが該当します。一方、インシデント管理は、それらの対応を適切に実行するための全体設計です。誰が判断し、誰が作業し、どの基準で経営層へ報告し、いつ外部機関や顧客に連絡するのかをあらかじめ定め、実行できる状態にしておくことが中心になります。つまり、インシデント対応が「現場の行動」だとすれば、インシデント管理は「組織としての仕組み」です。対応力を高めるためには、個別の手順だけでなく、それを支える管理体制が欠かせません。

    なぜインシデント管理が重要なのか

    インシデント管理が重要視される理由は、サイバー攻撃の被害が技術部門だけの問題にとどまらなくなっているためです。情報漏洩が発生すれば、顧客や取引先への説明、監督官庁への報告、法務対応、広報対応、営業活動への影響、事業継続への支障など、企業全体に影響が及びます。システム停止が長期化すれば、売上機会の損失や顧客離れにもつながります。

    独立行政法人情報処理推進機構(IPA)「中小企業のためのセキュリティインシデント対応の手引き」でも、インシデントによる被害には、原因調査や復旧の外部委託費、謝罪対応、法的対応費用といった直接的な金銭被害に加え、信用低下や事業停止による機会損失といった間接的被害があると整理されています。インシデント対応の目的は、これらの被害と影響範囲を最小限に抑え、迅速に復旧し、再発を防止することにあります。

    特に情報漏洩リスクは、企業にとって深刻です。個人情報、認証情報、営業秘密、技術情報、取引先情報、顧客データなどが漏洩した場合、企業の信用は大きく損なわれます。たとえ漏洩件数が限定的であっても、初動対応や公表内容に不備があれば、二次的な批判を招くことがあります。反対に、発生直後から事実確認、被害拡大防止、関係者への説明、再発防止策の提示を適切に行えれば、被害の拡大を抑え、信頼回復への道筋を作ることができます。

    また、サプライチェーンの複雑化もインシデント管理の重要性を高めています。企業のシステムや業務は、クラウドサービス、業務委託先、開発会社、保守ベンダー、物流・決済・顧客管理システムなど、多くの外部組織とつながっています。そのため、自社のセキュリティ対策だけではインシデントを完全に防ぐことはできません。委託先の侵害、外部サービスの設定不備、ソフトウェア供給網への攻撃などを起点として、自社に影響が及ぶ可能性があります。

    インシデント管理が機能している企業では、外部委託先やクラウドサービスを含めたリスクを前提に、連絡先、責任範囲、報告基準、ログ取得範囲、復旧手順を整理しています。反対に、インシデント発生後に「誰に確認すればよいかわからない」「契約上どこまで調査できるかわからない」「委託先から情報が上がってこない」という状態になると、初動が遅れ、被害の実態把握も難しくなります。

    インシデント管理の全体フロー

    インシデント管理では、発生した事象を場当たり的に処理するのではなく、一定の流れに沿って対応することが重要です。ここでは、企業実務で理解しやすいように、検知、初動対応、調査・分析、復旧、再発防止という流れで整理します。

    検知(Detection)

    検知は、インシデント管理の出発点です。セキュリティ製品のアラート、ログ監視、外部機関からの通報、顧客からの問い合わせ、従業員からの報告、Webサイトの異常、システム停止など、インシデントの兆候はさまざまな形で現れます。重要なのは、検知した情報を見落とさず、適切な担当者へつなげる仕組みです。アラートが大量に発生しているにもかかわらず確認されていない、従業員が異常に気づいても報告先を知らない、外部からの通報が担当部署で止まってしまうといった状態では、検知していても管理できているとはいえません。

    IPAでもインシデント対応の流れにおいて、Webサイト改ざん、システム停止、標的型メール、ログ監視による不正通信の発見などが検知の例として示されています。検知は技術的な監視だけでなく、社内外からの連絡受付を含めた仕組みとして考える必要があります。

    初動対応(Containment)

    初動対応では、被害の拡大を防ぐことが最優先になります。たとえば、マルウェア感染が疑われる端末をネットワークから隔離する、不正アクセスが疑われるアカウントを一時停止する、攻撃に悪用された通信経路を遮断する、関係システムの利用を制限する、といった対応が考えられます。ただし、初動対応では「とにかく止める」ことだけが正解とは限りません。証拠保全をせずに端末を初期化してしまうと、原因調査に必要なログや痕跡が失われる可能性があります。システムを不用意に停止すると、業務影響が大きくなる場合もあります。そのため、初動対応では、被害拡大防止と証拠保全、事業継続のバランスを考えながら判断する必要があります。

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)「Incident Response Plan (IRP) Basics」インシデント対応計画に関する資料でも、インシデント対応計画は、組織がインシデントの前、最中、後に取るべき行動を支援する正式な文書として位置づけられています。初動で迷わないためには、あらかじめ承認された計画と判断基準が必要です。

    調査・分析(Investigation)

    調査・分析では、何が起きたのか、どの範囲に影響があるのか、攻撃者が何を行ったのか、情報漏洩の可能性があるのかを確認します。調査対象には、端末、サーバ、認証ログ、通信ログ、クラウドサービスの操作履歴、メール、EDRやSIEMの検知情報などが含まれます。この段階で重要なのは、事実と推測を分けることです。インシデント発生直後は情報が錯綜しやすく、関係者の不安も高まります。そのため、確定していない情報を断定的に扱うと、誤った判断につながります。調査結果は、時系列、影響範囲、確認済み事実、未確認事項、今後の調査方針に分けて整理することが望ましいです。

    また、調査・分析は技術部門だけで完結しない場合があります。個人情報や機密情報の漏洩可能性がある場合は、法務、広報、経営層、顧客対応部門との連携が必要になります。外部委託先やセキュリティ専門ベンダーに調査を依頼するケースもあります。インシデント管理では、こうした連携をあらかじめ想定しておくことが重要です。

    復旧(Recovery)

    復旧では、影響を受けたシステムや業務を安全な状態に戻します。バックアップからの復元、パッチ適用、設定変更、アカウントの再発行、認証情報のリセット、ネットワーク接続の再開、業務再開判断などが含まれます。復旧時に注意すべきなのは、原因が取り除かれていない状態でシステムを戻さないことです。ランサムウェア感染後にバックアップから復元しても、侵入経路となった脆弱性や認証情報の悪用が残っていれば、再侵害される可能性があります。不正アクセスを受けたシステムを復旧する場合も、攻撃者が作成したアカウント、バックドア、不審な設定変更が残っていないかを確認する必要があります。単に業務を再開するだけでなく、脅威を除去し、安全性を確認したうえで復旧することが重要です。

    再発防止(Lessons Learned)

    再発防止は、インシデント管理の中でも特に重要な工程です。インシデントが収束した後、原因、対応の良かった点、課題、判断が遅れた場面、連絡体制の不備、ログ不足、訓練不足などを振り返り、次に同じ問題が起きないよう改善します。再発防止策には、技術的対策だけでなく、運用改善も含まれます。たとえば、脆弱性管理の見直し、バックアップ運用の改善、EDRやログ監視の強化、アカウント権限の見直し、委託先との連絡ルール整備、初動対応手順の改定、経営層への報告基準の明確化、机上演習の実施などが考えられます。IPAも、インシデント発生に備えた演習を行っていないことや、CSIRT業務が属人化していることを課題として挙げています。再発防止は、報告書を作って終わりではありません。組織の対応力を高めるために、手順、体制、訓練へ反映することが求められます。

    インシデント対応との違いと関係

    インシデント対応とインシデント管理は、密接に関係しています。ただし、同じ意味ではありません。インシデント対応は、実際に起きたインシデントに対する具体的な行動です。検知したアラートを確認する、感染端末を隔離する、ログを調査する、影響範囲を特定する、復旧作業を行うといった実務が該当します。一方、インシデント管理は、それらの対応を組織として適切に動かすための仕組みです。対応手順、報告ルート、責任者、判断基準、外部連携、訓練、記録、改善活動までを含みます。つまり、対応は管理の一部です。管理がなければ、対応は担当者個人の経験や判断に依存しやすくなります。この違いは、平時と有事の関係で考えるとわかりやすくなります。有事に実際に動くのがインシデント対応です。平時から有事に備えて準備し、発生時に迷わず動けるようにし、終息後に改善するのがインシデント管理です。

    たとえば、ランサムウェア感染が疑われる端末を隔離することはインシデント対応です。しかし、どの条件で隔離するのか、誰が判断するのか、隔離後に誰へ報告するのか、業務影響をどう判断するのか、顧客や委託先への連絡が必要か、証拠をどのように保全するのかを定めることはインシデント管理です。

    インシデント管理が目指すのは、個別最適ではなく全体最適です。現場担当者が最善を尽くしていても、経営判断が遅れたり、法務・広報との連携が取れなかったり、委託先との情報共有が進まなかったりすれば、企業全体としての対応は不十分になります。だからこそ、インシデント管理では、技術、業務、法務、広報、経営をつなぐ視点が必要です。

    管理が機能しない企業の特徴

    インシデント管理が機能しない企業には、いくつか共通する特徴があります。

    対応が属人化している

    最も多いのは、対応が属人化している状態です。特定の担当者だけがシステム構成を理解している、ログの見方を知っている、ベンダーとの連絡先を把握している、過去のトラブル対応を覚えているという状態では、その担当者が不在のときに対応が止まります。

    属人化は、平時には問題が見えにくいという特徴があります。日常業務では、詳しい担当者がその場で処理できるため、大きな問題に見えません。しかし、インシデント発生時には状況が一変します。判断すべきことが増え、関係者も増え、時間的な余裕がなくなる中で、特定の個人に情報と判断が集中すると、対応が遅れやすくなります。対策の第一歩は、対応手順・連絡先・ログの見方・ベンダー窓口を「担当者の頭の中」から文書に移すことです。

    IPAも、CSIRT業務の属人化や、証拠保全ルール、外部報告・公表ルール、分析・対応手順の未整備をインシデント対応体制上の課題として挙げています。これは、実務上の弱点がインシデント発生時に表面化しやすいことを示しています。

    判断基準が定められていない

    もう一つの特徴は、判断基準が明確になっていないことです。たとえば、どのレベルのアラートで経営層へ報告するのか、個人情報漏えいの可能性がある場合に誰が判断するのか、システム停止を許容する条件は何か、外部公表の検討を始めるタイミングはいつか、といった基準が曖昧な企業では対応が遅れやすくなります。まず「このレベルのアラートが発生したら経営層へ報告する」という1行の基準を決めるだけでも、判断の遅れを防ぐ効果があります。

    感染端末の隔離判断が遅れて被害が拡大する、不正アクセスの可能性を軽視して調査開始が遅れる、顧客への説明が後手に回るといった事態も起こり得ます。限られた情報の中で迅速に判断するためには、平時から基準を定めておくことが重要です。

    部門間の連携が弱い

    また、部門間連携が弱い企業も、インシデント管理が機能しにくい傾向があります。情報システム部門だけで対応しようとしても、顧客対応、法務判断、広報対応、取引先調整、経営判断が必要になる場面では限界があります。セキュリティインシデントは技術トラブルであると同時に、事業リスクでもあります。

    JPCERT/CCはCSIRTについて、「組織内の情報セキュリティ問題を専門に扱うインシデント対応チーム」と説明し、組織的なインシデント対応体制の構築を支援しています。管理を機能させるためには、技術部門だけでなく、経営層、法務、広報、営業、総務、人事、委託先を含めた連携が欠かせません。

    まとめ

    セキュリティインシデント管理とは、インシデントが発生した後の対応だけでなく、検知、初動対応、調査・分析、復旧、再発防止までを組織として管理するための仕組みです。インシデント対応が現場の具体的な行動であるのに対し、インシデント管理は、その対応を確実に実行するための全体設計といえます。

    サイバー攻撃や情報漏洩の影響は、情報システム部門だけにとどまりません。顧客、取引先、委託先、経営、法務、広報、営業活動、事業継続にまで広がります。そのため、企業には、発生後に慌てて対応するのではなく、平時から判断基準、連絡体制、対応フロー、証拠保全、外部連携、再発防止の仕組みを整えておくことが求められます。特に、属人化した対応や曖昧な判断基準は、インシデント発生時に大きな弱点になります。担当者の経験に頼るのではなく、組織として再現性のある対応を行うことが、被害の最小化と早期復旧につながります。

    インシデント管理は、単なるセキュリティ部門の業務ではありません。企業の信頼、事業継続、情報漏洩対策を支える重要な経営課題です。まずは、自社でインシデントが発生した場合に、誰が検知し、誰が判断し、誰が対応し、誰が経営層や外部関係者へ報告するのかを確認することから始めることが重要です。


    本記事では、セキュリティインシデント管理の全体像について解説しました。より実践的に理解したい方は、まず「セキュリティインシデントとは?」で代表的な事例やリスクを確認し、その後「インシデント対応フロー」「インシデント対応体制」を読むことで、企業に求められる対応を体系的に理解できます。

    また、インシデント発生後の改善活動については、「セキュリティインシデントの再発防止策とは?」もあわせてご覧ください。


    【関連記事】

    【参考情報】

    公開日:2026年6月17日

    編集責任:木下


    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

    最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説

    Share
    ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説アイキャッチ画像

    ランサムウェア対策を考えるうえで重要なのが、「どこから侵入されるのか」を理解することです。近年の企業向けランサムウェア攻撃では、メールだけでなく、VPN機器やリモートデスクトップ(RDP)の脆弱性、認証情報の悪用、サプライチェーン経由の侵入など、多様な経路が利用されています。本記事では、企業が見落としがちな代表的な感染経路と、その対策の考え方について解説します。

    ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
    「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

    ランサムウェアは、ある日突然社内のパソコンやサーバ上で実行されるように見えます。しかし実際には、その前段階で攻撃者が企業ネットワークへ侵入しています。メール、VPN機器、リモートデスクトップ、ソフトウェアの脆弱性、外部委託先など、侵入経路はさまざまです。特に近年は、単に添付ファイルを開かせる攻撃だけでなく、インターネットに公開されたVPN機器やリモートアクセス環境の脆弱性、認証情報の悪用、委託先や外部サービスを踏み台にした侵入が問題になっています。警察庁やIPAの資料でも、国内のランサムウェア被害ではVPN機器やリモートデスクトップなど、テレワーク環境に関連する経路が多く確認されています。

    ランサムウェアはどこから侵入するのか

    ランサムウェアの感染経路は、ひとつに限定されません。攻撃者は、企業の外部に開いている入口、従業員が日常的に使うメール、保守やテレワークのためのリモート接続、未修正のソフトウェア、さらには取引先や委託先との接続関係まで、複数の経路を組み合わせて侵入を試みます。従来は、ランサムウェアというと「不審なメールの添付ファイルを開いて感染する」というイメージが強くありました。もちろんメールは現在でも重要な感染経路ですが、企業におけるランサムウェア被害では、VPN機器やリモートデスクトップなど、外部から社内環境へ接続するための仕組みが狙われるケースが目立ちます。

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「#StopRansomware Guide」でも、ランサムウェアやデータ恐喝型攻撃の初期侵入経路として、インターネットに公開された脆弱性や設定ミス、フィッシング、認証情報の悪用、リモートアクセス環境などが重視されています。つまり、ランサムウェア対策は「端末にウイルス対策ソフトを入れる」だけでは不十分であり、外部公開資産、認証、運用設定、委託先管理まで含めて考える必要があります。

    代表的な感染経路

    メールによる感染

    メールは、現在でもランサムウェア感染の代表的な入口です。攻撃者は、請求書、見積書、配送通知、業務連絡、採用関連の連絡などを装い、添付ファイルや本文中のリンクを開かせようとします。従業員が添付ファイルを開いたり、リンク先で認証情報を入力したりすると、マルウェア感染やアカウント窃取につながる可能性があります。ただし、近年のランサムウェア攻撃では、メールから即座に暗号化が始まるとは限りません。メールをきっかけに認証情報を盗み、その後VPNやクラウドサービスへ不正ログインする場合もあります。また、メール経由で侵入したマルウェアが端末内の情報を収集し、攻撃者が次の侵入経路を探す足がかりになることもあります。そのため、メール対策は「怪しいメールを開かないように教育する」だけでは不十分です。迷惑メール対策、添付ファイルの検査、URLフィルタリング、多要素認証、端末の挙動監視を組み合わせ、万が一クリックされても被害が広がりにくい仕組みを整える必要があります。

    VPN機器の脆弱性

    企業のランサムウェア対策で特に注意すべき感染経路が、VPN機器の脆弱性です。VPNは、テレワークや拠点間接続、外部からの保守作業に欠かせない仕組みですが、インターネット側に公開されているため、攻撃者にとっても狙いやすい入口になります。独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、ランサムウェア被害の感染経路としてVPN機器経由が大きな割合を占め、VPN機器経由とリモートデスクトップ経由を合わせると毎年高い割合を占めていることが示されています。

    VPN機器に未修正の脆弱性が残っている場合、攻撃者は認証を突破したり、機器上の情報を盗んだり、社内ネットワークへ侵入したりする可能性があります。特に、サポート切れの機器、更新が滞っているファームウェア、初期設定に近いまま運用されている環境、不要なアカウントが残っている環境は危険です。VPN機器は一度導入すると、業務インフラとして長く使われがちです。そのため、導入時には問題がなかったとしても、数年後に深刻な脆弱性が公表され、攻撃対象になることがあります。ランサムウェア対策では、VPN機器のメーカー名、型番、バージョン、サポート期限、適用済みパッチを定期的に確認することが重要です。

    リモートデスクトップ(RDP)の悪用

    リモートデスクトップ(RDP)も、ランサムウェアの代表的な感染経路です。RDPは、離れた場所から社内のPCやサーバを操作できる便利な仕組みですが、外部から直接接続できる状態になっていると、攻撃者にとって格好の侵入口になります。CISAが公開するランサムウェア関連アドバイザリ(#StopRansomware: Akira Ransomware)でも、RDPやVPNなどのリモートアクセスサービスが初期侵入に使われる事例が継続的に示されています。

    攻撃者は、単純なパスワードの総当たり攻撃、過去に漏えいした認証情報の悪用、設定不備の探索などによって、RDP接続を突破しようとします。一度RDP経由で社内端末やサーバへ入られると、攻撃者は管理者権限の取得、他端末への横展開、データの持ち出し、バックアップの削除、ランサムウェアの実行へと進む可能性があります。RDPを業務上どうしても使う場合は、インターネットへ直接公開しないことが基本です。VPNやゼロトラスト型のアクセス制御を経由させ、多要素認証を必須にし、接続元制限、ログ監視、不要アカウントの削除を徹底する必要があります。

    ソフトウェアの脆弱性

    ランサムウェアの感染経路として見落とされやすいのが、OS、ミドルウェア、業務システム、Webアプリケーション、ネットワーク機器などのソフトウェア脆弱性です。Verizon「2025 Data Breach Investigations Report」(DBIR)でも、脆弱性の悪用による初期アクセスが増加していることが示されており、境界デバイスや外部公開システムの管理が企業のセキュリティ課題として重要になっています。

    攻撃者は、公開された脆弱性情報をもとに、未修正のシステムをインターネット上で探索します。特に危険なのは、外部からアクセスできるシステムに深刻な脆弱性が残っている場合です。VPN、ファイアウォール、メールサーバ、ファイル転送システム、Web管理画面、クラウド連携用の管理コンソールなどは、攻撃者から常に探索対象になっていると考えるべきです。脆弱性対策では、単にパッチを適用するだけではなく、自社がどのシステムを外部公開しているかを把握することが出発点になります。資産管理が不十分なままでは、どの機器に脆弱性があるのか、どのシステムを優先して更新すべきかを判断できません。

    サプライチェーン経由の感染

    ランサムウェアの感染経路は、自社のネットワークや端末だけに限られません。委託先、外部サービス、クラウドサービス、保守ベンダー、取引先との接続環境を通じて侵入されることもあります。こうした外部経由の侵入は、サプライチェーン攻撃としても知られています。Verizon「2025 Data Breach Investigations Report」でも、漏えい・侵害に第三者が関与する割合が増加していることが示されており、サプライチェーンリスクは企業規模を問わず無視できない課題になっています。

    たとえば、業務委託先が利用しているアカウントが侵害され、そのアカウントを使って自社環境へ不正アクセスされるケースがあります。また、外部保守用に開放していたリモート接続が攻撃者に悪用される場合や、取引先とのファイル共有環境を通じてマルウェアが持ち込まれる場合もあります。サプライチェーン経由の感染が厄介なのは、自社だけで完全に制御しにくい点です。自社のセキュリティ対策が一定水準に達していても、接続先や委託先の管理が甘ければ、そこが攻撃者にとっての入口になります。

    こうした外部経由の侵入は、サプライチェーン攻撃としても知られています。詳しくは以下の記事で解説しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    ランサムウェア対策としては、委託先との接続経路、付与している権限、共有している情報、外部アカウントの管理状況を定期的に見直す必要があります。外部委託先に対しても、多要素認証、アクセス権限の最小化、ログ取得、契約上のセキュリティ要件、インシデント発生時の連絡体制を確認しておくことが重要です。

    なぜ気づかず侵入されるのか

    ランサムウェア感染が深刻化する理由のひとつは、攻撃者が侵入してから暗号化を実行するまでに時間差があることです。企業側から見ると、ある日突然ファイルが暗号化されたように見えます。しかし実際には、その前に認証情報の窃取、社内探索、権限昇格、横展開、データ窃取といった活動が行われている場合があります。攻撃者が長く潜伏できる背景には、認証情報の管理不備があります。退職者や異動者のアカウントが残っている、管理者権限が過剰に付与されている、同じパスワードを複数システムで使い回している、多要素認証が導入されていない、といった状態では、攻撃者にとって侵入後の行動が容易になります。また、設定ミスも大きな問題です。RDPがインターネットに公開されている、VPN機器のファームウェアが古い、管理画面に外部からアクセスできる、不要なポートが開いている、ログが保存されていないといった状態は、攻撃者にとって有利に働きます。

    NIST(米国立情報技術研究所)NIST IR 8374 Rev.1「Ransomware Risk Management: A Cybersecurity Framework 2.0 Community Profile」では、ランサムウェアへの備えとして、識別、防御、検知、対応、復旧を含めた包括的なリスク管理の重要性が示されています。これは、ランサムウェア対策が単なるマルウェア対策ではなく、資産管理、アクセス制御、バックアップ、ログ監視、インシデント対応を含む経営課題であることを意味します。

    感染リスクを下げるための考え方

    ランサムウェアの感染リスクを下げるには、すべての対策を一度に完璧に実施しようとするのではなく、侵入されやすい場所から優先順位をつけて対策することが重要です。特に企業では、VPN機器、リモートデスクトップ、外部公開サーバ、メール、認証情報、委託先接続の順に確認すると、自社の弱点を見つけやすくなります。

    最初に行うべきことは、外部から見える資産の棚卸しです。どのVPN機器を使っているのか、RDPが外部公開されていないか、古いサーバや管理画面が残っていないか、クラウドサービスの管理者アカウントが適切に管理されているかを確認します。自社が把握していないシステムは、守ることも更新することもできません。次に、認証情報の保護を強化します。多要素認証の導入、不要アカウントの削除、管理者権限の最小化、パスワードの使い回し防止、ログイン試行の監視は、ランサムウェア対策の基本です。特にVPN、RDP、クラウド管理画面、メールアカウントには優先的に適用すべきです。さらに、脆弱性管理を継続的に行う必要があります。OSやソフトウェアの更新だけでなく、ネットワーク機器、VPN、ファイアウォール、NAS、ファイル転送システムなど、外部公開される可能性のある機器の脆弱性情報を確認し、リスクの高いものから修正します。バックアップも重要ですが、バックアップがあるだけでは十分ではありません。攻撃者にバックアップまで削除・暗号化されないよう、ネットワークから分離したバックアップや、復旧手順の確認が必要です。ランサムウェア対策では、感染を防ぐ対策と、感染した場合でも事業を止めない対策を組み合わせることが求められます。

    まとめ

    ランサムウェアの感染経路は、メールだけではありません。VPN機器の脆弱性、リモートデスクトップの悪用、ソフトウェアの未修正脆弱性、認証情報の窃取、設定ミス、委託先や外部サービスを経由したサプライチェーン攻撃など、企業のさまざまな入口が狙われています。特に近年の企業向けランサムウェア攻撃では、攻撃者が事前に社内ネットワークへ侵入し、権限を広げ、データを盗み、最後に暗号化を実行する流れが一般化しています。そのため、ランサムウェア対策は「感染後にどう復旧するか」だけでなく、「どこから入られる可能性があるか」を把握し、侵入経路を減らすことから始める必要があります。

    企業がまず取り組むべきことは、自社の外部公開資産を把握し、VPNやRDPの設定を見直し、ソフトウェアの脆弱性を管理し、認証情報を守り、委託先との接続経路を確認することです。すべてを一度に完璧にする必要はありませんが、攻撃者にとって狙いやすい入口を放置し続けることは、ランサムウェア被害のリスクを高めます。ランサムウェアの感染経路を理解することは、対策の出発点です。自社のどこが侵入口になり得るのかを確認し、優先順位をつけて改善していくことが、企業のランサムウェア対策において最も現実的で効果的な第一歩になります。

    万が一感染してしまった場合の具体的な対応については、以下の記事で詳しく解説しています。
    「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

    【参考情報】

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説アイキャッチ画像

    近年のランサムウェア攻撃は、単なるウイルス感染ではありません。VPN機器やリモートデスクトップを悪用して企業ネットワークへ侵入し、内部で横展開を行いながら、サーバや業務システム全体を停止させるケースが増えています。さらに最近では、データを暗号化するだけでなく、情報を窃取して公開を脅迫する二重脅迫型も主流となっています。本記事では、ランサムウェア攻撃の仕組みや代表的な攻撃手法、サプライチェーン攻撃や標的型攻撃との関係、近年増加している「RaaS(Ransomware as a Service)」の実態について解説します。

    ランサムウェアの基本的な仕組みや全体像については、以下の記事で詳しく解説しています。
    「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本」

    ランサムウェア攻撃はどのように進化してきたのか

    ランサムウェア攻撃は、時間とともに大きく進化し、より複雑かつ高度になっています。初期のランサムウェアは、不特定多数へフィッシングメールを送信する「ばらまき型」が中心でした。攻撃者は大量のメールを配信し、その一部が感染することを狙う比較的単純な手法を用いていました。しかし現在では、特定の企業や組織を狙う「標的型攻撃」が主流になっています。攻撃者は事前に企業のネットワーク構成や脆弱性を調査し、侵入後は内部ネットワークを移動しながら重要なサーバや業務システムを狙います。その結果、単一端末だけでなく、企業全体の業務停止へ発展するケースが増えています。

    さらに近年は、「サプライチェーン攻撃」を経由したランサムウェア感染も増えています。

    サプライチェーン攻撃とランサムウェア被害

    サプライチェーン攻撃とは、標的企業を直接攻撃するのではなく、取引先や委託先、関連企業などセキュリティが比較的弱い組織を踏み台にして侵入する攻撃手法です。企業が利用している外部サービスや委託先が侵害されることで、本来の標的企業へ不正アクセスが行われます。

    2022年には、トヨタ自動車が取引先企業(小島プレス工業)へのサイバー攻撃の影響を受け、国内全工場の稼働停止を発表しました*2。この事例は、サプライチェーン全体を狙う攻撃のリスクを象徴するケースとして広く知られています。現在では、自社だけでなく、サプライチェーン全体を前提としたセキュリティ対策が求められています。

    サプライチェーン攻撃については、以下の記事で詳しく解説しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    関連リンク:「拡大するランサムウェア攻撃! ―ビジネスの停止を防ぐために備えを―」

    標的型ランサムウェア攻撃とは

    現在のランサムウェア攻撃の多くは、特定の企業や組織を狙った標的型攻撃です。攻撃者は、標的型メール攻撃やVPN機器の脆弱性悪用、リモートデスクトップ接続(RDP)の悪用、認証情報の窃取、水飲み場攻撃など、複数の手法を組み合わせながら侵入を試みます。特に近年は、VPN機器やリモートデスクトップ経由で侵入し、内部ネットワークへ横展開するケースが多く確認されています。また、攻撃者は事前に企業の財務状況や業務特性を調査し、支払い能力が高い企業を狙う傾向があります。

    関連リンク:「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」

    なぜ企業全体が停止するのか

    近年のランサムウェア攻撃では、個人端末だけでなく、企業のサーバや業務システム全体が標的になるケースが増えています。その背景には、企業活動全体を停止させることで、攻撃者がより高額な身代金を要求しやすくなるという事情があります。

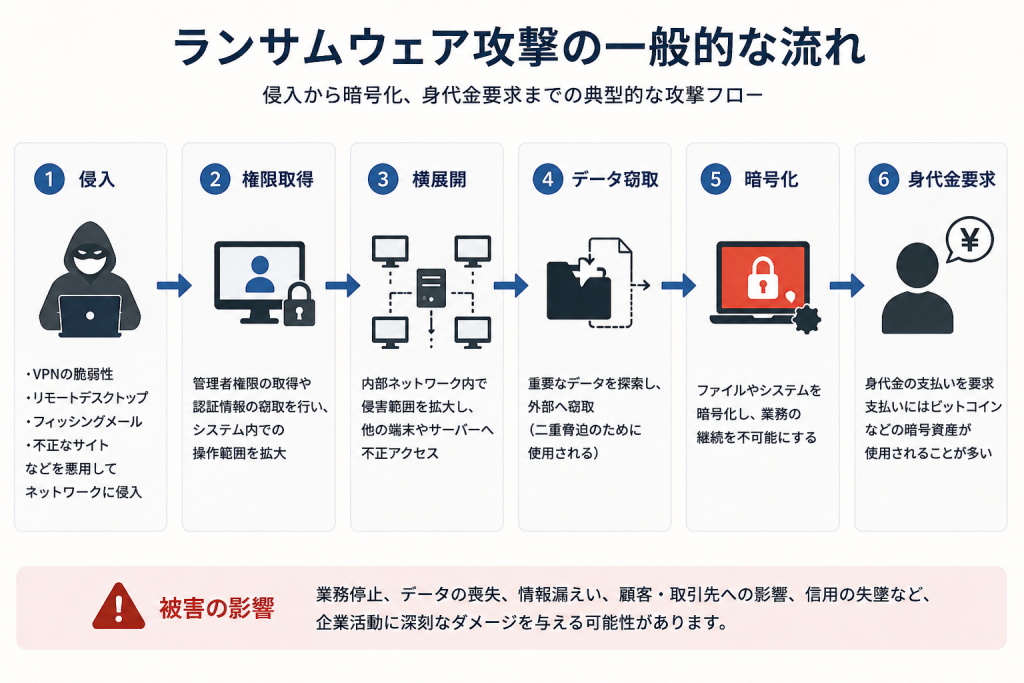
    ランサムウェア攻撃フロー図

    攻撃者はまず、VPN機器やリモートデスクトップ接続(RDP)の脆弱性、あるいは窃取した認証情報を悪用して企業ネットワークへ侵入します。その後、管理者権限を取得し、内部ネットワーク内を横展開しながら、ファイルサーバやバックアップサーバなど重要システムを探索します。さらに近年では、暗号化を行う前にデータを窃取し、情報公開を脅迫材料として利用するケースも増えています。最終的には、業務システムやサーバ全体が暗号化され、企業活動そのものが停止する事態へ発展します。この結果、企業では業務停止や顧客対応の中断だけでなく、情報漏えいや生産ライン停止、医療機関における診療システム停止など、事業継続に深刻な影響が発生することがあります。

    ランサムウェアによる被害や経営リスクについては、以下の記事で詳しく解説しています。
    「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

    二重脅迫・多重脅迫の脅威

    警察庁の調査「サイバー空間をめぐる脅威の情勢等」によれば、令和4年上半期以降、国内ではランサムウェアによるサイバー攻撃の被害が高い水準で推移しています。近年主流となっているのが、「二重脅迫型」のランサムウェアです。これは、単にデータを暗号化するだけではなく、事前に情報を窃取し、「データの暴露(公開)をされたくなければ身代金を支払え」と脅迫する手法です。さらに最近では、DDoS(分散型サービス拒否)攻撃を組み合わせたり(三重脅迫)、顧客や取引先へ直接通知したり(四重脅迫)、SNS等で情報公開を示唆したりする「多重脅迫」も確認されています。また、データを暗号化せず、情報窃取だけで脅迫する「ノーウェアランサム」と呼ばれる手法も登場しています。

    Ransomware as a Service(RaaS)とは

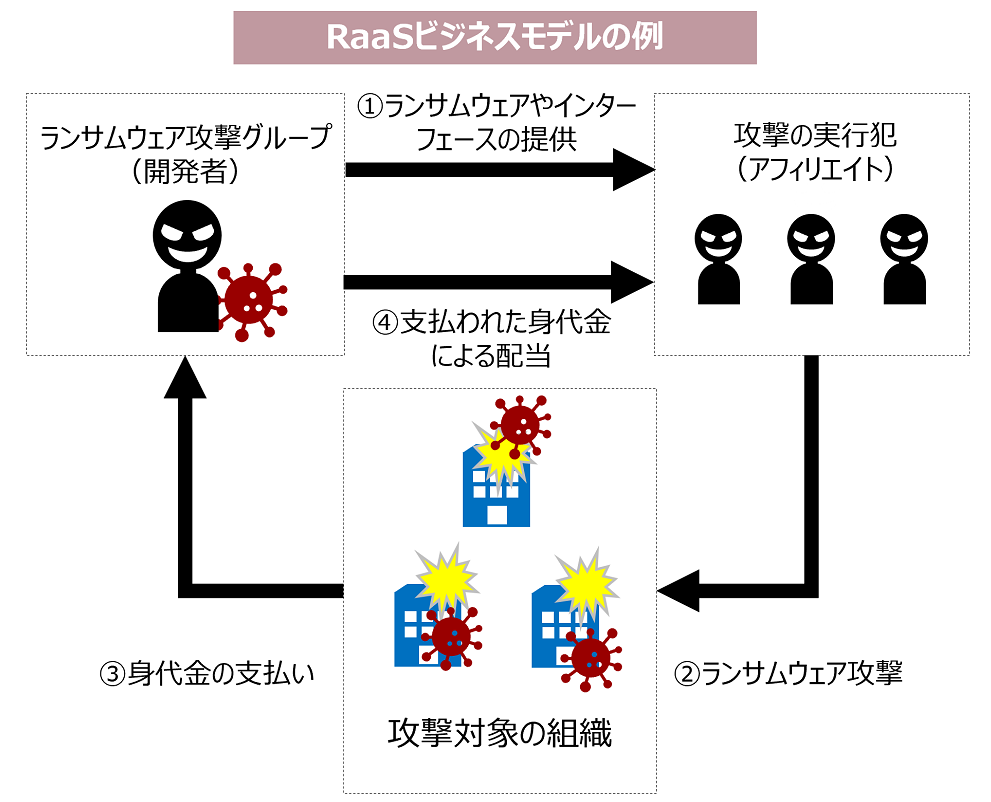
    RaaS概要図

    近年、ランサムウェア攻撃が急速に拡大している背景の一つに、「RaaS(Ransomware as a Service)」と呼ばれる仕組みがあります。これは、ランサムウェアを開発するグループが攻撃ツールを“サービス”として提供し、別の攻撃者(アフィリエイト)が実際の攻撃を行うという分業型のビジネスモデルです。

    従来は、高度な技術力を持つ攻撃者しかランサムウェア攻撃を実行できませんでした。しかしRaaSの登場によって、専門的な開発能力を持たない攻撃者でも、提供されたツールを利用して攻撃を行えるようになりました。その結果、攻撃者の数が増加し、攻撃の分業化や組織化も進んでいます。

    現在では、ランサムウェア開発者、侵入を担当する攻撃者、情報窃取や脅迫を行うグループなどが役割を分担しながら活動しており、ランサムウェア攻撃そのものが“犯罪ビジネス”として拡大しています。これにより、攻撃件数だけでなく、攻撃手法そのものも急速に高度化・複雑化しています。

    なぜ“侵入前提”で考える必要があるのか

    近年のランサムウェア攻撃は、VPN機器やリモートデスクトップ接続の脆弱性、認証情報の窃取など、複数の経路を組み合わせながら侵入するケースが増えています。また、侵入後も内部ネットワークを横展開し、サーバやバックアップ環境まで攻撃対象を広げるなど、従来より高度で組織的な攻撃が主流になっています。そのため現在では、「完全に侵入を防ぐ」ことだけを前提とするのではなく、侵入される可能性を想定したうえで、被害を最小限に抑える考え方が重要になっています。特に、早期検知や初動対応、アクセス権限管理、バックアップ運用など、侵入後の被害拡大を防ぐための体制整備が、企業に求められるようになっています。

    まとめ

    現在のランサムウェア攻撃は、単なるマルウェア感染ではなく、企業活動全体を停止させる深刻な経営リスクへと変化しています。近年は、サプライチェーン攻撃や標的型攻撃、情報公開を伴う二重脅迫、RaaS(Ransomware as a Service)による攻撃の分業化などによって、攻撃そのものが高度化・組織化しています。

    そのため、従来のように「ウイルス対策ソフトを導入していれば安心」という時代ではなくなっています。企業には、侵入経路や攻撃の流れ、被害発生の仕組みを正しく理解したうえで、平時から備える姿勢が求められています。特に、侵入を完全に防ぐことだけではなく、侵入後の被害拡大を抑える視点を持つことが、これからのランサムウェア対策では重要になります。

    ランサムウェア攻撃がどのような経路で侵入するのかについては、以下の記事で詳しく解説しています。
    「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


    公開日:2024年2月15日
    更新日:2026年5月27日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る