アサヒグループも被害に ―製造業を揺るがすランサムウェア攻撃

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
製造業を揺るがすサイバー攻撃アイキャッチ画像

2025年9月末、アサヒグループホールディングスがランサムウェア攻撃を受け、出荷停止により一部商品が市場から姿を消しました。本事件は、サイバー攻撃が単なる情報漏洩にとどまらず、社会生活や経済活動にまで大きく影響を及ぼす時代を象徴しています。本記事では、近年の事例をもとに、製造業が今取り組むべきセキュリティ対策を考えていきます。

国内組織を狙うサイバー攻撃の脅威

2025年9月末、アサヒグループがランサムウェア攻撃を受け、複数拠点で受注・出荷システムが停止しました。一部の工場では生産ラインの稼働停止を余儀なくされ、復旧には時間を要し、決算処理にも影響が生じています。本事件は、サイバー攻撃が組織内部にとどまらず、流通・販売・消費の現場にまで波及することを社会に強く印象づけました。

多くのサイバー攻撃は依然として情報流出や業務データの暗号化など、社内で完結する被害が中心です。ところが今回の事案では、生産と出荷が止まったことで、店頭から商品が一時的に姿を消すという形で消費者の目にも影響が見えるようになりました。 サイバー攻撃が経済活動だけでなく、日常生活の不便という形で現れることを実感させた象徴的な出来事だったといえます。

製造業が狙われる主な理由

経済的インパクトが大きい

生産ラインの停止は即座に損失を生み、納期遅延や契約不履行にも直結します。攻撃者にとっては「止めれば払う」確率が高く、身代金要求の成功率が高いと見込める業種です。

技術的な脆弱性が残りやすい

製造設備は長寿命で、古いOSやサポート終了機器が残っている場合が多く、パッチ適用や更新が困難です。攻撃者はこうした「更新できない装置」を標的にします。

サプライチェーン構造による攻撃のしやすさ

製造業は多くの委託先やサプライヤーとネットワークを共有しており、外部接続が多い構造です。攻撃者は、セキュリティが弱い取引先を突破口にして本体へ侵入します。

ITとOTの融合による弊害

近年、工場システム(OT)と情報システム(IT)の連携が進んでいます。このことにより、どの部分をどのように防御すべきかが把握しにくくなっており、セキュリティ対策の難易度は増しています。

これらの要因が重なることで、製造業は「狙いやすいターゲット」として攻撃者から認識されている可能性があります。このように、製造業を取り巻くサイバー脅威は、単なる情報漏洩リスクにとどまらず、事業停止や混乱に伴う社会的責任を負う可能性に繋がります。次項では、こうした脅威で、国内で発生したランサムウェア攻撃の事例を取り上げ、その実態を見ていきます。

ランサムウェア攻撃の事例

ここでは、国内で実際に発生したランサムウェア攻撃の事例を紹介します。いずれも公式発表に基づく事実であり、攻撃が一組織の問題にとどまらず、取引先や社会全体へ影響を及ぼしたことを示すものです。

時期被害組織概要
2025年9月アサヒグループホールディングス出荷停止が発生し流通に影響
2024年6月KADOKAWAグループ社内システム障害で業務に影響
2024年5月岡山県精神科医療センター電子カルテが暗号化され業務に影響
2022年2月小島プレス工業部品供給停止で全工場が稼働停止
相次ぐランサムウェア被害の実例

アサヒグループホールディングス(2025年9月)

2025年9月末、アサヒグループがランサムウェア攻撃を受け、グループ各社で受注・出荷システムが停止しました*1 。この攻撃により複数の国内工場が一時的に生産停止となり、復旧には時間を要することになりました。また情報漏洩も確認されており、被害の影響範囲は大きなものとなりました。さらに酒類の生産・出荷・物流にまで影響が及び、有名銘柄の商品が一時的に市場から姿を消すという形で消費者にも影響が及びました。この事件により、組織の被害が供給網を介して社会的混乱へ発展することを多くの人が強く意識することになったといえます。

KADOKAWAグループ(2024年6月)

2024年6月KADOKAWAグループがランサムウェア攻撃を受け、社内システムの一部が暗号化されました(公式発表に基づく*2 )。業務の一部が停止し、コンテンツ制作といった事業基盤への影響も懸念されました。

岡山県精神科医療センター(2024年5月)

2024年5月、岡山県精神科医療センターは、電子カルテなどを含む院内システムがランサムウェア攻撃により暗号化され、診療や検査業務に支障をきたしたことを発表しました*3 。復旧までに数週間を要し、医療分野のサイバーリスクの高さを示す事例となりました。

小島プレス工業(2022年2月)

2022年2月末、トヨタ自動車の主要部品サプライヤーである小島プレス工業がランサムウェア攻撃を受けました*4。この影響で、国内で複数の工場やラインが一時停止する事態となりました。攻撃は子会社ネットワーク経由で発生し、リモート接続機器の脆弱性が悪用された可能性が指摘されています。このケースは、1社の停止が供給網全体の生産停止に波及した典型例であり、サプライチェーンリスクの深刻さを示しています。

上記の事例から以下のような点が読み取れます。つまり、ランサムウェア攻撃は単なるITトラブルではなく、経済活動全体を揺るがすリスク要因になっているといえるでしょう。

①侵入経路の多様化

フィッシング、VPN機器の脆弱性、リモート接続など、攻撃者が複数の経路を用いている。

②被害が社会に波及する構造

生産・出版・医療・自動車といった分野で、組織活動が止まると消費・生活・流通に影響が現れる。

③サプライチェーンの連鎖性

サプライチェーンの上流や下流に、被害が波及しています。特に自動車業界の事例は、関連会社一社の停止が系列全体の操業に影響するという顕著な例だと考えられます。

製造業が抱えるセキュリティリスク

前述のとおり、ランサムウェア攻撃は一組織の被害にとどまらず、サプライチェーン全体へ連鎖的に影響を及ぼす事例が増えています。ここでは、製造業特有のリスクを整理します。

制御システム(OT)への攻撃

製造業では、生産ラインを制御するOT(Operational Technology)システムが稼働の中心を担っています。近年、業務効率化のためにITネットワークやクラウドと接続するケースが増え、外部からの侵入経路が拡大しています。IPAは、OTを含む生産システムのサイバーリスクとして、ネットワーク分離や境界対策の重要性を指摘しています。ITとOTが連携する環境では、設計段階から防御を考慮しなければ、組織全体の稼働に影響を及ぼすおそれがあります。

生産データ・設計情報の漏洩

設計図面、加工条件、検査データなどの機密性の高い情報が外部に流出した場合、模倣や不正利用といった経営上の損失につながるおそれがあります。IPAの実践プラクティスでも、製造データの漏洩が組織活動に重大な影響を及ぼす点が指摘されています。また、キーエンスの解説では、クラウド連携や外部システム活用の増加により、情報流出経路が多様化しているとしています。

サプライチェーンを介した被害拡大

製造業は、部品の調達や設計、加工、物流などを多くの委託先と連携して行う業種です。 自社が堅牢でも、取引先のセキュリティが十分でなければ、そこがリスクの入口となる可能性があります。こうした複雑で多岐にわたるサプライチェーン構造では、一つの組織の障害が全体の生産活動に波及するおそれがあります。

事業継続への影響

サイバー攻撃によるシステム停止は、生産遅延・品質問題・納期トラブルなどを引き起こし、取引先との信頼関係や市場供給に直接影響します。2025年のアサヒグループの攻撃事案では、受注・出荷システムが止まり、一時的に有名銘柄の商品が店頭から消えるという事態が発生しました。また、2022年の小島プレス工業での工場停止では、部品供給の途絶が主因となり、最終組立ラインまで稼働が止まりました。

両社に共通するのは、「一部の停止が連鎖的に拡大し、経営活動そのものを揺るがす」点です。被害が長期化すれば、納期遅延や契約不履行から損害賠償・ブランド毀損にも発展しかねません。こうした攻撃は今や、情報システムの問題ではなく、経営継続(BCP)全体を試す脅威となっています。いずれも、単一部門で解決できるものではなく、経営・現場・サプライヤーが一体で取り組むべき経営課題です。

セキュリティ対策の進め方

サイバー攻撃は生産現場の稼働や事業継続に直結する問題となっています。特に製造業では、IT/OTの境界を越えて被害が拡大する傾向があり、どこから手をつければよいのかが分かりにくいのも現実です。ここでは、経営層と現場が一体となって取り組むための基本方針を4つの段階で整理します。

情報資産の整理とリスクの可視化

まず、自社のシステム・設備・データなど、守るべき資産を明確に把握することが出発点です。特にOT環境では、稼働中の機器や通信経路が属人的に管理されているケースも多く、資産の洗い出しが不十分なことがあります。可視化によって、どこに脆弱性や依存関係があるかを明確にし、優先度を付けた対策計画を立てることが重要です。

従業員教育とセキュリティ意識の向上

システム面の強化だけではなく、人の意識と行動が対策の成否を左右します。メール添付やUSBメモリを経路とする感染事例はいまだ多く、日常的な警戒心の欠如が被害拡大につながります。定期的な研修や演習を通じて、「自分たちの作業が会社全体の防御につながる」という認識を浸透させることが求められます。

ポリシー策定と体制整備

経営層が主導し、セキュリティポリシーを策定して明文化することも不可欠です。製造業におけるセキュリティは「安全」「品質」「納期」と並ぶ重要事項です。インシデント対応手順や通報ルートを明確化し、現場が即応できる体制を整えることで、被害の長期化を防ぎます。

専門家との連携と継続的な改善

すべてを自社内で完結させるのは困難です。特に制御系ネットワークや脆弱性診断など、専門知識を要する分野はセキュリティベンダーとの連携が効果的です。また、定期的な点検・アセスメントを通じて、対策の有効性を確認し、改善のサイクルを回すことが重要です。

SQAT.jpでは関連記事を公開しています。こちらもあわせてぜひご覧ください。
「産業制御システムセキュリティのいまとこれからを考える」https://www.sqat.jp/information/5099/

まとめ:禍を転じて福と為す

今回取り上げたような事例は、いずれも深刻な被害をもたらしましたが、その一方で、社会全体がセキュリティの重要性を再認識する契機ともなりました。サイバー攻撃の脅威は避けられない現実ですが、それをきっかけとして自社の体制を見直し、他社との連携を強化することで、より強靭なサプライチェーンを築く機会にもなります。「禍を転じて福と為す」——すなわち、被害を教訓として組織の成熟へと変えていく姿勢こそ、これからのセキュリティ経営に求められる考え方となりえるのです。

BBSecでは

SQAT® ペネトレーションテスト

ペネトレーションテストでは、自組織において防御や検知ができていない領域を把握するため、多様なシナリオによる疑似攻撃を実行してシステムへの不正侵入の可否を検証します。ペネトレーションテストの結果は、今後対策を打つべき領域の特定や優先順位付け、対策を実施する前の回避策などの検討に役立てることが出来ます。
CSIRT構築/運用支援

それぞれの企業文化・リソースに合ったCSIRTのプランニング / 構築 / 運用を専門家の立場から支援しています。独立系セキュリティベンダーであるBBSecの経験値を活かした適切なアドバイスやノウハウ提供は、実行力のある組織へと育成する上で大きな手助けとなります。

詳細はこちら。
https://www.bbsec.co.jp/service/evaluation_consulting/csirt.html
※外部サイトへリンクします。

情報セキュリティリスクアセスメント

専任コンサルタントが目的や企業環境に最適なフレームワークを選択して網羅的に実施するコンサルティング型アセスメントから、短時間・低予算でリスク概要のアセスメントレポートが得られるオンライン自己問診型アセスメントまで、幅広い情報セキュリティリスクアセスメントサービスを用意しています。

詳細はこちら。
https://www.bbsec.co.jp/service/evaluation_consulting/riskassessment_lineup.html
※外部サイトへリンクします。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年11月5日(水)13:00~14:00
    【好評アンコール配信】「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバーセキュリティとは-情報セキュリティとの違いと目的・対策・重要性を解説-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーセキュリティとは-情報セキュリティとの違いと目的・対策・重要性_アイキャッチ画像

    サイバーセキュリティとは、インターネットやデジタル技術を利用する社会で欠かせない「防犯」の仕組みです。情報セキュリティとの違いを正しく理解し、その目的や重要性を把握することは、セキュリティ担当者だけでなくすべての利用者に求められます。本記事では、サイバーセキュリティの基本から具体的な対策、最新トレンドまでをわかりやすく整理し、日常業務や企業活動に活かせる実践的なポイントを解説します。

    サイバーセキュリティという言葉を初めて耳にすると、多くの人が「何か難しそう」「専門家向けでは?」と思ってしまうかもしれません。しかし、インターネットやスマートフォンを使って日常生活を送る現代において、サイバーセキュリティは私たちにとっても実は身近な存在です。

    サイバーセキュリティとは?日常とのつながり

    たとえば、「情報セキュリティ」という言葉の通り、サイバーセキュリティは個人や企業が保有する情報を、外部の攻撃や内部の不正から守るためのあらゆる取り組み——つまり「デジタル社会の防犯」と言ってもいい存在です。特別なものではなく、日々のネット利用やデバイス操作そのものがサイバーセキュリティと密接に関わっているのです。現代はスマートフォンやパソコンだけでなく、テレビや冷蔵庫までがネットにつながる”IoT社会”。SNSでのコミュニケーションやオンラインショッピング、各種アプリの利用など、「サイバー空間」と呼ばれるインターネットの世界は生活の一部になっています。この便利さの裏には、見えないサイバー攻撃のリスクが潜んでいます。ここを知ることが、サイバーセキュリティへの第一歩です。

    サイバー攻撃とは何か

    サイバー攻撃とは、インターネットやネットワークを通じてコンピュータやスマートフォンなどのデバイス、Webサービスなどに損害を与える行為を指します。ニュースでは「ウイルス」「マルウェア」「フィッシング詐欺」「ランサムウェア」「不正アクセス」などの言葉が頻繁に登場しますが、これらはすべてサイバー攻撃の一種です。たとえば、フィッシング詐欺 は本物そっくりの偽メールや偽サイトに誘導し、パスワードやクレジットカード情報を盗み取る手口です。マルウェアは悪意をもったプログラムで、感染することで大切なデータの流出や端末の壊滅的な損害につながります。ランサムウェアは、データを人質に身代金を要求する攻撃手法です。

    攻撃名主な手口被害の特徴主な被害対象
    マルウェア感染メール添付や危険なサイトからのダウンロード情報漏洩、コンピュータの乗っ取り、不正操作個人・企業全般
    フィッシング詐欺偽サイトや偽メールで認証情報取得ID・パスワード盗難、金銭的被害個人ユーザー、ネットバンキング利用者
    ランサムウェアメール・ウェブ経由で感染しデータ暗号化し身代金要求データ利用不可能、金銭的要求、業務停止企業・医療機関・自治体等
    不正アクセス弱いパスワードや設定ミスを悪用機密情報の漏洩、なりすまし被害企業システム・個人サービスアカウント

    サイバーセキュリティの目的

    サイバーセキュリティの目的は、単に攻撃を防ぐことにとどまりません。情報セキュリティの3要素、「機密性」「完全性」「可用性」を合わせて「CIA」と呼びます。つまり「誰にでも見せていい内容か」「内容が改ざんされていないか」「必要な時に使えるか」を守り抜くことこそ、サイバーセキュリティの本懐です。たしかな一次情報によれば、この三要素は、世界中でセキュリティを考えるときの共通する普遍的な指針となっています。このCIAを守るためには、実に幅広い知識と対応策が必要とされます。企業だけでなく、個人が日々の生活でできるセキュリティ対策もたくさん存在します。

    要素概要リスク例
    機密性 (Confidentiality)許可された人だけが情報にアクセスできる状態を保つ情報漏洩、不正閲覧
    完全性 (Integrity)情報が正しく保たれ、改ざんされていない状態を維持データの改ざん、不正操作
    可用性 (Availability)必要な時に情報やシステムが利用できる状態を保つシステム障害、サービス停止

    なぜサイバーセキュリティが重要なのか

    インターネットに依存する現代社会では、サイバー攻撃の被害はもはや特殊な例ではありません。たとえば、企業で情報漏洩が起きれば信用失墜や巨額賠償の問題が発生します。個人の場合でも、SNSの乗っ取りやネットショッピングでの不正利用、クレジットカード情報の流出など、誰もが被害者になりかねません。さらに、近年は、サプライチェーン攻撃、ゼロデイ攻撃など、従来の対策では防ぎきれない高度な手口も拡大。セキュリティ対策のトレンドや法規制(サイバーセキュリティ基本法、GDPRなど)の最新動向をしっかりと抑えることも必須となっています。

    こうした被害や課題を正しく理解するためにも、具体的な被害事例や判例、世界的な潮流は表にまとめて学ぶことが効果的です。業界団体や行政機関(総務省やIPAなど)が公開している公的なデータやレポートを活用することで、サイバーセキュリティに対する理解を深めることができます。

    サイバーセキュリティにおける基本対策

    「何をすればいいのか?」と悩む方に向けて、まずは日常生活で実践できる初歩的な対策からスタートするのが推奨されます。総務省が示す三原則は、すぐにでも始められる実践的なセキュリティ対策の例です。

    1. ソフトウェアは常に最新版に保つ
    2. 強固なパスワードの設定と多要素認証の活用
    3. 不用意なメール・ファイルを開かない、アプリをインストールしない

    これらに加え、「ウイルス対策ソフトの導入」「ネットショッピングサイトのURL確認」「Wi-Fiルーターの設定見直し」「スマートフォンのOSアップデートの定期的な実施」なども効果的です。企業で働く場合は、「アクセス権限の制御」「重要データのバックアップ」「ログ管理」など、さらに高度な対策が求められます。こうした対策の具体例や実践ポイントは、図表やチェックリスト形式でまとめると自己点検にも役立ちます。セキュリティ対策チェック表や安全なパスワードの選び方、多要素認証の設定ガイド等の図解は、初心者が最初に取り組むべき項目を可視化できるため推奨されます。

    セキュリティ対策チェックリストの例

    以下はチェックリストの一例です。実際に運用する際には業務や使用しているシステムに合わせてより細かく作成していく必要があります。

    やるべきこと重要度対応状況
    OSやアプリの定期的なアップデート高実施/未実施
    ウイルス対策ソフトの導入・更新高実施/未実施
    強固なパスワード設定と多要素認証の利用高実施/未実施
    不用意なメールや添付ファイルを開かない中実施/未実施
    バックアップの定期実施中実施/未実施
    ネットワーク機器の初期設定見直し中実施/未実施
    従業員向けセキュリティ教育・研修低実施/未実施

    サイバーセキュリティと情報セキュリティの違い

    初学者からよくある質問の一つが「サイバーセキュリティと情報セキュリティは同じですか?」という点です。情報セキュリティは、あらゆる情報(紙媒体、物理的なデータも含む)を対象にしますが、サイバーセキュリティは特にインターネットやデジタル技術が関与する電子的な情報・デバイス・システムにフォーカスしています。つまり、インターネットやIT機器を使って情報をやり取りする現代において、サイバーセキュリティの重要性は年々増しています。サイバー攻撃に対応するためには、技術だけでなく利用者の意識も不可欠です。

    サイバーセキュリティの最新トレンド

    2025年現在、ゼロトラストモデルやEDR・SOC・MFA(多要素認証)など新しいサイバーセキュリティ技術・サービスの導入が進んでいます。AI技術の進化により、攻撃側・防御側ともに手法が高度化し、サイバー攻撃事例、セキュリティインシデント、情報漏洩等のニュースが増加傾向にあります。また、テレワークの普及やIoT機器の急増は新たなセキュリティリスクを生み出しつつあり、最新のサイバーセキュリティ関連キーワード(ゼロデイ、サプライチェーン、ランサムウェア、フィッシング、VPN、SOC、EDR)は、入門段階から意識して覚えておくべきです。 こうした最新動向は、企業サイト、行政レポート、業界ニュースなど一次情報を出す信頼できる媒体で確認することを強く推奨します。

    サイバーセキュリティの相談窓口・一次情報へのアクセス

    一歩踏み込んで「どこに相談すればいいの?」と感じたら、総務省やIPA(情報処理推進機構)など、一次情報を発信している公的機関の情報を閲覧することからはじめてみましょう。また今皆様が記事を読んでいる弊社SQAT.jpサイトをはじめとした、サイバーセキュリティ情報を扱ったWebサイトから一次情報を確認するのも一つの手段です。独自の見解や推測ではなく、根拠となるニュースリリース、ガイドライン、最新動向をもとに判断するのが大切です。また、さらに一歩踏み込んで対策を始めていきたい、指針がほしいと思ったらセキュリティベンダーを頼ってかかりつけ医のように利用してみてはいかがでしょうか。

    BBSecでは

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    まとめ:誰もが守るべきデジタル時代の「防犯」

    サイバーセキュリティは社会のインフラを守る防犯意識に他なりません。スマートフォン、パソコン、ネットショッピングやSNSなど身近な存在を守るために、まずは基礎を知り、簡単な対策から一歩踏み出してみることが重要です。専門家の世界だけでなく、どなたでも役立つ情報を、身の回りのことからオンラインサービスの使い方まで、生活目線で学ぶ姿勢がセキュリティレベルの向上につながります。今後もサイバー攻撃や新しいリスクは進化を続けますが、一次情報に基づいた正しい知識をもとに、日々小さな工夫から実践を積み重ねていくことこそ、自身と社会を守る最良の方法です。サイバーセキュリティは難しいものではなく、まずは「知る」「見直す」「具体的に始める」―その小さな一歩から、身近な世界に安心と安全をもたらすことができるでしょう。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年11月5日(水)13:00~14:00
    【好評アンコール配信】「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-

    Share
    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-アイキャッチ画像

    インターネットや情報システムの世界でよく耳にする「脆弱性」という言葉。普段の生活ではあまり使わないため、聞いたことはあっても正確に説明できないという方は少なくありません。特に近年はサイバー攻撃や情報漏洩のニュースが多く報じられるため、脆弱性という言葉はますます身近になってきました。しかし、「脆弱性とは一体何なのか」「個人や組織としては何をすればいいのか」と問われると、答えに詰まってしまう人も多いはずです。本記事では、初心者の方にも理解しやすいように、脆弱性の基本的な意味から具体的な事例、そして個人や組織が取るべき対策までを解説します。これからサイバーセキュリティの学びを始めたい方にとって、理解の入り口となる内容を目指しました。

    脆弱性とは何か?

    サイバーセキュリティにおける脆弱性とは、コンピュータやネットワーク、ソフトウェアなどに存在する思わぬ欠陥や弱点のことを指します。プログラムの設計ミスや設定の甘さ、想定されなかった挙動などが原因で発生し、それを悪用されると本来守られるべき情報やシステムが攻撃者に狙われてしまいます。 もっと身近な言葉に例えるなら、家のドアに鍵をかけ忘れた状態や、窓の鍵が壊れている状態が「脆弱性」です。そこに泥棒(ハッカー)がやって来れば、侵入や盗難のリスクが高まります。つまり脆弱性そのものは「危険ではあるがまだ被害が起きていない不備」であり、攻撃者に利用されて初めて実際の被害につながるのです。

    脆弱性が生まれる原因

    脆弱性は無意識のうちに生まれることが多く、その理由は多岐にわたります。代表的な要因には以下が挙げられます。

    • ソフトウェアの開発過程における設計ミスやバグ
    • サーバーやOSのセキュリティ設定の不備
    • 古いシステムやソフトウェアを更新せずに使い続けること
    • 想定していなかったユーザーからの入力や操作
    • 利用するプログラムやライブラリに潜む欠陥

    実際、ソフトウェア開発は非常に複雑で、数百万行にも及ぶプログラムコードから成る場合もあります。そのため、すべてのバグや欠陥を完全に排除することは事実上困難です。

    脆弱性の代表的な種類

    脆弱性にはいくつも種類があり、攻撃手法によって分類されます。初めて耳にする方でもわかりやすい代表例を挙げてみましょう。

    SQLインジェクション

    ウェブアプリケーションにおける入力欄に悪意のあるデータベース命令文を仕込む手法で、見せてはいけない情報が外部に漏れてしまう危険があります。

    クロスサイトスクリプティング(XSS)

    ウェブサイトに不正なスクリプトを埋め込んで、閲覧者のブラウザ上で実行させる攻撃。利用者のIDやパスワードが盗まれる危険があります。

    バッファオーバーフロー

    プログラムに想定していない長さのデータが入力されることで、メモリ領域が壊され、攻撃者に任意のコードを実行されるリスクがあります。

    セキュリティ設定不備

    セキュリティ機能が有効化されていなかったり、不要なポートが開いたままになっていたりするケースも脆弱性の一つです。

    脆弱性が悪用されるとどうなるのか

    実際に攻撃者が脆弱性を利用すると、さまざまな被害につながります。たとえば以下のようなケースです。

    • クレジットカード番号や個人情報の漏洩
    • 社内ネットワークが侵入されて業務停止
    • 顧客の信頼を失い、企業のブランドに大打撃
    • 勝手に改ざんされたWebサイトが利用者をウイルス感染させる

    こうした被害は一度起きると回復に莫大なコストがかかり、企業経営に深刻な影響を与えます。近年報じられる情報漏洩事件の多くは、既知の脆弱性を放置していたことが原因とされています。

    脆弱性対策として実施すべきこと

    脆弱性はゼロにはできないため、いかに早く気づき、適切に対応するかが重要です。個人利用者と企業の立場で考えられる基本的な対策を見てみましょう。

    個人ができること

    • OSやソフトウェアを常に最新バージョンに保つ
    • ウイルス対策ソフトを導入し、定義ファイルを更新する
    • 怪しいリンクやメールの添付を開かない
    • 強固なパスワードや多要素認証を利用する

    企業がすべきこと

    • 脆弱性診断やペネトレーションテストを定期的に実施する
    • セキュリティパッチが公開されたら速やかに適用する
    • 社内従業員へのセキュリティ教育を徹底する
    • ログ監視や侵入検知システムの導入で不審な挙動を早期発見する

    脆弱性とセキュリティ文化

    技術的な対策も重要ですが、それ以上に「セキュリティを日常的に意識する文化づくり」が欠かせません。脆弱性は人間のちょっとした油断や不注意からも生まれます。更新通知を無視したり、利便性を優先してセキュリティを後回しにしたりすると、そこに必ず隙が生まれるのです。 政府や専門機関が公表する脆弱性関連情報に目を通す習慣をつけるのも効果的です。たとえば国内では独立行政法人情報処理推進機構(IPA)が脆弱性関連情報を提供しており、日々の最新情報をチェックできます。

    これからの脆弱性対策

    今後はクラウドサービスやIoT機器の普及によって、脆弱性の範囲はさらに広がります。冷蔵庫やカメラ、工場の制御システムなど、私たちの生活に直結するモノがすべてインターネットにつながる時代となりつつあります。その一つひとつが脆弱性を抱えていた場合、想像以上に深刻なリスクが広がる可能性があるのです。そこで重要になってくるのが「ゼロトラスト」の考え方です。これはすべてのアクセスを信頼しないという前提に立ち、システムを多層的に守ろうとするセキュリティモデルで、近年世界中の企業が導入を進めています。

    まとめ

    脆弱性とは「情報システムやソフトウェアに存在する欠陥や弱点」であり、その多くは放置されることでサイバー攻撃に悪用され、大規模な被害を引き起こす可能性があります。重要なのは、脆弱性をゼロにすることではなく、発見されたときに迅速に対応し、常に最新の状態を保つことです。 セキュリティ対策は専門家だけの仕事ではありません。個人ユーザも企業の一員も、日々の小さな行動が大きなリスク回避につながります。これまで「脆弱性」という言葉だけを知っていた方も、これを機に身近な問題として捉え、今日から個人や組織としてできる対策を一つずつ取り入れていきましょう。

    【脆弱性対策および脆弱性管理に関する情報収集サイト・資料】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    狙われる医療業界2025 医療機関を標的とするサイバー攻撃

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    医療機関のサイバーセキュリティ(アイキャッチ画像)

    前回の記事の公開から約5年が経ちましたが、医療機関を標的とするサイバー攻撃の脅威はむしろ増加しています。特にランサムウェアによる被害は国内外問わず深刻化し、患者の命が危険に晒されてしまう可能性も出てきています。いまやインシデントを“他人事”とせず、「命を守るもの」という認識で組織一丸となってセキュリティ対策の見直しをすることが重要です。本記事では医療機関へのサイバー攻撃の脅威とセキュリティ対策の見直しのためのポイントをご紹介します。

    2020年12月公開の記事「狙われる医療業界―「医療を止めない」ために、巧妙化するランサムウェアに万全の備えを」をまだご覧になっていない方はぜひ、この機会にご一読ください。

    世界的に高まる医療分野へのサイバー攻撃

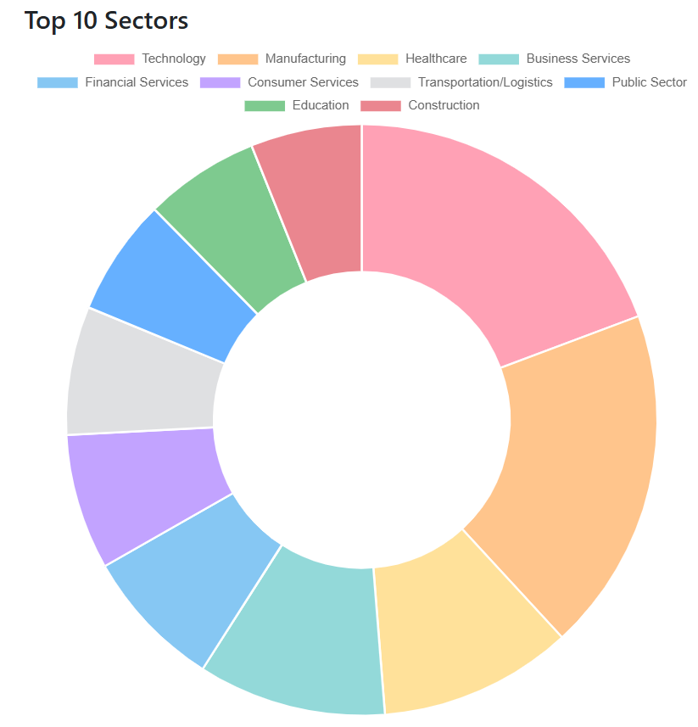
    ランサムウェアによる被害は世界中で後を絶たず、いまや医療分野は重要な標的の一つとされています。米国のセキュリティ監視サイトRansomware.liveの統計によれば、2025年時点でランサムウェア被害を受けた業種の中で、医療・ヘルスケア関連は第3位に位置しています。医療業界が金融や行政に並ぶほどの標的となっている現実は、決して無視できません。

    Ransomware.live統計円グラフ(ランサムウェア被害を受けた業界)
    出典:Ransomware.live「Ransomware Statistics for 2025」(https://www.ransomware.live/stats)

    国内でも相次ぐ深刻な被害事例

    日本国内でも、深刻な被害事例が相次いで報告されています。たとえば2024年3月、鹿児島県の国分生協病院では、ランサムウェアによるサイバー攻撃により、電子カルテをはじめとする複数のシステムが使用できなくなり、患者の診療に支障が出るという被害が発生*5しました。また、同年の5月に起きた岡山県精神科医療センターでは、外来診療の一部を中止せざるを得ない事態に追い込まれました*2。このように、サイバー攻撃は単に業務の一時停止を招くだけでなく、医療提供そのものに影響を与え、患者の命を危険に晒す恐れがあるという点で、他業種におけるサイバー被害とはその意味において一線を画します。

    サイバー攻撃は“日常の医療”を止めうる

    Silobreaker社がまとめた医療業界に関する分析レポートでも、ヘルスケア分野に対するサイバー脅威の増加は顕著であり、医療情報の価値の高さとシステムの脆弱性が攻撃を呼び込んでいると指摘されています。国内外でのこうした事例は、「サイバー攻撃が日常の医療を止め得る存在である」という現実を強く物語っています。特に日本では、「まさかうちが」という意識が依然として根強く残っているのが現状ですが、医療機関はすでに、攻撃者にとって“おいしいターゲット”であることを自覚すべき時期に来ています。

    攻撃者はなぜ医療機関を狙うのか

    攻撃側の論理①わきの甘さ=「機会要因」の存在

    医療機関がサイバー攻撃の標的になる。―これはもはや偶発的なものではなく、確かな傾向として定着しつつあります。過去の記事でも言及しましたが、2025年現在ではその背景にある“攻撃側の論理”がより鮮明になってきています。

    多くの人が誤解しがちなのは、「医療機関は狙われている」という表現があたかも特定の施設に対して意図的な攻撃が行われている、という印象を与えてしまう点です。確かに、一部には病院のネットワークやデータに照準を合わせた標的型攻撃も存在します。しかし実態としては、多くの場合、攻撃者は最初から「病院を狙って」いるわけではありません。攻撃者は、不特定多数の組織や端末に対して無差別にスキャンをかけ、リモートアクセスサービスやVPN機器、ファイル共有サーバといった、公開された情報から侵入経路を探しています。そしてその中で、意図せず医療機関が引っかかるのです。つまり、標的にされたのではなく、“侵入可能だったから侵入された”というのが現実なのです。

    医療機関では古いシステムが更新されずに残っている、または、ネットワークの分離が不完全なまま稼働していることがあります。また、パスワードの使い回し、脆弱性が放置されたソフトウェア、機器の寿命サイクルの見落としなど、基本的なセキュリティ対策に隙があることが少なくありません。そして、攻撃者にとっては、それこそが格好の「入り口」になるのです。

    攻撃側の論理②「動機」金になる標的としての医療機関

    ランサムウェア攻撃を実行するサイバー攻撃者の目的は、金銭的な利益です。医療機関には、個人情報(診療記録、保険情報、連絡先など)や経営上の内部資料、研究データといった売買可能な資産が豊富にあります。また、医療機関は儲かっているように思われており、そのうえで業務の中断が患者の生命に直結するため、身代金の支払いに応じやすいに違いない、と見られているわけです。つまり、医療機関が狙われるのは、「わきが甘いから侵入しやすい」+「金銭的利益を得やすい重要なデータの宝庫である」=“コストパフォーマンスに優れた良い標的”と見なされているからと考えられます。

    2020年以降医療サイバーセキュリティはどう変わったのか

    制度とガイドラインの整備が進む

    前回の記事からの5年間で、医療分野のサイバーセキュリティを取り巻く制度やガイドラインも着実に充実してきています。例えば2025年5月に、厚生労働省から「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」が公開され、以前に比べて具体的かつ実践的な内容になっています。クラウド環境やBCP(事業継続計画)への配慮、IoT・BYODといった新たなリスクへの言及も盛り込まれています。

    また、CSIRT(Computer Security Incident Response Team)を設けたり、EDR(Endpoint Detection and Response)などの対策製品を導入したりする医療機関も増えてきました。CSIRTを中心とした地域単位の訓練や、院内外のネットワーク構成の共有と点検を含む取り組みが、学術会議や業界団体の枠組みとして増加しています*3。サイバー攻撃に備える土台作りは、着実に進みつつあるといえるでしょう。

    2025年いまだ残る基本的な課題

    一方で、5年前と変わらぬ問題を目にする場面も少なくありません。その一つが、「パスワード管理」です。初期設定のまま放置されたアカウント、業務上の利便性から生まれる使い回し。こうしたわきの甘さが、攻撃者の入り口になることは以前から分かっていたはずですが、2024年の岡山県精神科医療センターの事例などを見ると、なおも同様の傾向が残っていることがうかがえます。また、電子カルテやシステムのクラウド化に対しても、依然として現場では極端な見方が交錯しているように思えます。「クラウドだから安全」と根拠のない安心感を持つ一方で、「クラウドだから怖い」「電子カルテという形式そのものが危ない」といった漠然とした不安も根強く見受けられます。

    どちらにしても共通するのは、仕組みやリスクを正しく理解しないまま思い込んでいるケースが少なくないということです。実際には、クラウドの活用は有効な手段のひとつでありつつも、アクセス制御や端末管理、ネットワーク構成など、設定次第でその安全性は大きく変化します。こういった基本的な理解の重要性や注意点は、5年前から現在も変わらずに示され続けてきたものですが、いまだに“本質的な理解”が広がり切っていないように見受けられます。

    基本的な課題の根底には、インシデントを“自分事”として捉えづらい空気があるのかもしれません。実際に深刻な被害を受けた他機関の事例を目にしても、「うちには関係ない」とどこかで思ってしまう感覚。それは、ごく自然な反応である一方で、取り返しのつかないインシデントに繋がりかねません。

    自組織のセキュリティ対策の見直しを

    医療機関向けチェックリストやガイドラインの活用

    ここまで見てきたように、医療機関に対するサイバー攻撃は後を絶たず、その影響は診療の継続性や患者の安全、そして組織の信頼性にまで及びます。「自分たちは大丈夫だろう。」「人命最優先で、他を考えている余裕はない。」―そのように考えがちですが、日々の業務に追われている医療現場こそ、今一度立ち止まって、対策の棚卸しを行うことが求められています。対策の見直しにあたっては、厚生労働省が公開している「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」の活用が効果的です。

    厚生労働省「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月)」https://www.mhlw.go.jp/content/10808000/001253950.pdf

    本チェックリストは、技術的な対策だけでなく、組織体制や訓練、業者選定の観点まで網羅されており、現場レベルでも活用しやすい実践的な内容となっています。また、業界全体で参照される基準として、次のようなガイドラインも押さえておくとよいでしょう。

    これらの資料には、医療の特殊性を踏まえた対応策が具体的に記載されており、ベンダや関係業者との連携の際にも参考となります。

    現場の声と経営的視点をつなげる「可視化」

    セキュリティ対策は単なる技術的作業にとどまらず、組織全体で「守るべきもの」を共通認識することが大切です。そのためにも、経営層が積極的に関与し、現場の声を聴きながら継続的な投資と改善を進めていくことが求められます。医療機関にとって、セキュリティはコストではなく、患者の信頼と組織の生命線であることを改めて認識すべきです。その助けになるのが、リスクの「可視化」です。

    仮に端末のひとつがマルウェアに感染したとき、その端末が院内のどの機器と通信しているのか、そこから電子カルテや予約システムにアクセスされたりしないか、バックアップはきちんと機能するかなどなど…。こうした攻撃時の経路や起きうる事象をあらかじめ可視化し、把握しておくことは、被害拡大の防止やインシデント対応の迅速化に大きな効果をもたらすのみならず、経営層の理解を得ることにもつながります。可視化によって得られる「想定していなかった侵入経路」「明らかになる不十分なセキュリティ対策」「攻撃発生時に起きうる具体的な被害」といった情報が、経営層や多くの医療従事者に理解してもらい、組織全体で防御力を高めるための重要な意思決定のための正しい判断材料となりえるでしょう。

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。詳細・お見積りについてのご相談は、以下のフォームよりお気軽にお問い合わせください。後ほど、担当者よりご連絡いたします。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    また費用の問題から十分な初動対応ができないといった問題が発生しかねない状況を憂え、SQAT® 脆弱性診断サービスのすべてに、サイバー保険を付帯させていただいています。

    サイバー保険付帯の脆弱性診断サービス

    BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。詳細はこちら。
    https://www.bbsec.co.jp/service/vulnerability-diagnosis/cyberinsurance.html
    ※外部サイトにリンクします。

    エンドポイントセキュリティ

    組織の端末を24時間365日体制で監視し、インシデント発生時には初動対応を実施します。
    https://www.bbsec.co.jp/service/mss/edr-mss.html
    ※外部サイトにリンクします。

    インシデント初動対応準備支援

    体制整備や初動フロー策定を支援します。
    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    ウェビナー開催のお知らせ

  • 2025年8月20日(水)13:00~13:30
    「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」
  • 2025年8月27日(水)13:00~14:00
    「【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介」
  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 最新情報はこちら
    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    長期休暇明けのサイバーセキュリティ対策
    企業が実施するべき7つの重要ステップ

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    長期休暇明けは、企業にとってサイバーセキュリティリスクが高まる時期です。休暇中に発生した脆弱性や新たな脅威に対応するため、適切な対策を講じることが重要です。本記事では、企業が実施するべきセキュリティ対策について、7つご紹介します。

    修正プログラムの適用

    休暇中に公開されたOSやソフトウェアの修正プログラムを確認し、適用することが最初のステップです。システム管理者の指示に従って修正プログラムを適用することで、既知の脆弱性を修正し、セキュリティを強化できます。

    定義ファイルの更新

    セキュリティソフトの定義ファイルを最新の状態に更新することも重要です。電子メールの送受信やウェブサイトの閲覧を行う前に定義ファイルを更新することで、最新のウイルスやマルウェアに対する防御力を強化できます。

    サーバ等のログ確認

    サーバ等の機器に対する不審なアクセスが発生していないか、各種ログを確認します。不審なログが記録されていた場合は、早急に詳細な調査等の対応を行うことが必要です。ログ確認により、潜在的なセキュリティインシデントを早期に発見し、対処することができます。

    不審なメールへの警戒

    長期休暇明けはメールがたまっているため、不審なメールの添付ファイルやURLには特に注意が必要です。不審なメールを受信した場合は、添付ファイルを開かず、本文中のURLにもアクセスしないようにしましょう。また、システム管理者に報告し、指示に従うことが重要です。

    持ち出し機器のウイルスチェック

    長期休暇中に持ち出していたパソコンや外部記憶媒体のウイルススキャンを行うことも忘れずに。このステップにより、持ち出した機器がウイルスに感染していないかを確認し、組織内でのウイルス拡散を防止します。

    緊急連絡体制の確認

    不測の事態に備えて、緊急連絡体制や対応手順を確認しておくことも重要です。連絡フローが現在の組織体制に沿っているか、各担当者の連絡先に変更がないかなどを確認しておきましょう。

    データのバックアップ

    最後に、重要データのバックアップを行い、ランサムウェア攻撃に備えることが大切です。バックアップデータは安全な場所に保管し、定期的に更新することで、データの消失や改ざんに対するリスクを軽減できます。

    まとめ

    これらの対策を適切に実施することで、長期休暇明けのサイバーセキュリティリスクを大幅に軽減します。企業は常に最新のセキュリティ脅威に対する警戒を怠らず、従業員の意識向上と技術的対策の両面からセキュリティ体制を強化していくことが重要です。サイバー攻撃の手法は日々進化しており、一度の対策で安心することはできません。定期的なセキュリティ評価と対策の見直しを行い、常に最新の脅威に対応できる体制を整えていくことが、企業の重要な責務となっています。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    ランサムウェア感染リスク可視化サービス デモ動画

    またサービスのデモンストレーション動画を公開中です。こちらも併せてご覧ください。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2024年8月21日(水)14:00~15:00
    「ランサムウェア対策の要~ペネトレーションテストの効果、脆弱性診断との違いを解説~」
  • 2024年8月28日(水)12:50~14:00
    【好評アンコール配信】「知っておきたいIPA『情報セキュリティ10大脅威 2024』~セキュリティ診断による予防的コントロール~」
  • 2024年9月4日(水)14:00~15:00
    「インシデント発生の事前準備・事後対応 -拡大するサイバー攻撃への対策方法とは- 」
  • 2024年9月11日(水)14:00~14:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    被害事例から学ぶサイバー攻撃対策
    -サイバー攻撃への対策2-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    自分の会社がもしもサイバー攻撃を受けてしまった場合、どのような影響があるのか?もし被害に遭ってしまったら、まずどうすればよいのか?今回の記事では、サイバー攻撃の被害事例に着目し、どのような影響やリスクがあるのかについて解説する。

    サイバー攻撃を受けるとどうなる?

    サイバー攻撃を受けてしまうと、情報漏洩、システム停止・事業継続リスク、信用失墜、金銭的損失・経済的影響といった様々なリスクに晒されます。

    情報漏洩リスク

    情報漏洩とは、企業や組織が管理する重要な情報が、意図せず外部に流出してしまうことです。クレジットカード情報や個人情報などの機密データが盗まれ不正使用された場合、個人情報保護法違反に該当し、企業の信頼を損ない、経済的な損失や法的な問題を引き起こす可能性があります。

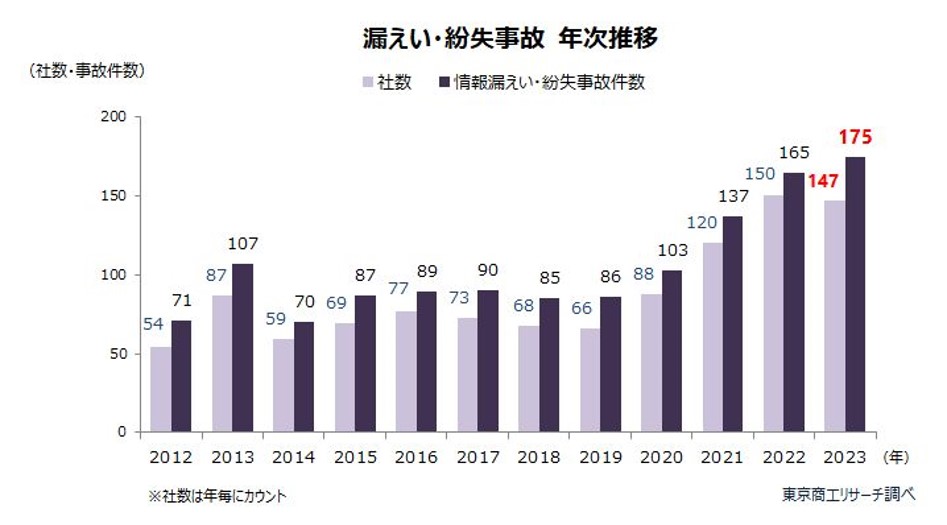
    サイバー攻撃や組織における管理またはシステムの設定不備・不足等が原因となり、個人情報を含む機密情報の漏洩事故および事件が相次いで発生しています。東京商工リサーチの調査によれば、2023年に上場企業とその子会社で個人情報漏洩または紛失事故・事件を公表したのは175社、漏洩した個人情報は約4,090万人分とされています。個人情報の漏洩または紛失事故・事件は年々増加の傾向にあり、同社の調査結果を見ても2023年は社数では過去2番目、事故・事件の件数は2012年以降の12年間で過去最多を更新しました。

    東京商工リサーチ 2023年「上場企業の個人情報漏えい・紛失事故」調査画像
    出典:東京商工リサーチ 2023年「上場企業の個人情報漏えい・紛失事故」調査

    関連リンク:「情報漏えいの原因と予防するための対策」

    金銭的損失・経済影響

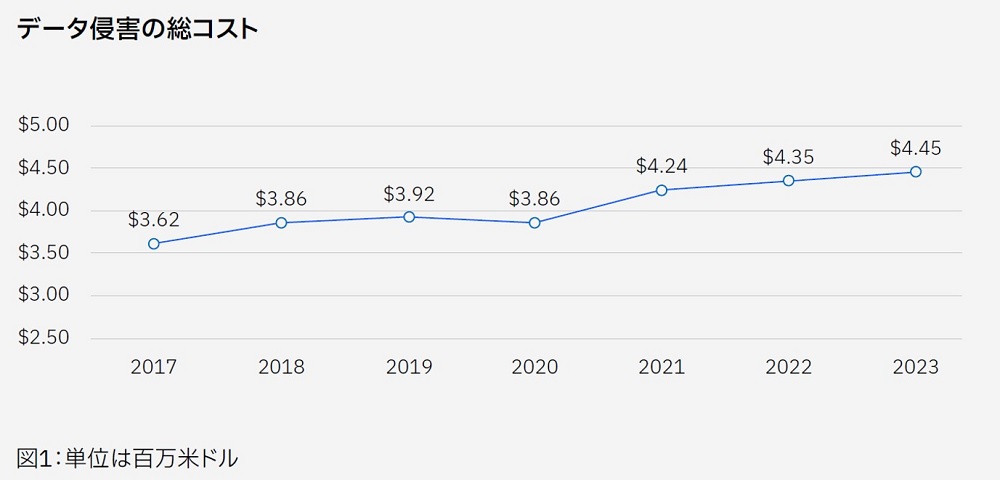
    機密情報等の漏洩が発生すると、その復旧作業に莫大なコストがかかります。データ侵害によりかかる世界平均コストも増加傾向にあるほか、データ侵害により信用失墜につながることで、深刻なビジネス上の被害を引き起こします。

    システム停止・事業継続リスク

    システム停止・事業継続リスクとは、サイバー攻撃によって企業・組織の業務システムが停止したり、サービスが利用できなくなったりすることで、事業継続が困難になるリスクを指します。システムが停止すると、業務プロセスやサービス提供が滞り、顧客に影響を及ぼす可能性があります。さらに顧客の個人情報情報漏洩やデータ損失が発生すると、企業の信頼性が損なわれる恐れもあります。

    ランサムウェア被害にあってしまった場合のリスク

    ランサムウェアとはマルウェアの一種で、感染したコンピュータやシステムにあるファイルやデータを暗号化し、アクセスできないようにした上で、元に戻すことと引き換えに金銭(身代金)を要求するものの総称です。

    ランサムウェアの攻撃手口は、時間とともに大きく進化し、より複雑かつ高度になっています。ランサムウェア攻撃の対象がクライアント(従来のランサムウェア攻撃の対象)から、サーバや業務システムを標的にした攻撃へ変化したのは、サーバが停止した場合の企業・組織への影響が大きく、攻撃者にとってより多くの身代金が手に入る可能性が高いためです。サーバでは組織内の重要情報が保存されており、データ暗号化解除の脅迫をかけやすいため、企業・組織のサーバが攻撃対象に狙われやすくなります。

    関連記事:「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

    信用失墜リスク

    信用失墜リスクは、企業がサイバー攻撃によりブランドイメージが損なわれ、信頼性が失われる可能性のことを指します。もしも顧客データが漏洩した場合、顧客からの信頼を損なうだけでなく、将来的に新たなビジネスチャンスを逸することにもつながります。さらに、パートナーとの信頼関係を取り戻すのに時間がかかることも、信用失墜リスクの一環として考慮する必要があります。

    日本国内で発生したサイバー攻撃の事例

    Log4Shellは、Javaのログ処理ライブラリApache Log4j2に見つかったリモートコード実行の脆弱性*4です。攻撃者は攻撃文字列を送り、脆弱性のあるLog4j2のシステム上で任意のコードを実行させます。脆弱性を悪用した攻撃は2021年12月、日本でも確認されました。

    Log4Shellの脆弱性を悪用したランサムウェア「NightSky」による攻撃も確認されました。2022年1月、国内ITサービス企業がランサムウェア「Night Sky」によるサイバー攻撃を受けました*2。攻撃者は2021年10月から侵入を開始し、12月31日にランサムウェアを使用し社内のファイルを暗号化しました。感染させたことで、社内システムの情報が流出し、一部はインターネット上で公開されました。この攻撃により、同企業は一部業務の復旧に数日を要し、セキュリティ強化策を講じました。

    マルウェア「Emotet」による攻撃

    Emotetはメールアカウントやパスワード、アドレス帳、メール本文といった情報窃取と、感染拡大を引き起こすマルウェアです。感染したシステムは、Emotetギャングらに情報を盗まれるばかりか、さらに悪質なプログラムをインストールされる恐れがあります。Emotetは、メールを介したマルウェア感染で知られ、添付ファイルやリンクを通じてシステムに侵入します。

    <IPAに寄せられたメール被害事例>

    ・docファイル添付型
    ・URL記載型
    ・zipファイル添付型
    ・PDF閲覧ソフトの偽装
    ・ショートカットの悪用
    ・Excelファイルの悪用

    参考:https://www.ipa.go.jp/security/emotet/situation/index.html

    また、警察庁の解析によると、EmotetはGoogle Chromeに保存されたクレジットカード情報を盗み出す新機能が追加されました。この機能は、Chromeに暗号化されて保存されたクレジットカード番号、名義人氏名、有効期限を外部に送信します。Emotetはこれに加えて、情報を復号するための鍵も盗むため、感染した場合、クレジットカード情報が第三者に漏洩する危険があります。

    https://www.npa.go.jp/bureau/cyber/koho/detect/20201211.html

    サプライチェーン攻撃の脆弱性を悪用した攻撃

    2022年3月、国内大手自動車メーカーが部品仕入取引先のマルウェア感染被害によるシステム障害を受け、国内の全14工場の稼働を停止する事態に追い込まれました*3この事件は、サプライチェーン攻撃の深刻な影響を示す典型的な例となり、中小企業でもサイバーセキュリティ対策の重要性が高まっています。

    ランサムウェア攻撃では通常、被害者のデータを不正に暗号化し、復号のための金銭を要求します。しかし、近年ではデータを窃取し、公開する脅迫(いわゆる「二重脅迫」)も行われています。特に中小企業ではセキュリティに関する予算や人員が十分でない場合が多く、攻撃者にとって魅力的なターゲットとなっています。

    国内大手自動車メーカーの事例は、サプライチェーン攻撃が大手企業に与える影響の大きさを示しており、内閣サイバーセキュリティセンター(NISC)を含む関係省庁からもサイバーセキュリティ対策の強化について注意喚起が出されました。

    病院を狙ったランサムウェア攻撃

    【医療機関を狙ったランサムウェアによる被害事例】
    年月地域被害概要
    2021/5大阪府医療用画像参照システムがダウンし、CTやMRIなどの画像データが閲覧できない障害が発生*4
    2021/10徳島県電子カルテを含む病院内のデータが使用(閲覧)不能となった*5
    2022/1愛知県電子カルテが使用(閲覧)できなくなり、バックアップデータも使用不能な状態となった*6
    2022/4大阪府院内の電子カルテが一時的に使用(閲覧)不能となった
    2022/5岐阜県電子カルテが一時的に停止したほか、最大11万件以上の個人情報流出の可能性が確認された*7
    2022/6徳島県電子カルテおよび院内LANシステムが使用不能となった*8
    2022/10静岡県電子カルテシステムが使用不能となった*9
    2022/10大阪府電子カルテシステムに障害が発生し、ネットワークが停止。電子カルテが使用(閲覧)不能となった*10

    2023年に影響の大きかったサイバーセキュリティ脅威

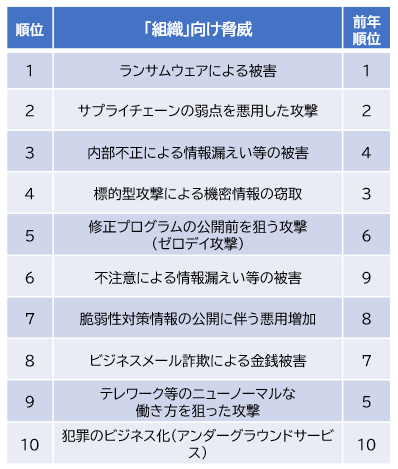
    「情報セキュリティ10大脅威 2024」

    2024年1月24日、独立行政法人情報処理推進機構(IPA)は、情報セキュリティにおける脅威のうち、2023年に社会的影響が大きかったトピックを「情報セキュリティ10大脅威 2024」として公表しました。

    注目するべきは「ランサムウェアによる被害」「内部不正による情報漏えい等の被害」イメージ
    出典:独立行政法人情報処理推進機構(IPA)
    「情報セキュリティ10大脅威 2024」(2024年1月24日)組織向け脅威

    サイバーセキュリティ対策の必要性

    セキュリティ対策がなぜ必要か?

    事業活動・日常生活にかかせないIT環境では様々な個人情報や機密情報等が保管・やりとりされており、業界問わず、あらゆる組織・企業がサイバー攻撃の脅威にさらされています。万が一サイバー攻撃を受けた場合、顧客情報の漏えいやシステムの停止による経済損失、コストの発生など様々な被害・影響があります。日本でも経済産業省などからサイバーセキュリティ対策の強化について注意喚起*11が出されています。リスクを少しでも低減するために組織でセキュリティ対策を実施することが求められます。

    サイバーセキュリティ対策が必要な理由は、情報技術の進化に伴い保護すべき情報量が増加し、サイバー攻撃が高度化しているからです。サイバー攻撃は、データの取得、改ざん、破壊を目的とし、企業や個人に甚大な損害を与える可能性があります。企業では、紙の文書だけでなく、デジタルデータも徹底して保護する必要があります。一度情報漏洩が起こると、信用問題や多額の損害賠償に繋がる可能性があるため、適切なセキュリティ対策を講じることが重要です。

    まとめ

    サイバー攻撃は企業や組織にとって深刻なリスクをもたらし、情報漏洩、システム停止、事業継続の困難、信用失墜、金銭的損失や経済的影響などを引き起こします。情報漏洩では、クレジットカード情報や個人情報などの機密データが外部に流出し、企業の信頼を損なうと共に経済的損失や法的問題を引き起こすことがあります。またサイバー攻撃による業務システムの停止は、業務プロセスやサービス提供に大きな影響を与え、システム停止や事業継続のリスクを高めます。さらに、サプライチェーン攻撃や医療機関を狙ったランサムウェア攻撃など、特定の業界を狙った攻撃も報告されており、これらは企業や組織に深刻なダメージを与える可能性があります。

    サイバー攻撃に備えるためには、組織でセキュリティ対策の実施に取り組むことが重要です。適切なセキュリティ対策を講じることで、リスクを低減し、情報漏洩やその他の被害を防ぐことが可能です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    サイバー攻撃とは何か -サイバー攻撃への対策1-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバー攻撃とは何か?どのような攻撃の種類があるのか?について紹介しつつ、なぜ対策をしなければならないのかを理解するため、今回の記事では、言葉の定義や目的について解説する。

    サイバー攻撃とは

    経済産業省「サイバーセキュリティ経営ガイドライン Ver 3.0」によると、サイバー攻撃とは、「コンピュータシステムやネットワークに、悪意を持った攻撃者が不正に侵入し、データの窃取・破壊や不正プログラムの実行等を行うこと。」とあります。

    サイバー攻撃を受けてしまった場合、情報窃取、不正アクセス、データ改ざん、破壊といった様々なリスクに晒されます。

    情報窃取

    顧客情報、機密情報など、組織にとって重要な情報が窃取され、悪用される可能性があります。これにより、個人情報の漏えい等のインシデント発生にもつながり、企業の信用失墜や顧客離れ、さらには多額の損害賠償責任を負う可能性があります。

    不正アクセス

    システムやネットワークに不正アクセスされると、管理者のアカウントのなりすまし・乗っ取りなどのリスクがあります。不正アクセスは、業務停止や経済的損失、情報漏洩などの二次被害を引き起こす可能性もあります。

    データ改ざん

    攻撃者よってデータが意図的に改ざんされてしまうと、情報の信頼性が損なわれ、顧客との信頼関係に影響を及ぼす可能性があります。またデータ改ざんはサイバー攻撃によるものだけでなく、システムエラーによっても発生する可能性があります。

    破壊

    攻撃者によりシステムやデータが故意に破壊されることで、業務停止や経済的損失、情報漏洩などの被害が発生する可能性があります。システムの復旧には膨大な日数とコストがかかることになります。

    近年、サイバー攻撃は巧妙化、多様化しており、企業や組織にとって深刻な被害を引き起こす可能性があります。攻撃の形態は多岐にわたりますが、結果として経済的損失、ブランドイメージの損失、顧客信頼度の低下などが発生することがあります。経済的損失は、直接的な金銭的損失のほか、事後のインシデント調査費用などが含まれます。特に、顧客情報が漏洩した場合、顧客からの信頼を失い、顧客離れにつながる可能性があります。また、ブランドイメージの損失は、長期的に企業の価値を下げ、新規顧客の獲得や既存顧客の維持が困難になることもあります。サイバー攻撃によって企業の業務システムが狙われた場合、業務の継続性が脅かされ、長期的な運営に支障をきたすこともあります。これらの理由から、サイバー攻撃の予防と対策は、企業・組織にとって非常に重要な課題となっています。

    サイバー攻撃は多種多様

    事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。

    警察庁の「令和5年上半期におけるサイバー空間をめぐる脅威の情勢等について」の調査によれば、令和5年上半期におけるサイバー空間の脅威の情勢やサイバー事案の検挙状況の要点として、「DDoS攻撃による被害とみられるウェブサイトの閲覧障害」、「クレジットカード不正利用被害額及びインターネットバンキングに係る不正送金被害の増加」、「ノーウェアランサム」による被害」等について、被害が増加するなど特に注視すべき脅威として捉え、取り上げて紹介しています。

    サイバー攻撃の手口は進化し続けている

    サイバー攻撃の手口は、時間とともに大きく進化し、より複雑かつ高度になっています。

    初期のランサムウェア攻撃は主に「バラマキ型」と呼ばれる手法を用いていました。この手法では、攻撃者はランダムに多くのコンピュータにマルウェアを配布し、その中の一部が感染するのを期待していました。このアプローチは、フィッシングメールや悪意のあるウェブサイトを通じて、広範囲にわたる無差別的な攻撃を行うことが特徴です。しかし、最近では攻撃手法が特定の組織や個人をターゲットにした「標的型攻撃」へとシフトしています。これは、特定の企業や政府機関など高い価値のあるデータを持つターゲットに焦点を当てたもので、攻撃はより精密かつ計画的に行われます。攻撃者はしばしば、その組織のセキュリティ体制やネットワーク構造を事前に調査し、特定の脆弱性やセキュリティの盲点を狙います。

    サイバー攻撃の種類

    サイバー攻撃は多岐にわたり、その目的やターゲットによって様々に分類されます。以下では、目的別とターゲット別の主要なサイバー攻撃の種類を説明します。

    • マルウェア攻撃
    • ランサムウェア攻撃
      あらゆるサイバー攻撃手法を用いてデータを暗号化し、身代金を要求する攻撃。APT攻撃やサプライチェーン攻撃の目的としての破壊活動につながる可能性もある
    • 標的型攻撃
      特定のターゲットに的を絞り、実行されるサイバー攻撃
    • サプライチェーン攻撃
      様々な攻撃手法を用いて、サプライチェーンの中の弱点を狙って、サプライチェーンの内部に侵入することを目的とする。最終的にAPT攻撃に発展することや、ランサムウェア攻撃に発展することも
    • フィッシング攻撃
      偽サイトやそこに誘導するメール等によって、無差別に被害者が罠にかかるのを待つサイバー攻撃
    • ゼロデイ攻撃
      修正プログラムが提供される前の、修正パッチ未適用なソフトウェアやアプリの脆弱性(ゼロデイ脆弱性)を悪用した攻撃
    • DDos攻撃
      ネットワークを構成するサービスや機器に対して大量のパケットを送りつけ、アクセスしにくい状況にしたり、使用停止状態に追い込んだりするなど、機能を停止させるサイバー攻撃
    • 総当たり攻撃(ブルートフォース)
      不正アクセスを行うために、パスワードを総当たりで試しログインを試みる攻撃
    • SQLインジェクション攻撃
      データベースを操作する「SQL」という言語を悪用して、Webアプリケーションの入力フィールドに悪意のあるSQL文を入力するなどして行うサイバー攻撃

    有名なサイバー攻撃事例を振り返る

    世界のサイバー攻撃事例

    2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障をきたす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

    国内のサイバー攻撃事例

    2022年3月、国内大手自動車メーカーが部品仕入取引先のマルウェア感染被害によるシステム障害を受け、国内の全14工場の稼働を停止する事態に追い込まれました。この事件は、サプライチェーン攻撃の深刻な影響を示す典型的な例となり、中小企業でもサイバーセキュリティ対策の重要性が高まっています。本事例は、サプライチェーン攻撃が大手企業に与える影響の大きさを示しており、内閣サイバーセキュリティセンター(NISC)を含む関係省庁からもサイバーセキュリティ対策の強化について注意喚起が出されました。

    まとめ

    サイバー攻撃は、悪意ある攻撃者がシステムやネットワークに不正に侵入し、データの盗難、破壊、または不正プログラムを実行することを指します。企業や組織はこのような攻撃を受けると、重要な情報が盗まれる、システムが乗っ取られる、データが改ざんされる、または破壊されるなどのリスクにさらされます。これらは、顧客情報の流出、信用失墜、業務停止、経済的損失など、深刻な結果を招く可能性があります。

    サイバー攻撃はますます巧妙で多様化しており、特にIT環境が事業活動に不可欠な今日では、あらゆる企業や組織が攻撃の脅威にさらされています。攻撃手法には、マルウェア攻撃、ランサムウェア攻撃、標的型攻撃、フィッシング攻撃などがあり、攻撃者は常に新しい手口を開発し続けています。

    有名なサイバー攻撃の例としては、2017年に世界的な被害をもたらしたランサムウェア「WannaCry」や、国内大手自動車メーカーがサプライチェーン攻撃により全工場の稼働を停止させた事例が挙げられます。これらの事例は、サイバーセキュリティの重要性と、システムの定期的な更新やセキュリティ対策の強化がいかに重要かを示しています。サイバー攻撃から保護するためには、企業や組織が予防策を講じ、最新のセキュリティ情報に常に注意を払うことが必要です。

    脆弱性診断サービスの導入を検討されている方は以下のサイトも参考になります。併せてご覧ください。
    SaaS・ITサービスの比較サイトならkyozon
    ※外部サイトにリンクします。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    <インタビュー>門林 雄基 氏 / 奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授【前編】

    Share

    国内外問わずセキュリティイベントに多くご登壇し、弊社で毎月1回開催している社内研修で、最新動向をレクチャーいただいている奈良先端科学技術大学院大学の門林教授。そんな門林教授に2022年のセキュリティニュースを振り返っていただき、今後の動向や予測について語っていただきました。前・後編の2回のうち、前編をお届けします。

    (聞き手:BBSec SQAT.jp編集部)


    はじめに…

    SQAT® Security Report寄稿記事をご執筆いただいたご感想・読者へのメッセージ

    ━━早速ですが、弊社で半期に1回、セキュリティに関する情報をまとめてお届けしているSQAT® Security Reportの最新号(※10/26公開予定)では門林先生にご執筆を依頼していたかと存じます。まずはこちらについてご質問をさせていただければと思っております。

    ━━「セキュリティの現在過去未来」 ということで、専門家の知見からセキュリティの歴史を振り返っていただいています。私も先日拝読させていただいたのですが、セキュリティに対してあまり馴染みのない方でもセキュリティ意識を見直すきっかけになる大変素晴らしい記事になっているなと感じました。今回の記事について、執筆後のご感想や伝えておきたいポイントや読者へのメッセージがあればお願いいたします。

    門林先生インタビュー写真1

    門林:そうですね、セキュリティの記事をご依頼いただいて、振り返ってみるともう早いもので30年なんですよね。私が今53歳になりますので、それぐらいやはり時間がたってしまったということですね。このセキュリティという領域も最初は一部のマニアックな人、いわゆるハッカーのような人が騒いでいるだけという状況から始まり、今や社会問題になってもう10年、15年たちますが、一向に解決されないという状況です。この時間の流れを写し取れたらと思い今回の記事を書きました。

    最近セキュリティ業界に入った方や若い世代の中には「セキュリティへの対策を考えることは重要な問題でさぞかし昔からちゃんとやっていたんだろう」と思われる方もいるかもしれませんし、あるいはまだまだ新しい領域なので「誰も何もやっていないから俺がいたら何とかなる」と思っている方もいらっしゃるかもしれませんが、実は最初は「何かしないと大変だ」と考えていた人は本当に一握りでした。

    当時はインターネットバブルで、誰もがインターネットに繋ぐだけでもうかると思ってました。当然、その傍らでリスクが生まれるわけですが、昔はインターネットを作っていた人は「いや、セキュリティね、あはは、そんな問題あるよね。それ、きりないじゃん」と笑ってたわけです。しかし、実はもう30年ぐらい前から問題としては予見されていました。

    例えば30年以上前の雑誌記事で、”インターネットがもし商業化されたら世界中は迷惑メールであふれかえる”という予測を立てた記事があり、当時学生だった私は アメリカのとある有名な方にその記事について質問攻めにしました。ところが、最終的な答えとしては「I don’t know(知らないよそんなこと)」 と。つまりその誰一人として問題に対して根本的な解決策を提案しないまま今に至っているわけです。

    100年以上前、自動車が街を走り始めたときには、「こんなものは殺人兵器だ」といった新聞の批判的な報道もあったと聞いています。ところが当時から批判をされていたにも関わらず、ここ50年自動車はずっと人を轢き続けていたわけです。最近でこそ衝突安全装置という技術開発がされてますが、そこまで50年~70年かかっています。インターネットでも同様です。1995年あたりに商業化され、爆発的に広まり25年以上たちますが、セキュリティの問題として迷惑メール・情報漏洩・DDos攻撃など様々なものが予見されていたと思うのですが、結局そのままになってしまっているという状況です。

    ですので最近セキュリティ業界に入った方や若い世代の方にもそういった流れで物事を見てほしいというのと、もしその自分の代で解決できなくても頑張るくらいの気合を持ってほしいなと思っています。私自身セキュリティの問題は5年10年すれば解決できると思っていましたが、結局そこから20年以上たって今に至るという感じです。ある意味では若い世代の方にとってはチャンスかもしれません。自動車も技術開発されるまで70年かかってるので、セキュリティも同じくらいのタイムスパンで世代を超えて頑張らないといけないかなと思います。

    ━━ありがとうございます。インターネットが発展するとともにサイバー犯罪も増加するという形でいたちごっこの様態を呈していますよね。しかし、自動車業界の衝突安全装置の前例から学び、世代を超えて意識を高く持ち続けることでいずれはセキュリティの問題も解決へ向かうように、私たちセキュリティベンダーも啓蒙し続けていかなければならないと感じました。

    2022年のセキュリティニュースを振り返って…

    ━━では続いて2022年のセキュリティニュースを振り返っていきたいと思います。今年話題になったセキュリティに関するニュースとして、例えばApache Log4jの脆弱性や SolarWinds社製品の脆弱性など、脆弱性を悪用した攻撃が次々に登場しました。サイバー攻撃グループがいま狙っている業界としてはどういったところがあるのでしょうか?最近は業界の区別なく狙われているという話もあるかと思いますがいかがでしょうか?

    門林:まず申し上げておきたいのはメディアで騒がれるものと、実際に犯罪やサイバー攻撃に悪用されるものは違うということです。メディアでは基本的に新しい脆弱性などの話題を取り上げますが、その前にも既知の脆弱性は3万件以上蓄積があるわけです。Log4jに関しては、確かにJavaのソフトで広く使われているため色々なシステムで対応に追われましたが、直ちに攻撃に使われるという話ではありませんでした。ですのでメディアで報道される=直ちに攻撃されるから対策しなければという話ではなく、むしろ忘れたころにやってくる、というところです。

    また、SolarWindsやSpring4Shellも一時期メディアで騒がれましたが、実はSolarWindsは日本では全然使っていません。ですので影響範囲も全くなかったと私は思います。Spring4Shellに関しては、実際解析してみると特定のJavaのバージョンのみに影響があるだけで、実はそこまでSpring4Shellの脆弱性は影響がありませんでした。つまり、現場での感覚とメディアでの感覚がだいぶずれてきているなというのが特に今年の脆弱性関連での報道を見て感じるところです。

    ━━ありがとうございます。 最近では企業規模の大小問わず狙われていて、中小企業もターゲットになっているという話もあるかと思うのですが、こちらについてはどのような理由が考えられますでしょうか?

    門林:大企業の場合はそれなりに対策をしているのでなかなか侵入しづらくなっているのではないかと思います。攻撃者側も攻撃しやすいターゲットを狙うと思いますが、中小企業の場合はセキュリティの重要性もよく分かっていないところが多く、狙いやすいのかなと思います。実際、様々な企業で泣き寝入りしてしまったという事案も聞きますが、中小企業の場合は知名度もあまりないため、被害にあっても報道もされません。無名でももうオペレーションが停止してしまったという状況になればようやく報道されるというわけです。

    これも氷山の一角で、メディアが無視しているランサムウェア案件はおそらくいくらでもあると思います。中小企業は実際狙われていると思いますし、よくいうのはやられていても気がつかないのではないかということです。ランサムウェア攻撃のように分かりやすくもう全部暗号化して使えないようにしたらさすがに気付くと思います。ですが中小企業の秘密情報や個人情報・取引先の大企業の情報が狙われるという話は10年とか15年のスパンでずっと起こっていて、中小企業で働いている方々はそれに気づきもしていないのではないかと思います。

    最近注目した記事や話題

    ━━なるほど、ありがとうございました。ではここで少し視点は変わりますが、弊社の勉強会では、先生の方からセキュリティベンダーが提供しているレポートやニュースサイトの記事を色々とご紹介いただいていると思うのですが、先生の方で最近注目している記事やトピックがもしありましたらぜひご紹介いただければと思うのですがいかがでしょうか。

    門林先生インタビュー写真2

    門林:最近ですとやはりサプライチェーンです。特に「ソフトウェアサプライチェーン」といって、例えば我々が使っているWebサーバをはじめ、ビットコインのウォレット等で使うライブラリあるいはソフトウェアを管理しているシステムを狙ってハッキングしてくるというのがどんどん増えています。昔でいうとソフトウェアの欠陥を狙いハッキングするというやり口が多かったのですが、もう最新のWindowsはたとえ50人くらいで寄ってたかってもハッキングできません。ハッカーもそれは諦めていて、ソフトウェアの本当の気づかないような小さなライブラリにバックドア(侵入経路の穴)を仕掛け、そこからシステムに侵入して、ビットコインの財布を狙うといった感じになってきています。ここがやはりここ1~2年の懸念すべきトレンドかなと思ってみています。

    ━━そういう問題でいうと国内外問わず狙われるのも時間の問題と考えられますね。

    門林: そうですね。昔であれば日本語が分からないから大丈夫だなどといわれていましたが、今は日本語の自動翻訳機能はかなり精度が良いものもあるため狙われてしまいます。そのため、日本は大丈夫という感じであぐらをかかず、海外企業と同じくらい、攻撃に対して備えるということが良いのではないかと思います。

    海外と比較して~日本国内のセキュリティ事情

    ━━先ほどのお話にも少しありましたが、日本は海外と比べるとセキュリティへの意識がまだ低いというような話もよく耳にします。この前提を踏まえまして、日本がこれから狙われるとしたらどんな攻撃が考えられますでしょうか?

    門林:最近、地政学的な緊張感の高まりというのがありまして、地政学的な事案というのがどんどん増えています。 例えば皆さんがお使いのGPS(Global Positioning System)機能ですが、海外、特に紛争地域ではGPSを狙った攻撃というのもたくさん起きてきています。 日本も海運国家ですから例えばアメリカで起きているようなGPS等が攻撃されて船が通れず、資源が届かないとなると物流が停止し、産業が成り立たなくなってしまう可能性があります。こうしたサイバーでない事案も起こり得るわけです。

    ですのでこの辺りは特に注目しています。また、ヨーロッパの方で起きている戦争では衛星ネットワークがハッキングされ停止していますが、日本では全く報道されていません。ハッカーがモデムをハッキングしたことで、衛星でオペレーションしていた物流のIoTが停止しビジネスも停止してしまったという事案になっているわけです。ですから、GPSであったり衛星であったり、我々からすればパソコンとは関係なさそうな世界であっても、サイバー攻撃でやられる、という視点ももっておくことはすごく大事かなと思います。

    ━━もはや業界も関係なく狙われてしまうというという危機意識を持つことが私たちにはまだまだ足りていないということですね。セキュリティ業界に携わっていない人に対してセキュリティに対する意識を高めていくように訴求していくという難しさを感じます。

    門林:そうですね、おそらく物流をやっている人や船を運行している人からすると何のことだと思いますが、ただ彼らからするとびっくりするような話というのが海外だと起きてますし、それが日本で起きない保証はないわけです。

    ランサムウェア市場の活況

    ━━特に、ランサムウェア攻撃に関してはビジネスとして確立しているということもあり、海外特に欧米企業などでは次々と被害報告が上がっています。今後日本にはランサムウェアギャングはどのようにして入り込んでくると考えられるでしょうか?難しいとも思うのですが。

    門林:結局言葉の問題がありますからね。 犯罪者の人たちも資金回収するときには日本語を使わないといけないので、そこは確かにひとつハードルになっているとは思います。

    とはいえランサムウェアでやられている日本企業もたくさんあるわけですが、アメリカの場合、上場企業は身代金の支払い要求を受けた場合に報告義務がありますが、日本の場合は上場してても報告義務がありません。この差が非常に大きくて、日本企業でもランサムウェア事案でも泣き寝入りしてごっそりお金を払ってしまうということもしているとは思いますが、法的な報告義務がないために表にならないんです。アメリカの方でランサムウェア被害がたくさん起きているという感じで他人事みたいに見えていても、実は身内で起きているインシデントが全然見えていないだけかもしれません。

    海外ではもちろんものすごいペースでランサムウェア被害が起きていますが、とはいえ結局反社会勢力にお金を払うというのは海外であっても日本であってもNGですから、身代金を支払ったらそれで終わりという話ではないですし、やはり次の脅迫が忘れたころに起きます。当然、反社会勢力と取引をしたらその企業はブラックリストに入りますし、日本企業でもランサムウェア身代金を支払うことでアメリカでブラックリストに入ってしまったために輸出ビジネスができなくなってしまったという話が実際にあります。これはビジネスが続行できなくなる、BCP(事業継続計画)リスクです。ランサムウェア被害を受けたときのリスクよりも、企業が存続できなくなるリスクを考えた方がいいかなとは思います。

    ランサムウェア攻撃の手口は進化している

    ━━また、ランサムウェア攻撃に関しては海外の方では新しい手口が次々と登場しているかと思います。例えばマルウェア入りのUSBを送りつけるパターンやランサムウェアDDos攻撃など新たな攻撃手法がいろいろと確立していて、従来の二重の脅迫(暗号化+データの暴露)がいま三重の脅迫と、脅迫の手法も進化してきているという話も耳にしているのですが、この三重の脅迫というのは具体的にどのようなことになるのでしょうか?また日本でもすでにこういった手口は使用されているのでしょうか?

    門林:はい。あまり明るくない話なのですが、一般論として申し上げると、ランサムウェアを専門にする業者は星の数ほどいるわけです。つまりランサムウェアの学校があって、毎週100人単位で卒業生を出しているので、独立したランサムウェア事業者がもう何万人といるわけです。たまたま中国語が読めるからじゃあ日本をターゲットにやりましょうという人もいるかもしれません。当然、その他のランサムウェア事業者と競争ですから、そのなかでその二重の脅迫・三重の脅迫みたいな発明がどんどんで出てくるわけです。つまり敵もかなり熾烈な生き残り競争みたいなところでやってますので、いろんな手口が出てきます。警察が逮捕したら終わりという話ではなく、じゃあ警察もその数全部捕まえてくれるんですかという話なわけです。

    ━━きりがないですね。

    門林:そうです。で、そういうきりがないゲームを仕掛けてるんだというところまず認識しないといけません。時々、米連邦捜査局(FBI)がランサムウェアギャングを捕まえましたという報道も出てますが、あれは本当に氷山の一角でしかなくて、彼らは自分たちの味方をすでに増やしていっているので、もうエンドレスな戦いになっているわけです。結局それで生計が成り立ってしまうと、ビジネスと同じく、次はどうしようとやはり考えます。ですからそのうち全員捕まるから大丈夫という感じで変な明るい希望をもって通り過ぎるのを待つ、そういう話じゃないということです。

    ━━もうこれだけに限らず、これからは様々な手法、ありとあらゆるものが想定されるということですね。

    ランサムウェア身代金イメージ画像

    門林:そうです。結局ランサムウェアはここ数年の最近の話題だと思っている人が多いと思うんです。私は最初に聞いたのが11年前でした。その頃、まだビットコインがなかった時代に、ロシアと旧ソビエト連邦諸国(CIS)で流行っていて、ロシア・CIS特有で昔あったダイヤルQ2のような、この番号に送ると何百円チャージされますという感じの有料のSMSがあるんです。それをランサムウェア集団が集金目的で使って、「この暗号のロックを解除してほしかったら有料SMSを送れ」というと、500円・900円ぐらいが回収され、それで1か月パソコンが普通に使えるようになるという感じです。つまりCISではそういうスキームがもう10年以上前にあったわけです。そこからずっと進化して産業としても大きくなり今に至るわけです。問題はどんどん悪辣(あくらつ)になってますし、熾烈な戦いを繰り広げていて、結局10年かかってグローバルな暗黒産業を作っているわけです。いまやランサムウェア産業は事業者が学校で毎週100人単位で誕生しているようなかなりの成長産業です。これじゃあ来年なくなりますか?っていわれてもおそらく10年はなくならないと思います。ですのであと10年これが続くと覚悟してくださいという話です。

    ━━ランサムウェアはいつ収束するといったレベルの問題ではないのですね。

    門林:サイバーセキュリティをやってない人は「そのうちなくなるんでしょ」「一過性のものでしょ」という感じですよ。でもそう思っている人にとっては最悪の事態がどんどん進行していって今に至るわけですから、やはりリスク管理の原則ですが、最悪の事態を想定してそれに備えるというところが外せないと思います。

    ー後編へ続くー


    門林 雄基 氏
    奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授
    国内外でサイバーセキュリティの標準化に取り組む。日欧国際共同研究NECOMAプロジェクトの日本研究代表、WIDEプロジェクトボードメンバーなどを歴任。


    「資料ダウンロードはこちら」ボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    「お問い合わせはこちら」ボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    SQATセキュリティ診断サービスの告知画像
    BBSecロゴ
    リクルートページtop画像
    セキュリティトピックス告知画像

    <インタビュー>門林 雄基 氏 / 奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授【後編】

    Share

    国内外問わずセキュリティイベントに多くご登壇し、弊社で毎月1回開催している社内研修で、最新動向をレクチャーいただいている奈良先端科学技術大学院大学の門林教授。そんな門林教授に2022年のセキュリティニュースを振り返っていただき、今後の動向や予測について語っていただきました。前・後編の2回のうち、後編をお届けします。

    (聞き手:BBSec SQAT.jp編集部)


    サイバー攻撃の多様性

    新たな攻撃の予想

    ━━今年はこれまでもすでに発見されていたが放置されてきた脆弱性が再発見されたり、新たに発見されたりした脆弱性を悪用したサイバー攻撃が話題になりました。それを踏まえ、今後新たな流行として予想される攻撃や今の時点で考えられる攻撃がありましたらどんなものがありますでしょうか?

    門林:色々起きてますが、犯罪教唆にならない範囲で考えますと、クラウドとかでしょうか。クラウドはかなり巨大になってきていますので、問題は起きるかなとは思いますね。やはり色んな方がクラウドを使っていますよね。

    ━━そうですね。最近はテレワークの導入率も6割程度という調査結果も出ているという風に聞きます。

    門林: 結局そのクラウドの方がちゃんとやっているから安全というように事業者の方はよくおっしゃるんですが、中小から大企業までみんながクラウドを使っているということは、当然反社もハッカー集団もクラウドを使っているわけです。だから隣のテナントは反社かもしれないという状況で、企業も何万社とあって、クラウド事業者側でもみえてないです。

    門林先生インタビュー写真3

    見通しが明るくない話ばかりになりますが、クラウドはほんとに色んな問題を抱えて走っています。もちろんその問題を抱えたうえでリスクを潰しながらオペレーションできればいいんですが。これもやはり10年ほどやってきている話で、進展も激しいですし、色々積み重なっています。結局古い問題がなくならないので、我々専門家も日々話題にする脆弱性で、これ10年前にも同じ話あったよねというのがもう頻繁に出てくるわけです。ですのでクラウドに関しても、おそらく5年前とか10年前にあった脆弱性のぶり返しと新しい攻撃キャンペーンが組み合わさるとなんか起こるだろうなと思います。

    今できる共通の対策

    ━━今後もありとあらゆる攻撃が予想されるということがお話伺っていてわかりました。それぞれの攻撃に対しては、対策をとっていく、防御していくことが重要になってくることかと思いますが、今できる共通の対策として、まず何をすべきでしょうか?

    門林:基本に忠実にやるということしかないです。新しいトピックだけ追いかける人が多いですが、サイバーセキュリティという領域が生まれてもう30年です。脆弱性データベースの整備も始まって30年くらいたっていると思います。で、そのなかに10年選手、5年選手あるいは15年選手の脆弱性があるわけです。マルウェアもわざわざ古いマルウェアを使うという攻撃もあるんです。古いマルウェアだと最近のアンチウィルスソフトでは検知しないからあえて使うなどという色々な話があって、結局新しいことだけに注目してニュースを追って新しい製品を買ってというようにやっていると、5年前とか10年前の脆弱性に足をすくわれると思うんです。ですのでここはもう基本に忠実にやるしかないわけです。

    セキュリティ全般の話ですが、やはり30年分の蓄積があるので、それを検証できるだけのスキルを持っていなければいけないですし、なんなら製品ベンダーさんの方が基本的な話を知らなかったりしますからね。

    どんな対策が有効?

    ━━リスク管理の原則という話も少し出ましたが、企業においては情報資産の棚卸しというところも重要になってくると思います。弊社では脆弱性診断サービスを提供していますが、こういったサイバー攻撃への対策として、脆弱性診断サービスは有効に働くでしょうか?

    門林:この業界はぽっと出だと私は危ないと思っています。セキュリティ診断会社が裏で反社と繋がっていて脆弱性診断を結果流していたという話もあり得ない話ではないので、ちゃんとした会社に依頼するということが私は大事だなと思ってます。

    BBSecさんはもう22年くらいやっているとのことですが、やっぱりそれくらいやってる会社じゃないとかなり重要なシステムの脆弱性診断とか任せられないんじゃないかなと思いますし、それだけやってらっしゃる会社さんだからこそ、昔の脆弱性や最近の脆弱性、あるいは5年10年前の脆弱性というところも経験があって、ある意味チェック漏れといいますか、抜け漏れみたいなのもないと思うんです。やはり脆弱性診断みたいな、セキュリティの話で”水を漏らさず”みたいなところに尽きると思うんです。水を漏らさずどういう風に検査するかというともう経験値が全てだと思うんです。色々なシステムを検査してきた経験値というのが今にいきていると思いますし、そういうの無しに最近できた会社なんですよといって診断されても、そこの製品、俺だったら簡単に迂回できるなと思ってしまいますね。

    終わりに…

    これからセキュリティ業界に携わりたい方に向けて

    ━━ありがとうございました。では最後に、これまでのトピックスを振り返りつつ、これからセキュリティ業界に携わって働いていきたいという方やすでにもう業界で経験がある方でこれからもっとステップアップしていきたいというSQAT.jp読者に対して、門林先生からのメッセージをいただければと思います。

    門林:サイバーセキュリティというと、プログラミングとかそういうのに詳しい人だけと思われがちなんですが、そうではないんだということです。もう今は総力戦になってますので、プログラミングやセンサーに詳しい人も歓迎ですし、あるいは人間の心理とか社会学とかのスキルとかそういうのに詳しい人も歓迎ですし。結局人間の脆弱性、ソフトウェア・ハードウェアの脆弱性など色々なものがあるなかで、それらすべてに相対していかなければならないわけです。プログラミングやマルウェア解析がすごいという人だけではなくて、いろんな人に来ていただきたいなと思いますね。

    あともう一つ大事なのは、やはり優しさです。パソコンに詳しい、俺はプログラミングがすごいだけではなくて、実際サイバー攻撃にやられてしまった現場に行っても、「大丈夫ですか?」とできる人、例えば、「ランサムウェアの現場大変ですね、何とか復号しましょう」、というように。きれいじゃない現場というのがたくさんあるように、これから人間の失敗の顛末みたいな所も目にすると思います。各社・各業界の事情もありつつ、失敗の形跡もありつつ、そういう所で火消しをする、手続きの話をするというかたちになるので、結局その現場に入る人、セキュリティの業界に入る人はやっぱり弱者の側に立たないといけないんです。

    CTFとかそういうものをやってると優秀な人こそ勝つという感じの発想の人もいると思うんですが、私は、そういうゲーム的な「俺はサッカーが上手いからすごいんだ」という人が来てくれるよりは、むしろ消防あるいは看護婦・お医者さんのような弱者・敗者に寄り添うセンス、かつプログラミング・技術もできる、法律もハードウェアもできるといった、そういう人間としてのキャパシティーをもった人に来ていただきたいなと思います。「俺はこのツールが使えるんだすごいだろ」という感じの人はたくさんいる気がするので、そうではない側の人、人としての優しさを備えてかつテクノロジー・法律といった様々なスキルを研鑽していこうと思える人にきてほしいですね。

    ━━弊社は脆弱性診断診断サービス以外にもインシデント対応やコンサルティングの提供もしているので、そういう意味でも、技術力だけじゃなく、人間性みたいなところも比較的重要になってくるのかなと個人的にも思います。本日はありがとうございました。

    ーENDー
    前編はこちら

    門林 雄基 氏
    奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授
    国内外でサイバーセキュリティの標準化に取り組む。日欧国際共同研究NECOMAプロジェクトの日本研究代表、WIDEプロジェクトボードメンバーなどを歴任。


    「資料ダウンロードはこちら」ボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    「お問い合わせはこちら」ボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    SQATセキュリティ診断サービスの告知画像
    BBSecロゴ
    リクルートページtop画像
    セキュリティトピックス告知画像

    業界別診断結果レーダーチャート

    Share

    2019年下半期 Webアプリケーション診断

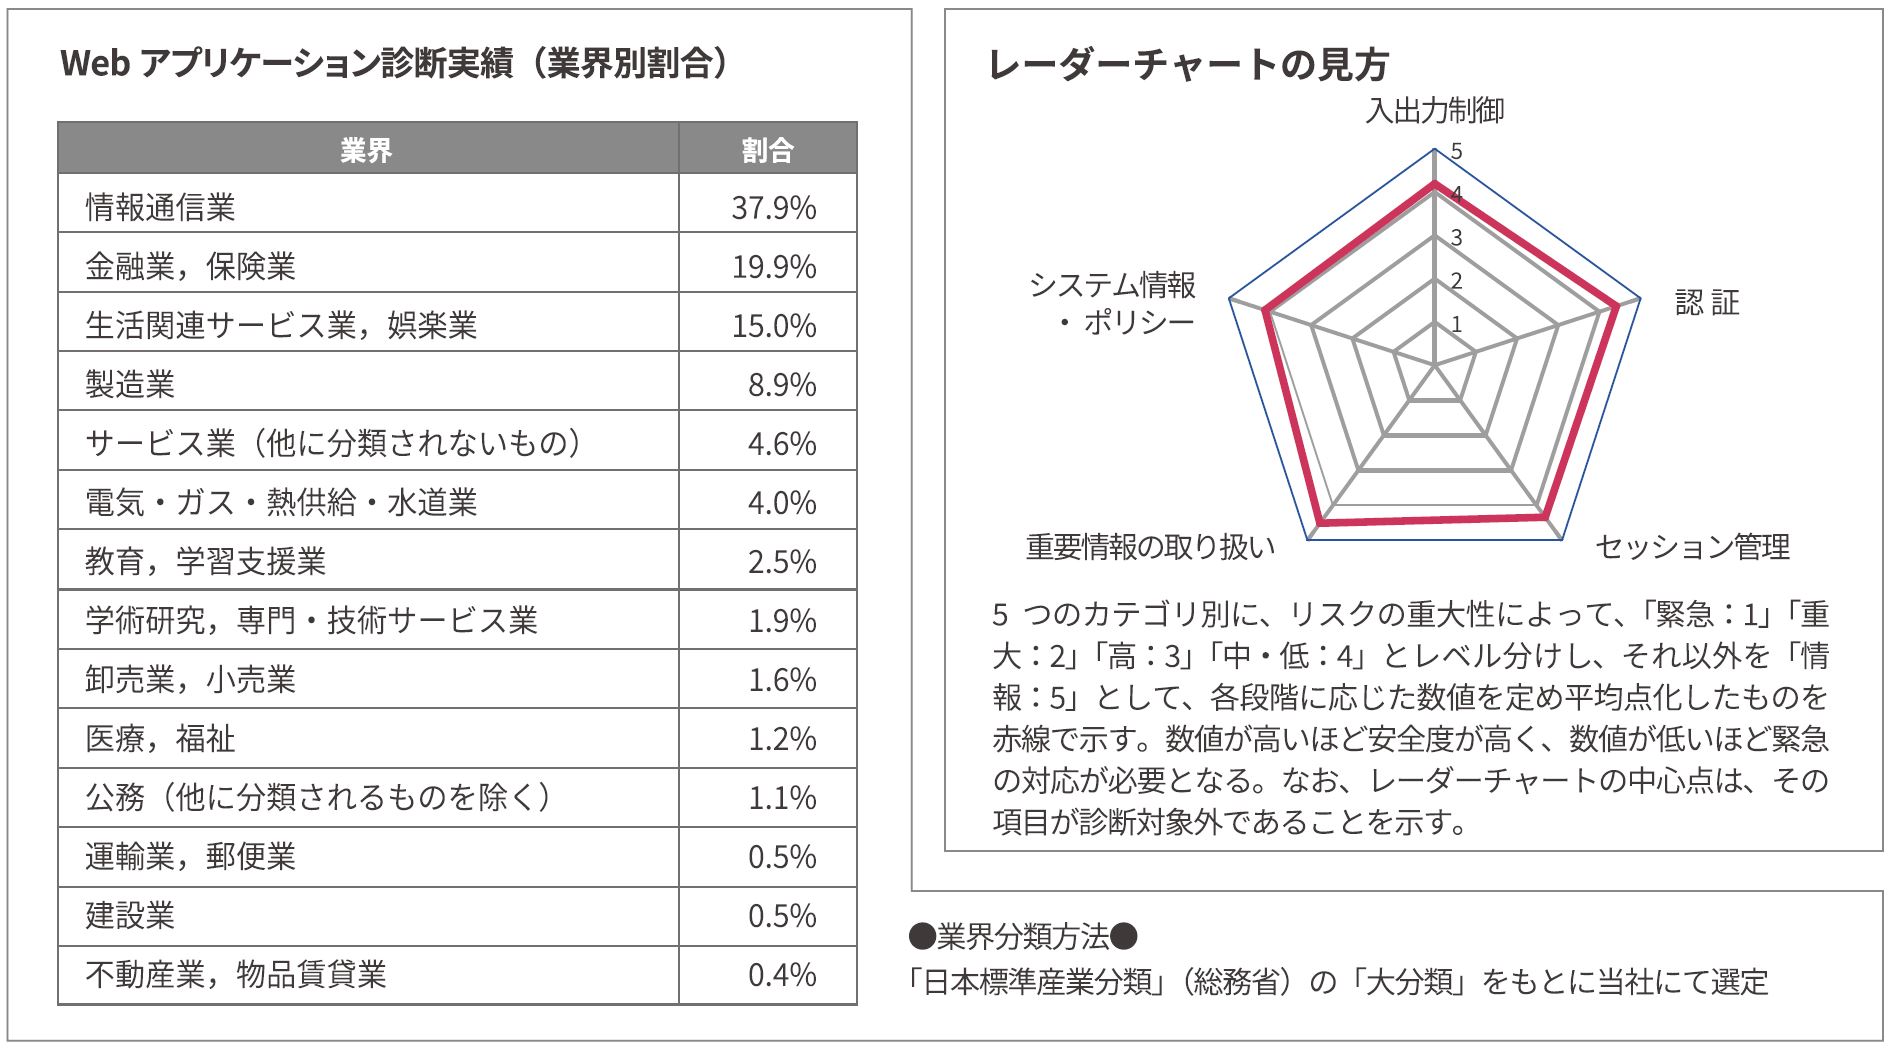
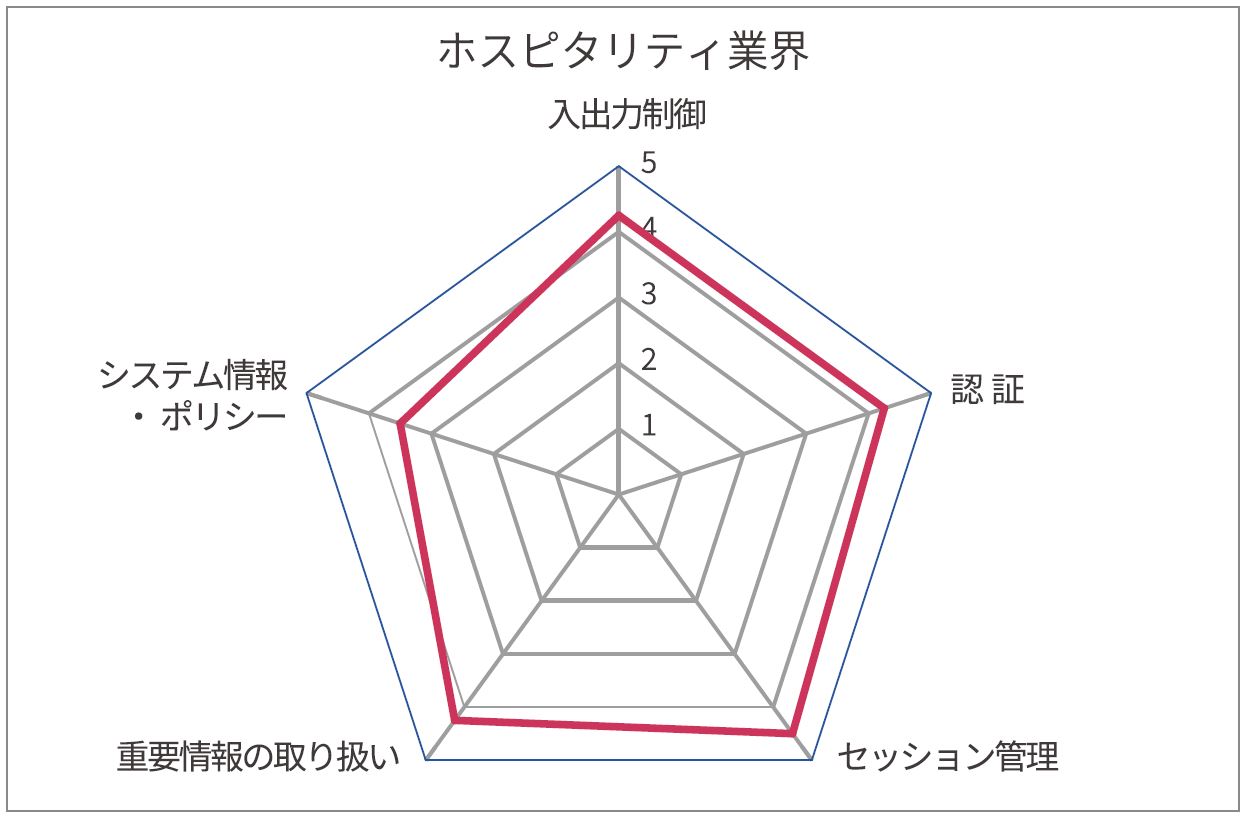
    診断対象を業界別に分類し、当社報告書内で使用している、入出力制御、認証、セッション管理、重要情報の取り扱い、システム情報・ポリシーといったカテゴリごとに、検出された脆弱性をリスクの重大性で評価してレー ダーチャート化した。レーダーチャートの算出方法は、集計期間に検出された脆弱性の平均値から、システムごとに判定した結果の平均値である。今回は、オリンピック・パラリンピックを目前に控え、新しい試みを続ける観光・宿泊・運輸(航空・旅客)業などの「ホスピタリティ」業界をピックアップし、分析した。

    「高」リスク以上の脆弱性が検出されたシステムであっても、正しい対処を施せば影響は最小化できる。また、事故を未然に防ぐための方法を、官公庁などがガイドラインや対策提言などとして発表しているので、これらも参考にしていただきたい。

    ホスピタリティ業界

    図1 検出された脆弱性の平均値

    ホスピタリティ業界(観光・宿泊・運輸)分野のシステム脆弱性診断の平均値は図1のとおり。システム情報・ポリシーにおいてやや数値が低いものの、平均して大きな問題が検出されたシステムは少ない。

    しかし注意を喚起したいのが、このレーダーチャートがあくまでも「平均」であることだ。殆どのシステムは平均値を上回る、あるいはほぼ平均値に近い値であったものの、大きく平均を下回るシステムも存在した。特に入出力制御とセッション管理においてその傾向が顕著であった。なお、システム情報・ポリシーは総じて平均に近い値であった。オリンピック・パラリンピックに向けて活況な業界の現状と課題について考えていく。

    電子商取引(BtoC-EC)の活況と課題

    2019年5月に経済産業省が公表した「平成30年度 我が国におけるデータ駆動型社会に係る基盤整備」によれば、日本のBtoC-ECのサービス系分野において、最も市場規模が大きいのが旅行サービスである。2018年のBtoC-ECの市場規模は3兆7,186億円にのぼり、全体の約56%を占める。ここでいう「旅行サービス」とは、旅行代理店への申し込み、航空機利用(国内便・国際便)、鉄道(新幹線・その他在来線)、バス利用、ホテル・旅館の宿泊費に関して、消費者の国内外を問わず日本の事業者に支払いが発生する市場を指す(ビジネスで利用する「出張」は除外)。牽引するのはインターネット専業の旅行代理店(通称:OTA :Online Travel Agency)で、国内のサイトをはじめ、エクスペディアやBooking.comといった外資系OTAも目立っている。特にインバウンドにおいては外資系OTA抜きでは成り立たないといっても過言ではない。

    旅行サービス業においてBtoC-ECは、航空券やホテル予約における空席や空室といった「在庫」管理に直結している。例えば、客室数という確定サービス枠が存在し、空室を「在庫」として顧客に提示しインターネットを介して予約を受け付け、自動で在庫管理を行う形態は、「在庫数」が明確に定義できるサービスにとって非常に親和性の高い形態である。

    しかし、市場が成長を続ける一方でセキュリティの甘さも課題として浮かんできた。

    2018年にセキュリティ企業のTrustwaveが犯罪被害にあった世界19カ国の企業・団体など数千社を対象に行った調査結果では、宿泊業・旅行業を含む「ホスピタリティ産業」は、小売、金融に次いで3番目に被害が多く、全体の10%を占めた。特にクレジットカード払いができるシステムが狙われている。またセキュリティ企業のDashlaneが2018年に実施した調査では、旅行関連サイト55社の89%でパスワードポリシーや認証機構に問題があったとの結果が報告されている。さらにシマンテックの研究者による調査では、54カ国約1,500のホテルにおける67%もの予約サイトがサードパーティサイトに予約参照コードを意図せず漏らしているリスクを内包しているという報告がなされている。同調査では、ホテルサイトの4分の1以上(29%)が、顧客への予約受領のメールに記載している予約管理システムへのリンクを暗号化していないとも述べている。実店舗を狙ったサイバー攻撃は減少傾向にあるものの、電子商取引ではむしろ増加傾向にあるといえるだろう。

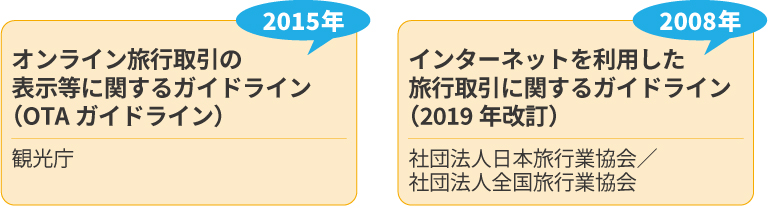
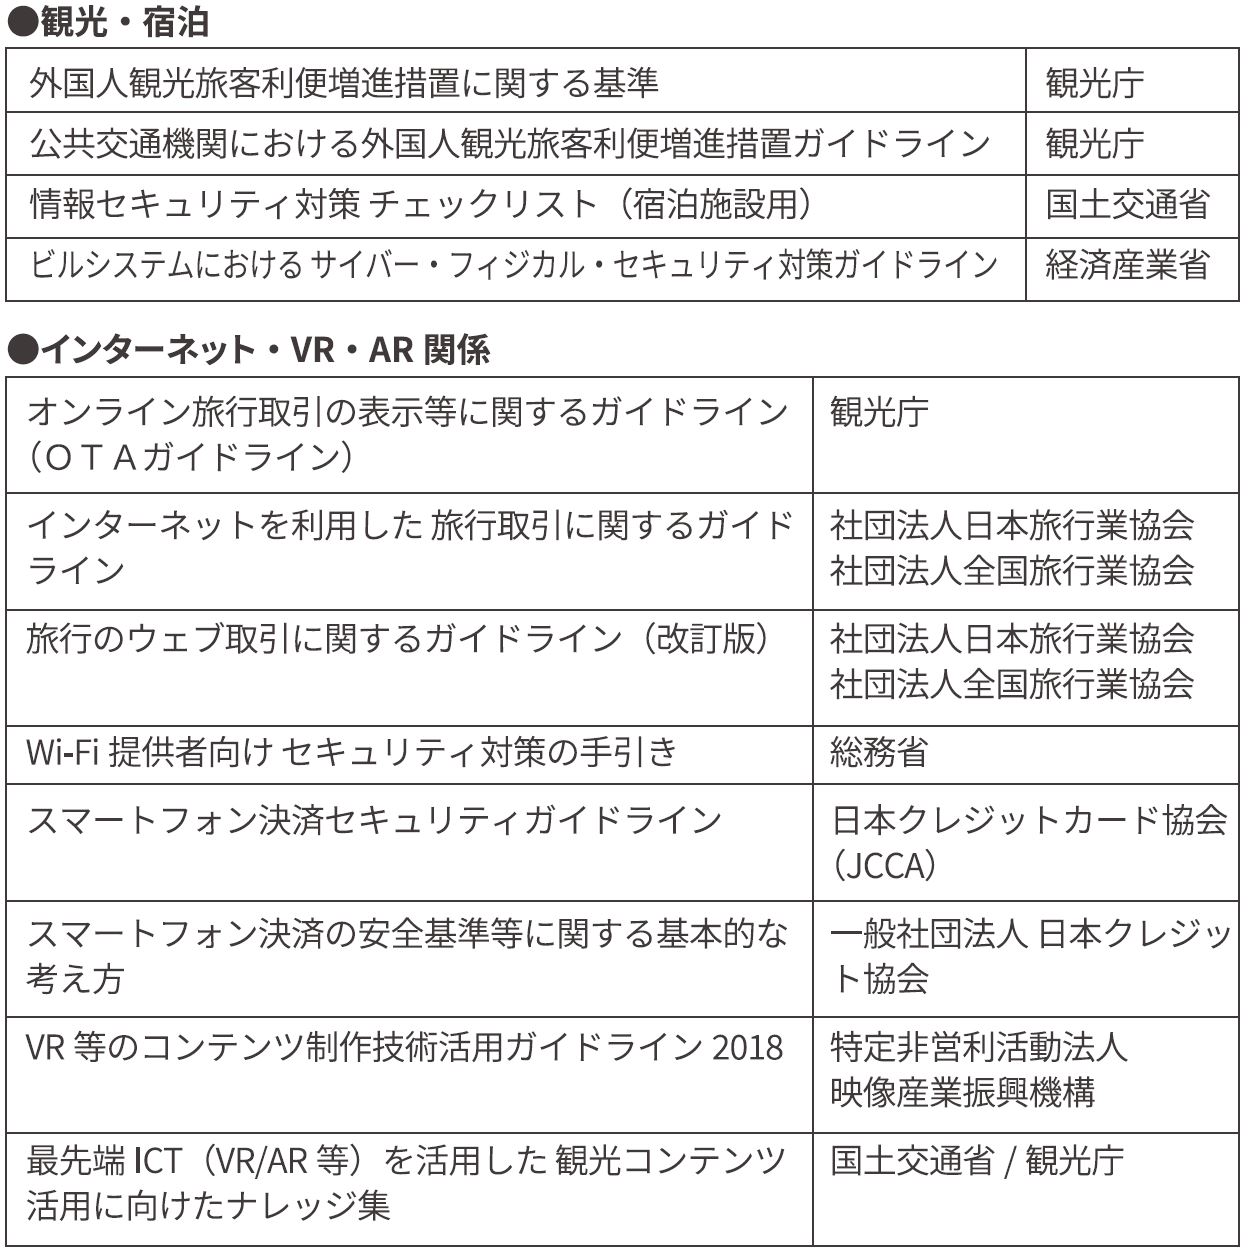
    OTAに関しては観光庁が2015年に「オンライン旅行取引の表示等に関するガイドライン」を策定し、旅行業のオンライン取引で表示すべき内容やその表示方法について細かく規定した。しかしセキュリティ対策については触れられておらず、各企業・団体によって対策状況はまちまちであった。2016年、大手旅行会社・中堅運輸会社において情報流出事件が発生したのを受け、「観光庁・旅行業界情報共有会議」が発足された。「中間とりまとめ」において旅行業情報セキュリティ向上のため早急に講ずべき対策が提言され、2018年には「旅行業者における情報セキュリティ確保に係る安全ガイドライン」策定の予算が支出されたものの、2020年1月の段階では、公表されていなかった。ただし、社団法人日本旅行業協会/社団法人全国旅行業協会が2014年に「旅行のウェブ取引に関するガイドライン(改訂版)」を出しており、事実上これがスタンダードになっているともいえる。

    一方、国土交通省ではサイバーセキュリティ戦略本部の「重要インフラ分野における情報セキュリティ確保に係る安全基準等策定指針」に依拠する形で、航空・物流・鉄道・空港の各分野に対し、個別に「情報セキュリティ確保に係る安全ガイドライン」を策定している。また、鉄道、バス・バスターミナル、タクシー、宿泊施設の各業種に対しては個別の「情報セキュリティ対策のチェックリスト」を公開して対策を促している。

    インバウンドサービスの動向

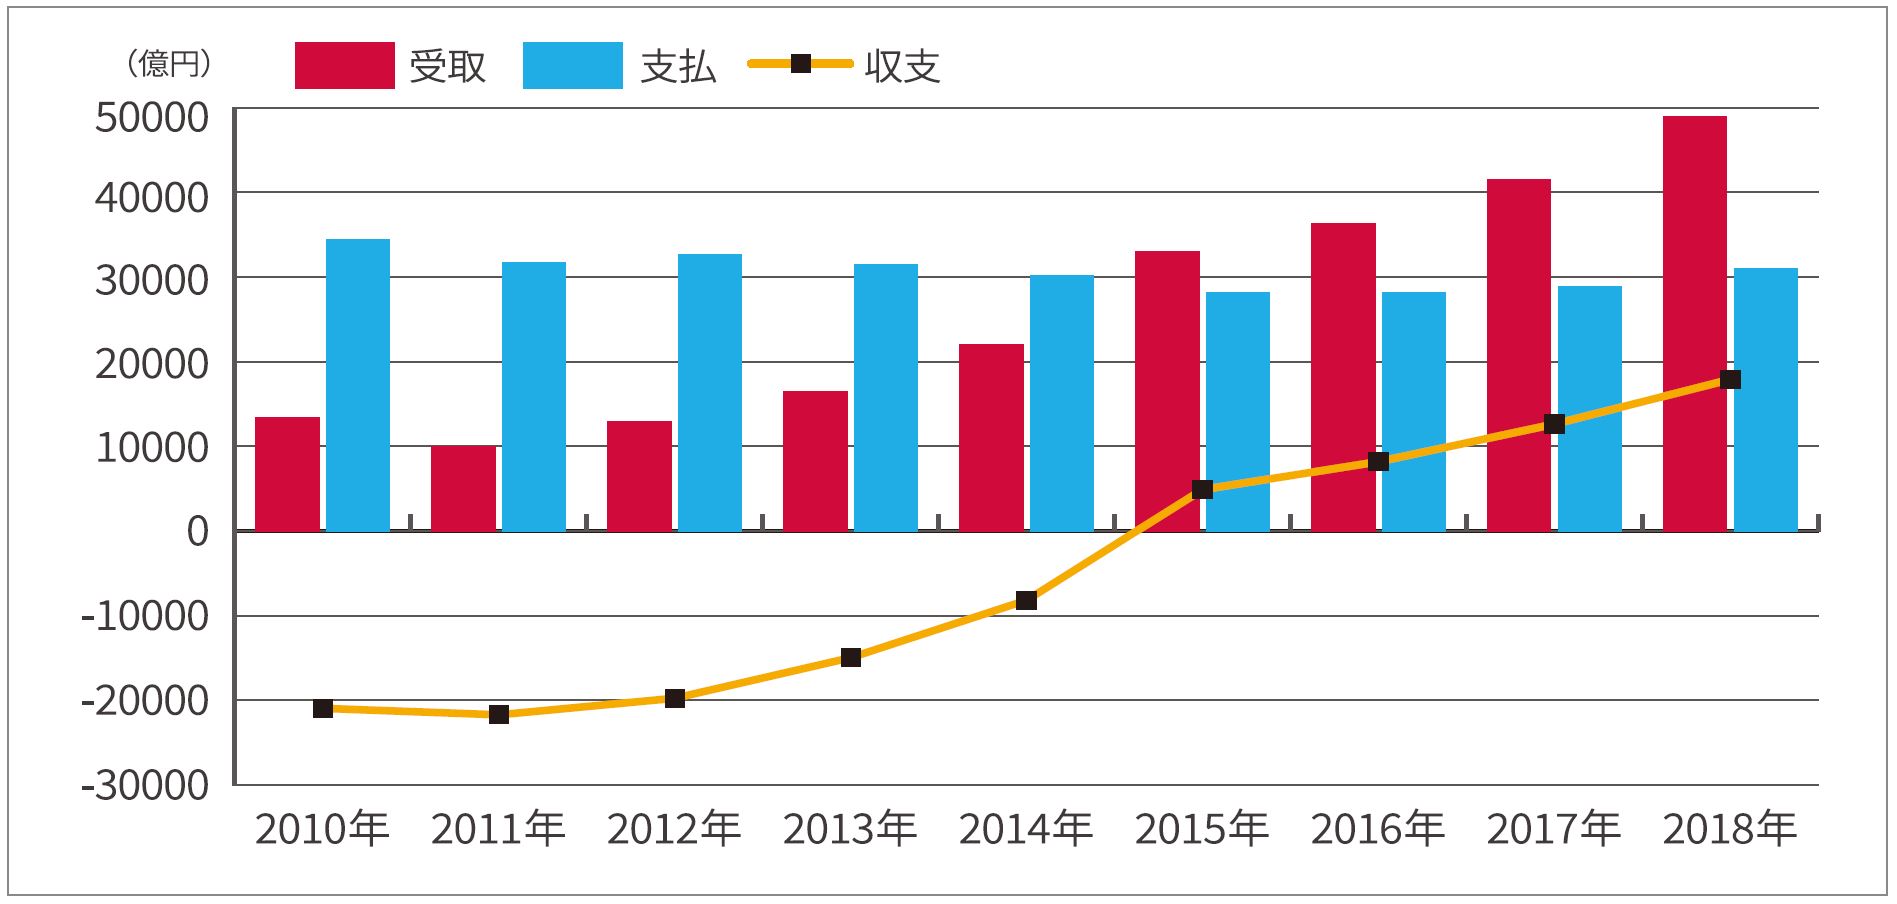
    ホスピタリティ業界において今年開催のオリンピック・パラリンピックを目前に脚光を浴びているのが、訪日外国人観光客を対象とするインバウンドサービスである。日本が「観光立国」を打ち出したのは今から17年ほど以前に遡る。小泉首相(当時)による「観光立国懇談会」が平成15年(2003年)に発足し、2006年には「観光立国推進基本法」が成立した。2015年以降、国際貿易収支上、観光業は「輸出産業」となっている。また、2019年の世界経済フォーラムの観光競争力レポートでは第4位と、2017年より2回連続で上位にランクインしている。日本の評価を押し上げた項目としては「安全・安心」、「保険・衛生」、「ICTの普及」がある。

    世界観光機関(UNWTO)によれば、今後のインバウンドサービスのカギとなるのはデジタル技術、特にバーチャル・アシスタントとリアルタイムデスティネーションであるとしている。国土交通省では令和元年度の施策として、主要観光地の多言語対応、全国3万カ所の主要観光地・防災拠点で無料Wi-Fi整備を進めるとともに、「キャッシュレス・消費者還元事業」として中小・小規模事業者のキャッシュレス決済の普及に力を注いでいる。観光庁も、2018年には「外国人観光旅客利便増進措置に関する基準」、「公共交通機関における外国人観光旅客利便増進措置ガイドライン」を策定した。同ガイドラインでは「インターネットによる予約環境の整備」として「インターネット上でクレジットカード等による決済も可能であることが望ましい」としている一方で、セキュリティに関しては、「公衆無線LAN等を整備するにあたっては、以下を参照されたい」として、「Wi-Fi提供者向けセキュリティ対策の手引き」(平成28年総務省)、「公衆無線LANセキュリティ分科会報告書」(平成30年3月総務省)を挙げているのみである。

    旅行者はパスポート、支払い情報、詳細な旅程など、データの宝庫を持ち歩く存在といえる。さらに旅行者は、旅行先では利便性を優先し、セキュリティ意識が通常より甘くなりがちであることから、攻撃者にとっては格好の「獲物」となりやすい。先のTrustwaveのレポートによれば、調査対象のアメリカ人の70%以上が公共のWi-Fiへの接続や公共のUSBステーションでのデバイス充電、Wi-Fiへの自動接続を有効化することで自分自身の情報をさらす行為をしていた。なお、個人旅行に比べビジネス旅行の方が、リスクの高い行動をとる人が多い。

    新たな取り組み-VR/ARを活用した観光コンテンツ

    こうした中、セキュリティ要件を組み込まないガイドラインを基に「VR/AR等を活用した観光コンテンツ」が独り歩きしている現実もある。VR(Virtual Reality:仮想現実)が現実世界から得られる感覚情報を遮断して人工的に再現した感覚情報に置き換えるのと対照的に、AR(Augmented Reality:拡張現実)は現実空間を起点としデジタル情報を付加し、CGや動画を合成表示する。RPGを現実の空間と重ねるスマホゲームなどがARの代表である。ARに固有のセキュリティやプライバシーを考慮する必要があると主張する研究者もいる。

    2019年にはサイバーセキュリティカンファレンスRECONにおいて、VRのハッキングが紹介された。観光に関するVRコンテンツは観光庁・文化庁がそれぞれ個別にガイドラインを公表しているが、どちらもセキュリティ要件を含んでいない。また経済産業省の補助事業として、特定非営利活動法人映像産業振興機構(VIPO)が「VR等のコンテンツ制作技術活用ガイドライン2018」を公表しているが、やはりセキュリティについては触れられていない状況だ。データセキュリティのみならず、個人情報(位置情報)保護、プライベート空間権利(公的空間の境界)等の課題もある。これらに関して今春以降、矢継ぎ早にガイドラインが発行されることが予想されるが、現在設計・開発中の案件については、ガイドラインが発行されてからセキュリティ要件を追加することになり、いびつな構造になってしまう。

    まずは設計・開発の段階から「セキュリティ・バイ・デザイン」の思想を実践するとともに、ガイドラインに盛り込まれるであろう最低限のセキュリティ要件は予め組み込んでおくことが肝要だろう。どんな要件がガイドラインに組み込まれるか、あるいはガイドラインの最低基準以上の対策が必要なものは何かといった、専門家の知見が必要になる。これからインバウンド関連の事業を展開するのであれば、是非にも開発段階からのセキュリティ診断を実施することをお勧めする。

    図 2 国際観光収支の推移(観光庁資料より当社作成)
    出典:https://www.mlit.go.jp/common/001186621.pdf

    ガイドライン一覧

    その他の業種はこちら