【緊急】Apache Tomcatの脆弱性 CVE-2025-24813-PoC公開&攻撃実例、迅速な対応を!-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
お問い合わせ

お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

はじめに

Apache Tomcatは、多くのWebアプリケーションで利用されている人気のサーブレットコンテナですが、最新の脆弱性CVE-2025-24813が重大なリスクとして報告されています。既にPoC(Proof of Concept)が公開され、実際に攻撃に悪用されている事例も確認されています。これにより、リモートコード実行(RCE)や情報漏洩といった深刻な被害が発生する可能性が高まっています。

脆弱性の詳細

CVE-2025-24813の概要

・概要

Apache Tomcatに存在する脆弱性で、ファイルパスの正規化の不備を突くことで、攻撃者が悪意のあるファイルをアップロードし、シリアライズ済みセッションのデシリアライズ処理時に任意のコード実行が可能となります。

・攻撃シナリオ

攻撃者は、PUTリクエストを利用して、悪意のあるシリアライズ済みJavaセッションファイル(PoCとして公開済み)をTomcatのセッションストレージにアップロードします。その後、GETリクエストでJSESSIONIDを指定することで、Tomcatがこの不正なセッションファイルをデシリアライズし、悪意のあるコードが実行されます。

・リスク

認証不要でリモートからコード実行が可能なため、攻撃者によってシステム全体が乗っ取られるリスクが高いです。さらに、アップロードされたファイルは、従来のセキュリティ対策(WAF等)で検知されにくいという特徴があります。

• CVSSベーススコア

※現状の具体的な数値は各セキュリティ情報サイト等をご確認ください。(本記事ページ下部【参考情報】ご参照)

推奨対策

  1. パッチ適用とアップグレード
    • アップグレードの実施
    脆弱性が修正された最新バージョンへのアップグレードを速やかに実施してください。Apache Tomcat のバージョンアップにより、脆弱性を根本的に解消できます。
  2. 設定変更による一時的な対策
    • デフォルト設定の見直し
    Webアプリケーションの設定ファイル(例:web.xml)で、デフォルトの書き込み機能を無効化するなど、一時的なセキュリティ強化策を講じることも有効です。
  3. セキュリティ管理の強化
    • 脆弱性管理プログラムの導入
    定期的な脆弱性診断と評価を行い、システムに内在する脆弱性を早期に検出し修正してください。
    • 管理者アクセスの制御
    管理者アカウントには多要素認証などの追加対策を実施し、アクセス権限を最小限に絞ることが重要です。

緊急対応窓口のご案内

万が一、CVE-2025-24813に関連する攻撃や不審な活動が自社内で確認された場合は、直ちに弊社緊急対応窓口までご連絡ください。迅速な対応と調査を通じて、被害の拡大を防ぐお手伝いをいたします。

サイバーインシデント緊急対応
サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

まとめ

Apache Tomcatの脆弱性CVE-2025-24813は、既にPoCが公開され攻撃に悪用されている深刻な問題です。お使いのTomcat環境が影響を受けている場合、速やかに最新パッチの適用やアップグレード、必要な設定変更を実施してください。また、万一の攻撃が確認された際には、弊社緊急対応窓口までお知らせいただくことで、迅速な支援を受けることが可能です。

【参考情報】

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年3月26日(水)13:00~14:00
    「予防で差がつく!脆弱性診断の話~脆弱性による脅威とその対策~」
  • 2025年4月2日(水)13:00~14:00
    「今さら聞けない!PCI DSSで求められる脆弱性診断-いよいよ未来日付要件が有効に!PCI DSSv4.0での脆弱性診断実施におけるポイントとは-」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【重要】VMware製品のゼロデイ脆弱性対策ガイド(2025年3月版)

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    2025年3月12日(日本時間)に、VMware 製品に関するセキュリティ更新プログラム(月例)が発表されました。今回の更新プログラムでは、VMware ESXi、Workstation、Fusion などに影響を与える3つのゼロデイ脆弱性(CVE-2025-22224、CVE-2025-22225、CVE-2025-22226)が指摘され、重大なセキュリティリスクが懸念されています。これらの脆弱性が悪用されると、アプリケーションの異常終了や、攻撃者によるシステム制御など、深刻な被害につながる可能性があるため、直ちに最新バージョンへの更新が推奨されます。

    各CVEの概要

    CVE-2025-22224

    概要

    VMware ESXiとVMware Workstation における TOCTOU(Time-of-Check Time-of-Use)脆弱性です。

    攻撃ベクトル

    仮想マシンのローカル管理者権限を持つ不正な攻撃者が、VMXプロセスを経由してコードを実行できるため、ヒープ・オーバーフロー(heap overflow)が引き起こされる可能性があります。

    リスク

    深刻なシステム破損や不正なコード実行のリスクがあるため、CVSSスコアは9.3と非常に高い評価です。

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    CVE-2025-22225

    概要

    VMware ESXiに存在する任意書き込みの脆弱性です。

    攻撃ベクトル

    VMXプロセス内で権限を持つ認証されていない攻撃者が、サンドボックスの制約を突破し、不正な書き込みを実行できる可能性があります。

    リスク

    深刻な権限昇格攻撃により、システム全体の制御が奪われる恐れがあります。

    CVSSスコア

    最大8.2

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    CVE-2025-22226

    概要

    VMware ESXi、Workstation、および Fusion における情報漏洩リスクがある脆弱性です。

    攻撃ベクトル

    VMの管理者権限を持つ認証されていない攻撃者が、メモリ内容を不正に読み取る可能性があります。

    リスク

    機密データや秘密情報の漏洩により、企業内の情報セキュリティが大きく脅かされます。

    CVSSスコア

    最大7.1

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    脆弱性への対策

    最新のセキュリティパッチの適用

    更新プログラムのインストール
    VMware から提供される更新プログラムを速やかにインストールし、脆弱性を解消してください。

    自動更新の利用
    組織では更新管理システムや自動更新機能を活用し、パッチの適用状況を常に監視しましょう。

    管理者アクセスの制御

    アクセス制限
    管理者権限のアクセスは、必要最小限に制限し、ログ監視や二要素認証などの追加セキュリティ措置を実施することが推奨されます。

    定期的な脆弱性管理プログラムの実施

    脆弱性診断
    定期的な脆弱性診断と評価を通じ、システムの弱点を早期に発見し、対策を講じましょう。

    インシデントレスポンス計画の策定
    万が一の事態に備え、迅速な対応が可能なインシデントレスポンス計画を策定し、訓練を実施してください。

    情報共有と最新動向の把握

    業界情報の共有
    セキュリティ業界の最新動向や専門家の意見を定期的に確認し、脆弱性対策に反映させることが重要です。

    影響を受ける製品

    今回の脆弱性は、以下のVMware製品に影響を与えます。

    • VMware ESXi
      多くの企業やクラウドサービスで利用される主要な仮想化プラットフォーム
    • VMware Workstation
      デスクトップ上で仮想マシンを実行するためのソフトウェア
    • VMware Fusion
      Mac上で他のオペレーティングシステムを実行するための仮想化ソフトウェア
    • VMware Cloud Foundation
      クラウド環境向けの統合ソリューション
    • VMware Telco Cloud Platform
      通信業界向けの専用ソリューション

    これらの製品は、広範なシステムやインフラストラクチャに使用されているため、脆弱性が悪用されると企業全体への影響が大きくなる可能性があります。

    まとめ

    2025年3月に発表されたVMware製品向けのセキュリティ更新プログラムでは、CVE-2025-22224、CVE-2025-22225、CVE-2025-22226 の3つのゼロデイ脆弱性が指摘され、悪用されると深刻なシステム破損や権限昇格、情報漏洩などのリスクを引き起こす可能性があります。企業やシステム管理者は、VMwareから提供される最新のパッチを速やかに適用し、管理者アクセスの制限や定期的な脆弱性スキャンを実施することで、セキュリティリスクを最小限に抑えることが求められます。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 2025年3月26日(水)13:00~14:00
    「予防で差がつく!脆弱性診断の話~脆弱性による脅威とその対策~」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性診断の基礎と実践!手動診断とツール診断の違いを徹底解説第3回:手動診断とツール診断、どちらを選ぶべきか?最適な診断方法の選び方

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    手動診断とツール診断、どちらが自社に最適なのか?本記事では、「脆弱性診断の基礎と実践」をテーマに全3回のシリーズのうちの最終回として、手動診断とツール診断の両者の特性や違いを比較し、診断方法を選ぶポイントを解説します。最適な診断方法を見極め、継続的なセキュリティ対策を実現しましょう。

    手動診断とツール診断の違い

    脆弱性診断には「手動診断」と「ツール診断」の2つの手法があり、それぞれに検出できる脆弱性の範囲、診断の精度、コストや時間といった違いがあります。適切な診断方法を選ぶためには、それぞれの特性を理解することが重要です。

    検出可能な脆弱性の範囲

    診断手法検出可能な脆弱性の範囲
    ツール診断CVE、OWASP Top 10などに基づき脆弱性を自動検出。ただし、システム固有の処理に関連する脆弱性の検出や複雑な攻撃手法には対応が難しい。
    手動診断ツール診断では発見が難しいカスタムアプリの脆弱性や認証回避の脆弱性も検出可能。

    ツール診断はパターンマッチングに基づく脆弱性スキャンが主であり、定型的なセキュリティホールの発見に優れています。一方、手動診断はシステムごとの特性を考慮した診断が可能で、セキュリティエンジニアによる最新の攻撃手法に基づいたシナリオでの診断にも対応できます。

    診断の精度

    診断手法精度
    ツール診断短時間で広範囲の診断が可能だが、誤検知(False Positive)や見落とし(False Negative)が発生することがある。
    手動診断セキュリティエンジニアが攻撃者視点で分析するため、より正確な脆弱性の特定が可能。誤検出を減らし、実際のリスクを精密に評価できる。

    ツール診断は効率的に多くのシステムをスキャンできるメリットがありますが、誤検出や見落としのリスクがあるため、結果を精査する必要があります。手動診断は攻撃手法を考慮したテストを実施できるため、リスクの深刻度を正確に判断しやすいのが特長です。

    コストと時間の違い

    診断手法コスト時間
    ツール診断比較的低コストである。短時間で診断可能(数時間~1日程度)。規模が小さいシステムであれば、数時間程度で診断が完了するため、定期的なスキャンが容易。場合によっては24時間いつでも診断が可能
    手動診断専門のエンジニアが対応するためコストが高い。診断の範囲や内容によって費用が変動時間がかかる(数日~数か月)。対象システムの複雑さにより診断期間が変動

    ツール診断は、コストを抑えて素早く診断ができる点が魅力ですが、ツールの設定や診断結果の解釈には専門知識が必要です。手動診断はコストや時間がかかるものの、外部のセキュリティ専門企業などに委託することによって、より精密な脆弱性評価が可能です。特に重要なシステムや高度なセキュリティ対策が求められる場面では有効です。

    診断方法を選ぶ際のポイント

    以下のポイントを考慮し、適切な診断方法を選ぶことが重要です。

    組織の規模やセキュリティ方針に合わせた選択

    組織の特徴推奨される診断方法
    スタートアップ・中小企業(コストを抑え、効率的に診断したい場合)コストを抑えつつ効率的な診断を行いたい場合は、ツール診断が適している。自動化により定期的なチェックが可能。
    大企業・金融・医療・官公庁高度なセキュリティ対策が求められるため、手動診断+ツール診断の組み合わせが効果的。特に重要システムには手動診断を推奨。
    クラウド環境を利用する組織クラウド環境特有のリスクに対応するため、クラウドセキュリティに特化したツール診断と、必要に応じた手動診断の併用が理想的。

    どのような診断が必要か

    診断対象推奨される診断方法
    WEBアプリケーションツール診断で基本的な脆弱性をチェックし、重要な部分に手動診断を実施。特に、認証機能や決済機能の診断には手動診断が有効。
    ネットワークセキュリティネットワークスキャンツール(例:Nmap、Nessus)を活用し、必要に応じて手動で詳細な分析を実施。ファイアウォールの設定やアクセス制御の確認が重要。
    クラウド環境(AWS、AZURE、GCPなど)クラウド専用の脆弱性診断ツールを活用し、アクセス制御や設定ミスをチェック。特に、IAM(Identity and Access Management)の監査が必要な場合は手動診断も推奨。

    ポイント:

    • Webアプリケーションの診断では、ツール診断でOWASP Top 10の脆弱性をスキャンし、カスタムアプリの診断には手動診断を追加するのが理想的
    • ネットワーク脆弱性診断では、ツール診断でポートスキャンを行い、不審な通信や設定の誤りを手動診断で確認する方法が有効
    • クラウド環境は設定ミスが原因の脆弱性が多いため、ツール診断を活用して広範囲をスキャンし、リスクの高い設定には手動診断を組み合わせることが推奨される

    手動診断とツール診断の組み合わせ

    手動診断とツール診断にはそれぞれメリットと限界があり、両者を適切に組み合わせることで、より高精度なセキュリティ対策が可能になります。ツール単独での診断では見落とされるリスクを補完し、組織のセキュリティレベルを向上させる戦略的なアプローチが求められます。

    両者を組み合わせることで得られるメリット

    スキャンの自動化と専門家による精査が両立

    • ツール診断で迅速に広範囲をスキャンし、重大なリスクが懸念される部分のみ手動診断を実施
    • 手動診断でツールの誤検出を精査し、実際のリスクを正確に判断

    費用対効果の向上

    • 低コストでツール診断を定期的に実施し、大きな問題が発覚した場合のみ手動診断を適用することで、予算を最適化

    診断結果の精度向上

    • ツール診断のスキャン結果を専門家が分析し、追加の手動診断を行うことで、より正確な脆弱性評価が可能

    効果的なセキュリティ診断戦略の構築

    手動診断とツール診断を組み合わせることで、組織ごとのセキュリティ要件に応じた診断戦略を構築できます。

    (1) 定期的なスキャン+詳細なリスク分析

    • ツール診断を月次・四半期ごとに実施し、継続的にセキュリティ状況を監視
    • 重大なリスクが検出された場合のみ、対象システムの手動診断を実施して詳細分析

    (2) システムの重要度に応じた診断手法の選択

    • 基幹システム・決済システムなどの重要システム
      手動診断を優先し、高精度な診断を実施
    • 一般的なWebアプリ・社内システム
      ツール診断で定期的にチェックし、基本的なリスクを管理

    (3) インシデント対応と診断の連携

    • 過去のセキュリティインシデントの発生状況を分析し、手動診断で重点的にチェックすべき領域を特定
    • ツール診断のログを蓄積し、将来の診断方針に反映

    適切な脆弱性診断サービスの選び方

    診断会社を選ぶ際のポイント

    脆弱性診断を外部に委託する場合、診断会社の選定は重要な要素となります。まず、診断の実績を確認し、自社の業界やシステムに適した経験があるかをチェックしましょう。特に、金融・医療・ECなどの高いセキュリティが求められる分野では、業界特有のリスクを理解している診断会社が望ましいでしょう。次に、対応範囲を確認し、Webアプリ、ネットワーク、クラウド環境など、自社のシステム構成に適した診断を提供できるかを見極めます。また、診断後のサポート体制も重要なポイントです。診断結果のレポート提供だけでなく、脆弱性修正のアドバイスや再診断が可能かどうかも確認し、長期的なセキュリティ強化に役立つパートナーを選びましょう。

    費用対効果を考慮した最適な診断プランの検討

    脆弱性診断のコストは組織にとって大きな課題ですが、単純に安価なサービスを選ぶのではなく、費用対効果を考慮した診断プランの選定が重要です。まず、診断の頻度と範囲を明確にし、必要最低限のコストで最大の効果を得られるプランを検討します。たとえば、定期的な診断が必要な場合はツール診断を活用し、重大なシステムについては手動診断を実施する組み合わせが有効です。また、診断会社ごとに料金体系や提供サービスが異なるため、複数社のプランを比較し、自社に最適なものを選択することが求められます。さらに、初回診断の割引や無料トライアルなどを活用することで、コストを抑えつつ診断の質を確認する方法も有効です。

    まとめ:企業にとって最適な診断方法を選択する

    脆弱性診断を効果的に活用するためには、自社のシステムやセキュリティ方針に適した診断方法を見極めることが重要です。コストを抑えながら広範囲をスキャンできるツール診断、高度な攻撃手法にも対応可能な手動診断、それぞれの特性を理解し、適切に使い分けることが求められます。また、企業の業種やシステムの重要度によって、手動診断とツール診断の組み合わせを検討することが望ましいです。

    さらに、脆弱性診断は一度実施すれば終わりではなく、継続的なセキュリティ対策が必要です。サイバー攻撃の手法は日々進化しており、新たな脆弱性が発見される可能性があるため、定期的な診断と適切なセキュリティ対策の実施が欠かせません。企業のセキュリティレベルを維持・向上させるために、継続的な診断計画を立て、適切な対策を講じることが重要です。

    BBSecでは

    当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。

    <SQAT診断サービスの特長>

    Webアプリケーション脆弱性診断バナー

    <デイリー自動脆弱性診断 -Cracker Probing-Eyes®->

    CPEサービスリンクバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ―第1回「手動診断のメリットとは?」はこちら―
    ―第2回「ツール診断のメリットとは?」はこちら―


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【セキュリティガイドライン6.0】実践!脆弱性診断で守るクレジットカード決済セキュリティ対策ガイド

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本記事は2025年8月20日開催「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」のフォローアップコンテンツです。

    本ウェビナーの再配信予定にご関心のある方はこちらからお問い合わせください。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    昨今、キャッシュレス化の推進とともにクレジットカード決済の利用が急増しています。日本ではキャッシュレス決済全体のうち、約83.5%をクレジットカード決済が占めており、消費者や加盟店にとって非常に重要な決済手段です。しかし、その一方で情報漏えいや不正利用、特にECサイトなど非対面取引における不正利用被害は深刻な問題となっています。本記事では、「クレジットカード・セキュリティガイドライン【6.0版】」に基づく対策のうち、特に「脆弱性診断」の視点に着目し、決済システムやWebサイトにおけるリスクの検出とその対策の必要性、具体的な診断手法についてご紹介します。

    クレジットカード決済の現状とセキュリティリスク

    利用環境の変化とリスクの多様化

    政府のキャッシュレス化推進施策により、決済手段が多様化する中、クレジットカードは依然として主要な決済手段です。一方、EC加盟店やMO・TO取扱加盟店では、Webサイトの設定不備や既知の脆弱性を悪用した第三者による不正アクセス、フィッシング攻撃によってカード情報が窃取される事例が相次いでいます。このような背景から、決済システムやWebサイトの脆弱性診断が不可欠となっており、早期にリスクを把握し対策を講じる必要があります。

    ガイドラインの役割

    「クレジットカード・セキュリティガイドライン【6.0版】」は2025年3月、クレジット取引セキュリティ対策協議会によって公開されたガイドラインで、PCI DSSをはじめ、割賦販売法などの法令に基づく実務上の指針や各種技術・運用対策をまとめたものです。その中では、EC加盟店のシステムおよびWebサイトに対して「脆弱性対策」を講じることが強調されており、脆弱性診断やペネトレーションテストの実施が推奨されています。

    脆弱性診断の視点から見るセキュリティ対策の現状

    脆弱性診断の目的

    脆弱性診断は、以下の点でセキュリティ対策の強化に貢献します。

    • 設定ミスや構成不備の検出
      システム管理画面のアクセス制限やデータディレクトリの設定不備、ログイン試行回数制限の設定など、運用上の細かな不備を早期に発見。
    • ソフトウェアやプラグインの脆弱性の把握
      SQLインジェクションやクロスサイト・スクリプティングなど、Webアプリケーションの脆弱性診断を通じて、最新の攻撃手口に対応した対策が必要かどうかを判断。
    • 実際の攻撃リスクの定量評価
      ペネトレーションテストによって、実際に悪意ある攻撃者が侵入可能なポイントを実証し、リスクの深刻度を数値化することで、対応の優先順位を明確にします。

    ガイドラインに基づく対策と脆弱性診断の連携

    ガイドラインでは、EC加盟店に対して「脆弱性対策」の実施が求められています。具体的な対策例としては以下のようなものが挙げられます。

    • システム管理画面のアクセス制限と多要素認証の導入
    • データディレクトリの露見防止
    • 定期的な脆弱性診断とペネトレーションテストの実施
    • ウイルス対策ソフトの運用とシグネチャーの更新

    これらの対策は、診断結果をもとに、PCI DSS 準拠のための必要な修正や改善措置として実施されます。さらに、ガイドライン内では、不正利用対策としてEMV 3-D セキュアの導入や、リスクベース認証(RBA)の精度向上など、動的な対応策も推奨されています。脆弱性診断の結果を踏まえた上で、システムの安全性を確保するための重要な要素となります。

    具体的な脆弱性診断の手法と検査ポイント

    システム管理とアクセス制御の検査

    脆弱性診断で確認可能なポイント:管理画面ソフトウェアの既知脆弱性(例:古いバージョンの使用)や、デフォルトのパスワードが残っていないかなど、一般的なセキュリティ設定のチェックは脆弱性診断で検出できます。

    Webアプリケーションの脆弱性診断

    脆弱性診断で確認可能なポイント:SQLインジェクションやクロスサイト・スクリプティング(XSS)など、一般的なWebアプリケーション脆弱性は最新の診断ツールで検出可能です。ファイルアップロード機能における拡張子やファイルサイズの制限が設定されているかも、検証できます。

    補足:Webサーバーやアプリケーション全体の構成評価は、脆弱性診断だけでなく、運用監査も併用することが望ましいです。

    データディレクトリとサーバー設定の検査

    脆弱性診断で確認可能なポイント:公開ディレクトリに重要なファイルが誤って配置されていないかをチェックできます。重要ファイルの配置状況や非公開設定の適切性は、詳細な設定レビューや管理者へのインタビューを通じての評価もしくはペネトレーションテストが必要な場合があります。

    ウイルス対策とマルウェア検知の検査

    脆弱性診断で確認可能なポイント:ウイルス対策ソフトのシグネチャー更新状況や、定期的なフルスキャンが自動ログから確認できる場合があります。
    補足:実際の運用状況(更新頻度やスキャン実施の確実性)は、システム管理者への確認やログの監査が求められます。

    委託先管理と情報共有の確認:外部委託先のセキュリティ状況や、PCI DSS準拠、ガイドラインに基づく対策の実施状況は、脆弱性診断では検出できません。委託先との契約内容、セキュリティポリシーの文書、定期監査の結果などを通じて確認する必要があります。

    注 ) 上記の検査項目には、脆弱性診断で検出可能なものと、レビューや運用監査が必要なものが混在しています。脆弱性診断だけでは完全に評価できない項目については、管理者へのインタビューや設定ファイルのレビューなど、追加の確認が必要となります。

    脆弱性診断を実施するメリットと成功事例

    リスク低減と迅速な対応

    定期的な脆弱性診断により、システムの設定不備や新たに発見された脆弱性を早期に把握でき、対策の優先順位を明確にできます。実際に、あるEC加盟店では、脆弱性診断の結果を受けてWebサイトの設定見直しとパッチ適用を迅速に実施した結果、不正アクセスによる情報漏えい事故を未然に防いだ事例があります。また前述の通り、脆弱性診断だけでは検出できない項目もあります。あわせてコンサルティングサービスなどによる監査を利用することで、より堅牢なシステムを構築することができます。

    コンプライアンス遵守と信頼性向上

    ガイドラインに沿った対策を実施することで、PCI DSSや関連法令に準拠し、顧客や取引先からの信頼を得られます。その一環として、脆弱性診断および定期監査は第三者機関による評価や認証取得にもつながり、企業のセキュリティ体制の信頼性を向上させます。

    まとめ

    クレジットカード決済におけるセキュリティは、企業の信頼性や消費者の安全な利用環境に直結する重要な課題です。クレジットカード・セキュリティガイドライン【6.0版】に示されている対策の中でも、脆弱性診断はシステムの現状を正確に把握し、迅速な対策を講じるための基盤となります。

    定期的な脆弱性診断やペネトレーションテストを通じ、設定不備や最新の攻撃手法に対する脆弱性を検出し、必要な修正や改善措置を講じることで、不正利用被害のリスクを大幅に低減できるでしょう。また、診断結果をもとに、PCI DSSやガイドラインに沿った対策の実施が、企業のセキュリティレベル向上とコンプライアンス遵守に寄与するため、各企業や加盟店は今後も継続的に脆弱性診断を実施することが求められます。

    BBSecでは

    BBSecは、PCI SSC認定QSA(PCI DSS準拠の訪問審査を行う審査機関)です。準拠基準についての疑問や対応困難な状況があるといったような懸念・不安などは曖昧なままにせず、QSAにご相談いただくことをおすすめいたします。準拠に向けた適切な対応を検討するためのアドバイスや、事情に応じた柔軟な対応も可能です。

    お問い合わせはこちら
    ※外部サイトにリンクします。

    PCI DSS v4.0対応脆弱性診断サービス随時対応受付中!

    【※オプションサービス】脆弱性診断後対策支援サービス(VulCare)

    組織が直面するサイバー脅威やリスクに対して、迅速かつ効果的に対応するための助言型サービスです。最短で1ヶ月~年間の期間にわたってセキュリティの継続的な改善とリスク低減を実現するために、専門家による分析と提案を活用し、常に最新の脅威に対応するためにご活用ください。

    <サービス概要>

    診断結果をもとに、セキュリティの専門家が具体的な対策方法の助言を行い、最適な改善策を提供します。短期的な緊急対応から、長期的なセキュリティ強化まで、貴社のニーズに応じた柔軟なサポートを展開し、脆弱性から組織を守ります。
    お問い合わせはこちら


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

    最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性診断の基礎と実践!
    手動診断とツール診断の違いを徹底解説
    第2回:ツール診断のメリットとは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ツール診断は、短時間で広範囲をスキャンし、コストを抑えながら効率的にセキュリティ対策を実施できる手法です。本記事は「脆弱性診断の基礎と実践」をテーマに全3回のシリーズのうちの第2回として、脆弱性診断の手法の一つであるツール診断のメリットや適しているケースについて解説します。

    第1回「手動診断のメリットとは?」はこちら

    ツール診断とは?

    ツール診断とは、セキュリティベンダーが商用または自社開発した脆弱性診断ツールを使用し、システムやアプリケーションのセキュリティ上の脆弱性を自動的に検出する手法です。自動診断とも呼ばれ、比較的手軽に実施できるため、開発段階での利用や定期的な簡易診断としても活用されています。ただし、機械的な検査であるため、過検知や誤検知が含まれることが多く、その結果は技術者が補正することで正確な情報が得られます。ツール診断は、コストを低減しつつ最新のセキュリティ状態を保つ手段として有効です。

    ツール診断の一般的な実施プロセス

    ツール診断は、一般的に以下の流れで実施されます。

    1.スキャンの対象設定

    • 診断対象のIPアドレス、ドメイン、アプリケーションURLなどを指定
    • 必要に応じて認証情報を設定し、ログイン後の動作も診断

    2.脆弱性スキャンの実行

    • 診断ツールが自動で対象システムをスキャンし、脆弱性を検出
    • 既知の攻撃パターン(シグネチャ)を照合し、不正アクセスのリスクを評価

    3.診断結果の解析

    • スキャン結果をもとに、発見された脆弱性の種類や影響範囲を整理
    • 誤検知が含まれていないかチェック(必要に応じて手動で確認)

    4.結果レポートによる対策検討

    • 検出された脆弱性のリスクレベルを分類(例:高・中・低)し、結果を出力
    • 修正が必要な項目をリストアップし、対応策を検討

    ツール診断のメリット

    ツール診断を実施するメリットは、特に以下の3つの点があります。

    1.短時間での診断が可能(大量のシステムやWebサイトを効率的にチェック)

    ツール診断の最大の強みは、短時間で一括チェックが可能な点です。

    • 手動診断では膨大な時間がかかる大規模システムでも、診断対象を絞ることにより迅速にスキャンが可能。
    • 企業が運営する複数のWebサイトやサーバを一度に診断できる。

    2.コストを抑えやすい(手動診断より低コストで運用可能)

    ツール診断は自動化によって効率的になり、手動診断より低コストでの運用が可能です。

    • エンジニアの人的コストを削減
      ・手動診断は専門のセキュリティエンジニアが時間をかけて実施するため、コストが高くなりがち。
      ・ツール診断は自動で診断を行うため、人的リソースを節約できる。
    • 継続的な診断でも費用負担が少ない
      ・手動診断は1回ごとの費用が高く、頻繁に実施するのが難しい。
      ・ツール診断ならライセンス契約やサブスクリプション型などのツールを利用するため、低コストで定期的に診断することが可能。
    • 導入・運用の負担が少ない
      ・クラウド型の診断ツールも多く、専用機材の導入不要でスムーズに利用開始ができる。

    3.定期的な診断が容易(スケジュールを自動化できる)

    セキュリティ対策は一度行えば終わりではなく、継続的な監視と対策が不可欠です。ツール診断を活用すれば、コストを抑えつつ、定期的なスキャンを自動で実施し、最新の脆弱性を常にチェックできます。

    • スケジュール設定で定期スキャンが可能
      ・ツールを活用すれば、毎週・毎月・四半期ごとの定期スキャンを自動化できる。
      ・システムの更新後(パッチ適用後など)の検証にも活用できる。
    • 継続的なセキュリティ監視ができる
      ・手動診断では頻繁に実施するのが難しいが、ツールなら日常的なセキュリティ監視が可能。
      ・システム改修のたびに手動診断を依頼するより、ツールを活用して迅速に問題を検出できる。

    ツール診断が適しているケース

    ツール診断は特に以下のケースで実施が推奨されます。

    1.定期的にスキャンしてセキュリティリスクを管理したい企業

    ツール診断を導入することで、定期的なスキャンを自動化し、常に最新のセキュリティ状態を維持できます。

    • システムのアップデート後に迅速なリスクチェックが可能
      ・OS、アプリケーション、ミドルウェアのアップデート後に、脆弱性が新たに発生していないか即時に確認ができる。
      ・システム改修や機能追加時の影響を即座に確認できる。
    • 運用中のシステムに影響を与えない
      ・日常業務に影響を与えず、バックグラウンドで実施できる。

    2.コストを抑えながらセキュリティ対策を進めたい場合

    セキュリティ診断を実施したいものの、手動診断の高コストがネックとなる組織にとって、ツール診断は費用対効果の高い選択肢です。

    • 人件費が抑えられるため、低コストで運用可能
    • 大規模なシステムでもコストを抑えやすい
      特に、中小企業や予算が限られた組織にとって、手軽にセキュリティ対策を実施できる手法となる。
    • 社内での脆弱性診断の内製化が可能
      手動診断は外部のセキュリティ専門企業へ依頼するケースが多いが、ツール診断は自社で運用可能なため、外部委託のコストを抑えられる。

    3.基本的な脆弱性を素早く把握したい場合

    ツール診断なら、開発段階や運用中のシステムに対して、迅速にリスクを把握し、適切な対応が可能になります。

    • 即時スキャンで迅速な脆弱性検出
    • 開発段階での脆弱性検出に活用
      ・開発中のWebアプリやシステムに対して、リリース前に簡易スキャンを実施できる。
      ・これにより、本番環境でのリスクを最小限に抑えられる。

    ツール診断の限界

    ツール診断はコストを抑えて効率的に運用できる点がメリットですが、場合によってツール診断だけでは限界があります。

    1.誤検出や見落としの可能性がある

    ツール診断は、自動でシステムの脆弱性をチェックする仕組みですが、その診断結果には誤検知(False Positive)や見落とし(False Negative)が含まれる可能性があります。

    • 誤検知(False Positive)
      ・実際には問題のないコードや設定を「脆弱性あり」と誤って検出するケース。
      ・例:「このページの入力欄にSQLインジェクションのリスクがある」とツールが指摘するものの、実際には適切なエスケープ処理が施されている場合。
    • 見落とし(False Negative)
      ・実際には脆弱性が存在するのに「問題なし」と判定してしまうケース。
      ・例:カスタム開発された認証フローに不備があっても、一般的な攻撃パターンにマッチしないため検出されない。
    • 誤検知や見落としの原因
      ・ツールの設定ミス:適切なスキャン設定を行わないと、正しい診断結果が得られない。
      ・検出ロジックの限界:ツールは既知の脆弱性パターンをもとに診断を行うため、未知の脆弱性やゼロデイ攻撃の検出には弱い。
      ・環境依存の問題:特定のアプリケーションやネットワーク環境では正しく診断できないことがある。

    2.システム固有の脆弱性や複雑な攻撃パターンには対応できない

    ツール診断は、主に既知の脆弱性をパターンマッチングによって検出するため、システム固有の処理に関わる脆弱性や、複雑な攻撃パターンには対応できません。

    • システム固有の処理に関連する脆弱性の例
      ・決済システムの不正操作:カートに入れた商品の価格を改ざんする攻撃。
      ・アクセス制御の不備:本来は管理者のみアクセス可能な機能を一般ユーザが利用できてしまう。
      ・認証バイパス:特定のリクエストを送ることで、パスワードなしでログインできてしまう。
    • 複雑な攻撃パターンの例
      ・API連携を悪用した攻撃:ツール診断ではAPI間の不正な連携による情報漏えいを検出しづらい。
      ・多段階の攻撃手法(チェーン攻撃):攻撃者が複数の脆弱性を組み合わせて攻撃する手法は、ツール単独では検出が難しい。

    ツール診断は、効率的でコストパフォーマンスに優れたセキュリティ診断の手法ですが、その限界も理解し、必要に応じて手作業による診断と組み合わせることで、より信頼性の高いセキュリティ対策が可能となります。

    まとめ

    ツール診断は、自動化された脆弱性診断ツールを活用し、短時間で広範囲をスキャンできる効率的なセキュリティ対策です。手動診断と比べてコストを抑えながら、定期的な診断が容易に実施できるため、継続的なセキュリティリスク管理に適しています。また、基本的な脆弱性を素早く把握できるため、初期段階のリスク検出や、手動診断の補助としても活用可能です。しかし、ツール診断には誤検知や見落としといったリスクのほか、ビジネスロジックの脆弱性や複雑な攻撃手法の検出が難しいというデメリットが存在するため、単独では限界があります。そのため、より高度なセキュリティ対策を実現するには、手動診断との組み合わせが重要となります。

    Webアプリケーション脆弱性診断バナー
    CPEサービスリンクバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ―第1回「手動診断のメリットとは?」はこちら―
    ―第3回「手動診断とツール診断、どちらを選ぶべきか?最適な診断方法の選び方」はこちら―


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    情報セキュリティ10大脅威 2025
    -「地政学的リスクに起因するサイバー攻撃」とは?-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    国家間の対立が深まる中、サイバー攻撃は政治・外交の手段として活用されるケースが増えています。国家支援型ハッカーグループによる標的型攻撃や、ランサムウェアを用いた攻撃が確認されており、日本もその標的となっています。本記事では、独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2025」の第7位『地政学的リスクに起因するサイバー攻撃』について、国家間の緊張がもたらすサイバー攻撃の実態、日本への影響を解説します。

    IPA「情報セキュリティ10大脅威 2025」速報版の記事はこちらです。こちらもあわせてぜひご覧ください。『【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-』
    https://www.sqat.jp/kawaraban/34353/

    【関連ウェビナー開催情報】
    弊社では4月16日(水)14:00より、「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」と題したウェビナーを開催予定です。10項目の脅威とその対策例について脆弱性診断による予防的コントロールの観点から講師が解説いたします。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

    新設された「地政学的リスクに起因するサイバー攻撃」

    「地政学注 1)的リスクに起因するサイバー攻撃」は2025年に初めて選定されたものです。IPAの「情報セキュリティ10大脅威」はその年に注意すべき脅威を「10大脅威選考会」によって選定しており、通常は攻撃手法等に焦点が置かれていますが、この項は政治的・外交的理由や背景という、動機の部分に焦点が置かれたカテゴリとなります注 2)。対象となる脅威グループの中には、サブグループがランサムウェア攻撃を実行したケースも確認されており注 3)、本項とランサムウェア攻撃との関連性も指摘されています。さらに、サイバー攻撃は一方的に行われるものではなく、紛争当事国や関係国間、政治的・外交的要因で緊張関係にある国家間で実施されるため、被害側として名前が挙げられている国が、同時に加害側となっている場合も存在します。

    日本を対象にした事例

    地政学的リスクに起因するサイバー攻撃の脅威が新設された背景には、日本を標的としたサイバー攻撃が増加していることなどが挙げられます。例えば以下のような事例があります。

    MirrorFace(Earth Kasha)による攻撃キャンペーン

    概要

    • MirrorFaceは中国語を使用する APT (Advanced Persistent Threat) グループであり、日本を主なターゲットとしている組織です。多くの情報から、APT10の傘下組織の1つと考えられています*1。
    • 攻撃キャンペーンの主な目的は、安全保障や先端技術に関する情報窃取とされています。

    主なキャンペーン

    特徴と補足:いずれのキャンペーンでもマルウェアの使用が確認されています。特に、スピアフィッシングキャンペーンではLiving off the land戦術を用いることで、通常の検出を回避する工夫が見られます。また、MirrorFaceはEU向けの攻撃も行っているとの指摘があります*5。

    Living off the land 戦術(通称 LOTL)とは
    システムに元々存在するネイティブツール(Living off the Land バイナリ、LOLBins)を悪用します。これにより、通常のシステムアクティビティに紛れ込み、検出やブロックが難しくなるとともに、オンプレミス、クラウド、ハイブリッド環境(Windows、Linux、macOSなど)で効果的に運用され、カスタムツールの開発投資を回避できるという利点があります。

    関連の情報セキュリティ10大脅威項目

    • 3位:システムの脆弱性をついた攻撃
    • 5位:機密情報などを狙った標的型攻撃

    北朝鮮の動向

    北朝鮮は、国際連合安全保障理事会決議に基づく制裁措置を回避しながら外貨を獲得するため、さまざまな活動を展開しています。ここでは、人材の採用に関連する2つの事例に注目します。

    暗号資産の窃取を目的とした攻撃

    概要:昨年、暗号資産関連事業者から約482億円相当の暗号資産が窃取された事件が発生しました。公開されている事件の流れは以下のとおりです。注 4)

    • 暗号資産関連事業者にコールドウォレットソフトウェアを提供する企業(以下A社)の従業員Bに、ビジネス専用SNSから偽のリクルーターが接触。(Bは契約中のクラウドサービス上にあるKubernetesの本番環境にアクセスできる権限を持っていた。)
    • 偽のリクルーターは、採用プロセスの一環として、ソフトウェア開発プラットフォーム上から指定されたPythonスクリプトをBのレポジトリにコピーするよう指示。
    • コピー後、何らかの方法でBの業務用端末で当該Pythonスクリプトが実行され、本番環境へのアクセス認証情報が窃取される。
    • 不正アクセス時には、正規のトランザクションに不正なデータを追加する細工が施された。

    補足:暗号資産全体の窃取額は2022年がピークでしたが、北朝鮮による攻撃は昨年がピークとなっており、攻撃成功率も上昇している*6ため、2025年も引き続き警戒が必要です。

    偽IT労働者問題

    • 概要:2024年3月に、財務省、外務省、警察庁、経済産業省が発表。北朝鮮IT労働者に関する企業などに対する注意喚起により、身分を偽った北朝鮮IT労働者が海外企業で業務に従事している事例が存在することが明らかになりました。
    • 米国での事例:司法省が2025年1月23日付で訴追を公表した事例では、以下のような例が確認されています。被害企業が発送した業務用PCを協力者が受け取り、ラップトップファーム注 5)に設置
      ⇒被害企業のポリシーに反し、リモートデスクトップ接続用ソフトウェアがインストールされた。
      北朝鮮の偽IT労働者は、VPN経由で他国からアクセスして業務に従事
      ⇒一部企業ではマルウェアのインストールを試みた事例も報告されています*7。
    • 日本国内の状況:日本では具体的な事例は報道されていませんが、2025年1月に発表されたアメリカ企業のレポートにより、日本企業でも偽IT労働者が雇用されている事実が明らかになりました。このレポートにある企業はスタートアップ企業が多く、中小企業における採用プロセスや業務委託プロセスでのチェック体制の確立が求められます。

    関連の情報セキュリティ10大脅威項目

    • 5位:機密情報などを狙った標的型攻撃
    • 6位:リモートワーク等の環境や仕組みを狙った攻撃

    SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご参照ください。
    「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」
    「テレワーク環境に求められるセキュリティ強化」

    諸外国を対象にした事例

    以下、各国・地域における地政学的リスクに起因するサイバー攻撃の事例を紹介します。

    台湾

    概要:台湾政府は、中国からのサイバー攻撃が2023年の約2倍に増加したと発表*8しています。多くの攻撃は検知・ブロックされるものの、Living off-the-landなどの手法により、検出や防御が回避されるケースが報告されています。また、フィッシングキャンペーン、DDoS攻撃、ランサムウェア攻撃など、幅広い攻撃が展開されています。

    関連の情報セキュリティ10大脅威項目:

    • 1位:ランサムウェア攻撃による被害
    • 3位:システムの脆弱性をついた攻撃
    • 5位:機密情報などを狙った標的型攻撃
    • 8位:分散型サービス妨害攻撃(DDoS)

    シンガポール

    概要:2024年6月、シングテル(シンガポールテレコム)に対して、中国の脅威アクターVolt Typhoonによる攻撃が報じられました(2024年11月の報道*9)。シングテルおよびその親会社、さらにはシンガポール政府からの公式コメントは得られていませんが、アメリカの通信事業者への攻撃テストとして実施された可能性が指摘されています。

    関連の情報セキュリティ10大脅威項目:詳細不明のため該当なし

    アメリカ

    アメリカに対するサイバー攻撃は、政治的・外交的背景に基づく複数の事例が報告されています。特にSalt Typhoon に関連する以下の事例を紹介します。

    通信事業者に対する攻撃

    米財務省に対する攻撃

    概要:2024年12月30日、中国の脅威アクターによる侵害行為について、上院へ財務省が通知を行いました*14。VPNを使用しないリモートアクセスツールの脆弱性を悪用した攻撃が、同年12月上旬に発覚し、イエレン長官(当時)など高官が侵害されたとの情報*15もあります。

    関連の情報セキュリティ10大脅威項目:

    • 3位:システムの脆弱性を突いた攻撃
    • 5位:機密情報等を狙った標的型攻撃
    • 7位:リモートワーク等の環境や仕組みを狙った攻撃

    中国

    概要:中国も他国の脅威アクターからの侵害行為が報告されています。報道は少ないものの、ベトナム政府の支援を受けるとされるAPT32(別名 OceanLotus)が、GitHub上のオープンソースセキュリティツールプロジェクトからマルウェアを中国のサイバーセキュリティ研究者にダウンロードさせ、バックドアを形成した事例*16が確認されています。

    関連の情報セキュリティ10大脅威項目:

    • 5位:機密情報等を狙った標的型攻撃

    北欧・バルト三国

    概要:北欧・バルト三国では、各国間をつなぐ通信用・電力用の海底ケーブルが、相次いで船舶によって破壊された事件*17が記憶に新しいでしょう。欧州委員会は12月25日に発生したケーブル破壊に関する共同声明で、ロシアの影響を指摘しています。

    関連の情報セキュリティ10大脅威項目:物理破壊によるため該当なし

    ポーランド

    概要:大統領選挙を控えるポーランドでは、ロシアによる国民の買収に対抗するため、「選挙の傘(Parasol Wyborczy)」と呼ばれる選挙保護プログラムを立ち上げました*18。また、2024年12月には、ルーマニアの大統領選挙の第1回投票が、ロシアによる工作を理由に無効とされ、2025年に再投票が決定しています*19。

    関連の情報セキュリティ10大脅威項目:情報セキュリティ10大脅威 2025の「組織」向け脅威では該当なし

    イスラエルとその対抗勢力

    イスラエルのガザ地区侵攻に伴い、以下のようなサイバー攻撃と思われる事件が発生しています。

    イスラエル側の攻撃事例

    ただし、イスラエルは国内企業に対してスパイウェアの開発・運営を公認しているなど、サイバー空間における倫理観が日本とは大きく異なるため、注意が必要です。

    イスラエルへの攻撃事例

    関連の情報セキュリティ10大脅威項目:

    • 1位:ランサムウェア攻撃による被害
    • 5位:機密情報等を狙った標的型攻撃
    • 8位:分散型サービス妨害攻撃(DDoS攻撃)

    注:
    1) 本項では地政学をCritical geopolitics(批判的地政学)という地理学の一分野のうちの popular geopolitics に相当するものとして取り扱う。Popular geopoliticsについての定義は次のURLなどを参照。
    ・https://pmc.ncbi.nlm.nih.gov/articles/PMC7315930/
    ・https://www.e-ir.info/2018/09/16/plotting-the-future-of-popular-geopolitics-an-introduction/
    2) IPA からのプレスリリース(https://digitalpr.jp/r/103159)を参照。
    3) Lazarus GroupのサブグループであるAndarielがランサムウェア「Maui」や「Play」、「Lockbit2.0」を使用した例や、イランのAPTがNoEscape、Ransomhouse、ALPHVなどのランサムウェアアフィリエイトと協業したケース、APT10との関連が疑われるDEV-0401がランサムウェア「Lockbit2.0」を実行したケース、本文にあるイラン政府をスポンサーとする脅威グループがランサムウェア攻撃を行ったケースなどが挙げられる。
    ・https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-040a
    ・https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-241a
    ・https://jsac.jpcert.or.jp/archive/2024/pdf/JSAC2024_2_6_hayato_sasaki_jp.pdf
    4) 警察庁の注意喚起、被害企業によるプレスリリースをもとに記載。
    ・https://www.npa.go.jp/bureau/cyber/pdf/020241224_pa.pdf
    ・https://www.ginco.co.jp/news/20250128_pressrelease
    5) ラップトップファームは、被害企業が発送したPCをホストする設備を指す。2024年8月8日に訴追されたケースでは、自宅を協力者がラップトップファームとして提供していた。
    ・https://www.justice.gov/usao-mdtn/pr/department-disrupts-north-korean-remote-it-worker-fraud-schemes-through-charges-and


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    テレワーク環境に求められるセキュリティ強化

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    テレワークセキュリティ2.26更新版サムネイル

    テレワークの普及に伴い、セキュリティ対策の重要性が一層高まっています。特に、在宅勤務やモバイルワークなど、多様な働き方が浸透する中で、情報漏えいや不正アクセスといったリスクへの対応が求められます。本記事では、最新のガイドラインや具体的な対策を踏まえ、テレワーク環境におけるセキュリティ強化のポイントを解説します。

    テレワークの現状とセキュリティの重要性

    総務省によれば、テレワークは「ICT(情報通信技術)を利用し、時間や場所を有効に活用できる柔軟な働き方」と定義されています。

    テレワークを推進する総務省が刊行する「テレワークセキュリティガイドライン(第5版)」では、テレワークの形態を自宅を勤務場所とする「在宅勤務」、出先や移動中に作業する「モバイル勤務」、本社から離れた営業所やシェアオフィスなどを利用する「サテライトオフィス勤務」の3つに分類しています。

    これらの働き方は柔軟性を提供する一方で、情報セキュリティの観点から新たな課題も浮上しています。特に、家庭内ネットワークの脆弱性や公共のWi-Fiを利用する際のリスクなど、従来のオフィス環境とは異なる脅威が存在します。

    テレワークのセキュリティの基本的考え方

    ガイドラインでは、クラウドサービスの活用やゼロトラストセキュリティの概念など、最新のセキュリティ動向を踏まえた対策が示されています。また、中小企業向けには「テレワークセキュリティに関する手引き(チェックリスト)」が提供されており、具体的な対策項目が整理されています。

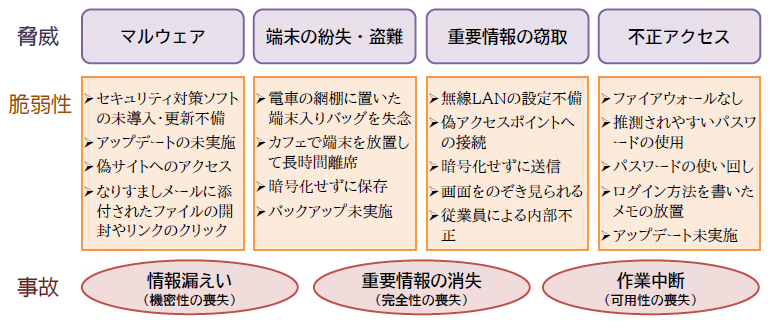
    図:テレワークにおける脅威と脆弱性について

    (画像出典:総務省:「テレワークセキュリティガイドライン(第5版)」より一部抜粋)

    テレワークにおけるセキュリティ対策の基本方針

    テレワーク環境のセキュリティ対策は、「ルール」「人」「技術」の3つの要素のバランスが重要です。総務省のガイドラインでは、以下のポイントが強調されています。

    • ルールの整備:情報セキュリティポリシーの策定や、テレワーク時のデバイス使用に関する規定を明確にする
    • 人への教育:従業員に対する定期的なセキュリティ教育や訓練を実施し、フィッシング詐欺やマルウェアへの対処方法を周知する
    • 技術的対策:VPNの導入や多要素認証の活用、最新のセキュリティパッチの適用など、技術的な防御策を講じる

    テレワーク環境下の人を狙ったサイバー攻撃

    総務省ガイドラインが示す「ルール」「人」「技術」の中でも、特に忘れてはならない重要ポイントは人の問題です。令和元年度の情報通信白書においても、「ソーシャルエンジニアリング」が再び攻撃の中心になるという予測を紹介しています。

    ソーシャルエンジニアリング対策としては、警視庁が「そのテレワーク、犯罪者が狙ってる!」と題する動画や、短編アニメ「テレワーク勤務時のセキュリティ基本篇」、啓発チラシ「ちょっと待って! そのテレワーク、セキュリティは大丈夫?」などを公開配布しています。

    オフィスでみんなが席を並べて仕事していたら、いつもと違うメールが着信しても「こんなメールが届いた」と、隣席の同僚や情報システム部門に気軽に相談することができます。しかしテレワークではそれが簡単ではなくなります。人間心理の隙間を衝くような標的型攻撃メールなどに今まで以上に警戒が必要です。

    また、政府のセキュリティ機関である内閣サイバーセキュリティセンター(NISC)は2020年4月、「テレワークを実施する際にセキュリティ上留意すべき点について」と題したテレワークに関する注意喚起を行っています。

    NISCの注意喚起では、「政府機関」「重要インフラ事業者」「国民一般」の3つのカテゴリー毎に、セキュリティポリシーやルール整備、ICT環境の準備、安全な接続方法であるVPNやリモートデスクトップなどの技術活用にあたっての留意事項、遠隔会議システムの安全な利活用、機器のアップデートやパスワードの複雑化など、必要なセキュリティ対策がリストアップされています。

    さらに、ノートPCの支給が間に合わずに個人端末の使用を許す場合もあり、これまでのような情報システム・IT部門による一括管理は難しくなりました。情報システム部門が個人端末に対してどこまで管理できるかの法的な問題もあります。また、一般社員に向けて、テレワークのセキュリティの留意点を告知したとしても、すべての社員がその内容を理解できているとは限りません。従業員向けの通達の意味が分からない場合、そのまま放置される可能性はどの程度あるでしょうか。それがリスクにつながるのであれば、通達の方法を変更するべきです。全従業員による確実な実施を徹底するため、情報システム部門からの通達内容において、使用されているIT用語は読み手のスキルレベルに対して適切か、耳慣れないと想定される言葉やプロセスは図を使用するなどして誰にでも等しくわかるような説明がなされているか、といった観点の校閲を設けるくらいの心構えが必要です。

    テレワーク環境下でのセキュリティ対策

    テレワーク環境の安全性を確保するためには、以下のようなポイントでセキュリティ対策を実施することを推奨いたします。

    • デバイスの管理:業務用デバイスと私用デバイスを明確に区別し、業務データの漏えいを防止する
    • ネットワークの安全性確保:自宅のWi-Fiには強固なパスワードを設定し、公共のWi-Fi利用は避ける
    • データの暗号化:重要なデータは暗号化し、万が一の情報漏えいに備える
    • アクセス権限の管理:必要最小限のアクセス権限を設定し、不正アクセスを防ぐ
    • 定期的なセキュリティ診断:専門機関によるセキュリティ診断やペネトレーションテストを実施し、システムの安全性を確認する

    技術的な対策だけでなく、従業員のセキュリティ意識の向上や定期的なルールの見直しを行い、組織全体で継続的にセキュリティ対策を強化していくことが重要です。

    セキュリティ診断もリモートで実施可能

    情報システム部門が安全のためにできることがもうひとつあります。それは、リモートワーク環境を構成するVPN機器や認証サーバ、クラウド環境の接続拠点といったアクセスの出入り口における設定不備や、不正アクセスの原因となりうるセキュリティ上の欠陥の有無について、ハードやソフト面のセキュリティ診断を行うことです。

    Webアプリケーションの脆弱性診断や、脆弱性が悪用された場合のインパクトを事前に調べるペネトレーションテストといったセキュリティ診断の多くは、インターネットを介して行うことができます。新型コロナ感染症対策でテレワークを経験した企業では、今後もテレワークを希望する人が少なくありません。今後もこうした働き方を継続するのであれば、一度は脆弱性の有無を確認し、安全な環境で業務を行えるよう環境を整備することをお勧めします。

    まとめ

    ・新型コロナウイルス感染対策にともない、多くの組織が拙速にテレワークに移行したためセキュリティの課題がある。
    ・まずは警視庁や内閣サイバーセキュリティセンターの注意喚起を参照。
    ・総務省の出している詳しいガイドラインに沿って「ルール」「人」「技術」を見直そう。
    ・VPN機器やクラウド環境などテレワーク環境全体のセキュリティ診断を受けよう。

    【関連情報】

    ●<インタビュー>上野 宣 氏 / ScanNetSecurity 編集長

    ●<コラム>「ゼロトラストアーキテクチャ」とは?

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    ウェビナー開催のお知らせ

  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年サポート終了製品リスト付!サポートが終了したソフトウェアを使い続けるリスクとその対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    現代のビジネス環境では、ソフトウェアやシステムのセキュリティ対策が極めて重要です。しかし、多くの企業や個人が気づかぬうちに、サポートが終了したソフトウェアを使い続けることで、深刻なサイバーセキュリティのリスクにさらされています。本記事では、サポート終了製品を利用し続けることの危険性と、その対策について詳しく解説します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    サポートが終了したソフトウェアとは?

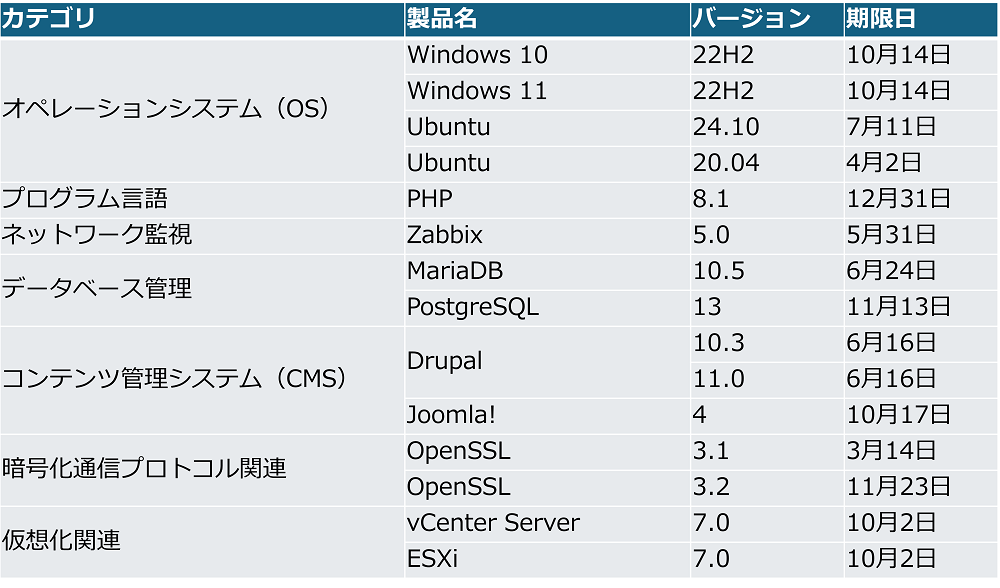
    ソフトウェアベンダーは、一定の期間ソフトウェアのアップデートやセキュリティパッチを提供します。しかし、開発の継続が難しくなると、メーカーはその製品のサポートを終了し、新しいバージョンへの移行を促します。例えば、Windows 10は2025年10月にサポート終了が予定されており、企業や個人ユーザーは今後の対応を迫られています。

    表.2025年中にEOLとなる製品

    サポート終了後のソフトウェアは、新たな脆弱性が発見されても修正されず、そのまま放置されることになります。このため、サイバー攻撃の標的となるリスクが非常に高くなります。

    サポートが終了したソフトウェアを使い続けるリスク

    1. セキュリティの脆弱性が修正されない
      サポートが終了したソフトウェアには、新たに発見された脆弱性に対するセキュリティパッチが提供されません。そのため、ハッカーにとって格好の標的となり、マルウェア感染や不正アクセスのリスクが高まります。
    2. ランサムウェアやマルウェア攻撃の増加
      近年、サポート終了ソフトウェアを狙ったランサムウェア攻撃が増加しています。例えばWindows XPのサポート終了後、「WannaCry」というランサムウェアが流行し、多くの企業が被害を受けました。これと同様の攻撃が、サポート終了後のWindows 10やその他の古いソフトウェアでも発生する可能性があります。
    3. 法規制やコンプライアンス違反
      企業がサポート終了ソフトウェアを使い続けることは、法的リスクを伴います。特にGDPR(EU一般データ保護規則)や日本の個人情報保護法では、適切なセキュリティ対策を講じることが求められています。サポートが終了したソフトウェアを利用することは、これらの規制違反となる可能性があり、企業の信頼性が損なわれる要因となります。
    4. ソフトウェアの互換性問題
      古いソフトウェアを使い続けると、最新のアプリケーションやハードウェアとの互換性が失われる可能性があります。例えば、最新のクラウドサービスが利用できなかったり、新しいデバイスとの接続ができなかったりすることで、業務の効率が低下します。
    5. ITコストの増加
      一見すると、古いソフトウェアを使い続けることはコスト削減につながるように思えますが、実際にはその逆です。セキュリティの問題が発生すれば、データ漏えいやシステム停止による損害が発生し、結果的に大きなコストがかかる可能性があります。

    サポート終了ソフトウェアへの対応策

    1. 速やかなアップグレード
      最も安全な対策は、最新のソフトウェアへアップグレードすることです。例えば、Windows 10のサポート終了が迫っているため、企業や個人はWindows 11への移行を検討することが推奨されます。
    2. 仮想環境での隔離
      どうしてもサポートが終了したソフトウェアを使い続ける必要がある場合は、**仮想マシン(VM)**を利用し、ネットワークから切り離して運用する方法もあります。これにより、セキュリティリスクを最小限に抑えることが可能です。
    3. セキュリティ対策の強化
      古いソフトウェアを使用する場合、ファイアウォールの強化や最新のエンドポイントセキュリティを導入することで、攻撃のリスクを軽減できます。また、多要素認証(MFA)を導入することで、不正アクセスのリスクを低減できます。
    4. 定期的な脆弱性診断
      企業では、定期的な脆弱性診断を実施し、セキュリティの問題を早期に発見することが不可欠です。セキュリティ専門家による診断を受けることで、サイバー攻撃のリスクを軽減できます。
    5. クラウドサービスへの移行
      古いソフトウェアの代替として、クラウドベースのサービスを活用する方法もあります。例えば、Microsoft 365やGoogle Workspaceといったクラウドサービスに移行することで、常に最新のセキュリティアップデートを受けられます。

    サポート終了後に脆弱性が公表された事例と考察

    【事例1】

    サポート終了となったCisco社のVPNルータ「RV016、RV042、RV042G、RV082、RV320、RV325」は、緊急の脆弱性(CVE-2023-20025等)により任意のコマンド実行される脆弱性を公表したが更新ファームウェアを提供しないことを表明した。

    【事例2】

    GeoVision社のいくつかの機器はサポート終了となっており、緊急の脆弱性(CVE-2024-11120)により認証不要のOSコマンドインジェクションがあり、攻撃者による悪用も確認されているが修正パッチ等はない。

    上記のように、EOL後に危険な脆弱性が発見された場合でも、公式の対応はなく危険な状態が続きます。また、代替製品への移行など、アップデートだけでは解決しない修正を行う際、迅速に対応できないケースが起こりうることにも注意が必要です。

    まとめ

    サポートが終了したソフトウェアを使い続けることは、重大なセキュリティリスクを伴うだけでなく、企業の信頼性や業務効率にも影響を及ぼします。特に、サイバー攻撃の標的になりやすく、ランサムウェア被害やデータ漏えいのリスクが高まります。安全なIT環境を維持するためには、定期的なアップグレードや適切なセキュリティ対策を講じることが不可欠です。サポート終了前に適切な対応を行い、安心して業務を継続できる環境を整えましょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    北朝鮮によるソーシャルエンジニアリング攻撃ソーシャルエンジニアリング攻撃とは?手口と脅威を解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2024年12月24日、警察庁および金融庁は、同年5月に発生した国内の暗号資産(仮想通貨)取引所から約482億円が窃取された事案に関連して注意喚起*24を発表しました。本記事では、北朝鮮によるソーシャルエンジニアリング攻撃の事例と手法を解説し、企業が取るべき対策例をご紹介します。

    ソーシャルエンジニアリング攻撃の概要

    北朝鮮のサイバー攻撃グループ「TraderTraitor(トレイダートレイター)」は暗号資産・NFTの窃取を目的とした不正アクセスやソーシャルエンジニアリングを駆使した攻撃を行っています。CISA(米サイバーセキュリティ・インフラセキュリティ庁)によると、暗号資産事業者に加えて暗号通貨に投資するベンチャーキャピタルや暗号通貨・NFTの個人保有者など、ブロックチェーン技術や暗号通貨業界の様々な組織が標的とされていることが確認されています*2。

    ソーシャルエンジニアリングとは
    ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

    関連記事:「ソーシャルエンジニアリングとは?その手法と対策」

    ソーシャルエンジニアリングの手法

    「TraderTraitor」はまず、ビジネスパーソン向けの交流サイト「LinkedIn」上で採用希望者になりすまし、ターゲットとなる企業の従業員に接触しています。これにより、従業員の信頼を得たうえで企業の内部システムに侵入し、暗号通貨の正規取引を改ざんしたとされています。

    SNSを悪用した手法は近年の北朝鮮の攻撃キャンペーンに多く使われる手法です。偽のアカウント・ペルソナを構築し、ターゲット企業や個人にアプローチします。ディープフェイク技術を用いて履歴書やSNSに掲載する画像やビデオ通話の偽装を行うこともあります。このアプローチは、ターゲット企業内の資産を窃取する、従業員として入り込んで国連決議に基づく経済制裁をかいくぐって外貨を獲得する、ターゲット企業にマルウェアを展開するといった侵害を目的としています。

    参考:金融庁/警察庁/内閣サイバーセキュリティセンター
    「北朝鮮当局の下部組織とされるラザルスと呼称されるサイバー攻撃グループによる 暗号資産関連事業者等を標的としたサイバー攻撃について(注意喚起)」

    ソーシャルエンジニアリング攻撃の代表的な手法

    手法例
    フィッシングターゲットをだますことで情報を引き出す(認証情報や個人情報)、マルウェアやマルウェアのダウンローダーなどの実行リンクや添付ファイルを送信する。従来はメールやSMSを使う手法が主流だったが、近年はSNSや音声を使う手法も増えている
    スピアフィッシングフィッシングの一形態
    特定の個人や企業を狙ったフィッシング攻撃を指す
    ビジネスメール詐欺取引先などになりすまし、入金を促す詐欺
    ベイティングマルウェアを仕込んだUSBメモリを廊下に落とす、無料の音楽や映画のダウンロードを提供し認証情報を盗むなど、「餌」を使って被害者をおびき寄せる攻撃
    プリテキスティング権威のある人物(銀行員、警察、ITサポートなど)になりすまし、個人情報を聞き出す
    テールゲーティング正規従業員の同僚や配達員、修理業者などを装って物理的なセキュリティを突破し、機密情報にアクセスする

    ソーシャルエンジニアリング攻撃の事例

    近年の代表的なソーシャルエンジニアリング攻撃2例をご紹介します。

    • XZ Utilsへのソーシャルエンジニアリング攻撃
      Linuxのオープンソース圧縮ファイルアプリケーションXZ Utilsに悪意のあるコードが埋め込まれたことが発見されたことから2024年3月に発覚した事件*3です。その後、偽のペルソナを騙る攻撃者が約2年間、プロジェクトの貢献者として活動し、悪意のあるコードを埋め込んでいたことが判明した事件です。オープンソースプロジェクトのエコシステムの在り方も同時に問われたのでご存じの方も多いのではないでしょうか。
    • ディープフェイク技術を悪用した詐欺
      在香港の多国籍企業の財務担当者がディープフェイクを用いたビデオ通話会議を通じて騙され、2億香港ドル(日本円で約40億円)を詐欺師に送金してしまった事件*4です。財務担当者は当初CFOを名乗る人物から送られたメールには疑念を抱いたものの、ビデオ通話会議に実在の同僚やCFOが出席しているものと思い込んだことが原因とされています。

    ソーシャルエンジニアリング攻撃の対策方法

    今回の北朝鮮によるソーシャルエンジニアリング攻撃を受け、FBIは注意喚起*5を行い、企業や個人に対して警戒を促しました。また、日本の警察庁も企業に対し、セキュリティ対策の強化を求めています。企業側では、「システム管理者」「従業員」「人事担当者」の3方向からの対策例を考え、組織一丸となってセキュリティ対策を実行することが重要です。技術的な面では、マルウェア検出システムの導入や定期的な更新も重要となります。これにより、自組織がソーシャルエンジニアリング攻撃で踏み台にされていた場合でも被害を最小限に抑えることが可能になります。

    ディープフェイクを用いたSNS上の偽アカウント・ペルソナは、過去の研究で多くの人が簡単に見抜けないことが明らかになっています。企業や個人は最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが不可欠です。継続的な教育、技術的防御、国際協力を通じて、安全なデジタル環境を維持することが求められます。

    関連情報:
    Mink, J., Luo, L., Barbosa, N. M., Figueira, O., Wang, Y., & Wang, G. (Year), University of Illinois at Urbana-Champaign & Santa Clara University., DeepPhish: Understanding User Trust Towards Artificially Generated Profiles in Online Social Networks.

    まとめ

    • ソーシャルエンジニアリングとは、人の心理を巧みに操り、重要情報等を聞き出したりすること
    • 従業員教育×技術対策×物理セキュリティの3つを組み合わせて対策を強化
    • 最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが重要

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ネットワーク脆弱性診断とは?
    【応用編】:企業のセキュリティを守る重要な対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    このシリーズでは全3回にわたり、ネットワーク脆弱性診断について取り上げます。最終回となる第3回目は応用編として、企業が直面するネットワークのセキュリティ課題について、事例とともに紹介します。最後に、ネットワーク脆弱性診断の実施メリットや適切なサービス選びのポイントを解説します。

    企業が直面するネットワークセキュリティの3つの課題

    近年、企業ネットワークに対する攻撃はますます高度化・多様化しており、外部からのサイバー攻撃だけでなく、内部要因によるセキュリティリスクも増加しています。企業が直面しがちなセキュリティ課題について主な例を紹介します。

    1. 外部からの攻撃
      外部からのサイバー攻撃は、組織にとって最大の脅威の一つです。例えば、ランサムウェア攻撃によって重要なデータが暗号化され、多額の身代金を要求される事例が増加しています。また、DDoS攻撃によってウェブサイトやシステムが停止し、業務継続に支障をきたすケースもあります。
    2. 内部脅威(内部者の不正行為、設定ミス)
      内部者による不正行為や設定ミスも深刻な課題です。例えば、従業員が意図せず機密情報を漏洩したり、不適切なシステム設定が攻撃者に侵入の隙を与えたりするケースもあります。特に、クラウドサービスの設定ミスは外部から気づかれにくいため、重大な被害を引き起こすことがあります。
    3. ハイブリッド環境における複雑な管理
      クラウドとオンプレミスのシステムが共存するハイブリッド環境では、ネットワークの複雑さが増し、セキュリティ管理が難しくなっています。例えば、クラウド環境でのアクセス制御ミスや、オンプレミス環境の古いシステムに未適用のセキュリティパッチが攻撃の入り口となることがあります。

    これらのセキュリティ課題を放置してしまうと、情報漏洩や業務停止といった直接的な損害だけでなく、顧客や取引先の信頼を失うという長期的な影響も避けられません。これらの課題に適切に対応するためには、ネットワーク環境全体の脆弱性を把握し、的確な対策を講じることが不可欠です。

    ネットワーク脆弱性のリスクとは?古いOSやソフトウェア使用の危険性

    企業のネットワーク環境で脆弱性が放置されていると、攻撃者に侵入されるリスクが高まります。よく知られるネットワークの脆弱性カテゴリの例は以下の通りです。

    • 古いソフトウェアやOS
      サポートが終了したOSや古いバージョンのソフトウェアを使用していると、攻撃者が既知の脆弱性を悪用し、システムに侵入するリスクが高まります。
    • デフォルト設定や弱いパスワード
      ネットワーク機器やアプリケーションがデフォルト設定のままだと、攻撃者が簡単に侵入できる可能性があります。また、『123456』や『password』のように単純な文字列で構成されたパスワードは、総当り(Brute-Force)攻撃の成功率を高めます。

    ネットワークの脆弱性を悪用した攻撃事例

    ネットワークの脆弱性を悪用した攻撃は、世界中で多くの企業に甚大な影響を与えています。ここでは、実際に起きた攻撃事例の情報が掲載されているサイトの一部をご紹介します。

    1. ランサムウェア攻撃の事例
      近年、企業で最も被害件数が増えているサイバー攻撃はランサムウェア攻撃です。ランサムウェアは、個人情報や企業の機密情報などの重要なデータを暗号化することによって、被害者に深刻な損害をもたらします。

      【2025年最新】国内外におけるランサムウェアの被害企業一覧とその実態
      参考:https://cybersecurity-jp.com/contents/data-security/1612/
    2. DDoS攻撃の事例
      【2024年版】国内DDoS攻撃被害企業の例
      参考:https://act1.co.jp/column/0125-2/

    SQAT.jpでは以下の記事でDoS攻撃・DDoS攻撃に関する情報をご紹介しています。こちらもあわせてご覧ください。
    「DoS攻撃とは?DDoS攻撃との違い、すぐにできる3つの基本的な対策」

    攻撃者は依然として、セキュリティがあまいシステムを狙っているため、隙をつくらないよう事前に防御しておきたいところです。ネットワーク脆弱性診断を定期的に実施することで、潜在的なリスクを早期に発見し、被害を未然に防ぐことができます。次の項目で、ネットワーク脆弱性診断実施によるメリットについて具体的に紹介します。

    ネットワーク脆弱性診断実施によるメリット

    ネットワーク脆弱性診断を実施することで得られるメリットは大きく分けて以下の3つになります。

    • 攻撃リスクの低減
      ネットワーク脆弱性診断を実施することで、サーバやネットワーク機器、端末などに対する攻撃リスクを大幅に低減できます。ネットワーク脆弱性診断では、情報漏洩やデータ改ざんの原因となるセキュリティホール、構成ミス、OSやミドルウェア、サーバソフトウェアの未適用パッチを事前に特定することによって、どのように対策を講じればよいかがみえてきます。これにより、サイバー攻撃のリスクを未然に防ぎ、ビジネス継続性を確保します。結果的に企業全体のセキュリティレベルが向上するため、自組織がサイバー攻撃の対象となる機会を減らし、安心して業務を進められる環境を整えることができます。
    • 顧客・取引先からの信頼向上
      顧客や取引先に対し、情報資産を守るための積極的な姿勢をアピールすることで、信頼度が向上します。診断の実施は、セキュリティコンプライアンスの基準を満たすことにも寄与し、パートナー企業や規制当局からの信頼性を確保します。結果的に、安心感を提供することで取引関係の強化や新規顧客獲得のチャンスを広げ、企業成長を後押しします。
    • セキュリティ対策コストの削減
      ネットワーク脆弱性診断は、長期的な視点で考えると、セキュリティ対策コストを削減する効果があります。診断を通じて、リスクの優先順位を明確化し、効果的かつ効率的な対策を講じることで、不要な出費を回避できます。例えば、全てのシステムやデバイスに無差別に対策を施すのではなく、本当に必要な部分にのみリソースを集中させることが可能です。また、診断の結果をもとに適切な運用改善やセキュリティツールの選定を行うことで、運用コストを最適化します。さらに、セキュリティインシデント発生時の対応コストや業務停止による損失を未然に防ぐことにもつながります。

    定期的な脆弱性診断の実施の重要性

    脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても形を変えて自組織のシステムにサイバー攻撃を行う可能性は十分にあります。顧客が安心してサービスを利用し続けられるためにも定期的な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要です。診断ツールの検討に関しては自組織の環境やシステムの特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。

    脆弱性診断サービスの選び方

    脆弱性診断サービスを選ぶ際には、信頼性と効果的な診断を提供できるベンダーを選定することが重要です。選定時に注目すべきポイントをご紹介します。

    • ベンダーの実績確認
      まず、ベンダーの実績を確認することが大切です。過去に同業種の企業での診断経験があるか、セキュリティに関する認定資格を持つ専門家がいるかを確認しましょう。例えば、独立行政法人情報処理推進機構(IPA)が公開している「情報セキュリティサービス基準適合サービスリスト」には、経済産業省が策定した「情報セキュリティサービス基準」に適合した信頼性の高い事業者のサービスが掲載されています。また、顧客レビューや導入事例の有無も信頼性を判断するポイントです。
    • 診断範囲やツールの使用状況
      提供される診断範囲や使用ツールを確認しましょう。ネットワーク、アプリケーション、クラウド環境など、対象範囲が自社のセキュリティニーズに合致していることが重要です。また、自動診断ツールと手動診断を組み合わせたサービスは、より精度の高い結果が期待できます。
    • コストパフォーマンスとアフターサポート
      コストパフォーマンスも重要なポイントです。見積もり金額だけでなく、診断後のレポート作成や改善提案、アフターサポートが充実しているかを確認しましょう。一時的な診断だけでなく、継続的なサポートを提供しているベンダーは、長期的なセキュリティ向上に貢献します。

    また、選定時は価格だけで判断せず、サービス内容やサポート体制も慎重に検討しましょう。診断結果が形骸化しないよう、実行可能な改善提案を行うベンダーを選ぶことも重要です。

    適切な脆弱性診断サービスを選ぶことで、ネットワークのセキュリティリスクを大幅に軽減できます。弊社ブロードバンドセキュリティが提供するSQAT脆弱性診断サービスでは、診断範囲の柔軟なカスタマイズや専門家によるサポートを提供しています。詳細はこちらをご覧ください。

    SQAT脆弱性診断サービスの優位性

    SQAT®(Software Quality Analysis Team)サービスは「システムの弱点をあらゆる視点から網羅する」「正確かつ客観性の高いレポートをする」「お客様にわかりやすく説明する」が特徴です。お客様は、すべての問題部位と脆弱性のポイントの把握、リスクに対する明確な理解、具体的な対策立案のヒントを得ることが出来ます。

    SQAT脆弱性診断サービスの特長

    外部からの脆弱性診断のみご提供するのではなく、様々な情報セキュリティ対策の観点からサービス・ソリューションを組み合わせ、お客様にとって最適解をご提案するのが、SQAT脆弱性診断サービスの特徴です。

    まとめ

    ネットワーク脆弱性診断は、企業のセキュリティを守るために不可欠な対策の一つです。本記事では、外部攻撃、内部脅威、ハイブリッド環境の管理の複雑さという主要なセキュリティ課題を解説しました。特にランサムウェアやDDoS攻撃の事例では、情報漏洩や業務停止など深刻な被害が発生しています。脆弱性診断を実施することで、未適用パッチや設定ミスなどを特定し、サイバー攻撃のリスクを低減させることが可能です。また、定期的な診断は顧客や取引先の信頼向上にも寄与し、長期的にはコスト削減や効率的なリソース配分に繋がります。診断サービス選定時には、ベンダーの実績、診断範囲、コストパフォーマンス、アフターサポートの確認が重要です。特に弊社のサービスである、SQAT脆弱性診断サービスは柔軟な診断範囲や専門家のサポートを特徴とし、企業のセキュリティ強化を総合的に支援します。定期的な診断の実施で潜在リスクを早期発見し、セキュリティレベル向上を図りましょう。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像