
生成AIの活用が広がる中、サイバー攻撃でもAIを組み込んだ新たな手法が確認されています。2026年9月、Cisco Talosは、複数のAIモデルに問い合わせながら次の動作を選択するWindows向けマルウェア「ClosedQuorum」の解析結果を公表しました。本記事では、ClosedQuorumの仕組みと現時点で確認されている範囲を整理し、AIを組み込んだマルウェアに対して企業がどのような監視・対策を考えるべきか解説します。
contents
ClosedQuorumとは
ClosedQuorumは、実行中に複数のAIモデルへ問い合わせ、その回答を基に次の動作を選択する仕組みを備えたWindows向けマルウェアです。 Cisco Talosが2026年9月22日に解析結果を公表しました。AIが侵入から目的達成までの全工程を自由に考案するわけではなく、あらかじめ実装された複数の動作から、次に実行するものを選択する設計です。ただし、Talosは報告時点で、ClosedQuorumが実際の攻撃に使用されたことを確認していません。公開配布版には仮のAPIキーなどが含まれており、一連の処理が最後まで動作する様子も観測されていません。本稿では、こうした現時点で確認されている範囲を踏まえ、解析で判明した仕組みと、一般的な防御策から考えられる監視のポイントを分けて説明します。
AIが実行中の判断に加わる仕組み
ClosedQuorumは最大4系統のAIモデルへ順番に問い合わせ、最多票を得た動作を選びます。応答を集計するのはマルウェア側のプログラムです。認証情報や暗号資産ウォレット情報の収集、別プロセスへのコード注入、継続実行のための設定といった実装済みの処理を選択する設計が確認されています。C2は、マルウェアへの指示や制御を指します。今回の特徴は、この動作選択に商用AIのAPIを利用する点にあります。AIが開発時にコード作成を手伝うことと、動作中のソフトウェアがAIの応答を処理に反映することは、区別して捉える必要があります。
図1:Talosの静的解析を基にした設計の概略
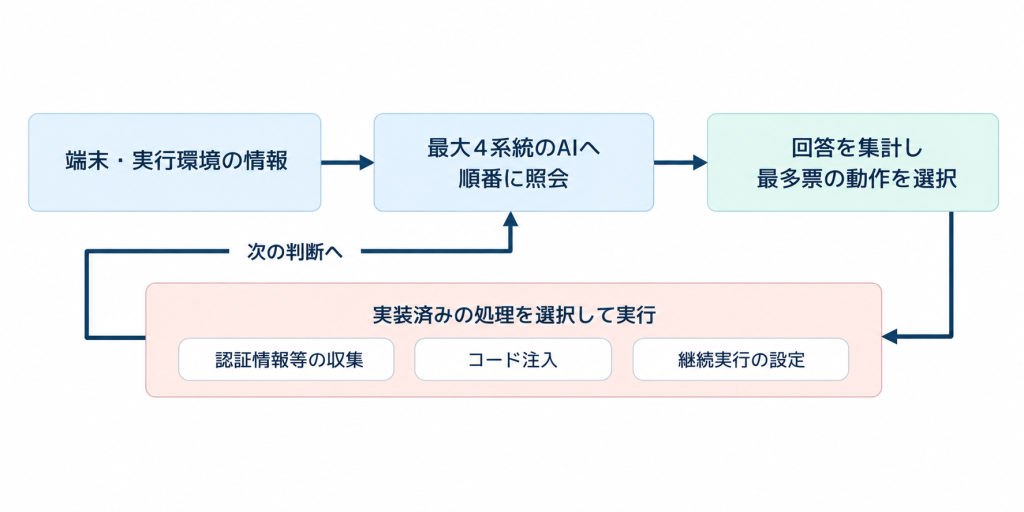
※実際の攻撃での使用と、一連の処理が最後まで動作することは確認されていません。公開配布版には仮のAPIキーなどが含まれています。
AIの痕跡と攻撃の実態を分けて評価する
Talosが同日に紹介した研究ツールCAIRNは、AI向けの指示文やAPIの接続先などの情報を手掛かりに、AIを組み込んだマルウェアを調べるものです。同社は、AI関連の文字列などの痕跡だけでは、実際にはAIを組み込んでいない検体も候補に含まれるため、最終的な判断にはリバースエンジニアリングによる検証が必要だと説明しています。企業がAIマルウェアの情報を読む際も、「AIとの接点がある」「攻撃機能が実装されている」「実際に被害が発生した」という確認の段階を混同しないことが重要です。これはCAIRNの説明を踏まえた情報評価の観点です。検体の解析結果だけで、被害規模や攻撃の成功率まで判断することはできません。
ClosedQuorumを理由に、自律型サイバー攻撃がすでに広く成功していると結論づける根拠はありません。一方で、企業が点検できる項目はあります。以下では、MITRE ATT&CKが整理する既知の攻撃手法と防御策を基に、監視体制の確認方法を考えます。これはClosedQuorum固有の検知性能を保証するものではありません。
正規サービスへの通信は利用の文脈まで確認する
正規のWebサービスを攻撃の制御に使う手口は、MITRE ATT&CKでも整理されています。通信先が著名なサービスであることだけでは、安全性を判断できません。MITREは、通常と異なるプロセスからの外向き通信や、不自然な状況で行われるWeb API呼び出しを、検知の観点として挙げています。この考え方をAIサービスの通信に当てはめると、確認したいのは、どの端末で、どのプログラムが、何の業務のために通信したかです。承認済みアプリによる通常の利用と、用途不明の実行ファイルによる通信を切り分けられるよう、通信情報と端末上の処理を関連付けて確認することが重要です。
通信制御も業務上の必要性を踏まえて設計します。MITREは、許可されていない外部サービスの利用をWebプロキシで制限する対策を挙げています。自社で認めるサービスと利用経路を整理しておけば、不明な通信を調べる際の判断材料になります。
図2:MITRE ATT&CKの一般的な検知観点を基に作成した監視の例
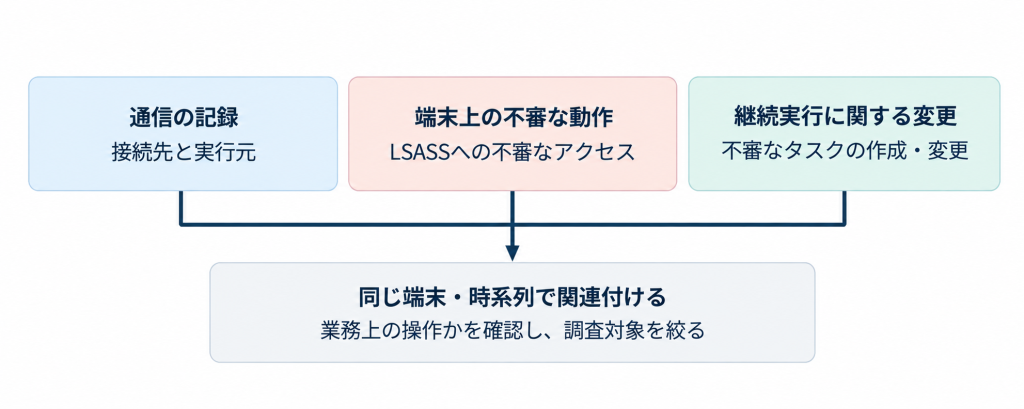
※一般的な検知・監視の考え方を示したものであり、個別の兆候やAIサービスへの通信だけでClosedQuorumへの感染を判断するものではありません。
認証情報へのアクセスと継続実行の設定を監視する
端末側では、認証情報を扱う処理への不審なアクセスが重要な確認対象となります。MITRE ATT&CKは、Windowsの認証処理に関わるLSASSへの異常なアクセスと、その後のメモリダンプやファイル作成を、一連の動作として捉える検知方法を示しています。EDRなどで取得した記録を調べる際も、実行ファイルの名前だけでなく、実際に何へアクセスしたかを確認することが重要です。予防策としては、認証情報の保護、特権アカウントの利用制限、LSASSを保護する設定などが挙げられます。ただし、Credential Guardなどの保護機能にも適用条件と守備範囲があります。導入済みという理由だけで、すべての認証情報窃取を防げると判断しないことが必要です。
継続実行を狙う設定変更にも目を向ける必要があります。たとえば、Windowsのスケジュールタスクは正規の管理用途にも使われますが、攻撃者に悪用されることがあります。MITREは、不審なタスクの作成や変更と、その後の実行を関連付ける検知を示しています。管理作業として説明できるかを確認し、必要以上の権限で動くタスクや不明な実行先を調査することが重要です。
AIという名称より取得できる証拠を確認する
自社の監視体制を点検するなら、通信と端末の記録を結び付けられるかを確認するところから始めることが重要です。SOCや外部の監視担当者とも、不明な外向き通信が見つかったときに、その実行元や前後の処理まで調べられるかをすり合わせておきましょう。ClosedQuorumは、AIを動作選択に使う設計を具体的に示した解析事例です。現時点で確認されている事実を踏まえながら、既存のログ、認証情報の保護、権限管理を点検することが重要です。その積み重ねが、AIを組み込んだマルウェアについても、名称や印象に左右されず調査するための土台になります。
【参考情報】
- Cisco Talos「The Closed Quorum: Inside the first reported autonomous AI C2 implant」(2026年9月22日公表)(https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/)
- Cisco Talos「Introducing CAIRN: Frontier tracking for AI-integrated malware」(2026年9月22日公表)(https://blog.talosintelligence.com/introducing-cairn-frontier-tracking-for-ai-integrated-malware/)
- MITRE ATT&CK「Web Service: T1102」(https://attack.mitre.org/techniques/T1102/)
- MITRE ATT&CK「OS Credential Dumping: LSASS Memory T1003.001」(https://attack.mitre.org/techniques/T1003/001/)
- MITRE ATT&CK「Scheduled Task/Job: Scheduled Task T1053.005」(https://attack.mitre.org/techniques/T1053/005/)
編集責任:木下
継続的な監視・検知体制の見直しを
サイバー攻撃の手法が変化する中でも、不審な通信や端末上の挙動を継続的に監視し、複数の兆候を関連付けて確認できる体制が重要です。BBSecでは、セキュリティ監視・分析を支援する「G-MDR®」を提供しています。

ウェビナー開催のお知らせ
最新情報はこちら