2026年上半期のサイバー脅威情勢 ―ランサムウェア被害は半期最多123件に

Share
2026年上半期のサイバー脅威情勢アイキャッチ画像

警察庁が2026年9月10日に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告は123件となり、2020年下半期の統計開始以降、半期として最多となりました。注目したいのは、被害件数だけでなく、侵入経路や被害後の復旧の実態です。本記事では、警察庁の公表資料をもとに、企業が押さえておきたいポイントと必要な対策を解説します。

ランサムウェア被害は半期最多123件

2026年上半期のランサムウェア被害報告件数は、前年同期の116件から7件増えました。増加率は約6.0%です。被害を受けた企業・団体等のうち、中小企業79件、大企業31件、団体等13件でした。中小企業が全体の約64%を占め、業種別では製造業が37件と最も多くなっています。*1[統計編141・142頁]

ランサムウェア被害報告件数の半期推移
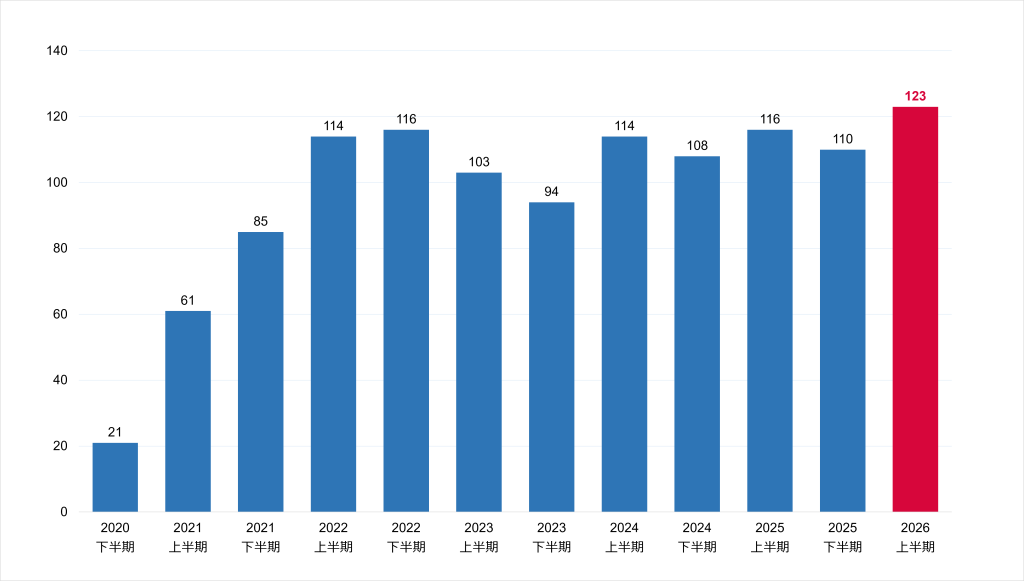
※本統計データは警察庁に報告された企業・団体等の被害件数であり、国内で発生したすべての被害を示すものではありません。

また、暗号化せずに盗んだ情報の公開をほのめかして金銭を要求する「ノーウェアランサム」は、別に9件報告されています。ランサムウェア被害を考える際には、データの暗号化だけでなく、情報窃取を伴う脅威にも注意が必要です。それでも、中小企業にも被害が広く及んでいる事実は、自社の規模を理由に対策を後回しにできないことを示しています。限られた人数で対策を進める企業ほど、インターネットに公開している機器と、停止した場合に仕事が進まなくなるシステムを具体的に洗い出すところから始めるのがよいでしょう。

感染経路はVPN機器が最多

警察庁の被害組織へのアンケートでは、感染経路の有効回答36件のうち、VPN機器が18件、リモートデスクトップが9件、その他が9件でした。VPN機器とリモートデスクトップで75%を占めました。ただし、感染経路について回答が得られた36件を対象とした結果です。*2[統計編143頁]

また、同報告書では、攻撃者が未修正の脆弱性や漏えいした認証情報などを悪用してネットワークへ侵入する手口が示されています*3[本文10頁]。そのため、「VPN機器からの侵入=製品の脆弱性が原因」とは限りません。VPN機器などのソフトウェアの更新状況だけでなく、アカウントや認証の管理も併せて確認することが重要です。

こうした侵入への対策として、警察庁の「ランサムウェア被害防止対策」では、VPN機器等への更新ファイルの適用、認証情報の適切な管理、多要素認証やアクセス制限などを挙げています。これを日々の運用に落とし込むには、装置の製品名とバージョン、保守期限、更新の担当者を把握し、不要な公開設定や使われていないアカウントを見直すところから始めます。委託先が運用している場合も、更新を依頼するだけで終えず、適用結果を確認する役割を決めておきましょう。

公開機器の管理が重要となる背景には、脆弱な機器などを探す活動が継続的に観測されていることもあります。警察庁のセンサーが検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり1万3,687件でした*4[本文5頁]。ただし、これは警察庁の観測環境における値であり、一般企業が毎日同じ件数の攻撃を受けていることを意味するものではありません。外部から接続可能な機器やサービスを継続的に把握し、不要な公開がないか定期的に確認することが重要です。

調査・復旧費用は1,000万円以上が6割

ランサムウェア被害に伴う調査・復旧費用の総額について、有効回答35件のうち21件が1,000万円以上でした。このうち4件は1億円以上です。身代金の要求額を示す統計ではなく、被害後の調査と復旧に要した費用である点を押さえておく必要があります。また、復旧等に要した期間は、有効回答48件のうち、1か月未満が23件、回答時点で復旧中が13件でした*5[統計編144・145・146頁]。

「復旧中」には終了時期が確定していない回答が含まれるため、残りを一括して「1か月以上停止した」と読むことはできません。また、システムの復旧期間と、全社の業務停止期間も同じではありません。

被害後の負担とバックアップ復元の実態

調査・復旧費用が1,000万円以上

21件 / 有効回答35件

バックアップから復元できなかった

29件 / 有効回答40件

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」をもとに弊社作成。割合は警察庁公表の件数をもとに弊社算出。
※項目ごとに有効回答数が異なるため、2つの割合を直接比較するものではありません。また、一般企業における被害率やバックアップの失敗率を示すものではありません。

被害後の調査や復旧には大きな費用が発生する場合があります。被害が発生してから対応を検討するのではなく、平時から復旧の優先順位や必要な対応を整理しておくことが重要です。


万一の費用負担に備えるサイバー保険

サイバー攻撃への備えでは、被害を防ぐための対策に加えて、万一インシデントが発生した場合の費用負担についても考えておくことが重要です。BBSecでは、SQAT® 脆弱性診断サービスにサイバー保険を付帯しています。情報漏えいやサイバー攻撃に起因する賠償損害や、事故発生時の対応にかかる費用損害などを補償し、平時のセキュリティ対策と万一への備えを支援します。
※外部サイトにリンクします。

【関連記事】


バックアップは復元できる状態まで確かめる

バックアップからの復元結果に関する有効回答40件では、復元できたのは11件、できなかったのは29件でした*6[統計編148頁]。

バックアップを取得していても、被害発生時に必ず復元できるとは限りません。重要なのは、バックアップの有無だけでなく、保存先が攻撃の影響を受けにくい状態になっているか、実際にデータを復元できるか、復元後にシステムや業務を再開できるかまで確認しておくことです。警察庁もランサムウェア被害防止策として、バックアップをネットワークから切り離して保管することなどを呼びかけています*7。日常のバックアップ結果に加えて、復元の手順と所要時間を確認し、事業継続計画に反映させることが重要です。

さらに、暗号化されたデータを復元できても、盗まれた情報への対応は残ります。報告書によると、手口が判明した66件のうち61件は二重恐喝でした*8[本文98頁・統計編140頁]。二重恐喝とは、データの暗号化に加え、窃取した情報の公開を材料に金銭等を要求する手口です。バックアップの整備と並行して、持ち出された情報の範囲を調べ、関係者への説明に必要な事実を整理できるよう備える必要があります。

フィッシング報告は約73万件

フィッシング対策協議会の集計によると、2026年上半期のフィッシング報告件数は約73万件でした*9。なお、この数字は同協議会に寄せられた報告件数であり、被害者数や不正送金の件数を示すものではありません。前年同期を下回っているものの、引き続き多くのフィッシングが報告されており、継続した対策が必要です。

警察庁の報告書では、AI技術の発達により、文章や偽装が自然で見抜きにくいフィッシングへの注意を促しています*10[本文17頁]。そのため、「日本語が不自然なら疑う」といった見分け方だけに頼るのではなく、メールやSMSで手続きを求められた場合は、本文中のリンクからアクセスせず、公式サイトや公式アプリなど、確認済みの経路からアクセスすることが重要です。

企業側でも、従業員への注意喚起だけでなく、多要素認証の導入や不審なログインの監視など、認証情報が窃取された場合も想定した対策が求められます。フィッシング対策とランサムウェア対策は別の入口を持つことがありますが、認証情報の管理と異常の早期把握は、双方に関わる備えです。

ランサムウェア対策を事業継続につなげる

警察庁の報告書では、ネットワークへの侵入後に権限奪取や内部探索、情報窃取が行われ、暗号化に至る攻撃の流れが示されています*11[本文10頁]。こうした攻撃の流れを企業の対策に置き換えると、公開機器の管理から侵入後の監視、復旧の準備までを一続きで考えることが重要です。VPN機器などの更新や認証強化を進めるだけでなく、不審なログインや権限の悪用を把握し、速やかに封じ込めへ移れる体制を整えておく必要があります。

事業継続の準備では、どの業務を優先して再開するか、誰がシステムの切り離しや再接続を判断するか、社内システムが使えないときにどう連絡するかを具体化します。調査や封じ込めと調整しながら復旧を進める必要があるため、自然災害を想定した計画だけでは対応しきれない場面があります。

侵入への備えと事業継続をつなぐ対策
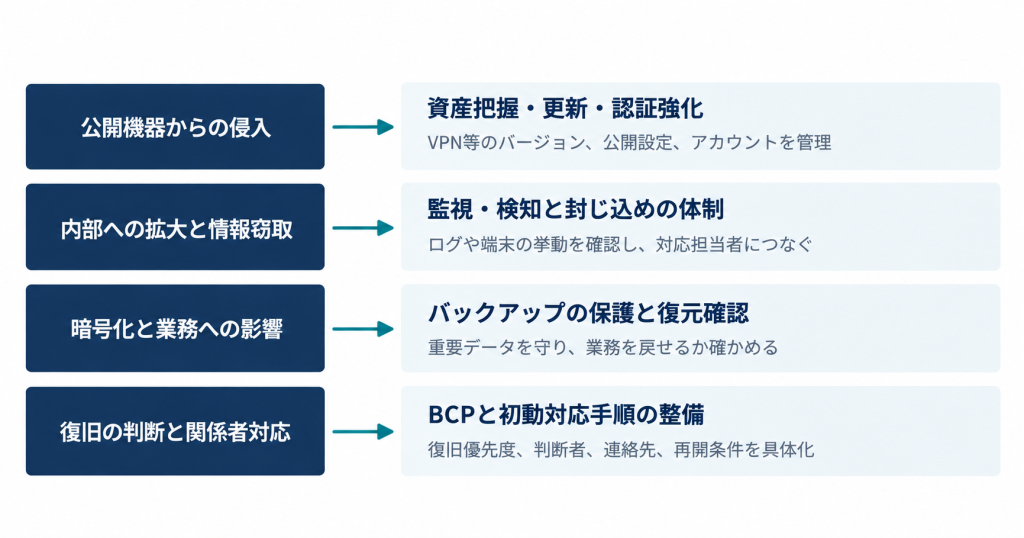
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf)および「ランサムウェア被害防止対策」をもとに弊社作成

IT-BCPで復旧の優先順位を明確にする

ランサムウェア被害からの復旧では、システムを元に戻すだけでなく、どの業務を優先して再開するか、そのためにどのシステムから復旧するかをあらかじめ整理しておくことが重要です。また、調査や封じ込めの状況を踏まえながら復旧を進める必要があるため、復旧時の判断基準や役割分担も明確にしておく必要があります。

IT-BCPは、ITシステムが利用できなくなった場合の事業継続と復旧に備える計画です。BBSecでは、「ランサムウェアに対応したIT-BCP策定支援」を提供しています。現状の対策状況を確認し、復旧優先度や目標とする対策レベルを設定したうえで、システム・ネットワークの要件、運用要件、改善計画の具体化を支援します。「バックアップはあるものの、どのシステムから復旧するか決まっていない」「インシデント発生時の復旧判断や役割分担が明確になっていない」といった課題がある場合には、業務とシステムの関係を整理し、ランサムウェア被害を想定した復旧計画を検討しておくことが重要です。

また、インシデント発生時の初動手順や体制を整備したい場合には「インシデント初動対応準備支援」、セキュリティ対策のログ監視・分析などの運用体制を強化したい場合には「G-MDR®」など、平時からの備えを組み合わせることも有効です。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

ランサムウェア対策やインシデント対応、事業継続に向けた備えなど、自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説

Share
サイバー攻撃に備えるサプライチェーンBCPとは?アイキャッチ画像

製造業では、委託先や部品メーカーへのサイバー攻撃が、自社の生産停止や納期遅延につながる可能性があります。本記事では、サイバー攻撃を事業継続リスクとして捉え、サプライチェーンBCPと委託先管理で確認すべきポイントを解説します。

ランサムウェアによる情報漏洩や供給への影響については、「ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説」もあわせてご覧ください。

サプライチェーンBCPにサイバー攻撃を含めるべき理由

BCPとは、災害や事故などの緊急事態が発生した際にも、重要な事業を継続・早期復旧するための計画です。従来のBCPでは、地震、台風、火災、感染症、物流停止などが主な想定リスクとされてきました。しかし、製造業においては、サイバー攻撃も同じように事業を止める要因になり得ます。

たとえば、製造委託先がランサムウェア攻撃を受けた場合、生産管理システムや受発注システムが停止し、製品の出荷や納品が遅れる可能性があります。また、部品メーカーが攻撃を受ければ、必要な部材が届かず、自社の生産計画にも影響が及びます。物流会社や保守会社が停止した場合も、製品の配送や設備対応に支障が出ることがあります。さらに、サイバー攻撃では業務停止だけでなく、情報漏洩も同時に発生する可能性があります。設計情報、部品表、製造工程、顧客情報、取引条件などが流出すれば、復旧後も知的財産の保護、契約対応、顧客説明、信用回復が必要になります。

このように、サイバー攻撃は単なるIT障害ではなく、調達、生産、物流、販売、法務、広報を巻き込む事業継続リスクです。サプライチェーンBCPでは、委託先や取引先のサイバー被害を想定するとともに、「どの委託先が停止すると、どの事業・製品・工程に影響するのか」を把握し、事業への影響が大きい委託先から優先して対策を検討することが重要です。

製造業のサプライチェーンが狙われる背景や、製造委託先への攻撃が取引先へ及ぼす影響については、「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」で詳しく解説しています。

委託先管理で確認すべきポイント

サイバー攻撃に備えるためには、すべての委託先を一律に管理するのではなく、自社の事業への影響度に応じて優先順位をつけることが重要です。委託している業務の重要度、取り扱う情報、システムへのアクセス範囲、代替の可否などを確認し、停止や情報漏洩が発生した場合の影響が大きい委託先から優先して対策状況を確認します。

委託先のセキュリティ対策を確認する

重要な委託先については、契約時だけでなく、取引継続中もセキュリティ対策の状況を定期的に確認することが重要です。EDRやウイルス対策の導入状況、脆弱性管理、OSやソフトウェアの更新、多要素認証、ログ監視、バックアップなどを確認します。アンケートによる自己申告だけでなく、必要に応じて監査や証跡の確認などを行い、実際の対策状況を確認することも有効です。

共有する情報を必要最小限にする

委託先に提供している設計データ、部品表、仕様書、検査手順、顧客情報などが、本当に業務上必要な範囲に限定されているかを確認します。必要以上の情報を共有していると、委託先がサイバー攻撃を受けた際に、情報漏洩の影響範囲が広がる可能性があります。委託する業務に応じて、共有する情報や保存期間を見直すことが重要です。

アクセス権限を適切に管理する

委託先に自社のシステムやクラウドサービスへのアクセスを許可している場合は、必要最小限の権限になっているかを確認します。プロジェクト単位、顧客単位、工程単位などで権限を分けることで、アカウントが侵害された場合の影響を限定しやすくなります。また、共有フォルダやクラウドストレージに過剰な権限が付与されていないか、退職者や異動者のアカウント等が残っていないかを定期的に確認し、担当者変更の際には速やかにアクセス権限を見直すことも重要です。

再委託先まで把握する

委託先がさらに別の企業へ業務を委託している場合、自社の情報や業務がどこまで広がっているのか把握できていないことがあります。再委託の可否や条件、再委託先に求めるセキュリティ対策、情報の取り扱い範囲などをあらかじめ定め、重要な業務については再委託先を含めたサプライチェーンを把握しておくことが重要です。

インシデント発生時に備えた契約・体制の見直し

委託先がサイバー攻撃を受けた場合に備え、契約や対応体制を事前に整えておくことも重要です。インシデントが発生してから対応範囲を確認していては、初動が遅れ、被害の把握や顧客対応に支障が出る可能性があります。

まず契約面では、インシデント発生時の通知期限を明確にしておく必要があります。インシデントを認識した場合の通知時期、通知先、共有すべき情報をあらかじめ定めておくことが望まれます。また必要に応じて「認識後○時間以内」など具体的な通知期限を契約上定めることも検討します。さらに調査協力や証拠保全に関する条項も重要です。ログ、通信記録、端末情報、アクセス履歴などの証拠が適切に保全されなければ、被害範囲や原因の特定が難しくなります。外部専門家によるフォレンジック調査を行う場合の協力範囲も、事前に整理しておくべきです。

そして、情報漏洩が発生した場合の責任範囲、法令等に基づく報告、顧客・取引先への説明、損害対応についても確認が必要です。特に製造業では、設計情報や部品情報の流出が競争力や取引関係に影響するため、単なる個人情報漏洩とは異なる観点で対応を考える必要があります。

体制面では、委託先の停止を想定した代替策を準備しておくことが重要です。代替生産先、代替部品、在庫確保、出荷優先順位、顧客への連絡手順、重要データの社内保全などを事前に整理しておくことで、サイバー攻撃発生時の混乱を抑えることができます。サプライチェーンBCPは、計画を作成して終わりではありません。定期的に訓練を行い、委託先や関係部門を含めて、実際に機能するかを確認することが重要です。

まとめ

サプライチェーンのサイバーリスク対策では、委託先のセキュリティ対策を確認するだけでなく、「どの委託先が停止すると自社の事業に影響するのか」を把握することが重要です。重要度に応じて対策状況や契約、インシデント時の連携方法を確認し、代替策や復旧手順をBCPに組み込んでおく必要があります。サイバー攻撃による停止を前提として、委託先や関係部門を含めた訓練と見直しを継続することが、サプライチェーン全体のレジリエンス向上につながります。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説

Share
ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説アイキャッチ画像

ランサムウェア攻撃では、データを暗号化するだけでなく、窃取した情報の公開をちらつかせる「二重恐喝」が大きな脅威となっています。本記事では、製造業のサプライチェーンに及ぶ影響と企業が備えるべき対策を解説します。

製造委託先への攻撃リスクについては、前回記事「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」もあわせてご覧ください。

ランサムウェアの二重恐喝とは

二重恐喝とは、攻撃者が企業のデータを暗号化するだけでなく、事前に重要データを窃取し、「身代金を支払わなければ公開する」と脅す攻撃手法です。企業がバックアップからシステムを復旧できる場合でも、窃取されたデータの公開リスクが残るため、攻撃者にとって強い圧力材料になります。

この手口では、まずフィッシングメール、脆弱性の悪用、認証情報の窃取、リモートアクセス環境の不正利用などを通じて社内ネットワークに侵入します。その後、社内のファイルサーバ、共有フォルダ、業務システムなどを探索し、重要情報を外部へ持ち出します。最後にシステムやファイルを暗号化し、復号や窃取データの非公開と引き換えに金銭を要求します。

従来のランサムウェア対策では、バックアップを取得していれば復旧できる可能性がありました。しかし、二重恐喝では「復旧できるか」だけではなく、「漏洩した情報をどう扱うか」が大きな問題になります。特に顧客情報、取引先情報、設計情報、契約情報などが含まれる場合、情報の内容や影響範囲によっては、法令等に基づく報告や、顧客・取引先への説明、法務・広報対応などが必要になることがあります。つまり、二重恐喝は単なるIT障害ではなく、情報管理、法務、広報、経営判断を巻き込む重大インシデントです。

製造業で二重恐喝の影響が大きくなりやすい理由

製造業では、情報漏洩と業務停止の影響が同時に発生しやすい点に注意が必要です。製造現場では、生産管理システム、在庫管理、受発注システム、設計データ共有基盤、品質管理システムなど、多くのシステムが業務に直結しています。これらが暗号化や停止の影響を受けると、生産ラインの停止、納期遅延、在庫不足、出荷停止につながる可能性があります。

さらに、製造業が扱う情報には、競争力に直結するものが多く含まれます。設計図、部品表、製造工程、検査手順、試作品情報、原価情報、調達先情報などが流出した場合、模倣品の製造、価格競争力の低下、技術ノウハウの不正利用といったリスクが生じます。

製造業のサプライチェーンでは、製造委託先や部品メーカーとの間で、設計データ、仕様書、受発注情報などを共有するケースがあります。そのため、攻撃を受けた企業自身の情報だけでなく、委託元や取引先から預かっている情報まで窃取される可能性があります。自社が直接攻撃を受けていなくても、取引先への攻撃を起点として情報漏洩や供給停止の影響を受ける点が、サプライチェーンにおける二重恐喝の大きなリスクです。

また、製造業はサプライチェーンが複雑であり、一社の停止が複数の企業に波及しやすい特徴があります。製造委託先、部品メーカー、物流会社、保守会社、販売会社などが連携しているため、どこか一社がランサムウェア被害を受けると、関連企業にも納期調整や代替手配、顧客説明などの負担が発生します。さらに操業停止による事業への影響に加えて、設計情報や取引先情報などの漏洩リスクも生じます。そのため二重恐喝を受けた場合、システム復旧、情報漏洩への対応、取引先への説明などを同時に迫られる可能性があります。製造業では二重恐喝を、サプライチェーン全体の事業継続リスクとして捉える必要があります。

二重恐喝への対策として企業が確認すべきこと

二重恐喝への対策では、暗号化への備えと情報漏洩への備えを分けて考えることが重要です。まず、暗号化への備えとして、バックアップの取得と復旧手順の確認が欠かせません。バックアップは定期的に取得するだけでなく、攻撃者に同時に暗号化・削除されないよう、オフライン保管や改ざん耐性のある仕組みを検討する必要があります。

次に、情報漏洩への備えとして、重要データの所在を把握し、アクセス権限を必要最小限にすることが重要です。設計情報や顧客情報などの重要データに誰がアクセスできるのか、どのシステムに保存されているのかを整理し、不要な共有や過剰な権限を見直します。

また、DLP(Data Loss Prevention:情報漏洩防止)やログ監視を活用し、大量ダウンロード、不審な外部送信、通常と異なるアクセスを検知できる体制を整えることも有効です。EDRや脆弱性管理、メール対策、多要素認証などにより、侵入そのものを防ぐ取り組みも必要です。さらに、インシデント発生時には、IT部門だけでなく、法務、広報、経営層、事業部門が連携して対応する必要があります。情報漏洩の可能性がある場合、顧客や取引先への説明、監督官庁への報告、証拠保全、外部専門家との連携が求められます。

製造業では被害が生産や供給に波及する可能性があります。サイバー攻撃を想定した事業継続や委託先管理については、「サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説」で詳しく解説します。

まとめ

ランサムウェアの二重恐喝は、システムの暗号化だけでなく、窃取データの公開を材料に企業へ圧力をかける攻撃手法です。バックアップによってシステムを復旧できたとしても、情報漏洩のリスクは残るため、企業にはより広範な対応が求められます。特に製造業では、設計情報、部品表、製造工程、調達情報など、競争力や事業継続に直結する情報を多く扱います。ランサムウェア攻撃を受けた場合、情報漏洩、操業停止、供給遅延、取引先対応が同時に発生する可能性があります。企業は、バックアップだけでなく、重要データへのアクセス管理、データ持ち出しの監視、EDR、脆弱性管理、多要素認証などを組み合わせ、暗号化と情報漏洩の双方に備える必要があります。

さらに製造業では、取引先や委託先を含めた事業継続の観点も欠かせません。次回は、サイバー攻撃を前提としたサプライチェーンBCPと委託先管理について解説します。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策

Share
「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」アイキャッチ画像

2026年5月、電子機器の製造受託大手Foxconnの北米拠点がサイバー攻撃を受け、攻撃者は約8TBのデータを窃取したと主張しました。製造委託先には複数企業の設計・製造情報が集まるため、侵害の影響が取引先へ広がるおそれがあります。本記事では、製造委託先が狙われる理由と、企業が取るべきサプライチェーン対策を解説します。

Foxconnへのサイバー攻撃で何が起きたのか

2026年5月、電子機器の製造受託大手Foxconnは、北米の一部拠点がサイバー攻撃を受けたことを明らかにしました。Foxconnによると、影響を受けた工場では復旧対応が進められ、通常の生産体制へ段階的に戻っているとされています。

この攻撃について、ランサムウェア攻撃グループ「Nitrogen」は、約8TB、1,100万件を超えるファイルを窃取したと主張しました。窃取した情報には、Apple、Intel、Google、Dell、Nvidia、AMDなどの顧客企業に関係する情報が含まれるとも主張しています。

ただし、データ窃取の規模や内容、顧客企業に関する情報が実際に含まれていたかについて、Foxconnは詳細を公表していません。そのため、攻撃者側の主張とFoxconnが確認・公表している事実は分けて捉える必要があります。

なぜ製造委託先はサイバー攻撃の標的になりやすいのか

製造委託先が狙われやすい理由の一つは、発注元企業との間に多くの情報連携が発生するためです。製造委託企業には、設計図、部品表、製品仕様、検査手順、試作品情報、調達計画など、製品開発や量産に必要な情報が集約されることがあります。

攻撃者から見ると、こうした企業を侵害することで、発注元企業へ直接侵入しなくても、重要情報に近づける可能性があります。特に大企業はセキュリティ対策が強化されている一方で、委託先や再委託先まで同じ水準で管理されているとは限りません。攻撃者はこの「守りの差」を狙い、比較的侵入しやすい取引先を足がかりにすることがあります。

また、製造業では受発注システム、設計データ共有基盤、生産管理システム、保守対応の連絡経路など、複数企業をまたぐ業務連携が多く存在します。こうした接点が適切に管理されていない場合、侵害された委託先から関連企業へ芋づる式に影響が広がる可能性があります。

つまり、製造委託先は単なる外部企業ではなく、発注元企業の事業継続や情報保護に直結するサプライチェーンの一部として考える必要があります。

Foxconnでは過去にも被害が発生

なお、Foxconnとその関連企業では今回が初めての被害ではなく、過去にもサイバー攻撃による被害が報じられています。

2020年はDoppelPaymerによる攻撃、2022年には別のメキシコ拠点がLockBitの標的となりました。また2024年には子会社のFoxsemiconも攻撃を受けています。

世界各地に拠点や子会社を持つ企業では、組織全体で統一した対策を進めていても、拠点や関連会社によってセキュリティ対策や運用の水準に差が生じることがあります。攻撃者は、こうしたサプライチェーンやグループ企業内の接点を狙う可能性があります。

製造委託先の侵害がもたらす主なリスク

製造委託先が侵害された場合、影響は委託先単独の問題に留まりません。まず懸念されるのは、顧客企業に関係する情報の漏洩です。実際にFoxconnの事例では、攻撃者側が顧客企業の機密情報の窃取を主張しており(Foxconn側は詳細未公表)、こうした主張の真偽が確認される前から報道が先行する点も、企業にとって風評面のリスクとなり得ます。

設計情報や部品表、製造手順、製品仕様などが流出すれば、知的財産の漏洩、模倣品の製造、競争力の低下につながるおそれがあります。

また、製品やシステムの構成情報が外部に出ることで、攻撃者が弱点を分析しやすくなる可能性もあります。たとえば、使用している部品、ソフトウェア、通信仕様、検査工程などの情報が悪用されれば、将来的な攻撃の足がかりになることも考えられます。

さらに、ランサムウェア攻撃では、工場の操業停止や生産ラインの停止も大きなリスクです。製造委託先の業務が止まれば、発注元企業にとっても納期遅延、欠品、代替生産の調整、顧客説明などの対応が必要になります。

近年のランサムウェア攻撃では、システムを暗号化するだけでなく、事前にデータを窃取したうえで公開をちらつかせる「二重恐喝」も多く確認されています。そのため、バックアップからシステムを復旧できたとしても、窃取された情報の公開リスクが残ります。

ランサムウェアの二重恐喝の仕組みや、製造業のサプライチェーンに与える影響については、こちらの記事で詳しく解説しています。
「ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説」

製造委託先の侵害は、情報漏洩、知財リスク、操業停止、供給遅延、信用低下が同時に発生し得る、サプライチェーン全体のリスクとして捉えるべきです。

企業が取るべき対策

企業は、製造委託先を「外部の別会社」として扱うだけではなく、自社のサプライチェーンの一部として管理することが重要です。

委託先と共有する情報を最小限にする

まず実施すべきことは、委託先に渡す情報を必要最小限にすることです。設計データ、部品表、製造手順などの重要情報は、必要な範囲、期間、担当者に限定して共有する必要があります。

アクセス権限を分離する

次に、アクセス権限をプロジェクト単位で分離することが有効です。すべての担当者が広範な情報にアクセスできる状態では、侵害時の被害が拡大しやすくなります。プロジェクトごと、顧客ごと、工程ごとにアクセス範囲を分けることで、万一の侵害時にも影響範囲を抑えやすくなります。

委託先の対策状況を定期的に確認する

委託先のセキュリティ対策状況を定期的に確認することも重要です。ただし、すべての委託先に同じ水準の対策や監査を一律に求めるのではなく、委託する業務の重要度や、共有する情報の機密性に応じて確認内容を設定する必要があります。

たとえば、設計情報や顧客情報を扱う委託先、業務停止時に自社の生産や供給へ大きな影響を及ぼす委託先については、ランサムウェア対策、EDRなどの端末監視、バックアップ、ログ管理、脆弱性管理、インシデント対応体制を重点的に確認します。一方で、扱う情報や事業への影響が限定的な委託先については、確認項目を絞るなど、リスクに応じた管理が現実的です。

重要な委託先については、契約時の確認だけで終わらせず、取引期間中も定期的に対策状況を確認し、環境やリスクの変化に応じて見直すことが求められます。

情報漏洩とランサムウェアへの技術的対策を講じる

技術的な対策としては、DLPによるデータ持ち出し監視、アクセスログの分析、大量ダウンロードの検知、重要データの暗号化、バックアップの分離保管などが挙げられます。特にランサムウェア対策では、バックアップが攻撃者に同時に破壊・暗号化されないよう、オフライン保管や改ざん耐性のあるバックアップ設計を検討する必要があります。

契約と事業継続計画を整備する

契約面では、インシデント発生時の通知期限、調査協力、証拠保全、再委託先管理、損害範囲、データ削除義務を明確にしておくことが重要です。さらに、代替生産先、代替部品、重要データの社内保全を含め、サイバー攻撃を前提としたサプライチェーンBCPを整備する必要があります。

サイバー攻撃を想定したサプライチェーンBCPの考え方や、委託先管理で確認すべきポイントについては、こちらの記事で詳しく解説しています。
「サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説」

まとめ

製造委託先は、複数の顧客企業に関わる設計情報や製造情報を扱うため、攻撃者にとって高価値な標的になり得ます。発注元企業のセキュリティ対策が強固であっても、委託先や再委託先に弱点があれば、そこを入口として情報漏洩や業務停止が発生する可能性があります。

製造業におけるサプライチェーンリスクは、自然災害や物流停止だけではありません。サイバー攻撃による情報漏洩、操業停止、供給遅延、二重恐喝も、事業継続に直結する重要なリスクです。 企業は、委託先への情報共有を最小限に抑え、アクセス権限を分離し、定期的なセキュリティ監査を行うことが求められます。加えて、契約面の見直しやサイバー攻撃を想定したBCPの整備を進めることで、サプライチェーン全体のレジリエンスを高めることが重要です。

【参考情報】(2026年8月時点)

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

猛威を振るうランサムウェア攻撃 ‐被害を拡大させる攻撃の実態と、企業に求められる備えとは‐

Share
猛威を振るうランサムウェア攻撃アイキャッチ画像

企業・組織を狙ったランサムウェア攻撃が後を絶ちません。近年では、データを暗号化して身代金を要求するだけでなく、窃取した情報を公開すると脅迫するなど、その手口も巧妙化・多様化しています。

ランサムウェア攻撃による被害は、システムや業務の停止、情報漏洩、取引先への影響など、事業全体に及ぶ可能性があります。こうした脅威に対し、企業はどのような点に注意し、どのような備えを進めるべきなのでしょうか。

本記事では、猛威を振るうランサムウェア攻撃の動向や手口を整理しながら、被害を防ぐために企業・組織に求められる対策について解説します。

この記事でわかること

  • ランサムウェア攻撃を取り巻く現状
  • 近年のランサムウェア攻撃の特徴
  • ランサムウェア攻撃が企業・組織にもたらす影響

以下、SQAT® Seurity Report 2026年春夏号【注目テーマ】「猛威を振るうランサムウェア攻撃」より一部抜粋、編集

ランサムウェア攻撃の脅威は今も続いている

ランサムウェアは、サーバや端末のデータを暗号化し、その復旧を条件に金銭を要求するマルウェアです。

近年では、データを暗号化するだけでなく、攻撃によって取得した機密情報をリークサイトなどに掲載したり、Webサイトに対してDDoS攻撃を仕掛けたりと、複数の脅迫を組み合わせるケースも増えています。

また、VPN装置などのネットワーク機器に存在する脆弱性を悪用して組織のネットワークへ侵入する手法や、専門知識がなくてもランサムウェア攻撃を行える「RaaS(Ransomware as a Service)」と呼ばれるビジネスモデルも確認されています。

出典:警察庁 「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」より引用
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7kami/R07_kami_cyber_jyosei.pdf

ランサムウェア被害が企業にもたらす影響

ランサムウェア攻撃による被害は、データの暗号化やシステム停止だけにとどまりません。

警察庁の令和7年上半期統計データによれば、ランサムウェア被害報告件数は116件で、半期の件数としては最多でした(上図)。また、ランサムウェア被害からの調査・復旧に1,000万円以上を要した組織の割合は前年と比較して増加しています。

被害に遭ったサーバによっては、取引先との取引停止やECサイト、工場の停止などにつながる可能性もあり、復旧費用だけでなく、事業機会の損失や顧客・取引先からの信用低下など、企業活動全体へ損害が発生することも考えられます。

国内大手飲料メーカーを襲ったランサムウェア攻撃

2025年下半期には、国内大手飲料メーカーのグループ企業がランサムウェア攻撃を受け、大規模なシステム障害が発生しました。

ランサムウェアによって複数のサーバや一部のPCのデータが暗号化され、事業継続に必要なシステムが使用不能となったことで、受注・出荷業務や生産ラインなどにも影響が及びました。

では、ランサムウェア攻撃による被害を防ぎ、万が一侵入された場合にも被害を最小限に抑えるためには、どのような備えが必要なのでしょうか。


続きはSQAT® Seurity Reportでご覧ください

SQATSeurity Report2026春夏号表紙画像

「SQAT® Security Report 2026年春夏号」では、ランサムウェア攻撃の実態や実際の被害事例をさらに詳しく取り上げるとともに、企業・組織が講じるべき対策を「予防」「検知・防御」「復旧」の観点から解説しています。

具体的な対策についてはぜひ資料をダウンロードのうえ、ご確認ください。

無料ダウンロード

参考情報

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
HOMEに戻る

SQAT® Security Information

Share

Security NEWS

進化し続けるサイバー攻撃の脅威に対抗するための最新のセキュリティ情報から、初心者向けの基本知識まで幅広く取り上げています。これからセキュリティの道へ進む方にも、すでにセキュリティに携わっている方にも、楽しんでいただける内容となっています。

Security NEWS TOPに戻る


LLMセキュリティとは?アイキャッチ画像NEW
LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策

2026.9.29
2026年の国内ランサムウェア被害アイキャッチ画像2026年の国内ランサムウェア被害をCisco Talosが調査
―バックアップまで狙う攻撃への対策

2026.9.24
デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策アイキャッチ画像デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策
2026.9.24
Cisco FMCの脆弱性が実悪用アイキャッチ画像Cisco FMCの脆弱性が実悪用 ―Qilinランサムウェアへの悪用事例と対策
2026.9.24
AnthropicのAI悪用報告から考える企業の対策アイキャッチ画像盗まれたトークンから約3時間でクラウド管理権限へ ―AnthropicのAI悪用報告から考える企業の対策
2026.9.17
2026年上半期のサイバー脅威情勢アイキャッチ画像2026年上半期のサイバー脅威情勢 ―ランサムウェア被害は半期最多123件に
2026.9.16
AIガバナンスとは?アイキャッチ画像AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方
2026.9.16
RIZAPの生成AIへの顧客情報誤アップロードアイキャッチ画像RIZAPの生成AIへの顧客情報誤アップロードから考える ―企業が見直すべきシャドーAI対策
2026.9.15
OpenAIのAIエージェントが外部Wikiへ書き込みアイキャッチ画像OpenAIのAIエージェントが外部Wikiへ書き込み ―企業が見直すべき権限・通信・監視
2026.9.10
SonicWall SMA1000の脆弱性とは?CVE-2026-83548・83549の影響と対策アイキャッチ画像SonicWall SMA1000の脆弱性が攻撃に悪用 ―CVE-2026-83548・CVE-2026-83549の影響と対策
2026.9.9
イエローハットに不正アクセス、最大約180万人の個人情報漏えいの可能性アイキャッチ画像イエローハットに不正アクセス、最大約180万人分の個人情報漏えいの可能性―企業が学ぶべき対策とは
2026.9.9
サイバー対処能力強化法とは?アイキャッチ画像サイバー対処能力強化法とは?4つの柱と施行スケジュールをわかりやすく解説
2026.9.9
SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策アイキャッチ画像SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】
2026.9.9
DDoS攻撃を受けたらどうする?アイキャッチ画像DDoS攻撃を受けたらどうする?―初動対応から復旧までの流れを解説―
2026.9.9
サイバー攻撃に備えるサプライチェーンBCPとは?アイキャッチ画像サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説
2026.9.2
生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策アイキャッチ画像生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策
2026.9.2
ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説アイキャッチ画像ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説
2026.8.26
AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対アイキャッチ画像策AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策
2026.8.26
さくらのレンタルサーバで不正アクセスアイキャッチ画像さくらのレンタルサーバ不正アクセスが示す「管理環境」のリスク―583アカウントに不正ログイン
2026.8.20
2026年2Q KEVカタログに見る攻撃トレンドアイキャッチ画像2026年2Q KEVカタログに見る攻撃トレンド
― 実際に悪用された脆弱性から読み解く攻撃者の狙い

2026.8.19

年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る

バックナンバー

Share

バックナンバー


「ニチレイへのサイバー攻撃で何が起きた?RansomHouseの主張と情報漏えいの可能性・供給網への影響」アイキャッチ画像ニチレイへのサイバー攻撃で何が起きた? RansomHouseの主張と情報漏えいの可能性・供給網への影響
2026.8.13
2026年2Q KEVカタログ掲載CVEの統計と分析アイキャッチ画像2026年2Q KEVカタログ掲載CVEの統計と分析
2026.8.13
ニチレイへのサイバー攻撃で食品物流に影響アイキャッチ画像ニチレイへのサイバー攻撃で食品物流に影響―業務再開までの経緯と企業が見直すべきBCP
2026.8.5
KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えいアイキャッチ画像【続報】KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えい ―未知の脆弱性が原因
2026.8.5
「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」アイキャッチ画像Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策
2026.8.5
DoS攻撃とDDoS攻撃の違いとは?アイキャッチ画像DoS攻撃とDDoS攻撃の違いとは?仕組み・被害・対策を比較解説
2026.8.5
wp2shellとは?WordPress脆弱性の対象バージョンと対策アイキャッチ画像WordPress脆弱性「wp2shell」とは?影響・対象バージョン・対策を解説
2026.7.29
DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説アイキャッチ画像DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説
2026.7.29
APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―アイキャッチ画像APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―
2026.7.29
APT攻撃対策とは?検知・監視・初動対応の考え方アイキャッチ画像APT攻撃対策とは?検知・監視・初動対応の考え方
2026.7.23
IT資産管理を効率化する方法とは?アイキャッチ画像IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント
2026.7.22
「見落としがちなIT資産管理の課題5選」アイキャッチ画像見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題
2026.7.15
APT攻撃の手口とは?侵入から情報窃取までの流れを解説アイキャッチ画像APT攻撃の手口とは?侵入から情報窃取までの流れを解説
2026.7.15

SQAT® Security Information TOPに戻る
Security NEWS TOPに戻る

Webアプリケーション脆弱性診断のサービスのご紹介資料および年二回発行されるセキュリティトレンドの詳細レポートをダウンロードできるURLをお送りいたします。
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

AIを生み出した”人”はAIを使いこなす”人”になる~上野宣氏と語るAIの現在地とセキュリティの未来~

Share
SQATSecurityReport巻頭企画「AIを生み出した"人"はAIを使いこなす"人"になる」表紙画像

生成AI、AIエージェント、AIガバナンス。

急速に進化するAIは企業の業務やセキュリティにどのような影響を与えるのか。

本資料では、日本のセキュリティ業界を牽引してきた上野宣氏を迎え、AI活用の現状から今後の課題までを語った特別対談を収録しています。

登壇者紹介

上野 宣氏

プロフィール
株式会社トライコーダ代表取締役
奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

株式会社ブロードバンドセキュリティ

  • セキュリティサービス本部 神保 冬和子
  • 情報セキュリティプロフェッショナルサービス本部 コンサルティング事業戦略部 コンサルティング事業戦略課 吉原百里可
  • マネジメントサービス本部 セキュリティオペレーション2部 クラウドソリューション課 渡邊 寛昭

この資料でわかること

  • AIエージェント時代の新たなリスク
  • AI活用における権限管理
  • AIガバナンスの重要性
  • AIリテラシー教育のあり方
  • AI時代のセキュリティ人材像

AIはこれからどこへ向かうのか

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

神保:最近は「Alのバブル」などといわれていますけれども、今私たちが申し上げた「Al」にはさまざまなものがあって、例えば、自動車関連の画像認識の技術もAlが絡んでいますし、身近なものだとメールのスパム判定などに使われるものも、Alの技術のひとつの応用ですよね。セキュリティ面での注意点や今後Alはどういう方向に進んでいくのかなど、上野様からお伺いしたいです。

上野:セキュリティ面での注意点については、「OWASP Top 10 for Large Language Model Applications」(以降: Large Language ModelをLLMと表記)などが参考になると思います。プロンプトインジェクションによって機密情報が漏洩する可能性がある、などが例に挙げられます。 今後のAlの動向については、最近(座談会は2026年1月下旬実施)でいうと、クロードボット(Claudebot)というエージェント型のAlの話題が気になったのですが、エージェント型のAlが普及していった時にさまざまなセキュリティの問題が出てくることが予想できます。今後もAlの発展に付随して、問題も尽きることはないのかなと思います。


AIが変える攻撃と防御の構図については、上野氏の特別寄稿でも詳しく解説されています。
「AI時代のセキュリティ戦略:上野宣氏が語る、攻撃と防御の最前線」

上野氏は、今後のAIの進化において「AIエージェント」が大きな転換点になると指摘します。

AIエージェントは企業に何をもたらすのか

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

上野:エージェント型のAlについて少々お話しますと、端末にインストールして、自律して動くことを謳っていますけれども、権限管理が非常に難しいですよね。それが特にビジネスシーンで浸透していった場合、自分が使っているAlエージェントが持っている権限であるとか、ある会社のシステムのAlの権限であるとか、人ではないものが権限持って自律して動く、というようなことですので。そこでセキュリティの問題や事件が起きることが予想されます。プロンプトインジェクションなどのLLM特有の問題も大きな問題になるのではないかと、セキュリティエンジニアとしての危惧がありますね。とはいえ、我々はAlによる発展を受け入れるべきです。ただし問題点も認識するべきであるということです。セキュリティ専門家としては、ちゃんと警鐘を鳴らしておいたほうがいいなと思っています。


AI活用で変わらないセキュリティの原則

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

上野:まだ企業や組織でAlエージェントが広く活用されているという話はそこまでは聞きませんが、今後は企業や組織のAlエージェントの導入は進んでいくのかなと思います。RPA の代わりに広まってくるのではないかなと。まあ、既に一部のRPAには、多分Alが入っていると思いますけどね。

神保:RPAの中でもAlを許容しやすいというか、制御しやすいものとしづらいものがあるのかなと思うのですよね。限定的な機能のためのAl工ージェントであれば、それに必要最小限の権限を設定するのは難しくないですけれども、汎用性が高くなると権限もいろいろなところに及ぶと思うので、判断がつかなくなって設定するのが困難になりそうかなと。

上野:おそらく、判断がつかない場合は全権限をつけてしまうのが現状でしょうね。例えばアクセスコントロールとセットになっているようなサービスを各サービス提供ベンダが提供するとわかりやすいかもしれませんね。それを逸脱する時はこういうリスクがありますよ、と提示するとかで、ガイドラインが決まってくるといいのではないかなと思います。


AI時代に求められる人材とリテラシー

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

神保:最近のAlの動向で、著作権や肖像権の侵害といった課題について、吉原さんはお客様からお問い合わせをいただくことはありますか?

吉原:アドバイザリーの中には、「自社の作った著作物を、特に生成Alの学習から保護するにはどうしたらよいか?」というようなお問い合わせが出てきています。逆に、「他社の著作物を侵害しないためにはどうしたらよいか?」といったお問い合わせもあります。こういった質問はさまざまな業種のお客様からいただきます。ガイドラインの整備ができていない企業も多いようです。

神保:こういったところも、Alエージェントが普及していくとさらにややこしくなるかもしれませんね。例えば、Alエージェントが入っている環境で、Alエージェントが許諾をとっていたけれども、(利用者の)著作物を持っていって、別なところでリークしてしまうといった可能性もあるでしょうし、そもそもAlエージェントを利用してよいのか、してはいけないのかが企業や組織の中で明確にできていないことで問題が起こることもあるでしょうし。こういった統制はすごく難しいような気がします。

上野:結局のところ、その辺りの統制は人間がしないといけませんよね。生成Alにしろ、Alエージェントにしろ、社会人としてAlを使っていく部分では常に著作権侵害をしていないか、といったことに一番配慮すべきなのは、使う本人であると私は思います。私が昨年ぐらいに出した「セキュリティ1年生 図解でわかる!会話でまなべる!」という本の中で著作権のことにも触れていて、Alの生成物についても書いているのですけれども、例えばAlが持ってきた画像の出元であるとかは、特に企業や組織が使う場合、まずAlを使う本人の確認は必須です。さらに社外向けの資料にAlを使いたい社員がいるとしたら、本人の確認はもちろん、その上司も確認および承認が必要、といったフローになると思います。とは言っても、こういった概念はまだ浸透しきってはいないように思いますので、企業や組織向けのリテラシー教育は必要でしょう。将来的には例えば小中学校とかの段階で教育して、Alを使う場合に当たり前のように人がリテラシーを守る時代が来ると良いなと思います。


続きはSQAT® Seurity Reportでご覧ください

SQATSeurity Report2026春夏号表紙画像

本対談では、AIエージェントの普及による新たなリスクや権限管理の課題、AI活用におけるガバナンス、人材育成のあり方などについて議論しています。

本ページでご紹介した内容のほか、AIセキュリティに関する実践的な知見や用語解説を収録した「SQAT® Security Report 2026年春夏号」を無料公開中です。ぜひ資料をダウンロードのうえ、対談全文をご覧ください。

※主な対談内容(参考)
・AI利用におけるリテラシー教育
・AIセキュリティの課題

無料ダウンロード

用語解説

LLM (Large Language Models:大規模言語モデル)

自然言語を大量のテキストデータから学習し、ユーザからの自然言語によるリクエストを処理する仕組み。大星のテキストデータからの学習には機械学習モデルが用いられており、機械学習モデルには生物の学習メカニズムを模倣した人工ニューロンと呼ばれる計算ユニットを利用した人工ニューラルネットワークが用いられている。生成AlおよびマルチモーダルAlはユーザからの自然言語によるリクエスト処理のためにLLMを使用しているため、混同されることが多い。

OWASP Top 10 for LLM Applicationsについては、こちらの記事でも解説しています。
「2025年春のAI最新動向第3回:生成AIの未来と安全な活用法 -私たちはAIをどう使うべきか?-」

プロンプトインジェクション(PromptInjection)

LLMの脆弱性のひとつ。悪意のある、もしくは誤解を招くプロンプト(自然言語による指示・リクエスト)を作成してモデルの挙動を操作し、セーフティフィルタを回避して意図しない命令を実行する。これにより、情報漏洩、権限昇格、不適切な出力の発生などが起こりうる。従来のソフトウェアやWebアプリケーションにおけるコマンドインジェクションと同等の影響を、LLMで引き起こすものである。

AIを狙った攻撃手法や実際の脅威事例については、こちらの記事でも解説しています。
「AIとセキュリティ最前線 -AI搭載マルウェアとは?脅威とセキュリティ対策-」

AIエージェント

Alエージェントは目標に向かって自律的に行動・判断・ツール使用などができるAlの概念や役割を指す。エージェント型のAl はAl エージェントがどのようにふるまうか(自律性、複数ステップの実行、ツールの呼び出しなど)というAl の性質・特性を指す。

AIエージェントの仕組みについては、こちらの記事でも解説しています。
「AIコーディング入門 第1回:Vibeコーディングとプロンプトエンジニアリングの基礎」

RPA(Robotic Process Automation)

コンピュータ上で人間が行う定型作業(入カ・転記・集計・通知など)を、ソフトウェアロボットが代わりに実行する自動化手法。作業時間の削減やミスの低減が見込める。

関連記事・参考情報

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
HOMEに戻る

企業のセキュリティ成熟度 vol.1

Share

企業のセキュリティ成熟度チェック

このようなお悩みはありませんか?

  • 自社のセキュリティ対策レベルがわからない
  • どこに課題があるかわからない
  • セキュリティ対策の状況を客観的に確認したい

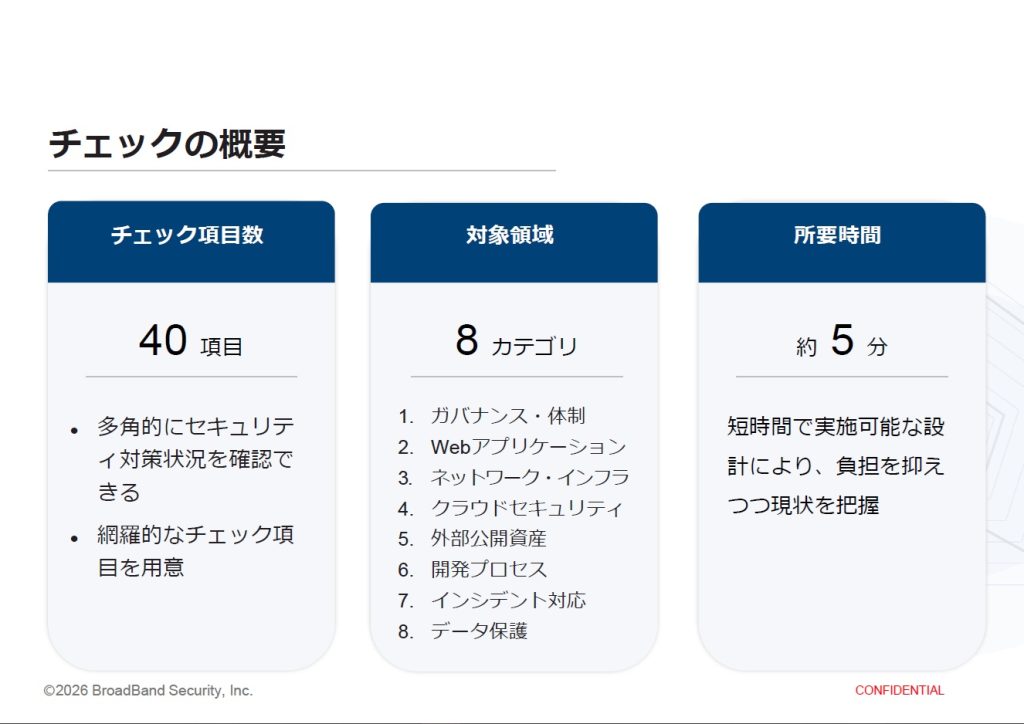
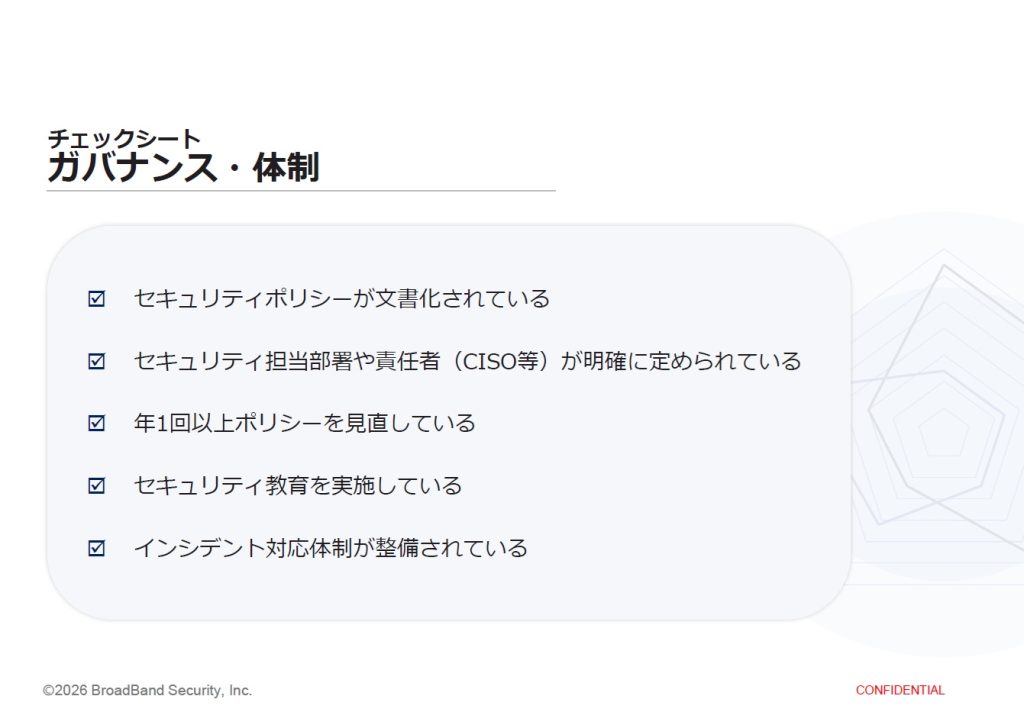
本資料では、40項目のチェックシートを通じて
セキュリティ対策状況の可視化と改善優先度の整理を支援します。

資料イメージ

BBSecセキュリティ成熟度チェック_チェックの概要イメージ
資料概要
BBSecセキュリティ成熟度チェック_チェックシートイメージ
40項目のチェックシート
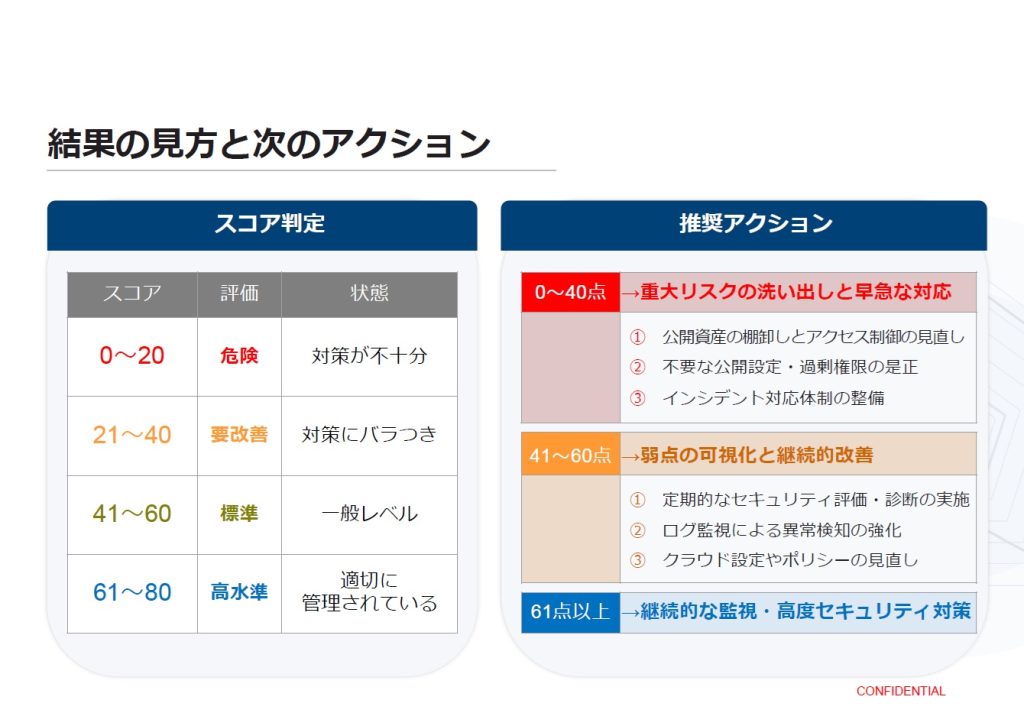
BBSecセキュリティ成熟度チェック_スコア判定と改善アクション
スコア判定と改善アクション

診断結果の次の一手をお考えの方へ

vol.1「企業のセキュリティ成熟度チェック」で現状を把握した後は、結果に応じた対策の優先順位を整理することが重要です。vol.2「セキュリティ成熟度別ロードマップ」では、成熟度に応じて何から取り組むべきか、どのような順番で対策を進めるべきかを解説しています。チェック結果を具体的な改善アクションにつなげたい方は、ぜひあわせてご活用ください。

セキュリティ成熟度別ロードマップページリンクボタン

企業のセキュリティ成熟度チェックがダウンロードできるURLをお送りいたします。
ダウンロードご希望の方は下記の申し込みフォームからお申し込みください。

関連サービス


チェック結果を次のアクションにつなげませんか?

チェック結果を踏まえ、優先的に取り組むべき対策や改善の進め方について
専門家がご相談を承ります。自社に適した対策の整理にぜひご活用ください。


Security NEWS TOPに戻る
HOMEに戻る

企業のセキュリティ成熟度 vol.2

Share

セキュリティ成熟度別ロードマップ

このようなお悩みはありませんか?

  • 何から対策を始めるべきかわからない
  • 対策の優先順位を整理したい
  • 限られたリソースで効率的に改善を進めたい

本資料ではセキュリティ成熟度に応じて優先的に取り組むべき対策と、
段階的な改善の進め方をわかりやすく整理しています。

資料イメージ

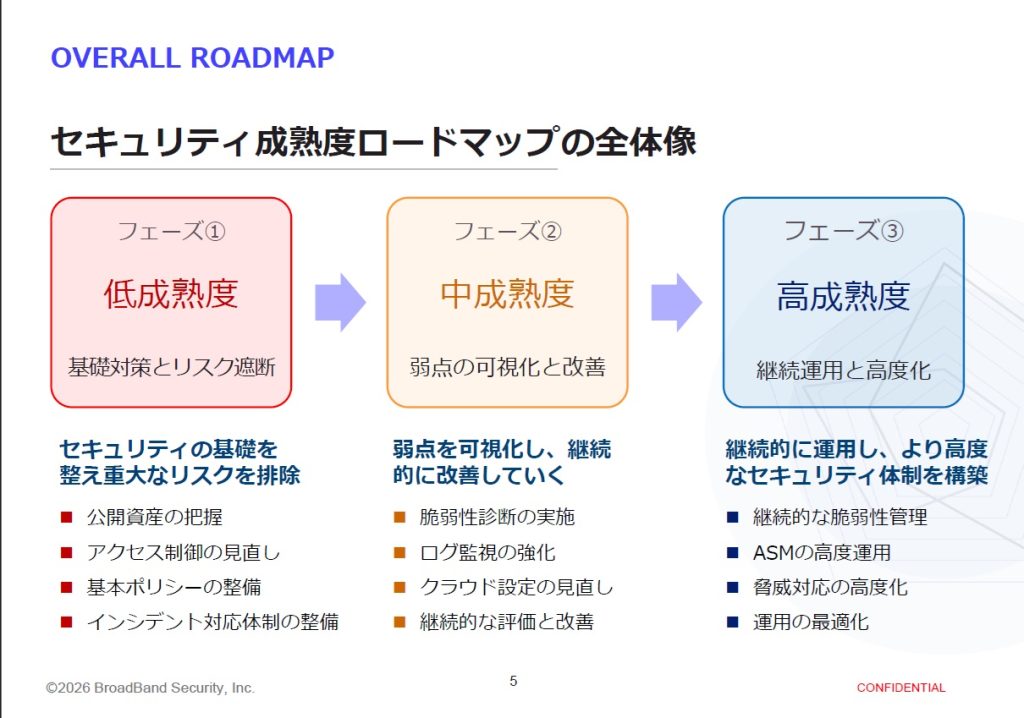
セキュリティ成熟度ロードマップ_全体像
成熟度別の対策ロードマップ
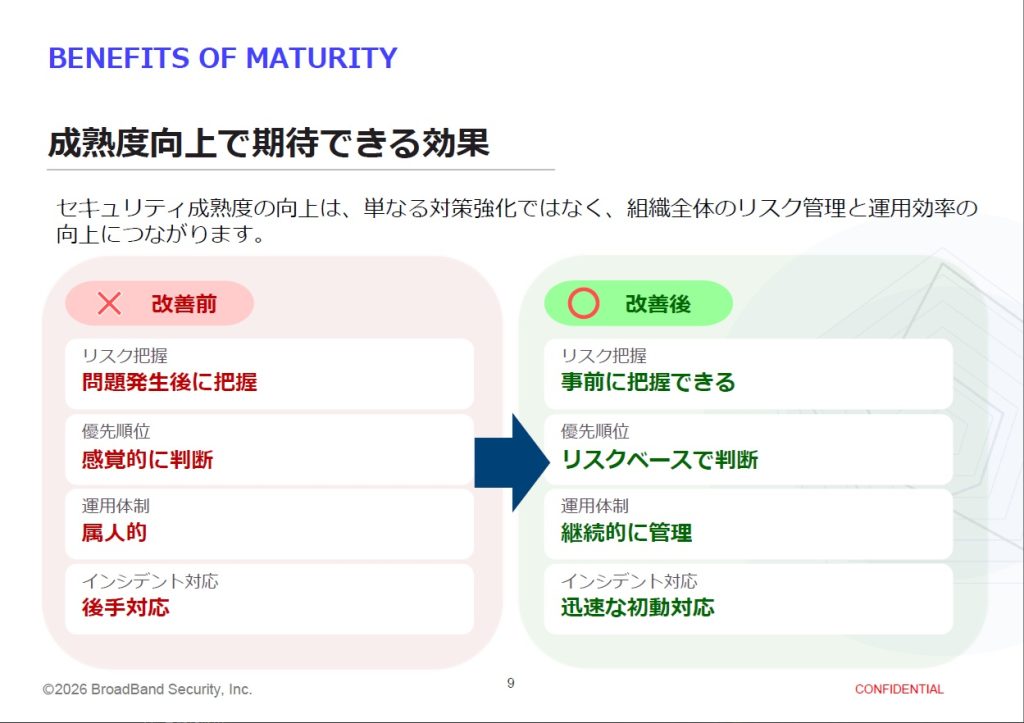
成熟度向上で得られる効果
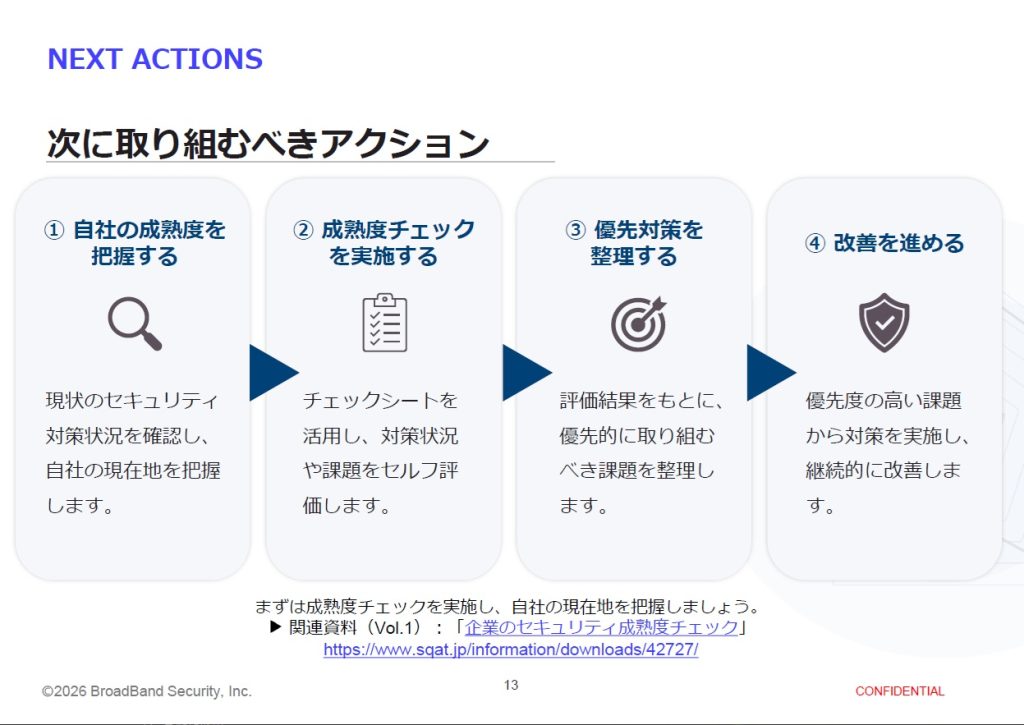
改善に向けた次のアクション

まずは現状把握から始めたい方へ

セキュリティ対策の優先順位を検討する前に、まずは自社の対策状況を把握することが重要です。「企業のセキュリティ成熟度チェック」では、40項目のセルフチェックを通じて、現在の対策状況や改善が必要な領域を確認できます。

企業のセキュリティ成熟度チェックリストページリンクボタン

企業のセキュリティ成熟度チェックがダウンロードできるURLをお送りいたします。
ダウンロードご希望の方は下記の申し込みフォームからお申し込みください。

関連サービス


改善計画の策定や対策の優先順位付けでお悩みではありませんか?

セキュリティ対策は、企業の状況や成熟度によって優先すべき取り組みが異なります。
「何から着手すべきかわからない」
「自社に適した対策を整理したい」
といった場合は、お気軽にご相談ください。
BBSecが現状や課題を整理し、改善に向けた進め方をご提案します。


Security NEWS TOPに戻る
HOMEに戻る