EvilTokensとは?Microsoft 365を狙うデバイスコードフィッシングとAI悪用

Share
EvilTokensとは?アイキャッチ画像

Microsoft 365の正規のサインイン画面を利用し、利用者に攻撃者側のアクセスを承認させる「デバイスコードフィッシング」が悪用されています。Microsoftが2026年9月に活動基盤を妨害した「EvilTokens」は、この手口によるアカウント侵害に加え、AIを使って侵害した受信箱を分析し、詐欺の標的やなりすまし相手を選ぶ機能も備えていました。本記事では、EvilTokensの仕組みと、Microsoft 365を利用する企業が確認しておきたい認証設定、監視、侵害後の対応について解説します。

EvilTokensとは

EvilTokensは、デバイスコードフィッシングによるアカウント侵害や、AIを使った侵害後の情報収集などを支援するPhishing-as-a-Service(PhaaS)プラットフォームです。Microsoftは2026年9月22日、同サービスの活動基盤を妨害したと発表しました。同社によると、世界の1万を超える組織で、1万2,000を超える受信箱が侵害されています。この数字はメール侵害の規模を示したものであり、金銭被害が発生した組織数を示すものではありません。

Microsoft 365を利用する企業が見直したいのは、認証画面のURLだけで安全を判断する運用です。EvilTokensは、利用者に正規のMicrosoftの画面で操作させ、攻撃者が開始した認証要求を承認させます。アカウントを守るには、MFAの導入に加え、自社で利用を認める認証方式や、侵害が疑われた場合の対応を確認する必要があります。

正規の認証画面でも侵害につながる理由

デバイスコード認証は、入力操作に制約のある機器などへサインインするための仕組みです。機器側に表示されたコードを、別の端末のブラウザーで入力して認証を完了します。デバイスコードフィッシングでは、この認証要求を攻撃者が開始し、コードを利用者に入力させます。問題は、コードにひも付く認証要求の主体です。画面自体がMicrosoftの正規サイトでも、そこで承認する要求が攻撃者によって開始されたものであれば、攻撃者側にアクセスが与えられます。偽サイトへパスワードを送信していなくても成立する手口です。利用者がMicrosoftにサインインしていない場合には、正規の画面でパスワードやMFAによる認証を求められることがあります。MFAを設定していても、利用者が攻撃者の要求を正規の認証画面で承認すると、侵害につながる場合があります。

図1:EvilTokensによるデバイスコードフィッシングと侵害後の流れ
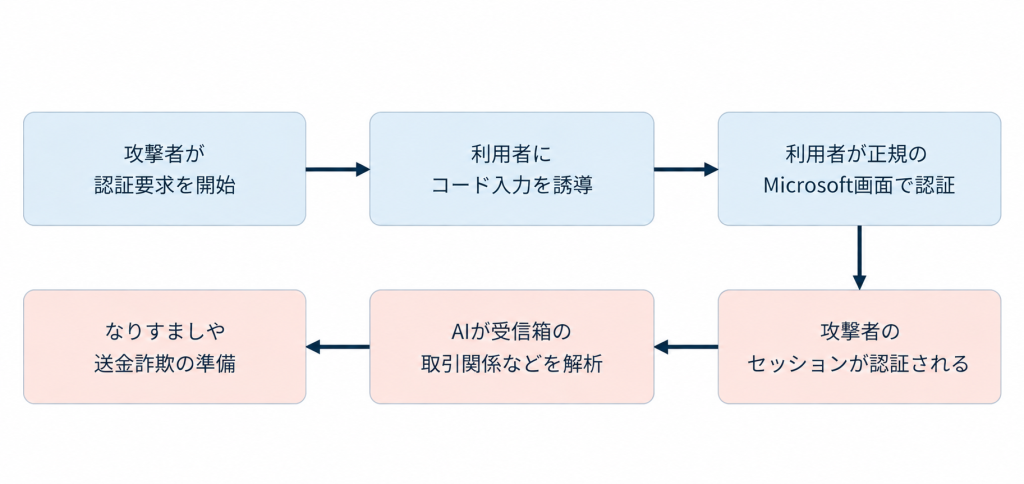
出典:Microsoft「Disrupting EvilTokens: The AI Chatbot Built for Cybercrime」「Unmasking EvilTokens: Getting to the root of device code phishing」を基に弊社作成
※図は攻撃の概略を示したものです。AIによる分析後に、必ずなりすましや金銭被害が発生することを示すものではありません。

AIは受信箱から取引関係や送金担当者を探す

EvilTokensのAI機能は、侵害した受信箱を解析し、支払いに関する会話や組織内の役割、信頼関係などを把握するためにも使われていました。Microsoftは、詐欺の標的やなりすまし相手を選び、詐欺の進め方を提案する機能を報告しています。AIが、フィッシングメールの作成だけでなく、侵害した受信箱から詐欺に利用できる情報を探すためにも使われた事例です。このため、ビジネスメール詐欺対策では、振込先の変更や通常と異なる送金依頼について、信頼できる別の連絡経路で確認することが欠かせません。Microsoftも別経路での確認を推奨しています。実務では、受信メールに記載された連絡先をそのまま使わず、社内で管理している既知の連絡先で確認する運用が考えられます。

EvilTokensへの対策

図2:EvilTokensへの防御と対応
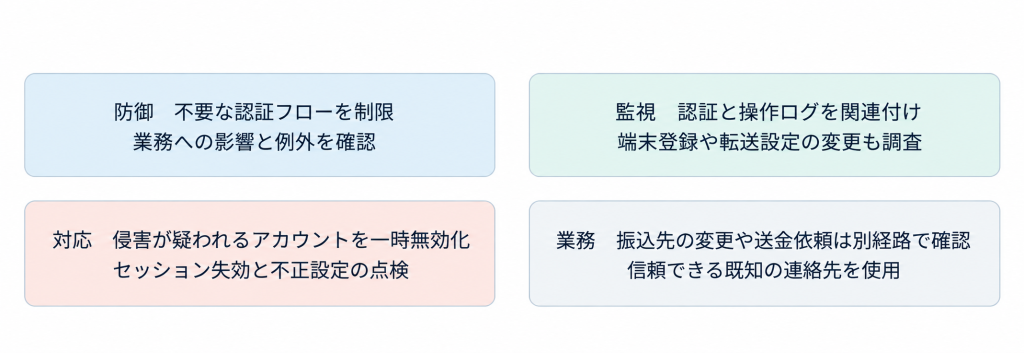
出典:Microsoft「Disrupting EvilTokens: The AI Chatbot Built for Cybercrime」、Microsoft Learn「Block authentication flows with Conditional Access policy」「Token theft playbook」「Respond to a compromised cloud email account」を基に弊社作成
※対策の分類は、Microsoftの公表資料を基に弊社が整理したものです。

不要なデバイスコード認証を制限する

予防策の出発点は、自社でデバイスコードフローを使っているかを把握することです。Microsoftは、利用状況を監査して必要性を判断し、可能な限り利用を遮断する方針を推奨しています。業務上必要な用途がある場合は、その理由と保護方法を明確にし、例外を限定します。Microsoft Entra IDの条件付きアクセスでは、認証フローを条件としてデバイスコードフローをブロックできます。変更時は、レポート専用モードで影響を確認してから有効化します。緊急アクセス用アカウントなど必要な除外を設計し、例外が増え続けないよう定期的に点検することも重要です。従業員向けの説明にも、この仕組みを反映することが重要です。「URLを確認する」に加え、「自分が開始していないサインインのコードは入力しない」と具体化すれば、何を判断すべきか伝わりやすくなります。これは、今回の認証手口を踏まえた教育上の対策の一例です。

認証後の不審な操作を監視する

監視では、サインインの成否だけで判断を終えないことが重要です。Microsoftのトークン窃取対応資料では、サインインログ、監査ログ、Officeの操作、関連端末の情報などを調べるよう案内しています。新しい認証方法や端末の登録、メール転送ルールの追加なども確認対象となります。これらの情報は、必要に応じてSIEMなどへ集約し、関連付けて確認できるようにします。たとえば、普段と異なるサインインと、その後の転送設定変更を、同じアカウントの時系列として調べる運用が考えられます。ただし、不審な出来事が一つあっただけでEvilTokensによる侵害と断定することはできません。利用者の操作や業務上の変更だったかを確認し、侵害の有無と範囲を絞り込む必要があります。

侵害が疑われるアカウントを封じ込める

アカウント侵害が疑われる場合、Microsoftは、侵害が疑われるアカウントを調査中は一時的に無効化することを推奨しています。あわせて、アクティブなセッションと更新トークンを失効させ、登録されたMFAの方法や端末、同意済みアプリ、管理者権限などを点検します。不正なメール転送設定や、通常の画面では見落としやすい受信箱ルールも確認対象です。パスワードを変更して利用者が再びログインできたことだけでは、攻撃者が残した設定まで除去できたとは限りません。どのアクセスを止め、どの変更を戻し、どのログで確認したかを記録し、公式手順に沿って復旧することが必要です。

送金や支払情報の変更は別経路で確認する

EvilTokensでは、侵害した受信箱から取引関係や支払いに関する情報が把握され、なりすましや送金詐欺に悪用される可能性があります。振込先の変更や送金依頼など、金銭に関わる重要な依頼については、メールだけで判断せず、既知の電話番号など信頼できる別の連絡手段で確認することが重要です。

EvilTokensへの対策は、認証管理だけでは完結しません。認証フローの制御、不審な操作を追跡できるログの整備、侵害時の対応、送金依頼の確認までを、自社の担当者と手順に落とし込むことが重要です。正規の認証画面を通った操作であっても、誰のアクセスを許可しようとしているのかを確認する視点が求められます。

【参考情報】

編集責任:木下


アカウント侵害や不正アクセスが疑われる場合は

BBSecでは、セキュリティインシデント発生時の初動対応から、原因・影響範囲の調査、フォレンジック調査、再発防止まで支援しています。

平時の対応体制を見直したい場合

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ビジネスメール詐欺(BEC)の脅威と企業に求められる対策 -2026年最新の脅威と対策ガイド-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ビジネスメール詐欺(BEC)の脅威と企業に求められる対策 -2026年最新の脅威と対策ガイド-アイキャッチ画像

近年、企業を狙った巧妙な「ビジネスメール詐欺(BEC: Business Email Compromise)」が世界的に急増しています。本記事では、BECの概要や実際の被害事例、典型的な手口と最新動向について解説し、企業が取るべき対策と今後の備えとして必要な社内体制づくりについて提言します。

ビジネスメール詐欺(BEC)とは何か

「ビジネスメール詐欺(BEC)」とは、巧みに偽装した電子メールを企業の従業員に送りつけ、経理送金などの不正行為を実行させる詐欺手口です。攻撃者は取引先や経営者になりすまして「請求書の振込先が変更になった」「至急資金を用意してほしい」といったメールを送り、社員を信用させて偽の口座へ送金させます。その名の通りBusiness E-mail Compromise(=”ビジネス Eメール詐欺”)の頭文字を取って「BEC(ベック)」とも呼ばれます。一般的なマルウェア添付型メールとは異なり、ビジネスメール詐欺のメールにはマルウェア添付や明らかな不審リンクがない場合も多く、一見「通常の業務メール」に見える点が非常に厄介です。

ビジネスメール詐欺(BEC)の特徴

ビジネスメール詐欺は高度なソーシャルエンジニアリング(巧妙な人為的なだまし)の一種であり、技術的手口と心理的誘導を組み合わせて実行されます。攻撃者はターゲット企業や関係者について徹底的に調査し、社員の権限や性格、役職に至るまで把握します。その上で「海外出張中の社長」を装って部下に緊急送金を命じたり、「取引先担当者」を装い請求書の振込口座変更を通知したり、あるいは「秘密裏の相談」を持ちかけて警戒心を解き、相手に疑う隙を与えないよう仕向けます。このようにBECは人間の認知・判断の隙を突いて金銭を騙し取る巧妙な詐欺であり、IPA(情報処理推進機構)の「情報セキュリティ10大脅威」でも毎年TOP10入りするなど極めて深刻な脅威です。

ビジネスメール詐欺の手口と最近の傾向

独立行政法人情報処理推進機構(IPA)による注意喚起などで紹介されているBECの典型的な手口は、大きく以下の5タイプに分類されます。

・取引先との請求書の偽装
・経営者等へのなりすまし
・窃取メールアカウントの悪用
・社外の権威ある第三者へのなりすまし
・詐欺の準備行為と思われる情報の詐取

なお、この分類は、米国政府系機関のIC3(Internet Crime Complaint Center:インターネット犯罪苦情センター)の定義によるものであり、IPA以外にも、多くのセキュリティ機関で使用されているものです。実際の攻撃では、これら複数の手口を組み合わせて巧妙に仕掛けられるケースもあります。例えば「詐欺の準備行為と思われる情報の詐取」で社内情報を下調べした上で「取引先との請求書の偽装」+「経営者等へのなりすまし」で請求書詐欺を行う、といった具合です。また攻撃者はメール送信元を偽装する際、本物のドメインに一文字追加するなど判別しづらい偽アドレスを使うため、受信者が違和感を持ちにくい工夫がされています。

ビジネスメール詐欺実行のプロセス

ビジネスメール詐欺の背後では、攻撃者が入念な準備を重ねています。典型的な実施プロセスは下記の通りです。

1.標的とする企業の選定
2.フィッシング、マルウェア感染などのサイバー攻撃による電子メールアカウント乗っ取り
3.乗っ取った電子メールアカウントを用いた情報の収集・分析
 例:
 ・組織図や人事情報
 ・意思決定者や経理担当者などのキーパーソンの氏名・役職・権限・業務管掌
 ・企業の業務プロトコルや各種社内規定、企業文化
 ・毎月の経理処理のスケジュール
 ・主要取引先の担当者氏名・役職・権限、取引の詳細
 ・ターゲット候補に関する情報
 (性格や気質、言葉遣いの癖、趣味やプライベート、出張・休暇情報など)
4.ターゲット、攻撃シナリオの決定
 例:経理担当者A氏をターゲットにし、大口取引先B社の経理担当者C氏になりすます
5.詐欺ドメインの取得
 例:大口取引先B社とよく似たドメインの取得、メールサーバの設定 他
6.なりすましメール送信
 例:A氏に対し、C氏を装った電子メールを送信
7.攻撃成功
(なりすましであることに気づかれることなく、メールの内容にもとづく行動を起こさせる)
 例:A氏がなりすましメールの指示通りに、攻撃者の口座へ入金処理を実施

例えば、決裁者が出張中で不在のタイミングを狙い撃ちし、その間隙に乗じて部下に大量送金を依頼するなど、周到にシナリオが練られています。ターゲットを絞り込み時間をかけて攻撃するため、1件あたりの被害額は莫大になる傾向があります。

生成AIを利用したメール文面の巧妙化

近年の大きな傾向の特徴の一つとして、生成AIの普及によるメール文面の巧妙化があります。当初BECは英文メールで海外取引のある企業が狙われるケースが目立ちました。しかし2022年以降の生成AIの普及により、日本語の文面も非常に自然で巧妙になってきています。生成AIは、単に文章を作成するだけでなく、ターゲット企業の業界用語や社内の言い回し、文化的なニュアンスまで学習し、極めて説得力のあるメールを作成します。例えば、製造業の企業に送られるメールには業界特有の専門用語が適切に使われ、金融機関に対しては金融規制に関する正確な知識を踏まえた内容が含まれます。これにより、従業員が不自然な表現という従来の判断基準で詐欺を見抜くことは極めて困難になっています。

さらに、生成AIは多言語対応も容易にしました。攻撃者は英語、日本語、中国語、韓国語など、ターゲットに応じて完璧な言語でメールを作成できるため、「海外取引がない企業は安全」という考えは完全に通用しなくなっています。

ビジネスメール詐欺の被害事例

実際にビジネスメール詐欺による被害は国内外で多発しており、日本国内でも被害が急増しています。

2017年末に大手企業で数億円規模の被害が発生し注目が集まり、その被害総額は2023年末時点で全世界累計約554億ドル(約8兆円)を超え、2024年には生成AIの普及により攻撃が前年比1,760%増加する*1 など、脅威は加速度的に拡大しています。1件あたりの平均被害額は13万7,000ドル(約2,000万円)に達し*2、高額案件では467万ドル(約6億8,000万円)の被害も報告されています*3。

LINE誘導型CEO詐欺

特に2025年の年末以降に急増しているのが、経営者を装って従業員に「LINEグループを作成してほしい」とメールで依頼し、QRコードの送信を求めるというLINE誘導型CEO詐欺の手口です。この攻撃はURLリンクが含まれないため、従来のセキュリティツールでは検知が困難です。具体的な被害報告例は下表の通りです。

被害公表日概要
2025年12月27日北海道函館市の企業で約4,980万円の被害が報告*4
2026年1月7日長野県飯田市の企業で2,950万円の被害*5
2026年1月20日東京都内の組織14件で計6億7,000万円の被害*6

LINE誘導型攻撃の実態については以下の記事でも解説しています。あわせてぜひご覧ください。
「【注意喚起】「業務上の理由で…」そのメール、本当に上司ですか?―年末年始を狙うLINE誘導型ソーシャルエンジニアリングの実態」

ビジネスチャットツールでのなりすまし詐欺

ビジネスメールだけでなくChatworkやMicrosoft Teamsなどのビジネスチャットツールでのなりすまし詐欺も増加しており、攻撃の多様化が進んでいます。2026年1月には、Chatworkが公式に注意喚起を発表し、「経営者を装った不審なコンタクト申請」が多発していることを警告しました*7 。この攻撃では、攻撃者が社長や役員の名前とプロフィール写真を使用してアカウントを作成し、従業員にコンタクト申請を送ります。承認されると、「緊急の案件で手が離せない」「機密事項なので他言無用」といったメッセージで信頼を築き、最終的に送金指示や機密情報の提供を求めます。チャットツールが標的となる理由として、従業員の警戒心の低さやセキュリティ設定の甘さなどがあります。

2026年のBECトレンド予測:進化する脅威への備え

ビジネスメール詐欺は、技術の進歩とともに急速に進化を続けています。2026年に向けて、企業が警戒すべき最新トレンドをご紹介します。

AIによる攻撃の高度化

生成AI技術の普及により、ビジネスメール詐欺は劇的に進化しています。2024年第2四半期の調査では、フィッシングメールの約40%がAI生成コンテンツであると特定されており*8、この割合は今後さらに増加すると予測されています。従来は不自然な日本語表現で見破れた詐欺メールも、現在ではネイティブレベルの完璧な多言語メールが簡単に生成可能です。

さらに深刻なのが、AI音声合成技術による「電話確認」の突破です。ディープフェイク音声により経営者の声を高精度で模倣できるため、従来の対策である「電話での本人確認」も無力化される恐れがあります。2026年はこの攻撃がさらに洗練されることが予想されます。

攻撃対象の拡大

ビジネスメール詐欺の戦場はメールからチャットツールへ拡大しています。2026年1月にはChatworkが公式に注意喚起を発表し、Microsoft Teams、Slack、LINEなどでのなりすまし詐欺が急増しています。また、実際に取引先企業のアカウントを侵害して攻撃する「VEC(Vendor Email Compromise:ベンダーメール詐欺)」が2023年から2024年にかけて66%増加したという報告もあります*9。VECは正規のアカウントから送信されるため検知が極めて困難で、自社だけでなくサプライチェーン全体のセキュリティ対策が必要です。

日本特有の課題

日本企業の最大の課題はDMARC導入の遅れです。2026年1月の日本経済新聞の報道によれば、最も効果的な「拒否」設定を行っているのはわずか15%(米欧は約60%)にとどまっています。また、東京だけでなく長野、北海道、新潟など全国各地で被害が発生しており、地方企業におけるセキュリティ意識や専門人材の不足という地域格差も深刻な問題となっています。

攻撃者は防御の弱い企業を優先的に狙うため、日本企業は早急な対策強化が求められています。

ビジネスメール詐欺に企業が取るべき対策

ビジネスメール詐欺の被害を防ぐには、「技術」「人」「プロセス」の三位一体となった多面的な対策が求められます。

技術的対策

メール認証技術の導入が最優先です。SPF、DKIM、特にDMARC「拒否」設定を実装し、なりすましメールを受信前にブロックしましょう。また、全従業員への多要素認証(MFA)導入を推進し、アカウント乗っ取りを防止しましょう。

メール認証技術(SPF・DKIM・DMARC)の導入ポイントについては、以下の記事でも解説しています。あわせてぜひご覧ください。
「ソーシャルエンジニアリング最前線【第4回】企業が実践すべきフィッシング対策とは?」
フィッシング対策に重要なメール認証技術とは?SPF・DKIM・DMARCの導入ポイント

基本的なセキュリティ対策の強化
ウイルス対策・不正アクセス対策・OSの更新・IDやパスワードの管理・二要素認証の採用など、一般的なセキュリティ対策は、ビジネスメール詐欺実行のプロセスの「フィッシング、マルウェア感染などのサイバー攻撃による電子メールアカウント乗っ取り」にも有効です。

人的対策

定期的なセキュリティ研修で、BECの最新手口を全社員に周知します。擬似BEC攻撃メールによる訓練を実施し、不審なメールを見抜く力を養成しましょう。メールだけでなく、Chatwork、Slack、Microsoft Teamsなどチャットツールでのなりすまし対策教育も重要です。

プロセスの再構築

振込先口座の変更や高額送金の指示がメールで来た場合、必ず事前登録された電話番号に直接確認する社内ルールを徹底します(メール本文の連絡先は使用しない)。複数人承認制を義務化し、LINEやTeamsのアカウント情報を求められた場合も同様に電話確認を必須とします。

ビジネスメール詐欺の脅威は、技術の進歩とともに進化を続けています。企業は、「自社は大丈夫」という楽観的な見方を捨て、常に最新の脅威情報にアンテナを張り、継続的に対策をアップデートする姿勢が求められます。

ビジネスメール詐欺ではどこまで自社の情報を集められるのか?

ビジネスメール詐欺は「ターゲットについて調べに調べたうえで実行される」と述べました。相手を欺くために練りに練られたメールを、最も攻撃に弱いと見立てたターゲットに送る。それがターゲットの元に届いてしまったとき、その後できる対策は決して多くはありません。

そこで求められるのが、前述したビジネスメール詐欺実行のプロセスの、なるべく早期の段階にフォーカスした対策です。具体的には、2および3のフェーズ、すなわち「電子メールアカウントが乗っ取られて攻撃のための情報が収集、分析される」段階を想定してセキュリティ課題を抽出し、対策を立てることをおすすめします。「シフトレフト」に関する記事で言及しているように、対策は、プロセスの前段階であればあるほど効果的です。

株式会社ブロードバンドセキュリティ(BBSec)では、標的型攻撃への対策として開発された「SQAT® APT」というサービスを提供しています。本サービスでは、攻撃が成功した場合、「社内の情報がどこまで収集されてしまうのか」、「どこまで侵入を許してしまうのか」、「何を知られてしまうのか」、といった点を把握できるようになっており、ビジネスメール詐欺対策としても威力を発揮します。

もっともうま味のある成果を狙って、もっとも弱いところを突いてくる。それがビジネスメール詐欺です。起こりうる被害を可視化して対策を立て、早い段階で攻撃の芽を摘みましょう。

G-MDR®

サイバー攻撃への防御を強化しつつ、専門技術者の確保や最新技術への投資負担を軽減します。
https://www.bbsec.co.jp/service/mss/gmdr.html
※外部サイトにリンクします。

エンドポイントセキュリティ

組織の端末を24/365体制で監視。インシデント発生時には端末隔離等の初動対応を実施します。
https://www.bbsec.co.jp/service/mss/edr-mss.html
※外部サイトにリンクします。

インシデント初動対応準備支援

拡大するサイバーセキュリティの脅威に対応するために今すぐにでも準備すべきことを明確にします。

https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
※外部サイトにリンクします。

まとめ

  • ビジネスメール詐欺(BEC)は取引先や上司を装った偽メールで社員を欺き、不正送金等を行わせる犯罪であり、高度に人の心理の弱みを突くソーシャルエンジニアリング攻撃の一種です。
  • 攻撃者はメールアカウント乗っ取りなど技術的手段も駆使しつつ、企業や従業員に関する綿密な事前調査を行い、練り込んだシナリオで標的を信じ込ませます。
  • 発生すると被害額が極めて大きくなりやすく、企業規模・業種を問わず警戒が必要です。
  • ビジネスメール詐欺の被害を防ぐには、メール詐欺に焦点を合わせた多面的な対策(技術・プロセス・教育)を実施することが効果的です。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

AIコーディング入門 番外編:オープンソースソフトウェアのサプライチェーン攻撃とタイポの落とし穴

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIコーディング入門番外編アイキャッチ画像(OSSのサプライチェーン攻撃)

AIを活用したコーディングが普及する一方で、オープンソースソフトウェア(OSS)を狙ったサプライチェーン攻撃が増加しています。特に、開発者のタイポを悪用する「Typosquatting」や、AIのハルシネーションに便乗する「Slopsquatting」といった手法は、身近で深刻な脅威です。本記事では、実例を交えながらその仕組みとリスクを解説し、安全なAIコーディングを実践するためのポイントを紹介します。

コードを書く人やインフラストラクチャの構築をする人ならば、人生で最低でも一度は経験しているであろうこと、それはタイプミス、いわゆるタイポ(typo)ではないでしょうか。タイポ、些細なミスで、日常的に発生するものなのですが、中には重大なものもあります。

タイプミスが招く落とし穴 ─ Typosquattingとは

皆さんは「タイポスクウォッティング」という言葉をご存じでしょうか。Web関連のお仕事をされている方であれば、URLのタイポスクウォッティング、つまり間違いやすい・紛らわしいURLでユーザーをおびき寄せる手法としてのタイポスクウォッティングをご存じの方も多いかと思います。この手法がオープンソースソフトウェアでも昨今使用されるようになっています。

例えばnpmの場合、

npm install package_name

と入力することでパッケージのインストールを実行できます。インストールしたパッケージは例えばjavascript(react)を利用している環境であれば

import {
コンポーネント名
} from “@/fullpath/to/package_name”;

の形でコードの先頭で利用するパッケージ名を宣言します。

世の中にはこのパッケージ名のよくあるタイプミス(typo)を狙って作られたマルウェアの一種が存在します。そんなマルウェア、何のためにあるのだろうという方も多いと思いますが、例えば暗号資産のウォレットを狙ったマルウェアや、システムへの侵害目的のマルウェアなどが最近では話題になっています。

npmやPythonなどOSSでの事例

暗号資産を狙うマルウェアの脅威

暗号資産を狙ったマルウェアについては偽の採用面接中に実行を求められるケースも報告されています。

Socket,[Another Wave: North Korean Contagious Interview Campaign Drops 35 New Malicious npm Packages](https://socket.dev/blog/north-korean-contagious-interview-campaign-drops-35-new-malicious-npm-packages)

偽の採用プロセスとソーシャルエンジニアリング

採用面接に至るということは例えば採用条件面で魅力的である、採用プロセスに見せかけたフェーズで偽の採用者に対して高い信頼を持つよう誘導されている、著名な企業などに成りすますことで権威性・信憑性を信じさせられる、オンライン環境による信頼レベルを悪用される、といったソーシャルエンジニアリングの基本ともいえる「人」が抱える脆弱性をすでに悪用された状態です。

関連記事:
「ソーシャルエンジニアリング最前線【第1回】ソーシャルエンジニアリングの定義と人という脆弱性」(https://www.sqat.jp/kawaraban/37089/)

その状態で、面接というストレスのかかる、失敗が許されないと思ってしまう状況で紛らわしい名称の不正なコードや、不正なパッケージを含むコードを実行させられた場合、気づくことは容易ではありません。面接で突然コードを実行させられることに違和感を覚えてその場を退出することが最善かもしれませんが、Zoomのリモートコントロール機能を使ってマルウェアを実行するケースもあることから、特にすべてをオンラインで完了させるタイプの採用プロセスそのものに対して常に疑わしいかどうか疑問を持ち続けるしか対策はないかもしれません。

Zoomのリモートコントロール攻撃

参考情報:

The Trail of Bits Blog,[Mitigating ELUSIVE COMET Zoom remote control attacks](https://blog.trailofbits.com/2025/04/17/mitigating-elusive-comet-zoom-remote-control-attacks/)

なお、昨年末に警察庁・内閣サイバーセキュリティセンター・金融庁連名で偽の採用試験関連で注意喚起が出ています。今一度ご確認ください。

警察庁/内閣サイバーセキュリティセンター/金融庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor によるサイバー攻撃について (注意喚起)」(令和6年12月24日)(https://www.npa.go.jp/bureau/cyber/pdf/20241224_caution.pdf)

タイポよりも怖い?生成AI時代の新たな罠 ─ Slopsquatting

生成AIやAIエージェントの普及でAIを使用したコーディングを行う人も増えていると思います。「typoもないし、いいじゃない?」と思う方も多いと思いますが、生成AIには「ハルシネーション」という最大の難点があります。人間のtypoぐらいの頻度で遭遇する現象の一つといっても言い過ぎではないかもしれません。そんなハルシネーションを狙って、偽のパッケージが用意されていたら?という内容のレポートが公開されました。

参考情報:

トレンドマイクロ株式会社「スロップスクワッティング:AIエージェントのハルシネーションにつけ込む攻撃手法」(https://www.trendmicro.com/ja_jp/research/25/g/slopsquatting-when-ai-agents-hallucinate-malicious-packages.html)

生成AI単体には生成内容の検証メカニズムがありません。このため、AIエージェントを利用したコーディングの場合はエージェント側の機能として備わっている検証機能を利用することが必要です。具体的な手法はレポートにも記載がありますが、日進月歩で新たな機能が登場する現状では最新の情報も併せて探すことをお勧めします。 また、エージェントを用いない場合も含めて、以下のようなリスク回避策を基本とするのもよいかもしれません。

  • 参照するパッケージ・モジュールを限定して、typosquattingやslopsquattingなどのリスクを回避する
  • やむを得ず新しいパッケージ・モジュールをインストールする場合は人の手を介したチェックを行うことで、リスクを抑制する

実際に筆者もプロンプトで利用パッケージを限定していますが、特に利便性の阻害を感じたことはありません。また、周囲とのコミュニケーションでパッケージ・モジュールの情報の交換、推奨などの情報を得ることも多くあり、AI時代のコーディングとはいえコミュニケーションも併せて重要であることを実感しているところです。

プロンプトエンジニアリングと検証の重要性

前出のレポートで指摘されている原因の一つにはプロンプトの一貫性やあいまいさといった自然言語による指示ならではの問題があります。プロンプトエンジニアリングなどについては以下の記事でもご紹介しています。ただし、モデル側の実装状況などによりユーザー側の努力の反映には限界があるため、必ず生成結果に対する人のチェック(一種のHuman in the Loop)はプロセスとして欠かさないことが望まれます。

関連記事:
「AIコーディング入門 第1回:Vibeコーディングとプロンプトエンジニアリングの基礎」(https://www.sqat.jp/kawaraban/38067/)

正規リポジトリの乗っ取りという最大の脅威

2025年7月、npmの開発者をターゲットにしたフィッシングが報告されました。この後、複数のパッケージの乗っ取りが報告されています。

npm開発者を狙ったフィッシング事例

オープンソースソフトウェア(OSS)経由のサプライチェーン攻撃

ここまででお気付きの方も多いと思いますが、今回取り上げた様々な攻撃手法はすべてオープンソースソフトウェア経由のサプライチェーン攻撃として、1つにまとめることができます。プログラミング言語の多く、そしてWebサイトの構築に用いられるJavaScriptのフレームワークの多くはオープンソースソフトウェアとして流通しています。プログラミング言語やJavaScriptのフレームワークは実際に利用するにあたって利便性を向上させる目的で多くのパッケージやモジュール、ライブラリなどがオープンソースとして開発・公開されています。これらのオープンソースソフトウェアは現在では多くが多数のコントリビューターとメンテナーによってGitHub上で公開され、開発が行われています。GitHubからnpmなどのパッケージ管理システムへの公開も一貫して行うことができるため、非常に利便性が高い反面、今までに挙げたような攻撃を仕掛けるための利便性も高くなっています。また、オープンソースソフトウェアは相互に依存性を持つことが多いことから、人気のあるモジュール・パッケージへの攻撃が多数のモジュール・パッケージやシステムへ影響を及ぼすことができます。これが、オープンソースソフトウェアへのサプライチェーン攻撃における最大の特徴ともいえるかもしれません。オープンソースソフトウェアを利用する以上、こういったリスクがあることは十分理解したうえで利用する必要があります。

オープンソースソフトウェアの利用の条件としてセキュリティ面でかなりハードルが高いのは事実ですが、一方で利便性・柔軟性・モダンなシステムの構築といった観点からオープンソースソフトウェアを全く利用しない(プロプライエタリソフトウェアだけで構築する)というのは難しいという現状に鑑みるとやむを得ない選択であるとも言えます。

開発者がとるべき対策

こういったケースに対応するには依存関係のチェックや追跡、SBOMによる管理が必要になります。依存関係のチェックや追跡にはGitHubを使用している場合ならばDependabotの利用、その他のコードレポジトリを対象とする場合は各種の依存関係トラックツールを使用する必要があります。SBOMで自身のコードのコンポーネントと依存関係の管理を合わせて行うことで、システム全体としての管理を行うことが求められます。

まとめ ― AI時代のオープンソースソフトウェア利用に求められる視点

タイプミスを悪用した Typosquatting、AIのハルシネーションに便乗する Slopsquatting、さらには正規リポジトリの乗っ取りといった攻撃は、いずれもオープンソースソフトウェアを媒介とするサプライチェーン攻撃として位置づけられます。これらは利便性と引き換えに大きなリスクを伴い、暗号資産の窃取やシステム侵害といった深刻な被害へとつながりかねません。OSSの依存関係は複雑で、人気パッケージが狙われることで広範囲に影響が及ぶことも少なくありません。そのため、参照パッケージを限定する運用、人による確認(Human in the Loop)、Dependabotなどの依存関係管理ツールの活用、SBOMによる包括的なコンポーネント管理 といった対策が不可欠です。AIを活用したコーディングが普及する中でも、「便利だから任せる」のではなく、常に検証と疑問を持ち続ける姿勢 が求められます。セキュリティと利便性の両立こそが、これからのOSS利用とAI開発における鍵といえるでしょう。


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年9月24日(水)12:50~14:00
    「製造業・自動車業界のためのサプライチェーン対策 -攻撃事例から学ぶ企業を守るセキュリティ強化のポイント-」
  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年10月8日(水)14:00~15:00
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    IPA 情報セキュリティ10大脅威からみる
    ― 注目が高まる犯罪のビジネス化 ―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版vol.20アイキャッチ画像(犯罪ビジネスとハッカーのイメージ写真)

    近年、サイバー犯罪はビジネス化が危惧されています。これまで高度な技術をもつ人だけが実行できていたサイバー攻撃も、攻撃のための情報がサービスとして公開されていたり、ツールを活用したりすることで、誰でも容易に実行することが可能となっています。犯罪のビジネス化が進む世の中で我々が対抗できる手段はあるのでしょうか。本記事では、注目される犯罪のビジネス化としてRaaSやDDoS攻撃などのビジネスモデルをご紹介しつつ、サイバー攻撃に備えるにはどのような手段をとればいいのか、という点について解説いたします。

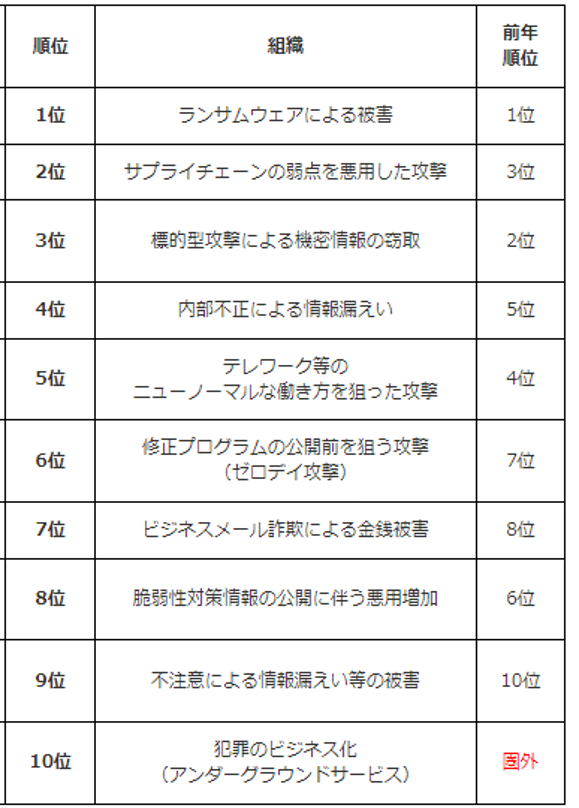
    「犯罪のビジネス化」が「情報セキュリティ10 大脅威」に5年ぶりのランクイン

    2023年1月25日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2023」(組織・個人)を発表しました。組織編の脅威に2018年を最後に圏外となっていた「犯罪のビジネス化(アンダーグラウンドサービス)」が再びランクインしました。

    アンダーグラウンドサービスとは、サイバー攻撃を目的としたツールやサービスを売買しているアンダーグラウンド市場で取引が成立し、経済が成り立つサービスのことです。これらのツールやサービスを悪用することで、攻撃者が高度な知識を有していなくとも、容易にサイバー攻撃を行うことが可能となります。そのため、ランサムウェアやフィッシング攻撃といったサイバー攻撃がますます誘発され、脅威となるのです。

    出典:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2023」(2023年3月29日)組織向け脅威

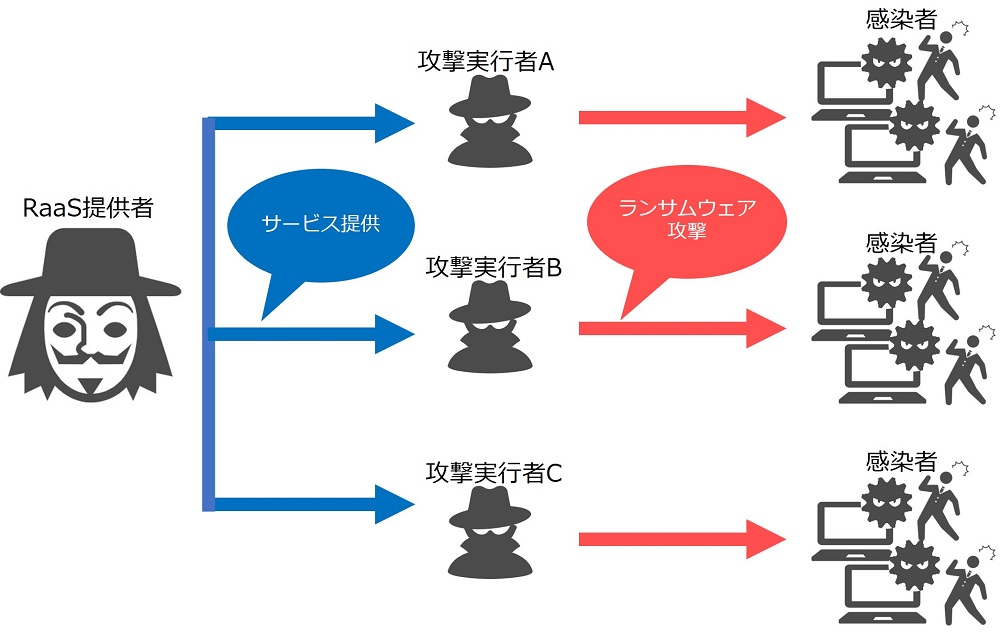
    ランサムウェアをサービスとして提供するRaaS(Ransomware-as-a-Service)

    勢いを増しているサイバー犯罪のビジネスモデルとしてRaaS(Ransomware-as-a-Service)があります。RaaSとはランサムウェアが主にダークウェブ上でサービスとして提供されている形態のことで、RaaSを利用した攻撃者は、得た身代金の何割かを開発者に取り分として渡す仕組みになっていて、そうやって利益を得ていることなどがあります。

    ランサムウェアが増加している理由についてはSQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「ランサムウェア攻撃に効果的な対策‐セキュリティ対策の点検はできていますか?‐」

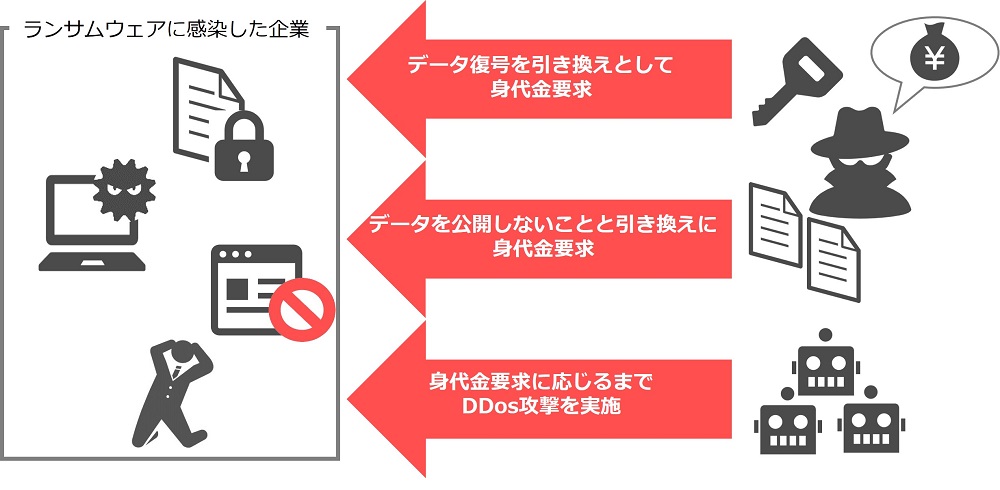
    図1:Raasビジネスを利用した攻撃の一例

    Raasビジネスを利用した攻撃の一例画像

    昨今のランサムウェア攻撃の特徴として、ランサムウェア攻撃により行われる脅迫は暗号化したデータを復旧するための身代金の要求に加えて、支払わなければ奪取したデータを外部に公開するといった二重の脅迫から、さらに支払うまでDDoS攻撃(※)を行うといった三重の脅迫から、さらにはそれでも支払いを拒否された場合には、盗んだ情報をオークションで売られてしまうといった事態に発展するなど、より被害が拡大しています。
    ※DDoS攻撃・・・多数の発信元から大量のデータを送り付けることでサーバを停止させる攻撃のこと。

    図2:データの暗号化+データの公開+DDos攻撃による三重脅迫

    データの暗号化+データの公開+DDos攻撃による三重脅迫画像

    また、従来のランサムウェアの攻撃の手口は不特定多数に対して無差別に行うばらまき型と呼ばれる手法でしたが、近年では攻撃手法が多様化しています。以下の表は攻撃手法と事例です。

    年月攻撃手法事例
    2020/6標的型ランサムウェア攻撃 国内自動車メーカーの社内システムが、EKANSの攻撃を受け、日本を含む各国拠点で一時生産停止に陥るなど大きな被害を受ける。
    2022/1USBデバイスを使用した
    ランサムウェア攻撃
    米国で攻撃者が官公庁や有名販売サイトを装い、パソコンに接続することでランサムウェアを感染させる細工を施したUSBデバイスを送付。2021年8月には運輸および保険業界の企業、11月には防衛産業企業に送られており、FBIが注意喚起を行う*10。
    2022/10サプライチェーン攻撃に
    よるランサムウェア感染
    2022年10月の大阪府の病院を狙った事例では、同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道があった。

    取り上げた事例の詳細について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    2022年6月の事例:「ランサムウェア最新動向2021 ―2020年振り返りとともに―」
    2022年10月の事例「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

    このように、被害者が身代金の要求により応じやすくなるような脅迫に変化し、また攻撃手法も多様化することにより、攻撃の巧妙化によって高い収益をあげられることから、今後もランサムウェア攻撃は続くことでしょう。その背景には攻撃の実行ハードルを下げるRaaSの存在があることが考えられます。

    フィッシング攻撃やDDoS攻撃もサービス化へ

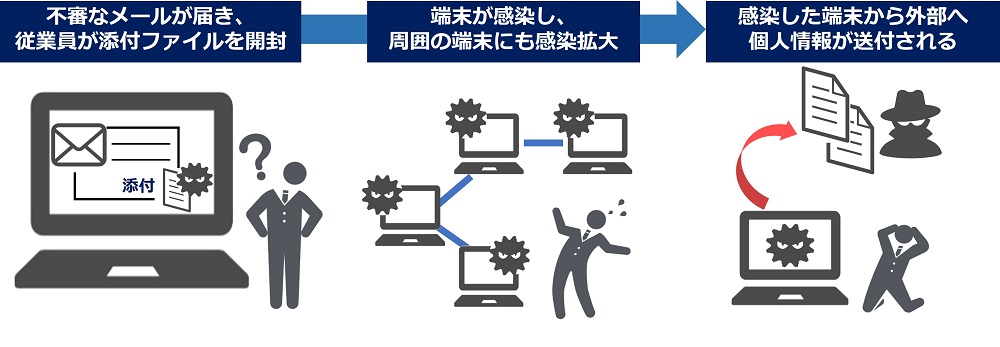
    フィッシング攻撃とは、有名企業等になりすますなどして偽装したメールやSMSにより、本物そっくりの偽サイトに誘導したり、悪意ある添付ファイルを実行させようとしたりするサイバー攻撃です。このフィッシング攻撃により、マルウェアを使った重要情報の奪取や、ランサムウェアの感染拡大などを行う事例*2も確認されています。

    2022年11月から感染が再拡大しているマルウェア「Emotet」も、この手口を利用することで拡大しました。Emotetに感染し、メール送信に悪用される可能性がある.jpメールアドレスの数は、Emotetの感染が大幅に拡大した2020年に迫る勢いとなっています。

    図3:Emotetの攻撃例イメージ図

    Emotetの攻撃例イメージ図画像

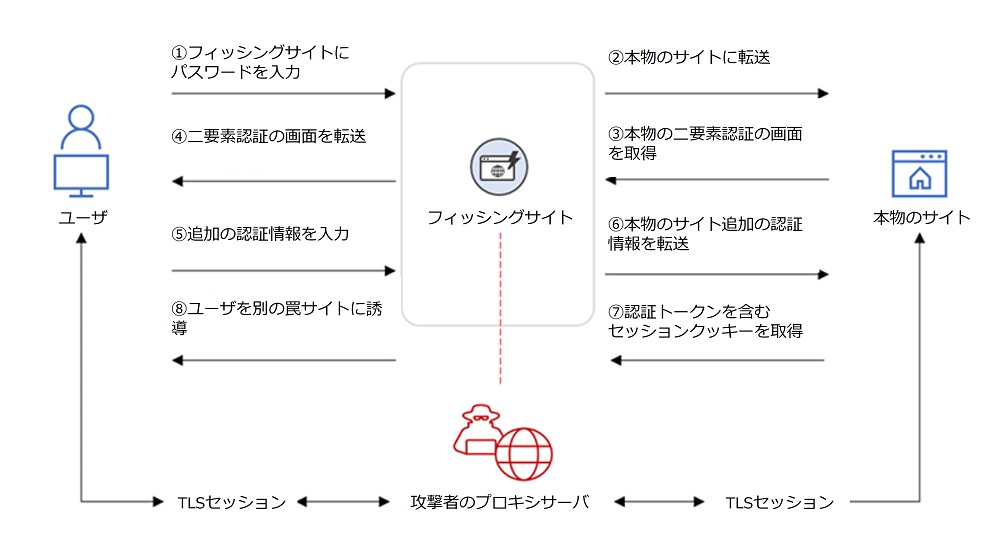
    フィッシング攻撃もサービス化が進んでいます。2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。このPhaaSは「EvilProxy」と命名され、二要素認証による保護を回避する手段として、「リバースプロキシ」と「クッキーインジェクション」を使用し、被害者のセッションをプロキシング(代理接続)するというものです。このような複雑な仕組みの攻撃がサービス化されたことにより、今後フィッシング攻撃がますます活発化することが考えられます。

    「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」図
    出典:Resecurity「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」より弊社和訳

    そのほかにも、直近では米国で定額料金を支払うことで代行してDDoS攻撃を行うサービス「DDoS攻撃代行サブスクリプションサービス」を提供するサイトの運営者が逮捕される事件*3がありました。DDoS攻撃を行う目的は「金銭目的」「嫌がらせ」「抗議の手段」「営利目的」など攻撃者の背景によって異なります。逮捕に至ったこのサービスでは2000人以上の顧客を抱えており、これまでに20万件以上のDDoS攻撃を実行したと報道がありました。ここからみえてくるのは、様々な事情を抱えた攻撃者にとって、「求められているサービス」であったということです。

    犯罪ビジネスサービス利用者の標的にならないために

    ここまでランサムウェアやフィッシング等のサイバー攻撃がビジネス化されている例をみてきました。このように犯罪に使用するためのサービスは、アンダーグラウンド市場で取引され、これらを悪用したサイバー攻撃が行われるというビジネスモデルが存在しているのです。サービスを利用するだけで、高度な知識をもたない攻撃者であっても、容易にサイバー攻撃を行えることから、犯罪のビジネス化は今後さらに進み、特にランサムウェア攻撃やフィッシング攻撃は活発化することが考えられます。

    これらの犯罪ビジネスサービス化の拡大により増えることが想定されるランサムウェア攻撃とフィッシング攻撃に対して、攻撃を行う機会を与えないために以下のような基本的な対策が有効でしょう。

    ランサムウェア対策

    ■定期的なバックアップの実施と安全な保管
     (物理的・ネットワーク的に離れた場所での保管を推奨)
     ⇒バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続
     ⇒バックアップに使用する装置・媒体は複数用意する
     ⇒バックアップから復旧(リストア)可能であることの定期的な確認
    ■OSおよびソフトウェアを最新の状態に保つ
    ■セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
    ■認証情報の適切な管理(多要素認証の設定を有効にするなど) など

    フィッシング対策

    ■ソフトウェアを最新にするなどパソコンやモバイル端末を安全に保つ
    ■従業員教育を行う
     ⇒不審なメールやSMSに注意する
     ⇒メールやSMS内に記載されたURLを安易にクリックしない
     ⇒メールやSMSに添付されたファイルを安全である確信がない限り開かない
    ■標的型攻撃メール訓練の実施 など

    なお、セキュリティ対策は一度実施したらそれで終わりというものではありません。サイバー攻撃の手口は常に巧妙化し、攻撃手法も進化し続けているためです。脆弱性診断を定期的に行うなど、継続してサイバー攻撃に備えていくことが必要です。また、セキュリティ対策を実施した後も、侵入される可能性はないのか、万が一感染した場合はその影響範囲はどの程度かといった現状把握を行い、実装したセキュリティ対策の有効性を確認することが大切です。

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    <侵入前・侵入後の対策の有効性確認>

    BBSecでは、第一段階に侵入を防ぐ対策を行い、第二段階にもし侵入されてしまった場合に被害を最小化する対策を行うことで、多層防御を実現する、「ランサムウェア対策総点検+ペネトレーションテスト」の組み合わせを推奨しています。

    ※外部サイトにリンクします。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像