脆弱性診断の基礎と実践!手動診断とツール診断の違いを徹底解説第3回:手動診断とツール診断、どちらを選ぶべきか?最適な診断方法の選び方

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
手動診断とツール診断、どちらが自社に最適なのか?本記事では、「脆弱性診断の基礎と実践」をテーマに全3回のシリーズのうちの最終回として、手動診断とツール診断の両者の特性や違いを比較し、診断方法を選ぶポイントを解説します。最適な診断方法を見極め、継続的なセキュリティ対策を実現しましょう。

手動診断とツール診断の違い

脆弱性診断には「手動診断」と「ツール診断」の2つの手法があり、それぞれに検出できる脆弱性の範囲、診断の精度、コストや時間といった違いがあります。適切な診断方法を選ぶためには、それぞれの特性を理解することが重要です。

検出可能な脆弱性の範囲

診断手法検出可能な脆弱性の範囲
ツール診断CVE、OWASP Top 10などに基づき脆弱性を自動検出。ただし、システム固有の処理に関連する脆弱性の検出や複雑な攻撃手法には対応が難しい。
手動診断ツール診断では発見が難しいカスタムアプリの脆弱性や認証回避の脆弱性も検出可能。

ツール診断はパターンマッチングに基づく脆弱性スキャンが主であり、定型的なセキュリティホールの発見に優れています。一方、手動診断はシステムごとの特性を考慮した診断が可能で、セキュリティエンジニアによる最新の攻撃手法に基づいたシナリオでの診断にも対応できます。

診断の精度

診断手法精度
ツール診断短時間で広範囲の診断が可能だが、誤検知(False Positive)や見落とし(False Negative)が発生することがある。
手動診断セキュリティエンジニアが攻撃者視点で分析するため、より正確な脆弱性の特定が可能。誤検出を減らし、実際のリスクを精密に評価できる。

ツール診断は効率的に多くのシステムをスキャンできるメリットがありますが、誤検出や見落としのリスクがあるため、結果を精査する必要があります。手動診断は攻撃手法を考慮したテストを実施できるため、リスクの深刻度を正確に判断しやすいのが特長です。

コストと時間の違い

診断手法コスト時間
ツール診断比較的低コストである。短時間で診断可能(数時間~1日程度)。規模が小さいシステムであれば、数時間程度で診断が完了するため、定期的なスキャンが容易。場合によっては24時間いつでも診断が可能
手動診断専門のエンジニアが対応するためコストが高い。診断の範囲や内容によって費用が変動時間がかかる(数日~数か月)。対象システムの複雑さにより診断期間が変動

ツール診断は、コストを抑えて素早く診断ができる点が魅力ですが、ツールの設定や診断結果の解釈には専門知識が必要です。手動診断はコストや時間がかかるものの、外部のセキュリティ専門企業などに委託することによって、より精密な脆弱性評価が可能です。特に重要なシステムや高度なセキュリティ対策が求められる場面では有効です。

診断方法を選ぶ際のポイント

以下のポイントを考慮し、適切な診断方法を選ぶことが重要です。

組織の規模やセキュリティ方針に合わせた選択

組織の特徴推奨される診断方法
スタートアップ・中小企業(コストを抑え、効率的に診断したい場合)コストを抑えつつ効率的な診断を行いたい場合は、ツール診断が適している。自動化により定期的なチェックが可能。
大企業・金融・医療・官公庁高度なセキュリティ対策が求められるため、手動診断+ツール診断の組み合わせが効果的。特に重要システムには手動診断を推奨。
クラウド環境を利用する組織クラウド環境特有のリスクに対応するため、クラウドセキュリティに特化したツール診断と、必要に応じた手動診断の併用が理想的。

どのような診断が必要か

診断対象推奨される診断方法
WEBアプリケーションツール診断で基本的な脆弱性をチェックし、重要な部分に手動診断を実施。特に、認証機能や決済機能の診断には手動診断が有効。
ネットワークセキュリティネットワークスキャンツール(例:Nmap、Nessus)を活用し、必要に応じて手動で詳細な分析を実施。ファイアウォールの設定やアクセス制御の確認が重要。
クラウド環境(AWS、AZURE、GCPなど)クラウド専用の脆弱性診断ツールを活用し、アクセス制御や設定ミスをチェック。特に、IAM(Identity and Access Management)の監査が必要な場合は手動診断も推奨。

ポイント:

  • Webアプリケーションの診断では、ツール診断でOWASP Top 10の脆弱性をスキャンし、カスタムアプリの診断には手動診断を追加するのが理想的
  • ネットワーク脆弱性診断では、ツール診断でポートスキャンを行い、不審な通信や設定の誤りを手動診断で確認する方法が有効
  • クラウド環境は設定ミスが原因の脆弱性が多いため、ツール診断を活用して広範囲をスキャンし、リスクの高い設定には手動診断を組み合わせることが推奨される

手動診断とツール診断の組み合わせ

手動診断とツール診断にはそれぞれメリットと限界があり、両者を適切に組み合わせることで、より高精度なセキュリティ対策が可能になります。ツール単独での診断では見落とされるリスクを補完し、組織のセキュリティレベルを向上させる戦略的なアプローチが求められます。

両者を組み合わせることで得られるメリット

スキャンの自動化と専門家による精査が両立

  • ツール診断で迅速に広範囲をスキャンし、重大なリスクが懸念される部分のみ手動診断を実施
  • 手動診断でツールの誤検出を精査し、実際のリスクを正確に判断

費用対効果の向上

  • 低コストでツール診断を定期的に実施し、大きな問題が発覚した場合のみ手動診断を適用することで、予算を最適化

診断結果の精度向上

  • ツール診断のスキャン結果を専門家が分析し、追加の手動診断を行うことで、より正確な脆弱性評価が可能

効果的なセキュリティ診断戦略の構築

手動診断とツール診断を組み合わせることで、組織ごとのセキュリティ要件に応じた診断戦略を構築できます。

(1) 定期的なスキャン+詳細なリスク分析

  • ツール診断を月次・四半期ごとに実施し、継続的にセキュリティ状況を監視
  • 重大なリスクが検出された場合のみ、対象システムの手動診断を実施して詳細分析

(2) システムの重要度に応じた診断手法の選択

  • 基幹システム・決済システムなどの重要システム
    手動診断を優先し、高精度な診断を実施
  • 一般的なWebアプリ・社内システム
    ツール診断で定期的にチェックし、基本的なリスクを管理

(3) インシデント対応と診断の連携

  • 過去のセキュリティインシデントの発生状況を分析し、手動診断で重点的にチェックすべき領域を特定
  • ツール診断のログを蓄積し、将来の診断方針に反映

適切な脆弱性診断サービスの選び方

診断会社を選ぶ際のポイント

脆弱性診断を外部に委託する場合、診断会社の選定は重要な要素となります。まず、診断の実績を確認し、自社の業界やシステムに適した経験があるかをチェックしましょう。特に、金融・医療・ECなどの高いセキュリティが求められる分野では、業界特有のリスクを理解している診断会社が望ましいでしょう。次に、対応範囲を確認し、Webアプリ、ネットワーク、クラウド環境など、自社のシステム構成に適した診断を提供できるかを見極めます。また、診断後のサポート体制も重要なポイントです。診断結果のレポート提供だけでなく、脆弱性修正のアドバイスや再診断が可能かどうかも確認し、長期的なセキュリティ強化に役立つパートナーを選びましょう。

費用対効果を考慮した最適な診断プランの検討

脆弱性診断のコストは組織にとって大きな課題ですが、単純に安価なサービスを選ぶのではなく、費用対効果を考慮した診断プランの選定が重要です。まず、診断の頻度と範囲を明確にし、必要最低限のコストで最大の効果を得られるプランを検討します。たとえば、定期的な診断が必要な場合はツール診断を活用し、重大なシステムについては手動診断を実施する組み合わせが有効です。また、診断会社ごとに料金体系や提供サービスが異なるため、複数社のプランを比較し、自社に最適なものを選択することが求められます。さらに、初回診断の割引や無料トライアルなどを活用することで、コストを抑えつつ診断の質を確認する方法も有効です。

まとめ:企業にとって最適な診断方法を選択する

脆弱性診断を効果的に活用するためには、自社のシステムやセキュリティ方針に適した診断方法を見極めることが重要です。コストを抑えながら広範囲をスキャンできるツール診断、高度な攻撃手法にも対応可能な手動診断、それぞれの特性を理解し、適切に使い分けることが求められます。また、企業の業種やシステムの重要度によって、手動診断とツール診断の組み合わせを検討することが望ましいです。

さらに、脆弱性診断は一度実施すれば終わりではなく、継続的なセキュリティ対策が必要です。サイバー攻撃の手法は日々進化しており、新たな脆弱性が発見される可能性があるため、定期的な診断と適切なセキュリティ対策の実施が欠かせません。企業のセキュリティレベルを維持・向上させるために、継続的な診断計画を立て、適切な対策を講じることが重要です。

BBSecでは

当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。

<SQAT診断サービスの特長>
Webアプリケーション脆弱性診断バナー

<デイリー自動脆弱性診断 -Cracker Probing-Eyes®->
CPEサービスリンクバナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

―第1回「手動診断のメリットとは?」はこちら―
―第2回「ツール診断のメリットとは?」はこちら―


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

脆弱性診断の基礎と実践!
手動診断とツール診断の違いを徹底解説
第2回:ツール診断のメリットとは?

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ツール診断は、短時間で広範囲をスキャンし、コストを抑えながら効率的にセキュリティ対策を実施できる手法です。本記事は「脆弱性診断の基礎と実践」をテーマに全3回のシリーズのうちの第2回として、脆弱性診断の手法の一つであるツール診断のメリットや適しているケースについて解説します。

第1回「手動診断のメリットとは?」はこちら

ツール診断とは?

ツール診断とは、セキュリティベンダーが商用または自社開発した脆弱性診断ツールを使用し、システムやアプリケーションのセキュリティ上の脆弱性を自動的に検出する手法です。自動診断とも呼ばれ、比較的手軽に実施できるため、開発段階での利用や定期的な簡易診断としても活用されています。ただし、機械的な検査であるため、過検知や誤検知が含まれることが多く、その結果は技術者が補正することで正確な情報が得られます。ツール診断は、コストを低減しつつ最新のセキュリティ状態を保つ手段として有効です。

ツール診断の一般的な実施プロセス

ツール診断は、一般的に以下の流れで実施されます。

1.スキャンの対象設定

  • 診断対象のIPアドレス、ドメイン、アプリケーションURLなどを指定
  • 必要に応じて認証情報を設定し、ログイン後の動作も診断

2.脆弱性スキャンの実行

  • 診断ツールが自動で対象システムをスキャンし、脆弱性を検出
  • 既知の攻撃パターン(シグネチャ)を照合し、不正アクセスのリスクを評価

3.診断結果の解析

  • スキャン結果をもとに、発見された脆弱性の種類や影響範囲を整理
  • 誤検知が含まれていないかチェック(必要に応じて手動で確認)

4.結果レポートによる対策検討

  • 検出された脆弱性のリスクレベルを分類(例:高・中・低)し、結果を出力
  • 修正が必要な項目をリストアップし、対応策を検討

ツール診断のメリット

ツール診断を実施するメリットは、特に以下の3つの点があります。

1.短時間での診断が可能(大量のシステムやWebサイトを効率的にチェック)

ツール診断の最大の強みは、短時間で一括チェックが可能な点です。

  • 手動診断では膨大な時間がかかる大規模システムでも、診断対象を絞ることにより迅速にスキャンが可能。
  • 企業が運営する複数のWebサイトやサーバを一度に診断できる。

2.コストを抑えやすい(手動診断より低コストで運用可能)

ツール診断は自動化によって効率的になり、手動診断より低コストでの運用が可能です。

  • エンジニアの人的コストを削減
    ・手動診断は専門のセキュリティエンジニアが時間をかけて実施するため、コストが高くなりがち。
    ・ツール診断は自動で診断を行うため、人的リソースを節約できる。
  • 継続的な診断でも費用負担が少ない
    ・手動診断は1回ごとの費用が高く、頻繁に実施するのが難しい。
    ・ツール診断ならライセンス契約やサブスクリプション型などのツールを利用するため、低コストで定期的に診断することが可能。
  • 導入・運用の負担が少ない
    ・クラウド型の診断ツールも多く、専用機材の導入不要でスムーズに利用開始ができる。

3.定期的な診断が容易(スケジュールを自動化できる)

セキュリティ対策は一度行えば終わりではなく、継続的な監視と対策が不可欠です。ツール診断を活用すれば、コストを抑えつつ、定期的なスキャンを自動で実施し、最新の脆弱性を常にチェックできます。

  • スケジュール設定で定期スキャンが可能
    ・ツールを活用すれば、毎週・毎月・四半期ごとの定期スキャンを自動化できる。
    ・システムの更新後(パッチ適用後など)の検証にも活用できる。
  • 継続的なセキュリティ監視ができる
    ・手動診断では頻繁に実施するのが難しいが、ツールなら日常的なセキュリティ監視が可能。
    ・システム改修のたびに手動診断を依頼するより、ツールを活用して迅速に問題を検出できる。

ツール診断が適しているケース

ツール診断は特に以下のケースで実施が推奨されます。

1.定期的にスキャンしてセキュリティリスクを管理したい企業

ツール診断を導入することで、定期的なスキャンを自動化し、常に最新のセキュリティ状態を維持できます。

  • システムのアップデート後に迅速なリスクチェックが可能
    ・OS、アプリケーション、ミドルウェアのアップデート後に、脆弱性が新たに発生していないか即時に確認ができる。
    ・システム改修や機能追加時の影響を即座に確認できる。
  • 運用中のシステムに影響を与えない
    ・日常業務に影響を与えず、バックグラウンドで実施できる。

2.コストを抑えながらセキュリティ対策を進めたい場合

セキュリティ診断を実施したいものの、手動診断の高コストがネックとなる組織にとって、ツール診断は費用対効果の高い選択肢です。

  • 人件費が抑えられるため、低コストで運用可能
  • 大規模なシステムでもコストを抑えやすい
    特に、中小企業や予算が限られた組織にとって、手軽にセキュリティ対策を実施できる手法となる。
  • 社内での脆弱性診断の内製化が可能
    手動診断は外部のセキュリティ専門企業へ依頼するケースが多いが、ツール診断は自社で運用可能なため、外部委託のコストを抑えられる。

3.基本的な脆弱性を素早く把握したい場合

ツール診断なら、開発段階や運用中のシステムに対して、迅速にリスクを把握し、適切な対応が可能になります。

  • 即時スキャンで迅速な脆弱性検出
  • 開発段階での脆弱性検出に活用
    ・開発中のWebアプリやシステムに対して、リリース前に簡易スキャンを実施できる。
    ・これにより、本番環境でのリスクを最小限に抑えられる。

ツール診断の限界

ツール診断はコストを抑えて効率的に運用できる点がメリットですが、場合によってツール診断だけでは限界があります。

1.誤検出や見落としの可能性がある

ツール診断は、自動でシステムの脆弱性をチェックする仕組みですが、その診断結果には誤検知(False Positive)や見落とし(False Negative)が含まれる可能性があります。

  • 誤検知(False Positive)
    ・実際には問題のないコードや設定を「脆弱性あり」と誤って検出するケース。
    ・例:「このページの入力欄にSQLインジェクションのリスクがある」とツールが指摘するものの、実際には適切なエスケープ処理が施されている場合。
  • 見落とし(False Negative)
    ・実際には脆弱性が存在するのに「問題なし」と判定してしまうケース。
    ・例:カスタム開発された認証フローに不備があっても、一般的な攻撃パターンにマッチしないため検出されない。
  • 誤検知や見落としの原因
    ・ツールの設定ミス:適切なスキャン設定を行わないと、正しい診断結果が得られない。
    ・検出ロジックの限界:ツールは既知の脆弱性パターンをもとに診断を行うため、未知の脆弱性やゼロデイ攻撃の検出には弱い。
    ・環境依存の問題:特定のアプリケーションやネットワーク環境では正しく診断できないことがある。

2.システム固有の脆弱性や複雑な攻撃パターンには対応できない

ツール診断は、主に既知の脆弱性をパターンマッチングによって検出するため、システム固有の処理に関わる脆弱性や、複雑な攻撃パターンには対応できません。

  • システム固有の処理に関連する脆弱性の例
    ・決済システムの不正操作:カートに入れた商品の価格を改ざんする攻撃。
    ・アクセス制御の不備:本来は管理者のみアクセス可能な機能を一般ユーザが利用できてしまう。
    ・認証バイパス:特定のリクエストを送ることで、パスワードなしでログインできてしまう。
  • 複雑な攻撃パターンの例
    ・API連携を悪用した攻撃:ツール診断ではAPI間の不正な連携による情報漏えいを検出しづらい。
    ・多段階の攻撃手法(チェーン攻撃):攻撃者が複数の脆弱性を組み合わせて攻撃する手法は、ツール単独では検出が難しい。

ツール診断は、効率的でコストパフォーマンスに優れたセキュリティ診断の手法ですが、その限界も理解し、必要に応じて手作業による診断と組み合わせることで、より信頼性の高いセキュリティ対策が可能となります。

まとめ

ツール診断は、自動化された脆弱性診断ツールを活用し、短時間で広範囲をスキャンできる効率的なセキュリティ対策です。手動診断と比べてコストを抑えながら、定期的な診断が容易に実施できるため、継続的なセキュリティリスク管理に適しています。また、基本的な脆弱性を素早く把握できるため、初期段階のリスク検出や、手動診断の補助としても活用可能です。しかし、ツール診断には誤検知や見落としといったリスクのほか、ビジネスロジックの脆弱性や複雑な攻撃手法の検出が難しいというデメリットが存在するため、単独では限界があります。そのため、より高度なセキュリティ対策を実現するには、手動診断との組み合わせが重要となります。

Webアプリケーション脆弱性診断バナー
CPEサービスリンクバナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

―第1回「手動診断のメリットとは?」はこちら―
―第3回「手動診断とツール診断、どちらを選ぶべきか?最適な診断方法の選び方」はこちら―

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

テレワーク環境に求められるセキュリティ強化

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

テレワークセキュリティ2.26更新版サムネイル

テレワークの普及に伴い、セキュリティ対策の重要性が一層高まっています。特に、在宅勤務やモバイルワークなど、多様な働き方が浸透する中で、情報漏えいや不正アクセスといったリスクへの対応が求められます。本記事では、最新のガイドラインや具体的な対策を踏まえ、テレワーク環境におけるセキュリティ強化のポイントを解説します。

テレワークの現状とセキュリティの重要性

総務省によれば、テレワークは「ICT(情報通信技術)を利用し、時間や場所を有効に活用できる柔軟な働き方」と定義されています。

テレワークを推進する総務省が刊行する「テレワークセキュリティガイドライン(第5版)」では、テレワークの形態を自宅を勤務場所とする「在宅勤務」、出先や移動中に作業する「モバイル勤務」、本社から離れた営業所やシェアオフィスなどを利用する「サテライトオフィス勤務」の3つに分類しています。

これらの働き方は柔軟性を提供する一方で、情報セキュリティの観点から新たな課題も浮上しています。特に、家庭内ネットワークの脆弱性や公共のWi-Fiを利用する際のリスクなど、従来のオフィス環境とは異なる脅威が存在します。

テレワークのセキュリティの基本的考え方

ガイドラインでは、クラウドサービスの活用やゼロトラストセキュリティの概念など、最新のセキュリティ動向を踏まえた対策が示されています。また、中小企業向けには「テレワークセキュリティに関する手引き(チェックリスト)」が提供されており、具体的な対策項目が整理されています。

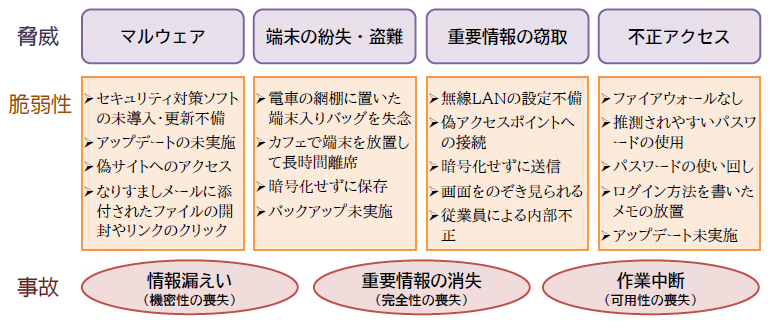
図:テレワークにおける脅威と脆弱性について

(画像出典:総務省:「テレワークセキュリティガイドライン(第5版)」より一部抜粋)

テレワークにおけるセキュリティ対策の基本方針

テレワーク環境のセキュリティ対策は、「ルール」「人」「技術」の3つの要素のバランスが重要です。総務省のガイドラインでは、以下のポイントが強調されています。

  • ルールの整備:情報セキュリティポリシーの策定や、テレワーク時のデバイス使用に関する規定を明確にする
  • 人への教育:従業員に対する定期的なセキュリティ教育や訓練を実施し、フィッシング詐欺やマルウェアへの対処方法を周知する
  • 技術的対策:VPNの導入や多要素認証の活用、最新のセキュリティパッチの適用など、技術的な防御策を講じる

テレワーク環境下の人を狙ったサイバー攻撃

総務省ガイドラインが示す「ルール」「人」「技術」の中でも、特に忘れてはならない重要ポイントは人の問題です。令和元年度の情報通信白書においても、「ソーシャルエンジニアリング」が再び攻撃の中心になるという予測を紹介しています。

ソーシャルエンジニアリング対策としては、警視庁が「そのテレワーク、犯罪者が狙ってる!」と題する動画や、短編アニメ「テレワーク勤務時のセキュリティ基本篇」、啓発チラシ「ちょっと待って! そのテレワーク、セキュリティは大丈夫?」などを公開配布しています。

オフィスでみんなが席を並べて仕事していたら、いつもと違うメールが着信しても「こんなメールが届いた」と、隣席の同僚や情報システム部門に気軽に相談することができます。しかしテレワークではそれが簡単ではなくなります。人間心理の隙間を衝くような標的型攻撃メールなどに今まで以上に警戒が必要です。

また、政府のセキュリティ機関である内閣サイバーセキュリティセンター(NISC)は2020年4月、「テレワークを実施する際にセキュリティ上留意すべき点について」と題したテレワークに関する注意喚起を行っています。

NISCの注意喚起では、「政府機関」「重要インフラ事業者」「国民一般」の3つのカテゴリー毎に、セキュリティポリシーやルール整備、ICT環境の準備、安全な接続方法であるVPNやリモートデスクトップなどの技術活用にあたっての留意事項、遠隔会議システムの安全な利活用、機器のアップデートやパスワードの複雑化など、必要なセキュリティ対策がリストアップされています。

さらに、ノートPCの支給が間に合わずに個人端末の使用を許す場合もあり、これまでのような情報システム・IT部門による一括管理は難しくなりました。情報システム部門が個人端末に対してどこまで管理できるかの法的な問題もあります。また、一般社員に向けて、テレワークのセキュリティの留意点を告知したとしても、すべての社員がその内容を理解できているとは限りません。従業員向けの通達の意味が分からない場合、そのまま放置される可能性はどの程度あるでしょうか。それがリスクにつながるのであれば、通達の方法を変更するべきです。全従業員による確実な実施を徹底するため、情報システム部門からの通達内容において、使用されているIT用語は読み手のスキルレベルに対して適切か、耳慣れないと想定される言葉やプロセスは図を使用するなどして誰にでも等しくわかるような説明がなされているか、といった観点の校閲を設けるくらいの心構えが必要です。

テレワーク環境下でのセキュリティ対策

テレワーク環境の安全性を確保するためには、以下のようなポイントでセキュリティ対策を実施することを推奨いたします。

  • デバイスの管理:業務用デバイスと私用デバイスを明確に区別し、業務データの漏えいを防止する
  • ネットワークの安全性確保:自宅のWi-Fiには強固なパスワードを設定し、公共のWi-Fi利用は避ける
  • データの暗号化:重要なデータは暗号化し、万が一の情報漏えいに備える
  • アクセス権限の管理:必要最小限のアクセス権限を設定し、不正アクセスを防ぐ
  • 定期的なセキュリティ診断:専門機関によるセキュリティ診断やペネトレーションテストを実施し、システムの安全性を確認する

技術的な対策だけでなく、従業員のセキュリティ意識の向上や定期的なルールの見直しを行い、組織全体で継続的にセキュリティ対策を強化していくことが重要です。

セキュリティ診断もリモートで実施可能

情報システム部門が安全のためにできることがもうひとつあります。それは、リモートワーク環境を構成するVPN機器や認証サーバ、クラウド環境の接続拠点といったアクセスの出入り口における設定不備や、不正アクセスの原因となりうるセキュリティ上の欠陥の有無について、ハードやソフト面のセキュリティ診断を行うことです。

Webアプリケーションの脆弱性診断や、脆弱性が悪用された場合のインパクトを事前に調べるペネトレーションテストといったセキュリティ診断の多くは、インターネットを介して行うことができます。新型コロナ感染症対策でテレワークを経験した企業では、今後もテレワークを希望する人が少なくありません。今後もこうした働き方を継続するのであれば、一度は脆弱性の有無を確認し、安全な環境で業務を行えるよう環境を整備することをお勧めします。

まとめ

・新型コロナウイルス感染対策にともない、多くの組織が拙速にテレワークに移行したためセキュリティの課題がある。
・まずは警視庁や内閣サイバーセキュリティセンターの注意喚起を参照。
・総務省の出している詳しいガイドラインに沿って「ルール」「人」「技術」を見直そう。
・VPN機器やクラウド環境などテレワーク環境全体のセキュリティ診断を受けよう。

【関連情報】

●<インタビュー>上野 宣 氏 / ScanNetSecurity 編集長

●<コラム>「ゼロトラストアーキテクチャ」とは?

Security NEWS TOPに戻る
バックナンバー TOPに戻る


ウェビナー開催のお知らせ

  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    診断結果にみる情報セキュリティの現状 ~2023年上半期 診断結果分析~

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    SQAT® Security Report 2023-2024年秋冬号

    2023年上半期診断結果分析サムネ画像(PCの画面イメージ)

    BBSecの脆弱性診断

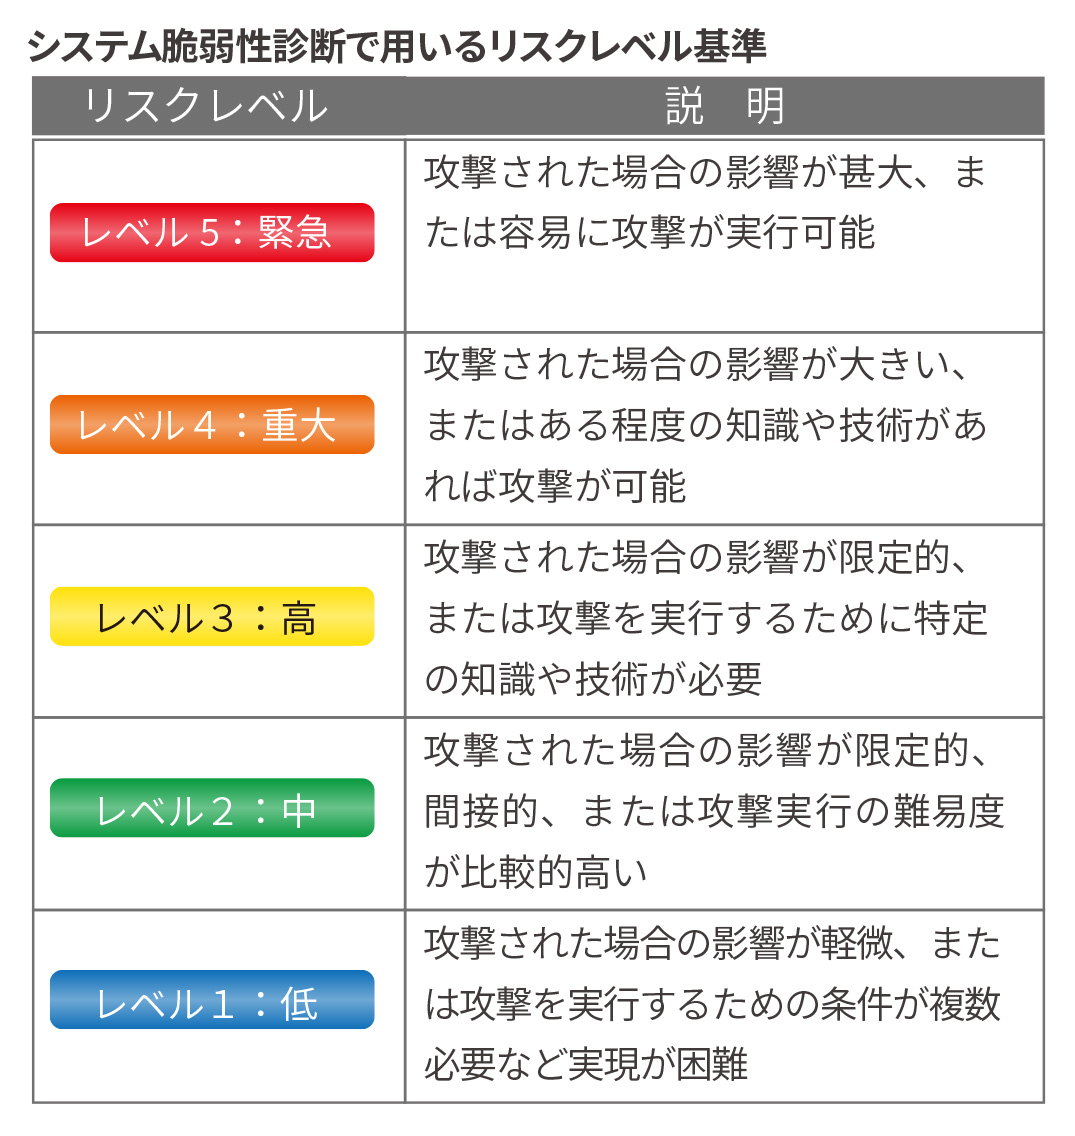
    システム脆弱性診断で用いるリスクレベル基準

    BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しており、高い網羅性とセキュリティ情勢を反映した診断を実現するため、セキュリティエンジニアおよびセキュリティアナリストが高頻度で診断パターンを更新し、診断品質の維持・向上に努めている。検出された脆弱性に対するリスク評価のレベル付けは、右表のとおり。

    脆弱性診断サービスの基本メニューである「Webアプリケーション脆弱性診断」・「ネットワーク脆弱性診断」の2023年上半期(1月~6月)実施結果より、セキュリティ対策の実情についてお伝えする。

    2023年上半期診断結果

    Webアプリ/NW診断実績数

    2023年上半期、当社では12業種延べ553企業・団体、3,396システムに対して、脆弱性診断を行った(Webアプリケーション/ネットワーク診断のみの総数)。

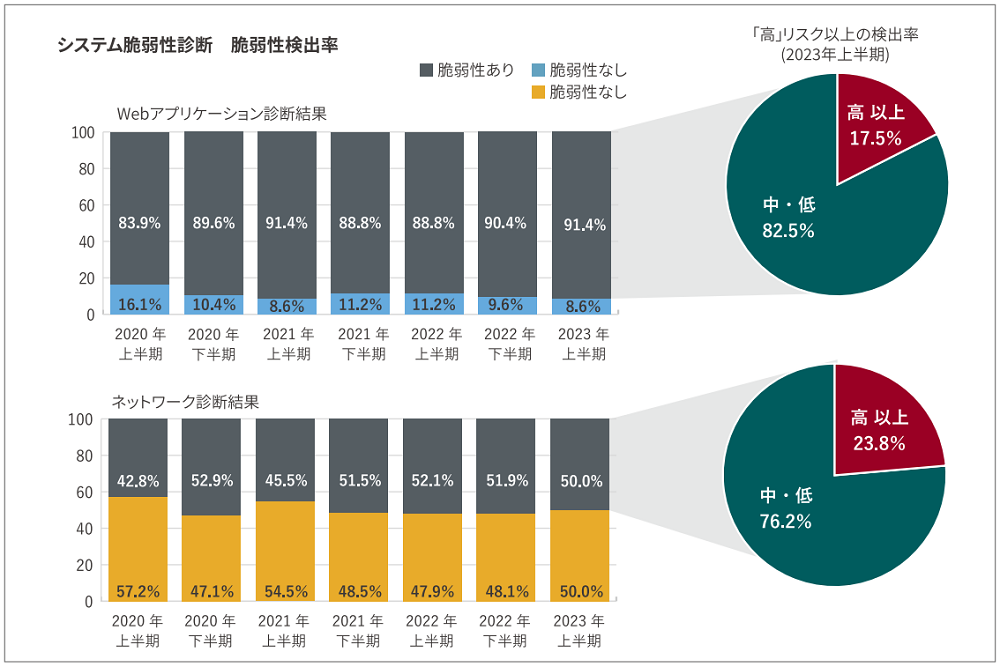
    2023年上半期システム脆弱性診断 脆弱性検出率の棒・円グラフ

    9割のシステムに脆弱性

    「Webアプリケーション診断結果」の棒グラフのとおり、Webアプリケーションに おいて、なんらかの脆弱性が存在するシステムは9割前後で推移を続けている。検出された脆弱性のうち危険度レベル「高」以上(緊急・重大・高)の割合は17.5%で、6件に1件近い割合で危険な脆弱性が検出されたことになる。

    一方、ネットワーク診断では、なんらかの脆弱性があるとされたシステムは約半数だったが、そのうちの危険度「高」レベル以上の割合は23.8%で、5件に1件以上の割合であった。

    以上のとおり、全体的な脆弱性検出率については、前期と比較して大きな変化はない。当サイトでは、「2023年上半期カテゴリ別脆弱性検出状況」とし、検出された脆弱性を各カテゴリに応じて分類しグラフ化している。

    Webアプリケーション診断結果

    高リスク以上の脆弱性ワースト10

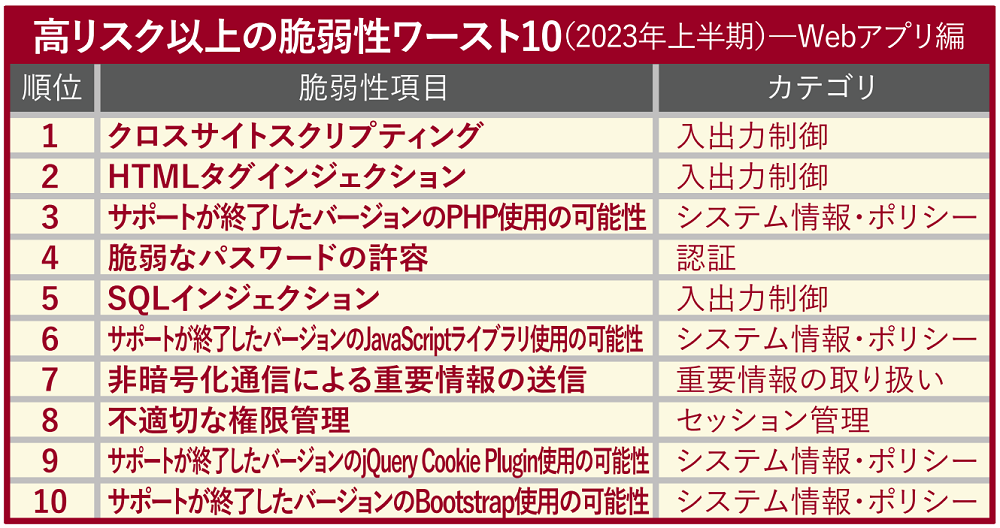
    リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。

    長年知られた脆弱性での攻撃

    「Webアプリ編」について、1位、2位は前期同様「クロスサイトスクリプティング(以降:XSS)」と「HTMLタグインジェクション」となった。3位以下は、脆弱性項目は前期からあまり変化はないものの、「SQLインジェクション」が順位を上げた。

    3位の「サポートが終了したバージョンのPHP使用の可能性」など、サポートが終了したバージョンのコンポーネント(プログラム言語、ライブラリ等)の使用がワースト10の4項目を占めている。サポート終了とはすなわち、新たに脆弱性が発見された場合でもコンポーネントの提供元は基本的に対処しないということであり、危殆化に対する利用者側での対策が困難となるため、継続利用は危険である。例えば、サポートが終了した製品についての脆弱性情報の公開が契機になり、攻撃コードが公開され、攻撃が活発化することも考えられる。最新バージョンへのアップデートを迅速に、定期的に実施すべきである。

    ネットワーク診断結果

    高リスク以上の脆弱性ワースト10

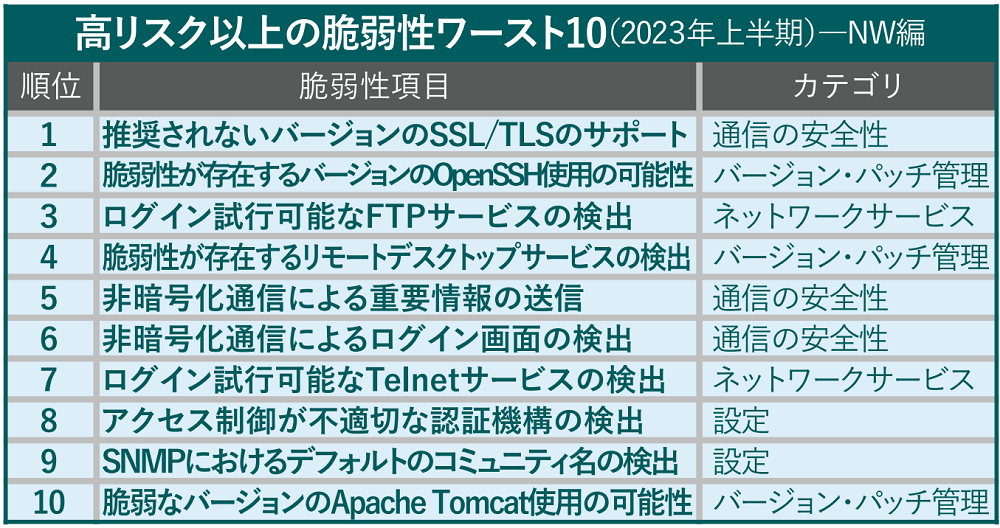
    ネットワーク診断結果に関しても、リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。

    高リスク以上の脆弱性ワースト10(2023年上半期)NW編の表

    アクセス制御が不適切な認証機構の検出がランクイン

    「ネットワーク編」のワースト10については、ワースト4までが前期と変わらず、5位、6位は順入れ替えという結果で、あまり大きな変動は見られなかったが、8位の「アクセス制御が不適切な認証機構の検出」が前期圏外からランクインした。「アクセス制御が不適切な認証機構」には、特権アカウントやデフォルトアカウント等を使用してログインできる脆弱性も含まれる。特権アカウントがデフォルトのまま、もしくは推測されやすい認証情報で設定されていた場合はさらに危険である。デフォルトアカウントやデフォルトパスワードを使用せず、推測されにくい複雑なパスワードを設定することや、ログイン画面に対するアクセスを強固に制御すること、特権アカウントは必要最小限のユーザにのみ付与することなどが推奨される。

    カテゴリ別の検出結果詳細についてはこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceのサムネ
    BBsecサムネ
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス告知のサムネ

    SQLインジェクションの脆弱性
    -Webアプリケーションの脆弱性入門 2-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    SQLインジェクション攻撃は多くの企業やシステムにとって大きな課題となっています。本記事では、SQLインジェクションの基本的な仕組みから、その主な原因とリスクについて解説します。また、企業での対策方法についても紹介します。SQLインジェクションの脆弱性のリスクを認識し、その対策方法を学びましょう。

    前回までの内容

    クロスサイトスクリプティング(XSS)とは、動的にHTMLを生成するWebアプリケーションで、ユーザの操作を介して不正なスクリプトを実行させる(できる)事象を指します。このクロスサイトスクリプティングの脆弱性を悪用した攻撃手法をクロスサイトスクリプティング攻撃と呼び、これは、ユーザのブラウザ上で不正なスクリプトを実行させ、個人情報等を漏えいさせるという仕組みです。XSSには「反射型」「蓄積型」「DOMベース」の3種類があり、それぞれ異なる方法で攻撃が行われます。XSSの主な原因は、出力の検証や処理が不十分であることです。攻撃者は、例えば、コメント欄や検索ボックスなどユーザからの入力を受け付ける部分にスクリプトを挿入することで、他のユーザのCookie情報等を搾取することが可能となります。対策としては、スクリプト言語における特別な意味を持つ文字や記号を置き換える「エスケープ処理」の実施や、Webアプリケーションファイアウォール(WAF)の活用等があります。また、セキュリティ診断を定期的に行い、リスクを可視化して適切なセキュリティ対策を実施することが重要です。

    前回記事「クロスサイトスクリプティング(XSS)の脆弱性 -Webアプリケーションの脆弱性入門 1-」より

    SQLインジェクションとは

    SQLインジェクションは、Webアプリケーションの脆弱性の一つであり、多くの企業や中小企業がこの攻撃の影響を受ける可能性があります。具体的には、攻撃者が不正なSQL文を挿入することで、データベースを不正に操作することを指します。例えば、攻撃者は不正な文字列や記号を入力値として使用し、データベースの内容を改竄したり、顧客の情報を不正に取得したりすることができます。

    SQLインジェクション攻撃の基本的な仕組み

    SQLインジェクション攻撃は、不正な文字列や特殊文字を入力値として使用し、データベースの処理や検索を操作する脅威の一つで、悪意のある第三者が、通常の入力欄に異常な構文や文字を注入することで、情報の取得や変更が可能です。

    SQLインジェクションの脆弱性が発生する主な原因とリスク

    SQLインジェクションの脆弱性(南京錠のアイコンマーク)イメージ

    SQLインジェクションは、WebアプリケーションでのSQL文の組み立て方法に問題がある場合に、攻撃者が挿入した不正なSQL文を誤った命令文として認識してしまうことで発生します。SQLインジェクション攻撃により、インシデントが発生した場合、企業の顧客情報や決済履歴などの機密情報が第三者に漏えいする恐れがあります。その結果、企業のセキュリティ対策姿勢が疑われ、インシデントによる直接的な被害だけでは済まない、信用の失墜やブランドイメージの低下といった大きな痛手を受ける恐れがあります。

    SQLインジェクション攻撃の事例

    2022年に報告されたSQLインジェクションによる情報漏えい事例を紹介します。

    国内オンラインショッピングサイトではSQLインジェクションによる攻撃を受け、サービス登録ユーザの氏名、生年月日、メールアドレス、住所などの詳細な個人情報等、275万件以上の情報が漏えいしました*1。その結果、被害の対象となった顧客へのお詫び状の送付、専用のお問い合わせ窓口の設置、個人情報保護委員会や警察への報告、再発防止策の検討を含めたセキュリティ強化、事故に関する継続的な調査対応等に追われました。

    データベースの不正操作を許せば、事業活動に必要なデータをすべて消去されるといった最悪の事態も発生しうるため、SQLインジェクションの脆弱性を放置することは非常に危険です。

    効果的なSQLインジェクション対策とその実践方法

    SQLインジェクションの対策

    重要な情報が集まるデータベースは、守るべき優先度がきわめて高く、SQLインジェクション対策としてさまざまな取り組みが行われています。

    基本的な対策

    • プレースホルダを使用したSQL文の構成:プレースホルダは、SQL文における変数の位置を示すために使用され、実際の値は後から安全にバインドされます。特に、バインド処理を実装するライブラリの実装状況によってSQL構文が変化する「動的プレースホルダ」ではなく、SQLの準備段階からSQL構文が変化しない「静的プレースホルダ」の方が、より有効性の高い対策を実現できます。
    • 特殊文字に対するエスケープ処理:運用上の制約等によりプレースホルダを使用したバインド処理が使用できない場合は、特殊文字に対するエスケープ処理を実施することで対策が可能です。なお、エスケープ処理では対策漏れが生じる可能性もあるため、可能な限りプレースホルダを使用することが推奨されます。

    保険的な対策

    • SQLエラー情報の非表示化:エラーメッセージの内容にエラーを起こしたSQL文の情報、使用データベース、テーブル名、カラム名等が含まれる場合、攻撃者に対してSQLインジェクション攻撃を実行するための有益な情報を与えることになります。そのため、エラー情報はクライアントへ出力せずログファイル等で管理することが推奨されます。
    • アカウントへの適切な権限付与:アプリケーションがデータベースにアクセスする際には、命令文の実行に必要な必要最小限の権限を付与します。これにより、万が一SQLインジェクションが発生しても、被害を最小限に抑えることができます。

    SQL文の組み立ては、データベースのセキュリティを維持する上で非常に重要です。セキュアなプラクティスを適用することで、データベースへの攻撃を防ぎつつ、アプリケーションのデータ操作を効率的かつ安全に行うことができます。

    SQLインジェクションのテスト方法

    SQLインジェクションの脆弱性(マルとバツのアイコンマーク)イメージ

    システムにSQLインジェクションの脆弱性があるかどうかを調べる方法としては、入力フィールドに本来許可してはいけない文字列を設定した場合にWebアプリケーションがどう反応するか、といったことを観察し、SQLインジェクションの脆弱性の有無を診断するというやり方があります。この文字列を「診断文字列」と呼ぶことがあります。

    企業のセキュリティ担当者をはじめ、SQLインジェクションの脆弱性に対する問題を理解し、社内で情報を共有し、適切な対策とることで、自組織がSQLインジェクション攻撃を受ける前に被害を未然に防ぐことが可能になるでしょう。

    開発やリリース時点では脆弱性が存在しなかったとしても、Webサイトの機能追加や新しい攻撃手法の発見等によって、脆弱性は日々新たに生み出されていきます。こうした実情に対して有効なのは、Webアプリケーションの定期的なセキュリティ診断です。SQLインジェクションによるリスクを考えると、Webサイト運営者はぜひとも実施すべき対策といえるでしょう。

    まとめ

    SQLインジェクション攻撃は多くの企業やシステムのセキュリティ上の課題として存在しています。SQLインジェクションは、Webアプリケーションの脆弱性を突いて、不正なSQL文を挿入しデータベースを操作する技術です。主にSQL文の組み立て方法に問題があることで、情報の漏えいやデータの改ざんが可能となります。実際に、国内企業でも情報漏えい事例が発生しており、その影響は甚大です。対策として、プレースホルダの使用、エスケープ処理などが推奨されています。またSQLインジェクションの脆弱性を検出する方法として、定期的にセキュリティ診断を実施し、適切な対策を実施することで、Webアプリケーションのセキュリティを向上できます。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    クロスサイトスクリプティング(XSS)の脆弱性
    -Webアプリケーションの脆弱性入門 1-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    クロスサイトスクリプティングはWebアプリケーションの脆弱性の1つです。この記事では、クロスサイトスクリプティングとは何か、その仕組みや種類、そしてそれに関連する脆弱性や攻撃手法について詳しく解説します。さらに、クロスサイトスクリプティングとクロスサイトリクエストフォージェリとの違いや、クロスサイトスクリプティング攻撃を防ぐための対策方法も紹介します。

    Webアプリケーションの脆弱性入門

    Webアプリケーションの脆弱性入門(3つのブロックにアイコンマーク)イメージ

    脆弱性は、プログラムの不具合や設計ミスによって発生するセキュリティ上の欠陥です。Webアプリケーションに脆弱性が存在する場合、攻撃者がシステムに侵入し、機密情報を盗み出したり、サービスを乗っ取ったりするリスクがあります。Webアプリケーションの主な脆弱性にはSQLインジェクション、クロスサイトスクリプティング(XSS)、クロスサイトリクエストフォージェリ(CSRF)、セッション管理の不備、アクセス制御の不備があります。脆弱性が悪用されると、機密情報の漏洩、データの改ざん、サービスの停止や遅延、金銭的損失、企業の信頼喪失などの深刻な影響をもたらす可能性があります。対策方法としては、正しい権限管理の実施、定期的なセキュリティチェックの実施、最新のセキュリティパッチの適用などが挙げられます。これらの対策により、脆弱性の早期発見と修正が可能になり、攻撃のリスクを減らすことができます。企業のセキュリティ部門担当者は、社内の機密データや取引先の顧客情報等を守るためにも、脆弱性対策に取り組むことが重要です。

    前回記事「Webアプリケーションの脆弱性入門」より

    クロスサイトスクリプティング(XSS)とは

    クロスサイトスクリプティングとは、動的にHTMLを生成するWebアプリケーションで、ユーザの操作を介して不正なスクリプトを実行させる(できる)事象を指します。

    このクロスサイトスクリプティングの脆弱性を悪用した攻撃手法をクロスサイトスクリプティング攻撃と呼びます。まず悪意のある第三者が事前にターゲットのWebサイトに特定の文字列のスクリプトを入力値として挿入すると、そのWebサイトにアクセスしたユーザのブラウザ上で挿入したスクリプトが実行されます。これにより、第三者によってブラウザを不正に操作され、ユーザの個人情報が漏えいする、という仕組みになっています。

    クロスサイトスクリプティング(XSS)の種類

    クロスサイトスクリプティングの脆弱性には主に3つの種類があります。

    1. 反射型XSS…攻撃者がリクエストに混入させたスクリプトなどが、Webサーバからのレスポンスに含まれる形で実行されるもの
    2. 蓄積型XSS…攻撃者がWebサーバ上に何らかの方法でスクリプトを格納したうえで、被害者がアクセスすることでスクリプトが実行されるもの
    3. DOMベースXSS…Webサーバ側がスクリプトで動的にHTMLを生成する場合にスクリプトタグを生成してしまうことに起因し、ブラウザ側での処理の際に不正なスクリプトが実行されるもの

    クロスサイトスクリプティング(XSS)とクロスサイトリクエストフォージェリ(CSRF)の違い

    クロスサイトスクリプティング(XSS)とクロスサイトリクエストフォージェリ(CSRF)は、Webアプリケーションのセキュリティ脅威として知られていますが、その仕組みや対策には明確な違いがあります。クロスサイトスクリプティング攻撃の基本的な手法は、攻撃者がWebアプリケーションの脆弱性を悪用し、ターゲットのWebサイトに悪意のあるスクリプトを挿入し、ユーザがブラウザを閲覧する際にスクリプトが実行されるという仕組みです。主に出力の検証が不十分な場合に発生します。一方、クロスサイトリクエストフォージェリ(CSRF)は、ユーザがログインしている状態で、攻撃者が仕掛けた誘導URLをクリックさせることで、ユーザの意図しない操作を実行させる攻撃です。この攻撃は、セッション管理やトークンの処理が不適切な場合に主に発生します。

    クロスサイトスクリプティングの脆弱性が発生する原因

    クロスサイトスクリプティング(XSS)の脆弱性の主な原因は、出力の検証や処理が不十分であることです。悪意のある攻撃者が特定の文字列やスクリプトを入力し、その内容が未検証のままWebページに表示される場合、クロスサイトスクリプティング攻撃が実行されるリスクが高まります。特に、公開されている企業のWebサイトやアプリケーションで、ユーザからの入力値が適切に処理されず、そのままWebページへの出力処理される場合、情報の漏洩や不正な操作が可能となります。

    クロスサイトスクリプティングの脆弱性による影響

    脆弱性を放置した場合の影響は、情報の漏洩から不正な操作まで多岐にわたります。攻撃者が悪意のあるスクリプトを挿入することで、顧客の情報を搾取したり、企業の内部情報にアクセスしたりする可能性があります。

    クロスサイトスクリプティング攻撃の手法と例

    クロスサイトスクリプティング攻撃の手法は、攻撃者が悪意のあるスクリプトを入力し、その内容がそのままWebページへの出力処理に使用されることで、ユーザのブラウザ上でスクリプトが実行されるというものです。例えば、コメント欄や検索ボックスなど、ユーザからの入力を受け付ける部分にスクリプトを挿入することで、他のユーザのCookie情報等を搾取することが可能となります。

    クロスサイトスクリプティングの脆弱性への対策

    根本的な対策とその重要性

    根本的な対策とその重要性(ブロックと紙飛行機)イメージ

    クロスサイトスクリプティングの対策は、リクエストに不正な文字列が含まれていても、それをスクリプトとして機能させないことです。Webページに出力する要素に対して、スクリプト言語等において、その言語にとって特別な意味を持つ文字や記号を別の文字列に置き換える「エスケープ処理」を行います。

    対策の重要性は、企業の信頼性や顧客情報の保護に直結しています。特に、自社のWebアプリケーションが公開されている場合、定期的なセキュリティ調査や対策の更新が不可欠です。最後に、社内での知識共有や外部の専門家との相談を通じて、最新の脅威や対策についての知識を更新し続けることが求められます。

    WAFを活用したクロスサイトスクリプティングの防御方法

    WAF(Webアプリケーションファイアウォール)は、Webアプリケーションへの様々な攻撃を検知し、防御する機能を持っています。通信をリアルタイムで監視し、攻撃と判断された通信を遮断することで、Webサイトの脆弱性が悪用されるのを防ぎます。クロスサイトスクリプティング攻撃やSQLインジェクション攻撃などには、Webアプリケーションへの入力値のチェックなどを行うWAFを用いた防御も考えられます。WAFの導入により、Webサイトのセキュリティレベルを向上させ、ユーザ情報の漏洩やサービスの停止を防げる可能性も高まります。ただしWAFを使った防御では、そもそもの脆弱性を解消するという本質的問題解決とはならない点に注意が必要です。

    まとめ

    クロスサイトスクリプティング攻撃の基本的な手法は、攻撃者がWebアプリケーションの脆弱性を悪用し、ターゲットのWebサイトに悪意のあるスクリプトを挿入し、ユーザがブラウザを閲覧する際にスクリプトが実行されるという仕組みです。クロスサイトスクリプティングの脆弱性の主な種類には「反射型」「蓄積型」「DOMベース」があり、それぞれ異なる攻撃方法が特徴です。また、XSSとクロスサイトリクエストフォージェリ(CSRF)は両方ともWebアプリケーションの脅威として知られていますが、攻撃の仕組みや対策が異なります。クロスサイトスクリプティングの脆弱性は、出力の検証が不十分な場合に発生し、情報の漏洩や不正な操作が可能となるリスクがあります。対策としては、出力の検証、エスケープ処理などが求められます。

    基本的な対策は、Webサイトにおいて、セキュリティ診断によるチェックを定期的に実施してリスクを可視化し、適切なセキュリティ対策を実施することにより、脅威から自社や顧客の情報を保護することとなります。また、企業や組織は、セキュリティ対策の実施や知識の更新をする必要があります。Webアプリケーションのセキュリティを向上させるための知識として、また、日々の開発や運用の中での参考として、本記事を活用してください。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    ASM(Attack Surface Management)と脆弱性診断
    ― セキュリティ対策への活用法 ―
    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    今、インターネット上に公開されるIT資産がサイバー攻撃者に狙われ、被害が拡大しています。サイバー攻撃者は事前に偵察行為をし、攻撃の的を探し、特定します。特に、脆弱性が存在しているWebシステムやネットワーク機器などは攻撃者にとっても悪用しやすく、侵入するための入口となってしまいます。では、自組織が狙われないようにするために、私たちはどのような対策をとればよいのでしょうか?本記事では、ASM(Attack Surface Management)と脆弱性診断を併用した、それぞれの実施の活用方法について解説いたします。

    アタックサーフェス(攻撃対象領域)とは

    サイバー攻撃に対する防御について語られる際に出てくる言葉の1つに、「アタックサーフェス」があります。

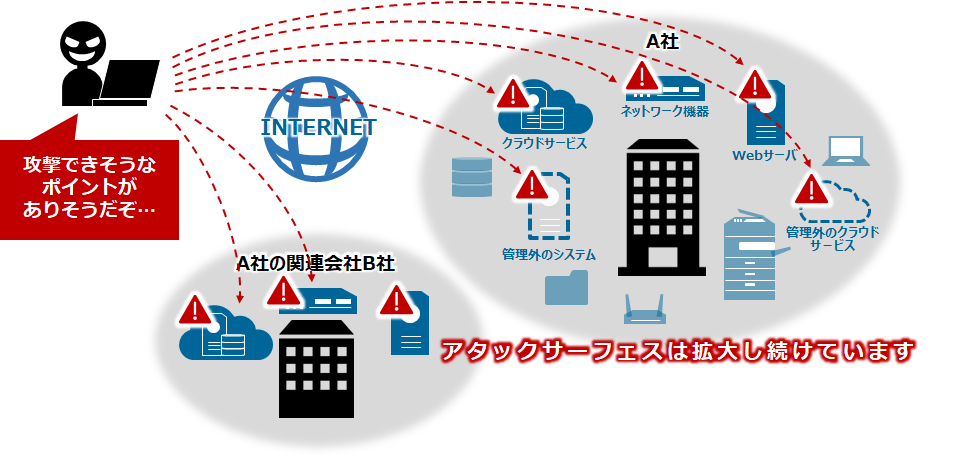
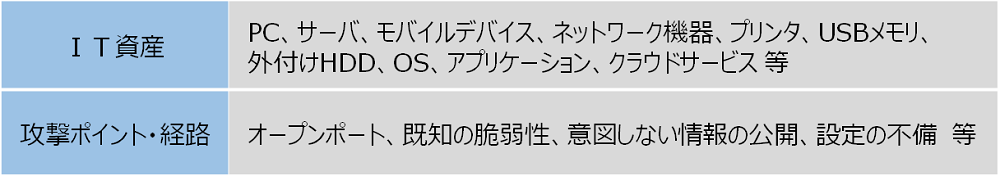
    アタックサーフェスは、直訳すると”攻撃面”となりますが、サイバーセキュリティの文脈では、「攻撃対象領域」といった意味合いで使用され、サイバー攻撃の対象となり得る様々なIT資産、攻撃のポイントや経路等を指します。

    組織が事業活動を行う上で使用するIT資産には、ハードウェアもソフトウェアも含まれます。IT資産にサイバー攻撃の足掛かりとなる攻撃ポイント・経路が存在すると、サイバー攻撃者は容赦なくそこを狙ってきます。

    【アサックサーフェスの例】

    攻撃事例とアタックサーフェス

    実際のサイバー攻撃やインシデントの事例とそのアタックサーフェスを確認してみましょう。

    年事 例アタックサーフェス
    2020年国内上場企業のドメイン名を含むサブドメインテイクオーバー(使用が終了したドメイン名の乗っ取り)の被害事例が2020年7月までに100件以上発生*1ドメイン管理の不備
    2023年2022年5月以降、特定のセキュア・アクセス・ゲートウェイ製品の脆弱性を狙ったものと見られる標的型サイバー攻撃が断続的に発生*2ネットワーク機器の
    既知の脆弱性
    2023年国内自動車メーカーの関連会社で保有する顧客約215万人分の車両等の情報が10年近く公開状態になっていたことが判明*3クラウド設定の不備

    拡大するアタックサーフェス

    クラウド利用、DXの推進、テレワークの一般化……ITインフラ環境の柔軟性は高まる一方です。これに伴い、Webシステムやネットワーク機器といった外部との境界にあるアタックサーフェスは、拡大し続けています。つまり、外部にいるサイバー攻撃者が組織のシステムを侵害するチャンスが広がっていると考えられます。

    サイバー攻撃者によるアタックサーフェスへのアプローチ

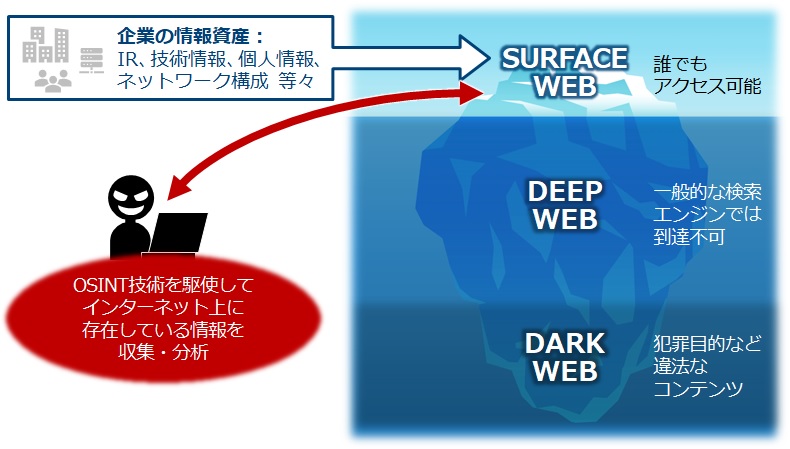
    サイバー攻撃者が攻撃のため、最初に行う活動の典型が、「偵察」です。攻撃に利用可能な様々な情報を探索し、どの組織を標的とするか、どのような攻撃手法をとるか、といったことを定めるのに役立てます。

    偵察活動で駆使される技術として、合法的に入手可能な公開情報を収集して調査・分析する手法—OSINT(「オシント」Open Source Intelligence:オープンソースインテリジェンス)が注目されています。

    サイバー空間における脆弱性探索行為

    前述のサイバー攻撃者による偵察活動が行われていることの裏付けとして、日本の各機関からも以下のような観測が定期的に報告されています。

    【観測報告の例】

    発表元観測内容
    国⽴研究開発法⼈
    情報通信研究機構(NICT)
    2022年1~12月調査⽬的と判定されるスキャンの数は12,752のIPアドレスから約2,871億パケットあり、これにサイバー攻撃のための偵察活動が含まれていると考えられる*4
    JPCERT/CC2022年10月~2023年6月IoT機器を主な標的とするマルウェアMirai型パケットについて、海外および日本からの探索活動が継続して報告されている。探索元IPアドレスの一部について、動作している機種の特定に成功したことも*5
     2023年4~6月Laravel(Webアプリケーションフレームワーク)の設定情報窃取を試みる通信を確認*6
    警察庁2023年1~6月脆弱性のあるIoT機器の探索を目的としたものと見られるアクセスの増加を確認
     2023年1~6月脆弱性のあるVPN機器の探索を目的としたものと見られるアクセスを断続的に確認

    ASM(アタックサーフェスマネジメント)で自組織を守る

    サイバー攻撃者の偵察行為で、自組織が攻撃対象として選定されないようにするにはどうすればよいでしょうか。

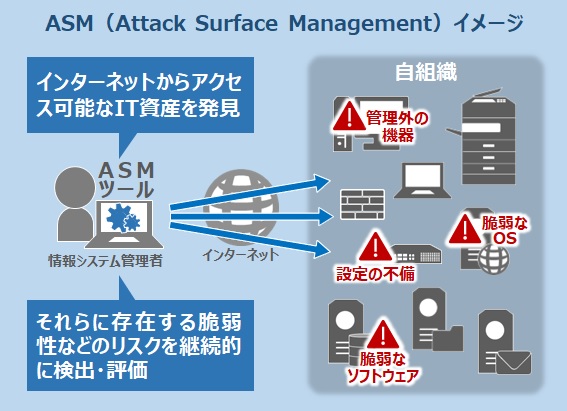
    サイバー攻撃から⾃組織を守るために、インターネット上で意図せず公開してしまっているアタックサーフェスとなり得るIT資産を特定し、セキュリティ対策に活用する手法が、「ASM(Attack Surface Management:アタックサーフェスマネジメント)」です。

    ASM導入ガイダンス

    経済産業省は、ASMを「組織の外部(インターネット)からアクセス可能なIT資産を発見し、それらに存在する脆弱性などのリスクを継続的に検出・評価する一連のプロセス」と定義しており、2023年5月29日に「ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」を発行しています。

    企業のセキュリティ担当者や情報セキュリティを管掌する経営層(CIO、CISO等)に向けて、企業・組織に対してサイバー攻撃の起点となり得るIT資産を適切な方法で管理できるよう促すため、ASMの解説、ASMを実施するためのツールや必要なスキル、体制、留意点等がまとめられています。また、国内企業のASM取り組み事例も掲載されています。

    ASMにより得られる効果

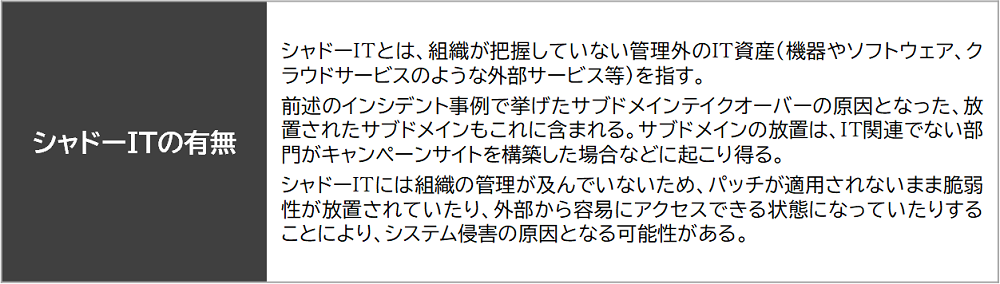
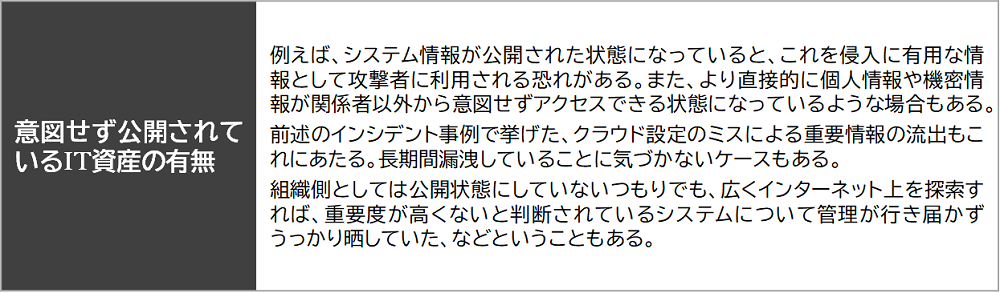
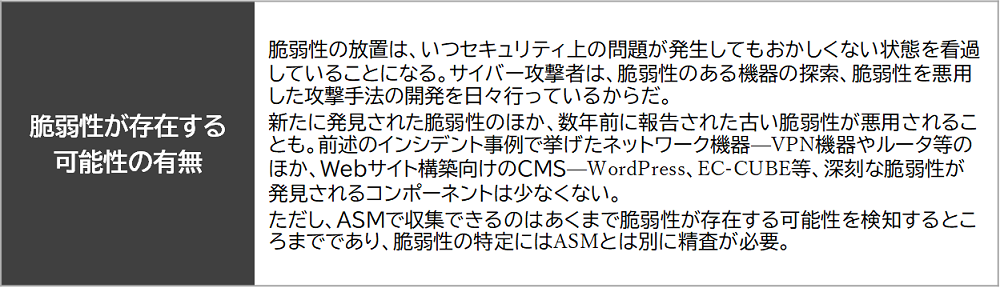
    ASMにより以下のようなことが確認できます。

    ASMのプロセス

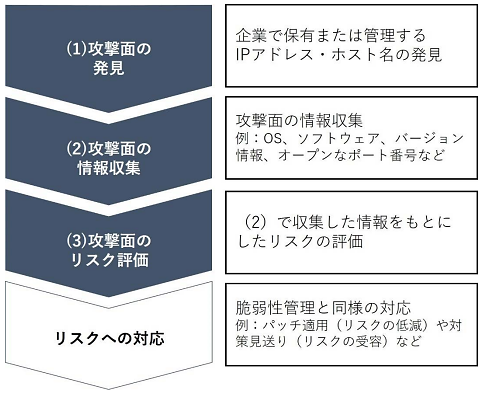
    ASMで具体的にどのようなことを実施するかというと、前述の経済産業省によるガイダンスでは、次のようなプロセスが紹介されています。「攻撃面」とは、「アタックサーフェス」のことです。

    プロセス(1) 攻撃面の発見:

    インターネットからアクセス可能なIT資産として、IPアドレスやホスト名を発見。

    ・組織名(法人名等)より、オフィシャルWebサイトや検索プロトコルであるWHOISを利用して当該組織のドメイン名を特定・ドメイン名を特定したら、DNS検索や専用ツールの使用によりIPアドレス・ホスト名の一覧を取得

    プロセス(2) 攻撃面の情報収集:

    前プロセスの結果より通常のインターネットアクセスで取得可能な方法でOS、ソフトウェア、ソフトウェアのバージョン、開放されているポート番号といったIT資産の情報を収集。

    プロセス(3) 攻撃面のリスク評価

    前プロセスで収集した情報を既知の脆弱性情報と突合せするなどして、脆弱性が存在する可能性を識別。

    ASMのプロセスとしてはここまでですが、セキュリティ対策としては、ASMを実施して自組織のセキュリティリスクを把握した後の工程として、リスクの深刻度に応じた対応要否や優先度、具体的な対応内容等を決め、セキュリティリスクの低減に努める必要があります。

    ASMと脆弱性診断の違い

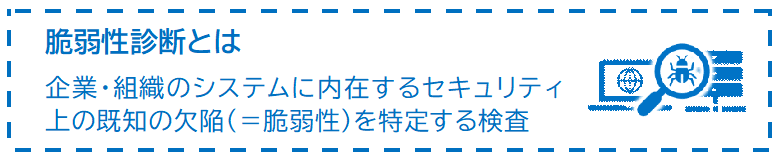
    さて、「IT資産の脆弱性検出やリスク評価を行う」となると、脆弱性診断と重なるイメージがあるのではないでしょうか。

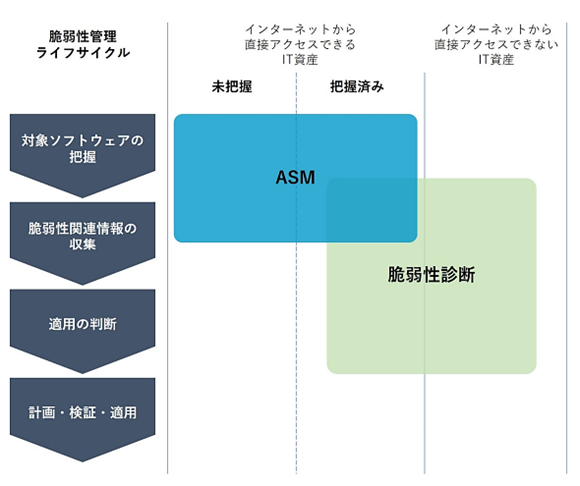
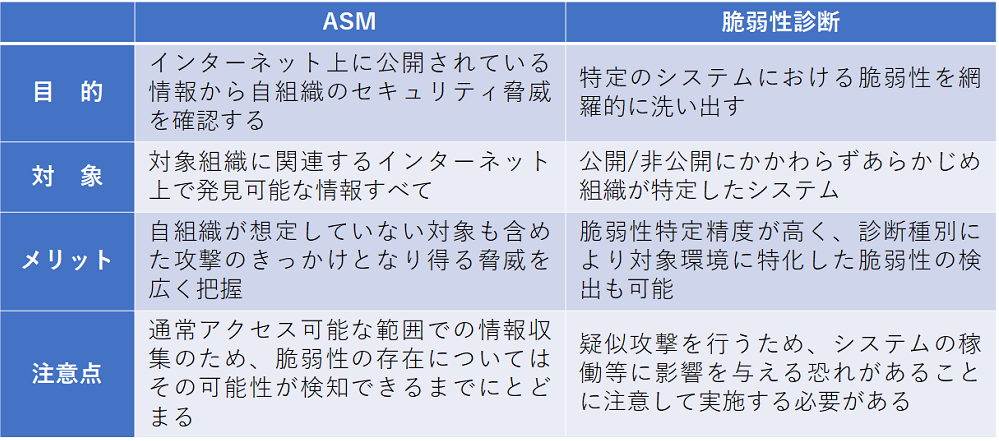
    ASMと脆弱性診断の関係性を表す、次のような図があります。脆弱性管理において、それぞれに役割があることが伺えます。

    ASMと脆弱性診断の違い画像
    出典:経済産業省「 ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」(令和5年5⽉29⽇)P.11 図 2-2 ASM と脆弱性診断の違い

    両者の違いをまとめると以下のようになります。いずれもセキュリティ対策における取り組みですが、非常にざっくりと、ASMは“管理対象でないものも含めて広く浅く”、脆弱性診断は“特定した対象に対して深く詳細に”という印象で捉えられるのではないでしょうか。

    ASMと脆弱性診断の併用・使い分けを

    脆弱性管理において、ASMと脆弱性診断のどちらかを行っていればOK、ということではありません。脆弱性診断では、自組織が特定したシステムや機器に対して脆弱性を洗い出しますが、脆弱性診断の対象となるということは、組織自身が当該IT資産を管理下にあるものと認識していることになります。一方、ASMでは、そもそも管理外であるにもかかわらず当該組織のIT資産としてインターネット上に公開されてしまっているもの、つまり気づかぬまま管理から漏れてしまっているものを発見することができます。

    そのため、両者の特長を理解した上でその目的に応じて、例えば、ASMによって脆弱性が存在する可能性があると発見したら、対象となる機器やシステムに対して脆弱性診断を実施して脆弱性の特定を行う、といった両者の併用・使い分けが推奨されます。

    ASM・脆弱性診断ともに有効な実施方法の検討を

    ASMも脆弱性診断も、ただ実施すればよいというものではなく、効果的に、かつ継続して行うことが重要です。そのためにはノウハウやスキルが必要となります。

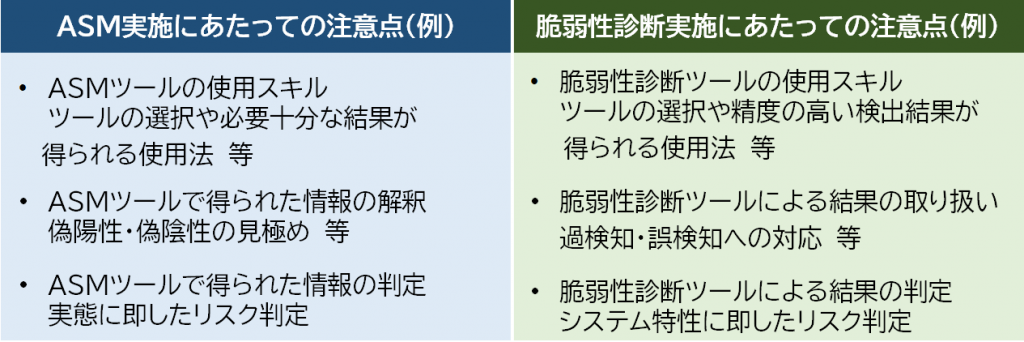
    ASMや脆弱性診断を自組織で実施しようとなると、以下のような注意点が挙げられます。

    例えば、自組織ではASMや脆弱性診断をどう活用したいか検討することの方に労力を割き、ASMや脆弱性診断の実施や結果の分析については、その活用目的に合致した対応が望める外部のセキュリティサービスを探して依頼するなど、定期的に見直しをすることが重要です。

    日々進化していくITインフラ環境において便利になる反面、攻撃者にもそのチャンスが広がっています。攻撃者から自組織を守るためにも、ASMと脆弱性診断の実施を組み合わせることは有効な選択肢の1つといえるでしょう。

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    アタックサーフェス調査サービス

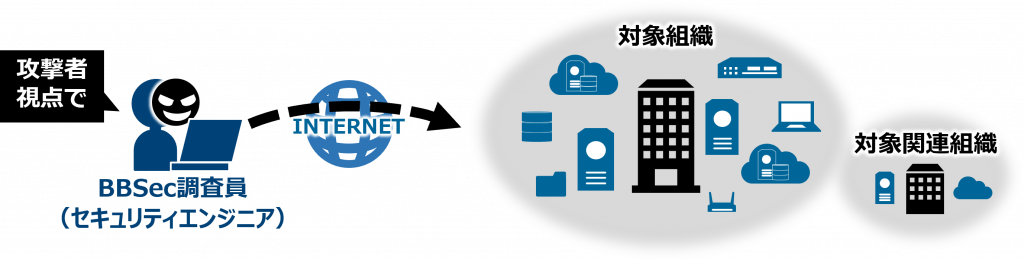
    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    詳細・お見積りについてのご相談は、お問い合わせフォームからお気軽にお問い合わせください。お問い合わせはこちら。後ほど、担当者よりご連絡いたします。

    SQAT脆弱性診断サービス

    システムに存在する脆弱性は、時として深刻な被害につながる看過できない脅威で、事業継続性に影響を与えかねません。BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。

    ウェビナー開催のお知らせ

    最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    PCI DSS v4.0で変わるセキュリティ対策のポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2枚のクレジットカードのイメージ

    PCI DSS v3.2.1の引退まで1年を切っていますが、対応状況はいかがでしょうか。2022年3月31日にリリースされたPCI DSS v4.0の準拠運用は、即時要件に対しては遅くとも2024年4月に開始される時期となり、システム系の大きな変更点が伴う未来日付要件を含めたv4.0完全対応完了までは、残り1年半となっています。この記事では、PCI DSS v4.0で変わるセキュリティ対策のポイントについて、脆弱性診断に関する要件に着目し、今後どのように対応すべきかについて解説します。


    PCI DSS v4.0:新たなセキュリティスタンダードへの移行

    PCI DSSとは、Payment Card Industry Data Security Standardの頭文字をとったもので、クレジットカード会員データを安全に取り扱うことを目的として策定された、クレジットカード業界のセキュリティ基準です。American Express、Discover、JCB、MasterCard、VISAの5つのカードブランドによって設立された組織、PCI SSC(PCI Security Standards Council)によって管理されており、クレジットカードを取り扱うすべての事業者に対して、カード情報の保護とセキュリティの実施を求めるものです。この基準に準拠することで、クレジットカードを取り扱う事業者の信頼性と顧客の安心感を高め、ブランド価値の保護、そして業界全体のセキュリティレベルの向上に寄与します。

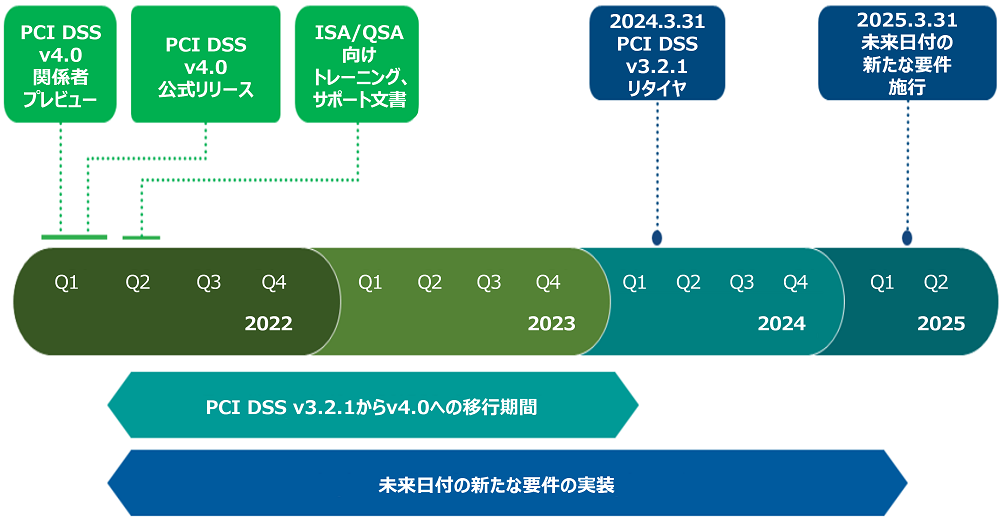
    2022年3月31日には最新版PCI DSS v4.0が発表されました、 以前のメジャーバージョンであるPCI DSS v3.0は2013年11月に発表されたもので、今回8年4か月ぶりのメジャーアップデートとなります。今後2024年3月31日には2年間の移行期間が終了したv3.2.1が引退し、以降v4.0のみが有効な基準となることが決まっています。

    PCI DSS v4.0移行スケジュール

    未来日付要件は、現在はベストプラクティス要件の位置づけのため、2025年3月31日までは対応必須ではありません。しかし、残り1年半程度の対応期間の中で、システム改修や新規ソリューション導入等を行わなければならない場合、予算化や製品選定、対応ベンダ選定、運用に向けた検証作業、手順書見直しなど、対応すべき事項は決して少なくありません。

    少なくとも今年度中には、要件の要求ポイントと自組織に不足する要素を洗い出し、対応スケジュールの立案が済んでいることが望ましい時期です。

    PCI DSS v4.0改定のポイント

    PCI DSS v4.0は、従来のv3.2.1に比べて、以下のようなポイントで改定されています。

    ● 決済業界のセキュリティニーズに対応
    ● 継続的なプロセスとしてセキュリティを促進
    ● さまざまな方法論に柔軟性を追加
    ● 検証方法を強化

    出典:https://www.pcisecuritystandards.org/document_library/
    PCI-DSS-v4-0-At-a-Glance-r1-JA.pdf

    PCI DSS v3.2.1からの主な変更点

    PCI DSS v4.0では、いくつかの重要な変更点があります。事業者がPCI DSS準拠の対応を検討する際には、これらの変更点に注意を払う必要があります。

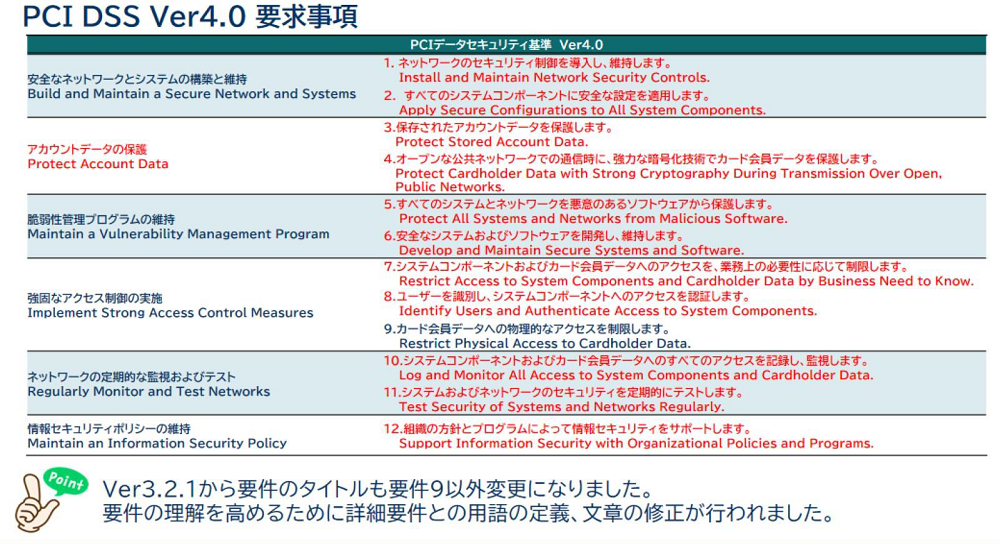
    要件タイトル変更

    まず、大きな変更の一つ目が、要件タイトルの変更です。要件9以外すべてが変更となりました。加えて、要件の理解を高めるために、詳細要件と用語の定義、文章の修正が行われました。

    PCI DSSv4.0要求事項(PCIデータセキュリティ基準まとめ)

    進化した要件

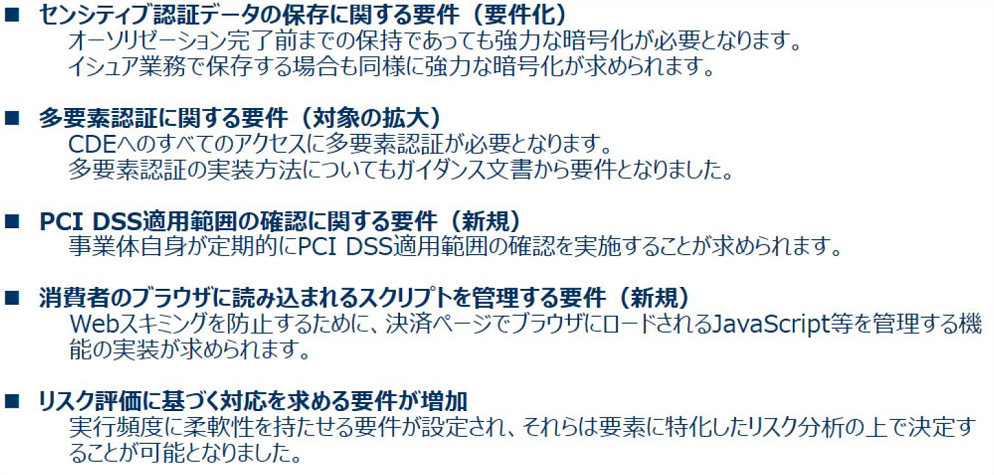
    次に、新たな脅威や技術、決済業界の変化に対応するため追加された新規要件や、既存要件が一部変更/削除されたものがあります。該当する要件は67件ありますが、その中でも大きなものとしては、以下のようなものがあげられます。

    PCI DSS v4.0新要件内容まとめ

    多要素認証について

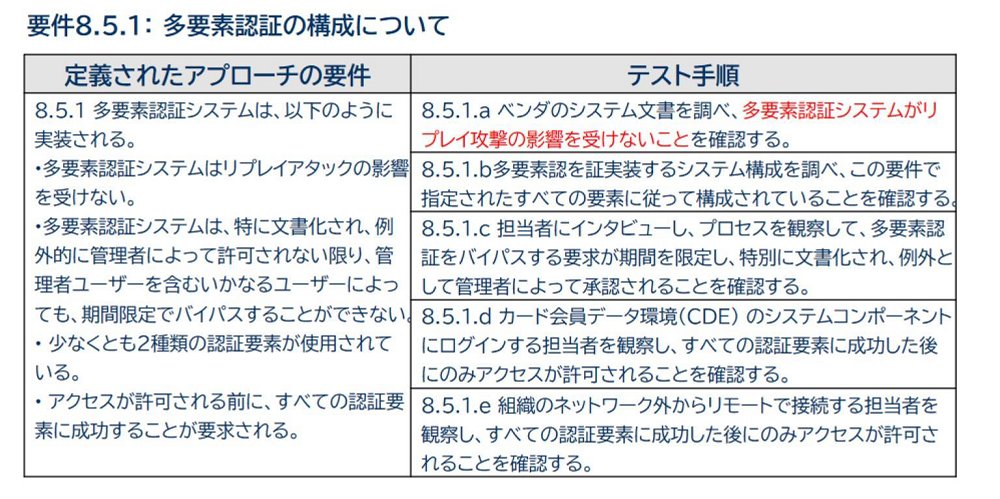
    PCI DSS v4.0では、要件8.5.1にて、多要素認証(MFA)について、実装方法が明確に要件化されました。

    PCI要件8.5.1「多要素認証の構成について」要件内容

    また、要件8.4.2では「カード会員データ環境(CDE)へのすべてのアクセス」にMFA(多要素認証)が要求されることになりました。8.4.3では「カード会員データ環境(CDE)にアクセスまたは影響を与える可能性のある、事業体のネットワーク外から発信されるすべてのリモートネットワークアクセス」に対してもMFAが求められており、それぞれでMFAが必要となります。

    これは例えば、ある担当者が最初にリモートアクセスによって事業者のネットワークに接続し、その後ネットワーク内からカード情報データ環境(CDE)への接続を開始した場合、その担当者は「事業者のネットワークにリモートで接続するとき」と「事業体のネットワークからカード会員データ環境(CDE)へアクセスするとき」の2回、MFAを使用して認証する必要があるということです。なお、CDEへのアクセスに対するMFAはネットワークまたはシステム/アプリケーションのレベルで実装することができます。CDEネットワークに接続する際にMFAを使用した場合、その後のCDE内の各システムコンポーネントにログインする際には追加のMFAを使用する必要はありません。

    脆弱性診断に関する主な変更点

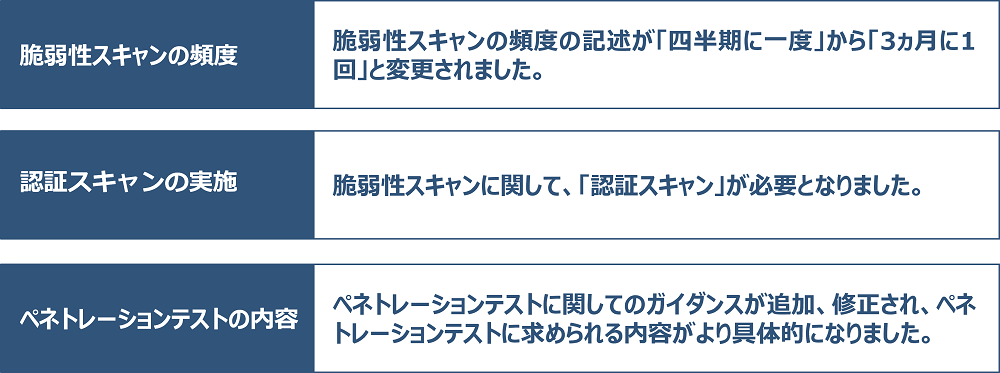
    PCI DSS v3.2.1からv4.0への変更点のうち、脆弱性診断に関わるポイントとしては以下の3点が挙げられます。

    脆弱性診断に関する主な変更点(脆弱性スキャンの頻度・認証スキャンの実施・ペネトレーションテストの内容)

    脆弱性スキャンの頻度は「四半期に一度」だったところが「3カ月に1回」へと変更されました。PCI DSSの時間枠要件の意図は「その時間枠を超えない範囲で、できるだけ近い感覚で実行されること」であるところを、「四半期に一度」では最大半年ほど間隔があいてしまうことも許容することになってしまうため、厳格化されたものと思われます。

    認証スキャンの実施については、十分な特権ユーザのID/パスワードのアカウント、もしくはクライアント証明書を保持した状態であることが必要になります。十分な権限による脆弱性スキャンができない事情がある場合は、当該システムについて文書化することが求められます。

    ペネトレーションテストに求められる内容については、PCI DSS v3.2.1では、業界承認のテスト方法(NIST SP800-155など)であればよいと規定されていましたが、結果としてペンテスターへの依存度が高くなり、さまざまな形態のペネトレーションテスト結果の提出が許容される形となっていました。こうした状況を是正し、準拠レベルを標準化するため改定されたのではないかと考えられます。

    脆弱性診断実施にあたって求められる対応

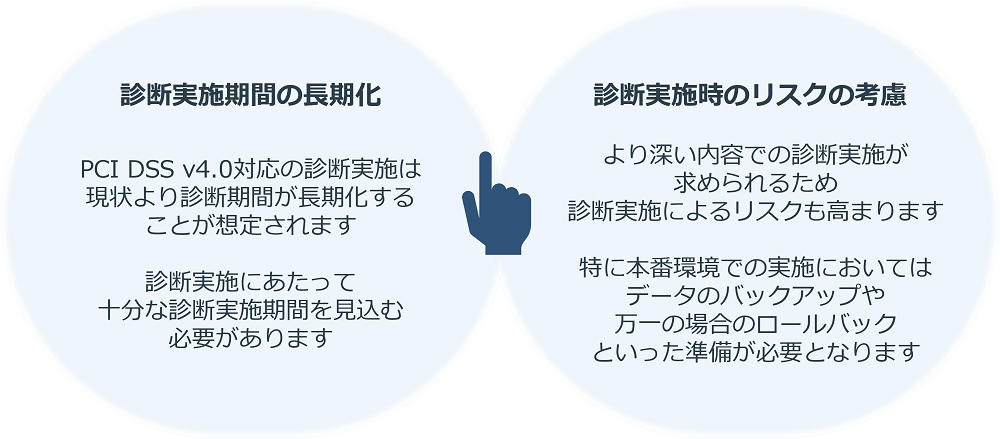
    PCI DSS v4.0では脆弱性診断実施にあたって求められる対応にも変更があります。高リスクの脆弱性(CriticalやHigh)以外の脆弱性、すなわち中・低リスクの脆弱性(MediumやLow)についても、ターゲットリスク分析の上で対応をすることが要求されています。また、脆弱性は日々新しいものが発見・更新されていますので、各種のスキャン等で検出された高リスクの脆弱性対応だけでも大きな負担であるところを、さらに中低のリスクとされる脆弱性についても対処が必要となると、脆弱性管理は非常に負担の大きな作業になることが予想されます。

    PCI DSS v4.0に求められる脆弱性診断のポイント(診断実施機関の長期化・診断実施時のリスクの考慮)

    QSA(Qualified Security Assessors:認定審査機関)の見解次第ではありますが、ターゲットリスク分析の結果、『対処の必要なし』と判断した事業者側の意見が通った場合は別として、中低リスクの脆弱性についても対処が基本的に必要になると考えますと、今まで通りのやり方(PCI DSS v3.2.1手法の脆弱性管理)では指摘を受ける可能性もあります。この規定の”目的”部分を見ると、機械的に中小リスクだから対応は一律不要と判断するのではなく、ターゲットリスク分析において、きちんとした根拠を持って”対処が不要”とした事業者が結論を出す必要があると読み取れます。

    脆弱性診断に関する主な変更点については、SQAT® Security Report 2023年 春夏号
    「PCI DSS v4.0で変わる脆弱性診断 ~2024年4月1日完全移行で慌てないために~」でも取り上げています。
    以下より資料(PDF)ダウンロードいただけますので、ぜひご参考ください。
    https://www.sqat.jp/sqat-securityreport/

    PCI DSS v4.0への移行に向けて

    PCI DSSの準拠対応を検討する事業者にとって、PCI DSS v4.0への移行は重要な課題です。新たな要件や変更点に対応するためには、準備が必要となります。

    PCI DSS v4.0準拠までのステップ

    ● PCI DSS v4.0の精査
    ● 現状の環境での差異を把握
    ● 詳細化・明確化要件の対応を開始
    ● 新規要件およびシステム化対応の予算を確保
    ● 新規要件およびシステム化対応の実施
    ● 全体の対応状況の確認

    PCI DSS v4.0では、ここで取り上げたほかにも、クラウド環境でのセキュリティ要件の明確化、セキュリティ管理の強化といった変更点もあります。事業者はv4.0に準拠対応しようとした場合、従来よりも高いレベルのセキュリティを実現することが求められます。専門家の助言や適切なソリューションを活用することが、スムーズな準拠対応の一助となるでしょう。当社ブロードバンドセキュリティがその助けとなれば幸いです。

    関連情報

    ウェビナー抜粋動画

    過去ご好評いただいたウェビナーの抜粋動画を無料で公開しています。

    「今さら聞けない!PCI DSSで求められる脆弱性診断あれこれ」
    PCI DSSの準拠対応についてご紹介しつつ、PCI DSSで求められる脆弱性診断とペネトレーションテストの概要について今さら聞けない!?内容を徹底解説しています。今後も皆様のお役に立てるセミナーを企画してまいりますので、ご要望がございましたらぜひ、お問い合わせください。


    BBSecでは

    BBSecは、PCI SSC認定QSA(PCI DSS準拠の訪問審査を行う審査機関)です。準拠基準についての疑問や対応困難な状況があるといったような懸念・不安などは曖昧なままにせず、QSAにご相談いただくことをおすすめいたします。準拠に向けた適切な対応を検討するためのアドバイスや、事情に応じた柔軟な対応も可能です。

    お問い合わせはこちら
    ※外部サイトにリンクします。

    PCI DSS v4.0対応脆弱性診断サービス随時対応受付中!

    次回ウェビナー開催のお知らせ

    ・2023年10月18日(水)13:50~15:00
    「自動車産業・製造業におけるセキュリティ対策のポイント -サプライチェーン攻撃の手口と対策方法-」
    ・2023年11月15日(水)13:50~15:00
    「Webアプリケーションの脆弱性対策 -攻撃者はどのように攻撃するのか-」

    最新情報はこちら


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    Webアプリケーションの脆弱性入門

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    人がアプリケーションを持っているイラスト

    Webアプリケーションは私たちの日常生活に欠かせない存在となっています。しかし、それらのWebアプリケーションが攻撃者からの脅威にさらされていることをご存知でしょうか?Webアプリケーションに脆弱性が存在すると、悪意のある第三者によって個人情報や企業の機密情報が漏洩するリスクが生じます。この記事では、Webアプリケーションの脆弱性の種類について解説します。

    脆弱性とは

    脆弱性とは(ポイントマークとその周りに人がいる)イメージ

    脆弱性とは、プログラムの不具合や設計上のミス等によるバグが原因となって発生したセキュリティ上の欠陥や弱点のことを指します。Webアプリケーションに脆弱性が存在する場合、攻撃者がシステムに侵入し、機密情報を盗み出したり、サービスを乗っ取ったりするリスクが生じます。企業はWebアプリケーションの脆弱性を理解し、それに対処するための適切な対策を講じる必要があります。

    脆弱性の種類

    脆弱性にはさまざまな種類があります。以下に代表的な例を挙げます。

    1. SQLインジェクション

    データベースを使って情報を処理するWebアプリケーションは、その多くがユーザからの入力値をもとにデータベースへの命令文を構成しています。SQLインジェクションは、攻撃者がWebフォームなどの入力欄に特定のコードを入れることで不正な命令文を構成し、データベースを不正利用できてしまう脆弱性です。これを悪用することで、例えば、データベースの情報を盗んだり、改ざんしたり、消去したりできる可能性があります。

    2. クロスサイトスクリプティング(XSS)

    クロスサイトスクリプティング(XSS)は、ネットバンキングや掲示板のように、ユーザから入力された値を処理して出力するWebページに攻撃者が悪意のあるスクリプトを埋め込むことで、Webページを閲覧したユーザのWebブラウザ上でスクリプトを実行させることができる脆弱性です。これを悪用されると、ユーザが意図しない情報の送信や表示ページの改ざんなどのリスクが発生します。

    3. クロスサイトリクエストフォージェリ(CSRF)

    クロスサイトリクエストフォージェリ(CSRF)は、攻撃者が罠として用意した偽サイトを用いてリンクや画像をクリックさせることで、ユーザが意図していないリクエストを強制的に行わせることができる脆弱性です。例えば、SNSで「いいね!」をする、銀行の振込操作など、被害者がログインしているWebサービスの操作を攻撃者が悪用することが可能です。

    4. セッション管理の不備

    Webアプリケーションの中には、セッションID(ユーザを識別するための情報)を発行し、セッション管理を行うものがあります。このセッション管理に不備があることで、セッションIDを固定化できたり、有効なセッションIDが推測可能だったりすると、セッションハイジャックと呼ばれる攻撃が成立する危険性があります。これにより、攻撃者が本来のユーザになりすまして権利を行使することで、プライベートな情報の閲覧や、設定の変更などが行われる可能性があります。

    5. アクセス制御の不備

    Webアプリケーションにおいて、本来付与されている権限の範囲内でのみ動作するような制御が実装されていない問題を指します。例えば、一般ユーザとしてログインした際に管理者としての権利を行使できてしまう権限昇格、パラメータを操作することで、本来制限された領域外のファイルやディレクトリにアクセスすることが可能となるパストラバーサルなどです。不正アクセスや意図しない情報の公開をはじめとした、様々なリスクが生じます。

    脆弱性を悪用した攻撃による影響

    脆弱性が悪用されると、企業に深刻な影響が及ぶ恐れがあります。脆弱性が引き起こす可能性のある影響の例を、以下に示します。

    機密情報の漏洩

    攻撃者は、脆弱性を利用して機密情報を盗み出すことができます。クレジットカード情報や個人情報など、大切な情報が漏洩することで、企業の信頼性に係る問題や法的な問題が発生する可能性があります。

    データの改ざん

    脆弱なWebアプリケーションは、攻撃者によってデータの改ざんが行われる可能性があります。データの改ざんによって、Webアプリケーションの正確性が損なわれたり、信頼性が低下したりする可能性があります。

    サービスの停止または遅延

    脆弱性を悪用されると、サービスの停止、遅延、またはデータベースの消去といった、システム全体に影響が及ぶ被害を受ける恐れがあり、企業のビジネス活動に重大な影響が生じる可能性があります。

    金銭的な損失

    脆弱性のあるWebアプリケーションは、企業にとって金銭的な損失をもたらす可能性があります。攻撃者による不正アクセスでデータが盗難された結果、企業に損害賠償責任が生じる場合があります。

    企業の信頼喪失

    セキュリティに関する問題が公になると、企業の評判に悪影響を与える可能性があります。顧客やパートナーからの信頼を失うことは、企業にとって非常に重大な損失です。

    脆弱性対策の方法

    脆弱性の悪用を防ぐためには、以下のような対策が考えられます。

    正しい権限管理の実施

    ユーザには場面に応じた必要最小限の権限のみ付与することが推奨されます。また、不要な機能やリソースへのアクセスを制限することも脆弱性を軽減させるポイントとなります。

    定期的なセキュリティチェックの実施

    定期的なセキュリティチェックの実施(セキュリティとパソコンの周りに人)イメージ

    Webアプリケーションに対しては、機能追加などのシステム改修時はもちろんのこと、定期的なセキュリティチェックを行うことが重要です。脆弱性スキャンやペネトレーションテストなどの手法を活用し、問題を早期に発見して修正することが大切です。

    最新のセキュリティパッチの適用

    Webアプリケーションを開発・運用する際には、使用しているフレームワークやライブラリの最新のセキュリティパッチを適用することが必要です。これにより、既知の脆弱性やセキュリティ上の問題を解消することができます。

    まとめ

    脆弱性のあるWebアプリケーションは、攻撃の潜在的なターゲットになります。セキュリティ対策を徹底し、脆弱性の早期発見と修正を行うことが重要です。また、さまざまな対策手法やセキュリティツールを活用し、脆弱性を作り込まないセキュアな開発環境作りに取り組んでください。企業のデータや顧客の個人情報を守るためにも、脆弱性対策は欠かせません。今回の記事がお役に立てれば幸いです。

    セキュリティ診断サービスのサムネ

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    BBSec脆弱性診断結果からみる
    ― 脆弱性を悪用したサイバー攻撃への備えとは ―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    瓦版アイキャッチ画像(PCの前でOKサインを作る男性のイメージ)

    Webサイトは、重要なデータの宝庫であり、サイバー攻撃者にとっては宝の山です。攻撃者はWebアプリケーションやシステムに存在する脆弱性を突いた攻撃を仕掛けます。では、自組織のシステムに脆弱性が存在した場合、攻撃者に悪用されづらくするためには何ができるでしょうか。本記事では、多くの企業・組織への診断実績がある弊社の視点で、サイバー攻撃への備えの一つとして、脆弱性診断を活用した予防的措置をご紹介いたします。

    脆弱性を悪用したサイバー攻撃

    事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。

    そして残念ながら、多くのWebアプリケーションやシステムには脆弱性が存在している可能性があります。宝の山に、宝を盗める抜け穴、つまり脆弱性があるとなれば、悪意ある者に狙われてしまうのは当然といえます。

    脆弱性を悪用したサイバー攻撃の画像

    サイバー攻撃者はどのような脆弱性を狙うのか

    では、サイバー攻撃者が狙う脆弱性とは、どのような脆弱性でしょうか。
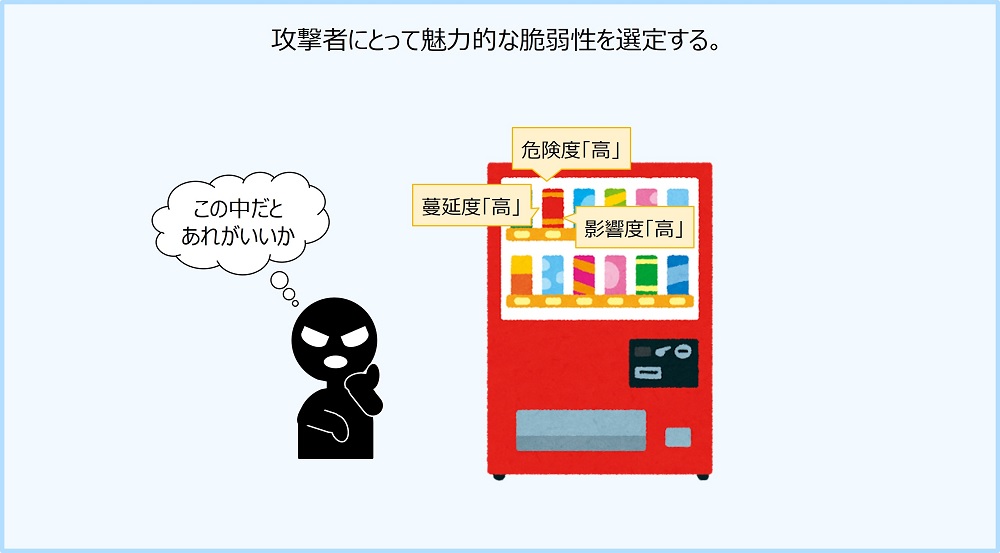
    それは攻撃者にとって「悪用がしやすい」、そして「うまみがある」脆弱性です。そのような脆弱性があるWebアプリケーションやシステムは、攻撃対象になりやすく、攻撃者にとって魅力的な標的です。

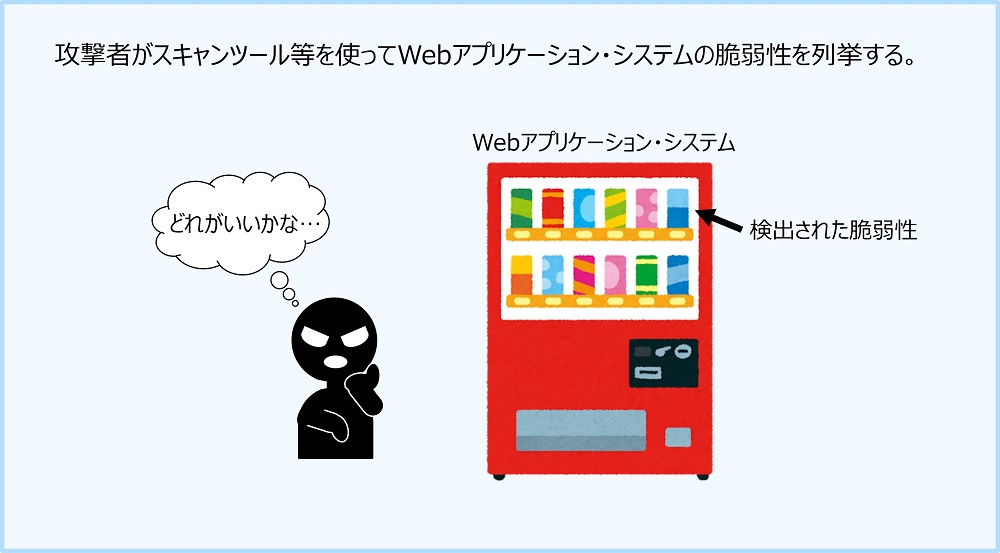
    そして、攻撃者にとって「悪用がしやすい」「うまみがある」脆弱性とは、簡単に攻撃ツールやエクスプロイトコードが入手できる「蔓延度」、どれだけ甚大な被害をもたらすことができるのかという「危険度」、そしてどれだけ他の機能やシステム、あるいは世間にインパクトを与えることができるのかという「影響度」の3つを軸にして捉えることができます。

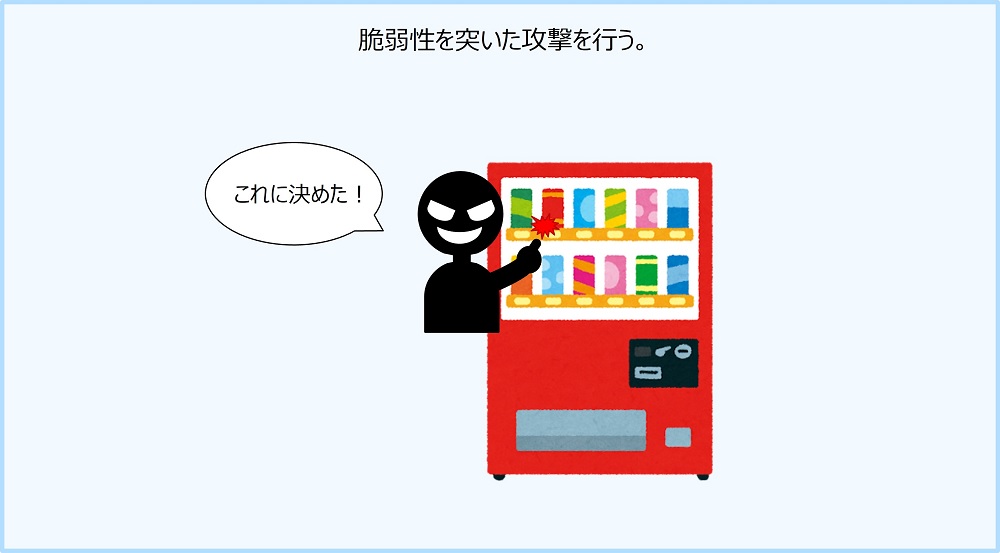
    また、そうした攻撃者にとって魅力的な脆弱性が多数ある場合、一度の攻撃のみならず、何度も複数の脆弱性を突いて攻撃を行われる可能性があります。

    自販機の前で脆弱性を列挙する攻撃者のイメージ画像
    自販機の前で脆弱性を選定する攻撃者のイメージ画像
    選定した脆弱性を突いた攻撃を実行する攻撃者のイメージ画像
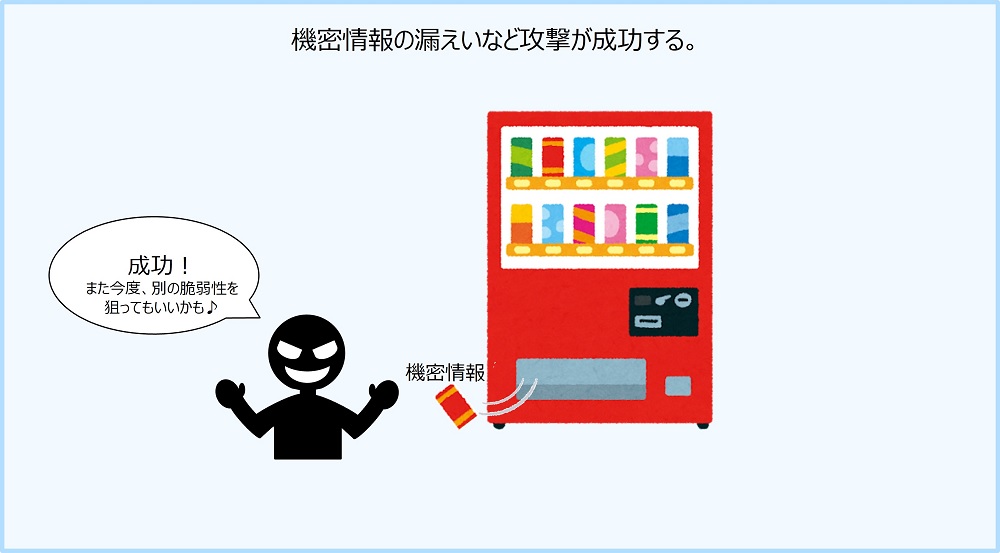
    脆弱性を突いた攻撃が成功した攻撃者のイメージ画像(自販機から飲み物が出てくる=攻撃成功)

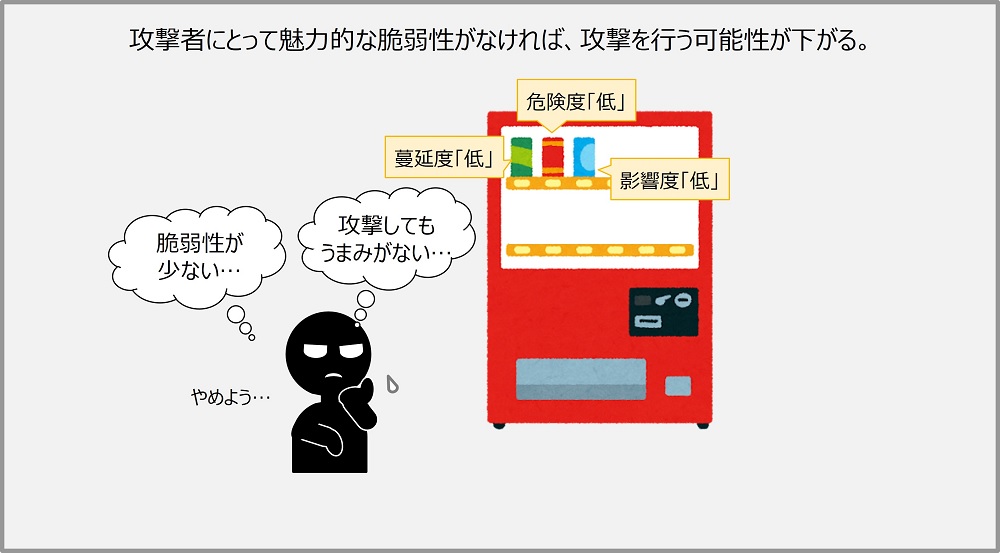
    別の側面から見れば、攻撃者にとって魅力的な脆弱性がないWebアプリケーション・システムであれば、標的にされる可能性が少なくなるということです。

    自販機に魅力的な脆弱性(攻撃してもうまみがない脆弱性)がないのをみて攻撃をあきらめる攻撃者のイメージ画像

    サイバー攻撃者にとって攻撃対象にしづらいシステムとは?

    ここまでみてきたように、攻撃者は「蔓延度」「危険度」「影響度」を軸に魅力的な脆弱性を判断することがあります。つまり裏を返せば、Webアプリケーションやシステムの脆弱性の「蔓延を防ぐ」「危険度を下げる」「影響度を下げる」ことで、攻撃者に脆弱性を悪用されにくくすることができます。そのためには各組織で脆弱性対策を行うことが必須となります。システムの欠陥をつぶし、脆弱性をなくすことが最も重要です。

    古くから「無知は罪なり」という言葉もあります。情報セキュリティにおいては“まず知ること”が必要不可欠となります。脆弱性に対処するためには、「自組織のセキュリティ状況を見直し、リスク状況を把握して攻撃に備える」ことが重要です。

    脆弱性の放置はサイバー攻撃を誘発し、事業活動に甚大な影響を及ぼしかねません。サイバー攻撃によるインシデントは、組織にビジネスの機会の喪失、信用の失墜といった損失につながる可能性があるため、脆弱性の放置はそういった損失の潜在的な原因となります。

    システムに存在する脆弱性の有無を確認するために有効な手段の一つが、脆弱性診断です。脆弱性診断により、日々変化する脅威に対する自組織のシステムのセキュリティ状態を確認できるため、適時・適切の対策が可能です。

    BBSecの脆弱性診断サービス

    BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しています。検出された脆弱性に対するリスク評価は5段階にレベル付けしてご報告しており、リスクレベルによって脆弱性対策の優先順位を判断しやすいものとなっています(右表参照)。

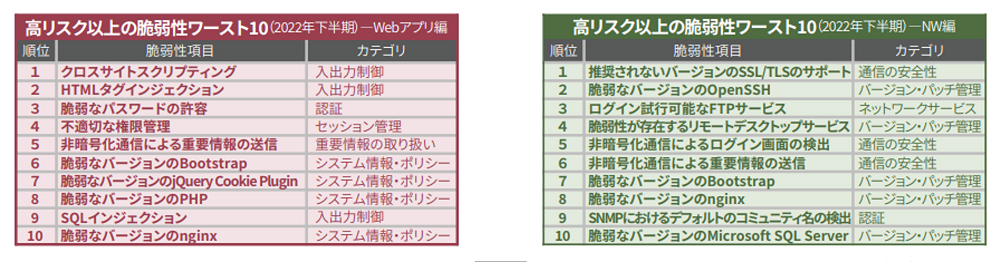
    2022年下半期診断結果(多く検出された脆弱性ワースト10)

    2022年下半期、BBSecでは12業種延べ510企業・団体、3,964システムに対して、脆弱性診断を行いました。結果として、なんらかの脆弱性が検出されたシステムのうち、5件に1件ほどはリスクレベル「高」以上の脆弱性が含まれているのが現状です。そのリスクレベル「高」以上の脆弱性を検出数順に10項目挙げると、下表のとおりになります。

    2022年下半期診断結果(多く検出された脆弱性ワースト10)画像

    2022年下半期におけるWebアプリ編ワースト10の上位3項目は、上半期同様、攻撃者にとって悪用しやすくうまみのあるインジェクション系の脆弱性がランクインしています。いずれもよく知られた脆弱性ばかりなため、悪用された場合、世間に基本的なセキュリティ対策を怠っている組織と認識され、信用失墜につながります。

    また、アプリケーション等のバージョンアップを行わず、古い脆弱なバージョンを使用し続けているWebアプリケーションも多く存在し、ワースト10のうちの4項目がそういった脆弱性でランクインしています。すでに他組織で悪用された実績のある脆弱性を放置した状態となっている等、攻撃者にとっては同様の攻撃を複数の組織に対して行うだけで成果が出るので、こちらも悪用しやすくうまみのある脆弱性といえます。

    ネットワーク編のワースト10でも過去と同じような脆弱性がランクインしていますが、9位の「SNMPにおけるデフォルトのコミュニティ名の検出」は初のランクインとなりました。SNMPは、システム内部のステータスや使用ソフトウェア等の各種情報取得に利用されるプロトコルで、管理するネットワークの範囲をグルーピングして「コミュニティ」としています。コミュニティ名には、ネットワーク機器のメーカーごとに「public」等のデフォルト値がありますが、SNMPにおけるコミュニティ名はパスワードのようなものであるため、デフォルトのままだと、これを利用して攻撃者に接続され、攻撃に有用なネットワークの内部情報を取得される恐れがあります。

    脆弱性診断を活用した予防措置

    ここまでお伝えしたように、攻撃者はより悪用しやすくうまみのある脆弱性を狙ってくる中で、自組織のWebアプリケーション・システムに脆弱性が存在するのか、また存在した場合どういったリスクのある脆弱性なのかを知り、脆弱性対策を行うことは組織として重要なことです。

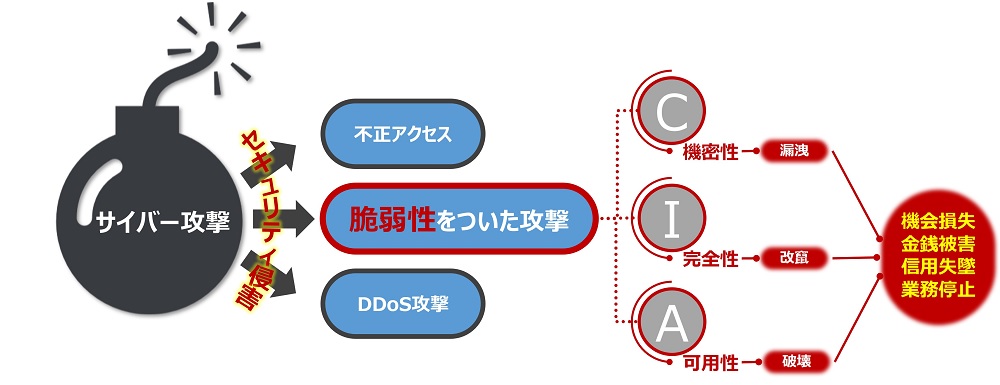
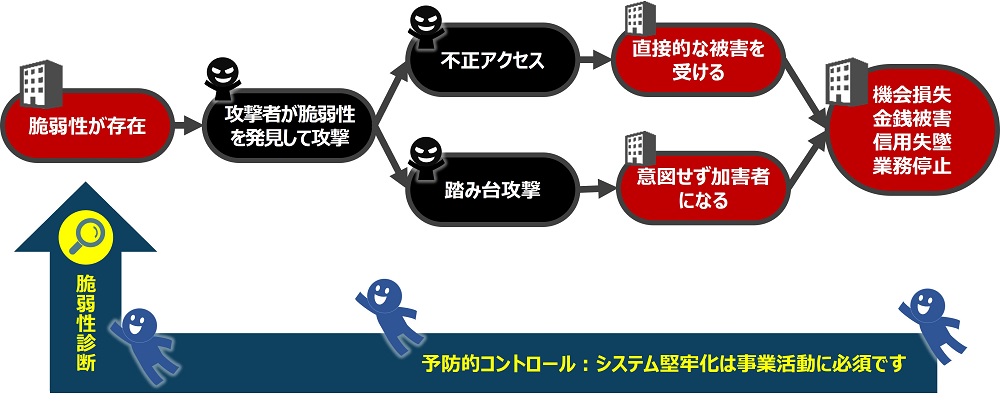
    脆弱性を悪用したサイバー攻撃への備えとして、BBSecとしては、脆弱性診断を推奨します。下図の攻撃方法は一例となりますが、影響範囲として機会損失から業務停止まで引き起こされる可能性がある、という実態はどの攻撃方法でも同じです。脆弱性を悪用された場合、どの攻撃方法であってもそういった被害が出る可能性があるため、悪用されやすい脆弱性は早急に対応しなければなりません。

    脆弱性診断を活用した予防措置画像

    早急に対応するポイントは「自組織のシステム状態を知り、優先順位をつけながら必要な対策をする」こととなるのですが、自組織におけるセキュリティ対策の有効性確認には、専門家の目線をいれることをおすすめしています。

    脆弱性を悪用したサイバー攻撃に対して、予防的にコントロールするといった観点も含め、よりシステムを堅牢化していくために脆弱性診断の実施をぜひご検討ください。


    半期(6か月)毎にBBsec脆弱性診断の結果を集計・分析。その傾向を探るとともに、セキュリティに関する国内外の動向を分かりやすくお伝えしています。
    最新号のダウンロードはこちら。

    SQAT脆弱性診断サービス

    Webアプリケーション脆弱性診断-SQAT® for Web-

    Webサイトを攻撃するハッカーの手法を用いて、外部から動的に脆弱性を診断することで、攻撃の入口となる可能性のある箇所を検出します。診断は最新のセキュリティ情報に基づき実施されますので、開発時やリリース前ばかりでなく、既存システムに対する定期的な実施といった、現状の脆弱性対策の有効性を確認するために活用することをおすすめしています。
    以下より、サービス内容が記載されている資料のダウンロードもいただけます。

    Webアプリケーション脆弱性診断のサービスバナー

    ネットワーク脆弱性診断-SQAT® for Network

    悪意ある第三者の視点で、ネットワークをインターネット経由またはオンサイトにて診断し、攻撃の入口となる可能性のある箇所を検出します。ネットワークを標的とした攻撃のリスクを低減するため、脆弱性を徹底的に洗い出し、システムの堅牢化をご支援します。システムの導入・変更・アップグレード時のほか、運用中のシステムに対する定期チェックにご活用いただけます。
    以下より、サービス内容が記載されている資料のダウンロードもいただけます。

    ネットワーク脆弱性診断のサービスバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像