サービス紹介デモ動画
BBSecで提供しているサービスをご紹介するデモ動画を公開しています。
 |
デイリー自動脆弱性診断-Cracker Probing-Eyes®- |
 |
クロスサイトスクリプティング攻撃デモンストレーション |
 |
ランサムウェア感染リスク可視化サービス |






「SQAT®」は、株式会社ブロードバンドセキュリティがご提供する脆弱性診断サービスです。SQAT®.jpは、BBSec セキュリティサービス本部の管理・運営によるサイトです。
BBSecで提供しているサービスをご紹介するデモ動画を公開しています。
|
|
デイリー自動脆弱性診断-Cracker Probing-Eyes®- |
|
|
クロスサイトスクリプティング攻撃デモンストレーション |
|
|
ランサムウェア感染リスク可視化サービス |
Security NEWS TOPに戻る
バックナンバー TOPに戻る
OWASP Top 10はWebアプリケーションの主要なセキュリティリスクをまとめた世界的な基準です。2025年版では、ソフトウェアサプライチェーンに起因する問題や例外処理の不備など、新たなリスク項目が追加され、順位も変動しています。本記事ではこれらの新しい動向も踏まえ、各項目を平易に解説し、企業が取るべきセキュリティ対策の方向性を提示します。
2025年11月、国際的なセキュリティ啓発コミュニティであるOWASP(オワスプ:Open Web Application Security Project)から、「OWASP Top 10 2025」が公開されました。前回の「OWASP Top 10 2021」より4年ぶりの公開となります。本記事ではOWASP Top 10 2025から追加された新たなリスク項目や順位変動を踏まえ、企業が取るべきセキュリティ対策の方向性を提示します。
Webアプリケーションの代表的なセキュリティリスクをまとめた国際的なガイドラインで、意識向上を目的とする啓発資料です。全てのセキュリティ要件を網羅する標準というより、優先的な対策項目を示すリストと考えます。
OWASP Top10は、Webアプリケーションに存在する代表的な脆弱性をまとめた指標です。脆弱性とは、システムやソフトウェアに存在するセキュリティ上の弱点のことを指します。
→ 「脆弱性の意味を正しく理解する―読み方・具体例・種類をわかりやすく解説」
今回の「OWASP Top 10 2025」では、ソフトウェア開発の全工程にわたる新しいリスクが反映されました。特に、依存ライブラリやCI/CD環境を含む「ソフトウェアサプライチェーンの不備」や、「例外処理(エラー処理)の不備」という2つの新カテゴリが追加されています。これにより、従来のコード脆弱性に加え、開発・運用プロセス全体に起因するリスクが明確に強調されました。
また、2021年版まで独立項目だった「サーバーサイドリクエストフォージェリ(SSRF)」はA01(アクセス制御)に統合され、権限回避系の攻撃に含まれるようになっています。
OWASP Top 10の概要、「OWASP Top 10 2021」のリスク項目一覧について、以下の記事で解説しています。あわせてぜひご覧ください。
OWASP Top 10―世界が注目するWebアプリケーションの重大リスクを知る―
A01: アクセス制御の不備 (Broken Access Control)
引き続き1位です。従来のアクセス制御不備に加え、サーバーサイドリクエストフォージェリ(SSRF)攻撃がこのカテゴリに含まれるようになりました。
A02: セキュリティ設定のミス (Security Misconfiguration)
2021年5位から2025年2位に上昇しました。サーバやアプリの初期設定ミスや不要なサービス公開など、設定不備のリスクが増加しています。
A03: ソフトウェアサプライチェーンの不備 (Software Supply Chain Failures)
2021年版のA06「脆弱で古くなったコンポーネント」から大幅に拡張され、2025年版に新設されたカテゴリです。依存パッケージやビルド環境への攻撃を含み、開発~配布の全過程におけるマルウェア侵入のリスクを扱います。
A04: 暗号化の失敗 (Cryptographic Failures)
前回2位から今回は4位に下降しました。古い暗号方式や不適切な暗号設定によって、機密データ漏洩のリスクが引き続き高い項目です。
A05: インジェクション (Injection)
前回3位から5位に下降しました。依然として多く検出されるリスクですが、他カテゴリの変動により相対的に順位が変わりました。
A06: セキュアでない設計 (Insecure Design)
2021年に新設された項目で、前回4位から6位になりました。設計段階でセキュリティを考慮しないことによるリスクを指し、脅威モデル不足などが該当します。最近は設計レビューや脅威モデルの導入が増えつつあります。
OWASP Top 10 2021およびセキュアなWebアプリケーション開発にむけてどのように取り組むべきかについて、以下の記事で解説しています。あわせてぜひご覧ください。
Webアプリケーション開発プロセスをセキュアに ―DevSecOps実現のポイント―
A07: 認証の失敗 (Authentication Failures)
名称が「識別と認証の不備」から若干変更され、順位は7位で維持されました。ログイン機能やパスワード管理の不備などが含まれ、標準的な認証フレームワークの利用増加でやや改善傾向にあります。
A08: ソフトウェアとデータの整合性の不備(Software or Data Integrity Failures)
前回同様8位です。ソフトウェア更新時やデータ伝送時の改ざん検知の欠如を扱い、サプライチェーンより下層でのデータ改ざんリスクが対象です。
A09: ログ監視・アラートの不備 (Logging & Alerting Failures)
同じく9位を維持しました。ログ監視や侵入検知の仕組みが不十分で、攻撃検知が遅れるリスクを指します。名称も「セキュリティログとモニタリングの不備」から変更されています。
A10: 例外処理の不備 (Mishandling of Exceptional Conditions)
2025年に新設された新しいカテゴリです。エラー発生時の不適切な処理(例:内部情報露出やセーフティネットの欠如)により、システム全体の安全性が損なわれるリスクを扱います。
A01: アクセス制御の不備 (Broken Access Control)
攻撃者が本来許可されていない操作やデータにアクセスできる脆弱性です。例として、URLやパラメータを操作して他ユーザーの情報を取得したり、管理者権限を取得したりする攻撃が挙げられます。
A02: セキュリティ設定のミス (Security Misconfiguration)
システムやアプリの初期設定・構成に誤りがある状態です。脆弱なデフォルト設定や、不要なサービスの有効化、パッチ未適用のサーバ起動などにより、本来防げる攻撃を許してしまいます。
A03: ソフトウェアサプライチェーンの不備 (Software Supply Chain Failures)
外部ライブラリやパッケージ管理システムが攻撃され、正規ソフトウェアにマルウェアが混入するリスクです。開発者の環境やCI/CDパイプラインを介して侵入するため、従来型のコード診断だけでは検知しづらい問題となっています。
A04: 暗号化の失敗 (Cryptographic Failures)
古い暗号方式や誤った暗号設定によって、暗号化すべきデータの機密性が損なわれるリスクです。例えば、弱い鍵長の使用や最新プロトコルの不採用により、攻撃者に通信内容を解読される危険があります。
A05: インジェクション (Injection)
ユーザ入力を十分に検証せずにSQL文やOSコマンド等に含めて実行することで、不正なコードが実行される脆弱性です。SQLインジェクションやクロスサイトスクリプティング(XSS)などが代表例で、攻撃者がデータベース改ざんやセッションハイジャックを実行します。
A06: セキュアでない設計 (Insecure Design)
設計段階でセキュリティが考慮されておらず、必要な防御策(脅威モデルやセキュアアーキテクチャ)が欠落しているリスクです。実装以前の段階で脆弱性を取り除かないと、後工程では完全対応できない欠陥を内包します。
A07: 認証の失敗 (Authentication Failures)
ログインやセッション管理に欠陥があり、不正ログインを許してしまう脆弱性です。例えば、パスワードポリシー不備やセッションIDの固定化、二要素認証不備などにより、攻撃者が他人の権限を奪取する可能性があります。
A08: ソフトウェアとデータの整合性の不備(Software or Data Integrity Failures)
ソフトウェア更新やデータ取得時に改ざんを検知できない状態で、不正なコードやデータが実行されてしまうリスクです。例えば、更新ファイルやコンテナイメージが攻撃者によって差し替えられても気づかない場合が該当します。
A09: ログ監視・アラートの不備 (Logging & Alerting Failures)
インシデント発生時に監査ログが残らない、またはアラートが機能しない状態で、攻撃を見逃してしまうリスクです。攻撃検知や対策対応が遅れるため、被害が拡大する可能性があります。
A10: 例外処理の不備 (Mishandling of Exceptional Conditions)
エラー・例外発生時に適切な対処がされず、システムが想定外の動作をしたり機密情報を漏洩したりする脆弱性です。具体例として、エラーメッセージで内部情報を出力するものや、例外処理のループ抜けでシステム停止しないなどがあります。
OWASP Top 10 2025は、従来の入力検証など個別コード脆弱性に加え、サプライチェーンや設計、例外処理といったシステム全体に関わる根本原因を重視しています。企業はこれを踏まえ、開発プロセスや設計段階からの脆弱性予防策を強化する必要があります。
情報システム部門やセキュリティ担当者は、今回のリスク項目をセキュリティ教育・セキュリティ診断・セキュリティ監査項目に組み込み、継続的な対策に活用しましょう。特にサプライチェーンや例外処理の項目は従来対応が十分でないことも多く、注力すべきポイントです。
OWASPはTop 10に加え、SAMMやASVSなどのフレームワーク活用も推奨しています。OWASP Top 10は優先対策項目の一助と位置付け、組織全体のセキュリティ成熟度を高める施策を並行して検討することが望まれます。
では、意図せず作りこまれてしまう脆弱性に、どう対処すればいいでしょうか。それには脆弱性診断を実施することが、最も有効な手段の一つと言えます。
脆弱性診断によって、システムにどのような脆弱性があり、どの程度のリスクがあるのか可視化され、その優先度に応じてセキュリティ対策を検討・実施することができます。
脆弱性診断を効果的に活用するには、システムの機能や取り扱う情報の重要度に応じて、実施時期や頻度を考慮することも大切です。セキュリティ事情は常に変化しています。日々新たな脆弱性が発見され、サイバー攻撃も巧妙化する一方です。また、何年も前に報告されたのに放置されがちな脆弱性が、改めて悪用されることもあります。健康診断と同様、脆弱性診断も定期的に実施することが重要なのです。
また、「SQAT® Security Report」では、セキュリティ事情に関するトピックをお伝えしております。情報収集の一助としてご活用ください。
OWASP Top 10 2025リリースノート/Aikidoブログ(https://www.aikido.dev/blog/owasp-top-10-2025-changes-for-developers#:~:text=OWASP%20emphasizes%20that%20the%20Top,Application%20Security%20Verification%20Standard)
弊社では、お客様のニーズに合わせて、様々な脆弱性診断サービスを提供しております。システムの特徴やご事情に応じてどのような診断を行うのが適切かお悩みの場合も、ぜひお気軽にご相談ください。
デイリー自動脆弱性診断「Cracker Probing-Eyes®」は、脆弱性の検出結果を、お客様側での簡単な操作で、日々確認できます。導入のための設備投資が不要で、コストを抑えつつ手軽に診断できます。 世界的なセキュリティ基準をベースにした弊社独自基準を設け、シグネチャの見直しも弊社エンジニアが定期的に行うことで、信頼性の高い診断を実現しております。
対象システムの機能が複雑である、特にミッションクリティカルであるなどの理由により、広範囲かつより網羅性の高い診断をご希望の場合は、弊社エンジニアが手動で実施する「SQAT®脆弱性診断サービス」をおすすめします。 Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。
公開日:2025年12月5日
更新日:2026年3月11日
編集責任:木下
Security NEWS TOPに戻る
バックナンバー TOPに戻る

Security NEWS TOPに戻る
バックナンバー TOPに戻る
企業が施すセキュリティ対策は広範かつ複雑になっています。外部からのサイバー攻撃や、内部での情報の持ち出しなど、セキュリティの脅威が多様化しているためです。企業が保護すべき情報、アプリケーション、機器の種類・数などが拡大していることも理由に挙げられます。
「脆弱性診断」ではアプリケーションやサーバ、ネットワークに、悪用できる脆弱性がないかを診断します。本記事では、ライフサイクル別にどんな診断が必要か、ツール診断と手動診断、ペネトレーションテストとの違いなどを解説します。
脆弱性診断とは、企業・組織のシステムに内在するセキュリティ上の既知の欠陥(=脆弱性)を特定する検査です。
脆弱性とは、システムやソフトウェアに存在するセキュリティ上の弱点を指します。
→「脆弱性の意味を正しく理解する―読み方・具体例・種類をわかりやすく解説」
Webアプリケーション、スマホアプリケーション、サーバ、ネットワークなど診断対象により様々な脆弱性診断があります。セキュリティ上の問題点を可視化することで、情報漏洩やサービス停止等のセキュリティ事故を防ぐために、どのような対策を実施すればよいか検討するのに役立ちます。
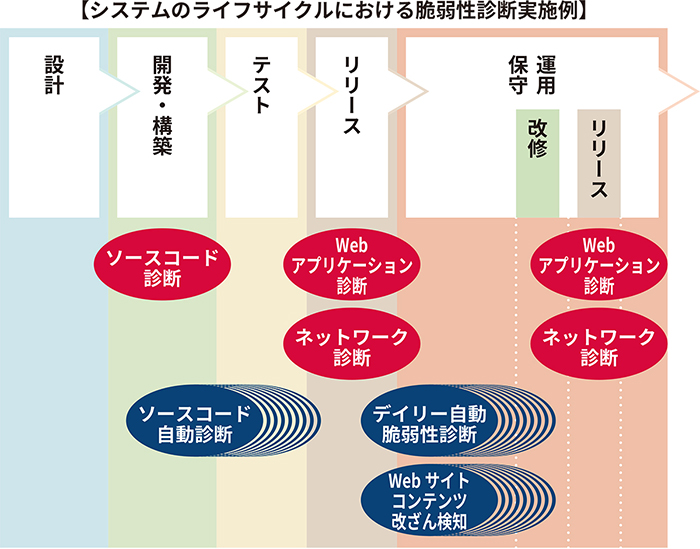
脆弱性のリスクについてはこちらの関連記事もあわせてご参照ください。
「BBSec脆弱性診断結果からみる― 脆弱性を悪用したサイバー攻撃への備えとは ―」
「定期的な脆弱性診断でシステムを守ろう!-放置された脆弱性のリスクと対処方法-」
「既知の脆弱性こそ十分なセキュリティ対策を!」
「今、危険な脆弱性とその対策―2021年上半期の診断データや攻撃事例より―」
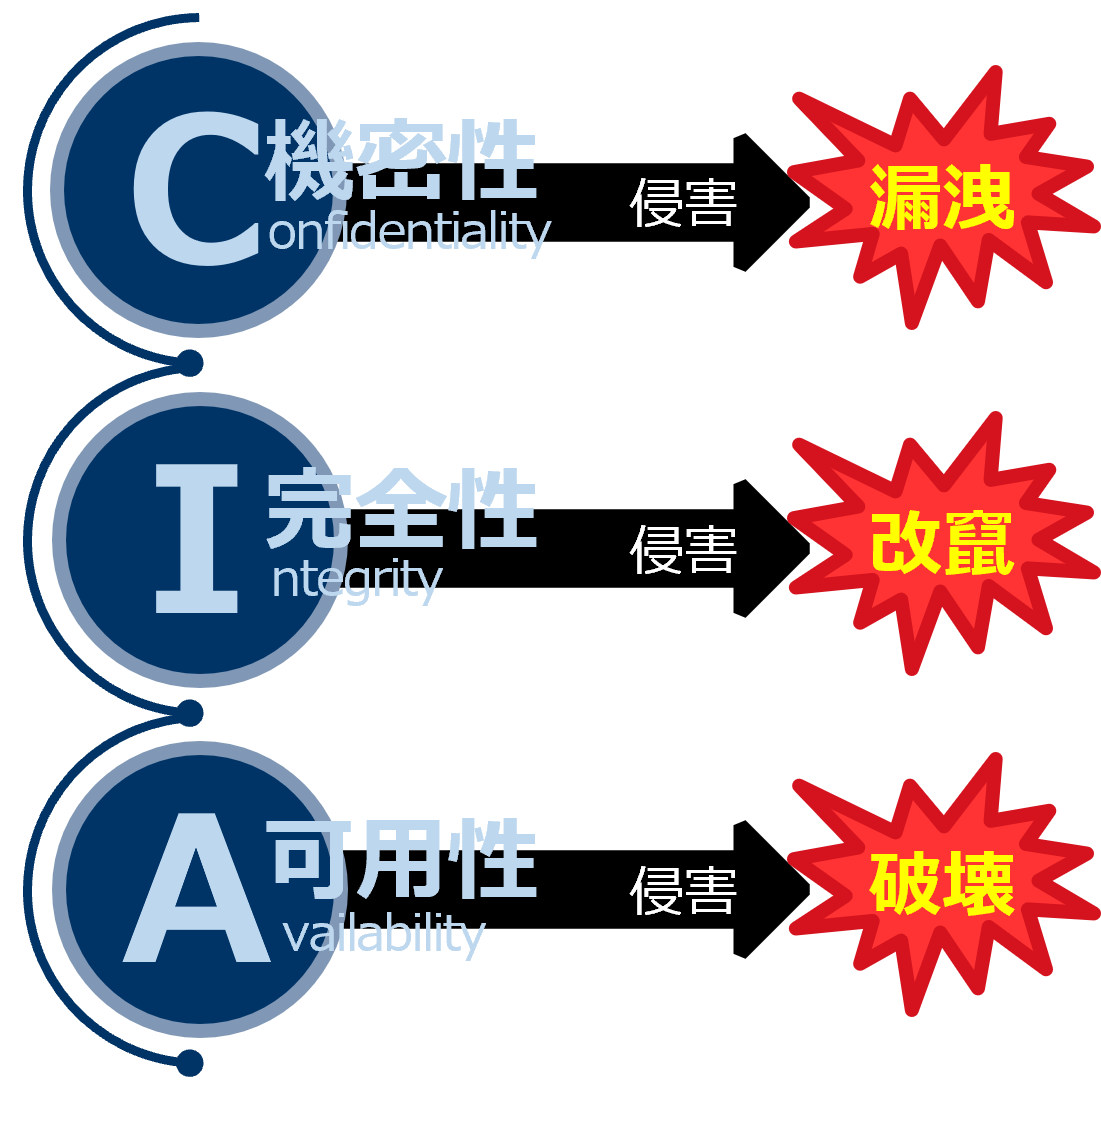
情報のセキュリティの3要素、「機密性」「完全性」「可用性」を守るためにも、脆弱性診断は必要な理由の一つです。
「機密性」…限られた人だけが情報に接触できるように制限をかけること。
「完全性」…不正な改ざんなどから保護すること。
「可用性」…利用者が必要なときに安全にアクセスできる環境であること。
これらの要素を適切に満たすことが、情報セキュリティを担保する上では欠かせないものとなります。
攻撃者より先にシステムに隠れた脆弱性を検出して対策することで、攻撃や事故発生の確率を下げることができます。ひとたび個人情報やクレジットカード情報の漏えい事故が発生すれば、さまざまな対応・復旧費用や対策工数の発生は避けられません。ブランドの毀損や企業イメージの低下も招きます。
パソコンやインターネットを補助的に利用していた昔と異なり、現在はWebサービスやアプリケーションそのものが利益を生み出しています。生活や経済がネットワークなしに成り立たない現在、脆弱性診断などのセキュリティ対策は、事業を継続しサービス利用者の安心を守るため、欠かせないものとなっています。
診断対象により、さまざまな脆弱性診断サービスがあります。まず、企業が開発したWebアプリケーションが挙げられます。問合せや会員登録といった、入力フォームの入出力値の処理、ログイン機能の認証処理などに対して、幅広く網羅的に脆弱性診断が行われます。
次に、そのWebアプリケーションを実行するサーバやネットワーク機器、OSやミドルウェアに脆弱性がないか検査するプラットフォーム診断があります。
アプリケーションの脆弱性診断には、既知の攻撃パターンを送付して対象システムやソフトウェアの挙動を確認する「ブラックボックステスト」という方法があります。 「ブラックボックステスト」では、実装時における脆弱性は検出できますが、そもそもプログラムの設計図であるソースコード中に存在する脆弱性を網羅的には検査することには適していません。
この場合、ソースコード開示のもと「ソースコード診断」する方法が有効です。「ソースコード診断」は「ブラックボックステスト」に対して 「ホワイトボックステスト」とも呼ばれます。また、「ソースコード診断」はさらに、プログラムを実行しないで行う「静的解析」と、実行して行う「動的解析」に分類できます。
ソースコード診断についてはこちらの記事もあわせてご参照ください。
「ソースコード診断の必要性とは?目的とメリットを紹介」
そのほか、近年増加の一途をたどるスマホアプリケーションやIoT機器を対象とした脆弱性診断もあります。
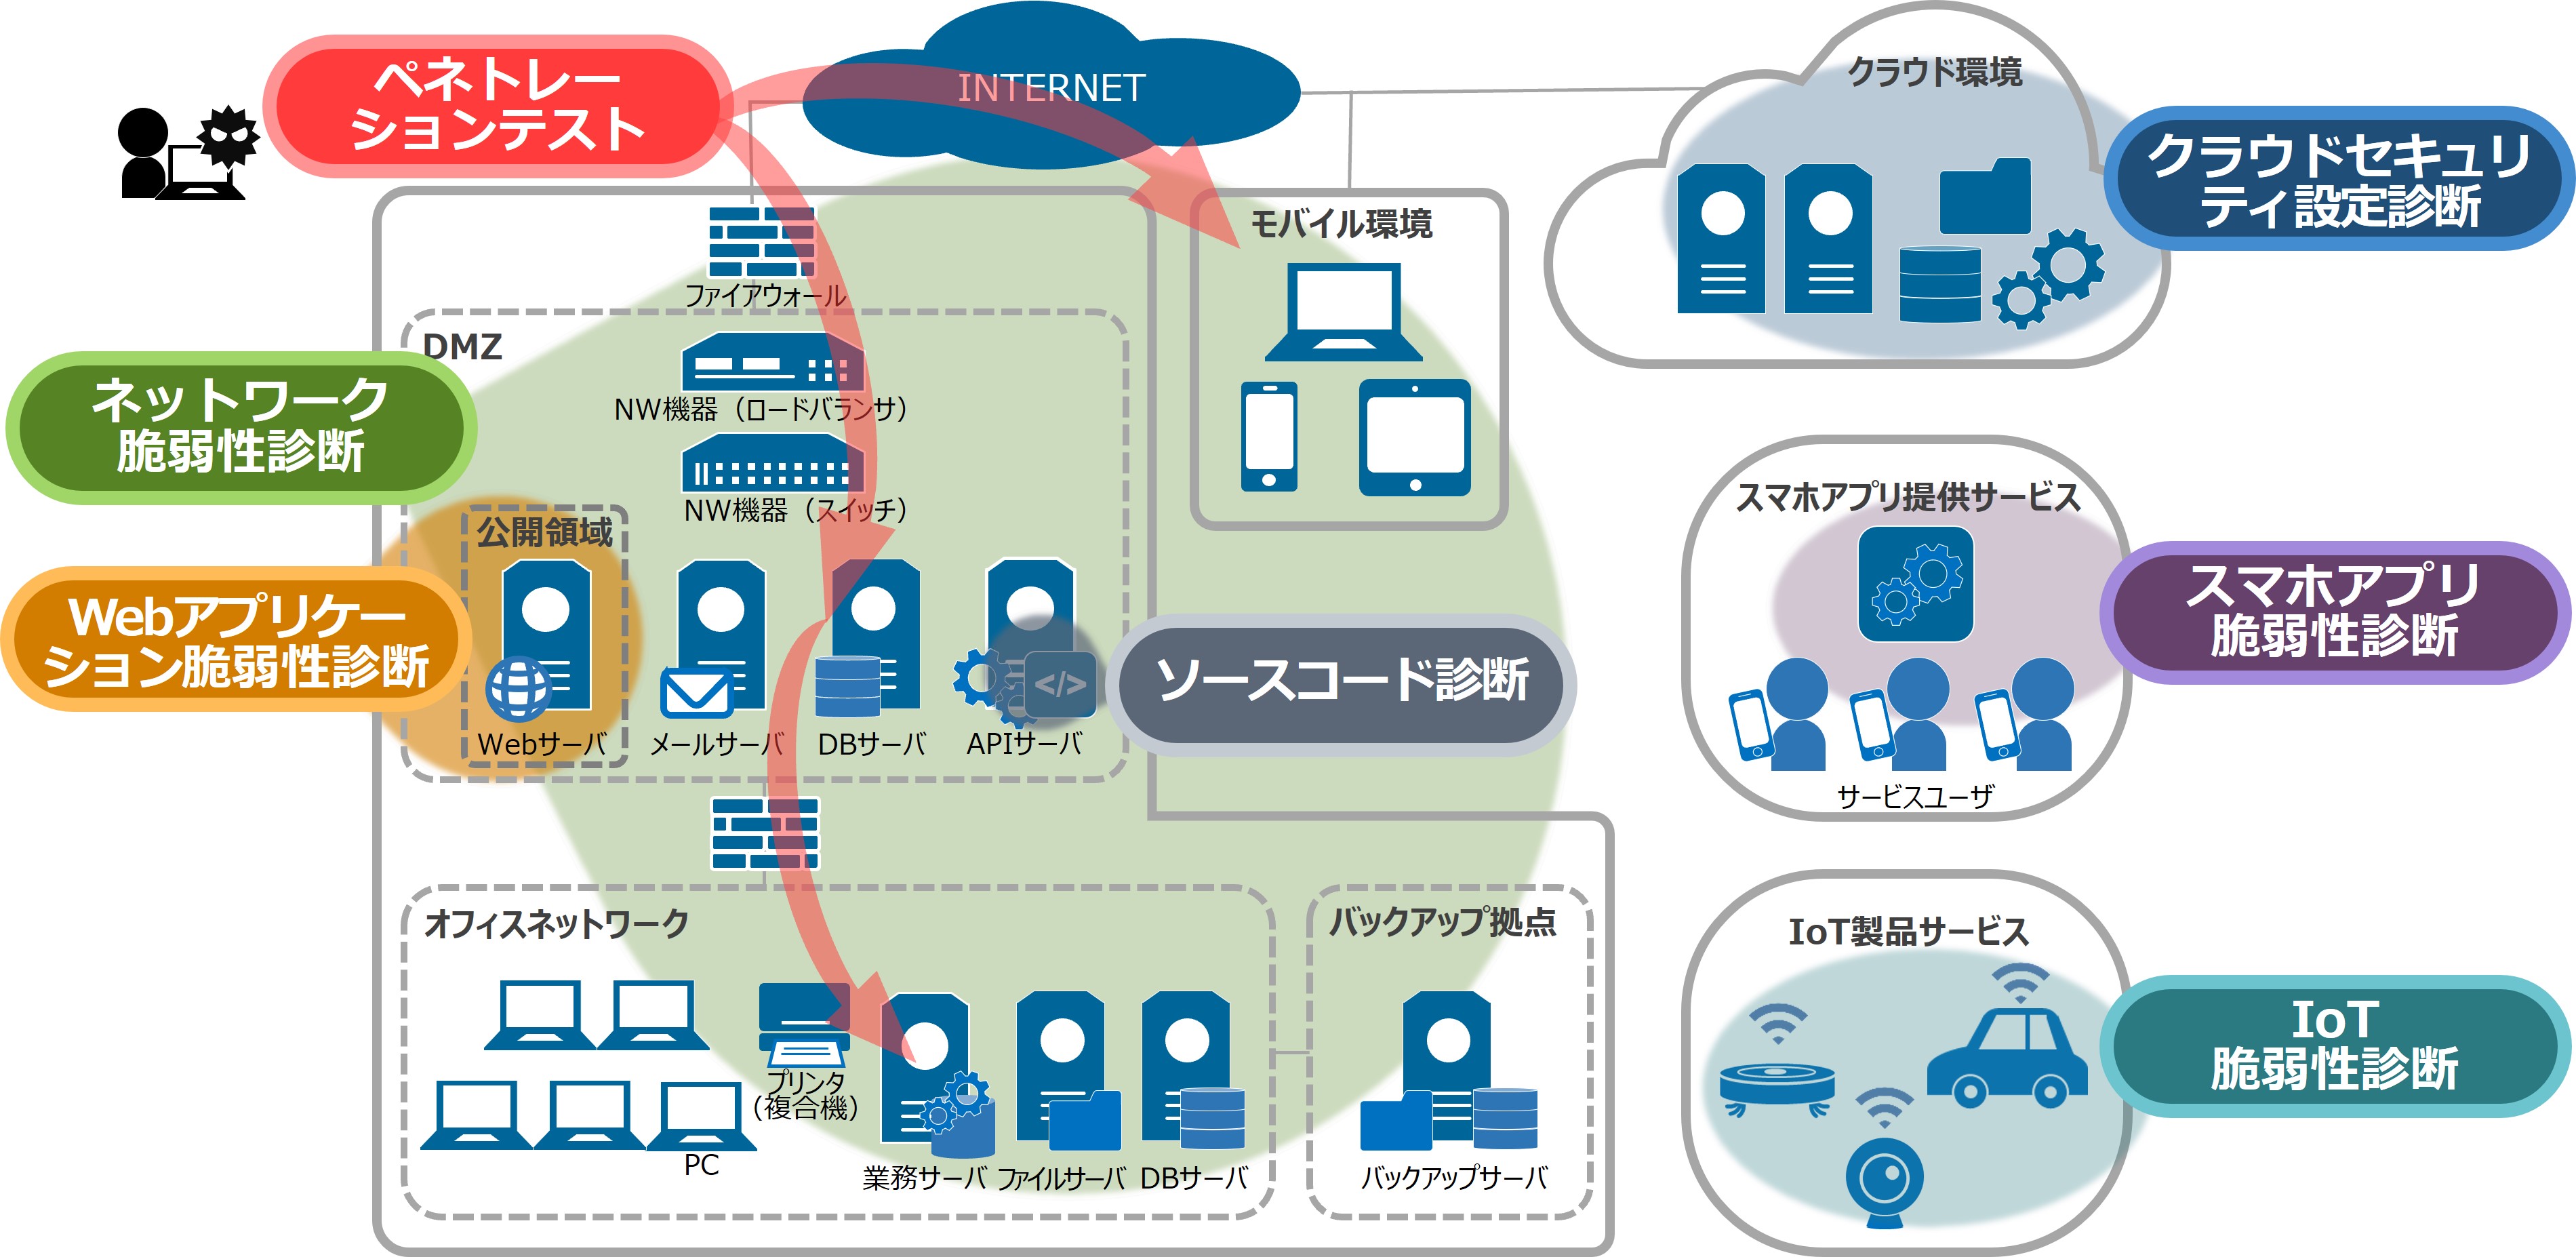
(株式会社ブロードバンドセキュリティのサービス分類に基づく)
脆弱性診断とペネトレーションテストは、双方とも脆弱性などを検出する点では似ていますが、目的と方法が少し異なります。脆弱性診断は既知の脆弱性を網羅的に検出することを目的としています。
ペネトレーションテストは、「侵入テスト」の名前のとおり、疑似的なサイバー攻撃を仕掛けてセキュリティ対策の有効性を評価するために実施します。技術的アプローチだけでなく、対象となる組織の構成や、業務手順、ときには物理的な施設の特徴すら加味して、攻撃シナリオを作成する「レッドチーム演習」と呼ばれるテストを実施することもあります。
シナリオに沿ってペネトレーションテスターが攻撃を実行し、システムに侵入できるか、ターゲットとする資産(多くは知的財産)にたどり着くことができるかどうかなどをテストします。ペネトレーションテストは脆弱性診断と比べて、技術力はもちろん、より幅広い見識やセンスが求められます。
脆弱性診断にはツールを使って自動で診断する「ツール診断」とエンジニアが診断する「手動診断」があります。
「ツール診断」では、セキュリティベンダーが、商用または自社開発した脆弱性診断ツールを用いて脆弱性を見つけ出します。脆弱性診断ツールと呼ばれるコンピュータプログラムを実行して、その応答から脆弱性を検知していくもので、自動診断とも呼ばれます。機械的に不正なHTTPリクエストを送り付ける疑似攻撃を行いますが、クラッカーによる攻撃とは異なり、あくまでも 脆弱性を見つけ出すことが目的であるため、システムを破壊することはありません。
ツール診断は機械的な検査であるため、過検知や誤検知なども含まれることが多く、その結果は担当者が補正することで正確な情報が得られます。比較的手軽に行えることから、開発段階で実施されることも多い診断です。また、定期的な簡易診断として用いることで、コストを低減しつつ最新の状態を保つことができるといった利用方法もあります。
脆弱性診断ツールには、たとえばWebアプリケーション診断の場合に、検査コードと呼ばれる不正なHTTPリクエストを送信し 擬似攻撃するプログラムがあります。
技術者がプロキシツールを介してWebブラウザでサイトにアクセスした際に発生するリクエストを書き換える形で、脆弱性を確認する方法です。ツール診断と比べ検査項目も広く、また細かな検査ができるのが特徴です。
手動診断は、経験と専門性を持つ技術者によって実施され、機械的な判断では見落としてしまう画面遷移・分岐にも対応できるメリットがあります。発見した脆弱性の再現手順や、最新動向を加味した対策方法などを提示してくれるのも、手動診断ならではの特徴と言えます。
ツール診断と手動診断は、どちらが優れていると比較するものではありません。それぞれの特長を生かし、予算に合わせて組み合わせることで、コストパフォーマンスを発揮できるでしょう。
セキュリティベンダーに脆弱性診断を依頼する際は、まず 診断する範囲を決めます。組織にとって重要度が高い部分、すなわちサイバー攻撃を許してはいけないシステムやサーバ、Webアプリケーションを選定します。
診断が終了するとベンダーからレポートが提供され、報告会が行われることもあります。レポートに記載された脆弱性には深刻度などがスコア化されていることもあります。内容に応じて優先度をつけて、脆弱性をふさぐ必要があります。
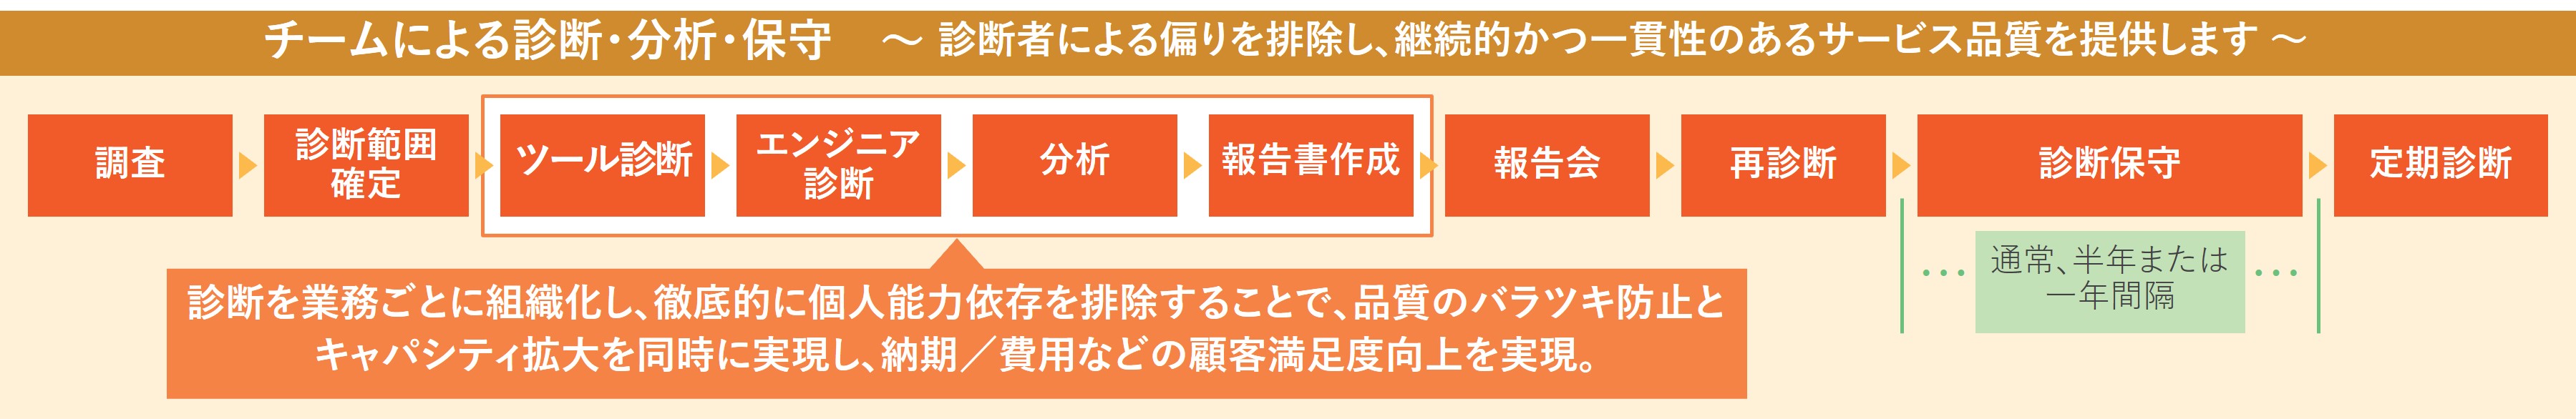
脆弱性診断は一度実施したらそれで終わり、というものではありません。脆弱性診断により発見された問題に対し対策を実施することで、より堅牢なシステム・環境・体制を構築することができます。
重要なのは、システムライフサイクルの各フェーズで、適切な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することです。診断ツールの検討に関しては自組織の環境やシステム特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。
企業の情報システムが複雑かつ大規模になった現在、カード情報や個人情報・機密情報を狙う内外からの脅威に対して、企業もさまざまな予防手段を打っていく必要があります。情報システムやそれを取り巻く環境・体制が堅牢であるかどうかを検査、評価する方法として「脆弱性診断」があります。
・脆弱性診断とは企業・組織のシステムに内在するセキュリティ上の既知の欠陥(=脆弱性)
を特定する検査
・Webアプリケーション、スマホアプリケーション、サーバ、ネットワークなど診断対象により様々な脆弱性診断がある
・脆弱性診断を実施し洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要である
公開日:2020年5月23日
更新日:2026年3月11日
編集責任:木下
Security NEWS TOPに戻る
バックナンバー TOPに戻る
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
サービスに関する疑問や質問はこちらからお気軽にお問合せください。
生成AIの進化により、サイバー攻撃と防御の双方でAI活用が加速する現代。前編では、AIがもたらす脅威の変化と、企業が直面する新たなリスク構造について、上野 宣氏に解説いただきました。
後編では、こうした環境変化を踏まえ、企業はどのようにセキュリティ戦略を再構築すべきか、その具体的な方向性と実践のポイントについて掘り下げます。
前編「AIが変える攻撃の現状と、防御側AI活用のリアル」はこちら
AIを活用する企業は、攻撃の標的になるだけでなく、自社が導入したAIがリスクの起点になる可能性も抱えます。ここで重要なのは、「AIを守る」という視点です。 AIは、データアクセスを統合し、業務フローに深く入り込みます。言い換えると、AIは便利なツールであると同時に、新たなリスクになり得ます。
以下では、AI活用が進む現場で起きやすいリスクを、実務の観点で整理します。
現場が便利さを優先して、個人アカウントの生成AIに機密情報を入力してしまう、いわゆるシャドーAIは、シャドーITと同じ構図で広がります。入力データの扱い(学習に使われるのか、保存されるのか)、ログに残るのか、社外に送信されるのか。利用ルールと技術的な制御がないと、情報資産の漏えいに繋がる可能性があります。
対策は利用を禁止することではありません。ほとんどの従業員は悪意を持ってシャドーAIをするわけではなく、ビジネスに活用しようとしているだけです。現場の生産性要求は止められないからこそ、次のような使えるガードレールが必要です。
社内ナレッジ検索(RAG)やAIチャットボットを業務に組み込むと、従来のWeb脆弱性とは別の攻撃面が生まれます。
こうしたリスクは、アプリの仕様・権限・データ設計の問題として現れるため、情シス・開発・セキュリティが一体で設計し直す必要があります。
モデルそのもの、あるいは学習・評価・運用のパイプラインが攻撃されると、判断の信頼性が崩れます。たとえば、学習データやナレッジに悪意ある情報が混ざる、モデルの設定が変えられる、評価(テスト)が形骸化する。こうした問題は、結果として「AIが間違った結論を自信満々に出す」形で表面化します。業務に組み込むほど、誤りは事故になります。
外部APIや自社モデルを提供する側になると、今度は「モデルを盗まれる」「APIを乱用される」「出力から学習データが推定される」といった論点が生まれます。ここでは、認証・認可、レート制限、監査ログ、鍵管理、テナント分離など、従来のAPIセキュリティの要諦がそのまま効いてきます。
AIは出力が意思決定に影響するため、誤りがビジネス事故に直結します。個人情報・機密情報・著作権・差別・説明責任など、論点は多岐にわたります。
AIの利用に関する法規制も急速に整備されつつあり、2024年8月にはEUでArtificial Intelligence Act(欧州AI規制法)が施行されました。違反時の罰則は最大で全世界年間売上高の7%または3,500ユーロと非常に厳しいものです。
海外取引がある企業であるほど、規制動向を踏まえたガバナンスが必要になります。重要なのは、法令対応を法務任せにせず、セキュリティと一体で運用設計に落とすことです。
AI時代のセキュリティ戦略は、現場の頑張りだけでは成立しません。経営が意思決定すべきポイントは、概ね次の3つに分けられます。
ここで、経営層・CISOが最初の一手として取り組みやすいのが、「AI利用の棚卸し」です。「誰が、どのAIを、何の業務で、どんなデータを扱っているか」を把握できない限り、リスク評価も投資判断もできません。
棚卸しの結果をもとに、次のような優先順位付けを行います。
「AI導入=生産性向上」の議論は進みやすい一方で、「AI導入=新しいリスクの導入」という議論は後回しになりがちです。だからこそ、経営とCISOが同じテーブルで、“AIで守る”と“AIを守る”を同時に設計することが、競争力に直結します。
AIセキュリティはやることが多く見えますが、最初から完璧を目指すと止まります。ここでは、取り掛かりやすく、成果が見えやすい90日プランを例示します。
AIは導入のスピードが速い分、暫定のガードレールを早く敷き、走りながら改善する発想が現実的です。
CTO/開発責任者の立場では、「AIを入れるかどうか」より「AIをどう組み込むか」が勝負になります。特に事故を起こしやすい論点は、次の5つです。
便利さは機能追加で得られますが、信頼性は設計でしか得られません。AIを業務に組み込むほど、セキュリティは後付けでは間に合わなくなります。
今後数年で見えているのは、次の潮流です。
AI関連のセキュリティは、単一の製品カテゴリに収束しにくい領域です。LLMの挙動評価、プロンプト攻撃耐性、データ境界、監査ログ、運用プロセスなど論点が横断的だからです。そのため今後は、ツール導入に加えて、第三者による評価(診断・レビュー・レッドチーミング)と、運用を回す支援(監視・手順整備)がセットで求められる場面が増えていくでしょう。
一方で、変わらないものもあります。資産管理、脆弱性管理、特権管理、バックアップ、監視、訓練などのいわゆる基本は、AI時代でも依然として高い効果を示します。AIがさまざまな能力を拡張してくれる機能を提供するため、基本が弱い組織ほど被害も増幅されます。
攻撃も防御もAI時代に突入し、企業は「AIで守る」だけでなく「AIを守る」視点を持つことが不可欠になりました。重要なのは、AIを恐れることでも、AIに依存することでもありません。現場の運用と、経営の意思決定をつなぎ、継続的に改善できる仕組みを作ることです。
そして、これからセキュリティ業界に携わりたい人、すでに現場で経験を積みステップアップしたい人に伝えたいのは、AIが広がるほど「基礎」が価値を増すという事実です。 攻撃者がAIで効率化するほど、守る側には、設計・運用・検証の地味な力が求められます。AIは学習すれば追いつけますが、現場の勘所である何を優先し、どこに投資し、どう回すかは、積み上げでしか身につきません。
最後に、AI時代のセキュリティを一言で表すなら、「スピードの時代」です。攻撃のスピードが上がる以上、防御も“検知してから考える”では遅れます。 平時からの設計(境界・権限・ログ)と、迷わず動ける手順(初動・連絡・隔離・復旧)が、被害の差になります。AIはそれを加速してくれる道具にも、穴を広げる要因にもなります。だからこそ、今このタイミングで戦略を更新する価値があります。
AI活用が進むほど、攻撃面は「システム」だけでなく「データ」「運用」「人」に広がります。まずは現状の棚卸しと、優先順位付けが重要です。ブロードバンドセキュリティ(BBSec)では、脆弱性診断(Web/アプリ/クラウド)に加え、運用設計・監視・セキュリティ運用支援まで、状況に合わせてワンストップでご支援可能です。必要に応じて、AI導入・AIアプリ運用に伴うリスクの洗い出しや、運用プロセスの整備もご相談いただけます。
―END―
【前編】「AIが変える攻撃の現状と、防御側AI活用のリアル」はこちら
執筆:上野 宣 氏
株式会社トライコーダ代表取締役
奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。
編集責任:木下・彦坂
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
サービスに関する疑問や質問はこちらからお気軽にお問合せください。
2026年1月29日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」(組織編)を公表しました。各脅威が自身や自組織にどう影響するかを確認することで、様々な脅威と対策を網羅的に把握できます。多岐にわたる脅威に対しての対策については基本的なセキュリティの考え方が重要です。本記事では、脅威の項目別に攻撃手口や対策例をまとめ、最後に組織がセキュリティ対策へ取り組むための考え方について解説します。
「情報セキュリティ10大脅威 2025」の解説はこちら。ぜひあわせてご覧ください。
「【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-」
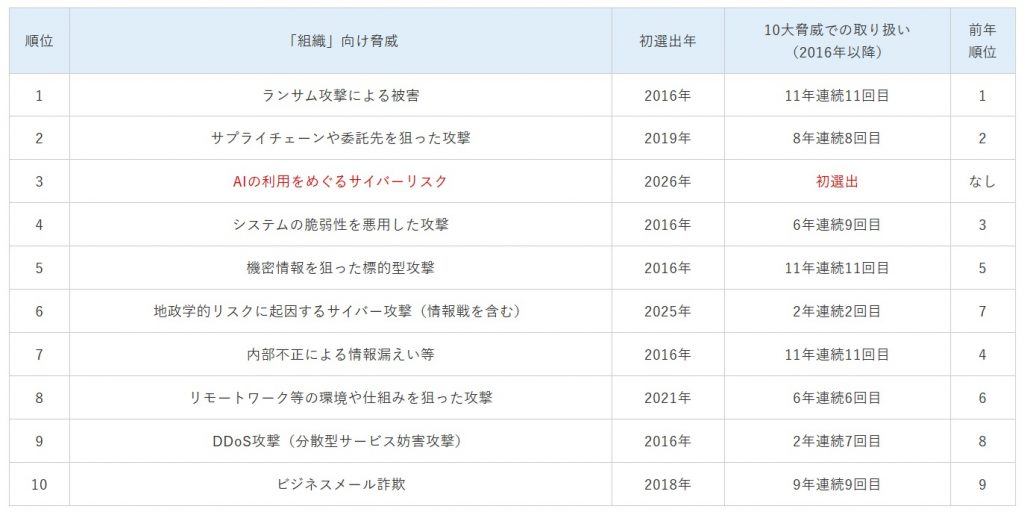
独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」を発表しました。「組織」向けの脅威では、1位に「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」が前年と同じ順位を維持。3位には「AIの利用をめぐるサイバーリスク」が初選出にして上位にランクインし、AIの利活用におけるリスクが無視できないものであることを示しています。また、6位の「地政学的リスクに起因するサイバー攻撃」には「情報戦を含む」と追記され、偽情報などの影響工作も含む脅威と明示化されました。昨年では10位にランクインしていた「不注意による情報漏えい等」が圏外となりました。
昨年との比較でまず注目したいのは、「AIの利用におけるサイバーリスク」が初選出にして3位という上位にランクインしたことです。生成AI(LLM:大規模言語モデル)の急速な普及に伴い、「AIを利用した際の情報漏えいや権利侵害」、「AIが生成した誤情報を鵜呑みにすることで生じる問題」、そして「AIの悪用におけるサイバー攻撃の容易化・高度化」と多岐にわたるリスクが現実的な脅威となっています。
新規項目のランクインに伴い、「不注意による情報漏えい等」が圏外となりましたが、不注意による情報漏えいは引き続き発生しており、対策が必要な脅威です。その他の項目については大きな変化はなく、「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」は、例年通り不動の1位2位となっています。
2025年版に続き、「ランサムウェアによる被害」と「サプライチェーンの弱点を悪用した攻撃」が1位・2位を占めました。これは2023年以降4年連続となっており、情報処理推進機構(IPA)によると、2025年もランサムウェア被害が多発し、取引先を含むサプライチェーン全体へ深刻な影響が及んだ事実が、この順位の不動ぶりを表しているとのことです。
ランサムウェア攻撃は、データを暗号化して復旧と引き換えに身代金を要求する手口に加え、窃取情報の公開をちらつかせる「二重脅迫」が主流です。2025年の象徴的な事例として、アサヒグループホールディングスへのランサムウェア攻撃がありました。これにより、受注・出荷システムに障害が発生し、一部商品の品薄など消費者にも影響が波及しました。また国内飲料事業では、昨年10月の暫定売上が前年同月比で約6割に落ち込むなど、事業面に大きな爪痕を残しています。*1
アサヒグループホールディングスへのランサムウェア攻撃をはじめとした、国内のランサムウェア被害の事例については、以下の記事でも解説しています。ぜひあわせてご覧ください。
・【速報】アサヒグループホールディングス社長会見、犯行は「Qilin」―サイバー攻撃の全貌とセキュリティの盲点(https://www.sqat.jp/kawaraban/40295/)
・アサヒグループを襲ったランサムウェア攻撃(https://www.sqat.jp/kawaraban/39292/)
・アサヒグループも被害に ―製造業を揺るがすランサムウェア攻撃(https://www.sqat.jp/kawaraban/39672/)
・【2025年最新】日本国内で急増するランサムウェア被害-無印良品・アスクル・アサヒグループの企業の被害事例まとめ-(https://www.sqat.jp/kawaraban/39635/)
ランサムウェア攻撃は有名企業に限らず、体制が手薄な中小企業も広く標的とします。ひとたびシステムが完全に暗号化されると、復旧には多大な時間とコストを要します。そのため、侵入を防ぐ観点では、外部公開されたVPN機器等の棚卸しによる不要な経路の閉鎖、必要な経路への多要素認証の徹底、そして機器の脆弱性管理を継続することが重要です。あわせて、侵入されても業務を止めないために、ネットワークから切り離したバックアップの確保や復元訓練、ログ監視、初動手順の整備を行い、平時から「短期間で業務を戻せる設計」を作っておくことが求められます。
一方、サプライチェーン攻撃は、標的企業への直接侵入が難しい場合に、セキュリティ対策が手薄な取引先や委託先を足がかりに侵入する点が特徴です。多くの企業がクラウドサービスや外部ベンダーに依存する現在、攻撃者はその隙を狙っています。2025年の事例として、アスクル株式会社のシステムへのランサムウェア攻撃がありました。例外的に多要素認証を適用していなかった業務委託先の管理者アカウントが侵入経路になったとされています。*2 その結果、出荷業務の停止に追い込まれ、約52億円を特別損失に計上する事態へと発展しました。*3
サプライチェーン攻撃は自社の努力だけでは防ぎきれず、委託先を含む全体での統制が必要です。契約時にセキュリティ要件を明確にし、例外運用を恒常化させない仕組み作りが不可欠です。加えて、ゼロトラストアーキテクチャを採用し、すべてのアクセスを検証する仕組みを構築することも有効な対策となります。
「情報セキュリティ10大脅威 2026」では、新たに「AIの利用をめぐるサイバーリスク」が3位にランクインしました。ここでのリスクとは、AIへの理解不足に起因する情報漏えいや権利侵害、誤情報の鵜呑みによる判断ミス、さらにAI悪用によるサイバー攻撃の容易化・巧妙化など多岐にわたります。例えば、英国企業ArupではAI技術(ディープフェイク)で生成された偽のCFOや従業員とのビデオ会議により、2,500万ドルの詐欺被害に遭ったと発表されました。「映像や音声で会話ができるなら本人に間違いない」という心理的な隙を突いた攻撃手法です。*4また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。*5
攻撃を受けるリスクだけでなく、AIの「利用者側」のリスクも無視できません。米国企業Teslaは、発表イベントで使用したAI生成画像が既存映画の場面に酷似しているとして、制作会社から提訴されました。*6自社生成した画像であっても、意図せず既存作品に似てしまい法的リスクを招く一例です。また、生成AIが捏造した判例や引用を、弁護士が検証不足のまま提出して懲戒処分などに発展した事例も複数報じられています。*7これは法務だけの問題ではなく、AIによる「もっともらしい誤情報」が人の判断ミスを誘発するという重要な示唆を含んでいます。基本的なセキュリティ対策の徹底はもちろんですが、不十分な理解のままAIを利用するリスクを認識し、教育を通じてAIリテラシーを強化することも重要となっています。
「地政学的リスクに起因するサイバー攻撃」とは、国際情勢の緊張や対立が、直接的にサイバー空間の脅威へと波及するリスクを指します。今回、項目名に「情報戦を含む」と明示されたように、国家が支援するサイバー攻撃は、システムの破壊や金銭の窃取に留まりません。偽情報の流布や情報操作を通じて、選挙への介入や社会の混乱を狙うケースが増加しています。英国では、現職議員が「離党を宣言する」かのようなAI生成の偽動画(ディープフェイク)が拡散され、本人が警察に通報する事態が報じられました。*8これは、AIによって「本物に見える偽情報」の作成コストが劇的に低下し、政治家を標的とした情報工作が、選挙制度や民主主義にとって深刻な脅威となりつつあることを示しています。
このように、地政学的リスクに伴うサイバー攻撃において、情報戦や影響工作のリスクが今後も高まると予測されることが、今回あえて「情報戦を含む」と明記された背景にあると考えられます。
ここからは、これまでに述べた4つ以外の脅威について説明します。
ソフトウェアやシステムの脆弱性が発見されると、攻撃者は修正プログラムが提供される前に攻撃を仕掛ける「ゼロデイ攻撃」を行うことがあります。また、修正プログラム公開後であっても、適用の遅れている企業や組織を狙い、既知の脆弱性を悪用するケースも後を絶ちません。2025年に報告されたNext.jsの脆弱性「React2Shell」の事例(※ページ下部に参考情報記載)では、公表からわずか二日後に実際の攻撃が確認され、一週間以内に観測された攻撃試行回数は約140万回にも及んだとされています。*9このように攻撃者は脆弱性公開から直ちに悪用を開始するため、最新情報を常に追跡し、迅速に対応することが求められます。
対策: 最新のセキュリティパッチを迅速に適用することが不可欠です。また、どこにどのソフトウェアが使われているかを把握するため、SBOM(ソフトウェア部品表)の導入など、脆弱性管理体制の強化が有効です。
標的型攻撃とは、明確な意思と目的を持った攻撃者が、特定の企業・組織・業界を狙い撃ちにするサイバー攻撃です。不特定多数への無差別な攻撃とは異なり、機密情報の窃取やシステムの破壊・停止といったゴールを定め、執拗に実行される点が特徴です。攻撃は長期間継続することが多く、ターゲットのネットワーク内部に数年間にわたり潜伏して活動する事例も確認されています。
対策: 従業員への標的型攻撃メール訓練、メールセキュリティの強化、多要素認証の実施などが基本的です。加えて、侵入を前提とした「ゼロトラストモデル」の導入やネットワーク監視、アプリケーション許可リストの活用により、侵入の防止だけでなく早期発見と対処を可能にする体制づくりが有効です。
組織の従業員や元従業員など、内部関係者による機密情報の持ち出しや削除といった不正行為を指します。これには、組織への不満や金銭目的による「悪意ある犯行」だけでなく、ルールに違反して持ち出したデータの紛失・誤操作といった、第三者への漏えいにつながる「過失」も含まれます。発生すれば、社会的信用の失墜、損害賠償、顧客離れや取引停止に加え、技術情報の流出による競争力低下など、組織に甚大な損害をもたらす恐れがあります。
対策: アクセス権限の最小化、ログ監視の強化、定期的な従業員教育、退職者のアカウント管理徹底、そして機密情報の持ち出しルールの策定などが有効です。これらを組み合わせ、不正行為の「抑止」と「早期発見」を図ることが重要です。
内部不正による情報漏えいついては以下の記事でも解説しています。ぜひあわせてご覧ください。「内部不正による情報漏えい-組織全体で再確認を!-」
新型コロナウイルス対策を契機にテレワークが急速に普及し、社外からVPN経由でシステムへアクセスしたり、オンライン会議を行ったりする機会が定着しました。その結果、セキュリティ対策が不十分な自宅ネットワークや私物PCの業務利用に加え、従来は出張時や緊急時のみの使用を想定していたVPN機器等が、恒常的に使われるようになりました。こうしたテレワーク環境に脆弱性が残っていると、社内システムへの不正アクセスやマルウェア感染、Web会議の盗聴といった深刻なリスクにつながります。トレンドマイクロによれば、過去2年間に行ったランサムウェア被害に対するインシデント対応支援の中でも、およそ7割がVPN経由の事例とのことであり、VPN機器の徹底した管理が求められます。*10
対策: ゼロトラストセキュリティの導入、VPN装置等のネットワーク機器に対するセキュリティ強化とパッチ適用、多要素認証の徹底、そして従業員へのセキュリティ教育の実施などが有効です。
攻撃者が乗っ取った複数の機器(ボットネット)から、特定のサーバやネットワークに対して大量の通信を送り付け、サービスを停止に追い込む攻撃です。近年は、セキュリティ対策が手薄なIoT機器が悪用され、攻撃規模が巨大化しています。また、単なる愉快犯的な妨害だけでなく、攻撃停止と引き換えに金銭を要求する「ランサムDDoS」が増加傾向にあります。これにより、ECサイトの長時間のダウンによる金銭や顧客の離脱などの機会損失や、クラウドサービスの従量課金制を悪用し、数千万円規模の過大請求を発生させる(EDoS攻撃)等、事業継続に直結する深刻な被害が発生しています。
対策:自社設備だけでの防御は困難なため、CDN(Contents Delivery Network)やWAF(Web Application Firewall)などの対策サービスを導入し、負荷分散と遮断を行うことが基本です。あわせて、攻撃の影響を受けない非常用回線の確保やシステムの冗長化、停止時の代替サーバや告知手段を事前に整備することが重要です。
DoS攻撃/DDoS攻撃については以下の記事でも解説しています。ぜひあわせてご覧ください。「DoS攻撃のリスクと対策:アクセス急増の原因と見分け方、サービス停止を防ぐ初動対応」
ビジネスメール詐欺(BEC:Business Email Compromise)は、業務連絡を装った巧妙な偽メールを組織・企業に送り付け、従業員を騙して資金を詐取するサイバー攻撃です。攻撃者は準備段階として、企業内の情報を狙ったり、ウイルスを使用して業務メールを盗み見たりすることで、本物そっくりの文面やタイミングを作り上げます。
対策: 送信ドメイン認証(DMARC・SPF・DKIM)の導入やセキュリティソフトによるフィルタリング強化といった技術的対策に加え、不審な送金依頼に対する複数人確認ルールの徹底、従業員への訓練を行い、被害の防止と早期発見を図ることが有効です。
ビジネスメール詐欺については以下の記事でも解説しています。ぜひあわせてご覧ください。 「ビジネスメール詐欺(BEC)の脅威と企業に求められる対策」
【参考情報】
BBSecでは
当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。当当サイトSQAT® jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。
BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。
「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。
ウェビナー開催のお知らせ
最新情報はこちら
編集責任:木下
Security NEWS TOPに戻る
バックナンバー TOPに戻る
「CWE Top 25:2025」では、もう一つ見逃せない特徴があります。それが、メモリ領域の安全性に関わる弱点が複数上位に含まれている点です。本記事では、CWE Top 25 2025年版で目立つメモリ系弱点を整理したうえで、なぜ上位に増えているのか、Webサービス運用の観点でどのように備えるべきかを解説します。
前編では、CWE Top 25 2025年版のうち、WebアプリケーションやAPIで特に問題になりやすい弱点をピックアップし、リスクと診断観点を整理しました。具体的には、XSSやCSRFといった入力・リクエスト起点の脆弱性に加え、「認可の欠如不備」のようにログインしていても不正操作が成立するタイプの脆弱性が、実被害につながりやすいポイントとして挙げられます。Web/APIは機能追加や仕様変更が多いため、対策しているつもりでも抜けが生まれやすく、定期的な点検が重要です。
前編の記事はこちらからご覧いただけます。
「CWE Top 25 2025年版(前編)– Web/APIで狙われやすい弱点12項目と診断ポイント」(https://www.sqat.jp/kawaraban/41257/)
前編で取り上げたWeb/APIの脆弱性は、日々の開発や運用の中で発生しやすく、脆弱性診断でも頻出する領域です。一方で、CWE Top 25 2025年版を俯瞰すると、もう一つ見逃せない特徴があります。それが、メモリ領域の安全性に関わる脆弱性が複数上位に含まれている点です。
メモリ系の脆弱性は、C/C++など低レベル言語で起きやすい印象が強く、「Webアプリ中心の開発では関係が薄い」と思われることもあります。しかし実際には、Webサービスを支える基盤やOSS、ミドルウェア、各種ライブラリにはネイティブ実装が含まれることも多く、アプリケーションの外側でリスクが顕在化するケースも少なくありません。また、メモリ破壊系の脆弱性は、単なるサービス停止(DoS)に留まらず、条件次第では任意コード実行など深刻な侵害につながる可能性があります。攻撃の影響が大きく、対応にも専門性が求められることから、近年あらためて注目されている領域といえます。
そこで後編では、CWE Top 25 2025年版で目立つメモリ系弱点を整理したうえで、なぜ上位に増えているのか、Webサービス運用の観点でどのように備えるべきかを解説します。
CWE Top 25 2025年版ではメモリ安全性に関わる脆弱性が複数ランクインしている傾向もみてとれます。一見すると「これはC言語など低レベル言語の話で、Webアプリ開発とは関係が薄いのでは?」と思われるかもしれません。しかし実際には、Webサービスを提供する側にとっても無視できないテーマになっています。ここでは、2025年版で目立つメモリ系の脆弱性と、上位に増えている背景を整理します。
CWE Top 25 2025年版の中で、特にメモリ領域の安全性に関連する項目としては以下が挙げられます。
これらは主にC/C++言語などで発生しやすい脆弱性で、メモリ破壊を起点としてアプリケーションの異常動作やクラッシュ、条件次第では任意コード実行にまでつながる可能性があります。
近年のシステム開発では、自社でゼロからすべてを実装することはほとんどありません。
Webアプリケーション自体は高水準言語(Java、PHP、Python、Ruby、JavaScriptなど)で書かれていたとしても、実際には裏側で多くのソフトウェア資産に依存しています。 例えば、以下のような領域はネイティブ実装(C/C++など)が含まれることが多く、メモリ安全性の影響を受けやすい代表例です。
つまり「アプリはWebだからメモリ破壊は関係ない」と切り分けるのではなく、サービス全体を構成する要素としてメモリ安全性の弱点が影響し得る、という視点が必要になります。
メモリ破壊系の脆弱性は、単にアプリがダウンする(DoS攻撃等の影響による)だけでなく、条件がそろうと攻撃者にとって非常に強力な結果につながることがあります。たとえば、任意コード実行や権限奪取の足がかりになるケースもあり、被害の深刻度が高くなりやすい点が特徴です。
Webアプリケーションの脆弱性は「データが漏れる」「不正操作される」といった被害が中心になりやすい一方で、メモリ系は侵害の方向性が変わり、“システムそのものの制御”に影響する可能性がある点で性質が異なります。このインパクトの大きさが、ランキング上でも目立ちやすい要因の一つです。
XSSやSQLインジェクションは、実装者の意識と共通部品の整備で減らしていける領域です。一方でメモリ安全性の弱点は、そもそも自社コードではなく、依存しているライブラリやミドルウェアの脆弱性として露出することも少なくありません。この場合、開発者が気を付けて実装していても防ぎきれず、必要になるのは次のような対策です。
つまり、メモリ系の脆弱性は「作り込みで防ぐ」だけではなく、運用で守る力も問われる領域だと言えます。
Webアプリケーションのセキュリティ対策というと、入力チェックや認可実装など“作り込み”に注目が集まりがちです。もちろんこれは重要ですが、メモリ系の弱点が示すように、脆弱性対応には運用面の強さも求められます。
運用面で意識したいポイントは、以下のように整理できます。
特に「アップデートできる体制があるか」「影響範囲を素早く見積もれるか」は、脆弱性が公開された際の対応スピードに直結します。メモリ系の脆弱性は影響が大きくなりやすい分、発覚後の初動が被害を左右するため、日頃から“運用で守る仕組み”を整えておくことが重要です。
メモリ領域の安全性の脆弱性は、Web/APIの脆弱性とは性質が異なり、「画面やAPIを触るだけでは見えにくい」ケースもあります。そのため、脆弱性診断ではアプリケーションの挙動確認に加えて、実装・構成・依存関係といった複数の観点からリスクを洗い出すことが有効です。
実際の画面・APIに対して攻撃パターンを当て、脆弱性が成立するかどうかを確認します。
メモリ系の弱点そのものを直接検出するのは難しい場合もありますが、前編で整理した認可不備・IDOR・SSRF・ファイル関連など、実被害につながりやすい脆弱性を網羅的に確認できる点が強みです。
危険な実装パターンや、入力値の扱い方、権限判定の実装の偏りなどを、コードレベルで洗い出せる手法です。メモリ領域の安全性の観点でも、ネイティブコードを含む箇所や危険APIの利用状況、例外処理の不足などを確認することで、潜在的なリスクを把握しやすくなります。特に、開発を継続しながら対策を積み上げる場合、設計や共通部品の見直しにも活用できます。
メモリ系の脆弱性を含む“依存資産のリスク”に対応するには、構成・依存関係の観点が欠かせません。アプリケーションの外側に原因がある場合、どれだけアプリの実装を直してもリスクが残るためです。「脆弱性が出たときに、すぐ把握できる・すぐ対応できる」状態を作ることが、結果的にリスクを下げる近道になります。
CWE Top 25 2025年版から読み取れるのは、Webアプリ・APIで頻出する脆弱性が依然として事故につながりやすい一方で、メモリ安全性のように“アプリの外側”に潜むリスクも無視できない存在になっているという点です。この2つを両立できるかどうかが、2025年のセキュリティ対策の分かれ道になると言えます。
脆弱性対策は、一度対応して終わりではなく、仕様変更・機能追加・依存資産の更新によって状況が変化します。だからこそ、CWE Top 25のような指標を参考にしながら、第三者視点の脆弱性診断で現状を確認し、優先度を付けて改善していくことが有効です。Webアプリケーション診断・API診断・ソースコード診断を組み合わせることで、「攻撃が成立するポイント」と「根本原因」を整理しやすくなり、修正の手戻りを減らしながら安全性を高められます。継続的な診断と改善を通じて、インシデントの予防と品質向上につなげていきましょう。
「どこが危ないのか」を把握しないまま対策を進めると、重要な弱点が残ったり、修正の手戻りが増えたりすることがあります。Webアプリケーション/APIの脆弱性診断により、実際に攻撃が成立するポイントを洗い出し、優先度を付けて改善につなげることが可能です。まずは現状の課題や診断範囲について、お気軽にご相談ください。
ソースコード診断 アップチャージプランのご案内
Web診断に加えて、アプリケーション内部の脆弱性を確認できるソースコード診断(アップチャージプラン)もご用意しています。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
2025年12月、MITREより「CWE Top 25:2025」が公開されました。本記事では、CWE Top 25 2025年版のうち、WebアプリケーションやAPIに直結する12項目をピックアップし、リスクと診断観点を整理します。
Webアプリケーションや業務システムを狙った攻撃は年々巧妙化していますが、実は“よく悪用される脆弱性”には一定の傾向があります。限られた工数の中で効果的に対策を進めるには、脆弱性を闇雲に潰すのではなく、被害につながりやすい弱点から優先して対応することが重要です。そこで参考になるのが、MITREが公開している「CWE Top 25」です。CWE(Common Weakness Enumeration、共通脆弱性タイプ)は、ソフトウェアに潜む弱点を体系的に整理したもので、CWE Top 25はその中でも特に危険度が高く、実際の攻撃にもつながりやすい弱点をランキング形式でまとめたものです。開発・運用の現場で「どこから手を付けるべきか」を判断するための指標として活用できます。
CWE Top 25は毎年アップデートされるため、年ごとの傾向を追うことで「長年狙われ続けている脆弱性」や「新たに注目されているリスク」も見えやすくなります。2024年版の内容は過去記事でも解説していますので、あわせてご覧ください。
「【CWE TOP 25 2024年版】にみる新たなセキュリティ脅威と指針」(https://www.sqat.jp/kawaraban/33156/)
| 順位 | CWE ID | 脆弱性名称 |
|---|---|---|
| 1 | CWE-79 | 入出力の不適切な無害化(クロスサイトスクリプティング(XSS)) |
| 2 | CWE-89 | SQLコマンドの特殊要素の不適切な無害化(SQLインジェクション) |
| 3 | CWE-352 | クロスサイトリクエストフォージェリ(CSRF) |
| 4 | CWE-862 | 認可の欠如 |
| 5 | CWE-787 | 範囲外の書き込み |
| 6 | CWE-22 | 制限ディレクトリへのパス制限不備(パストラバーサル) |
| 7 | CWE-416 | 解放したメモリの使用 |
| 8 | CWE-125 | 範囲外の読み取り |
| 9 | CWE-78 | OSコマンドで使用される特殊要素の不適切な無効化(OSコマンドインジェクション) |
| 10 | CWE-94 | コード生成の不適切な制御(コードインジェクション) |
| 11 | CWE-120 | 入力サイズチェックなしのバッファコピー(古典的バッファオーバーフロー) |
| 12 | CWE-434 | 危険なタイプのファイルのアップロード許可 |
| 13 | CWE-476 | NULLポインター逆参照 |
| 14 | CWE-121 | スタックベースバッファオーバーフロー |
| 15 | CWE-502 | 不適切なデータ逆シリアル化 |
| 16 | CWE-122 | ヒープベースバッファオーバーフロー |
| 17 | CWE-863 | 不適切な認可 |
| 18 | CWE-20 | 不適切な入力検証 |
| 19 | CWE-284 | 不適切なアクセス制御 |
| 20 | CWE-200 | 権限を持たないユーザへの機密情報の漏洩 |
| 21 | CWE-306 | 重要な機能の使用に対する認証の欠如 |
| 22 | CWE-918 | サーバサイドリクエストフォージェリ(SSRF) |
| 23 | CWE-77 | コマンドで使用される特殊要素の不適切な無害化(コマンドインジェクション) |
| 24 | CWE-639 | ユーザ制御キーによる認可バイパス |
| 25 | CWE-770 | 制限やスロットリングなしのリソース割当 |
CWE Top 25 2025年版には、メモリ安全性の弱点など幅広い項目が含まれていますが、脆弱性診断会社の視点で特に注目したいのは、WebアプリケーションやAPIに直結し、実被害につながりやすい脆弱性です。Web/APIは外部からアクセス可能な入口が多く、仕様変更や機能追加も頻繁に発生します。その結果、実装ミスや設計の抜けが生まれやすく、攻撃者にとっても狙いやすい領域になりがちです。ここでは、Top 25のうちWeb/APIに絡む以下の12項目をピックアップし、リスクと脆弱性診断の観点を整理します。
コメント欄のような分かりやすい入力欄だけでなく、検索結果、プロフィール、管理画面のメモ欄など「入力した内容が表示される場所」全般が対象になります。XSSが成立すると、セッション情報の窃取によるアカウント乗っ取り、偽画面による情報詐取、管理者権限での操作悪用などにつながる可能性があります。特に管理画面で発生した場合、被害が大きくなりやすい点が特徴です。
脆弱性診断では、入力点の洗い出しに加え、“どこで入力が表示されるか(出力箇所)” を意識して確認します。実装側で「入力チェックをしている」つもりでも、表示時のエスケープが不十分なケースは多く、テンプレートの扱いや出力文脈(HTML/属性/JavaScript)まで含めた確認が重要になります。
SQAT.jpでは過去にもクロスサイトスクリプティングについて、初心者向けの解説記事を公開しています。こちらもあわせてご覧ください。
「クロスサイトスクリプティング(XSS)の脆弱性 -Webアプリケーションの脆弱性入門 1-」(https://www.sqat.jp/tamatebako/27269/)
入力検証不備は、受け取った値が想定どおりかどうかの確認が不足している状態です。一見すると地味な問題に見えますが、WebアプリやAPIでは、入力値がそのままDB検索、権限判定、外部連携、ファイル処理などに渡ることが多く、他の脆弱性の引き金になりやすい“起点”です。特にAPIでは、フォーム入力だけでなくJSON形式のリクエスト、配列やネスト構造、数値・文字列の型違いなど、入力のバリエーションが増えます。その結果、「画面側では弾けているのにAPI直叩きで通ってしまう」「境界値や異常値で想定外の挙動になる」といった事故が起きやすくなります。
脆弱性診断では、正常系だけでなく、境界値・異常系・型違い・過剰な長さ・未定義パラメータなどを含めて入力を揺さぶり、想定外の処理やエラー露出が起きないかを確認します。
CSRFは攻撃者が用意したページやリンクを踏ませることで、ユーザ本人が操作したように見えるリクエストが送信され、設定変更や登録情報更新などが実行されてしまう可能性があります。特に危険なのは、パスワード変更、メールアドレス変更、権限変更、退会処理など「状態を変える操作」です。攻撃が成立しても操作主体が正規ユーザに見えるため、被害に気づきにくい点もCSRFの厄介なところです。
脆弱性診断では、重要操作にCSRFトークンが実装されているか、SameSite属性が適切か、Origin/Refererの扱いがどうなっているかなどを確認します。SPAやAPI中心の構成では「CSRFは関係ない」と思われがちですが、認証方式によっては成立するため、設計前提から整理して確認することが重要です。
SQAT.jpでは過去にもクロスサイトリクエストフォージェリについて、初心者向けの解説記事を公開しています。こちらもあわせてご覧ください。
「クロスサイトリクエストフォージェリ(CSRF/XSRF)とは?狙われやすいWebアプリケーションの脆弱性対策」(https://www.sqat.jp/tamatebako/12249/)
SSRFは、サーバ側が外部へアクセスする仕組みを悪用され、攻撃者が任意の宛先にリクエストを送らせる脆弱性です。たとえば「指定したURLから画像を取得する」「外部APIのURLを登録する」といった機能がある場合、入力値の制御が不十分だとSSRFにつながる可能性があります。SSRFが危険なのは、外部から直接アクセスできない内部ネットワークや管理系サービスに到達できてしまう点です。環境によっては、クラウドのメタデータ(認証情報)取得など、重大な侵害につながるケースもあります。
脆弱性診断では、URL入力や外部通信の機能を洗い出し、許可リスト制御があるか、名前解決やリダイレクトがどう扱われるか、内部アドレス(localhostやプライベートIP)へのアクセスが可能かなどを確認します。外部連携機能は便利な反面、攻撃の入口になりやすいため、重点的な確認が必要です。
重要な機能の使用に対する認証の欠如は、本来ログインが必要な操作が、認証なしで実行できてしまう状態です。代表例としては、管理者向けのAPIや運用機能が「画面からは触れない」ために見落とされ、URL直叩きで実行できてしまうケースが挙げられます。 この弱点があると、攻撃者はアカウントを用意する必要すらなく、いきなり機能を悪用できてしまいます。影響範囲は機能次第で、情報閲覧だけでなく、設定変更やデータ削除などにつながる可能性もあります。
脆弱性診断では、ログイン前に到達できるURL・APIを洗い出し、認証が正しくかかっているかを横断的に確認します。特に、管理系の機能や“メンテナンス用”に追加されたエンドポイントは、抜けが起きやすいポイントです。
認可の欠如は、「ログインしているユーザが、その操作をしてよいか」の判定が不足している状態です。認証が正しく実装されていても、認可が抜けていると、一般ユーザが管理機能を実行できたり、他人の情報にアクセスできたりするリスクが生まれます。現代のWebアプリはAPI化が進み、画面とAPIが分離されているケースも多くあります。その結果、「画面上ではボタンが表示されないが、APIを直接叩くと通ってしまう」といった問題が発生しやすくなります。認可は“画面制御”ではなく“サーバ側判定”が必須です。
脆弱性診断では、ユーザ権限を切り替えながら同じAPIを試す、IDを変更して他人データに触れないか確認するなど、権限境界を意識したテストを行います。認可不備は事故につながりやすい一方で見落とされやすいため、重点的に確認すべき項目です。
誤った認可は、認可チェック自体は存在するものの、判定条件が不十分・誤っている状態です。たとえば「ロール(一般/管理者)は見ているが、所属組織や契約単位の制御が抜けている」「閲覧は制御できているが更新だけ抜けている」など、複雑な仕様ほど起きやすい傾向があります。このタイプの問題は、単純な“認可チェックの抜け”よりも発見が難しく、機能仕様を理解したうえでテストしないと見落とされがちです。結果として、公開後に利用者からの指摘やインシデントで発覚することもあります。
脆弱性診断では、ロールだけでなく、組織・契約・所有権などの境界を整理し、境界を跨ぐ操作ができてしまわないかを確認します。実装だけでなく、設計段階での権限モデルの整理が重要になります。
不適切なアクセス制御は、認証・認可・制限の仕組み全体が適切に機能していない状態を指す、非常に重要なカテゴリです。CWE-862やCWE-863、CWE-639などと密接に関係し、実際のインシデントでは“アクセス制御の穴”としてまとめて問題になるケースも少なくありません。アクセス制御の難しさは、実装ミスだけでなく、仕様変更や機能追加によって整合性が崩れやすい点にあります。APIが増えるほど確認対象も増え、権限チェックの一貫性を保つのが難しくなります。
脆弱性診断では、画面・API・直接URLアクセスなど複数経路からの到達性を確認し、「見えないはずの機能が触れてしまう」「アクセスできないはずの情報が見えてしまう」といった問題を洗い出します。アクセス制御は“守りの土台”であり、最優先で見直すべき領域です。
ユーザ制御キーによる認可バイパスは、ユーザが指定できるIDやキーを悪用し、認可を回避できてしまう問題です。いわゆるIDOR(Insecure Direct Object Reference)として知られるケースが多く、例えば「注文ID」「請求書ID」「ユーザID」などを変更するだけで他人の情報にアクセスできてしまうといった形で発生します。この脆弱性が厄介なのは、画面上では正しく動いて見えることが多い点です。正規ルートでは問題がなくても、パラメータを改ざんすると成立してしまうため、悪意ある操作を前提にした確認が欠かせません。
脆弱性診断では、IDやキーを意図的に変更し、他人データの閲覧・更新・削除ができないかを確認します。設計としては、IDを推測しにくくするだけでなく、サーバ側で必ず所有権チェックを行うことが重要です。
機密情報の露出は、権限のない相手に情報が見えてしまう状態です。例としては、APIレスポンスに不要な項目が含まれている、エラーメッセージに内部情報が出ている、管理画面の情報が一般ユーザから参照できる、といったケースが挙げられます。情報漏洩は、それ単体でも重大な事故ですが、攻撃者にとっては“次の攻撃を成功させる材料”になります。たとえば、ユーザ情報や内部構成が漏れることで、なりすましや権限突破、別の脆弱性悪用が容易になることがあります。
脆弱性診断では、画面表示だけでなくAPIレスポンスの内容、エラー出力、ログ出力の扱いまで含めて確認します。「返さなくてもよい情報を返していないか」を見直すことは、対策コストに対して効果が大きいポイントです。
パストラバーサルは、ファイル・パスの指定を悪用され、想定外のファイルにアクセスされてしまう脆弱性です。例えば、ダウンロード機能や画像表示機能で、パラメータがそのままファイル・パスに使われている場合に発生しやすく、設定ファイルや機密ファイルの閲覧につながる可能性があります。この問題は、アプリケーション内部の設定情報や秘密鍵などの露出を招くことがあり、被害が“情報漏えい”に留まらず、侵入やなりすましの起点になることもあります。
脆弱性診断では、パス指定のパラメータを揺さぶり、制限ディレクトリ外の参照ができないかを確認します。設計としては、ファイルはIDで管理し、サーバ側で実体パスに変換する方式が安全です。
危険なファイルアップロードは、攻撃者が悪意あるファイルをアップロードできてしまう脆弱性です。拡張子チェックだけで判定している場合、実体がスクリプトや実行形式であってもすり抜けられることがあり、Webシェル設置やマルウェア配布などにつながる危険があります。また、アップロードしたファイルがそのまま公開ディレクトリに置かれている場合、アクセスされるだけで攻撃が成立するケースもあります。ファイル機能はユーザにとって便利な一方で、攻撃者にとっても“侵入口”になりやすい領域です。
脆弱性診断では、アップロード可能な拡張子・MIME・実体判定、保存先、参照方法、実行可否などを確認します。特に「アップロード後にどう扱われるか(公開されるか、変換されるか)」まで含めて評価することが重要です。
【補足】なぜこの12項目が脆弱性診断で重要なのか
ここまで見てきた12項目は、いずれもWebアプリやAPIで発生しやすく、攻撃者が外部から試行しやすい弱点です。また、認可やアクセス制御のように、仕様・設計・実装が絡み合う領域は、チェック漏れが起きやすい一方で、発見が遅れると影響が大きくなりがちです。 そのため、開発時のレビューや自動テストだけでなく、第三者視点での脆弱性診断によって「実際に攻撃が成立するか」を確認し、優先度を付けて改善していくことが有効です。
CWE Top 25に含まれる弱点は幅広く、すべてを一度に潰すのは現実的ではありません。そこで重要になるのが、「被害が大きいもの」「攻撃者が試しやすいもの」から優先して対策する考え方です。ここでは、WebアプリケーションやAPIを前提に、現場で取り組みやすい優先順位を整理します。
まず最優先に見直したいのは、認可(Authorization)に関する脆弱性です。認証(ログイン)が正しく動いていても、「そのユーザがその操作をしてよいか」の判定が甘いと、他人の情報閲覧や不正更新、管理機能の悪用につながります。特にAPIが増えるほど、権限チェックの抜けや判定ミスが起きやすく、事故の原因になりがちです。認可の問題は、攻撃が成立すると影響範囲が大きく、かつログ上は正規ユーザの操作に見えることもあります。Web/APIにおけるセキュリティの土台として、まずは認可を最優先で点検することが重要です。
次に優先したいのは、入出力の取り扱い(XSSや入力検証不備など)と、CSRFです。
入力値は、画面表示・DB操作・外部連携など多くの処理に影響するため、わずかな実装ミスが攻撃の入口になりやすい領域です。またXSSは、利用者のアカウント乗っ取りや管理画面の悪用につながる可能性があり、優先度の高い脆弱性です。CSRFについても、状態変更系の操作(変更・更新・削除)がある限り、対策の抜けがあると被害につながります。「ログインしているから安全」ではなく、“正しい意図の操作かどうか”を担保できているかを確認する必要があります。
SSRFやファイル関連の脆弱性は、システムに該当機能がある場合、優先度を一段階上げて確認すべき項目です。たとえば、URL入力を受け付ける機能(外部連携、Webhook、画像取得など)がある場合、SSRFが成立すると内部ネットワークへのアクセスや情報取得につながる可能性があります。また、ファイルアップロード/ダウンロード機能がある場合は、危険なファイルの混入やパストラバーサルによる情報漏えいなど、攻撃の入口になりやすい要素が揃っています。利便性の高い機能ほどリスクも増えやすいため、仕様として存在するなら“重点確認対象”として扱うのが安全です。
最後に、見落とし厳禁として挙げたいのが「情報露出」と「認証欠如」です。機密情報の露出は、単体でも重大な事故ですが、攻撃者にとっては次の攻撃を成立させるための材料にもなります。APIレスポンスの過剰返却やエラーメッセージの出し方など、“つい残ってしまう情報”が原因になることも少なくありません。また、重要機能の認証欠如は、成立すると攻撃者がログインすらせずに機能を悪用できてしまいます。管理用のエンドポイントや運用機能など、「利用者が限られるから大丈夫」と思われがちな部分ほど抜けが起きやすいため、公開前後での棚卸しが重要です。
Web/APIは機能追加や仕様変更が多く、開発時点で対策していたとしても、改修のたびに新しい抜けが生まれる可能性があります。だからこそ、開発段階での対策に加えて、第三者視点の脆弱性診断で「実際に攻撃が成立するか」を確認し、優先度を付けて改善することが効果的です。定期的に診断を実施することで、仕様変更による取りこぼしを早期に発見し、インシデントを未然に防ぐことにつながります。
後編では、CWE Top 25 2025年版で目立つもう一つのポイントとして、メモリ領域の安全に関わる脆弱性が上位に増えている背景を整理します。なぜ今メモリ系が注目されているのか、どのように備えるべきかを、診断・運用の観点も含めて解説します。
―後編に続く―
「どこが危ないのか」を把握しないまま対策を進めると、重要な弱点が残ったり、修正の手戻りが増えたりすることがあります。Webアプリケーション/APIの脆弱性診断により、実際に攻撃が成立するポイントを洗い出し、優先度を付けて改善につなげることが可能です。まずは現状の課題や診断範囲について、お気軽にご相談ください。
今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
デジタル化が進む今、企業を狙うサイバー攻撃はかつてないほど高度化、巧妙化しています。 法規制やコンプライアンスの強化も相まって、「自社システムの安全性」は経営リスクそのもの。 そこで注目されるのが、短期間でセキュリティの脆弱性を“洗い出す”脆弱性診断サービスです。 本記事では、最短7営業日で診断可能な「SQAT® with Swift Delivery」について、その特長と導入メリットをご紹介します。
企業を狙う攻撃は、従来のフィッシングやマルウェアにとどまりません。サプライチェーンを狙った攻撃、ゼロデイ攻撃、AI を悪用したフィッシングなど、手口は年々進化。これにより、既存の防御だけでは不十分なケースが増えています。
参考:Check Point Research「The State of Ransomware Q3 2025」(https://research.checkpoint.com/2025/the-state-of-ransomware-q3-2025/)
個人情報保護法の改正や国際的なデータ保護規制の拡大により、企業には厳格なセキュリティ対策と定期的な診断が求められています。これを怠ると、情報漏えいや監査リスク、企業イメージの毀損につながる可能性があります。
万が一のインシデントが発生した際、対応が遅れれば復旧までに大きな時間とコストがかかります。脆弱性診断で潜在的リスクを洗い出し、事前に対策することは、「ビジネスの継続性」と「顧客・取引先の信頼維持」に直結します。
多くの企業が抱える脆弱性管理の課題は、次の3点に集約されます。
事例1: 大手小売業A社
被害額:約8.5億円。原因は既知の脆弱性の放置で、顧客情報320万件が流出。
事例2: 製造業B社
被害額:約12億円。新規サービス展開時の脆弱性を突かれ、生産ラインが14日間停止。
通常の診断サービスでは数週間〜数ヶ月かかることも多いところ、SQAT® with Swift Delivery なら最短 7営業日 で報告書を納品。タイムリーな意思決定と迅速な対策を可能にします。
診断日数に応じた料金設定で、予算も立てやすく、コスト管理が容易。セキュリティ対策費用の導入障壁を下げます。
多様な業種・規模の企業での診断実績をもとに、高い汎用性と信頼性を確保。初めて脆弱性診断を導入する企業にも安心感があります。
専門用語をできるだけ排し、改修のための情報を整理・整理。技術部門だけでなく、経営層や広報部門にも説明しやすい形で報告します。
サイバー攻撃の脅威が増す現代において、ただ “守る” だけではもはや不十分。スピーディで高品質な診断を実行できる 「SQAT® with Swift Delivery」 のような、短納期 × 高信頼の脆弱性診断サービスが、企業の安全性と成長を支える鍵となります。サイバー攻撃の脅威が増す中、迅速かつ効果的な脆弱性診断は企業の存続に不可欠です。
今こそ、自社のセキュリティ体制を見直し、“攻撃される前” の対策を。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?
最新情報はこちら
インターネットや情報システムの世界でよく耳にする「脆弱性」という言葉。普段の生活ではあまり使わないため、聞いたことはあっても正確に説明できないという方は少なくありません。特に近年はサイバー攻撃や情報漏洩のニュースが多く報じられるため、脆弱性という言葉はますます身近になってきました。しかし、「脆弱性とは一体何なのか」「個人や組織としては何をすればいいのか」と問われると、答えに詰まってしまう人も多いはずです。本記事では、初心者の方にも理解しやすいように、脆弱性の基本的な意味から具体的な事例、そして個人や組織が取るべき対策までを解説します。これからサイバーセキュリティの学びを始めたい方にとって、理解の入り口となる内容を目指しました。
サイバーセキュリティにおける脆弱性とは、コンピュータやネットワーク、ソフトウェアなどに存在する思わぬ欠陥や弱点のことを指します。プログラムの設計ミスや設定の甘さ、想定されなかった挙動などが原因で発生し、それを悪用されると本来守られるべき情報やシステムが攻撃者に狙われてしまいます。 もっと身近な言葉に例えるなら、家のドアに鍵をかけ忘れた状態や、窓の鍵が壊れている状態が「脆弱性」です。そこに泥棒(ハッカー)がやって来れば、侵入や盗難のリスクが高まります。つまり脆弱性そのものは「危険ではあるがまだ被害が起きていない不備」であり、攻撃者に利用されて初めて実際の被害につながるのです。
脆弱性は無意識のうちに生まれることが多く、その理由は多岐にわたります。代表的な要因には以下が挙げられます。
実際、ソフトウェア開発は非常に複雑で、数百万行にも及ぶプログラムコードから成る場合もあります。そのため、すべてのバグや欠陥を完全に排除することは事実上困難です。
脆弱性にはいくつも種類があり、攻撃手法によって分類されます。初めて耳にする方でもわかりやすい代表例を挙げてみましょう。
ウェブアプリケーションにおける入力欄に悪意のあるデータベース命令文を仕込む手法で、見せてはいけない情報が外部に漏れてしまう危険があります。
ウェブサイトに不正なスクリプトを埋め込んで、閲覧者のブラウザ上で実行させる攻撃。利用者のIDやパスワードが盗まれる危険があります。
プログラムに想定していない長さのデータが入力されることで、メモリ領域が壊され、攻撃者に任意のコードを実行されるリスクがあります。
セキュリティ機能が有効化されていなかったり、不要なポートが開いたままになっていたりするケースも脆弱性の一つです。
実際に攻撃者が脆弱性を利用すると、さまざまな被害につながります。たとえば以下のようなケースです。
こうした被害は一度起きると回復に莫大なコストがかかり、企業経営に深刻な影響を与えます。近年報じられる情報漏洩事件の多くは、既知の脆弱性を放置していたことが原因とされています。
脆弱性はゼロにはできないため、いかに早く気づき、適切に対応するかが重要です。個人利用者と企業の立場で考えられる基本的な対策を見てみましょう。
技術的な対策も重要ですが、それ以上に「セキュリティを日常的に意識する文化づくり」が欠かせません。脆弱性は人間のちょっとした油断や不注意からも生まれます。更新通知を無視したり、利便性を優先してセキュリティを後回しにしたりすると、そこに必ず隙が生まれるのです。 政府や専門機関が公表する脆弱性関連情報に目を通す習慣をつけるのも効果的です。たとえば国内では独立行政法人情報処理推進機構(IPA)が脆弱性関連情報を提供しており、日々の最新情報をチェックできます。
今後はクラウドサービスやIoT機器の普及によって、脆弱性の範囲はさらに広がります。冷蔵庫やカメラ、工場の制御システムなど、私たちの生活に直結するモノがすべてインターネットにつながる時代となりつつあります。その一つひとつが脆弱性を抱えていた場合、想像以上に深刻なリスクが広がる可能性があるのです。そこで重要になってくるのが「ゼロトラスト」の考え方です。これはすべてのアクセスを信頼しないという前提に立ち、システムを多層的に守ろうとするセキュリティモデルで、近年世界中の企業が導入を進めています。
脆弱性とは「情報システムやソフトウェアに存在する欠陥や弱点」であり、その多くは放置されることでサイバー攻撃に悪用され、大規模な被害を引き起こす可能性があります。重要なのは、脆弱性をゼロにすることではなく、発見されたときに迅速に対応し、常に最新の状態を保つことです。 セキュリティ対策は専門家だけの仕事ではありません。個人ユーザも企業の一員も、日々の小さな行動が大きなリスク回避につながります。これまで「脆弱性」という言葉だけを知っていた方も、これを機に身近な問題として捉え、今日から個人や組織としてできる対策を一つずつ取り入れていきましょう。
【脆弱性対策および脆弱性管理に関する情報収集サイト・資料】
Security NEWS TOPに戻る
バックナンバー TOPに戻る
最新情報はこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る
2025年7月、セキュリティ企業SucuriがWordPressを狙う新たなマルウェア攻撃を発見・公表しました。今回公表された「SEOスパム型WordPressプラグイン」による攻撃は従来の攻撃と比較して手口が巧妙化しており、世界中のWebサイト管理者にとって深刻な脅威となっています。本記事では、攻撃の手口と被害の特徴、そして有効な対策について解説します。
お問い合わせ
お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。
今回発見されたマルウェアは、感染したWordPressサイトのドメイン名をそのままプラグイン名やフォルダ名に偽装して設置されます。これにより、管理者や一般ユーザーがファイル一覧を確認しても、正規のプラグインと見分けがつきにくい構造になっています。この偽プラグインは高度に難読化されたコードで構成されており、セキュリティ対策ソフトによる検知も困難です。
SEOスパムの注入は、Googleなどの検索エンジンのクローラを検知した場合のみ実行されます。通常の訪問者には正規のページが表示されるため、管理者も異常に気付きにくく、発見が遅れる原因となります。検索エンジンのみにスパムコンテンツを返すことで、検索順位の操作や不正なトラフィック誘導が行われます。
この偽プラグインの内部には、base64で難読化されたC2(コマンド&コントロール)サーバ※ のドメイン情報が隠されています。偽プラグインは定期的にC2サーバへ外部リクエストを送り、攻撃者からの指示を受け取ります。これにより、スパム内容の動的な更新や追加のマルウェア配布など、攻撃の手口が柔軟に変化する仕組みが実装されています。
※C2(コマンド&コントロール)サーバ…サイバー攻撃者が外部から侵害システムと通信を行い、命令と制御を行う目的で用いられる。
この種のマルウェアは、通常の利用者やサイト管理者が直接アクセスした場合には一切異常を示さないため、発見が遅れがちです。Googleなどの検索エンジン経由でのみスパムが表示されるため、被害に気付いたときにはすでに検索結果にスパムページが表示されていたり、検索順位が大幅に下落しているケースも多く、ブランドイメージや集客に深刻な影響を与えたりするおそれがあります。また今回の例は、WordPressのプラグインエコシステムを悪用したサプライチェーン攻撃の一例とも言えます。公式リポジトリを介さず、外部から導入されたプラグインやテーマを通じて感染が広がるため、信頼できる配布元からのみソフトウェアを導入することが重要です。
Webサイト管理は特に以下のような対策を取り、異常が見られた場合は速やかに専門家へ相談することをおすすめします。
SEOスパム型の偽装WordPressプラグインは、検索エンジンのクローラを標的にしてスパムコンテンツを注入し、通常の訪問者には正規ページを返すという極めて巧妙な手口です。攻撃者は感染サイトのドメイン名をそのままプラグイン名やフォルダ名に偽装し、管理者の目を欺きます。さらに、コード内部にはbase64で難読化されたC2サーバ情報が隠され、外部からの指令に応じて動的にスパム内容を更新できる仕組みも組み込まれています。
このような手法は、発見が遅れやすく、検索順位の下落やサイトの信頼性低下など、経営や運営に深刻な影響を及ぼすリスクがあります。特に、公式リポジトリを介さないプラグインやテーマの導入が感染経路となるケースが多いため、日常的なセキュリティ意識と運用管理の徹底が不可欠です。
被害を最小限に抑えるためには、信頼できる配布元からのみソフトウェアを導入する、サーバ内の不審なファイルやプラグインを定期的に点検する、Google Search Consoleなどで検索結果の異常を監視するなど、複数の対策を組み合わせることが重要です。
高度なサプライチェーン攻撃や難読化マルウェアに対抗するため、ブロードバンドセキュリティでは多層防御の観点から次のようなソリューションを強くおすすめします。
WordPressサイトのファイルやディレクトリの改ざんをリアルタイムで監視し、異常があれば即座にアラートを発します。正規のプラグイン名を偽装した不審なファイルの追加や書き換えも検知しやすく、被害の早期発見に役立ちます。
https://www.bbsec.co.jp/service/vd-maintenance/manipulation.html
※外部サイトにリンクします。
WordPress本体やプラグイン、テーマの設定や実装に潜む既知の脆弱性を定期的に洗い出すサービスです。悪用されやすい箇所を事前に把握し、攻撃の入り口を減らします。診断結果に基づき、不要なプラグインの削除や設定の見直しを行うことで、リスク低減につながります。
実際の攻撃者の視点でお客様のシステムに実装済みのセキュリティを検証するサービスです。自動化された攻撃だけでなく、手動による高度な手法も用いるため、通常の診断では見つけにくいサプライチェーンリスクや運用上の盲点も洗い出すことが可能です。
これらのサービスを組み合わせて導入することで、巧妙化するマルウェア攻撃などへの対応力を大幅に高めることができます。BBSecとしては、エージェント型改ざん検知、脆弱性診断、ペネトレーションテストをパッケージ化した多層防御ソリューションを強くご提案いたします。これにより、WordPressサイト運営者の方が安心してビジネスを継続できる環境づくりをサポートいたします。ご希望の方には、無料相談や初回診断も承っております。お気軽にご相談ください。
お問い合わせ
お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。
【参考情報】
最新情報はこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る