盗まれたトークンから約3時間でクラウド管理権限へ ―AnthropicのAI悪用報告から考える企業の対策

Share
AnthropicのAI悪用報告から考える企業の対策アイキャッチ画像

生成AIの活用が広がる一方で、サイバー攻撃にAIを悪用する動きも確認されています。Anthropicが2026年9月10日に公表したAI悪用の調査報告には、盗まれた開発者トークンを足掛かりに、攻撃者が被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例が記されています。AIサイバー攻撃への備えを考えるうえで、この事例は、認証情報の保護と、検知後に動ける体制を点検する材料となります。

AnthropicのAI悪用報告で何が確認されたのか

今回の報告では、2025年12月から2026年8月にかけてAnthropicが検知・対処したAI悪用活動が取り上げられています。サイバー攻撃におけるAIの使われ方には幅があり、攻撃者の補助として利用された例に加え、偵察、侵入、認証情報の収集、情報窃取などをAIに実行させる例や、複数の標的に対してAIエージェントが並行して処理する例も確認されています。一方、標的の選定や攻撃結果の確認、収益化などの重要な判断には、人間が引き続き関与していたとされています。

報告には、認証情報の悪用に関する事例も複数示されています。被害組織の環境から盗んだAIサービスのAPIキーを別の攻撃に利用した例に加え、盗まれた開発者トークンを足掛かりに、被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例も報告されています。認証情報は情報を盗む入口となるだけでなく、攻撃に用いるAIの計算資源へのアクセスにも利用されていました。*1

なお、約3時間という数値は、Anthropicが観測した個別の侵害事例に関するものです。すべてのAIを使った攻撃が同じ速さで進むことや、従来の攻撃より何倍速いかを示す統計ではありません。この事例から企業が考えるべきなのは、約3時間という時間そのものではなく、認証情報が悪用された場合に、異常を検知し、調査やアクセス制限などの対応へ移るまでにどの程度の時間を要するかという点です。

図1:AI悪用による侵入の個別事例
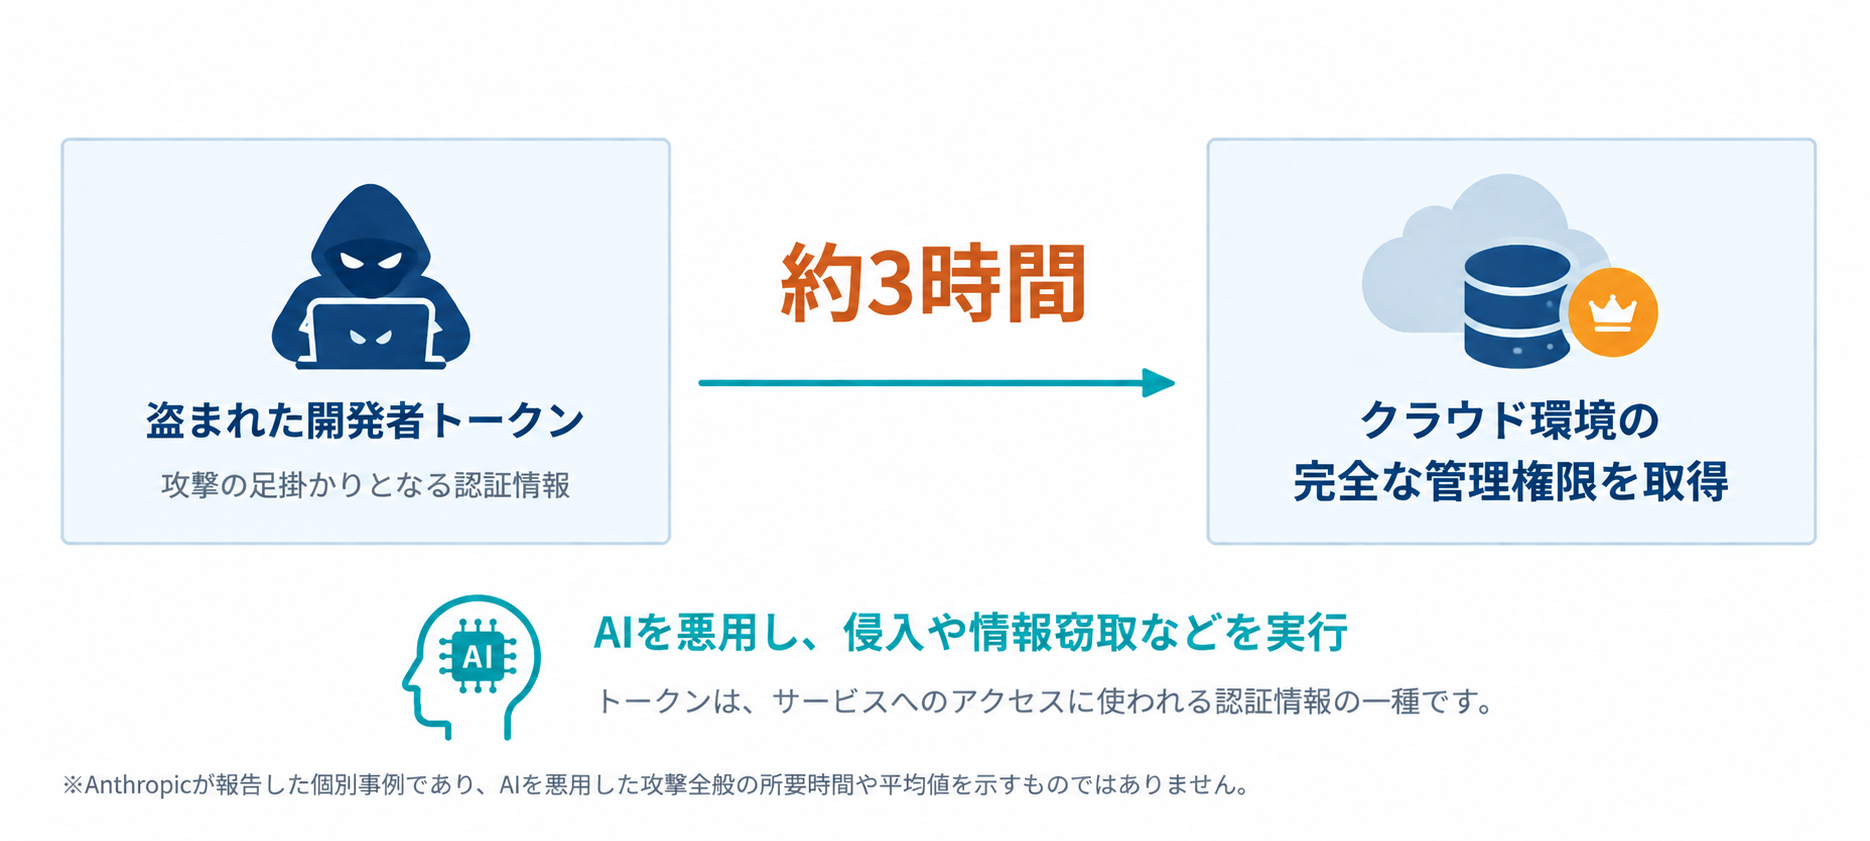
開発者トークンから管理権限取得までの個別事例
出典:Anthropic「Detecting and countering misuse of AI: September 2026」(https://www.anthropic.com/threat-intelligence-report-september-2026)を基に作成

認証情報漏洩への対策は、トークンの権限まで確認する

認証情報の管理を見直すときは、人がログインに使うパスワードに加え、アプリケーションや開発環境が使うアクセスキー、トークンも対象にします。ここからは、クラウド環境で取り組める対策をAWSの公式資料を例に整理します。前述の被害事例のクラウド事業者をAWSと特定するものではありません。

AWSはIAMの推奨事項として、一時的な認証情報の利用、多要素認証(MFA)、業務に必要な範囲に絞った権限付与、使われていない認証情報や権限の定期的な見直しを挙げています*2。システムが継続的に使う認証情報についても、長期のアクセスキーを配布する構成から、IAMロールによる一時的な認証情報へ移行できるかを検討します。自社で点検する際は、認証情報を誰が管理し、どのシステムが使い、どのデータにアクセスできるのかを確認し、用途が終わったテスト用の権限や、担当者の異動後も残る認証情報などを整理します。認証情報の保護とあわせて、必要以上の権限を与えないことが重要です。

クラウドのログは、データへの操作まで記録されているか

クラウド監視では、「ログを取得している」だけでなく、実際にどの操作まで記録されているかを確認する必要があります。例えばAWS CloudTrailでは、Amazon S3上のオブジェクトの読み取りなどはデータイベントに分類され、証跡やイベントデータストアでは初期設定で記録されないため、取得には設定と追加料金が必要です*3。自社の重要データについて、調査時に確認したい操作が記録に残るかを点検し、顧客データを保管する領域であれば、誰が、いつ、どのデータへアクセスしたかを追える設定になっているかを確認します。大量のログを一律に増やすのではなく、守るべきデータと必要な調査項目を先に決めると、取得範囲や費用も検討しやすくなります。

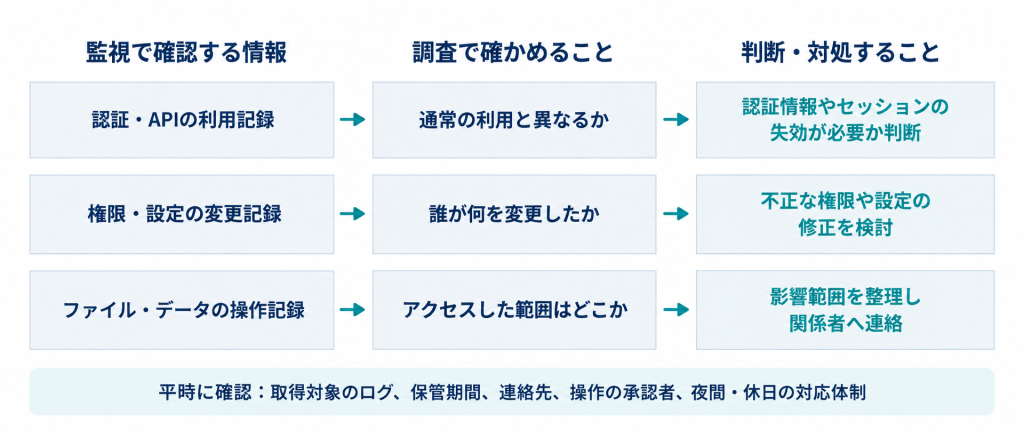
また、アクセスがあったという事実だけで、不正利用とは断定できません。AWSのGuardDutyの対応ガイドも、検知に関係するユーザーやロール、API操作を特定し、操作時刻や接続元IPアドレスを含めて正当な利用か確認するよう案内しています*4。担当者がこれらを照合できる情報と連絡先を持つことが、アラートを判断につなげる前提になります。

検知後は、どの認証情報の利用を止めるか判断する

認証情報の不正利用が疑われる場面では、影響するユーザーやロールと、その権限を特定する必要があります。API操作の内容を見れば、正常な処理との違いや調査すべき範囲を検討できます。確認の結果、正当な利用と判断できない場合は、該当するクラウドサービスの手順に沿って封じ込めを進めます。

ここで注意したいのが、すでに発行された一時的な認証情報の扱いです。AWSは、不正利用を止める手段として、一時的な認証情報に付与される権限の変更や、IAMロールの既存セッションの取り消し方法を説明しています*5。対象のロールを利用する正常なユーザーにも影響する場合があり、どの利用を止めるかを区別することが必要です。

緊急時の手順には、実行する操作だけでなく、その操作で停止する業務と、判断を行う担当者も記載しておきます。「認証情報を無効にする」とだけ書かれた手順を、自社のアカウントやサービスに当てはめて確認する作業です。担当部門が異なる場合も、現場で判断できる範囲をあらかじめ合意しておくことが、連絡待ちを減らすための実務的な準備になります。

図2:認証情報の悪用に備える監視と初動対応
出典:AWS「Remediating potentially compromised AWS credentials」(https://docs.aws.amazon.com/guardduty/latest/ug/compromised-creds.html)「Disabling permissions for temporary security credentials」(https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_temp_control-access_disable-perms.html)「SEC10-BP07 Run simulations」(https://docs.aws.amazon.com/wellarchitected/latest/framework/sec_incident_response_run_game_days.html)を基に弊社作成

「対応できるはず」を訓練で確かめる

検知から対応までの時間を短くしたいなら、まず自社の手順を一度動かして確かめることです。AWSのWell-Architected Frameworkでは、インシデント対応能力を評価する方法として演習を挙げ、机上演習では関係者の役割や責任、連絡手段、手順書を確認できると説明しています。*6

例えば「夜間に、通常と異なる認証情報の利用が通知された」という場面を設定し、担当者に連絡が届くか、正当な作業かを確認できるか、アクセス制限を誰が判断するかを話し合います。これは本稿で提案する訓練の例です。連絡先の更新漏れや判断権限の曖昧さが見つかれば、実際のインシデントが起こる前に修正できます。

演習では、通知を確認した時点、調査を始めた時点、対応を決めた時点を分けて記録すると、改善すべき箇所を具体化できます。約3時間という他社事例をそのまま自社の目標時間にするのではなく、自社の重要業務と運用体制に即して、対応を遅らせる要因を取り除くことが大切です。


監視からインシデント対応まで、セキュリティ体制を見直したい企業へ

こうした体制を自社だけで維持することが難しい場合は、監視や分析、対応を専門家と分担する方法があります。ブロードバンドセキュリティ(BBSec)の「G-MDR®」では、セキュリティ対策を統合的に監視・相関分析し、専門エンジニアが24時間365日体制で監視・運用を支援します。アラートの検知だけでなく、その後の調査や対応を含めたセキュリティ体制についてもご相談いただけます。

※外部サイトにリンクします。

セキュリティ対策について相談する

「アラートは検知できても、その後の調査や対応に不安がある」「24時間365日の監視体制を整えたい」といった課題がある場合は、BBSecまでお気軽にご相談ください。

導入を検討する際は、自社のクラウド環境や既存製品から連携できるログ、検知後に実行する対応、社内の承認が必要な操作を具体的に相談するとよいでしょう。すべてのクラウドサービスや復旧作業が無条件に対象になると考えず、自社に必要な監視範囲と対応範囲を確認することが大切です。


【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

2026年上半期のサイバー脅威情勢 ―ランサムウェア被害は半期最多123件に

Share
2026年上半期のサイバー脅威情勢アイキャッチ画像

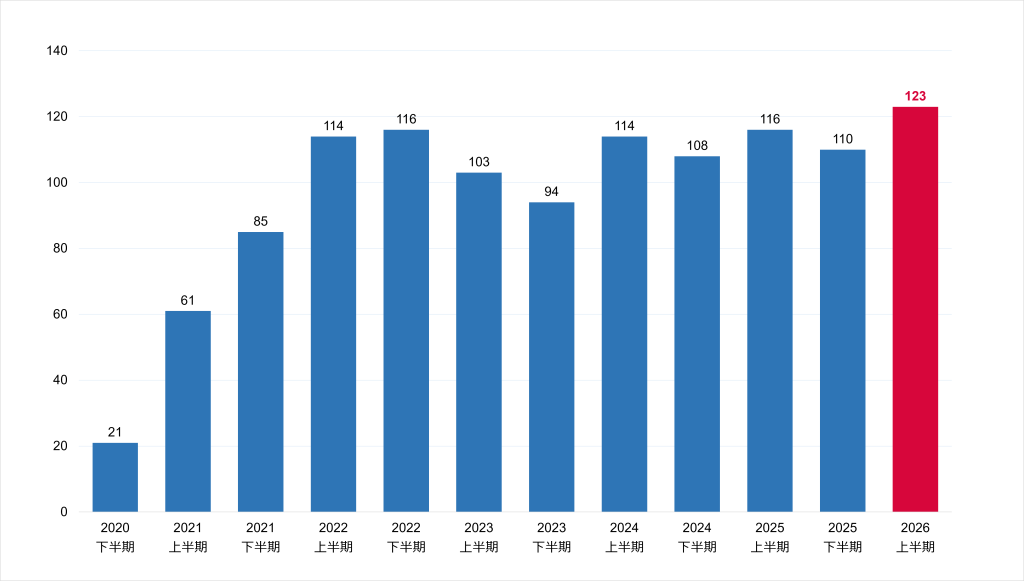
警察庁が2026年9月10日に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告は123件となり、2020年下半期の統計開始以降、半期として最多となりました。注目したいのは、被害件数だけでなく、侵入経路や被害後の復旧の実態です。本記事では、警察庁の公表資料をもとに、企業が押さえておきたいポイントと必要な対策を解説します。

ランサムウェア被害は半期最多123件

2026年上半期のランサムウェア被害報告件数は、前年同期の116件から7件増えました。増加率は約6.0%です。被害を受けた企業・団体等のうち、中小企業79件、大企業31件、団体等13件でした。中小企業が全体の約64%を占め、業種別では製造業が37件と最も多くなっています。*7[統計編141・142頁]

ランサムウェア被害報告件数の半期推移

※本統計データは警察庁に報告された企業・団体等の被害件数であり、国内で発生したすべての被害を示すものではありません。

また、暗号化せずに盗んだ情報の公開をほのめかして金銭を要求する「ノーウェアランサム」は、別に9件報告されています。ランサムウェア被害を考える際には、データの暗号化だけでなく、情報窃取を伴う脅威にも注意が必要です。それでも、中小企業にも被害が広く及んでいる事実は、自社の規模を理由に対策を後回しにできないことを示しています。限られた人数で対策を進める企業ほど、インターネットに公開している機器と、停止した場合に仕事が進まなくなるシステムを具体的に洗い出すところから始めるのがよいでしょう。

感染経路はVPN機器が最多

警察庁の被害組織へのアンケートでは、感染経路の有効回答36件のうち、VPN機器が18件、リモートデスクトップが9件、その他が9件でした。VPN機器とリモートデスクトップで75%を占めました。ただし、感染経路について回答が得られた36件を対象とした結果です。*2[統計編143頁]

また、同報告書では、攻撃者が未修正の脆弱性や漏えいした認証情報などを悪用してネットワークへ侵入する手口が示されています*3[本文10頁]。そのため、「VPN機器からの侵入=製品の脆弱性が原因」とは限りません。VPN機器などのソフトウェアの更新状況だけでなく、アカウントや認証の管理も併せて確認することが重要です。

こうした侵入への対策として、警察庁の「ランサムウェア被害防止対策」では、VPN機器等への更新ファイルの適用、認証情報の適切な管理、多要素認証やアクセス制限などを挙げています。これを日々の運用に落とし込むには、装置の製品名とバージョン、保守期限、更新の担当者を把握し、不要な公開設定や使われていないアカウントを見直すところから始めます。委託先が運用している場合も、更新を依頼するだけで終えず、適用結果を確認する役割を決めておきましょう。

公開機器の管理が重要となる背景には、脆弱な機器などを探す活動が継続的に観測されていることもあります。警察庁のセンサーが検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり1万3,687件でした*4[本文5頁]。ただし、これは警察庁の観測環境における値であり、一般企業が毎日同じ件数の攻撃を受けていることを意味するものではありません。外部から接続可能な機器やサービスを継続的に把握し、不要な公開がないか定期的に確認することが重要です。

調査・復旧費用は1,000万円以上が6割

ランサムウェア被害に伴う調査・復旧費用の総額について、有効回答35件のうち21件が1,000万円以上でした。このうち4件は1億円以上です。身代金の要求額を示す統計ではなく、被害後の調査と復旧に要した費用である点を押さえておく必要があります。また、復旧等に要した期間は、有効回答48件のうち、1か月未満が23件、回答時点で復旧中が13件でした*5[統計編144・145・146頁]。

「復旧中」には終了時期が確定していない回答が含まれるため、残りを一括して「1か月以上停止した」と読むことはできません。また、システムの復旧期間と、全社の業務停止期間も同じではありません。

被害後の負担とバックアップ復元の実態

調査・復旧費用が1,000万円以上

21件 / 有効回答35件

バックアップから復元できなかった

29件 / 有効回答40件

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」をもとに弊社作成。割合は警察庁公表の件数をもとに弊社算出。
※項目ごとに有効回答数が異なるため、2つの割合を直接比較するものではありません。また、一般企業における被害率やバックアップの失敗率を示すものではありません。

被害後の調査や復旧には大きな費用が発生する場合があります。被害が発生してから対応を検討するのではなく、平時から復旧の優先順位や必要な対応を整理しておくことが重要です。


万一の費用負担に備えるサイバー保険

サイバー攻撃への備えでは、被害を防ぐための対策に加えて、万一インシデントが発生した場合の費用負担についても考えておくことが重要です。BBSecでは、SQAT® 脆弱性診断サービスにサイバー保険を付帯しています。情報漏えいやサイバー攻撃に起因する賠償損害や、事故発生時の対応にかかる費用損害などを補償し、平時のセキュリティ対策と万一への備えを支援します。

※外部サイトにリンクします。

【関連記事】


バックアップは復元できる状態まで確かめる

バックアップからの復元結果に関する有効回答40件では、復元できたのは11件、できなかったのは29件でした*6[統計編148頁]。

バックアップを取得していても、被害発生時に必ず復元できるとは限りません。重要なのは、バックアップの有無だけでなく、保存先が攻撃の影響を受けにくい状態になっているか、実際にデータを復元できるか、復元後にシステムや業務を再開できるかまで確認しておくことです。警察庁もランサムウェア被害防止策として、バックアップをネットワークから切り離して保管することなどを呼びかけています*7。日常のバックアップ結果に加えて、復元の手順と所要時間を確認し、事業継続計画に反映させることが重要です。

さらに、暗号化されたデータを復元できても、盗まれた情報への対応は残ります。報告書によると、手口が判明した66件のうち61件は二重恐喝でした*8[本文98頁・統計編140頁]。二重恐喝とは、データの暗号化に加え、窃取した情報の公開を材料に金銭等を要求する手口です。バックアップの整備と並行して、持ち出された情報の範囲を調べ、関係者への説明に必要な事実を整理できるよう備える必要があります。

フィッシング報告は約73万件

フィッシング対策協議会の集計によると、2026年上半期のフィッシング報告件数は約73万件でした*9。なお、この数字は同協議会に寄せられた報告件数であり、被害者数や不正送金の件数を示すものではありません。前年同期を下回っているものの、引き続き多くのフィッシングが報告されており、継続した対策が必要です。

警察庁の報告書では、AI技術の発達により、文章や偽装が自然で見抜きにくいフィッシングへの注意を促しています*10[本文17頁]。そのため、「日本語が不自然なら疑う」といった見分け方だけに頼るのではなく、メールやSMSで手続きを求められた場合は、本文中のリンクからアクセスせず、公式サイトや公式アプリなど、確認済みの経路からアクセスすることが重要です。

企業側でも、従業員への注意喚起だけでなく、多要素認証の導入や不審なログインの監視など、認証情報が窃取された場合も想定した対策が求められます。フィッシング対策とランサムウェア対策は別の入口を持つことがありますが、認証情報の管理と異常の早期把握は、双方に関わる備えです。

ランサムウェア対策を事業継続につなげる

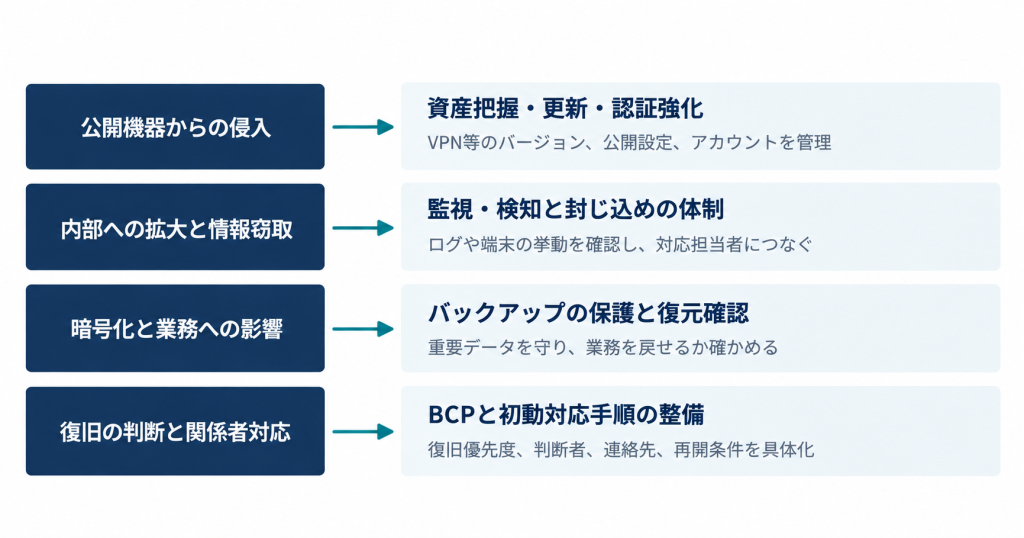
警察庁の報告書では、ネットワークへの侵入後に権限奪取や内部探索、情報窃取が行われ、暗号化に至る攻撃の流れが示されています*11[本文10頁]。こうした攻撃の流れを企業の対策に置き換えると、公開機器の管理から侵入後の監視、復旧の準備までを一続きで考えることが重要です。VPN機器などの更新や認証強化を進めるだけでなく、不審なログインや権限の悪用を把握し、速やかに封じ込めへ移れる体制を整えておく必要があります。

事業継続の準備では、どの業務を優先して再開するか、誰がシステムの切り離しや再接続を判断するか、社内システムが使えないときにどう連絡するかを具体化します。調査や封じ込めと調整しながら復旧を進める必要があるため、自然災害を想定した計画だけでは対応しきれない場面があります。

侵入への備えと事業継続をつなぐ対策

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf)および「ランサムウェア被害防止対策」をもとに弊社作成

IT-BCPで復旧の優先順位を明確にする

ランサムウェア被害からの復旧では、システムを元に戻すだけでなく、どの業務を優先して再開するか、そのためにどのシステムから復旧するかをあらかじめ整理しておくことが重要です。また、調査や封じ込めの状況を踏まえながら復旧を進める必要があるため、復旧時の判断基準や役割分担も明確にしておく必要があります。

IT-BCPは、ITシステムが利用できなくなった場合の事業継続と復旧に備える計画です。BBSecでは、「ランサムウェアに対応したIT-BCP策定支援」を提供しています。現状の対策状況を確認し、復旧優先度や目標とする対策レベルを設定したうえで、システム・ネットワークの要件、運用要件、改善計画の具体化を支援します。「バックアップはあるものの、どのシステムから復旧するか決まっていない」「インシデント発生時の復旧判断や役割分担が明確になっていない」といった課題がある場合には、業務とシステムの関係を整理し、ランサムウェア被害を想定した復旧計画を検討しておくことが重要です。

また、インシデント発生時の初動手順や体制を整備したい場合には「インシデント初動対応準備支援」、セキュリティ対策のログ監視・分析などの運用体制を強化したい場合には「G-MDR®」など、平時からの備えを組み合わせることも有効です。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

ランサムウェア対策やインシデント対応、事業継続に向けた備えなど、自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】

Share
SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策アイキャッチ画像

取引先から届くセキュリティチェックシートの内容が企業ごとに異なり、回答や確認に時間がかかる。――このような悩みを抱えている発注企業、受注企業は少なくありません。サプライチェーンを通じたサイバー攻撃が相次ぐ一方で、取引先の対策状況を客観的に判断する共通の物差しは、これまで十分に整っていませんでした。こうした課題に対応するために構築されたのが、「サプライチェーン強化に向けたセキュリティ対策評価制度」、通称SCS評価制度です。★3と★4については、2027年3月頃の運用開始が予定されています。

本記事では、SCS評価制度とはどのような制度なのか、対象企業や義務の有無、★3・★4の違いを整理したうえで、制度開始に向けて企業が今から進めておきたいセキュリティ対策を解説します。

サプライチェーン強化に向けたセキュリティ対策評価制度(以降、記事内「SCS評価制度」と表記)は、サプライチェーンに関わる組織のセキュリティ対策を共通基準で可視化する制度です。★3は専門家確認付き自己評価、★4は第三者評価と技術検証によって確認され、2027年3月頃の運用開始が予定されています。

※本記事の情報は2026年9月3日時点でIPA、経済産業省およびBBSecが公表している資料に基づいています。今後公表・更新される情報については、最新の公式資料をご確認ください。

SCS評価制度とは

SCS評価制度とは、組織が定めた適用範囲におけるIT基盤などのセキュリティ対策状況を共通の基準で評価し、段階別のマークによって可視化する制度です。2026年3月に公表された制度構築方針を基礎に設計され、経済産業省と内閣官房国家サイバー統括室の監督のもと、独立行政法人情報処理推進機構(IPA)が運営します。*12

この制度で想定されているのは、企業間の取引契約などにおいて、委託元が委託先に適切な段階(★)を提示し、その水準に応じた対策の実施状況を確認する使い方です。委託元は取引先のセキュリティ対策を共通基準で確認しやすくなり、委託先は複数の取引先から届く異なるチェックリストへ個別に回答する負担を軽減できると期待されています。

つまり、SCS評価制度の本質は企業を単純に格付けすることではなく、発注側と受注側がセキュリティ対策について共通の言葉で確認できるようにすることにあります。 ここでいうサプライチェーンは、製造業の部品供給網だけを指すものではありません。業務委託やITサービスの利用関係を含む「ビジネス・ITサービスサプライチェーン」を念頭に置いた制度です。委託先への攻撃による事業・サービスの停止、機密情報の漏えいや改ざん、取引先を踏み台とした不正侵入などのリスクを減らし、サプライチェーン全体のセキュリティ水準を高めることが制度の目的です。

なぜSCS評価制度が創設されたのか

企業の事業活動は、自社だけで完結するものではありません。クラウドサービスや外部のシステム運用、ソフトウェア開発、物流、決済など、さまざまな取引先とのつながりによって成り立っています。そのため、自社が対策を強化していても、委託先のシステムやアカウントを起点として被害が波及するおそれがあります。攻撃経路が取引先へ広がる一方で、対策確認のコストは発注側と受注側の双方に積み上がってきました。SCS評価制度は、この二つの問題を同じ共通基準で扱い、サプライチェーン上の立場やリスクに応じた対策を選びやすくするための仕組みです。

SCS評価制度はいつから始まるのか

IPAのFAQによると、SCS評価制度の★3・★4は、2027年3月頃の運用開始が予定されています。2026年4月には★3・★4の要求事項・評価基準が公開*2され、同年9月2日には、制度の基本規程や評価機関、技術検証事業者などに関する規則が公開・更新されました。*3

今後は、要求事項・評価基準の解説書、取得ガイド、申請方法が2026年10月頃に公開される予定です。★4の第三者評価を担当する評価機関は2026年12月末頃、★3の自己評価結果を確認するSCSセキュリティ専門家は2027年1月以降に公表される予定となっています。申請・登録にかかる費用は、2026年9月3日時点では公表されていません。

制度の詳細は今後も更新されるため、対応を検討する企業はIPAの公式サイトで最新情報を確認する必要があります。ただし、要求事項・評価基準はすでに公開されています。制度開始まで待つのではなく、現状とのギャップを把握し、時間のかかる対策から着手できる段階に入っています。

SCS評価制度の対象企業と義務の有無

SCS評価制度は、特定の業種や企業規模だけに限定されたものではありません。ビジネス・ITサービスサプライチェーンに関わる幅広い組織での活用が想定されています。ただし、すべての企業にマーク取得を法律で義務付ける制度ではなく、SCS評価制度自体は任意制度です。ここは「制度が任意であること」と「取引上求められる可能性があること」を分けて考える必要があります。

同制度では、二社間の取引契約などにおいて、委託元が委託先に適切な段階を提示する利用方法が想定されています。そのため、法令上の一律の義務ではなくても、取引条件や調達要件として特定の段階への対応を求められる可能性はあります。受注側の企業にとっては、取引先から問い合わせを受けてから準備を始めるのではなく、自社の対策状況を説明できる状態にしておくことが重要です。

SCS評価制度の★3・★4・★5の違い

SCS評価制度では、企業に求めるセキュリティ対策を段階別に示します。先行して運用されるのが★3と★4で、より高度なサイバー攻撃への対応を想定する★5は、要求事項や評価方法、開始時期を含めて検討中です。IPAの公表資料に基づいて両段階を整理すると、次のようになります。

比較項目★3★4
想定する水準一般的なサイバー脅威に対処し得る水準初期侵入の防御に加え、被害拡大や攻撃目的の達成を抑え、取引先のデータやシステムの保護に寄与する水準
要求事項26項目43項目(★3の要求事項を包含)
評価方法SCSセキュリティ専門家の確認を受けた自己評価評価機関による第三者評価と技術検証
主な確認内容自己評価書類の確認と助言文書確認、実地審査、技術検証
有効期間登録完了の通知日から1年間登録完了の通知日から3年間。ただし、1年ごとに自己評価を実施

★3:専門家確認付きの自己評価

公表資料では、★3は「一般的なサイバー脅威に対処し得る水準」と位置づけられ、26の要求事項が設定されています。取得希望組織が行った自己評価を、制度に登録されたSCSセキュリティ専門家が確認・助言し、経営層による自己適合宣言などを添えてIPAへ申請します。単なる自己申告ではなく、すべての要求事項・評価基準を満たす必要があり、有効期間は1年間です。

★3で求められる26の要求事項・81の評価基準や、自己評価から登録までの流れについては、「SCS評価制度の★3とは?26の要求事項・81の評価基準と自己評価を解説」で解説しています。

★4:第三者評価と技術検証によって確認

★4は★3の要求事項を包含し、合計43の要求事項が設定されています。初期侵入を防ぐだけでなく、侵入後の被害拡大防止や、取引先のデータ・システムを守る対策までが求められます。評価機関による文書確認・実地審査に加え、評価機関または評価機関から委託された技術検証事業者による技術検証が行われます。有効期間は3年間ですが、有効期間中も1年ごとの自己評価が必要です。

★4で求められる43の要求事項や、第三者評価・技術検証の内容については、「SCS評価制度の★4とは?43の要求事項・第三者評価・技術検証と取得準備を解説」で解説しています。

★3を取得せずに★4を目指すことも可能

★4は★3の内容を包含していますが、★3を先に取得しなければ申請できない制度ではありません。自社のサプライチェーン上の役割や取引先から求められる水準を踏まえ、当初から★4を目指すこともできます。 ただし、★4では43の要求事項に加えて第三者評価と技術検証が行われます。準備負担や必要な期間を把握しないまま目標を決めるのではなく、まず自社の現状と不足事項を確認することが重要です。

自社は★3と★4のどちらを目指すべきか

目指す段階は、会社の規模だけで一律に決めるものではありません。SCS評価制度は、委託元が取引上のリスクに応じて委託先へ適切な段階を提示する使い方を想定しています。まず確認すべきなのは、主要な取引先や業界でどのような水準が求められそうか、自社の事業停止や情報漏えいが取引先へどの程度の影響を及ぼすかという点です。

取引先の機密情報や重要なシステムを扱う企業、障害が発生した際に取引先の事業継続へ大きな影響を与える企業では、より高い水準を求められる可能性があります。一方で、自社だけで段階を断定するのではなく、公開済みの要求事項を確認し、取引先との協議や専門家の助言を踏まえて判断するのが現実的です。

SECURITY ACTIONやISMSとの違い

SCS評価制度と混同されやすい仕組みに、IPAの「SECURITY ACTION」があります。SECURITY ACTIONは、中小企業が情報セキュリティ対策へ取り組むことを自ら宣言する制度です。IPAも、SCS評価制度の★3・★4を目指す準備段階としてSECURITY ACTIONを案内しています。一方、SCS評価制度では公開された要求事項への適合が必要となり、★3では専門家確認、★4では第三者評価と技術検証が加わります。

ISMSは、JIS Q 27001(ISO/IEC 27001)を基準として、組織が情報セキュリティマネジメントシステムを確立し、実施、維持、継続的改善しているかを第三者の認証機関が評価する仕組みです。これに対しSCS評価制度は、サプライチェーン上の取引で必要となる対策水準を段階別に可視化することを目的としています。

既存の制度に取り組んでいる企業は、これまで整備した規程やリスク管理の仕組みをSCS評価制度への準備に活用できる可能性があります。ただし、SCS評価制度で登録を受けるには、対象となる段階で定められたすべての要求事項・評価基準を満たす必要があります。ISMS認証やSECURITY ACTIONの宣言だけで、SCS評価制度の登録へ自動的に移行するものではありません。

SCS評価制度に向けて企業が今から進める対策

評価の適用範囲とIT資産を整理する

最初に行いたいのは、どの組織、拠点、システムを評価の適用範囲とするかを整理することです。SCS評価制度は、登録を希望する組織が定めた適用範囲内のIT基盤などを対象にします。サーバ、ネットワーク機器、端末、クラウドサービスなどのIT資産が把握できていなければ、要求事項への適合状況も正確に判断できません。

要求事項と現在の対策との差を確認する

次に、公開済みの要求事項・評価基準と、自社の規程、システム設定、実際の運用を照合します。すでに実施している対策、証跡が残っていない対策、未対応の項目に分けると、課題が見えやすくなります。規程を作るだけでなく、決めたルールどおりに運用され、その実施記録を示せるかまで確認しておきたいところです。

優先順位を付けてロードマップを策定する

不足している対策を一度に整備しようとすると、現場の負担が大きくなります。規程の改定で対応できる課題と、ツール導入、システム変更、教育、訓練が必要な課題を分け、担当者、期限、予算を含むロードマップへ落とし込みます。特に★4を目指す場合は、対策を日常業務へ組み込み、実施記録や証跡を継続的に残せる状態が欠かせません。

適用範囲の設定からギャップ分析、是正計画、証跡の整備まで、具体的な準備の進め方については、「SCS評価制度への対応は何から始める?ギャップ分析から是正・運用定着まで」で解説しています。

制度開始前の準備には専門的な支援も有効

SCS評価制度への対応では、要求事項を読むだけでなく、評価範囲の設定、現状分析、規程と実運用の確認、是正計画の策定を並行して進める必要があります。社内だけでは判断が難しい場合、制度開始前に外部の専門家を活用し、自社の現在地を客観的に把握する方法があります。

BBSecでは、SCS評価制度の運用開始に備えた事前対策支援サービスを提供しています。公開済みの★3・★4要求事項に沿って行った事前点検の結果をコンサルタントが分析し、評価サマリーと対策ロードマップを提供する「★3/★4自己評価対応支援(プレリミナリーサーベイ)」のほか、★4の要求事項と既存対策との差を文書確認やインタビューで整理する取得準備支援、策定したロードマップに沿って対策の実行を支援する「★3/★4準拠に向けた対策実行支援(BBSec Prime for Supply Chain Security Measures)」を用意しています。

これらは、SCS評価制度の正式な登録やマーク付与そのものではなく、評価取得に向けた現状把握、準備、是正・実装を支援するサービスです。★3の申請には、SCS評価制度へ登録されたセキュリティ専門家の確認が必要です。★4には、制度運営機関から指定を受けた評価機関による第三者評価と、評価機関または技術検証事業者による技術検証が必要です。その前段階で要求事項とのギャップを明らかにし、対応の手戻りを抑えるための選択肢となります。 ★3・★4の要求事項と自社の現状との差を把握したい、対応ロードマップを整理したい、社内の人員だけでは是正が進まないといった課題がある場合は、制度開始を待たずにご相談ください。

SCS評価制度に関するよくある質問

▼ SCS評価制度はいつから始まりますか
▼ SCS評価制度への対応は義務ですか
▼ ★3と★4の違いは何ですか
▼ ★4を取得する前に★3の取得は必要ですか
▼ SCS評価制度の申請・登録費用はいくらですか

まとめ

SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策を共通基準で評価し、取引先へ説明しやすくする制度です。★3はSCSセキュリティ専門家の確認を受ける自己評価、★4は評価機関による第三者評価と技術検証という違いがあり、2027年3月頃の運用開始が予定されています。制度自体は任意ですが、取引先との契約や調達で活用されることが想定されています。公開済みの要求事項を確認し、適用範囲とIT資産の整理、現状とのギャップ分析、対策ロードマップの策定から準備を始めることが重要です。制度の開始時期を待つのではなく、自社が現在どこまで対応できているのかを把握することが、最初の一歩になります。

【参考情報】

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説

Share
サイバー攻撃に備えるサプライチェーンBCPとは?アイキャッチ画像

製造業では、委託先や部品メーカーへのサイバー攻撃が、自社の生産停止や納期遅延につながる可能性があります。本記事では、サイバー攻撃を事業継続リスクとして捉え、サプライチェーンBCPと委託先管理で確認すべきポイントを解説します。

ランサムウェアによる情報漏洩や供給への影響については、「ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説」もあわせてご覧ください。

サプライチェーンBCPにサイバー攻撃を含めるべき理由

BCPとは、災害や事故などの緊急事態が発生した際にも、重要な事業を継続・早期復旧するための計画です。従来のBCPでは、地震、台風、火災、感染症、物流停止などが主な想定リスクとされてきました。しかし、製造業においては、サイバー攻撃も同じように事業を止める要因になり得ます。

たとえば、製造委託先がランサムウェア攻撃を受けた場合、生産管理システムや受発注システムが停止し、製品の出荷や納品が遅れる可能性があります。また、部品メーカーが攻撃を受ければ、必要な部材が届かず、自社の生産計画にも影響が及びます。物流会社や保守会社が停止した場合も、製品の配送や設備対応に支障が出ることがあります。さらに、サイバー攻撃では業務停止だけでなく、情報漏洩も同時に発生する可能性があります。設計情報、部品表、製造工程、顧客情報、取引条件などが流出すれば、復旧後も知的財産の保護、契約対応、顧客説明、信用回復が必要になります。

このように、サイバー攻撃は単なるIT障害ではなく、調達、生産、物流、販売、法務、広報を巻き込む事業継続リスクです。サプライチェーンBCPでは、委託先や取引先のサイバー被害を想定するとともに、「どの委託先が停止すると、どの事業・製品・工程に影響するのか」を把握し、事業への影響が大きい委託先から優先して対策を検討することが重要です。

製造業のサプライチェーンが狙われる背景や、製造委託先への攻撃が取引先へ及ぼす影響については、「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」で詳しく解説しています。

委託先管理で確認すべきポイント

サイバー攻撃に備えるためには、すべての委託先を一律に管理するのではなく、自社の事業への影響度に応じて優先順位をつけることが重要です。委託している業務の重要度、取り扱う情報、システムへのアクセス範囲、代替の可否などを確認し、停止や情報漏洩が発生した場合の影響が大きい委託先から優先して対策状況を確認します。

委託先のセキュリティ対策を確認する

重要な委託先については、契約時だけでなく、取引継続中もセキュリティ対策の状況を定期的に確認することが重要です。EDRやウイルス対策の導入状況、脆弱性管理、OSやソフトウェアの更新、多要素認証、ログ監視、バックアップなどを確認します。アンケートによる自己申告だけでなく、必要に応じて監査や証跡の確認などを行い、実際の対策状況を確認することも有効です。

共有する情報を必要最小限にする

委託先に提供している設計データ、部品表、仕様書、検査手順、顧客情報などが、本当に業務上必要な範囲に限定されているかを確認します。必要以上の情報を共有していると、委託先がサイバー攻撃を受けた際に、情報漏洩の影響範囲が広がる可能性があります。委託する業務に応じて、共有する情報や保存期間を見直すことが重要です。

アクセス権限を適切に管理する

委託先に自社のシステムやクラウドサービスへのアクセスを許可している場合は、必要最小限の権限になっているかを確認します。プロジェクト単位、顧客単位、工程単位などで権限を分けることで、アカウントが侵害された場合の影響を限定しやすくなります。また、共有フォルダやクラウドストレージに過剰な権限が付与されていないか、退職者や異動者のアカウント等が残っていないかを定期的に確認し、担当者変更の際には速やかにアクセス権限を見直すことも重要です。

再委託先まで把握する

委託先がさらに別の企業へ業務を委託している場合、自社の情報や業務がどこまで広がっているのか把握できていないことがあります。再委託の可否や条件、再委託先に求めるセキュリティ対策、情報の取り扱い範囲などをあらかじめ定め、重要な業務については再委託先を含めたサプライチェーンを把握しておくことが重要です。

インシデント発生時に備えた契約・体制の見直し

委託先がサイバー攻撃を受けた場合に備え、契約や対応体制を事前に整えておくことも重要です。インシデントが発生してから対応範囲を確認していては、初動が遅れ、被害の把握や顧客対応に支障が出る可能性があります。

まず契約面では、インシデント発生時の通知期限を明確にしておく必要があります。インシデントを認識した場合の通知時期、通知先、共有すべき情報をあらかじめ定めておくことが望まれます。また必要に応じて「認識後○時間以内」など具体的な通知期限を契約上定めることも検討します。さらに調査協力や証拠保全に関する条項も重要です。ログ、通信記録、端末情報、アクセス履歴などの証拠が適切に保全されなければ、被害範囲や原因の特定が難しくなります。外部専門家によるフォレンジック調査を行う場合の協力範囲も、事前に整理しておくべきです。

そして、情報漏洩が発生した場合の責任範囲、法令等に基づく報告、顧客・取引先への説明、損害対応についても確認が必要です。特に製造業では、設計情報や部品情報の流出が競争力や取引関係に影響するため、単なる個人情報漏洩とは異なる観点で対応を考える必要があります。

体制面では、委託先の停止を想定した代替策を準備しておくことが重要です。代替生産先、代替部品、在庫確保、出荷優先順位、顧客への連絡手順、重要データの社内保全などを事前に整理しておくことで、サイバー攻撃発生時の混乱を抑えることができます。サプライチェーンBCPは、計画を作成して終わりではありません。定期的に訓練を行い、委託先や関係部門を含めて、実際に機能するかを確認することが重要です。

まとめ

サプライチェーンのサイバーリスク対策では、委託先のセキュリティ対策を確認するだけでなく、「どの委託先が停止すると自社の事業に影響するのか」を把握することが重要です。重要度に応じて対策状況や契約、インシデント時の連携方法を確認し、代替策や復旧手順をBCPに組み込んでおく必要があります。サイバー攻撃による停止を前提として、委託先や関係部門を含めた訓練と見直しを継続することが、サプライチェーン全体のレジリエンス向上につながります。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策

Share
生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策アイキャッチ画像

生成AIは、文章作成や要約、翻訳、情報収集、プログラミング支援など、さまざまな業務で利用されるようになりました。業務を効率化できる一方で、機密情報の漏洩や誤情報、著作権など、新たなリスクへの対応も必要です。

さらに、生成AIを利用するのは企業や一般のユーザーだけではありません。攻撃者がフィッシングメールの作成や攻撃に必要な情報収集などに生成AIを悪用することも考えられます。生成AIにはどのようなリスクがあり、企業はどう向き合えばよいのでしょうか。本記事では、企業による利用とサイバー攻撃への悪用という両面から、生成AIのリスクと対策を考えます。

生成AIの利用リスクだけでなく、AI・LLMを取り巻く脅威や企業に求められる対策の全体像については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく紹介しています。

生成AIの普及で広がる企業のリスク

生成AIは、一部の技術者や専門家だけが利用するものではなくなりました。メールや資料の作成、文章の要約、翻訳、アイデア出し、プログラムコードの作成・確認など、日常的な業務のさまざまな場面で活用されています。利用できる場面が広がるほど、生成AIが扱う情報も重要になります。

例えば、「文章を考えてもらう」だけであれば、入力するのは簡単な指示だけかもしれません。しかし、実際の業務では、顧客から届いたメールを貼り付けて返信を作成したり、会議録や契約書をアップロードして要約したり、ソースコードを入力して問題点を確認したりすることも考えられます。こうした使い方は便利ですが、生成AIに渡す情報の中に機密情報や個人情報などが含まれていれば、新たな情報管理の問題が生じます。

また、注意が必要なのは入力する情報だけではありません。生成AIが出力した内容が正しいとは限らず、その情報をどのように利用するかについても利用者側の判断が必要です。生成AIが業務に深く入り込むほど、「何を入力するのか」「何が出力されたのか」「その結果を何に使うのか」を考える必要性も高まっているのです。

企業が生成AIを利用する際のリスクは、大きく「入力」と「出力」に分けて考えると整理しやすくなります。

場面主なリスク
AIへの入力機密情報・個人情報の漏洩、著作物・知的財産の取り扱い
AIからの出力誤情報・ハルシネーション、著作権等の問題、AIへの過度な信頼
組織での利用シャドーAI、利用状況を把握できないリスク
外部からの脅威攻撃者による生成AIの悪用

生成AIに何を入力するかだけを管理しても、出力された情報を無条件に信用してしまえば別の問題が生じます。また、社内ルールを整備していても、従業員が管理外の生成AIを利用していれば、企業としてリスクを把握できません。

さらに、自社が生成AIを利用するリスクだけでなく、攻撃者が生成AIを利用することでサイバー攻撃が効率化される可能性についても考えておく必要があります。

生成AIに機密情報を入力するとどうなる?

生成AIの企業利用で特に注意したいのが、機密情報や個人情報の取り扱いです。例えば、次のような使い方は業務効率化のために自然に行われる可能性があります。

  • 顧客から届いたメールを貼り付けて返信文を作成する
  • 会議録をアップロードして要点をまとめる
  • 契約書を読み込ませて内容を要約する
  • ソースコードを入力してエラーの原因を調べる
  • 社内資料を読み込ませて新しい資料を作成する

しかし、そこに顧客情報や個人情報、社外秘情報、未公開情報などが含まれていれば、企業が管理すべき情報を外部の生成AIサービスへ渡すことになります。

「生成AIに入力するとすべて学習される」は正しい?

生成AIへの情報入力について、「入力した情報はすべてAIの学習に使われる」と説明されることがあります。しかし、必ずしも一律にそうなるわけではありません。入力データが保存されるのか、モデルの学習やサービス改善に利用されるのかといった条件は、サービスや契約プラン、設定などによって異なります。そのため、「生成AIだから機密情報を入力してはいけない」という単純な判断だけではなく、自社が利用するサービスで入力データがどのように取り扱われるのかを確認することが重要です。

企業では、利用規約やプライバシーポリシー、データの保存・利用条件などを確認したうえで、業務利用を認めるサービスを選定する必要があります。また、入力してよい情報と禁止する情報を具体的に定め、従業員に周知することも重要です。「機密情報は禁止」とするだけでなく、顧客情報、個人情報、社外秘資料、認証情報など、自社の業務に即した例を示すと判断しやすくなります。

生成AIと著作権で注意すべきこと

生成AIと著作権の問題についても、「AIが作ったものを使ってよいか」という生成物だけに目を向けるのではなく、AIへ何を入力するかという点から考える必要があります。

他人の文章や画像を生成AIに入力してよいのか

生成AIを利用する際、Web上の文章や画像、顧客・取引先から提供された資料などを入力することがあります。しかし、こうした情報には著作権のほか、契約上の秘密保持義務や利用条件などが関係する場合があります。「インターネットで公開されている」「自社が保有している」という理由だけで、どのような使い方でも認められるとは限りません。業務で生成AIへ情報を入力する場合は、その情報をAIサービスへ提供して問題がないかという観点からも確認する必要があります。

AIが作った文章や画像なら自由に使えるのか

生成AIが作成した文章や画像、プログラムコードなどについても、無条件に自由に利用できるとは限りません。生成物が既存の著作物と類似していたり、第三者の権利に関係する内容を含んでいたりする可能性があります。また、利用する生成AIサービスによって生成物に関する利用条件が異なる場合もあります。

特に、Webサイトや広告、製品、顧客向け資料など外部に公開するコンテンツに生成AIを利用する場合には、人による確認を行い、用途に応じて権利関係についても確認することが重要です。生成AIの利便性が高まるほど、「AIが作ったから問題ない」と考えず、最終的にその生成物を利用する側が確認するという意識が必要になります。

生成AIは「もっともらしく間違える」

生成AIのもう一つの特徴が、必ずしも正しい情報を出力するとは限らないことです。生成AIは、事実とは異なる情報を、自然で説得力のある文章として生成する場合があります。このような現象は「ハルシネーション」と呼ばれます。

例えば、

  • 存在しない事例を紹介する
  • 誤った数値を示す
  • 実在しない書籍や論文、Webページを出典として挙げる
  • 古い情報を現在の情報として回答する
  • 質問の前提を誤って解釈したまま回答する

といったことが考えられます。

問題は「間違いが間違いらしく見えない」こと

生成AIの誤情報で注意したいのは、単にAIが間違えることだけではありません。回答が自然な文章で生成されるため、利用者が誤りに気づかず、「AIが回答したのだから正しいだろう」と信用してしまう可能性があります。例えば、存在しない制度や統計を社内資料に記載したり、誤った内容を顧客への回答に使用したりすれば、企業の信用にも影響しかねません。

そのため、生成AIを検索エンジンや一次情報そのもののように扱うことは避ける必要があります。重要な情報については、公的機関や企業の公式情報、原典などを確認します。また、顧客への回答や外部公開資料、法務・財務・セキュリティなど重要な判断に利用する場合には、人によるレビューを組み込むことが必要です。

生成AIは判断を代替するものではなく、情報整理や作業を支援するツールとして使うことが基本となります。

生成AIはサイバー攻撃にも使われる

ここまでは企業が生成AIを「使う側」のリスクを見てきました。しかし、生成AIを利用できるのは企業や一般ユーザーだけではありません。攻撃者にとっても、生成AIは情報収集や文章作成、プログラミングなどを支援するツールになり得ます。

フィッシングメール作成のハードルを下げる

フィッシング攻撃では、受信者をだまして偽サイトへ誘導したり、マルウェアを実行させたりするためのメールやメッセージが利用されます。

生成AIを使えば、自然な文章の作成や翻訳、文章の修正などを短時間で行うことができます。攻撃対象の業種や立場に合わせた文章を作成する作業にも利用できるため、攻撃者によるコンテンツ作成の負担を減らす可能性があります。

従来、不自然な日本語や文法上の誤りは不審なメールを見分ける手掛かりの一つでした。しかし、生成AIによって自然な文章を容易に作成できるようになれば、文章の不自然さだけでフィッシングを見抜くことはさらに難しくなります。

マルウェアや攻撃コードの作成にも悪用されるのか

主要な生成AIサービスでは、有害なコンテンツやサイバー攻撃への悪用を防ぐための安全対策が講じられています。それでも、生成AIがプログラムコードの作成や修正、技術情報の整理などに利用できる以上、攻撃者が攻撃準備や作業の一部を効率化するために利用する可能性はあります。ここで重要なのは、「生成AIが登場したことで、これまで存在しなかったサイバー攻撃が突然生まれた」と捉えることではありません。

生成AIでサイバー攻撃はどう変わるのか

生成AIがサイバー攻撃に与える大きな影響の一つは、既存の攻撃を「速く」「大量に」「巧妙に」実行するための支援に使われる可能性があることです。

例えば、攻撃対象に関する情報収集、フィッシングメールの文章作成、翻訳、プログラムコードの作成支援など、従来は攻撃者自身が時間をかけて行っていた作業の一部を効率化できます。これは防御する企業側にとっても重要な変化です。これまでと同じ種類の攻撃であっても、攻撃者が試行できる量や速度が増えれば、企業が直面する脅威も変化します。

生成AI時代のセキュリティを考える際には、「AIそのものからどう情報を守るか」だけでなく、AIを利用して効率化される既存のサイバー攻撃にどう備えるかという視点も必要です。

生成AI時代でも基本的なセキュリティ対策は重要

生成AIによってサイバー攻撃が効率化・巧妙化する可能性があるからといって、企業に求められるセキュリティ対策がすべて新しいものに変わるわけではありません。フィッシングやマルウェア、不正アクセスなど、生成AIが悪用される可能性のある攻撃の多くは、以前から存在する攻撃手法です。そのため、生成AI時代においても、基本的なセキュリティ対策を継続することが重要です。

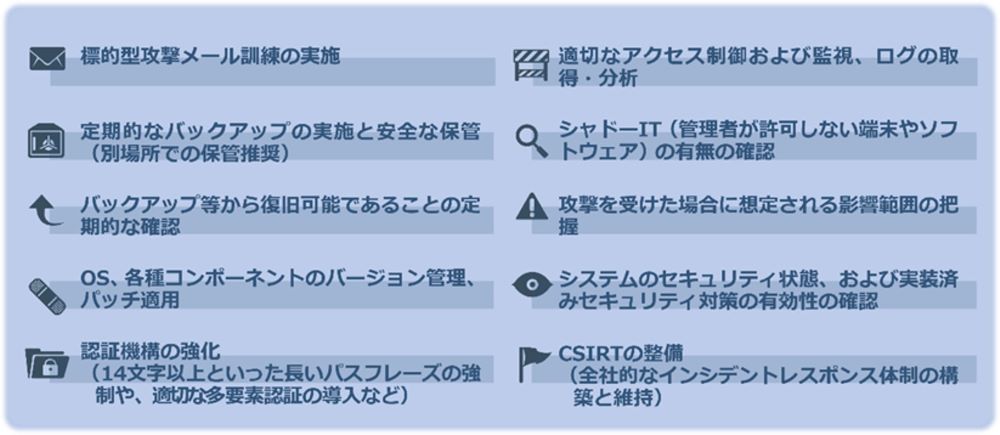
基本的なセキュリティ対策の例

基本的な対策こそが重要の画像

特にフィッシングについては、生成AIによって自然な文章を作成しやすくなることで、「日本語が不自然だから怪しい」といった従来の見分け方だけでは判断が難しくなる可能性があります。送信元やURL、要求されている操作などを確認し、文章の自然さだけでメールの安全性を判断しないことが大切です。

生成AIによる脅威を特別なものとして切り離して考えるのではなく、従来のセキュリティ対策を着実に行ったうえで、生成AIの利用や悪用によって生じる新たなリスクへの対策を加えていくことが基本となります。

「生成AIは危険だから禁止」でよいのか

ここまで生成AIのさまざまなリスクを見てきました。それでは、企業は生成AIの利用を禁止すれば安全なのでしょうか。生成AIを利用しなければ回避できるリスクがあるのは確かです。しかし、利用禁止だけで問題が解決するとは限りません。

禁止だけでは「シャドーAI」につながる可能性も

組織が許可・把握していない生成AIサービスを従業員が業務に利用することは、「シャドーAI」と呼ばれます。例えば、会社では生成AIの利用を認めていなくても、従業員が個人アカウントで生成AIへアクセスし、業務資料を要約しているかもしれません。

この場合、企業側では、

  • 誰がどの生成AIを利用しているのか
  • どのような情報を入力したのか
  • 入力データがどのように扱われているのか
  • 生成された情報を何に利用したのか

を把握することが難しくなります。生成AIを禁止するか許可するかという二者択一ではなく、業務上の利用ニーズとリスクの両方を踏まえて管理することが重要です。

リスクを理解したうえで利用する

生成AIを安全に利用するためには、「生成AIは危険か、安全か」という単純な判断ではなく、利用方法を具体的に考える必要があります。

例えば、

  • どの生成AIサービスを利用するのか
  • どのような業務に利用するのか
  • 何を入力してよいのか
  • AIの出力を誰が確認するのか
  • 問題が起きた場合にどこへ報告するのか

といった点を明確にすることで、リスクを管理しながら生成AIを活用しやすくなります。

生成AIを安全に利用するために企業が行うべき5つの対策

生成AIのリスクは、特定のセキュリティ製品だけで解決できるものではありません。利用環境、ルール、教育などを組み合わせ、組織として取り組む必要があります。

  1. 利用する生成AIサービスを決める
    業務で利用を認める生成AIサービスを明確にします。サービスの機能だけでなく、入力データの保存・利用条件、アクセス管理、管理者向け機能なども確認して選定します。
  2. 入力してよい情報・禁止する情報を決める
    生成AIへ入力できる情報の範囲を明確にします。個人情報、顧客情報、社外秘資料、ソースコード、認証情報など、自社で実際に扱う情報を例示すると、従業員が判断しやすくなります。
  3. AIの出力を確認する
    生成AIから得た回答や生成物をそのまま利用せず、用途に応じて確認します。特に外部公開する情報、顧客への回答、重要な意思決定に利用する場合には、事実関係や権利関係などを人が確認するプロセスを設けます。
  4. AI利用ガイドラインを整備する
    利用可能なサービスや用途、入力禁止情報、生成物の確認方法、問題が発生した場合の報告先などをルールとして整理します。
  5. 利用状況を把握し、継続的に見直す
    生成AIのサービスや機能は変化し続けています。新しいサービスが利用されていないか、現在のルールが実態に合っているかを定期的に確認します。新たなリスクや利用方法が確認された場合には、ガイドラインや利用環境、従業員教育も見直していくことが重要です。

AI利用ガイドラインや組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

生成AIのリスクに関するよくある質問

▼ ChatGPTなどに会社の情報を入力すると情報漏洩になりますか?
▼ 生成AIで作った文章や画像は自由に利用できますか?
▼ 会社で生成AIの利用を禁止すれば安全ですか?
▼ 生成AIによってサイバー攻撃は増えるのでしょうか?

まとめ

生成AIは、業務を効率化する便利なツールである一方、機密情報の漏洩、著作権・知的財産、誤情報など、利用方法に応じたリスクがあります。また、攻撃者が生成AIを利用し、フィッシングなど既存のサイバー攻撃を効率化する可能性にも注意が必要です。

重要なのは、生成AIを過度に恐れることではなく、どのような場面で、どのようなリスクが生じるのかを理解したうえで利用することです。企業では生成AIの利用を個々の従業員の判断だけに任せず、利用するサービス、入力できる情報、生成物の確認方法などを明確にする必要があります。さらに、利用状況を把握し、AIサービスや脅威の変化に応じてルールや対策を継続的に見直していくことが、安全な生成AI活用につながります。

LLMを利用したシステムでは、プロンプトインジェクションなど、LLMの特性を悪用したセキュリティリスクにも注意が必要です。LLMアプリケーションで注意すべき脅威と技術的な対策については、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で詳しく解説しています。

公開日:2023年6月28日
更新日:2026年9月2日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説

Share
ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説アイキャッチ画像

ランサムウェア攻撃では、データを暗号化するだけでなく、窃取した情報の公開をちらつかせる「二重恐喝」が大きな脅威となっています。本記事では、製造業のサプライチェーンに及ぶ影響と企業が備えるべき対策を解説します。

製造委託先への攻撃リスクについては、前回記事「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」もあわせてご覧ください。

ランサムウェアの二重恐喝とは

二重恐喝とは、攻撃者が企業のデータを暗号化するだけでなく、事前に重要データを窃取し、「身代金を支払わなければ公開する」と脅す攻撃手法です。企業がバックアップからシステムを復旧できる場合でも、窃取されたデータの公開リスクが残るため、攻撃者にとって強い圧力材料になります。

この手口では、まずフィッシングメール、脆弱性の悪用、認証情報の窃取、リモートアクセス環境の不正利用などを通じて社内ネットワークに侵入します。その後、社内のファイルサーバ、共有フォルダ、業務システムなどを探索し、重要情報を外部へ持ち出します。最後にシステムやファイルを暗号化し、復号や窃取データの非公開と引き換えに金銭を要求します。

従来のランサムウェア対策では、バックアップを取得していれば復旧できる可能性がありました。しかし、二重恐喝では「復旧できるか」だけではなく、「漏洩した情報をどう扱うか」が大きな問題になります。特に顧客情報、取引先情報、設計情報、契約情報などが含まれる場合、情報の内容や影響範囲によっては、法令等に基づく報告や、顧客・取引先への説明、法務・広報対応などが必要になることがあります。つまり、二重恐喝は単なるIT障害ではなく、情報管理、法務、広報、経営判断を巻き込む重大インシデントです。

製造業で二重恐喝の影響が大きくなりやすい理由

製造業では、情報漏洩と業務停止の影響が同時に発生しやすい点に注意が必要です。製造現場では、生産管理システム、在庫管理、受発注システム、設計データ共有基盤、品質管理システムなど、多くのシステムが業務に直結しています。これらが暗号化や停止の影響を受けると、生産ラインの停止、納期遅延、在庫不足、出荷停止につながる可能性があります。

さらに、製造業が扱う情報には、競争力に直結するものが多く含まれます。設計図、部品表、製造工程、検査手順、試作品情報、原価情報、調達先情報などが流出した場合、模倣品の製造、価格競争力の低下、技術ノウハウの不正利用といったリスクが生じます。

製造業のサプライチェーンでは、製造委託先や部品メーカーとの間で、設計データ、仕様書、受発注情報などを共有するケースがあります。そのため、攻撃を受けた企業自身の情報だけでなく、委託元や取引先から預かっている情報まで窃取される可能性があります。自社が直接攻撃を受けていなくても、取引先への攻撃を起点として情報漏洩や供給停止の影響を受ける点が、サプライチェーンにおける二重恐喝の大きなリスクです。

また、製造業はサプライチェーンが複雑であり、一社の停止が複数の企業に波及しやすい特徴があります。製造委託先、部品メーカー、物流会社、保守会社、販売会社などが連携しているため、どこか一社がランサムウェア被害を受けると、関連企業にも納期調整や代替手配、顧客説明などの負担が発生します。さらに操業停止による事業への影響に加えて、設計情報や取引先情報などの漏洩リスクも生じます。そのため二重恐喝を受けた場合、システム復旧、情報漏洩への対応、取引先への説明などを同時に迫られる可能性があります。製造業では二重恐喝を、サプライチェーン全体の事業継続リスクとして捉える必要があります。

二重恐喝への対策として企業が確認すべきこと

二重恐喝への対策では、暗号化への備えと情報漏洩への備えを分けて考えることが重要です。まず、暗号化への備えとして、バックアップの取得と復旧手順の確認が欠かせません。バックアップは定期的に取得するだけでなく、攻撃者に同時に暗号化・削除されないよう、オフライン保管や改ざん耐性のある仕組みを検討する必要があります。

次に、情報漏洩への備えとして、重要データの所在を把握し、アクセス権限を必要最小限にすることが重要です。設計情報や顧客情報などの重要データに誰がアクセスできるのか、どのシステムに保存されているのかを整理し、不要な共有や過剰な権限を見直します。

また、DLP(Data Loss Prevention:情報漏洩防止)やログ監視を活用し、大量ダウンロード、不審な外部送信、通常と異なるアクセスを検知できる体制を整えることも有効です。EDRや脆弱性管理、メール対策、多要素認証などにより、侵入そのものを防ぐ取り組みも必要です。さらに、インシデント発生時には、IT部門だけでなく、法務、広報、経営層、事業部門が連携して対応する必要があります。情報漏洩の可能性がある場合、顧客や取引先への説明、監督官庁への報告、証拠保全、外部専門家との連携が求められます。

製造業では被害が生産や供給に波及する可能性があります。サイバー攻撃を想定した事業継続や委託先管理については、「サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説」で詳しく解説します。

まとめ

ランサムウェアの二重恐喝は、システムの暗号化だけでなく、窃取データの公開を材料に企業へ圧力をかける攻撃手法です。バックアップによってシステムを復旧できたとしても、情報漏洩のリスクは残るため、企業にはより広範な対応が求められます。特に製造業では、設計情報、部品表、製造工程、調達情報など、競争力や事業継続に直結する情報を多く扱います。ランサムウェア攻撃を受けた場合、情報漏洩、操業停止、供給遅延、取引先対応が同時に発生する可能性があります。企業は、バックアップだけでなく、重要データへのアクセス管理、データ持ち出しの監視、EDR、脆弱性管理、多要素認証などを組み合わせ、暗号化と情報漏洩の双方に備える必要があります。

さらに製造業では、取引先や委託先を含めた事業継続の観点も欠かせません。次回は、サイバー攻撃を前提としたサプライチェーンBCPと委託先管理について解説します。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策

Share
「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」アイキャッチ画像

2026年5月、電子機器の製造受託大手Foxconnの北米拠点がサイバー攻撃を受け、攻撃者は約8TBのデータを窃取したと主張しました。製造委託先には複数企業の設計・製造情報が集まるため、侵害の影響が取引先へ広がるおそれがあります。本記事では、製造委託先が狙われる理由と、企業が取るべきサプライチェーン対策を解説します。

Foxconnへのサイバー攻撃で何が起きたのか

2026年5月、電子機器の製造受託大手Foxconnは、北米の一部拠点がサイバー攻撃を受けたことを明らかにしました。Foxconnによると、影響を受けた工場では復旧対応が進められ、通常の生産体制へ段階的に戻っているとされています。

この攻撃について、ランサムウェア攻撃グループ「Nitrogen」は、約8TB、1,100万件を超えるファイルを窃取したと主張しました。窃取した情報には、Apple、Intel、Google、Dell、Nvidia、AMDなどの顧客企業に関係する情報が含まれるとも主張しています。

ただし、データ窃取の規模や内容、顧客企業に関する情報が実際に含まれていたかについて、Foxconnは詳細を公表していません。そのため、攻撃者側の主張とFoxconnが確認・公表している事実は分けて捉える必要があります。

なぜ製造委託先はサイバー攻撃の標的になりやすいのか

製造委託先が狙われやすい理由の一つは、発注元企業との間に多くの情報連携が発生するためです。製造委託企業には、設計図、部品表、製品仕様、検査手順、試作品情報、調達計画など、製品開発や量産に必要な情報が集約されることがあります。

攻撃者から見ると、こうした企業を侵害することで、発注元企業へ直接侵入しなくても、重要情報に近づける可能性があります。特に大企業はセキュリティ対策が強化されている一方で、委託先や再委託先まで同じ水準で管理されているとは限りません。攻撃者はこの「守りの差」を狙い、比較的侵入しやすい取引先を足がかりにすることがあります。

また、製造業では受発注システム、設計データ共有基盤、生産管理システム、保守対応の連絡経路など、複数企業をまたぐ業務連携が多く存在します。こうした接点が適切に管理されていない場合、侵害された委託先から関連企業へ芋づる式に影響が広がる可能性があります。

つまり、製造委託先は単なる外部企業ではなく、発注元企業の事業継続や情報保護に直結するサプライチェーンの一部として考える必要があります。

Foxconnでは過去にも被害が発生

なお、Foxconnとその関連企業では今回が初めての被害ではなく、過去にもサイバー攻撃による被害が報じられています。

2020年はDoppelPaymerによる攻撃、2022年には別のメキシコ拠点がLockBitの標的となりました。また2024年には子会社のFoxsemiconも攻撃を受けています。

世界各地に拠点や子会社を持つ企業では、組織全体で統一した対策を進めていても、拠点や関連会社によってセキュリティ対策や運用の水準に差が生じることがあります。攻撃者は、こうしたサプライチェーンやグループ企業内の接点を狙う可能性があります。

製造委託先の侵害がもたらす主なリスク

製造委託先が侵害された場合、影響は委託先単独の問題に留まりません。まず懸念されるのは、顧客企業に関係する情報の漏洩です。実際にFoxconnの事例では、攻撃者側が顧客企業の機密情報の窃取を主張しており(Foxconn側は詳細未公表)、こうした主張の真偽が確認される前から報道が先行する点も、企業にとって風評面のリスクとなり得ます。

設計情報や部品表、製造手順、製品仕様などが流出すれば、知的財産の漏洩、模倣品の製造、競争力の低下につながるおそれがあります。

また、製品やシステムの構成情報が外部に出ることで、攻撃者が弱点を分析しやすくなる可能性もあります。たとえば、使用している部品、ソフトウェア、通信仕様、検査工程などの情報が悪用されれば、将来的な攻撃の足がかりになることも考えられます。

さらに、ランサムウェア攻撃では、工場の操業停止や生産ラインの停止も大きなリスクです。製造委託先の業務が止まれば、発注元企業にとっても納期遅延、欠品、代替生産の調整、顧客説明などの対応が必要になります。

近年のランサムウェア攻撃では、システムを暗号化するだけでなく、事前にデータを窃取したうえで公開をちらつかせる「二重恐喝」も多く確認されています。そのため、バックアップからシステムを復旧できたとしても、窃取された情報の公開リスクが残ります。

ランサムウェアの二重恐喝の仕組みや、製造業のサプライチェーンに与える影響については、こちらの記事で詳しく解説しています。
「ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説」

製造委託先の侵害は、情報漏洩、知財リスク、操業停止、供給遅延、信用低下が同時に発生し得る、サプライチェーン全体のリスクとして捉えるべきです。

企業が取るべき対策

企業は、製造委託先を「外部の別会社」として扱うだけではなく、自社のサプライチェーンの一部として管理することが重要です。

委託先と共有する情報を最小限にする

まず実施すべきことは、委託先に渡す情報を必要最小限にすることです。設計データ、部品表、製造手順などの重要情報は、必要な範囲、期間、担当者に限定して共有する必要があります。

アクセス権限を分離する

次に、アクセス権限をプロジェクト単位で分離することが有効です。すべての担当者が広範な情報にアクセスできる状態では、侵害時の被害が拡大しやすくなります。プロジェクトごと、顧客ごと、工程ごとにアクセス範囲を分けることで、万一の侵害時にも影響範囲を抑えやすくなります。

委託先の対策状況を定期的に確認する

委託先のセキュリティ対策状況を定期的に確認することも重要です。ただし、すべての委託先に同じ水準の対策や監査を一律に求めるのではなく、委託する業務の重要度や、共有する情報の機密性に応じて確認内容を設定する必要があります。

たとえば、設計情報や顧客情報を扱う委託先、業務停止時に自社の生産や供給へ大きな影響を及ぼす委託先については、ランサムウェア対策、EDRなどの端末監視、バックアップ、ログ管理、脆弱性管理、インシデント対応体制を重点的に確認します。一方で、扱う情報や事業への影響が限定的な委託先については、確認項目を絞るなど、リスクに応じた管理が現実的です。

重要な委託先については、契約時の確認だけで終わらせず、取引期間中も定期的に対策状況を確認し、環境やリスクの変化に応じて見直すことが求められます。

情報漏洩とランサムウェアへの技術的対策を講じる

技術的な対策としては、DLPによるデータ持ち出し監視、アクセスログの分析、大量ダウンロードの検知、重要データの暗号化、バックアップの分離保管などが挙げられます。特にランサムウェア対策では、バックアップが攻撃者に同時に破壊・暗号化されないよう、オフライン保管や改ざん耐性のあるバックアップ設計を検討する必要があります。

契約と事業継続計画を整備する

契約面では、インシデント発生時の通知期限、調査協力、証拠保全、再委託先管理、損害範囲、データ削除義務を明確にしておくことが重要です。さらに、代替生産先、代替部品、重要データの社内保全を含め、サイバー攻撃を前提としたサプライチェーンBCPを整備する必要があります。

サイバー攻撃を想定したサプライチェーンBCPの考え方や、委託先管理で確認すべきポイントについては、こちらの記事で詳しく解説しています。
「サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説」

まとめ

製造委託先は、複数の顧客企業に関わる設計情報や製造情報を扱うため、攻撃者にとって高価値な標的になり得ます。発注元企業のセキュリティ対策が強固であっても、委託先や再委託先に弱点があれば、そこを入口として情報漏洩や業務停止が発生する可能性があります。

製造業におけるサプライチェーンリスクは、自然災害や物流停止だけではありません。サイバー攻撃による情報漏洩、操業停止、供給遅延、二重恐喝も、事業継続に直結する重要なリスクです。 企業は、委託先への情報共有を最小限に抑え、アクセス権限を分離し、定期的なセキュリティ監査を行うことが求められます。加えて、契約面の見直しやサイバー攻撃を想定したBCPの整備を進めることで、サプライチェーン全体のレジリエンスを高めることが重要です。

【参考情報】(2026年8月時点)

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説アイキャッチ画像

DDoS攻撃は、大量の通信を送り付けて、Webサイトやサーバーを利用しにくくするサイバー攻撃です。サービス停止や業務の停滞を招くおそれがあるため、企業は仕組みと対策を理解しておく必要があります。本記事では、DDoS攻撃の種類や被害、基本的な対策を解説します。

DoS攻撃との違いを詳しく知りたい方、実際にDDoS攻撃を受けた場合の初動対応や復旧の流れについて知りたい方は以下の記事もあわせてご覧ください。
「DoS攻撃とDDoS攻撃の違いとは」
「DDoS攻撃を受けたらどうする?」

DDoS攻撃とは

DDoS攻撃(Distributed Denial of Service attack)は、Webサイトやサーバー、ネットワーク機器などに大量の通信やリクエストを送り付け、正常なサービス提供を妨害するサイバー攻撃です。攻撃を受けると、Webサイトの表示遅延やサービス停止、ネットワークの応答遅延などが発生し、正規の利用者がサービスを利用できなくなることがあります。

DDoS攻撃の特徴は、攻撃者が多数の端末やネットワークを利用する点にあります。攻撃者は、マルウェアなどに感染した機器で構成される「ボットネット」を悪用します。

世界中の端末から一斉に通信を送るため、単一の送信元を遮断するだけでは防ぎにくい攻撃です。近年では、ECサイトや金融機関、自治体、医療機関など、幅広い組織が標的となっています。企業規模を問わず対策が求められています。

また、DDoS攻撃は、サービス停止だけを目的とするものではありません。攻撃による混乱に乗じて、不正アクセスや情報窃取など、別の攻撃を試みる「陽動」として利用されるケースもあります。

DDoS攻撃を理解するためには、まずDoS攻撃との違いや、どのような目的で実行されるのかを知ることが重要です。

DoS攻撃との違い

DoS攻撃は、単一または少数の端末からサービスを妨害する攻撃です。DDoS攻撃は、多数の端末から分散して通信を送るため、攻撃元の特定や遮断が難しくなります。

DoS攻撃とDDoS攻撃の違いについては、以下の記事で詳しく解説しています。ぜひあわせてご覧ください。「DoS攻撃とDDoS攻撃の違いとは」

なぜDDoS攻撃が行われるのか

DDoS攻撃の目的は、単にWebサイトやサービスを停止させることだけではありません。企業活動を妨害したり、金銭を要求したり、別のサイバー攻撃を成功させるための陽動として利用されたりするなど、さまざまな目的で実行されます。

例えば、ECサイトや予約システムを停止させることで売上機会の損失を狙うケースや、競合他社への業務妨害を目的とした攻撃が報告されています。

また、サービス停止による混乱の中で、不正アクセスや情報窃取を試みることもあります。このような「陽動攻撃」として、DDoS攻撃が利用されるケースもあります。

近年では、IoT機器の普及やボットネットの大規模化が進んでいます。その結果、専門的な知識がなくても、攻撃サービスを利用して大規模なDDoS攻撃を実行できる環境が問題視されています。

こうしたサービスは、DDoS-for-Hire、すなわちDDoS請負サービスなどと呼ばれます。そのため、企業規模を問わず、DDoS攻撃を想定した備えが重要になっています。

DDoS攻撃の仕組み

DDoS攻撃は、多数の端末やサーバから、標的へ一斉に大量の通信を送る攻撃です。サーバやネットワーク機器に過剰な負荷をかけ、正常なサービス提供を妨げます。

攻撃対象は、Webサイトだけではありません。DNSサーバやVPN、API、クラウドサービスなど、多岐にわたります。

攻撃者は、自ら大量の通信を送るのではありません。マルウェアに感染したIoT機器やパソコン、サーバーなどを遠隔操作します。そして、ボットネットを構築して攻撃を実行するのが一般的です。

また、DDoS攻撃は、大量の通信によって回線帯域を圧迫するものだけではありません。ネットワーク機器に負荷をかける攻撃や、Webアプリケーションへ大量のリクエストを送る攻撃など、複数の手法があります。

そのため、自社サービスを守るためには、攻撃の仕組みを理解し、それぞれの手法に応じた対策を講じることが重要です。

ボットネットによる分散攻撃

DDoS攻撃では、多くの場合「ボットネット(Botnet)」と呼ばれるネットワークが悪用されます。ボットネットとは、マルウェアに感染したパソコンやサーバ、IoT機器などが攻撃者の遠隔操作下に置かれた状態のネットワークです。攻撃者はこれらの端末へ一斉に指示を送り、標的に大量の通信を発生させます。

近年では、監視カメラやルーター、ネットワーク機器など、十分なセキュリティ対策が施されていないIoT機器がボットネットに組み込まれる事例も確認されています。機器の所有者が気付かないまま攻撃に加担しているケースも少なくありません。

ボットネットを利用したDDoS攻撃では、世界中に分散した多数の端末から同時に通信が送られるため、単一の送信元を遮断するだけでは十分な対策が難しくなります。

攻撃の流れ

DDoS攻撃は、一般的に次のような流れで実行されます。

  1. ボットネットの構築
    攻撃者は、マルウェアに感染したパソコンやサーバー、IoT機器などを遠隔操作できる状態にし、ボットネットを構築します。
  2. 攻撃対象の選定
    WebサイトやECサイト、VPN、DNSサーバー、APIなど、攻撃対象となるシステムを選定します。
  3. 攻撃命令の送信
    攻撃者がボットネットへ攻撃命令を送ると、多数の端末が一斉に標的へ通信やリクエストを送信します。
  4. サービスへの影響
    大量の通信によってネットワーク回線やサーバー、ネットワーク機器、Webアプリケーションに負荷がかかり、応答遅延やサービス停止などが発生します。

攻撃の種類によっては、ネットワーク帯域を圧迫するだけでなく、ファイアウォールやロードバランサーなどのネットワーク機器に負荷をかけるものや、Webアプリケーションへ大量のリクエストを送るものもあります。そのため、攻撃の種類に応じた対策を講じることが重要です。

DDoS攻撃の主な種類

DDoS攻撃にはさまざまな手法がありますが、大きく分けると「ボリューム攻撃」「プロトコル攻撃」「アプリケーション層攻撃」の3種類に分類できます。

攻撃対象や攻撃方法が異なるため、サービスへの影響や有効な対策もそれぞれ異なります。攻撃の種類を理解することは、自社サービスがどのようなリスクにさらされているのかを把握し、適切な対策を講じるための第一歩です。

ここでは、代表的な3つの攻撃手法について解説します。

ボリューム攻撃

ボリューム攻撃は、大量の通信を送り付けてネットワーク回線の帯域を圧迫し、正規の利用者がサービスへアクセスできない状態にする攻撃です。DDoS攻撃の中でも代表的な手法であり、回線容量を超える通信が発生すると、サーバーが正常に稼働していてもサービスを利用できなくなることがあります。

代表的な手法として、UDP FloodやDNS Amplification(DNSリフレクション攻撃)、NTP Amplificationなどがあります。特にDNSやNTPなどの公開サーバーを悪用する反射・増幅型攻撃では、小さなリクエストを利用して何倍もの通信量を発生させるため、攻撃者は比較的少ない通信量でも大きな負荷を与えることができます。

プロトコル攻撃

プロトコル攻撃は、TCP/IPなどの通信プロトコルの仕組みを悪用し、サーバーやファイアウォール、ロードバランサーなどのネットワーク機器に負荷をかける攻撃です。通信回線そのものを埋め尽くすボリューム攻撃とは異なり、ネットワーク機器やサーバーの処理能力を消費させることで、正常な通信を妨害します。

代表的な手法としては、SYN Floodがあります。TCP通信の接続要求(SYNパケット)を大量に送り付けることで、サーバは接続待ちの状態を維持し続けることになり、新たな正規ユーザからの接続を受け付けられなくなる場合があります。このほか、Ping FloodやSmurf攻撃などもプロトコル攻撃の一種として知られています。

アプリケーション層攻撃

アプリケーション層攻撃は、WebサイトやWebアプリケーション、APIなどを標的とするDDoS攻撃です。利用者が直接アクセスするサービスが狙われます。

通信量そのものはそれほど多くなくても、サーバーが処理に時間を要するリクエストを大量に送ることで、CPUやメモリなどのリソースを消費させ、サービスの応答遅延や停止を引き起こします。

代表的な手法としてHTTP Floodがあります。通常のWeb閲覧と同じHTTPリクエストを大量に送信するため、正規のアクセスと見分けにくく、単純な通信量の監視だけでは検知が難しい場合があります。また、検索機能やログイン画面、APIなど、サーバー負荷の高い処理を集中的に狙う攻撃も確認されています。

DDoS攻撃による被害

DDoS攻撃による影響は、単にWebサイトが一時的に閲覧できなくなるだけではありません。サービス停止による売上機会の損失や業務の停滞、顧客対応の負荷増加など、企業活動全体へ影響が及ぶ可能性があります。

また、長時間にわたってサービスが利用できない状態が続くと、企業の信頼低下やブランドイメージの毀損につながるおそれもあります。

近年では、DDoS攻撃を単独で行うだけでなく、その混乱に乗じて不正アクセスや情報窃取など別の攻撃を試みるケースも報告されています。そのため、DDoS攻撃は単なる通信障害ではなく、企業の事業継続に関わるセキュリティリスクとして捉えることが重要です。

ここでは、企業が受ける代表的な被害について解説します。

サービス停止

DDoS攻撃による代表的な被害は、Webサイトやオンラインサービスの停止です。

大量の通信やリクエストが送られると、サーバーやネットワーク機器に過剰な負荷がかかります。その結果、Webページの表示遅延やタイムアウト、エラーが発生し、正規の利用者がサービスを利用できなくなることがあります。

特に、ECサイトや予約システム、会員向けサービス、決済サービスなど、インターネットを通じて提供されるサービスでは、短時間の停止であっても売上機会の損失や顧客満足度の低下につながる可能性があります。

さらに、DDoS攻撃ではサーバー自体に障害が発生していなくても、回線帯域の逼迫やネットワーク機器への負荷によってサービスが利用できなくなる場合があります。そのため、システムが正常に稼働しているように見えても、利用者からは「サービスが停止している」と認識されるケースも少なくありません。

業務への影響

DDoS攻撃の影響は、Webサイトの停止だけにとどまりません。公開サービスと社内システムが同じネットワークや認証基盤を利用している場合には、VPNや業務システム、クラウドサービスなどへ影響が及び、日常業務に支障をきたすことがあります。

また、サービス停止に伴い、顧客や取引先からの問い合わせが急増し、カスタマーサポートや営業部門の対応負荷が高まることもあります。

ECサイトでは注文処理や決済が滞り、BtoBサービスでは取引先の業務に影響を与えるなど、事業継続にも大きな影響を及ぼす可能性があります。さらに、障害対応のために情報システム部門やセキュリティ担当者が長時間の対応を余儀なくされ、本来予定していた業務が停滞するケースも少なくありません。

企業の信頼低下

DDoS攻撃によるサービス停止が長時間続いたり、繰り返し発生したりすると、企業に対する信頼の低下につながるおそれがあります。利用者は「サービスが安定して利用できない企業」という印象を持つ可能性があり、顧客離れや新規顧客の獲得機会の損失につながることもあります。

さらに、DDoS攻撃をきっかけに、自社のセキュリティ対策やインシデント対応体制が十分であるかを取引先や顧客から問われることもあります。そのため、平時から適切な対策を講じるとともに、攻撃発生時には迅速かつ適切な対応を行うことが、企業の信頼維持につながります。

企業が実施すべきDDoS攻撃対策

DDoS攻撃は、完全に防ぐことが難しいサイバー攻撃の一つです。そのため、攻撃を受けることを前提に、被害を最小限に抑えるための対策を講じることが重要です。ここでは、企業が押さえておきたい代表的なDDoS攻撃対策を紹介します。

通信の監視と異常検知

DDoS攻撃による被害を最小限に抑えるためには、通信状況を継続的に監視し、通常とは異なるアクセスを早期に検知できる体制を整えることが重要です。

アクセス数や通信量、リクエスト数などの推移を日頃から把握しておくことで、異常な増加が発生した際に迅速な対応につなげることができます。

近年では、SIEM(Security Information and Event Management)やネットワーク監視ツールを活用し、異常な通信を自動で検知・通知する仕組みを導入する企業も増えています。

DDoS攻撃は短時間で通信量が急増するケースが多いため、異常を検知してから対応を開始するまでの時間が重要です。

CDN・WAF・DDoS対策サービスの活用

DDoS攻撃は、攻撃元が世界中の多数の端末に分散しているため、自社設備だけで防ぎきることは難しく、外部サービスとの連携が対策の基本方針になります。特に、大量の通信が発生するボリューム攻撃では、自社ネットワークに到達する前に不要な通信を分散・遮断する仕組みが重要になります。

  • CDN(Content Delivery Network):コンテンツを複数のサーバーに分散して配信することで、通信負荷を分散し、サービスの継続性向上に役立ちます。
  • WAF(Web Application Firewall):Webアプリケーションへの不正なアクセスや不審なリクエストを検知・制御する機能を備えており、特にアプリケーション層を狙った攻撃への対策として有効です。
  • DDoS対策サービス:専用の設備で攻撃トラフィックを検知・吸収・フィルタリングし、正常な通信のみを自社環境へ転送する仕組みを提供しています。

攻撃の規模やサービスの重要度に応じて、ISPやクラウド事業者が提供する対策サービスも含め、自社に適した構成を検討するとよいでしょう。

自社の対策状況に不安がある場合

「どのサービスを、どこまで導入すべきか」の判断が難しい場合は、専門会社によるDDoS耐性評価・セキュリティ診断を活用するのも一つの方法です。現状のリスクを可視化したうえで、優先度をつけて対策を進めることができます。

インシデント対応体制の整備

DDoS攻撃は、技術的な対策だけで完全に防ぐことは困難です。そのため、攻撃を受けた際に迅速かつ適切に対応できる体制をあらかじめ整備しておくことが重要です。

具体的には、攻撃発生時の連絡体制や対応手順を文書化し、情報システム部門だけでなく、経営層や広報部門、カスタマーサポート部門など、関係者の役割を明確にしておくことが求められます。

また、ISPやクラウド事業者、セキュリティベンダーなどの連絡先や支援体制を事前に確認しておくことで、緊急時の対応を円滑に進められます。

まとめ

DDoS攻撃は、大量の通信によってWebサイトやネットワークサービスを利用できない状態にするサイバー攻撃です。攻撃手法にはボリューム攻撃、プロトコル攻撃、アプリケーション層攻撃などがあり、それぞれ特徴や有効な対策が異なります。

企業は、通信の監視や異常検知、CDN・WAF・DDoS対策サービスの活用に加え、インシデント対応体制の整備など、多層的な対策を講じることが重要です。また、攻撃を完全に防ぐことは難しいため、被害を最小限に抑えるための備えも欠かせません。

攻撃発生時の具体的な対応手順や、復旧までの流れについては、以下の記事で詳しく解説しています。あわせてご覧ください。
「DDoS攻撃を受けたらどうする?初動対応から復旧までの流れを解説」

【関連記事】

DDos攻撃について、SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご覧ください。

【参考情報】


DDoS対策や公開システムのセキュリティに不安はありませんか?

DDoS攻撃への備えには、ネットワークやWebアプリケーションのリスクを把握することが重要です。BBSecでは、脆弱性診断をはじめ、お客様の環境に応じたセキュリティ評価をご提供しています。

Webアプリケーション脆弱性診断バナー

アクセス急増の原因が複雑で判断が難しい場合や、継続的な運用に不安がある場合は、第三者の視点を取り入れることも有効です。定期的なセキュリティ診断や評価を通じて、自社では気づきにくいリスクを把握することができます。


公開日:2021年6月23日
更新日:2026年7月29日

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃の手口とは?侵入から情報窃取までの流れを解説

Share
APT攻撃の手口とは?侵入から情報窃取までの流れを解説アイキャッチ画像

前回記事では、APT攻撃の全体像と、標的型攻撃との違い、企業が直面するリスクについて解説しました。今回はその中でも、攻撃者が実際にどのような手順で組織へ侵入し、情報を窃取するに至るのかという「攻撃の流れ」に焦点を当てて解説します。

APT攻撃は、マルウェアを送り付けて終わる単純な攻撃ではありません。攻撃者は事前に標的組織を調査し、侵入後も長期間にわたり潜伏しながら、社内システムの構造や重要情報の保管場所を探ります。そのうえで、認証情報の窃取、権限昇格、横展開、情報収集、外部送信といった複数の段階を踏み、最終的な目的を達成しようとします。本記事では、APT攻撃の侵入経路、侵入後の流れ、そして発見が難しい理由について解説します。

APT攻撃の定義や特徴について詳しく知りたい方は、まずこちらの記事をご覧ください。「APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】」

APT攻撃の特徴

初期侵入

APT攻撃の最初の段階は、標的組織の内部ネットワークへ入り込むことです。攻撃者は、いきなり重要サーバーを攻撃するのではなく、従業員の端末、リモートアクセス環境、取引先、公開Webサイトなど、比較的侵入しやすい入口を探します。

初期侵入でよく使われる手口のひとつが、標的型メールです。攻撃者は、実在する取引先や社内関係者を装ったメールを送り、添付ファイルの開封や不正URLへのアクセスを誘導します。メールの文面は業務連絡に見えるよう作り込まれていることが多く、受信者が不審に感じにくい点が特徴です。また、VPN機器やリモートアクセス製品の脆弱性も、APT攻撃の侵入経路になり得ます。テレワークの普及により、外部から社内システムへ接続する仕組みは多くの企業で利用されています。しかし、脆弱性が残ったままの機器や、認証設定が不十分な環境は、攻撃者にとって格好の入口になります。

標的型メールについて詳しくは、「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご覧ください。

水飲み場攻撃も、APT攻撃で使われることがあります。これは、標的となる組織の従業員がよく閲覧するWebサイトを改ざんし、アクセスした利用者の端末にマルウェアを感染させる手口です。攻撃者が標的企業の業務や関係先を調査したうえで仕掛けるため、通常のWeb閲覧の中で侵入が発生する可能性があります。

このように、APT攻撃の侵入経路は一つではありません。メール、VPN、Webサイト、取引先、クラウドサービスなど、業務で日常的に使われる経路が悪用される点に注意が必要です。

権限昇格

初期侵入に成功しても、攻撃者がすぐに目的の情報へアクセスできるとは限りません。多くの場合、最初に侵入できるのは一般従業員の端末や、限定的な権限しか持たないアカウントです。そこで攻撃者は、より強い権限を得るために権限昇格を試みます。権限昇格とは、一般ユーザーの権限から管理者権限へ、あるいは一部システムの権限から社内全体に影響する権限へと、アクセス範囲を広げる行為です。攻撃者は、端末内に保存された認証情報、設定ミス、未修正の脆弱性、過剰に付与された権限などを悪用します。

特に認証情報の窃取は、APT攻撃の流れの中で重要な意味を持ちます。IDとパスワードを奪われると、攻撃者は正規ユーザーのようにシステムへアクセスできます。正規の認証情報を使った操作は、不審なマルウェア通信よりも見逃されやすく、発見を難しくする要因になります。 企業側では、管理者権限の利用状況、特権IDの管理、不要な権限の削除、多要素認証の導入などを通じて、攻撃者が権限を広げにくい環境を作ることが重要です。

横展開

権限を得た攻撃者は、次に社内ネットワーク内を移動します。この段階を横展開と呼びます。横展開の目的は、最初に侵入した端末から、ファイルサーバー、認証サーバー、業務システム、開発環境、クラウド環境などへアクセス範囲を広げることです。APT攻撃では、攻撃者が最初から機密情報の保管場所を正確に把握しているとは限りません。そのため、侵入後に社内ネットワークを調査し、どの端末やサーバーに価値のある情報があるのかを探ります。

横展開では、リモートデスクトップ、共有フォルダ、管理ツール、正規のリモートアクセス機能などが悪用されることがあります。攻撃者が正規の管理ツールや認証情報を利用すると、通常業務との見分けがつきにくくなります。 この段階で重要なのは、ネットワーク内部の通信を「信頼しすぎない」ことです。境界防御だけに頼っていると、一度侵入された後の移動を見逃しやすくなります。社内ネットワーク内であっても、不自然なログイン、通常とは異なる時間帯のアクセス、大量のファイル閲覧、普段接続しないサーバーへのアクセスなどを監視する必要があります。

情報窃取

APT攻撃の多くは、最終的に機密情報や認証情報、知的財産、顧客情報、技術情報、経営情報などを盗み出すことを目的とします。攻撃者は、横展開によって目的の情報に近づいた後、必要なデータを収集し、外部へ送信します。情報窃取は、単純にファイルをそのまま外部へ送るだけではありません。攻撃者は、複数の端末やサーバーから情報を集め、一時的な保管場所にまとめることがあります。その後、ファイルを圧縮したり、分割したり、暗号化したりして、通常の通信に紛れ込ませながら外部へ送信します。

このような手口を取る理由は、検知を避けるためです。大量のデータが一度に外部送信されると監視に引っかかる可能性があります。そのため、攻撃者は通信量や送信タイミングを調整し、業務上の通信に見えるように偽装することがあります。情報窃取を防ぐには、重要情報の保管場所を把握し、アクセス権限を最小限に抑えることが前提になります。加えて、通常とは異なるデータアクセスや外部通信を検知できる仕組みが求められます。

長期潜伏

APT攻撃の大きな特徴は、攻撃者が長期間にわたって潜伏する点です。侵入直後に情報を盗んで終わるのではなく、継続的に情報を収集したり、再侵入のための経路を確保したりすることがあります。ここまで便宜上、初期侵入から情報窃取までを順を追って説明してきましたが、バックドアの設置やアカウントの作成といった潜伏のための準備は、情報窃取の後にまとめて行われるわけではありません。攻撃者は多くの場合、初期侵入や権限昇格の段階から並行してこれらの仕込みを進めており、万が一発見されて一部のアクセス経路を塞がれても、環境内にとどまり続けられるようにしています。こうして確保された足場をもとに、攻撃者は認証情報の保持や正規ツールの悪用などにより、長期間にわたって環境内にとどまり続けようとします。また、検知された場合に備えて、複数の侵入経路やアクセス手段を用意することもあります。

なぜ発見が難しいのか

APT攻撃が発見されにくい理由は、攻撃者が目立たない行動を重ねるためです。攻撃者は、短時間で大きな被害を出すのではなく、正規ユーザーの操作や通常業務の通信に紛れるように活動します。特に、盗まれたIDとパスワードを使ったアクセス、正規の管理ツールの利用、業務時間に合わせた通信、少量ずつのデータ送信などは、従来型のセキュリティ対策だけでは見逃される可能性があります。また、APT攻撃では侵入経路が複数に分かれることもあります。標的型メール、VPN脆弱性、サプライチェーン、クラウドアカウント、公開サーバなど、複数の入口から攻撃が行われる場合、単一の対策だけでは全体像を把握しにくくなります。

発見を難しくしているもう一つの要因は、ログの不足です。攻撃の痕跡はログに残ることがありますが、必要なログを取得していなかったり、保存期間が短かったり、分析体制が整っていなかったりすると、侵入後の流れを追跡できません。 APT攻撃に備えるには、侵入を完全に防ぐという発想だけでなく、侵入された場合に早く気づく、攻撃の範囲を把握する、被害を最小限に抑えるという考え方が重要になります。

まとめ

APT攻撃は、標的組織を調査し、初期侵入、権限昇格、横展開、情報窃取、長期潜伏といった段階を踏んで進行する高度なサイバー攻撃です。APT攻撃の手口は一つではなく、標的型メール、VPN脆弱性、水飲み場攻撃、正規アカウントの悪用など、複数の侵入経路や技術が組み合わされます。 企業が注意すべき点は、侵入を防ぐ対策だけでは不十分だということです。APT攻撃では、侵入後にどれだけ早く異常を検知できるか、横展開や情報窃取をどこで止められるかが被害の大きさを左右します。

次の記事では、APT攻撃への対策として、侵入前の防御、侵入後の検知・監視、インシデント対応体制などを解説します。
「APT攻撃対策とは?検知・監視・初動対応の考え方」

【参考情報】

なお、本記事で解説した初期侵入・権限昇格・横展開・情報窃取・長期潜伏といった各段階は、MITRE ATT&CKが提供する脅威フレームワークにおける戦術(Tactics)分類にも対応しています。より詳細な技術的分類を確認したい方は、MITRE ATT&CK,Enterprise Tactics(https://attack.mitre.org/tactics/enterprise/)をご参照ください。

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】

Share
「APT攻撃とは?標的型攻撃との違いと企業リスクを解説」アイキャッチ画像

APT(Advanced Persistent Threat)攻撃とは、特定の企業や組織を狙い、長期間にわたって侵入・潜伏しながら情報窃取や破壊活動を行う高度なサイバー攻撃です。近年は国家支援型攻撃グループだけでなく、重要インフラや製造業、研究機関などを狙う攻撃も増えています。本記事ではAPT攻撃の特徴や標的型攻撃との違い、企業が直面するリスク、サプライチェーン攻撃との関係について分かりやすく解説します。

APT攻撃とは

APTとは、「Advanced Persistent Threat」の略で、日本語では高度持続的脅威と訳されます。日本では「持続的標的型攻撃」と呼ばれることもあります。APT攻撃は、不特定多数を狙う一般的なサイバー攻撃とは異なり、特定の企業や組織を標的として、長期間にわたり継続的に攻撃を行う点が大きな特徴です。

攻撃者はまず、対象企業の事業内容や組織体制、利用しているシステム、取引先などを事前に調査します。その後、標的型メールやVPN機器の脆弱性、サプライチェーンなどを悪用してネットワークへ侵入し、内部で権限を拡大しながら目的の情報へ到達します。

APT攻撃では、一度侵入しただけで攻撃を終えることはほとんどありません。攻撃者は数週間から数か月、場合によっては数年にわたってネットワーク内へ潜伏し、継続的に情報収集や認証情報の窃取を行います。検知を避けるために正規ツールを悪用したり、通信を暗号化したりするなど、痕跡を残しにくい手法を用いることも少なくありません。

APT攻撃の特徴

APT攻撃には、次のような特徴があります。

  • 特定の企業・組織を狙って計画的に実施される
  • 長期間にわたりネットワーク内へ潜伏する
  • 情報窃取や機密情報の取得を主な目的とする
  • 正規ツールや管理者権限を悪用して検知を回避する
  • 一つの攻撃手法ではなく、複数の手法を組み合わせて実行される

近年は、ランサムウェア攻撃の前段階としてAPT型の侵入手法が利用されるケースも増えています。まずネットワーク内へ侵入して情報収集を行い、その後にランサムウェアを展開することで被害を最大化する攻撃も確認されています。

APT攻撃の具体的な侵入方法や攻撃の流れについては、関連記事で詳しく解説しています。
「APT攻撃の手口とは―侵入から情報窃取までの流れを解説」

標的型攻撃との違い

項目標的型攻撃APT攻撃
対象特定組織特定組織
目的侵入・感染長期間情報窃取
期間短期〜中期長期
潜伏少ない非常に長い
攻撃者犯罪者も多い国家支援型が多い

APT攻撃と混同されやすい言葉に「標的型攻撃」があります。どちらも特定の企業や組織を狙う攻撃ですが、意味は同じではありません。標的型攻撃とは、特定の標的を狙って実施される攻撃手法全般を指します。代表例として、取引先を装ったメールに添付ファイルやURLを送り付ける「標的型メール攻撃」が知られています。一方、APT攻撃は、侵入から情報窃取までを含めた長期間の攻撃活動全体を指します。標的型メールはAPT攻撃における「初期侵入の手段」の一つであり、APT攻撃そのものではありません。つまり、APT攻撃は一つの攻撃手法ではなく、複数の攻撃を組み合わせた攻撃キャンペーンと考えると理解しやすいでしょう。

例えば、APT攻撃では次のような手法が組み合わせて利用されます。

  • 標的型メール攻撃
  • VPN機器や公開サーバの脆弱性攻撃
  • 水飲み場攻撃(Watering Hole Attack)
  • サプライチェーン攻撃
  • 認証情報の窃取
  • 正規ツールを利用した内部活動(Living off the Land)

このように、攻撃者は状況に応じて複数の侵入経路や攻撃技術を使い分け、目的を達成するまで活動を継続します。

標的型攻撃について詳しく知りたい方は、「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説【2026年版】」の記事もあわせてご覧ください。

APT攻撃が企業にもたらすリスク

APT攻撃の目的は、単にマルウェアへ感染させることではありません。攻撃者は企業のネットワークへ長期間潜伏しながら、機密情報や認証情報を収集し、最終的な目的を達成するまで活動を続けます。そのため、被害は情報漏えいだけでなく、事業継続や企業価値にも大きな影響を及ぼす可能性があります。

機密情報・知的財産の漏洩

APT攻撃で最も多い目的の一つが、機密情報や知的財産の窃取です。攻撃対象となる情報は、顧客情報や従業員情報だけではありません。企業の設計図や研究開発データ、営業戦略、契約情報など、事業競争力に直結する情報が狙われるケースも少なくありません。例えば製造業では設計データや製造技術、製薬会社では研究データ、IT企業ではソースコードや認証情報などが標的となることがあります。一度これらの情報が外部へ持ち出されると、競争優位性の低下や営業秘密の流出につながり、被害の回復が難しくなる場合もあります。

認証情報の窃取と継続的な侵害

APT攻撃では、攻撃者はネットワークへ侵入した後、管理者アカウントやVPNアカウント、クラウドサービスの認証情報などを取得しようとします。認証情報を入手すると、マルウェアを利用しなくても正規ユーザーとしてシステムへアクセスできるようになるため、長期間にわたり不正アクセスを継続できる可能性があります。また、一度取得した認証情報を利用してクラウド環境やグループ会社、委託先へ侵入範囲を広げるケースも確認されています。

業務停止・サービス停止

APT攻撃は情報窃取を主な目的とする一方で、企業の業務継続へ影響を与える場合もあります。例えば、サーバの停止、社内システムの利用停止、クラウドサービスへのアクセス不能、メールシステムの停止などにより、通常業務が継続できなくなることがあります。近年では、情報を窃取した後にランサムウェアを展開するケースも増えており、「情報漏洩」と「システム停止」が同時に発生する事例も珍しくありません。

社会的信用の低下

APT攻撃による情報漏えいが公表されると、企業にはインシデント対応だけでなく、顧客や取引先への説明、関係機関への報告、問い合わせ対応など、多くの対応が求められます。また、機密情報や個人情報の漏洩が確認された場合には、企業の社会的信用が低下し、新規取引の停止や契約の見直しにつながることもあります。近年ではサイバーセキュリティへの取り組みが企業評価の一つとなっており、APT攻撃への備えは情報システム部門だけでなく、経営課題としても重要性が高まっています。

APT攻撃とサプライチェーン攻撃の関係

APT攻撃を理解するうえで欠かせないのが、「サプライチェーン攻撃」との関係です。近年のAPT攻撃では、標的企業へ直接侵入するのではなく、取引先や委託先、ソフトウェアベンダーなどを経由して侵入するケースが増えています。攻撃者にとって、セキュリティ対策が強固な企業へ直接侵入するよりも、セキュリティレベルが相対的に低い関連企業を経由した方が、目的を達成しやすい場合があるためです。

なぜサプライチェーンが狙われるのか

企業は多くの取引先や外部サービスと連携して業務を行っています。例えば、クラウドサービス、システム開発会社、保守・運用ベンダー、MSP(マネージドサービスプロバイダー)、ソフトウェア更新サービスなどは、企業システムへ高い権限を持ってアクセスする場合があります。攻撃者はこうした信頼関係を悪用し、委託先やソフトウェアの更新プログラムなどを経由して標的企業へ侵入することがあります。そのため、自社だけでなく、サプライチェーン全体のセキュリティを考慮した対策が求められています。

APT攻撃ではサプライチェーンが重要な侵入経路となる

APT攻撃では、攻撃者は侵入に成功する可能性が高い経路を選択します。近年確認されている侵入経路には、

  • VPN機器の脆弱性
  • リモートアクセス機器
  • クラウドサービス
  • 標的型メール
  • サプライチェーン経由

などがあります。サプライチェーン攻撃はその中でも特に影響範囲が広く、一つの委託先やソフトウェアベンダーが侵害されることで、多数の企業へ被害が波及するおそれがあります。実際に近年発生した大規模インシデントでも、ソフトウェア更新機能やファイル転送ソフトの脆弱性などが悪用され、多くの企業や政府機関が影響を受けました。

こうした事例については、「APT攻撃事例から学ぶ―国内外の被害事例と企業が取るべき対策」で詳しく紹介します。

APT攻撃は企業規模を問わず対策が必要

APT攻撃というと、政府機関や大企業だけが狙われるイメージを持たれることがあります。しかし現在では、中堅・中小企業が取引先への侵入口として狙われるケースも少なくありません。「自社には狙われるほどの情報はない」と考えるのではなく、「取引先との関係性を悪用される可能性がある」という視点で対策を考えることが重要です。そのためには、自社システムだけでなく、委託先のセキュリティ評価やサプライチェーン全体のリスク管理にも目を向ける必要があります。

APT攻撃への基本的な備え

APT攻撃にせよ、サプライチェーン攻撃にせよ、いまや完璧な防御を望むのは困難となっています。こうした脅威への対策における重要なポイントは2つあります。

「攻撃・侵入される前提」で取り組む

侵入への対策
目的:システムへの侵入を防ぐ
  侵入後の対策
目的:侵入された場合の被害を最小化する
・多要素認証の実装 ・不要なアカウント情報の削除(退職者のアカウント情報など)
・公開サーバ、公開アプリケーションの脆弱性を迅速に発見・解消する体制の構築
・VPNやリモートデスクトップサービスを用いる端末
・サーバのバージョン管理(常に最新バージョンを利用) ・ファイアウォールやWAFによる防御 など 
  ・社内環境におけるネットワークセグメンテーション
・ユーザ管理の厳格化、特権ユーザの限定・管理(特にWindowsの場合)
・侵入検知(IDS/IPSなど)、データバックアップといった対策の強化
・SIEMなどでのログ分析、イベント管理の実施
・不要なアプリケーションや機能の削除・無効化
・エンドポイントセキュリティ製品によるふるまい検知の導入
対策の有効性の確認方法
・脆弱性診断
・ペネトレーションテスト
  ・ペネトレーションテスト

近年では、従来型のアンチウイルス製品だけでは検知が難しいAPT攻撃への対策として、EDR(Endpoint Detection and Response)の導入も広がっています。EDRは、端末上で発生する不審な挙動や侵害の兆候を検知・記録し、侵入後の迅速な対応や被害拡大の防止を支援します。APT攻撃のように長期間潜伏する攻撃への対策として重要な役割を担っています。

侵入を前提とした多層防御

  • 標的型攻撃メール訓練等による社員のセキュリティ
  • 教育インシデント時の対応フロー・ポリシー・ガイドラインの整備策定・見直し
  • 情報資産の棚卸
  • ゼロトラスト

近年では「侵入される可能性」を前提としたゼロトラストの考え方が広く採用されています。社内外を問わずすべてのアクセスを検証し、利用者や端末ごとに適切なアクセス制御を行うことで、万が一APT攻撃による侵入を許した場合でも、被害の拡大を抑えることが期待できます。

攻撃・侵害されることが前提の時代において、被害を受けてから慌てて対応するのではなく、予防的対策をしっかり行い、かつセキュリティ事故発生時に影響を最小限に抑えられる体制および環境作りを心掛けましょう。

APT攻撃対策については、検知・監視・初動対応まで含めて「APT攻撃対策とは―検知・監視・初動対応の考え方」で詳しく解説しています。

まとめ

APT攻撃は単なる標的型メールではなく、長期間にわたり情報収集・侵入・潜伏・情報窃取をAPT攻撃は、特定の企業や組織を標的として長期間にわたり侵入・潜伏し、情報窃取や破壊活動を行う高度なサイバー攻撃です。標的型メールだけでなく、VPN機器の脆弱性やサプライチェーン、認証情報の悪用など、複数の手法を組み合わせて侵入するため、単一のセキュリティ対策だけで防ぐことは困難です。また、近年では国家支援型攻撃グループによる活動だけでなく、ランサムウェア攻撃の前段階としてAPT型の手法が利用されるケースも増えており、企業規模を問わず対策が求められています。企業には、侵入を完全に防ぐことだけではなく、「侵入される可能性」を前提として、早期検知・迅速な対応・被害最小化までを含めた多層的なセキュリティ対策を整備することが重要です。

APT攻撃についてさらに理解を深めたい方は、以下の記事もあわせてご覧ください。

【関連記事】

  • APT攻撃の手口とは―侵入から情報窃取までの流れを解説
  • APT攻撃対策とは―検知・監視・初動対応の考え方
  • APT攻撃事例から学ぶ―国内外の被害事例と企業が取るべき対策

公開日:2025年10月22日
更新日:2026年6月17日

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る