2026年2Q KEVカタログ掲載CVEの統計と分析

Share
2026年2Q KEVカタログ掲載CVEの統計と分析アイキャッチ画像

前回記事では、米CISAから公開された「KEVカタログ(Known Exploited Vulnerabilities)」へ2026年第1四半期(1Q)に追加された脆弱性を統計的に分析し、実際に悪用された脆弱性から見える攻撃傾向について解説しました。本記事では、2026年4月1日から6月30日までにKEVカタログへ追加された脆弱性を対象に、前回四半期との比較を交えながら、2026年第2四半期(2Q)に見られた特徴を整理します。

2026年2四半期(2Q)の統計データ概要

2026年2QにKEVカタログへ追加された脆弱性は75件でした。2026年第1四半期(1Q)と比較すると4件増加しており、件数だけを見ると大きな変化ではありません。しかし、KEVは「実際に悪用されたことが確認された脆弱性」を掲載するカタログであるため、追加件数の増減以上に「どのような脆弱性が追加されたのか」を見ることが重要です。

月別では追加件数にばらつきが見られ、一時的な集中というよりは、四半期を通じて継続的に新たな悪用事例が確認されたことが分かります。

月別のKEV追加件数

月追加件数構成比
4月3141.3%
5月2128.0%
6月2330.7%

このことは、攻撃者が特定の大型脆弱性だけを狙うのではなく、新たに公開された脆弱性や過去の脆弱性を継続的に攻撃対象へ組み込んでいることを示唆しています。

主要ベンダー別の内訳

KEVへ追加された脆弱性をベンダー別に見ると、複数の脆弱性が同一ベンダーへ集中しているケースが確認されました。一方で、2026年2Qの特徴は、特定ベンダーへの極端な集中というよりも、ネットワーク機器、リモート管理ツール、業務システム、Webアプリケーションなど、幅広い製品群に悪用対象が広がっていることです。

企業が保有するIT資産は多様化しており、攻撃者もそれに合わせて侵入口を分散させています。そのため、「Microsoft製品だけを優先する」「VPN製品だけを重点管理する」といった限定的な運用では十分とは言えません。

ベンダー別KEV追加件数(上位10社)

順位ベンダーQ2件数Q1件数増減
1Microsoft1512+3
2Cisco74+3
3SimpleHelp30新規
3Ubiquiti30新規
3Ivanti32+1
3Adobe30新規
7LiteSpeed20新規
7Oracle20新規
7Google23-1
7BerriAI20新規

特に管理用途で利用される製品やインターネットへ公開される機器は、侵害された場合の影響が大きく、継続して攻撃対象となっています。

脆弱性タイプ(CWE)の分布

CWE件数
CWE-22(パストラバーサル)6
CWE-20(不適切な入力検証)5
CWE-94(コードインジェクション)5
CWE-287(不適切な認証)5
CWE-306(重要な機能の使用に対する認証の欠如)4
CWE-502(不適切なデータ逆シリアル化)3
CWE-78(OSコマンドインジェクション)3
CWE-284(不適切なアクセス制御)3
CWE-89(SQLインジェクション)3

KEVに追加された脆弱性をCWE別に分類すると、依然として攻撃者が初期侵入に利用しやすい脆弱性が多く確認されました。代表的な脆弱性として以下が上位を占めています。

  • OSコマンドインジェクション
  • 認証回避
  • 不適切な認可
  • パストラバーサル
  • リモートコード実行(RCE)

これらはいずれも、攻撃者が認証前または低権限の状態からシステムへ侵入し、その後の権限昇格や横展開につなげやすい脆弱性です。特に認証回避や認可不備は、CVSSスコア以上に実運用への影響が大きく、VPN機器や管理画面、リモート保守製品などで繰り返し悪用されています。

脆弱性の種類を見ると、「攻撃者が最初にシステムへ入り込むための入り口」が依然として重点的に狙われていることが分かります。

攻撃の自動化容易性(Automatable)

2026年第2Qも、自動化が容易である「Yes」と評価された脆弱性が一定数確認されました。攻撃者は現在、脆弱性を発見すると短期間でスキャンツールへ組み込み、インターネット上の対象を広範囲に探索するケースが一般的です。認証回避やリモートコード実行(RCE)の脆弱性は、PoC(概念実証コード)が公開されると、数日から数週間で大規模なスキャンの対象になることも珍しくありません。

企業側としては、「実際に狙われてから対応する」のではなく、自動化攻撃の対象になり得る脆弱性については、公開直後から迅速なパッチ適用や緩和策の実施を検討する必要があります。

CVSSスコア分布‐CVSSだけでは優先順位は決められない‐

重大度Q2件数Q2構成比Q1件数
Critical(9.0~10.0)2736.0%30
High(7.0~8.9)3850.7%34
Medium(4.0~6.9)1013.3%7
Low/None00%0

KEVへ登録された脆弱性のCVSSを集計すると、CriticalとHighを合わせて全体の約87%を占めました。これは高リスク脆弱性が多いことを示していますが、一方でMedium評価の脆弱性もKEVへ登録されています。つまり、CVSSがそれほど高くなくても、実際に悪用されれば優先的な対応対象になるという点が、KEVの大きな特徴です。

CVSSは技術的な深刻度を示す指標ですが、攻撃者が利用するかどうかまでは評価していません。そのため、脆弱性管理ではCVSSとKEVを組み合わせて優先順位を判断することが重要になります。また、現在はCVSS v3.xとCVSS v4.0が混在しており、単純なスコア比較には注意が必要です。評価体系が異なるため、スコアだけで危険性の増減を判断すべきではありません。

実際にランサムウェア攻撃に悪用された脆弱性

2026年第2Qでは、12件(全体の16.0%)の脆弱性でランサムウェアとの関連が確認されました。件数だけを見ると全体の一部に見えますが、ランサムウェア攻撃で利用される脆弱性は、侵入後に高い権限を取得できるものや、企業ネットワーク全体へ影響を及ぼしやすいものが多い点に注意が必要です。

一方で、「Unknown」と分類された脆弱性は、「ランサムウェアでは利用されていない」という意味ではありません。現時点で公開情報から確認できていないことを示しており、今後の調査やインシデント分析によって状況が変わる可能性があります。

第1四半期(1Q)との比較

追加件数だけを見ると、2Qは1Qから大きく増加したわけではありません。しかし、登録された脆弱性の内容を見ると、いくつかの特徴が見えてきます。

まず、攻撃対象が特定のベンダーに集中するのではなく、ネットワーク機器やリモート管理ツール、業務システム、Webアプリケーション、開発環境など、多様な製品へ広がっている点が挙げられます。また、認証回避や認可不備といった初期侵入につながる脆弱性が引き続き多く確認されました。こうした傾向からは、攻撃者が新たな攻撃手法を次々と生み出すというよりも、既知の脆弱性を効率的に悪用し、侵入の足掛かりとして利用している状況がうかがえます。

さらに、KEVには公開から時間が経過した脆弱性も継続して追加されています。これは、攻撃者が古い脆弱性を積極的に狙っているというよりも、パッチ未適用のシステムやサポート終了製品が依然として運用されている実態を反映している可能性があります。脆弱性が公表されてから時間が経過していても、適切な更新が行われていなければ、引き続き攻撃対象となることを示していると言えるでしょう。

統計から見える3つのポイント

2026年2QのKEVを俯瞰すると、特に注目すべき点は次の3つです。

攻撃対象の分散

従来は特定ベンダーのゼロデイ脆弱性が大きく注目されることがありましたが、第2四半期は幅広い製品が攻撃対象となりました。企業は個別製品への対応だけでなく、自社が保有する資産全体を把握した上で、継続的に脆弱性を管理する必要があります。

自動化攻撃への対応

Automatableと評価された脆弱性は、公開後短期間で大規模なスキャンの対象になる可能性があります。攻撃が始まってから対応するのではなく、KEVへの追加を一つの判断材料として優先的に対処することが重要です。

CVSSだけでは優先順位を決められない

高いCVSSスコアを持つ脆弱性への対応はもちろん重要ですが、実際に攻撃で悪用されているという事実は、運用上さらに重要な意味を持ちます。KEVは、その「実際の悪用」という観点を補完する情報源として活用できます。

まとめ

2026年2Qは、件数そのものよりも、攻撃対象の多様化や、自動化しやすい脆弱性、認証回避など初期侵入を容易にする脆弱性が継続して悪用されている点が特徴的でした。これらは特定の業種や製品に限った問題ではなく、多くの組織が共通して直面するリスクと言えるでしょう。定期的にKEVの追加状況を確認し、自社資産との照合やパッチ適用の優先順位付けへ活用することは、限られたリソースで効果的な脆弱性管理を実施するための重要な取り組みとなります。

件数や分類だけでは、実際の攻撃者がどのような製品を標的とし、どのような脆弱性を悪用しているのかまでは見えてきません。実際に攻撃で悪用された事例の分析については以下の記事をご覧ください。
「2026年2Q KEVカタログに見る攻撃トレンド ― 実際に悪用された脆弱性から読み解く攻撃者の狙い」

【参考情報】

編集責任:木下


BBSecでは

アタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。
サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ニチレイへのサイバー攻撃で何が起きた? RansomHouseの主張と情報漏えいの可能性・供給網への影響

    Share
    「ニチレイへのサイバー攻撃で何が起きた?RansomHouseの主張と情報漏えいの可能性・供給網への影響」アイキャッチ画像

    2026年7月13日、ニチレイは不正アクセスによるシステム障害を公表しました。影響は冷蔵倉庫の入出庫や冷凍食品の出荷に及び、7月24日に全拠点が通常稼働へ移行しました。その後、RansomHouseを名乗るグループによる犯行声明や、20万件以上のファイル公開が報じられています。本記事では、その後に明らかになった情報を踏まえ、公式発表で確認できる事実と攻撃者側の主張、第三者の観測を分けて整理し、食品・物流サプライチェーンへの影響と企業に求められる備えを解説します。

    ニチレイが公式に確認したのは、サーバーへのサイバー攻撃、システム障害に伴う入出庫・出荷業務への影響、被害サーバーの一部に個人情報が保管されていたことです。一方、RansomHouseの関与、ランサムウェアによる暗号化、公開ファイルの真正性、情報漏えいの対象人数と範囲、侵入経路は、2026年8月13日時点で公式に確定していません。

    ※本記事は2026年8月13日時点で確認できる公表資料に基づき作成しています。RansomHouseの主張と20万件報道は、公式発表と混同しないよう補足情報として区分しています。

    7月31日時点の公式発表に基づく経緯や、業務再開までの対応、BCPの観点はこちらの記事で解説しています。
    前回記事(速報版) :「ニチレイへのサイバー攻撃で食品物流に影響―業務再開までの経緯と企業が見直すべきBCP」

    ニチレイへのサイバー攻撃で何が起きたのか

    今回のニチレイへのサイバー攻撃は、情報システムだけの障害ではありませんでした。冷蔵倉庫の入出庫や冷凍食品の出荷が止まり、モノの流れそのものに影響が及んだ点が特徴です。食品物流は、保管温度や納品時間が厳しく管理される業務です。受発注や在庫、倉庫作業を支えるシステムが使えなくなれば、倉庫に商品があっても通常どおりに動かせない状況が起こり得ます。

    ニチレイは障害発生当日に緊急対策本部を設置し、個人情報や顧客データの保護を優先してグループ内システムを遮断しました。遮断は被害拡大を防ぐために重要な措置ですが、その判断によって業務への影響が表面化することもあります。サイバーインシデントでは、「止めないこと」と「安全を確認できない状態で動かさないこと」の間で、経営判断が求められます。

    ニチレイのサイバー攻撃を時系列で整理

    7月13日~24日:サイバー攻撃の確認から通常稼働への移行

    ニチレイは7月13日、不正アクセスによるシステム障害が発生したと発表しました。7月15日には自社サーバーへのサイバー攻撃を確認し、被害サーバーの一部に個人情報が保管されていたことから、個人情報保護委員会へ漏えいの可能性がある事案として速報しています。その後、7月17日から一部制限のもとで業務を順次再開し、7月24日には受発注制限を解除。影響を受けた全拠点が平常時の通常稼働へ移行しました。

    ※発生から業務再開までの詳しい経緯は、前回の速報版で解説しています。

    8月7日:業績への影響を公表

    8月7日の2026年12月期第1四半期決算説明資料(決算期変更に伴う変則決算)で、ニチレイはシステム障害による売上面のマイナス影響を最大50億円、営業利益への影響を8億円と見込み、緊急対応で発生したコストや今後見込まれる損失として特別損失10億円を織り込みました。金額の意味が異なるため、これらを単純に合算して「被害総額」とみなすことはできません。

    8月10日:「20万件以上」のファイル公開が報じられる

    8月10日、テレビ朝日ANNニュースはS&Jの観測として、RansomHouseを名乗るグループが少なくとも20万件以上のファイルを公開し、個人情報も含まれているとみられると報じました*1。ニチレイは追加で情報が公開されていることを把握しているものの、コメントを差し控えると回答したとされています。なお、8月13日時点で、ニチレイの公式サイトには第5報以降、漏えい範囲や対象人数を確定する追加発表は掲載されていません。

    ニチレイから個人情報は漏えいしたのか

    結論からいえば、ニチレイは「個人情報の漏えいの可能性」を公表していますが、実際に社外へ流出した情報の項目や対象人数、件数は明らかにしていません。公式に確認できるのは、被害サーバーの一部に個人情報が保管されていたこと、個人情報保護委員会へ報告したこと、対象者へ通知したことまでです。この対象者への通知が行われたこと自体も、個人情報の社外流出が確定したことを意味するものではありません。

    個人情報保護法では、不正アクセスなどによる個人データの漏えいが発生した場合だけでなく、発生したおそれがある場合にも、一定の要件のもとで個人情報保護委員会への報告と本人通知が必要になります*2。したがって、「個人情報保護委員会へ報告した」という事実だけで、漏えいが確定したとは判断できません。調査が進むにつれて公表内容が更新されることもあるため、初報だけで結論づけず、続報を追う必要があります。

    「20万件以上」は20万人分の個人情報ではない

    報道で使われた「20万件以上」は、文書や画像、フォルダー内のデータなどを含むファイル数です。1人に複数のファイルがひもづく場合もあれば、個人情報を含まない業務資料が数えられている可能性もあります。反対に、1つのファイルに複数人の情報が含まれる可能性もあります。そのため、ファイル数から被害人数を換算することはできません。さらに、公開されたとされるファイルのすべてがニチレイから窃取された真正なデータなのか、S&Jがどの範囲を確認したのかについて、ニチレイによる公式な検証結果は出ていません。

    RansomHouseとは?ニチレイへの犯行は確認されたのか

    RansomHouseは、被害組織からデータを窃取し、公開をちらつかせて金銭を要求する恐喝活動で知られるグループです。パロアルトネットワークスのUnit 42は、RansomHouseをRansomware as a Service(RaaS)として分析し、データ窃取と暗号化を組み合わせる二重脅迫、ESXi環境を狙う管理ツール「MrAgent」と暗号化ツール「Mario」の利用を報告しています*3。

    ただし、これはRansomHouse一般の活動に関する技術分析です。ニチレイの環境でMrAgentやMarioが使われたこと、サーバーやファイルが暗号化されたことを示すものではありません。RansomHouseを名乗るグループは犯行を主張していますが、ニチレイは攻撃主体を公式に特定しておらず、侵入経路や攻撃手法も公表していません。

    サイバー攻撃は食品・物流サプライチェーンへどう波及したか

    ニチレイの事例で見落とせないのは、被害が自社のサーバー内にとどまらず、商品の保管と配送を待つ取引先や、その先の店舗運営へ波及し得ることです。食品物流は、多数の荷主、倉庫、輸配送会社、小売・外食企業をつなぐ共通基盤です。中核となる事業者の機能が止まれば、取引先自身のシステムが侵害されていなくても、商品を受け取れないという形で事業が止まります。

    同時期、日本ケンタッキー・フライド・チキン株式会社(以降KFC)も、食材配送を委託する物流会社で発生した不正アクセス起因のシステム障害により、商品の一部品切れ、販売メニューの制限、営業時間の短縮などが生じたと公表しました*4。7月22日には全店舗への食材納品体制が整い、通常営業へ戻っています。KFCは物流委託先の社名を公表していないため、ニチレイの事案との関係を公式情報だけで断定することはできません。一方、この事例は、物流委託先のシステム障害が消費者向けサービスにまで波及し得る構造を示しています。

    「サプライチェーン攻撃」と「サプライチェーンへの影響」は別物

    ここで用語を分けて考える必要があります。サプライチェーン攻撃は一般に、取引先や委託先、利用するソフトウェアやサービスを足がかりとして標的へ侵入する攻撃を指します。今回、ニチレイへの侵入経路は公表されていないため、攻撃経路という意味でサプライチェーン攻撃だったとは断定できません。

    一方で、サイバー攻撃による業務停止が供給網の先へ広がる「サプライチェーンリスク」は明確に表面化しました。侵入経路の問題と、事業依存関係による影響の連鎖は別の論点です。この二つを混同しないことが、ニュースを正確に読み、自社の対策へ落とし込む第一歩になります。

    ニチレイが公表した業績への影響

    ニチレイの2026年12月期第1四半期決算説明資料では、事業停止に伴う売上面のマイナス影響を最大50億円と見込んでいます。内訳は食品事業が20億円、低温物流事業が30億円です。営業利益への影響は8億円で、食品事業2億円、低温物流事業4億円、持株会社のシステム対応費用2億円とされています。さらに、緊急対応で発生したコストと今後発生が見込まれる損失として、10億円の特別損失を織り込みました。

    ※ニチレイが公表した売上への影響、営業利益への影響、特別損失は、それぞれ意味の異なる数字です。これらを単純に合算して「サイバー攻撃による被害総額」とみなすことはできません。

    親会社株主に帰属する当期純利益の予想は252億円から204億円へ48億円下方修正されましたが、この48億円すべてがサイバー攻撃による損失ではありません。中東情勢によるコスト増や食品・物流事業の進捗など、複数の要因が含まれています。なお、連結売上高の通期予想自体は海外事業の伸長を反映して上方修正されています。

    企業が学ぶべきサイバー攻撃対策

    重要業務と外部依存を、システム単位ではなく事業単位で洗い出す

    まず必要なのは、どのシステムが止まると、どの業務、取引先、商品、売上に影響するのかを平時に把握することです。自社システムの一覧だけでは足りません。物流、決済、クラウド、保守会社、受発注先など、重要業務を支える外部依存まで含め、許容停止時間と代替手段を整理します。委託先が止まった場合の連絡順序、手作業へ切り替えられる範囲、代替事業者の有無も、BCPとインシデント対応計画の両方で確認しておく必要があります。

    また、インシデント対応訓練では自社がサイバー攻撃を受けるケースだけでなく、物流会社やクラウドサービス、主要な仕入先など、重要な委託先・取引先のシステムが停止するケースも想定することが重要です。自社システムが正常でも外部サービスが利用できない状況で、どこまで業務を継続できるのかを確認しておく必要があります。

    「業務復旧」と「情報漏えい対応」を別の時計で管理する

    ニチレイは7月24日に通常稼働へ移行しましたが、その後もダークウェブ上でのデータ公開が報じられました。ここから分かるのは、システム復旧の完了と、情報漏えい調査の完了は一致しないということです。前者は業務を安全に再開できるかという可用性の問題、後者は何が持ち出され、誰にどのような影響があるかという機密性と法令対応の問題です。復旧宣言後も、フォレンジック調査、漏えい範囲の特定、本人通知、二次被害の監視、対外説明を継続できる体制が欠かせません。

    遮断・復旧・証拠保全を同時に進められる初動体制をつくる

    攻撃を疑った場合は、インシデント対応責任者や専門家の判断のもと、必要に応じて感染が疑われる端末やサーバーをネットワークから隔離し、被害拡大を抑える必要があります。一方、電源断や安易な初期化によって調査に必要な証拠を失うおそれもあります。誰が遮断を判断し、どのログを保存し、外部の専門会社や警察、監督機関へいつ連絡するのかを事前に決め、机上訓練で確かめておくことが重要です。

    経済産業省・独立行政法人情報処理推進機構(IPA)の「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集 第4版」でも、インシデント発生に備えた体制構築とサプライチェーン全体での対策を経営課題として位置づけています。

    バックアップは取得だけでなく、隔離と復旧テストまで行う

    ランサムウェアを含む破壊的な攻撃に備えるには、バックアップを本番環境と同じ認証基盤やネットワークに置き続けないことが重要です。実際に戻せるかを定期的に試し、復旧に必要な時間が事業側の許容範囲に収まるかまで確認して、初めてBCPとして機能します。

    よくある質問

    ▼ ニチレイへの攻撃はランサムウェアだったのですか?
    ▼ 20万件とは20万人分の個人情報ですか?
    ▼ 個人情報の漏えいは確定していますか?
    ▼ ニチレイのシステムと業務は復旧していますか?
    ▼ 今回の事案はサプライチェーン攻撃ですか?

    まとめ―復旧の速さだけでは測れないサイバー攻撃の損失

    ニチレイへのサイバー攻撃は、冷蔵倉庫と冷凍食品出荷の停止、取引先への影響、個人情報漏えいの可能性、財務損失という複数の問題を同時に突きつけました。全拠点が通常稼働へ戻った後にデータ公開が報じられた経緯は、事業継続と情報保護を別々に備える必要性を示しています。

    企業が見るべきなのは、自社への侵入を防げるかだけではありません。重要な委託先が止まったときに業務を続けられるか、攻撃を検知した直後に安全に遮断できるか、バックアップから所定時間内に戻せるか、漏えい調査と対外説明を長期にわたって続けられるかまでが、現在のサイバー攻撃対策です。平時のうちに外部専門会社との連絡経路や調査体制を整え、実際のシナリオで検証しておくことが、被害の大きさを左右します。漏えい調査と対外説明を長期にわたって続けられるかまでを想定することが、現在のサイバーリスク対策には求められます。

    参考情報

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ニチレイへのサイバー攻撃で食品物流に影響―業務再開までの経緯と企業が見直すべきBCP

    Share
    ニチレイへのサイバー攻撃で食品物流に影響アイキャッチ画像

    2026年7月、ニチレイがサイバー攻撃を受け、冷蔵倉庫の入出庫業務や冷凍食品の出荷業務に影響が生じました。同社は被害拡大を防ぐためグループのシステムを遮断し、一部制限のもとで業務を順次再開。7月24日には、影響を受けた業務が通常稼働へ移行しました。本事案は、サイバー攻撃が情報漏えいだけでなく、物流や取引先を含む事業継続にも影響を及ぼすことを示しています。本記事では、公式発表に基づいて対応の経緯を整理し、企業が見直すべきBCPについて解説します。

    ※本記事は2026年7月31日時点で確認できる公表資料に基づき作成しています。公表されていない製品名、CVE番号、攻撃者、侵入手法の詳細については推測を加えずに構成しています。

    ニチレイへのサイバー攻撃とは

    2026年7月13日、株式会社ニチレイは不正アクセスによるシステム障害が発生したと公表しました*5。影響が出たのは、ニチレイロジグループ各社の冷蔵倉庫における入出庫業務と、ニチレイフーズの冷凍食品出荷業務です。同社は発生当日に緊急対策本部を立ち上げるとともに、お客さまや取引先の個人情報・顧客データなどの保護を最優先し、グループで使用するシステムの遮断措置を講じたことを、2日後の第2報*2で明らかにしています。その後、7月17日から一部制限のもとで業務を順次再開し、7月24日には、影響を受けた入出庫業務と冷凍食品出荷業務の受発注制限を解除して、全拠点を平常時の通常稼働へ移行しています。

    この事案が示したのは、サイバー攻撃の被害が情報漏えいだけにとどまらないことです。攻撃を受けた疑いが生じれば、被害拡大を防ぐためにシステムを止める判断が必要になる場合があります。受発注、在庫管理、倉庫の入出庫、出荷といった業務がITでつながる現在、封じ込め措置そのものが事業停止リスクを伴います。本件からは、侵入を防ぐ対策だけでなく、システムを遮断した後も業務を継続し、段階的に復旧する計画が欠かせないことが分かります。サイバーセキュリティ対策とBCPは、一体で検討すべき課題です。

    7月13日から24日まで―公式発表で追う対応と復旧

    7月13日:不正アクセスによるシステム障害を公表

    ニチレイは7月13日、不正アクセスによるシステム障害が同日に発生したと発表しました。第1報の時点では、個人情報や顧客データが社外へ流出した事実は確認されていないとしていました。一方、冷蔵倉庫の入出庫業務と冷凍食品の出荷業務にはすでに影響が生じており、障害の範囲は公表時点で日本国内に限られると説明しています。

    ここで注意したいのは、7月13日が「攻撃者の侵入日」と確認されたわけではない点です。公式発表から断定できるのは、不正アクセスによるシステム障害が7月13日に発生し、同日公表されたことまでです。攻撃者が最初に侵入した日時や、不正アクセスを検知した正確な時刻・契機は明らかにされていません。

    7月15日:サイバー攻撃を確認、個人情報漏えいの可能性を報告

    7月15日の第2報で、ニチレイは調査の結果、自社サーバがサイバー攻撃を受けたことを確認したと発表しました。さらなる被害拡大を防ぐため、攻撃の詳細は非開示としています。また、被害を受けたサーバの一部に個人情報が保管されていたため、個人情報保護委員会へ「漏えいの可能性がある事案」として第一報を行いました。

    同社は発生当日の7月13日にグループで使用するシステムを遮断しており、この遮断措置に伴って冷蔵倉庫の入出庫と冷凍食品出荷に影響が生じたと説明しています。なお、7月16日付のIR情報では、連結業績への影響は精査中とされ、重要な影響が判明した場合は速やかに開示すると説明しています。

    7月17日:受発注を制限しながら部分稼働

    7月17日、ニチレイは外部のセキュリティ専門会社の支援のもと、影響を受けた業務を順次再開しました。ただし、直ちに平常運転へ戻ったわけではなく、顧客や取引先からの受発注を一部制限し、冷蔵倉庫と食品工場を部分稼働させる形での再開でした。この段階でも、原因と影響範囲は調査中とされていました。

    7月22日から24日:対象者への通知と通常稼働への移行

    7月22日の第4報*3では、外部のセキュリティ専門会社に加え、警察および関係機関と連携して対応していることが公表されました。被害サーバの一部に個人情報が保管されていたため、対象者へ別途通知を行っていることも明らかにされています。

    7月24日、ニチレイは受発注制限を解除し、影響を受けていた入出庫業務と冷凍食品出荷業務について、全拠点が平常時の通常稼働へ移行したと発表しました。ただし、これは影響業務の通常稼働への移行を示すものであり、原因調査や影響範囲の特定まで完了したことを意味するものではありません。

    なぜ食品サプライチェーンへの影響が注目されたのか

    ニチレイが2026年5月12日に公開した「事業概要説明資料」によると、同社の低温物流事業は全国75カ所に冷蔵倉庫を保有し、冷蔵倉庫の保管能力で国内1位です。さらに、ニチレイグループ外の取扱比率が90%を超えるとされています。今回、75カ所すべてに同じ程度の支障が生じたと公表されているわけではありません。ただし、この事業構造から、低温物流業務の中断がニチレイグループ以外の荷主にも波及し得ることが分かります。

    実際、ミールキット宅配サービスのヨシケイは7月27日、ニチレイグループのシステム障害により倉庫からの商品出庫に支障が生じ、一部エリアで代替品や代替食材を届ける場合があると公表しました*4。ニチレイは7月24日に影響業務の通常稼働への移行を発表していますが、自社の業務が再開しても、取引先側では在庫調整や代替品の手配などが続く場合があります。ヨシケイの発表は、障害の影響が取引先の商品供給にまで波及したことを示す事例といえます。

    なお、サイバー攻撃の影響が取引先へ波及したことと、取引先などを侵入経路とする「サプライチェーン攻撃」は区別する必要があります。ニチレイは侵入経路を公表していないため、本件をサプライチェーン攻撃と分類することはできません。一方、業務停止の影響が取引関係を通じて広がるリスクは、物流や食品製造だけでなく、決済、医療、クラウドサービスなどにも共通します。

    個人情報は漏えいしたのか

    2026年7月31日時点で、ニチレイは個人情報の漏えいを確定したとは発表していません。公表されているのは、被害サーバの一部に個人情報が保管されていたこと、漏えいの可能性がある事案として個人情報保護委員会へ第一報を行ったこと、対象者へ別途通知したことです。

    個人情報保護委員会は、不正の目的をもって行われたおそれがある個人データの漏えい等について、実際の漏えいが確定した場合だけでなく、それがある段階も報告対象になると示しています*5。このため、個人情報保護委員会への報告が行われたことだけをもって、外部流出が確定したとは判断できません。

    対象人数、顧客・従業員などの属性、情報項目、持ち出しの有無、不正利用の有無も公表されていません。したがって、現段階で「顧客情報が流出した」「大規模な個人情報漏えいが起きた」と書くのは不正確です。新たな公式発表が出た場合は、漏えいの事実、対象範囲、二次被害の有無を分けて確認する必要があります。

    ランサムウェア攻撃だったのか

    ニチレイは、攻撃手法、侵入経路、悪用された脆弱性、マルウェアの種類、データ暗号化や身代金要求の有無、攻撃者について公表していません。このため、本件をランサムウェア攻撃、ゼロデイ攻撃、あるいは特定の攻撃グループによる犯行と断定できる公式情報はありません。

    攻撃者を名乗る第三者の主張が報じられた場合でも、それだけで攻撃手法や犯行主体が確定するわけではありません。本記事では、ニチレイまたは捜査機関が確認した情報と、外部からの未検証の主張を区別して扱います。

    ニチレイの事例から企業が見直すべきサイバー攻撃対策

    重要業務とシステムの依存関係を可視化する

    対策の出発点となるのは、止まると事業や顧客に大きな影響が出る業務を特定し、それを支えるシステム、データ、拠点、委託先を対応付けることです。受発注システムだけを復旧しても、在庫情報、倉庫作業、輸配送との連携が戻らなければ商品は届きません。業務影響分析(BIA)を用いて復旧の優先順位を整理し、目標復旧時間(RTO)や目標復旧時点(RPO)に加え、システム停止中も最低限維持すべき業務とその水準を、IT部門と現場部門で共有しておくことが有効です。

    多層防御によって被害範囲を限定する

    ニチレイは侵入経路や攻撃手法を公表していないため、本件の原因に特定の対策不足を結び付けることはできません。以下は、同種の業務停止に備えるための一般的な対策です。

    サイバー攻撃への備えでは、侵入を防ぐだけでなく、侵入された場合にも被害を広げない対策が必要です。重要システムやネットワークの分離、特権アカウントの適切な管理、多要素認証、ログの保全・監視などを組み合わせ、攻撃者による内部での移動や権限拡大を抑制します。

    経済産業省・独立行政法人情報処理推進機構(IPA)の「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集 第4版」も、侵入を防ぐ入口対策に加え、内部での活動拡大を防ぐネットワーク対策、外部への不正通信を防ぐ出口対策、重要データを守る対策を組み合わせる多層防御を示しています。

    「システムを止めた状態」で続ける手順を用意する

    不正アクセスの疑いがある状況では、ネットワークの遮断や機器の隔離、サービス停止が必要になることがあります。IPAの「中小企業のためのセキュリティインシデント対応の手引き」でも、被害拡大の可能性がある場合の初動対応として、ネットワーク遮断や対象機器の隔離、システム・サービスの停止を挙げています。

    だからこそ、BCPはバックアップからシステムを戻す手順だけでは不十分です。システムを遮断した際に利用する代替手順を、業務内容に応じて事前に設計しておく必要があります。例えば、受発注や入出庫を電話、メール、紙の帳票などへ一時的に切り替える場合も、処理可能な件数、誤処理を防ぐ照合方法、記録の保全、平常系へ戻す際のデータ反映まで検証しなければなりません。机上演習に加え、主要システムを利用できない状況を想定し、代替手順が実際に機能するか確認することが重要です。

    復旧可能なバックアップと復旧手順を検証する

    バックアップは、データを保存しているだけでは事業復旧を保証できません。本番環境と同時に暗号化・削除されないよう、ネットワークから分離した媒体や異なる環境にも保管し、バックアップデータの完全性を定期的に確認する必要があります。

    さらに、復元テストを実施し、重要なシステムやデータを想定した時間内に復旧できるかを検証します。復旧の順序、必要な担当者、利用する機器や認証情報、システム間の依存関係も事前に整理しておくことが重要です。

    サイバー攻撃を受けた環境を安全確認なしに復元すると、侵害された設定やマルウェアまで戻してしまうおそれがあります。原因調査や安全性の確認と並行して、どの時点のデータを、どの環境へ、どの順番で戻すかを判断できる復旧手順を整備しておく必要があります。

    初動対応をIT部門だけに背負わせない

    インシデント発生時には、封じ込め、証拠保全、原因調査、復旧に加え、顧客や取引先への連絡、個人情報保護委員会などへの報告、警察との連携、経営判断が並行して進みます。ニチレイも緊急対策本部を設置し、外部のセキュリティ専門会社、警察、関係機関と連携しました。

    平時から、経営、情報システム、事業部門、法務、広報、個人情報保護担当の役割と連絡順序を決め、フォレンジック調査や復旧を依頼する外部専門家の連絡先を整えておくべきです。対応手順は、社内システムが利用できない状況でも参照できる場所に保管します。また、調査に必要なログやデータを不用意に消去しないよう、対象機器の隔離方法や外部専門家へ連絡する判断基準を訓練しておくことが重要です。

    取引先を含めて復旧情報を共有する

    自社が通常稼働へ戻っても、取引先側では在庫不足、納品遅延、代替商品の手配、顧客への案内が続く可能性があります。サプライチェーン全体の復旧を早めるには、「何が止まっているか」「どの業務をいつ再開するか」「制限が残るか」を、攻撃者に利する情報を避けながら継続的に共有することが重要です。

    公表文のひな型だけでなく、重要取引先への連絡経路、問い合わせ窓口、更新頻度、技術情報と事業影響を分けて説明するルールまで準備しておくと、混乱を抑えやすくなります。セキュリティ部門が把握する復旧状況を、物流、営業、調達、顧客対応の言葉へ変換する役割も必要です。

    よくある質問

    ▼ ニチレイのシステム障害はいつ発生しましたか
    ▼ どの業務に影響が出ましたか
    ▼ 個人情報は漏えいしましたか
    ▼ ランサムウェア攻撃だったのでしょうか

    まとめ―サイバー攻撃対策は業務復旧まで設計する

    ニチレイへのサイバー攻撃では、冷蔵倉庫の入出庫と冷凍食品出荷に支障が生じ、制限付きの再開を経て通常運用へ戻りました。一方、2026年7月31日時点では、攻撃手法や侵入経路、個人情報の外部流出の有無、最終的な影響範囲は公表されていません。

    今回の事例から企業が学ぶべきなのは、侵入防止策だけではありません。被害拡大を防ぐためにシステムを遮断しても重要業務を続けられるか、安全性を確認しながらどの順番で復旧するか、取引先へ何を伝えるかまで含めて設計する必要があります。サイバー攻撃をIT障害として閉じず、経営と現場を巻き込んだサイバーBCPとして準備することが、事業とサプライチェーンの強靱性を左右します。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【続報】KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えい―未知の脆弱性が原因

    Share
    KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えいアイキャッチ画像

    2026年6月17日、KDDI株式会社は、ISP事業者向けに提供するメールシステムが不正アクセスを受けていたことを確認しました。この不正アクセスにより、約1,223万人分のメールアドレスと、そのうち約762万人分のパスワードが漏えいしました。原因は、ソフトウェアベンダーも把握していなかった第三者製ソフトウェアの脆弱性です。本記事では、確定した被害範囲とゼロデイ攻撃との関係、認証情報漏えいのリスク、企業が見直すべき対策を解説します。

    ※本記事は2026年7月31日時点で確認できる公表資料に基づき作成しています。公表されていない製品名、CVE番号、攻撃者、侵入手法の詳細については推測を加えずに構成しています。

    KDDIのISP向けメールシステムへの不正アクセスとは

    KDDIは2026年6月23日、同社がISP事業者向けに提供するメールシステムで不正アクセスが発生し、メール関連情報が外部に漏えいした可能性があると公表しました*6。初報で示されたのは、メールボックスにひもづくメールアドレスとパスワードの最大1,422万件です。この時点では調査中の最大値で、解約済みの利用者や一定期間利用されていない休眠アカウントも含まれていました。

    その後、KDDIは7月6日に調査結果を公表*2し、7月21日に対象人数を訂正しました。更新後の確定値は、メールアドレスが12,231,954人分、パスワードが7,616,173人分です。

    影響したISP事業者とメールサービス

    対象として公表されたのは6社です。STNetの「ピカラ光サービス」「ピカラモバイルサービス」「お仕事ピカラサービス」に係るメール、KDDIウェブコミュニケーションズのレンタルサーバー「CPI」のメール、JCOMの「J:COM NET」とケーブルテレビ事業者向けメール、中部テレコミュニケーションの「コミュファ光」「ビジネスコミュファ」のメール、ニフティの「@niftyメール」、ビッグローブの「BIGLOBEメール」です。

    一方、KDDIは、auメール、UQ mobileメール、au one netメールについて、今回のシステムとは異なる設備で構築されており、本件による影響や情報漏えいはないと説明しています。「KDDIのメールが一律に被害を受けた」と広げて表現するのは適切ではありません。

    また、KDDIが示した全体人数は、6社すべてで同じ種類の情報が漏えいしたことを意味しません。事業者別の調査結果には差があり、たとえばJ:COM NET利用者についてJCOMが確認した漏えい情報はメールアドレスのみです。CPIについても、KDDIはパスワードそのものの漏えいはないと公表しています。一方、JCOMがケーブルテレビ事業者向けに提供するメールサービスでは、一部の利用者についてパスワード漏えいが確認されています。対象者は契約先の公式案内で、自分に該当する情報と必要な対応を確認することが重要です。

    2026年5月16日の発生から2026年7月の確定公表まで

    KDDIの調査では、不正アクセスは一部のISP事業者において2026年5月16日から発生していました。KDDIが不正アクセスを確認したのは6月17日で、同日に被疑箇所を特定し、システム改修と脆弱性への対処を実施しています。発生開始から確認までには約1か月の隔たりがあり、未知の脆弱性を突いた攻撃を早期に検知する難しさが表れています。

    確認後の対応として、KDDIは6月21日に、外部通信を制御する全サーバーへのEDR導入を完了しました。さらに6月23日、第三者機関によるフォレンジック調査を通じ、本件で悪用された脆弱性以外に不審な痕跡が存在しないことを確認したとしています。6月24日には総務省から電気通信事業法に基づく報告を求められ、7月6日に報告書を提出しました。

    利用者対応では、KDDIと各ISP事業者がメールアカウントのパスワード変更を進めました。7月6日の公表時点では、日常的に利用されているアカウントを中心に多数の変更が行われ、利用頻度の低いアカウントを含めてISP事業者による強制変更を進めていると説明されています。公表資料が示すのは当時の進捗であるため、その後の完了状況は各ISP事業者の最新案内で確認する必要があります。

    なぜ「ゼロデイ攻撃」と整理できるのか

    KDDIは公式資料で「ゼロデイ」という言葉を用いていません。ただし、悪用された脆弱性は、KDDIが不正アクセスを確認した2026年6月17日時点で、当該ソフトウェアのベンダーも認識していなかったと説明されています。

    米国国立標準技術研究所(NIST)は、「従来知られていなかったハードウェア、ファームウェア、ソフトウェアの脆弱性を悪用する攻撃」をゼロデイ攻撃と定義しています*3。この定義に照らせば、本件をゼロデイ脆弱性の悪用事例として整理することには根拠があります。

    ただし、KDDIの更新資料には、第三者製ソフトウェアの製品名、脆弱性の技術的詳細、CVE番号、攻撃者の属性は記載されていません。したがって、侵入手法や攻撃主体、脆弱性の深刻度を推測で補うべきではありません。現時点で確実に言えるのは、第三者製ソフトウェアの未知の脆弱性が悪用され、メールアドレスとパスワードの漏えいが確認されたことです。

    ゼロデイ攻撃では、公開済みの修正プログラムを適用するという通常の脆弱性管理だけでは初動時の防御が間に合いません。そのため、外部公開範囲の縮小、ネットワーク分離、権限の最小化、EDRやNDRによる挙動監視、外向き通信の監視、十分な期間のログ保全といった、脆弱性そのものに依存しない多層防御が重要になります。KDDIがシステム改修に加えてEDR導入とフォレンジック調査を実施した点も、検知と影響範囲確認の重要性を示しています。

    「サプライチェーン攻撃」ではなく、サプライチェーンリスクとして見る

    本件では第三者製ソフトウェアの脆弱性が悪用されましたが、これだけを根拠に、サプライチェーン攻撃と断定するのは慎重であるべきです。公表資料には、ソフトウェアベンダーの開発環境や更新配布経路が侵害され、悪意あるコードが供給されたという説明はありません。確認されているのは、KDDIのメール基盤に導入されていたソフトウェアの脆弱性が攻撃されたという事実です。

    一方で、サイバーセキュリティのサプライチェーンリスクという観点では重要な事例です。NIST SP 800-161 Rev.1は、組織が利用する製品やサービスを含むサプライチェーン全体について、リスクを特定、評価、低減することを求めています。自社システムであっても、その構成要素には商用ソフトウェア、OSS、クラウドサービス、保守事業者など多くの外部依存が含まれます。脆弱性が一つの共通基盤に存在すれば、直接の契約関係やサービス名称が異なる複数の利用者へ影響が広がり得ます。

    今回、6社のISP事業者が提供する複数ブランドのメールサービスに影響が及んだことは、共通基盤への集中が障害時や侵害時の影響範囲を大きくすることを示しました。各ISPが個別に侵入されたとする公表ではなく、共通して利用するメール基盤で発生した事案である点が重要です。サービス名や契約先だけを見てリスクを分けるのではなく、実際にどの基盤、製品、運用主体を共有しているかまで把握する必要があります。

    パスワード漏えいで警戒すべき二次被害

    確認された情報にはメールアドレスだけでなく、7,616,173人分のパスワードが含まれます。ただし、KDDIの初報は漏えいした可能性のあるパスワードについて、ハッシュ化または暗号化されたものも含むと説明しており、すべてが平文で保存されていた、あるいは直ちに不正ログインが成立したと読み替えることはできません。また、7月21日更新資料で「漏えいが確認された情報」として人数が示されたのはメールアドレスとパスワードで、メール本文や添付ファイルの漏えい確認について同資料に記載はありません。

    それでも、メールアドレスと認証情報の組み合わせは二次攻撃への備えが必要です。同じパスワードを他のサービスでも使い回していれば、漏えいした組み合わせを別サービスに試すパスワードリスト攻撃につながるおそれがあります。IPAは、パスワードを長く複雑にし、使い回さないことに加え、利用できるサービスでは多要素認証を設定するよう推奨しています。

    さらに、漏えいしたメールアドレスを宛先として、ISPやKDDIを装ったフィッシングメールが送られる可能性も考慮すべきです。ただし、これは将来のリスクに関する一般的な注意であり、本件を原因とするフィッシング被害や他サービスへの不正ログインが確認されたという意味ではありません。利用者への注意喚起では、確認済みの事実と想定されるリスクを混同しない表現が求められます。

    企業が見直すべき4つの実務ポイント

    外部依存と共通基盤の「影響半径」を把握する

    最初に必要なのは、導入している製品やサービスの一覧だけではなく、それぞれがどのデータにアクセスでき、どの顧客、事業、関連会社へ影響し得るかを結び付けて把握することです。SaaSやマネージドサービスの契約先が別々でも、背後で同じ認証基盤やメール基盤を共有している可能性があります。重要度、外部公開の有無、保存データ、依存先、代替手段、停止・侵害時の連絡先を整理し、共通基盤の事故が起きた場合の影響半径を平時から想定しておく必要があります。

    未知の脆弱性を前提に補完的統制を置く

    脆弱性管理は不可欠ですが、パッチが存在しない期間をゼロにはできません。インターネットから直接到達できる機能を最小限にし、管理系機能を分離し、サービスアカウントを含む権限を必要最小限に抑えることが基本です。加えて、EDRやNDR、WAFなどを環境に応じて組み合わせ、通常と異なるプロセス実行、大量のデータ参照、想定外の外向き通信を検知できる状態を整えます。未知の脆弱性を直接検知できなくても、悪用後の挙動を捉えられれば滞在時間と被害範囲を縮小できます。

    認証情報漏えい時の対応手順を事前に決める

    認証情報が漏えいした場合、対象者の特定、パスワードの強制変更、既存セッションやトークンの失効、不審なログインの調査、利用者への通知、問い合わせ対応を並行して進める必要があります。パスワード使い回しへの注意やフィッシング対策も同時に案内し、多要素認証を利用できる環境では導入を促すことが有効です。通知文面、意思決定者、関係部署、委託先との連絡経路をインシデント対応計画に組み込んでおけば、大規模なリセットが必要になったときの混乱を減らせます。

    休眠・解約済みアカウントをデータ管理の問題として扱う

    初報の最大件数には、解約済み利用者や一定期間使われていない休眠利用者も含まれていました。使われていないアカウントは、利用者が異常に気付きにくい一方、管理対象と漏えい時の対応負荷を増やします。法令、契約、事業上の必要性を踏まえて保存期間を定め、不要になったアカウントの無効化やデータ削除、匿名化を進めることが重要です。保持が必要な場合も、現役アカウントと同じ到達性や権限を残さず、用途に応じた分離と監視を行うべきです。

    対象サービスの利用者が確認すべきこと

    対象となるメールサービスの利用者は、まず契約中のISP事業者が公開する最新情報を確認してください。パスワード変更の案内がある場合は、メール本文のリンクからではなく、ブックマークや公式サイトから手続きページへアクセスする方が安全です。メールと同じパスワードを他のサービスで使っている場合は、そちらもサービスごとに異なるパスワードへ変更し、提供されていれば多要素認証を有効にします。不審なログイン履歴、転送設定、送信履歴がないかも確認し、身に覚えのない操作があればISPの公式窓口へ相談してください。

    よくある質問

    ▼ KDDIのauメールも今回の不正アクセスの対象ですか
    ▼ この事案はゼロデイ攻撃ですか
    ▼ サプライチェーン攻撃と呼んでよいですか

    まとめ:未知の脆弱性と共通基盤のリスクを分けて考える

    KDDIのISP事業者向けメールシステムへの不正アクセスは、12,231,954人分のメールアドレスと7,616,173人分のパスワードが漏えいした大規模インシデントです。しかし、注目すべきなのは件数だけではありません。ベンダーも把握していなかった脆弱性が悪用されたこと、一つの共通基盤を通じて複数のISPサービスへ影響が及んだこと、休眠・解約済み利用者を含む認証情報の対応が必要になったことが、企業の実務に直結する論点です。

    既知の脆弱性に迅速に対処する体制を整えたうえで、未知の脆弱性を前提とする監視と分離、外部依存関係と影響半径の把握、認証情報漏えい時の対応手順、不要データの削減を進める必要があります。サプライチェーン攻撃という言葉を安易に当てはめるのではなく、確認された事実と、そこから導ける共通基盤・外部依存のリスクを切り分けて検討することが、再発防止策を具体化する第一歩となるでしょう。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    DoS攻撃とDDoS攻撃の違いとは?仕組み・被害・対策を比較解説

    Share
    DoS攻撃とDDoS攻撃の違いとは?アイキャッチ画像

    DoS攻撃とDDoS攻撃は、Webサイトやサーバーに大量の通信を送り付け、サービスを利用しにくくしたり、停止させたりするサイバー攻撃です。

    どちらもサービス妨害を目的とする攻撃ですが、攻撃元の数や規模、検知・防御の難しさには大きな違いがあります。特にDDoS攻撃は、多数の端末から同時に通信が送られるため、正規のアクセスとの見分けが難しく、企業のWebサービスや業務システムに大きな影響を及ぼすおそれがあります。

    本記事では、DoS攻撃とDDoS攻撃の仕組みや違い、企業に及ぼす被害、対策のポイントについて比較しながら解説します。

    DDoS攻撃の基本的な仕組みや種類について知りたい方は、こちらの記事をご覧ください。「DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説」

    DoS攻撃とは

    DoS攻撃とは、「Denial of Service attack」の略称で、サーバーやネットワーク機器に過剰な負荷をかけ、サービスを利用できない状態にするサイバー攻撃です。

    攻撃者は、特定のWebサイトやサーバに対して大量のリクエストやデータを送り付けます。処理能力や通信容量を超える負荷が発生すると、システムの応答が遅くなったり、サービスが停止したりする可能性があります。

    一方で、単純に大量の通信を送るだけでなく、Webアプリケーションやネットワーク機器の脆弱性、設定不備を悪用して、少ない通信でシステムを停止させる攻撃もあります。

    例えば、次のような問題がDoS攻撃に悪用される可能性があります。

    • 極端に長い文字列を処理してしまう
    • アップロードできるファイル容量に上限がない
    • 短時間に送信されるリクエスト数を制限していない
    • ネットワーク機器やソフトウェアに脆弱性が残っている
    • 不要なサービスやポートが外部に公開されている

    このような脆弱性や設定不備に起因するDoS攻撃については、システムの修正や設定の見直しによって、発生リスクを抑えることが可能です。

    DDoS攻撃とは

    DDoS攻撃とは、「Distributed Denial of Service attack」の略称で、複数の端末から一斉にDoS攻撃を行う手法です。

    Distributedは”分散された”という意味であり、攻撃者は多数の端末を利用して、対象となるWebサイトやサーバーに大量の通信を送り付けます。

    DDoS攻撃では、マルウェアに感染したパソコンやサーバー、ルーター、ネットワークカメラ、IoT機器などが攻撃に利用されることがあります。攻撃者の指示によって遠隔操作される端末の集まりは、ボットネットと呼ばれます。

    端末の所有者が、自分の機器が攻撃に利用されていることに気づいていないケースも少なくありません。攻撃者は、こうした多数の端末から同時に通信を発生させることで、大規模な攻撃を実行します。

    DDoS攻撃では、攻撃元となるIPアドレスが多数存在するため、特定の通信だけを遮断することが困難です。また、一般の利用者による正規のアクセスと攻撃通信が混在することもあり、単純なアクセス制限では対応できない場合があります。

    そのため、DDoS攻撃への対応には、通信量の監視やアクセス制御だけでなく、CDN、WAF(ウェブアプリケーションファイアウォール)、DDoS対策サービス、クラウド側の防御機能などを組み合わせた対策が必要です。

    DoS攻撃とDDoS攻撃の違い

    Dos攻撃/DDos攻撃とはのサムネ
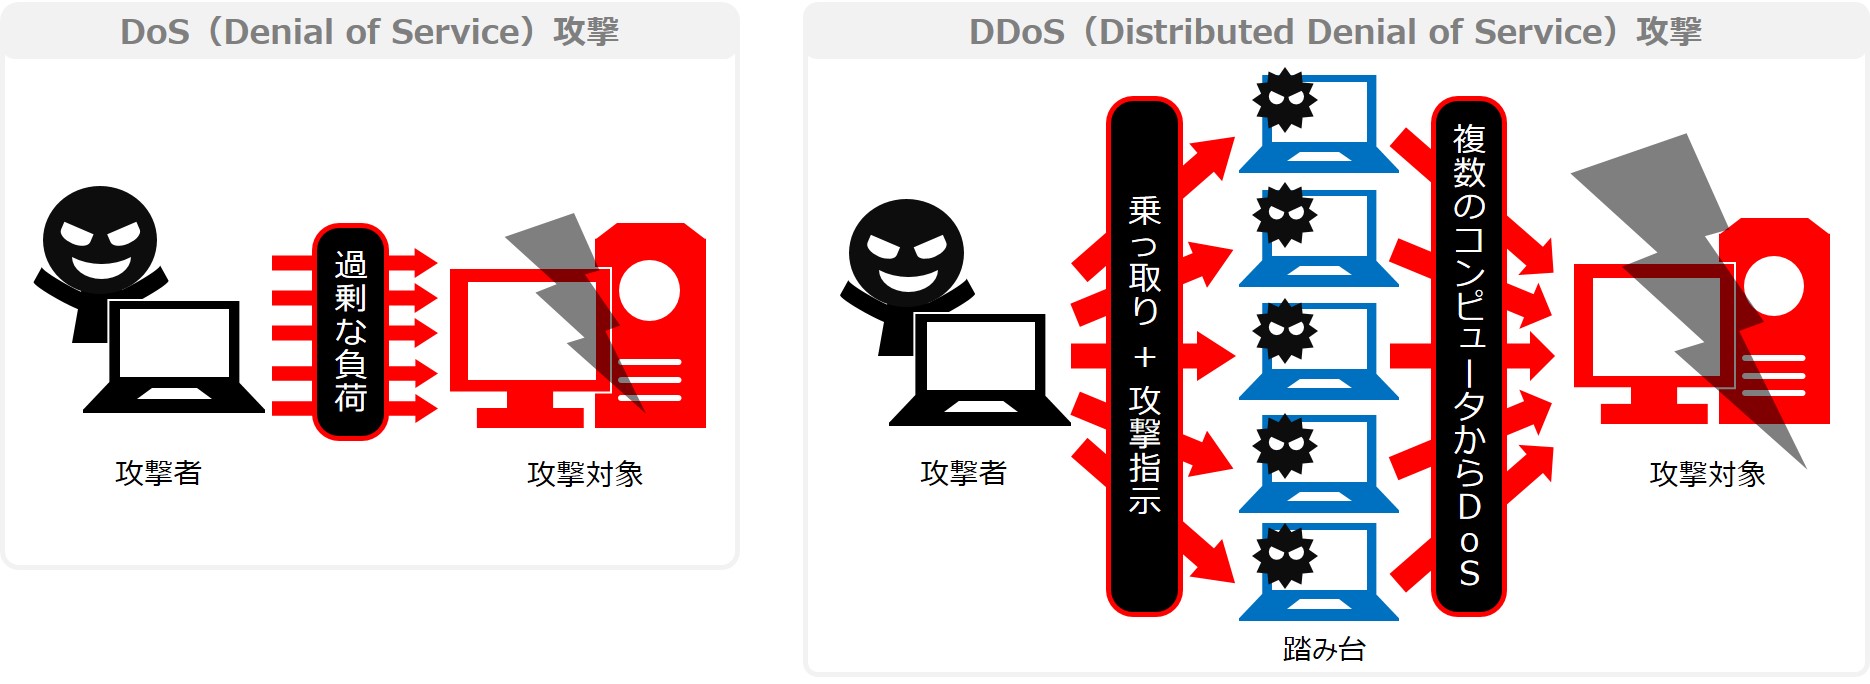
    DoS攻撃/DDoS攻撃の概要図

    DoS攻撃とDDoS攻撃は、どちらもサービスの停止や遅延を引き起こす攻撃です。大きな違いは、攻撃元の数と攻撃規模にあります。

    DoS攻撃では、攻撃元が限られている場合、特定のIPアドレスを遮断することで対応できる可能性があります。

    一方、DDoS攻撃では、数多くの端末から通信が送られるため、攻撃元を一括して遮断することが難しくなります。正常な利用者の通信まで遮断してしまうと、自らサービスを停止させる結果にもなりかねません。

    また、DDoS攻撃は、大量の通信を送り付けるだけでなく、Webサーバーやアプリケーションに負荷の高い処理を繰り返させる形で実行されることもあります。

    そのため、通信量だけを監視するのではなく、アクセスパターンやリクエスト内容、処理負荷なども含めて異常を検知する必要があります。

    なぜDDoS攻撃が脅威なのか

    DDoS攻撃が企業にとって大きな脅威となる理由は、攻撃規模が大きいことだけではありません。攻撃元が分散しており、正規のアクセスとの見分けが難しい点にあります。

    多数の端末から同時に攻撃される

    DDoS攻撃では、ボットネットに組み込まれた多数の端末が利用されます。

    攻撃元が世界中に分散している場合、個別のIPアドレスを遮断しても、別の端末から攻撃が続く可能性があります。

    また、攻撃元となる端末の多くは、一般の企業や個人が利用しているパソコン、サーバー、IoT機器などです。そのため、単純に特定の国や地域からの通信を遮断するだけでは、攻撃を防げないことがあります。

    正規のアクセスと区別しにくい

    DDoS攻撃には、ネットワーク回線を大量の通信で埋め尽くす攻撃だけでなく、通常のWebアクセスとよく似たリクエストを繰り返す攻撃もあります。

    例えば、検索機能やログイン画面、商品一覧、APIなど、サーバー側で比較的大きな処理が必要となる機能にアクセスを集中させる手法です。

    通信そのものは通常のアクセスと似ているため、攻撃だけを正確に遮断することが難しくなります。

    短時間でも大きな損失につながる

    Webサイトやオンラインサービスが停止すると、企業にはさまざまな影響が生じます。

    • 商品やサービスの販売機会を失う
    • 顧客がサービスを利用できなくなる
    • コールセンターや問い合わせ窓口への連絡が増える
    • 復旧対応や原因調査に人的コストがかかる
    • 顧客や取引先からの信用が低下する
    • SLA違反や契約上の問題が発生する

    ECサイトや予約サービス、金融サービス、オンラインゲーム、SaaSなど、インターネット上でサービスを提供する企業では、短時間の停止でも売上や顧客満足度に大きな影響を与える可能性があります。

    別の攻撃と同時に行われることがある

    DDoS攻撃は、単独で実行されるとは限りません。

    大量のアラートや障害対応によって企業の担当者を混乱させ、その間に別のシステムへの不正アクセスを試みるなど、陽動目的で利用される可能性もあります。

    DDoS攻撃が発生した場合には、サービス復旧だけに集中するのではなく、不審なログインや設定変更、マルウェア感染、情報漏えいなど、別の異常が発生していないかも確認することが重要です。

    企業が取るべき対策

    DoS攻撃やDDoS攻撃を完全に防ぐことは容易ではありません。特に大規模なDDoS攻撃では、自社のサーバーやネットワーク機器だけで防御することは難しく、通信が自社環境に到達する前の段階で対処する必要があります。重要なのは、単一の製品や設定だけに依存せず、複数の対策を組み合わせることです。

    1. 必要のないサービス・プロセス・ポートは停止する
    2. OSや機器、ソフトウェアを更新する
    3. リクエスト数やデータ容量を制限する
    4. CDNやDDoS対策サービスを利用する
    5. 脆弱性対策が施されたパッチを適用する
    6. WAFを導入する
    7. システムを冗長化する
    8. 通信状況を監視する
    9. 脆弱性診断を実施する
    10. DoS攻撃/DDoS攻撃の端緒になりうる各種の不備を見つけて直す

    自組織のセキュリティ状況を見直し、リスク状況を把握することにより、攻撃に備えることが大切です。どの対策のほうがより効果があるということではなく、それぞれ防御するレイヤーが異なるので複数組み合わせていく、「多層防御」がより効果的です。

    WAF(ウェブアプリケーションファイアウォール)

    WAFでは大量に不正に送信される大量のパケットのブロックや、一時的にアクセスが集中した際にはサーバが停止する前にアクセスの制限をかけるなどができます。また、適切なシグネチャ(Webアプリケーションへのアクセスパターンの定義ファイル)を設定しておくことで、攻撃コードの送信を検知して攻撃コードがアプリケーションに届く前に不正なコードの送信としてWAFで止めることが可能になります。

    Webアプリケーション脆弱性診断

    脆弱性診断を行うことで予め管理しているWebアプリケーションの脆弱性状況を把握し、脆弱性の修正を行うことによってスキャンされた際に脆弱性情報としてハッカーの目に留まることを防げます。脆弱性を悪用した攻撃についても同様でそもそも悪用できそうな脆弱性がない、という状態を維持することができます。

    Webアプリケーション脆弱性診断のサービスバナー

    脆弱性や設定不備に起因するDoS攻撃は予防できる

    DoS攻撃/DDoS攻撃は攻撃の発生に気づくのが難しいという話を記事内で述べましたが、一方で、防ぐことができるタイプの攻撃も存在します。

    一部のWebサイトでは、「長大な文字列を受け入れてしまう」「ファイルの容量を制限しない」など、DoS攻撃につけ込まれてしまう問題が存在することがあります。また、ネットワーク関連の設定の不備によってDoS攻撃を受ける可能性も存在します。しかし、こうした脆弱性は、修正による回避が可能です。

    また、あなたの企業が直接DoS攻撃の攻撃対象とならなくても、上述のような脆弱性を放置しておくとDDoS攻撃の踏み台にされることもあります。その対策としては、各種機器・OS・ソフトウェアの脆弱性管理を適切に行うことや、脆弱性診断等のセキュリティ診断を定期的に実施して未知のリスクを把握し、対処することが重要です。


    ここで余談ではありますが、診断実施に伴う「あるある」エピソードを。
    セキュリティ診断を行う際には、必ず、実施の年月日や時間帯を関連する部署に周知しなくてはなりません。実は、診断実施に伴って事業部門等が「DoS攻撃が発生した!」と勘違いすることが、しばしばあるのです。もちろん、一般にインターネット上に公開しているシステムの場合には業務に差し支えるような検査の仕方をしないというのが大前提ですが、それでも、大量の問合せ等が発生すると何も知らされていない担当部署はサイバー攻撃と勘違いすることがあります。ついでにこの際に抜き打ちで社内のサイバー訓練を・・・と目論みたい気持ちが出たとしても、それを実行に移すのは大変危険です。訓練は訓練させる側にきちんとした検証シナリオがあってこそ効果を発揮します。まずは関係各所との連携を徹底するところから始めましょう。


    DDoS攻撃では、サービス復旧だけでなく、不正アクセスや情報漏えいの有無も確認することが重要です。初動対応の流れや確認すべきポイントについては、こちらの記事で詳しく解説しています。
    「DDoS攻撃を受けたらどうする?―初動対応から復旧までの流れを解説―」

    まとめ

    DoS攻撃とDDoS攻撃は、どちらもサーバーやネットワークに負荷をかけ、サービスの遅延や停止を引き起こす攻撃です。

    DoS攻撃は1台または少数の端末から行われることが多いのに対し、DDoS攻撃は多数の端末から同時に実行されます。

    DDoS攻撃は、攻撃元が分散しているため特定や遮断が難しく、正規のアクセスと攻撃通信を見分けにくい点が特徴です。

    企業は、CDNやWAF、DDoS対策サービス、システムの冗長化、通信監視などを組み合わせて、被害を抑える必要があります。

    また、脆弱性や設定不備を悪用するDoS攻撃については、OSやソフトウェアの更新、不要なサービスの停止、アクセス制御の見直し、脆弱性診断などによってリスクを低減できます。

    攻撃を完全に防ぐことだけを目指すのではなく、異常を早期に検知し、サービスへの影響を最小限に抑え、迅速に復旧できる体制を整えておくことが重要です。

    公開日:2022年8月3日
    更新日:2026年8月5日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    WordPress脆弱性「wp2shell」とは?影響・対象バージョン・対策を解説

    Share
    wp2shellとは?WordPress脆弱性の対象バージョンと対策アイキャッチ画像

    2026年7月、WordPress Coreに存在する2件の脆弱性を悪用し、認証前から管理者権限の取得や任意コード実行(RCE)につながる攻撃チェーン「wp2shell」が公表されました。WordPress.orgは修正版を公開し、対象バージョンへの強制自動更新を有効化していますが、すでにPoCや実攻撃が確認され、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)も「Known Exploited Vulnerabilities(KEV)カタログ」へ登録しています。本記事では、wp2shellの対象バージョンや仕組み、確認されている攻撃、侵害確認のポイント、企業が取るべき対策を解説します。

    ※本記事は2026年7月24日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

    まず確認したいポイント

    • 影響を受けるバージョン:WordPress 6.9.0~6.9.4、7.0.0~7.0.1(6.8.0~6.8.5もSQLインジェクションの影響あり)
    • 対応方法:修正済バージョン(WordPress 6.9.5/7.0.2/6.8.6)へ更新
    • 更新後の確認:稼働バージョンと侵害の有無(管理者アカウント・プラグイン・PHPファイル・ログ)

    自動更新が有効でも、更新が正常に完了しているとは限りません。実際に稼働しているバージョンを確認し、修正前のバージョンを公開していた場合は、更新に加えて侵害の有無も確認する必要があります。

    wp2shellの対象バージョン

    wp2shellの影響範囲はWordPressのバージョンによって異なります。まずは利用中のバージョンが対象かどうかを確認してください。特にWordPress 6.8系について、「wp2shellのRCE対象外」と「今回の脆弱性の影響をまったく受けない」を混同しないことが大切です。

    WordPressバージョンCVE-2026-60137CVE-2026-63030wp2shellによる未認証RCE修正済バージョン
    6.8未満対象外対象外対象外今回の2件については対象外。ただし、サポート状況を踏まえ最新バージョンを推奨
    6.8.0~6.8.5影響あり対象外対象外6.8.6
    6.9.0~6.9.4影響あり影響あり影響あり6.9.5
    7.0.0~7.0.1影響あり影響あり影響あり7.0.2
    7.1 Beta 1影響あり影響あり影響あり7.1 Beta 2

    WordPress.orgは重大性を踏まえ、影響を受けるサイトへの強制自動更新を有効化しました。ただし、自動更新が無効な環境や、ファイル権限・通信の問題で更新に失敗した環境、運用上の理由でバージョンが固定されている環境も考えられます。自動更新の設定ではなく、現在稼働中のバージョンを基準に影響を判断してください。

    wp2shellとは

    wp2shellは単独の脆弱性名や3件目のCVEではありません。WordPress Coreに存在するCVE-2026-60137とCVE-2026-63030を連鎖させ、認証前のSQLインジェクションから管理者権限の取得、さらに任意コード実行へつなげる攻撃チェーンの通称です。

    脆弱性概要wp2shellでの役割
    CVE-2026-60137WP_Queryのauthor__not_inパラメータに関するSQLインジェクション攻撃者がデータベース処理を不正に操作する足掛かりになる
    CVE-2026-63030WordPress REST APIのバッチ処理で発生するルート混同本来の検証と異なる処理経路を使わせ、SQLインジェクションを認証前から到達可能にする

    WordPressのREST APIには、複数のサブリクエストをまとめて処理するバッチ機能があります。脆弱なバージョンでは、サブリクエストの入力を検証したルートと、実際に処理するルートの対応関係がずれる場合があります。その結果、本来は型や値を検証されるはずの入力が、適切な検証を受けないままデータベース処理へ到達し、SQLインジェクションが成立します。

    発見者が示したフルチェーンでは、SQLインジェクションを起点に複数のWordPress内部処理を悪用し、一時的に管理者権限でREST APIを実行させて新しい管理者アカウントを作成します。その後、プラグインのアップロード機能を悪用して任意コード実行へ至ります。

    wp2shellは脆弱なプラグインやテーマを前提とせず、WordPress Coreの脆弱性を連鎖させる攻撃です。Searchlight Cyberは、「脆弱なプラグインを必要とせず、標準的なWordPress環境で成立し得る」と説明しています*4。一方、Cloudflareは、同社が確認したRCE経路について「永続オブジェクトキャッシュを使用していない場合」という条件を示しています*2。永続オブジェクトキャッシュを使用していても、SQLインジェクション自体の影響は残るため、構成にかかわらず、影響を受けるWordPress Coreは修正版へ更新することが重要です。

    wp2shellの影響

    GitHubで公開された「Icex0/wp2shell-poc」は、Searchlight Cyberの公式チェッカーではなく、第三者による独立したPoCです。公開されたPoCには、SQLインジェクションの確認から管理者アカウント作成、任意コード実行までを再現する機能が実装されています。

    公開されたPoCには、SQLインジェクションの確認から管理者アカウントの作成、任意コード実行までを再現する機能が実装されています。これにより、攻撃の検証や自動化が容易になりました。PoCの利用は、許可を得た環境での検証に限定すべきです。

    実攻撃とKEV登録状況

    修正版の公開後、複数のPoCが公開され、実環境では悪性プラグインやWebシェルを設置する攻撃も確認されました。

    Wizは7月20日、同社が可視化できるクラウド環境において、複数の攻撃者が脆弱なWordPressを悪用した事例を確認したと報告しました*3。観測された活動には、悪性WordPressプラグインのアップロード、PHP Webシェルの設置、管理画面へのアクセス、管理者名やメールアドレスの列挙、ローカルファイルインクルージョンの試行が含まれます。一方、同社は同日時点で、横展開やデータ流出は確認していないとも述べています。

    7月21日には、米国CISAがCVE-2026-60137とCVE-2026-63030をKEVカタログへ追加しました。KEVへの登録は、実際の悪用を裏付ける証拠があることを示します。ただし、攻撃件数や国内での被害規模まで示すものではありません。それでも、修正版公開後の短期間にPoCと実攻撃が確認されていることから、対象バージョンのWordPressをインターネットへ公開している場合は、対象環境では定期メンテナンスを待たず、緊急性の高いパッチとして扱う必要があります。

    国内では独立行政法人情報処理推進機構(IPA)が7月22日に注意喚起を公開*4しています。また、JPCERT/CCも7月23日に「複数のセキュリティ企業が悪用を確認している」として、修正版への更新を呼びかけています*5。

    侵害確認のポイント

    ステップ1:稼働バージョンと公開期間を確認する

    • 現在のWordPress Coreのバージョンを確認する
    • 修正版へ更新済みの場合も、それ以前に脆弱な状態で公開していた期間がないか確認する(少なくとも2026年7月17日以降、可能であれば保存されている範囲全体のログを対象にする)
    • DNS、クラウド、レンタルサーバー、外部委託先を含め、管理対象外のWordPressや検証用サイトを含め、組織が現在公開されているWeb資産を棚卸しする

    ステップ2:REST APIのバッチエンドポイントへの通信を調べる

    • WebサーバーやWAFのログで /wp-json/batch/v1 および ?rest_route=/batch/v1 への不審なリクエストを確認する
    • HTTP 207の応答、wp2shell/rezwp2shell を含むUser-Agentを補助的な手掛かりとして確認する(※単独で攻撃成功を示すものではない)
    • 送信元、リクエスト内容、後続する管理画面へのアクセス、ファイル作成などを時系列で突き合わせる

    バッチAPIは正規の処理でも使われるため、HTTPステータスだけで侵害を断定することはできません。PoC固有のUser-Agentも容易に変更できる点に注意してください。

    ステップ3:管理者アカウント、プラグイン、PHPファイルを確認する

    • WordPressのユーザー一覧で、作成者や作成時刻に心当たりのない管理者アカウントがないか確認する
    • インストールした記録のないプラグインがないか確認する
    • wp-content/pluginsやキャッシュ領域に追加・変更されたPHPファイルがないか確認する
    • Webサーバープロセスからシェルや不審な子プロセスが起動された記録がないか確認する

    既知のファイル名やハッシュとの一致だけに頼るべきではありません。公開PoCは改変でき、攻撃者も名称や配置先を変えられます。通信、アカウント、ファイル、プロセスという複数の痕跡から判断してください。侵害の疑いがある場合は、証拠を保全したうえで対象を隔離し、組織のインシデント対応手順に従って調査を進めます。

    今すぐ行うべき対策

    WordPress Coreを修正版へ更新

    根本対策は、6.8系なら6.8.6、6.9系なら6.9.5、7.0系なら7.0.2への更新です。別のブランチへ移行する場合は、そのブランチで今回の脆弱性が修正済みのバージョンを選びます。WordPressの管理画面だけでなく、構成管理ツールやホスティング事業者の管理画面も確認し、更新後に実際のバージョンが切り替わったことを検証します。

    本番サイトの更新では、バックアップと復旧手順を確認し、プラグインやテーマとの互換性も検証します。ただし、今回のように実悪用が確認された脆弱性では、通常の更新サイクルをそのまま適用せず、リスクに応じて緊急変更として扱う判断が必要です。

    すぐに更新できない場合はWAFで一時的に遮断

    直ちにアップデートできない場合、Searchlight Cyberは暫定策として、未認証のバッチAPIへのアクセスを制限する方法を示しています。WAFやリバースプロキシで/wp-json/batch/v1とrest_route=/batch/v1の両方を対象にし、外部からの未認証アクセスを遮断します。

    遮断条件は、URLをデコード・正規化した後の値で判定し、受信時のHTTPメソッドだけで絞り込まないようにします。サブディレクトリに設置したWordPressや、WAFを通らずオリジンサーバーへ直接接続できる経路も確認が必要です。

    この対策は、正規のREST API利用に影響する可能性があります。また、WAFは脆弱なコードを修正するものではなく、設定や通信経路によっては防御を迂回されるおそれもあります。あくまで更新までの一時的なリスク低減策と位置づけ、WordPress Coreのアップデートを先送りしないでください。

    更新後も侵害の有無を調査

    修正版への更新は、この2件の脆弱性を利用した新たな侵入を防ぐための根本対策です。ただし、更新前に作成された管理者アカウントやWebシェルは削除されません。脆弱な状態で公開していたサイトは、更新後もログ、アカウント、プラグイン、ファイル改変を確認します。

    侵害が確認された場合は、単に不審なファイルを削除して公開を再開するのではなく、影響範囲を特定し、信頼できるバックアップからの復旧、認証情報や秘密情報の変更、再侵入経路の遮断までを一連のインシデント対応として行う必要があります。

    よくある質問

    ▼ wp2shellはWordPressプラグインの脆弱性ですか?
    ▼ WordPress 6.8系はwp2shellの影響を受けますか?
    ▼ 自動更新を有効にしていれば対策済みですか?
    ▼ WAFだけでwp2shellを防げますか?
    ▼ wp2shellを利用した実攻撃は確認されていますか?
    ▼ 修正版へ更新すれば侵害調査は不要ですか?

    まとめ

    wp2shellは、WordPress Coreに存在する2件の脆弱性を組み合わせ、認証前から管理者権限の取得や任意コード実行(RCE)につながる攻撃チェーンです。対象となるWordPressバージョンでは、すでにPoCや実攻撃が確認され、CISAのKEVカタログにも登録されています。

    影響を受けるバージョンを利用している場合は、修正版への更新を速やかに実施してください。また、修正前のバージョンをインターネットに公開していた場合は、更新だけでなく、管理者アカウントやプラグイン、PHPファイル、アクセスログなどを確認し、侵害の有無も調査することが重要です。

    今回の事例は、脆弱性情報の公開後、短期間でPoCや実攻撃が確認された事例でもあります。今後の緊急対応を迅速化するため、平時から公開資産を継続的に把握できる運用体制を整えることが重要です。

    【関連記事】

    【参考情報】


    【コラム】AIを活用した脆弱性研究

    今回のwp2shellは、AIを活用した脆弱性研究の事例としても注目されました。Searchlight CyberのAdam Kues氏は、GPT-5.6 Sol Ultraをコード監査に活用し、約10時間で攻撃チェーンを構築できたと報告しています。一方で、調査対象の選定や検証、WordPressへの責任ある報告は研究者自身が行っており、「AIが単独で脆弱性を発見した」わけではありません。本件は、AIの活用によって脆弱性研究が効率化される一方、修正版公開後からPoCや実攻撃が出現するまでの期間が短くなる可能性を示した事例としても注目されています。

    参考:

    編集責任:木下


    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

    最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】

    Share
    「APT攻撃とは?標的型攻撃との違いと企業リスクを解説」アイキャッチ画像

    APT(Advanced Persistent Threat)攻撃とは、特定の企業や組織を狙い、長期間にわたって侵入・潜伏しながら情報窃取や破壊活動を行う高度なサイバー攻撃です。近年は国家支援型攻撃グループだけでなく、重要インフラや製造業、研究機関などを狙う攻撃も増えています。本記事ではAPT攻撃の特徴や標的型攻撃との違い、企業が直面するリスク、サプライチェーン攻撃との関係について分かりやすく解説します。

    APT攻撃とは

    APTとは、「Advanced Persistent Threat」の略で、日本語では高度持続的脅威と訳されます。日本では「持続的標的型攻撃」と呼ばれることもあります。APT攻撃は、不特定多数を狙う一般的なサイバー攻撃とは異なり、特定の企業や組織を標的として、長期間にわたり継続的に攻撃を行う点が大きな特徴です。

    攻撃者はまず、対象企業の事業内容や組織体制、利用しているシステム、取引先などを事前に調査します。その後、標的型メールやVPN機器の脆弱性、サプライチェーンなどを悪用してネットワークへ侵入し、内部で権限を拡大しながら目的の情報へ到達します。

    APT攻撃では、一度侵入しただけで攻撃を終えることはほとんどありません。攻撃者は数週間から数か月、場合によっては数年にわたってネットワーク内へ潜伏し、継続的に情報収集や認証情報の窃取を行います。検知を避けるために正規ツールを悪用したり、通信を暗号化したりするなど、痕跡を残しにくい手法を用いることも少なくありません。

    APT攻撃の特徴

    APT攻撃には、次のような特徴があります。

    • 特定の企業・組織を狙って計画的に実施される
    • 長期間にわたりネットワーク内へ潜伏する
    • 情報窃取や機密情報の取得を主な目的とする
    • 正規ツールや管理者権限を悪用して検知を回避する
    • 一つの攻撃手法ではなく、複数の手法を組み合わせて実行される

    近年は、ランサムウェア攻撃の前段階としてAPT型の侵入手法が利用されるケースも増えています。まずネットワーク内へ侵入して情報収集を行い、その後にランサムウェアを展開することで被害を最大化する攻撃も確認されています。

    APT攻撃の具体的な侵入方法や攻撃の流れについては、関連記事で詳しく解説しています。
    「APT攻撃の手口とは―侵入から情報窃取までの流れを解説」

    標的型攻撃との違い

    項目標的型攻撃APT攻撃
    対象特定組織特定組織
    目的侵入・感染長期間情報窃取
    期間短期〜中期長期
    潜伏少ない非常に長い
    攻撃者犯罪者も多い国家支援型が多い

    APT攻撃と混同されやすい言葉に「標的型攻撃」があります。どちらも特定の企業や組織を狙う攻撃ですが、意味は同じではありません。標的型攻撃とは、特定の標的を狙って実施される攻撃手法全般を指します。代表例として、取引先を装ったメールに添付ファイルやURLを送り付ける「標的型メール攻撃」が知られています。一方、APT攻撃は、侵入から情報窃取までを含めた長期間の攻撃活動全体を指します。標的型メールはAPT攻撃における「初期侵入の手段」の一つであり、APT攻撃そのものではありません。つまり、APT攻撃は一つの攻撃手法ではなく、複数の攻撃を組み合わせた攻撃キャンペーンと考えると理解しやすいでしょう。

    例えば、APT攻撃では次のような手法が組み合わせて利用されます。

    • 標的型メール攻撃
    • VPN機器や公開サーバの脆弱性攻撃
    • 水飲み場攻撃(Watering Hole Attack)
    • サプライチェーン攻撃
    • 認証情報の窃取
    • 正規ツールを利用した内部活動(Living off the Land)

    このように、攻撃者は状況に応じて複数の侵入経路や攻撃技術を使い分け、目的を達成するまで活動を継続します。

    標的型攻撃について詳しく知りたい方は、「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説【2026年版】」の記事もあわせてご覧ください。

    APT攻撃が企業にもたらすリスク

    APT攻撃の目的は、単にマルウェアへ感染させることではありません。攻撃者は企業のネットワークへ長期間潜伏しながら、機密情報や認証情報を収集し、最終的な目的を達成するまで活動を続けます。そのため、被害は情報漏えいだけでなく、事業継続や企業価値にも大きな影響を及ぼす可能性があります。

    機密情報・知的財産の漏洩

    APT攻撃で最も多い目的の一つが、機密情報や知的財産の窃取です。攻撃対象となる情報は、顧客情報や従業員情報だけではありません。企業の設計図や研究開発データ、営業戦略、契約情報など、事業競争力に直結する情報が狙われるケースも少なくありません。例えば製造業では設計データや製造技術、製薬会社では研究データ、IT企業ではソースコードや認証情報などが標的となることがあります。一度これらの情報が外部へ持ち出されると、競争優位性の低下や営業秘密の流出につながり、被害の回復が難しくなる場合もあります。

    認証情報の窃取と継続的な侵害

    APT攻撃では、攻撃者はネットワークへ侵入した後、管理者アカウントやVPNアカウント、クラウドサービスの認証情報などを取得しようとします。認証情報を入手すると、マルウェアを利用しなくても正規ユーザーとしてシステムへアクセスできるようになるため、長期間にわたり不正アクセスを継続できる可能性があります。また、一度取得した認証情報を利用してクラウド環境やグループ会社、委託先へ侵入範囲を広げるケースも確認されています。

    業務停止・サービス停止

    APT攻撃は情報窃取を主な目的とする一方で、企業の業務継続へ影響を与える場合もあります。例えば、サーバの停止、社内システムの利用停止、クラウドサービスへのアクセス不能、メールシステムの停止などにより、通常業務が継続できなくなることがあります。近年では、情報を窃取した後にランサムウェアを展開するケースも増えており、「情報漏洩」と「システム停止」が同時に発生する事例も珍しくありません。

    社会的信用の低下

    APT攻撃による情報漏えいが公表されると、企業にはインシデント対応だけでなく、顧客や取引先への説明、関係機関への報告、問い合わせ対応など、多くの対応が求められます。また、機密情報や個人情報の漏洩が確認された場合には、企業の社会的信用が低下し、新規取引の停止や契約の見直しにつながることもあります。近年ではサイバーセキュリティへの取り組みが企業評価の一つとなっており、APT攻撃への備えは情報システム部門だけでなく、経営課題としても重要性が高まっています。

    APT攻撃とサプライチェーン攻撃の関係

    APT攻撃を理解するうえで欠かせないのが、「サプライチェーン攻撃」との関係です。近年のAPT攻撃では、標的企業へ直接侵入するのではなく、取引先や委託先、ソフトウェアベンダーなどを経由して侵入するケースが増えています。攻撃者にとって、セキュリティ対策が強固な企業へ直接侵入するよりも、セキュリティレベルが相対的に低い関連企業を経由した方が、目的を達成しやすい場合があるためです。

    なぜサプライチェーンが狙われるのか

    企業は多くの取引先や外部サービスと連携して業務を行っています。例えば、クラウドサービス、システム開発会社、保守・運用ベンダー、MSP(マネージドサービスプロバイダー)、ソフトウェア更新サービスなどは、企業システムへ高い権限を持ってアクセスする場合があります。攻撃者はこうした信頼関係を悪用し、委託先やソフトウェアの更新プログラムなどを経由して標的企業へ侵入することがあります。そのため、自社だけでなく、サプライチェーン全体のセキュリティを考慮した対策が求められています。

    APT攻撃ではサプライチェーンが重要な侵入経路となる

    APT攻撃では、攻撃者は侵入に成功する可能性が高い経路を選択します。近年確認されている侵入経路には、

    • VPN機器の脆弱性
    • リモートアクセス機器
    • クラウドサービス
    • 標的型メール
    • サプライチェーン経由

    などがあります。サプライチェーン攻撃はその中でも特に影響範囲が広く、一つの委託先やソフトウェアベンダーが侵害されることで、多数の企業へ被害が波及するおそれがあります。実際に近年発生した大規模インシデントでも、ソフトウェア更新機能やファイル転送ソフトの脆弱性などが悪用され、多くの企業や政府機関が影響を受けました。

    こうした事例については、「APT攻撃事例から学ぶ―国内外の被害事例と企業が取るべき対策」で詳しく紹介します。

    APT攻撃は企業規模を問わず対策が必要

    APT攻撃というと、政府機関や大企業だけが狙われるイメージを持たれることがあります。しかし現在では、中堅・中小企業が取引先への侵入口として狙われるケースも少なくありません。「自社には狙われるほどの情報はない」と考えるのではなく、「取引先との関係性を悪用される可能性がある」という視点で対策を考えることが重要です。そのためには、自社システムだけでなく、委託先のセキュリティ評価やサプライチェーン全体のリスク管理にも目を向ける必要があります。

    APT攻撃への基本的な備え

    APT攻撃にせよ、サプライチェーン攻撃にせよ、いまや完璧な防御を望むのは困難となっています。こうした脅威への対策における重要なポイントは2つあります。

    「攻撃・侵入される前提」で取り組む

    侵入への対策
    目的:システムへの侵入を防ぐ
      侵入後の対策
    目的:侵入された場合の被害を最小化する
    ・多要素認証の実装 ・不要なアカウント情報の削除(退職者のアカウント情報など)
    ・公開サーバ、公開アプリケーションの脆弱性を迅速に発見・解消する体制の構築
    ・VPNやリモートデスクトップサービスを用いる端末
    ・サーバのバージョン管理(常に最新バージョンを利用) ・ファイアウォールやWAFによる防御 など 
      ・社内環境におけるネットワークセグメンテーション
    ・ユーザ管理の厳格化、特権ユーザの限定・管理(特にWindowsの場合)
    ・侵入検知(IDS/IPSなど)、データバックアップといった対策の強化
    ・SIEMなどでのログ分析、イベント管理の実施
    ・不要なアプリケーションや機能の削除・無効化
    ・エンドポイントセキュリティ製品によるふるまい検知の導入
    対策の有効性の確認方法
    ・脆弱性診断
    ・ペネトレーションテスト
      ・ペネトレーションテスト

    近年では、従来型のアンチウイルス製品だけでは検知が難しいAPT攻撃への対策として、EDR(Endpoint Detection and Response)の導入も広がっています。EDRは、端末上で発生する不審な挙動や侵害の兆候を検知・記録し、侵入後の迅速な対応や被害拡大の防止を支援します。APT攻撃のように長期間潜伏する攻撃への対策として重要な役割を担っています。

    侵入を前提とした多層防御

    • 標的型攻撃メール訓練等による社員のセキュリティ
    • 教育インシデント時の対応フロー・ポリシー・ガイドラインの整備策定・見直し
    • 情報資産の棚卸
    • ゼロトラスト

    近年では「侵入される可能性」を前提としたゼロトラストの考え方が広く採用されています。社内外を問わずすべてのアクセスを検証し、利用者や端末ごとに適切なアクセス制御を行うことで、万が一APT攻撃による侵入を許した場合でも、被害の拡大を抑えることが期待できます。

    攻撃・侵害されることが前提の時代において、被害を受けてから慌てて対応するのではなく、予防的対策をしっかり行い、かつセキュリティ事故発生時に影響を最小限に抑えられる体制および環境作りを心掛けましょう。

    APT攻撃対策については、検知・監視・初動対応まで含めて「APT攻撃対策とは―検知・監視・初動対応の考え方」で詳しく解説しています。

    まとめ

    APT攻撃は単なる標的型メールではなく、長期間にわたり情報収集・侵入・潜伏・情報窃取をAPT攻撃は、特定の企業や組織を標的として長期間にわたり侵入・潜伏し、情報窃取や破壊活動を行う高度なサイバー攻撃です。標的型メールだけでなく、VPN機器の脆弱性やサプライチェーン、認証情報の悪用など、複数の手法を組み合わせて侵入するため、単一のセキュリティ対策だけで防ぐことは困難です。また、近年では国家支援型攻撃グループによる活動だけでなく、ランサムウェア攻撃の前段階としてAPT型の手法が利用されるケースも増えており、企業規模を問わず対策が求められています。企業には、侵入を完全に防ぐことだけではなく、「侵入される可能性」を前提として、早期検知・迅速な対応・被害最小化までを含めた多層的なセキュリティ対策を整備することが重要です。

    APT攻撃についてさらに理解を深めたい方は、以下の記事もあわせてご覧ください。

    【関連記事】

    • APT攻撃の手口とは―侵入から情報窃取までの流れを解説
    • APT攻撃対策とは―検知・監視・初動対応の考え方
    • APT攻撃事例から学ぶ―国内外の被害事例と企業が取るべき対策

    公開日:2025年10月22日
    更新日:2026年6月17日

    編集責任:木下


    APT攻撃への備えをご検討中の方へ

    APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


    ウェビナー開催のお知らせ

    最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    アフラック不正アクセスで約438万人の個人情報漏洩 ―保険会社を狙うサイバー攻撃のリスクと企業が取るべき対策

    Share
    「アフラック不正アクセスで約438万人の個人情報漏洩」アイキャッチ画像

    保険会社が保有する個人情報は、単なる氏名や住所にとどまりません。契約内容、証券番号、保障内容、口座情報など、生活や資産に深く関わる情報が含まれるため、ひとたび情報漏えいが発生すると、なりすまし連絡やフィッシング詐欺、電話詐欺などに悪用される恐れがあります。

    アフラック生命保険は2026年6月30日、「契約者専用サイト「アフラック よりそうネット」などのシステムが第三者による不正アクセスを受け、顧客の個人情報を含む一部情報が漏えいした」と公表しました。対象となる顧客数は約438万人で、このうち約23万人については保険料振替口座情報も含まれるとされています。現時点で、本件に関わる情報の不正利用は確認されていません。 本記事では、アフラックの不正アクセス事案の概要を整理しながら、保険会社や金融機関、個人情報を扱う企業が見直すべきサイバーセキュリティ対策、情報漏えい対策、インシデント対応のポイントを解説します。

    ※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

    アフラックで発生した不正アクセスと個人情報漏洩の概要

    アフラック生命保険の公式発表*6によると、不正アクセスを受けたのは、契約者専用サイト「アフラック よりそうネット」などのシステムです。「アフラック よりそうネット」は、契約内容の確認や住所・電話番号の変更などを、パソコンやスマートフォンから行える契約者向けサイトと説明されています。

    漏洩した顧客関連の情報には、氏名、生年月日、性別、住所、電話番号、証券番号、保障内容、保険料振替口座情報などが含まれます。保険料振替口座情報には、金融機関名、支店名、預金種類、口座番号、口座名義などが含まれるとされています。一方で、「マイナンバーおよびクレジットカード情報は含まれていない」と公表されています。漏洩件数は、顧客数で約438万人です。そのうち、漏洩した項目に保険料振替口座情報が含まれる顧客数は約23万人とされています。また、代理店関連の個人情報として、代理店代表者氏名、代理店住所、代理店電話番号など、約4万店分の情報も漏洩したとのことです。

    不正アクセスはいつ発生し、いつ判明したのか

    公式発表によれば、情報漏洩が判明したのは2026年6月25日です。同日、アフラックは当該不正アクセスを遮断し、不正アクセスの拡大を防ぐため、関連するシステムを停止しました。その後の調査で、不正アクセスが最初に発生したのは2026年6月15日であり、6月25日までに複数回、不正にアクセスされていたことが確認されています。一方で、原因の詳細は「調査中」とされています。現時点で、脆弱性の悪用、認証情報の窃取、内部アカウントの悪用、ランサムウェア攻撃など、具体的な攻撃手口は公表されていません。

    現在停止しているサービスと顧客対応

    アフラックは、不正アクセスの拡大を防ぐため、一部システムを停止しています。公式ページでは、よりそうネット、人間ドック・健診予約サービス、妊活コンシェルジュサービス、オンライン家計簿サービス「マネーフォワード for アフラック」、アフラックAIサポートコンシェルジュなどが、現在利用できないサービスとして案内されています。ただし保険金・給付金の請求をはじめとする各種問い合わせや手続きは、「コールセンターなどで通常どおり受け付けている」と説明されています。対象となる顧客には、「順次、お詫びとお知らせの文書を送付する」としており、「金融庁・警察等の関係機関にも報告済み」とのことです。 システム停止は、利用者にとって不便を生みます。しかし、不正アクセスの範囲が判明していない段階で関連システムを止める判断は、被害拡大を抑えるうえで重要な初動対応です。

    独立行政法人情報処理推進機構(IPA)が公開している「情報漏えい発生時の対応ポイント集」でも、不正アクセスによって個人情報や機密情報が漏えいする危険性が確認された場合、ネットワークからの切り離しやサービス停止などの処置が必要になると説明されています。

    なぜ保険会社の個人情報漏えいは深刻なのか

    今回のアフラック不正アクセス事案で注目すべき点は、漏洩した可能性のある情報の組み合わせです。氏名、住所、電話番号、生年月日だけでなく、証券番号や保障内容、保険料振替口座情報まで含まれる場合、攻撃者は「保険契約の確認」「給付金手続き」「口座情報の確認」「契約内容の更新」などを装った連絡を行いやすくなります。これは、単なるメールアドレス漏洩よりも、なりすましの説得力が高まりやすい情報漏洩といえます。

    フィッシング対策協議会はフィッシングについて、「実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取すること」と説明しています*2。今回の事案で実際にフィッシング被害が確認されたわけではありませんが、保険会社をかたる不審なメール、SMS、電話には十分な注意が必要です。 特に、金融機関名や口座番号が含まれる可能性がある顧客については、口座そのものから直ちに出金されるとは限らないものの、別の詐欺や本人確認の突破材料として悪用されるおそれがあります。アフラックも公式発表の中で、不審な連絡を受けた場合や、保険料振替口座における不審な取引などの懸念が生じた場合には、同社連絡先へ連絡するよう案内しています。

    企業が学ぶべきポイントは「侵入されない」だけではない

    サイバーセキュリティ対策というと、ファイアウォール、ウイルス対策ソフト、多要素認証、脆弱性診断など、「侵入を防ぐ対策」に目が向きがちです。もちろん、これらの対策は重要です。しかし、今回のように不正アクセスが複数回行われ、一定期間後に判明した事案を見ると、企業に求められるのは「侵入を完全に防ぐ」ことだけではありません。重要なのは、侵入の兆候を早期に検知し、被害範囲を特定し、必要なシステムを迅速に隔離し、顧客や関係機関へ適切に説明できる体制です。

    個人情報保護委員会では、「個人データの漏えい等が発生し、個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告および本人への通知が必要」と説明しています*3。該当する事態には、「財産的被害が生じるおそれがある事態」、「不正の目的をもって行われた漏えい等が発生した事態」、「1,000人を超える漏えい等が発生した事態」が含まれます。また、本人へ通知する際には、「概要、個人データの項目、原因などを、本人にとって分かりやすい方法」で伝える必要があります。企業の情報漏洩対応では、技術的な調査だけでなく、顧客への説明、問い合わせ対応、監督官庁への報告、再発防止策の公表までを一連のインシデント対応として設計しておく必要があります。

    関連記事:情報漏洩対策の基本を詳しく知りたい方へ

    情報漏洩対策は、不正アクセスを防ぐだけでは十分ではありません。情報漏洩が発生する原因や企業への影響、技術・運用・組織の3つの観点から取り組むべき対策について、基礎から分かりやすく解説しています。あわせてご覧ください。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    金融・保険業界で高まるサードパーティリスク管理の重要性

    今回のアフラックの事案について、現時点の公式発表では、委託先や外部サービスが侵入経路だったとは説明されていません。そのため、本件をサードパーティ起点のインシデントと断定することはできません。一方で、金融庁は金融分野のサイバーセキュリティ対策として、サードパーティ・サイバーセキュリティリスク管理の重要性を継続的に取り上げています*4。金融庁の関連資料では、金融機関が管理すべきサードパーティや、その先に存在するNthパーティの範囲、集中リスク、契約後の継続的なモニタリングなどが課題として示されています。

    アフラックでは2023年にも、業務委託先の外部業者において同社保有の個人情報の一部が流出した事案が公表されていました*5。この2023年事案では、対象となった顧客数は132万3,468人で、流出した個人情報の項目は姓のみ、年齢、性別、証券番号、保険種類番号、保障額、保険料などでした。今回の2026年事案とは発生経路や漏洩項目が異なるため同一視はできませんが、保険会社が扱う情報の価値と、外部委託先を含めた管理体制の重要性を考えるうえで、過去事例として参照できます。

    保険会社、金融機関、医療機関、自治体、BtoBサービス事業者など、重要な個人情報を扱う組織では、自社システムだけでなく、外部委託先、クラウドサービス、SaaS、開発会社、運用保守会社まで含めたリスク管理が欠かせません。契約時のセキュリティチェックだけで終わらせず、運用中の監査、ログ確認、脆弱性対応、インシデント発生時の連絡体制まで確認しておくことが重要です。

    企業が今すぐ見直すべきセキュリティ対策

    今回の事案から企業が学ぶべき第一のポイントは、個人情報を保管するシステムのアクセス管理です。顧客情報、契約情報、口座情報などを扱う管理画面では、多要素認証、IPアドレス制限、権限の最小化、休眠アカウントの棚卸し、特権IDの監視を徹底する必要があります。IDとパスワードだけに依存した認証は、フィッシングや認証情報漏えいによって突破されるリスクがあります。

    第二のポイントは、ログ監視と異常検知です。不正アクセスが発生しても、ログが取得されていなければ、侵入経路や閲覧された情報、被害範囲を後から正確に追うことが難しくなります。個人情報保護委員会のフォレンジック調査に関する資料でも、不正アクセスの原因や被害範囲を明らかにし、効果的な再発防止策につなげるために、ログなどの証拠保全が重要であることが示されています。

    第三のポイントは、インシデント発生時の復旧体制です。経済産業省の「サイバーセキュリティ経営ガイドライン Ver 3.0」では、インシデントにより業務停止等に至った場合に備え、復旧手順書の策定、復旧対応体制の整備、サプライチェーンも含めた実践的な演習の実施が必要であるとされています。顧客向けサービスを止める判断、代替手段の案内、問い合わせ窓口の設置は、平時に準備していなければ迅速に実行できません。

    第四のポイントは、個人情報の持ち方そのものの見直しです。すべての情報を同じシステムで参照できる状態にしていないか、業務上不要な項目まで保存していないか、口座情報などの重要情報に追加の保護措置を設けているかを確認する必要があります。情報漏えい対策では、侵入を防ぐことに加え、万が一侵入された場合でも漏洩範囲を最小化する設計が求められます。

    顧客側が注意すべきこと

    今回のアフラック不正アクセス事案では、現時点で情報の不正利用は確認されていないとされています。しかし、漏洩した可能性のある情報には電話番号や住所、証券番号、保障内容、口座情報が含まれるため、顧客側でも不審な連絡に注意する必要があります。もしも、「契約内容の確認が必要です」「保険料の引き落とし口座を再登録してください」「給付金の手続きに必要です」といった連絡があった場合でも、メールやSMSに記載されたURLを安易に開かず、公式サイトや正規の問い合わせ窓口から確認することが大切です。警察庁もフィッシング対策として、迷惑メッセージブロック機能の活用や、ID・パスワードの使い回しを避けることを呼びかけています*6。特に、保険会社や金融機関を名乗る電話で、暗証番号、認証コード、インターネットバンキングのログイン情報などを求められた場合は注意が必要です。正規の企業を装った連絡であっても、その場で情報を伝えず、いったん電話を切って公式窓口に確認する対応が安全です。

    まとめ 情報漏えい対策は「防御」から「検知・対応・復旧」へ

    アフラックの不正アクセスによる個人情報漏えいは、保険会社や金融機関だけの問題ではありません。顧客情報、契約情報、決済情報、口座情報、問い合わせ履歴などを扱うすべての企業にとって、情報漏えい対策とインシデント対応の重要性を改めて示す事案です。

    今回の公式発表で確認できるのは、約438万人の顧客情報が漏えいし、そのうち約23万人については保険料振替口座情報が含まれること、代理店約4万店分の情報も漏洩したこと、そして不正アクセスが6月15日から6月25日まで複数回確認されていることです。一方で、原因や攻撃手口の詳細は調査中であり、現時点で断定できる情報は限られています。

    企業に求められるのは、侵入を防ぐための対策だけではありません。異常を早く見つける監視体制、被害範囲を確認するログ管理、顧客へ説明できる情報整理、サービス停止時の代替手段、復旧手順、再発防止策までを含めた総合的なサイバーセキュリティ体制です。 個人情報漏洩は、発生してから対応を考えるのでは遅すぎます。自社の顧客情報がどこにあり、誰がアクセスでき、どのログが残り、インシデント発生時に誰が判断するのか。今回の事案を機に、企業は不正アクセス対策、脆弱性管理、ログ監視、委託先管理、インシデント対応計画を改めて見直す必要があります。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サッポロHD海外2社に不正アクセス ―海外グループ会社を狙うサイバー攻撃リスクとは

    Share
    「サッポロHD海外2社に不正アクセス」アイキャッチ画像

    サッポロホールディングスが公表した海外グループ会社2社への不正アクセスは、海外拠点を狙ったサイバー攻撃リスクを改めて浮き彫りにしました。現時点では情報漏洩の有無や影響範囲は調査中ですが、海外子会社や現地法人のセキュリティがグループ全体の事業継続や信頼に影響を及ぼす可能性があります。本記事では、本件の概要を整理するとともに、海外拠点が攻撃の入口になりやすい理由や、企業が見直すべき認証管理、ログ監視、脆弱性管理などの対策について解説します。

    ※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。


    サッポロホールディングス株式会社は2026年6月24日、同社の海外グループ会社2社のシステムに対して不正アクセスが発生したことを公表しました*7。対象となったのは、POKKA PTE. LTD.とSLEEMAN BREWERIES LTD.です。サイバー攻撃の恐れがある不正な通信ログを検知し、初動調査を行った結果、不正アクセスが判明したとされています。

    今回の事案で注目すべきなのは、国内本社ではなく海外グループ会社で不正アクセスが確認された点です。企業のグローバル展開が進むなか、海外子会社、海外拠点、現地法人、委託先、販売会社などを含めたセキュリティ対策は、もはや一部門だけの問題ではありません。サイバー攻撃は、もっとも守りが弱い場所から侵入し、グループ全体の信頼や事業継続に影響を及ぼす可能性があります。 サッポロホールディングスの公表によると、POKKA PTE. LTD.では2026年6月14日、SLEEMAN BREWERIES LTD.では同年6月17日に不正アクセスを確認しています。安全確保のため、関係するシステムや機器は遮断され、外部専門家の協力のもと原因や影響範囲の調査が進められています。公表時点では、情報漏洩の事実および影響範囲は確認中であり、国内事業への影響は確認されていません。また、2社への不正アクセスについて、現時点で因果関係は認められていないとされています。

    サッポロHDの海外グループ会社で何が起きたのか

    今回の不正アクセスは、サッポロホールディングスの海外グループ会社であるPOKKA PTE. LTD.とSLEEMAN BREWERIES LTD.において確認されました。POKKA PTE. LTD.は海外飲料事業、SLEEMAN BREWERIES LTD.は海外酒類事業に関係する企業です。サッポロホールディングスは海外酒類事業を北米中心に展開しており、海外飲料事業ではシンガポール、マレーシア、中東など約60か国でPOKKAブランドを展開していると説明しています。

    このことから、今回の事案は単なる「海外拠点のトラブル」として片付けるべきものではありません。企業が海外展開を進めるほど、システム、ネットワーク、アカウント、取引先、現地運用体制は複雑になります。国内本社のセキュリティレベルが高くても、海外子会社や現地拠点の監視体制、認証管理、端末管理、ログ管理が十分でなければ、攻撃者にとって侵入口になり得ます。ただし、現時点で公表されている情報からは、ランサムウェア攻撃であったか、特定の攻撃グループが関与したか、どのような情報が外部に流出したかは確認できません。したがって、本件を「情報漏洩事故」や「ランサムウェア被害」と断定することは避ける必要があります。一次ソースから確認できるのは、不正な通信ログの検知、不正アクセスの判明、関係システム・機器の遮断、外部専門家による調査、情報漏洩の有無は確認中という点です。

    なぜ海外グループ会社はサイバー攻撃の入口になりやすいのか

    海外グループ会社や海外子会社は、サイバー攻撃の入口になりやすい構造的なリスクを抱えています。理由の一つは、拠点ごとにIT環境やセキュリティ運用の成熟度が異なりやすいことです。本社ではEDR、ログ監視、多要素認証、脆弱性管理が整備されていても、海外拠点では現地事情や人員不足により、同じ水準の対策が実施されていないケースがあります。

    もう一つの理由は、グループ会社が業務上、本社や他拠点とつながっていることです。販売、製造、物流、会計、メール、クラウドサービスなど、業務に必要な連携がある以上、一つの拠点への不正アクセスが、別拠点への攻撃や認証情報の悪用につながる可能性は否定できません。今回のサッポロホールディングスの発表では2社間の因果関係は認められていないとされていますが、企業一般のリスクとしては、海外拠点を含めたグループ全体のセキュリティ統制が重要になります。

    独立行政法人情報処理推進機構(IPA)から公開された「情報セキュリティ10大脅威 2026」でも、組織向け脅威の上位に「サプライチェーンや委託先を狙った攻撃」が挙げられています。これは、攻撃者が必ずしも本丸である大企業や本社を直接狙うのではなく、関係会社、委託先、取引先、外部サービスなどを経由して侵入を試みるリスクが高まっていることを示しています。

    不正通信ログの検知が示す「早期発見」の重要性

    今回の公表で見落としてはならないのが、「サイバー攻撃の恐れがある不正な通信ログを検知した」という点です。不正アクセスは、必ずしも最初から目に見える被害として現れるわけではありません。ファイルが暗号化される、Webサイトが改ざんされる、顧客情報が公開されるといった被害が起きる前に、攻撃者がネットワーク内で探索や権限拡大を行っている場合があります。

    そのため、企業にとって重要なのは、攻撃を完全に防ぐことだけではなく、異常な通信、不審なログイン、通常と異なる端末挙動を早期に見つける体制です。ログを取得していても、監視や分析ができていなければ、攻撃の兆候を見逃してしまいます。特に海外拠点では、時差、言語、現地ベンダーとの契約、運用担当者の違いにより、インシデントの発見や報告が遅れる可能性があります。 不正アクセス対策では、ファイアウォールやウイルス対策ソフトだけでは不十分です。EDRによる端末監視、SIEMによるログ分析、SOCによる常時監視、ID管理、多要素認証、脆弱性診断、ペネトレーションテストなどを組み合わせ、攻撃を受けた場合でも早期に検知し、被害を最小化する考え方が求められます。

    情報漏洩が確認されていない段階でも対応が必要な理由

    サッポロホールディングスは、公表時点で情報漏洩の事実および影響範囲は確認中としています。ここで重要なのは、「漏洩が確認されていない」ことと「リスクがない」ことは同じではないという点です。サイバー攻撃では、外部送信の痕跡、認証情報の悪用、攻撃者の侵入経路、アクセスされたファイル、影響を受けたシステムを慎重に調査する必要があります。

    調査中の段階では、企業は被害範囲を過小評価することも、過度に断定することも避けなければなりません。公表内容において「確認中」「影響が確認された場合は速やかに報告」といった表現が使われているのは、調査結果に基づいて正確に説明する姿勢の表れといえます。企業が同様の事案に備えるためには、インシデント発生後の連絡体制、初動対応手順、システム遮断の判断基準、外部専門家への相談ルート、顧客・取引先への説明方針を事前に整備しておくことが重要です。サイバー攻撃を受けてから対応を考えるのではなく、攻撃を受ける前提で準備しておくことが、事業継続と信頼維持につながります。

    海外拠点を持つ企業が見直すべきセキュリティ対策

    海外グループ会社や海外子会社を持つ企業は、まずグループ全体のIT資産を把握する必要があります。どの拠点にどのシステムがあり、誰が管理し、どのネットワークとつながっているのかが分からなければ、リスクの評価も対策の優先順位付けもできません。

    次に重要なのが、認証情報の管理です。海外拠点のVPN、メール、クラウドサービス、業務システムに対して多要素認証を導入し、不要なアカウントや退職者アカウントを放置しないことが求められます。攻撃者は、脆弱性だけでなく、漏洩したID・パスワードや使い回された認証情報を悪用することがあります。

    また、脆弱性管理も欠かせません。海外拠点では、本社の管理外にあるサーバ、ネットワーク機器、リモートアクセス環境、業務アプリケーションが残っている場合があります。定期的な脆弱性診断や外部公開資産の棚卸しを行い、攻撃者から見える入口を減らすことが重要です。

    さらに、ログ監視とインシデント対応訓練も見直すべきです。不正通信ログを検知しても、その意味を判断できる人がいなければ対応は遅れます。検知、報告、遮断、調査、復旧、再発防止までの流れを整備し、海外拠点を含めて実効性を確認しておく必要があります。

    サイバー攻撃対策は「国内本社だけ」では足りない

    今回のサッポロホールディングスの事案は、海外グループ会社への不正アクセスとして公表されました。国内事業への影響は確認されていないとされていますが、企業にとっては、海外拠点を含むグループ全体のセキュリティを見直すきっかけになります。

    サイバー攻撃は、企業規模や知名度に関係なく、システムの弱点、管理のすき間、監視の遅れを突いてきます。特に海外展開を進める企業では、本社、海外子会社、委託先、取引先、クラウドサービスを含めた全体像を把握し、どこから攻撃されても早期に検知・対応できる体制を作ることが欠かせません。 不正アクセス、情報漏洩、ランサムウェア、サプライチェーン攻撃への備えは、もはや情報システム部門だけの課題ではありません。経営リスクとしてセキュリティを捉え、グループ全体で守る仕組みを整えることが、企業の信頼と事業継続を守るための第一歩です。

    まとめ

    サッポロホールディングスの海外グループ会社2社で確認された不正アクセスは、海外拠点を持つ企業にとって重要な示唆を含んでいます。公表時点では情報漏洩の有無や影響範囲は確認中であり、国内事業への影響も確認されていません。しかし、海外子会社や現地法人を含むグループ全体のセキュリティ管理が求められる時代であることは明らかです。

    企業は、海外拠点のセキュリティ対策を現地任せにせず、IT資産の把握、認証管理、脆弱性診断、ログ監視、インシデント対応体制の整備を進める必要があります。攻撃を完全に防ぐことが難しい今、重要なのは、侵入の兆候を早く見つけ、被害を広げない仕組みを持つことです。 サイバー攻撃対策を見直す際は、国内本社だけでなく、海外グループ会社、委託先、取引先、クラウド環境まで含めた全体像を確認することが欠かせません。今回の事案は、グローバル企業だけでなく、海外取引や外部委託を行うすべての企業にとって、自社のセキュリティ体制を点検する機会といえるでしょう。

    【参考情報】

    サッポロビール株式会社「当社の海外グループ会社2社のシステムへの不正アクセス発生について」(2026年6月24日公表)(https://www.sapporobreweries.com/notice/detail/20260624000010.html)

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    備えあれば憂いなし!サイバー保険の利活用

    Share
    瓦版アイキャッチ(リスクとお金(コインをもっている手)のイメージ)

    サイバー攻撃による被害は増加の一途をたどっています。一般社団法人日本損害保険協会の調査によると、国内企業の約4割以上がサイバー攻撃被害に対する不安を抱えています。そのような不安に備える「サイバー保険」をご存じでしょうか。本記事ではサイバー攻撃を受けた場合に発生するコスト・損失に触れつつ、サイバー保険について解説し、セキュリティ対策の見直し方法についてご紹介いたします。

    他人事ではない!増加するサイバー攻撃による被害

    サイバー攻撃による被害は増加の一途を辿っており、昨今は企業規模・業界問わず被害に遭う可能性があります。

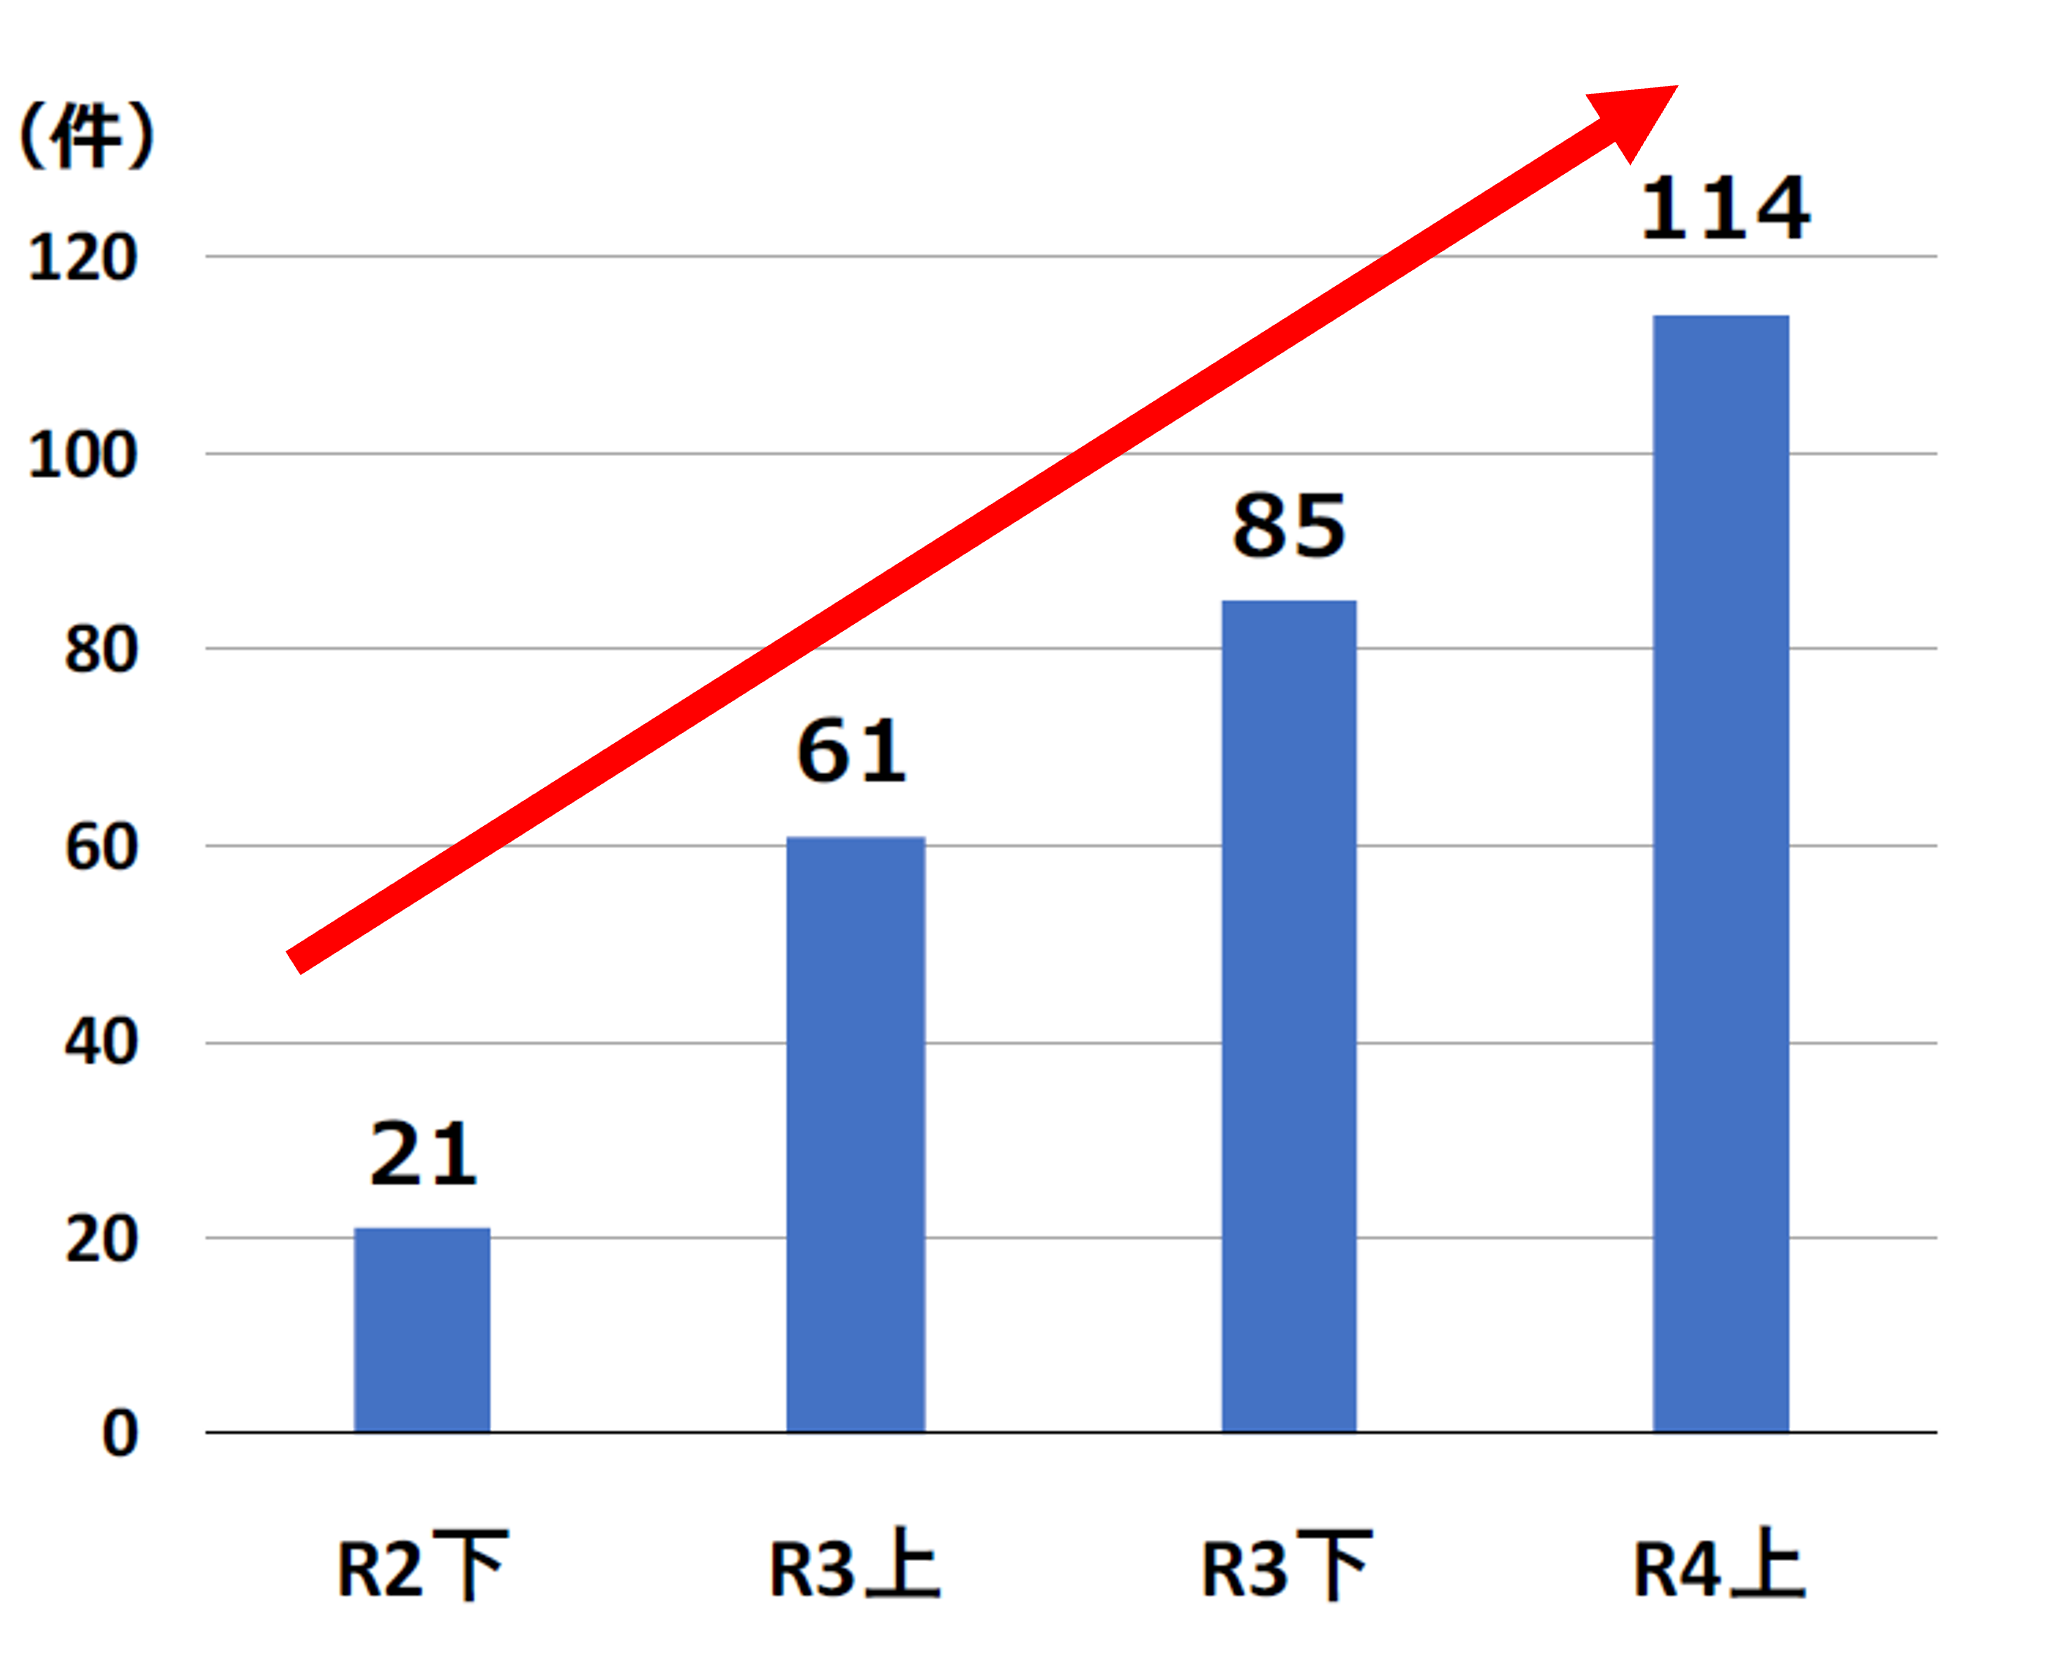
    国内では特にパソコンに保存したファイルやハードディスクを暗号化して、身代金を要求する不正プログラムである「ランサムウェア」による感染被害が多発しています。企業・団体等におけるランサムウェア被害として、令和4年上半期に都道府県警察から警察庁に報告のあった件数は114件であり、令和2年下半期以降、右肩上がりで増加しています。

    【企業・団体におけるランサムウェア被害の報告件数の推移】

    実際、一般社団法人日本損害保険協会の調査*2によると、国内企業の多くはコロナ渦でテレワークの導入が進んでおり、サイバー攻撃を受ける可能性について約4割の企業が「高まった」と回答しています。しかし同時に4割以上の企業がサイバーリスク対策における課題について「現在行っている対策が十分なのかわからない」と回答しており、リスクの高まりを認識しながらもセキュリティ対策への自信のなさがうかがえます。

    特に中小企業の場合は、セキュリティに対する知識や対策に必要な資源が限られているため、原因の特定や対策の実施が困難なケースも少なくありません。こういった背景からサプライチェーン上の脆弱な企業を狙われ、サプライチェーン全体が被害を受ける事案も見受けられます。

    サイバー攻撃の被害を受けてしまうと、個人情報の漏えい、機密データの改竄、サーバ停止やシステムの破壊などが発生する可能性があり、事業継続に影響を与えかねない脅威となります。

    国内で発生したサイバーインシデント事例

    2022年に国内で起こったサイバー攻撃の事例は以下の通りです。

    【国内サイバーインシデント事例】
    年月被害概要原因
    2022/1県の災害情報管理システムから津波に関する緊急速報メール大量送信*2 プログラム設定ミス
    2022/3アニメ製作会社が不正アクセスを受け複数の人気番組の放映スケジュールに影響*3システム障害
    2022/3代行申請企業の従業員がEmotetに感染し、情報漏洩となりすまし被害*4マルウェア感染
    2022/3国内メーカーホームページへの不正アクセスによりメールアドレス流出(約1万件)*5SQLインジェクション
    2022/5比較情報サイト運営等を行う企業がクラウドサービスの設定ミスにより最長6年間個人情報を不用意に公開(約5,000件)*6クラウド設定ミス
    2022/5国内人材情報企業の資格検定申込サイトに対する海外からの攻撃でメールアドレス流出(約29万件)*7SQLインジェクション
    2022/8組合直売店のネットショップ専用パソコンがEmotetに感染して顧客氏名やメールアドレス等流出(約50,000件)*8マルウェア感染

    【サプライチェーンの脆弱性を悪用した攻撃の事例】

    2022年3月1日に国内大手自動車メーカーの部品仕入先企業が同社の外部取引先企業との専用通信に利用していたリモート接続機器の脆弱性をきっかけとして不正アクセスを受け、この影響により自動車メーカーが国内全14工場28ラインを停止させる事態となった このサイバー攻撃は大手企業を狙ったサプライチェーン攻撃とみられる*9

    データ侵害発生時にかかるコスト

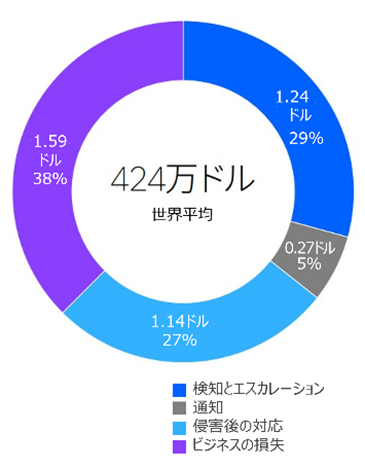
    機密情報等の漏洩が発生すると、その復旧作業に莫大なコストがかかります。復旧コスト自体も年々増加傾向にあるほか、データ侵害により信用失墜につながることで、深刻なビジネス上の被害を引き起こします。実際にデータ侵害による平均総コストの内、システム復旧や顧客の再獲得などにかかった割合は38%にものぼるとのことです。

    【4つのカテゴリ別データ侵害の平均総コスト(単位:100万米ドル)】

    サイバー攻撃を受けた場合に生じる費用・金銭的損失

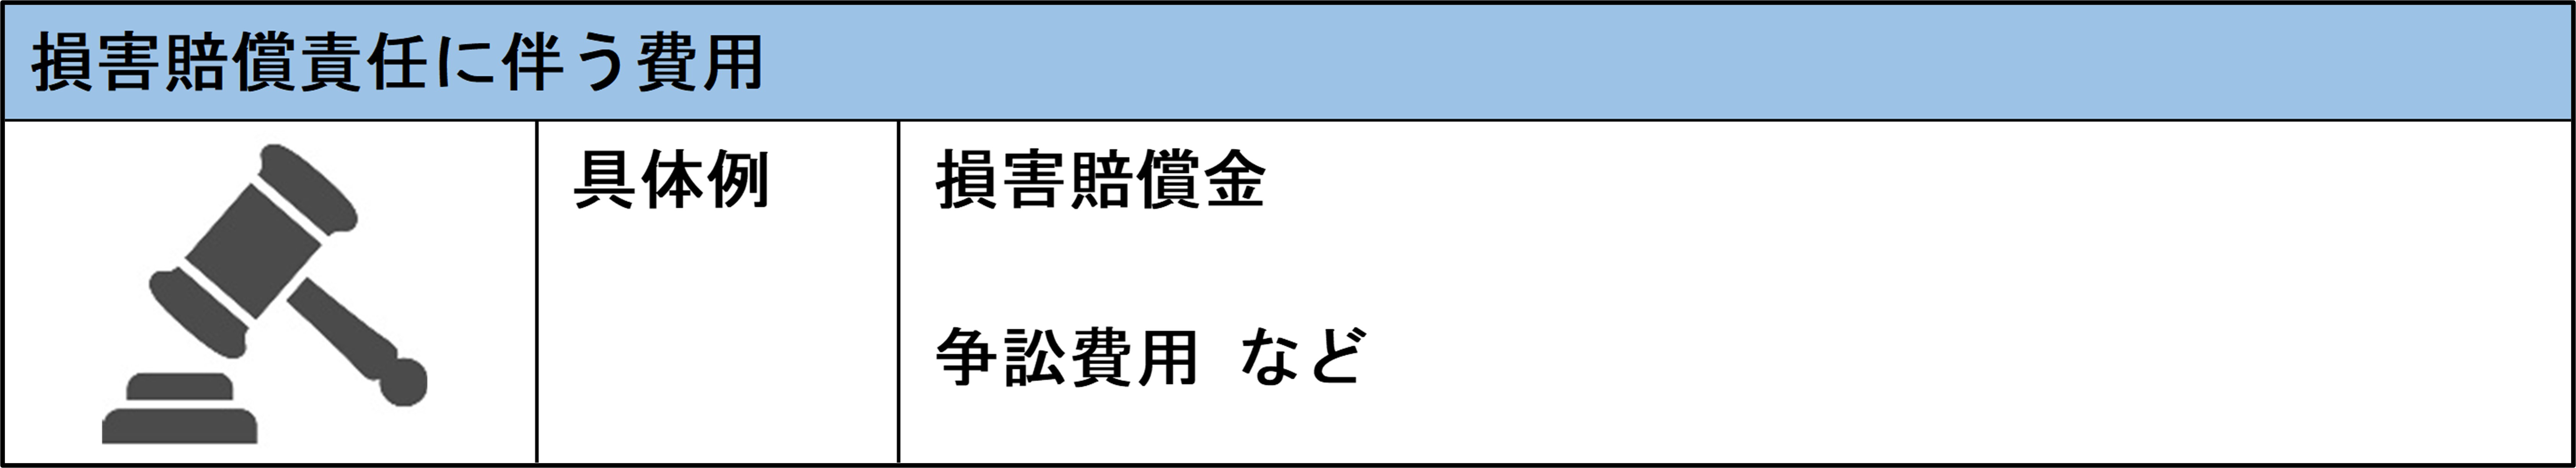
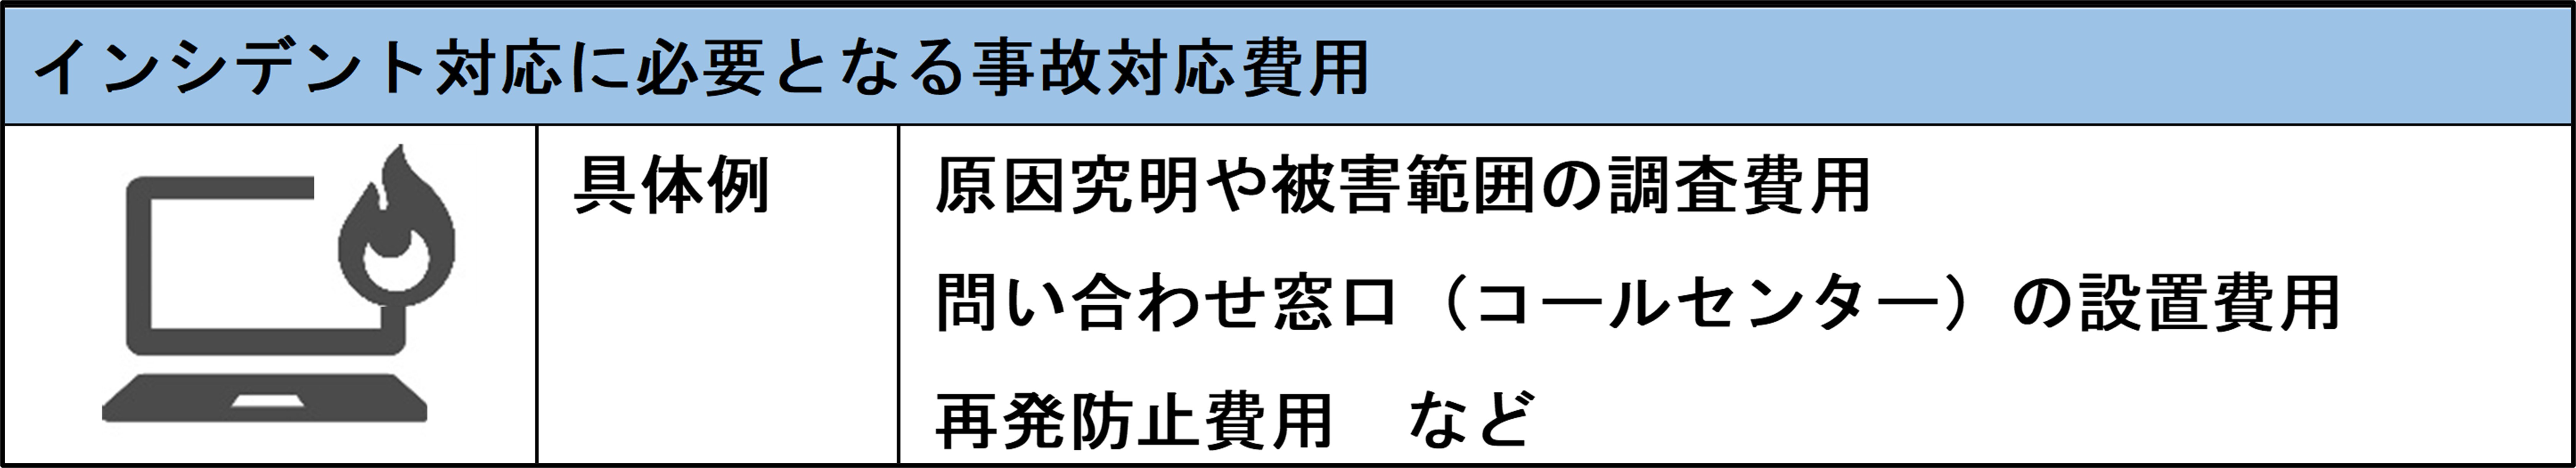
    サイバー事故が発生した際に生じる費用は大きく分けて3つあります。

    損害賠償責任に伴う費用のサムネ
    インシデント対応に必要となる事故対応費用のサムネ
    事故発生により事業継続上被った金銭的損害のサムネ

    企業の経営者はこういったサイバー攻撃により発生する費用を未然に防ぐため、以下のようなガイドラインなども参考にしつつ、企業の追うべき責任について理解しておくことが重要です。

    【参考情報:ガイドライン】
    ・一般社団法人 日本経済団体連合会
     「サイバーリスクハンドブック 取締役向けハンドブック 日本版」
    ・内閣官房内閣サイバーセキュリティセンター(NISC)
     「サイバーセキュリティ関係法令Q&A ハンドブック Ver1.0」

    サイバー保険とは

    前述のような費用を包括的に補償する役割を果たすのが「サイバー保険」です。
    保険に加入することで、最悪の事態が起きた場合でも幅広い補償とサポートがうけられることで事業活動継続の命綱となります。(※補償の内容はサービスによって異なります。)

    サイバー保険の加入率は海外では増加傾向にあり、米国の企業で5割近く、英国では約4割に上る*10とのことです。これに対して、日本国内では大企業・中小企業共に加入率は1割以下との報告*11がありますが、サイバーセキュリティを取り巻く状況を鑑みると、今後国内でも認知・普及が広まっていくことが考えられます。

    サイバー保険の有効性

    これまで見てきたようにサイバー攻撃によるリスクは、金銭的損害、機会損失、信用失墜などがあります。事業活動継続のためには、こういったリスクに対してどう対処していくかをリスクの影響度や深刻度などに応じて自身で判断する必要があります。

    【主なリスク対策方法】
    リスク対策の種類概要対策例
    リスクの回避リスクの発生確率を低くする ・外部からのアクセスを許可しない
    ・物理的にもシステム接続を不可能にする
    ・クレジットカード情報などの個人情報を保存しない・収集しない
    リスクの低減リスク発生による影響を小さくする・通信の暗号化の強度を高くする
    ・認証機構を堅牢にし、セキュアな多要素認証を強制する
    リスクの移転リスクの影響を第三者に移すサイバー保険への加入
    リスクの受容リスクの発生を認め、
    何もしない
    対策をしない

    万が一の金銭的な損失に備え、自社ではなく保険会社という他者に補償させるという「リスクの移転」手段の1つとして有効なのが、サイバー保険です。

    今一度セキュリティ対策の見直しを

    サイバー攻撃手法は日々更新されており、さらに取引先や子会社などを含むサプライチェーンを踏み台にした攻撃など、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。脆弱性診断の定期的な実施といった基本的なセキュリティ対策を行うとともに、万が一インシデントが発生してしまった場合の備えとして信頼できる第三者の専門企業に相談することをおすすめします。

    公開日:2022年11月2日
    更新日:2026年7月1日

    編集責任:木下


    サイバー保険付帯脆弱性診断サービスの紹介

    ※外部サイトにリンクします。

    サイバー保険付帯の対象となる脆弱性診断

    BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。

    またBBSecでは緊急対応支援サービスも提供しています。突然の大規模攻撃や情報漏えいの懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。
    ※外部サイトにリンクします。

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る