Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2023年 春夏号
Webアプリケーション診断結果

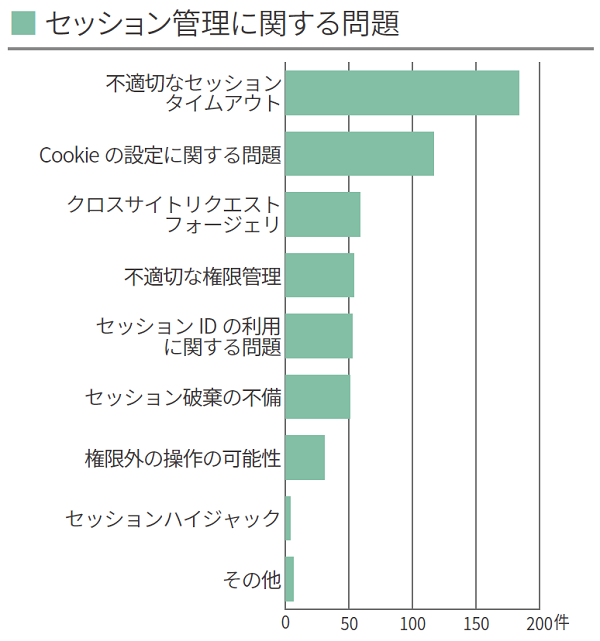
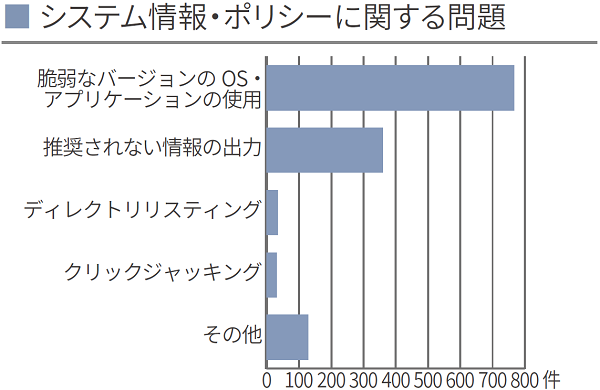
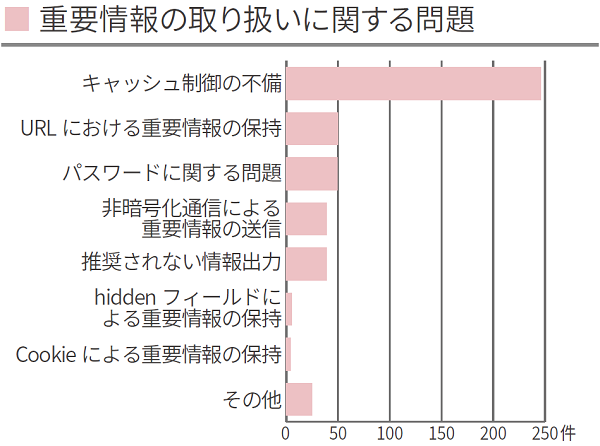
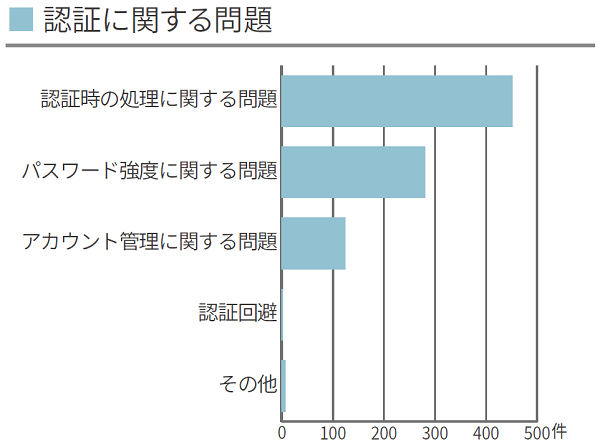
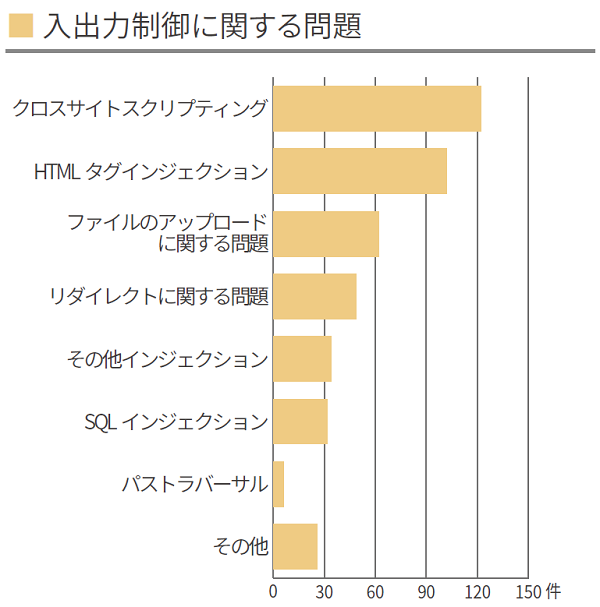
診断結果にみる情報セキュリティの現状はこちら
ネットワーク診断結果
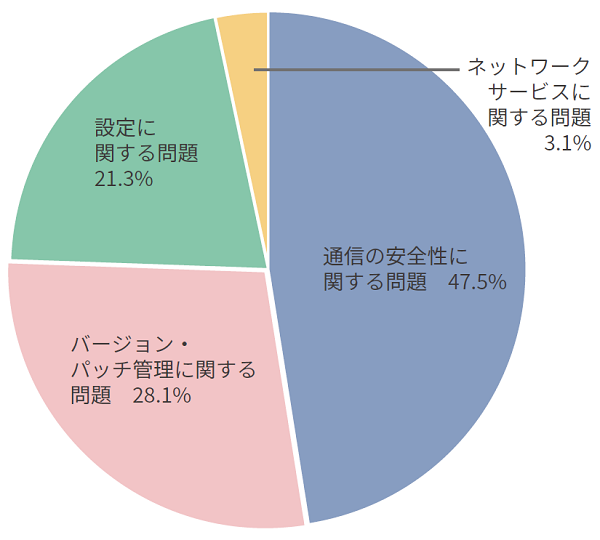
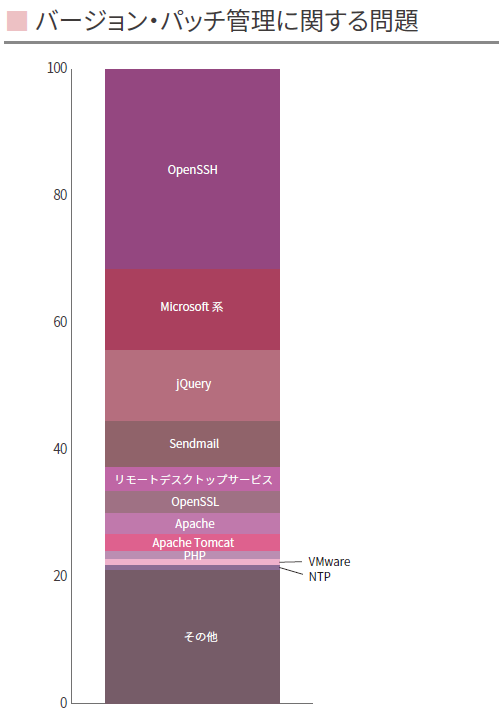
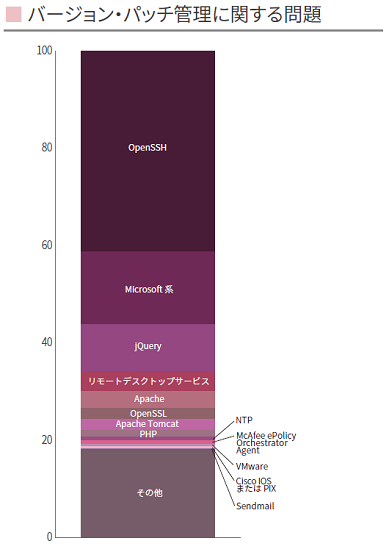
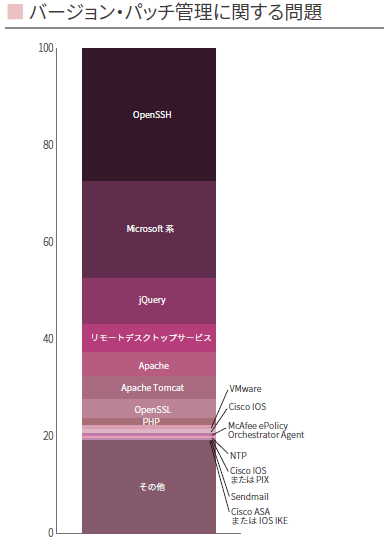
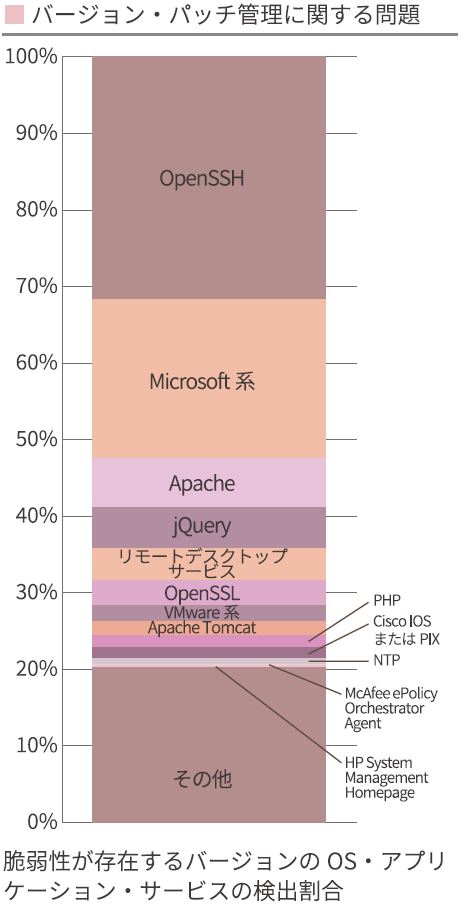
脆弱性が存在するバージョンのOS・アプリケーション・サービスの検出割合
診断結果にみる情報セキュリティの現状はこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る






「SQAT®」は、株式会社ブロードバンドセキュリティがご提供する脆弱性診断サービスです。SQAT®.jpは、BBSec セキュリティサービス本部の管理・運営によるサイトです。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2023年 春夏号
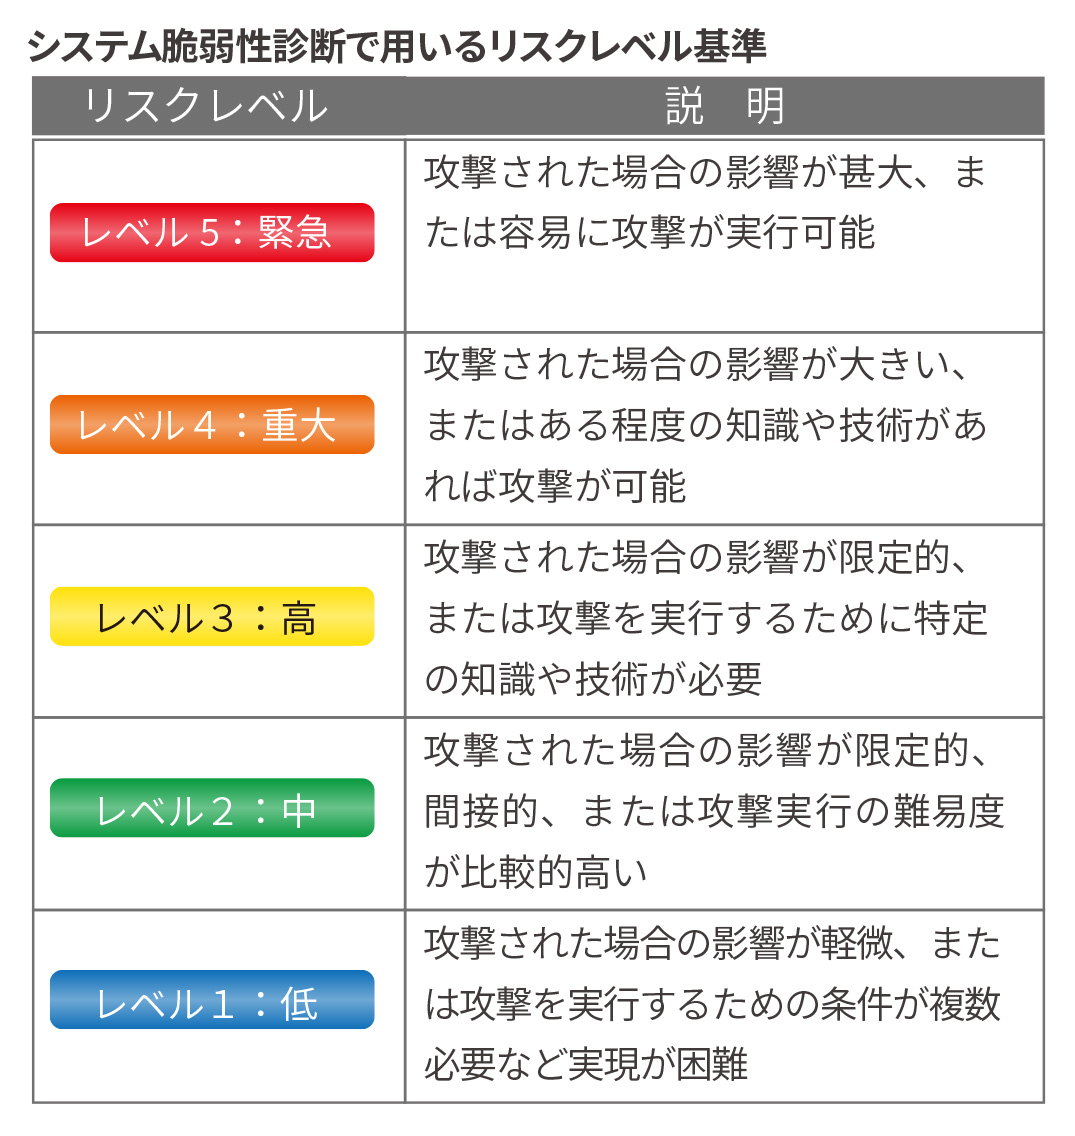
BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しており、高い網羅性とセキュリティ情勢を反映した診断を実現するため、セキュリティエンジニアおよびセキュリティアナリストが高頻度で診断パターンを更新し、診断品質の維持・向上に努めている。検出された脆弱性に対するリスク評価のレベル付けは、右表のとおり。
脆弱性診断サービスの基本メニューである「Webアプリケーション脆弱性診断」・「ネットワーク脆弱性診断」の2022年下半期(7月~12月)実施結果より、セキュリティ対策の実情についてお伝えする。
2022年下半期、当社では12業種延べ510企業・団体、3,964システムに対して、脆弱性診断を行った(Webアプリケーション/ネットワーク診断のみの総数)。
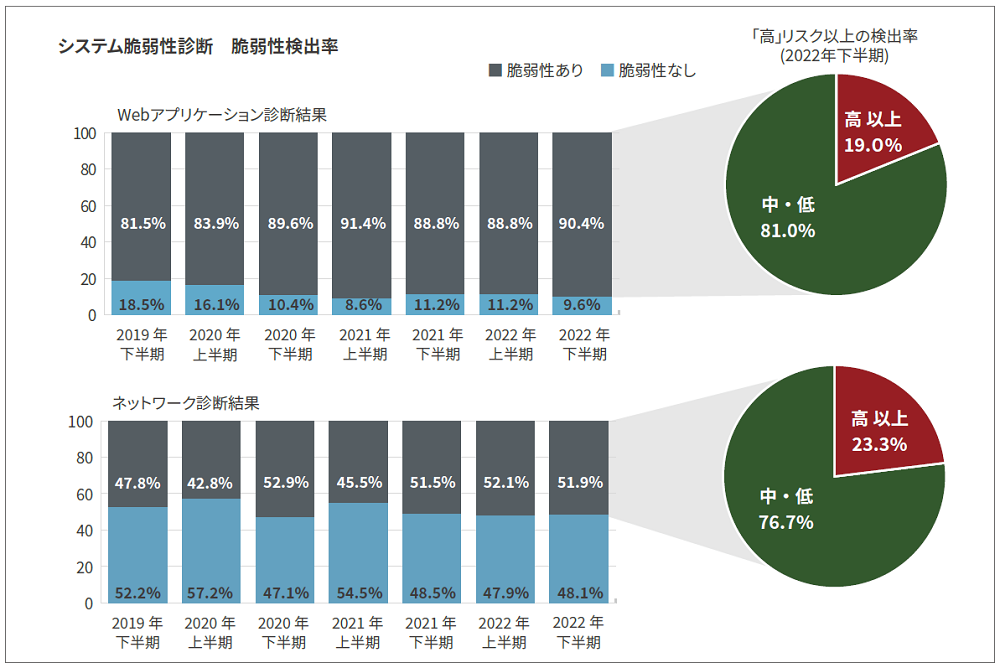
「Webアプリケーション診断結果」の棒グラフのとおり、Webアプリケーションに おいて、なんらかの脆弱性が存在するシステムは9割前後で推移を続けている。検出された脆弱性のうち危険度レベル「高」以上(緊急・重大・高)の割合は19.0%で、5件に 1件近い割合で危険な脆弱性が検出されたことになる。
一方、ネットワーク診断では、なんらかの脆弱性があるとされたシステムは約半数だったが、そのうちの危険度「高」レベル以上の割合は23.3%で、5件に1件以上の割合であった。
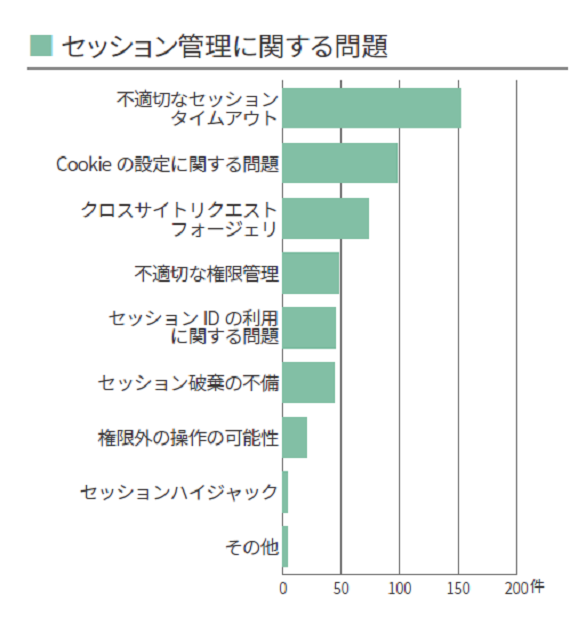
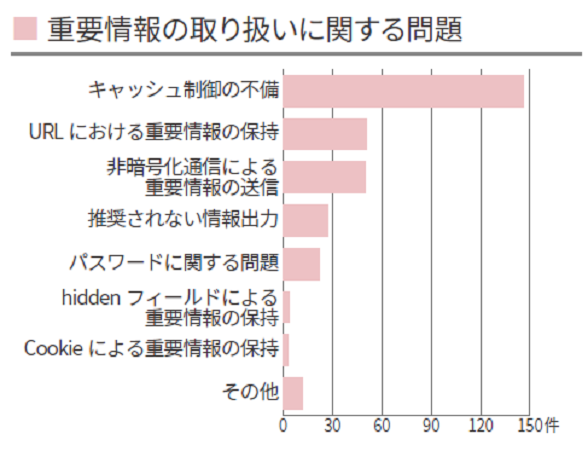
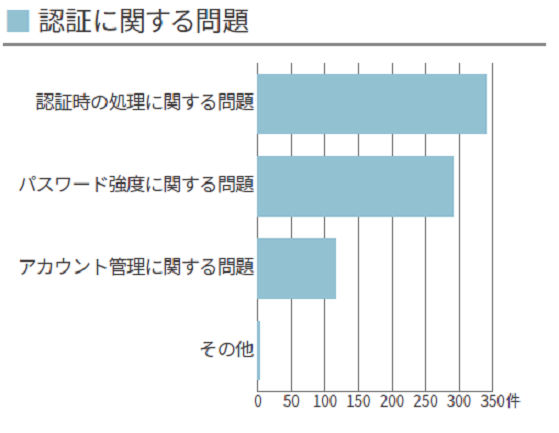
以上のとおり、全体的な脆弱性検出率については、前期と比較して大きな変化はない。当サイトでは、「2022年下半期カテゴリ別脆弱性検出状況」とし、検出された脆弱性を各カテゴリに応じて分類しグラフ化している。
リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。
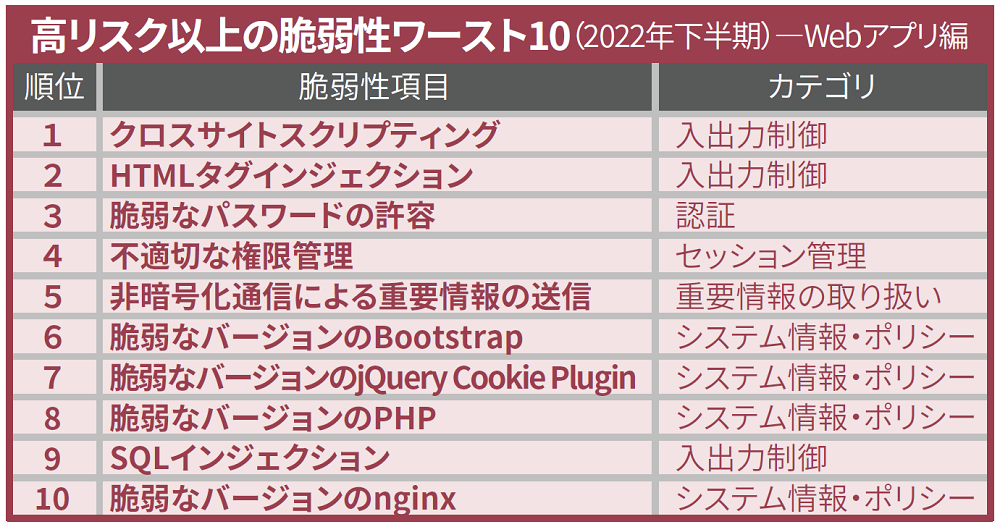
Webアプリ編ワースト10の上位3項目は、前期と同じで、いまだ検出数が多い。いずれもよく知られた脆弱性ばかりなため、悪用された場合、セキュリティの基本的な対策を怠っている組織と認識され、信用失墜につながる。
「クロスサイトスクリプティング」に起因する情報漏洩は実際に報告されている。4位の「不適切な権限管理」は前期7位より順位を上げた。この脆弱性は、本来権限のない情報・機能へのアクセスや操作が可能な状態を指し、「OWASP Top 10(2021)」では、首位の「A01:2021-アクセス制御の不備」に該当する。一般ユーザであるはずが、処理されるリクエストを改竄することで管理者権限での操作が可能になる等により、個人情報や機密情報の漏洩・改竄、システムの乗っ取り、といった甚大な被害を招く恐れがある。外部から値を操作できないようにするのはもちろんのこと、各機能に対する適切なアクセス制御を実装することが推奨される。
ネットワーク診断結果に関しても、リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。
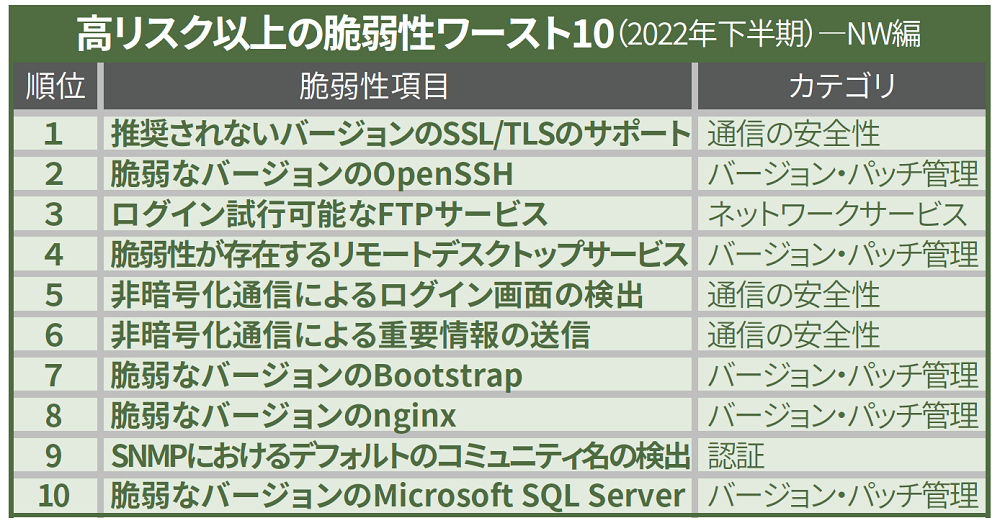
ネットワーク編のワースト10もほぼお馴染みの顔ぶれであるところ、「SNMPにおけるデフォルトのコミュニティ名の検出」が9位に初ランクインした。SNMPは、システム内 部のステータスや使用ソフトウェア等の各種情報取得に利用されるプロトコルで、管理するネットワークの範囲をグルーピングして「コミュニティ」とする。コミュニティ名に は、ネットワーク機器のメーカーごとに「public」等のデフォルト値がある。SNMPにおけるコミュニティ名はパスワードのようなものであるため、デフォルトのままだと、これ を利用して攻撃者に接続され、攻撃に有用なネットワークの内部情報を取得される恐れがある。コミュニティ名にはデフォルト値を使用しないこと、また、SNMPへの接続には強固なアクセス制御を実施することが推奨される。
カテゴリ別の検出結果詳細についてはこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2022-2023年 秋冬号
当社のシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施している。検出された脆弱性に対するリスク評価のレベル付けは、右表のとおり。
脆弱性診断サービスの基本メニューである「Webアプリケーション脆弱性診断」・「ネットワーク脆弱性診断」の2022年上半期(1月~6月)実施結果より、セキュリティ対策の実情についてお伝えする。
2022年上半期、当社では12業種延べ611企業・団体、3,448システムに対して、脆弱性診断を行った(Webアプリケーション/ネットワーク診断のみの総数)。
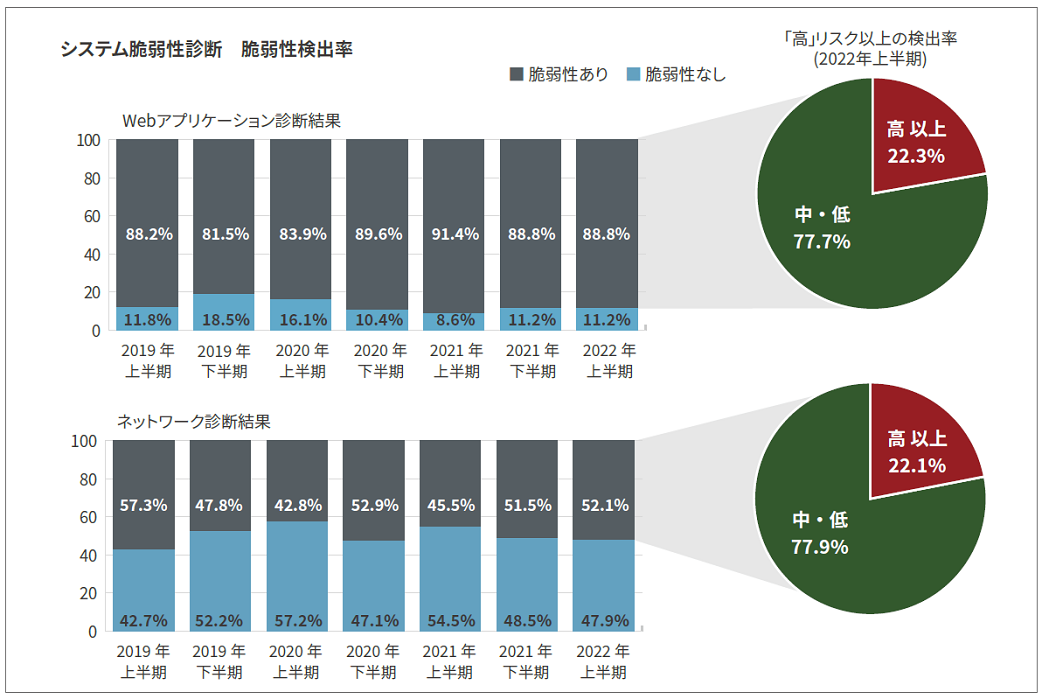
「Webアプリケーション診断結果」の棒グラフのとおり、Webアプリケーションにおいて、なんらかの脆弱性が存在するシステムは9割前後で推移を続けている。検出された脆弱性のうち危険度レベル「高」以上(緊急・重大・高)の割合は22.3%で、5件に1件以上の割合でリスクレベルの高いものが出ていることになる。
一方、ネットワーク診断では、脆弱性ありと評価されたシステムは半分強というところだ。ただし、検出された脆弱性に占める危険度高レベル以上の割合は22.1%にのぼり、こちらも5件に1件以上の割合となる。
以上のとおり、全体的な脆弱性検出率については、前期と比較して大きな変化はない。当サイトでは、「2022年上半期カテゴリ別脆弱性検出状況」とし、検出された脆弱性を各カテゴリに応じて分類しグラフ化している。
リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。
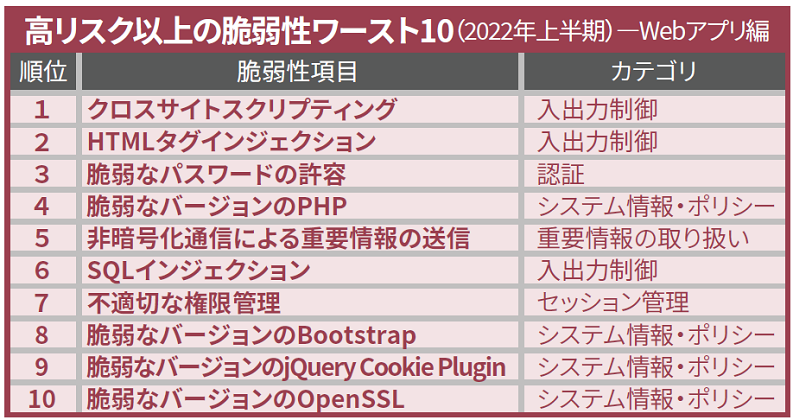
上位ワースト10はいずれも、Webアプリケーションのセキュリティ活動を行っている国際的非営利団体OWASP(Open Web Application Security Project)が発行している「OWASP Top 10(2021)」でいうところの、「A03:2021 – インジェクション」「A07:2021 – 識別と認証の失敗」「A06:2021 – 脆弱で古くなったコンポーネント」「A02:2021 – 暗号化の失敗」「A01:2021 – アクセス制御の不備」等に該当する。
1位の「クロスサイトスクリプティング」や6位の「SQLインジェクション」は、長年知られた脆弱性である上、攻撃を受けると深刻な被害となりかねないにも関わらず、いまだ検出され続けているのが実情だ。
攻撃者による悪意あるコードの実行を許さぬよう、開発段階において、外部からのデータに対する検証処理と出力時の適切な文字列変換処理の実装を徹底していただきたい。
ネットワーク診断結果に関しても、リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。
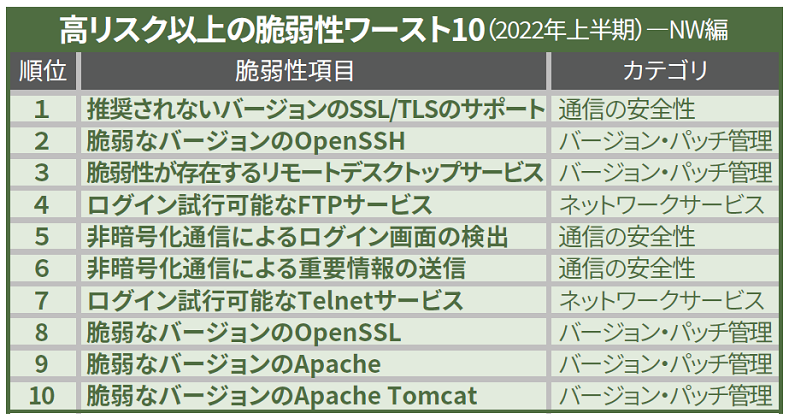
1位の「推奨されないSSL/TLS」が圧倒的に多い。既知の脆弱性がある、あるいはサポートがすでに終了しているコンポーネントの使用も目立つ。このほか、特にリスクレベルが高いものとして懸念されるのが、FTP(4位)やTelnet(7位)の検出だ。これらについては、外部から実施するリモート診断よりもオンサイト診断における検出が目立つ。つまり、内部ネットワークにおいても油断は禁物ということである。FTPやTelnetのような暗号化せず通信するサービスはそもそも使用するべきでなく、業務上の理由等から利用せざるを得ない場合は強固なアクセス制御を実施するか、暗号化通信を使用する代替サービスへの移行をご検討いただきたい。
カテゴリ別の検出結果詳細についてはこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2022年 春夏号
当社では、Webアプリケーション、ネットワーク(プラットフォーム)に対する脆弱性診断をはじめとして、スマホアプリ、パブリッククラウド、ソースコード、IoT、ペネトレーションテスト、標的型ランサムウェア攻撃におけるリスク可視化等、様々な局面における診断サービスを提供している。こうした診断による検出・分析結果は、メリハリある的確なセキュリティ対策の実施にお役立ていただいている。
当社の脆弱性診断サービスは、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施している。検出された脆弱性に対するリスク評価のレベル付けは、右表のとおり。
高い網羅性のある脆弱性の検出、お客様のシステム特性に応じたリスクレベル評価、個別具体的な解決策の提供が行えるよう、セキュリティエンジニアおよびセキュリティアナリストが高頻度で診断パターンを更新することで、診断品質の維持・向上に努めている。
2021年7月から12月までの6ヶ月間に、当社では14業種延べ560企業・団体、3,949システムに対して、システム脆弱性診断を行った(Webアプリケーション/ネットワーク診断のみの総数)。前期2021年上半期(1月~6月)より、診断対象システム数は300件近く増加した。
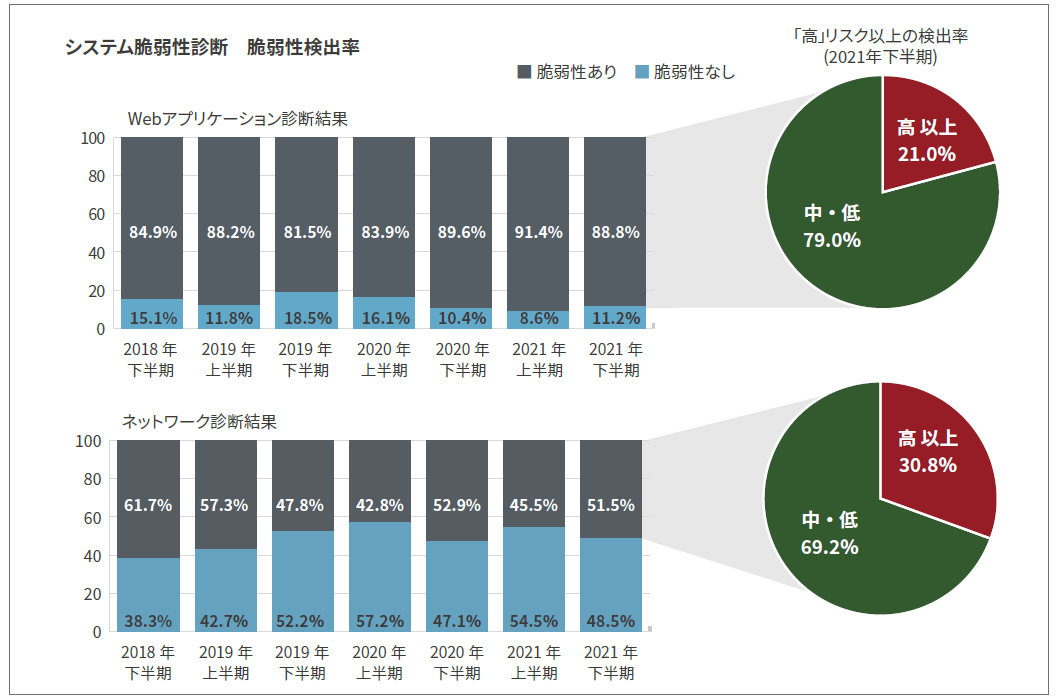
「Webアプリケーション診断結果」の棒グラフのとおり、Webアプリケーション診断では、なんらかの脆弱性が存在するシステムの割合が9割前後で推移し続けている。検出された脆弱性のうち、危険度レベル「高」以上(緊急・重大・高)の割合は21.0%で、検出された脆弱性全体のおよそ5件に1件がリスクレベルの高いもの、ということになる。前期の高レベル以上の割合は23.9%だったため今期微減だが、ほぼ横ばいと言える。
「ネットワーク診断結果」の棒グラフでは、脆弱性なしと評価されたシステムが4割強を占めている。しかしながら、検出された脆弱性に占める危険度高レベル以上の脆弱性の割合は30.8%にのぼり、検出脆弱性のおよそ3件に1件が危険度の高い項目、ということになる。前期の高レベル以上の割合は28.3%だったため今期微増だが、ほぼ横ばいである。
以上のとおり、全体的な脆弱性検出率については、前期と比較して大きな変化はない。当サイトでは、「2021年下半期カテゴリ別脆弱性検出状況」とし、検出された脆弱性を各カテゴリに応じて分類しグラフ化している。
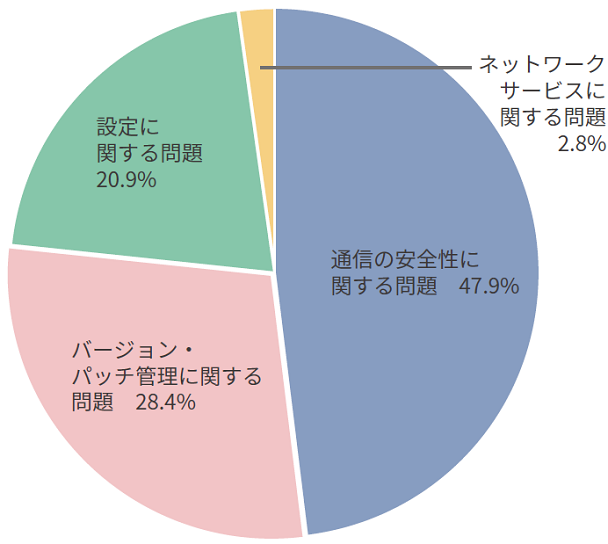
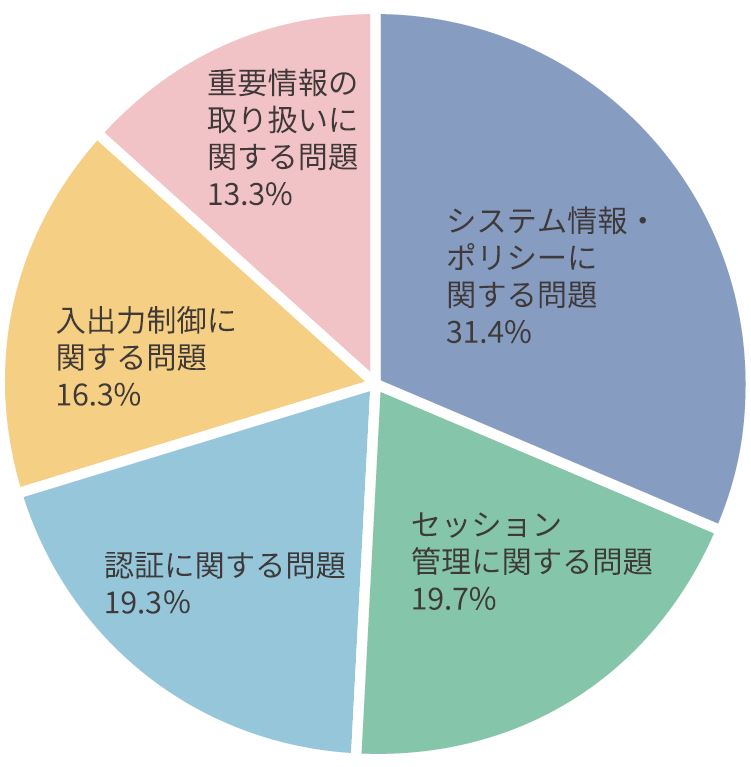
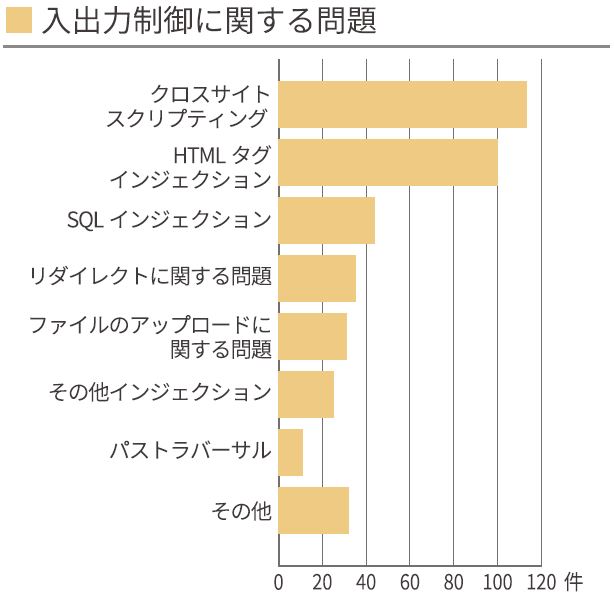
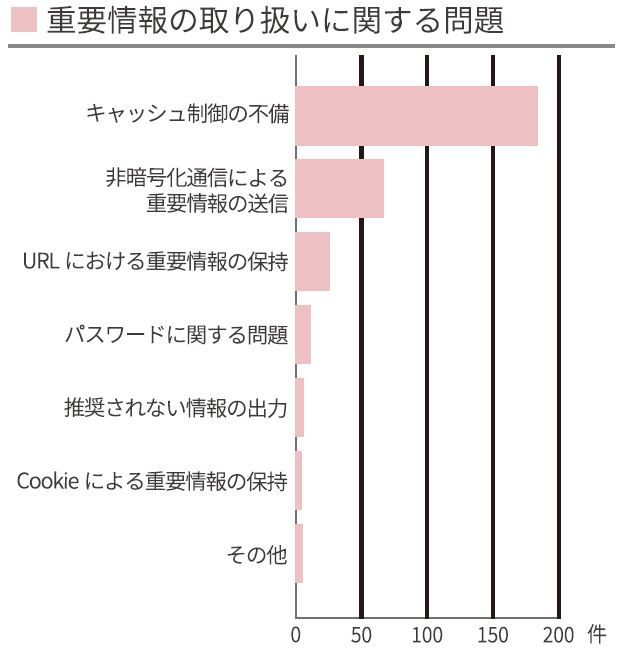
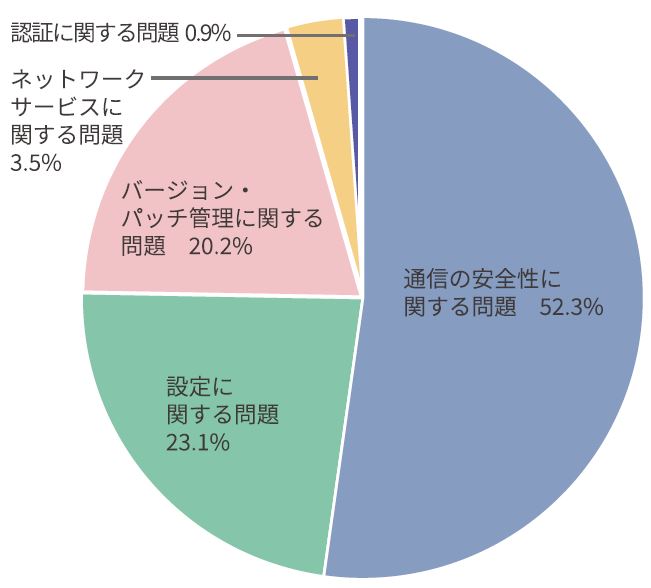
5つに分類された各カテゴリの検出割合( 「2021年下半期カテゴリ別脆弱性検出状況」掲載の円グラフ参照)については、前期とほぼ変わらず、各カテゴリにおける脆弱性の検出数ごとの数量も大幅な変動はなかった。リスクレベル高以上の脆弱性で検出数が多かったものを順に10項目挙げてみると、下表のような結果となった。
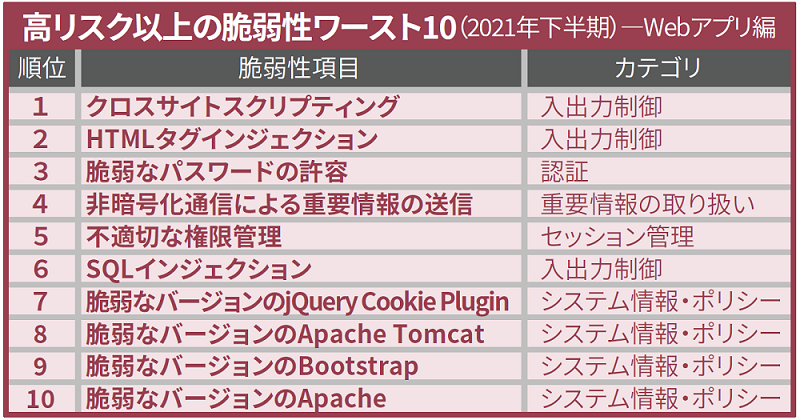
上位ワースト10はいずれも、Webアプリケーションのセキュリティ活動を行っている国際的非営利団体OWASP(Open Web Application Security Project)が発行している「OWASP Top 10(2021)」に含まれていることがわかる。
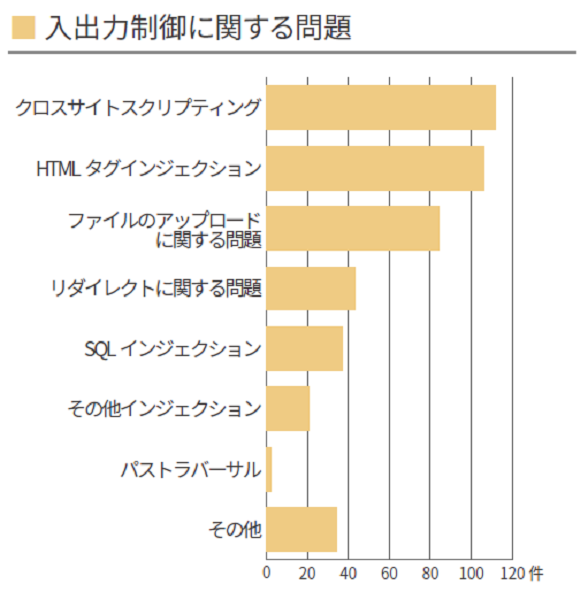
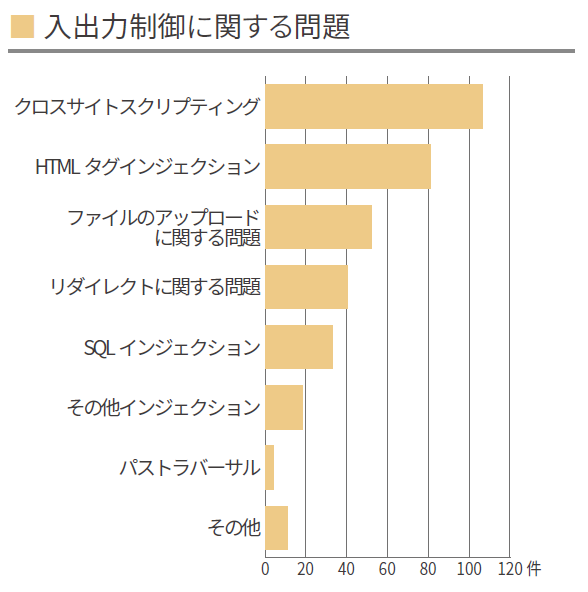
ワースト1となった「クロスサイトスクリプティング」(以下、XSS)はWebアプリケーションにおける脆弱性の代表格とも言える。認知度の高い脆弱性でありながら、いまだに根絶されていない。XSSが存在するシステムには、ワースト2の「HTMLタグインジェクション」が共に検出されることが多い。出力データの検証が適切に実施されていないことがうかがえる。
ワースト6の「SQLインジェクション」もまた、メジャーな脆弱性の1つだ。XSSと同じく入出力制御に問題がある。昨今でもなお、SQLインジェクションによる情報漏洩事例が報告されている。データベースの不正操作を許せば、事業活動に必要なデータをすべて消去されるといった最悪の事態も発生しうるため、放置するのは非常に危険である。
独立行政法人情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)に対する届出においても、XSSが58%と約6割を占め、SQLインジェクションもそれに次ぐ多さとのことだ。*1
いずれの脆弱性も、セキュアなWebアプリケーション構築を実践できていないことを証明するものだ。開発の上流工程において、そうした脆弱性が作りこまれないような対策を行うことが大切である。
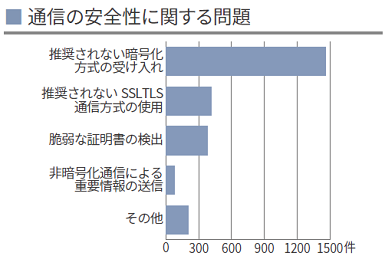
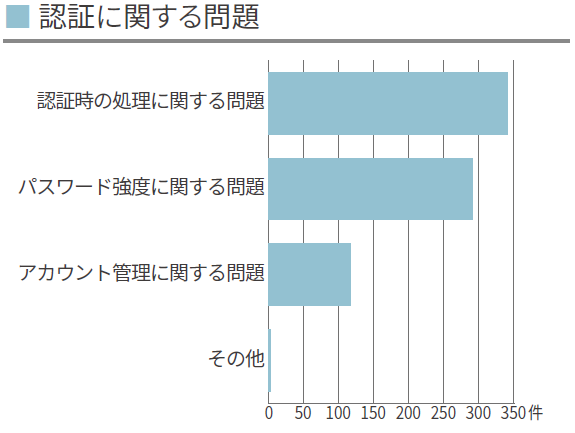
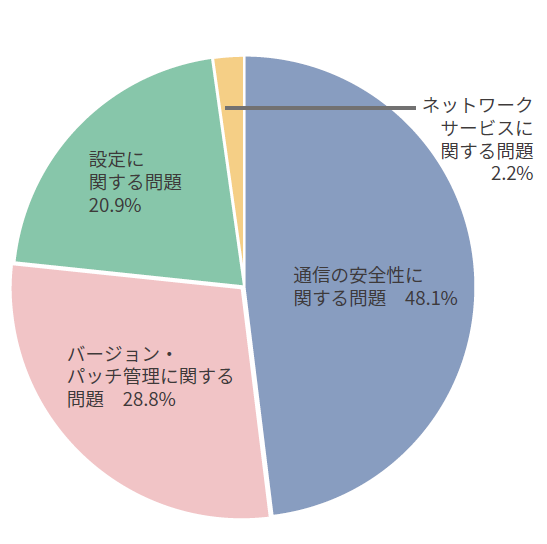
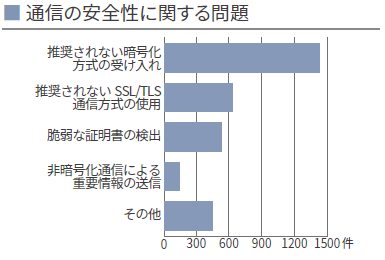
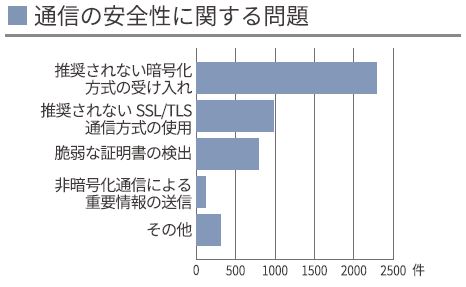
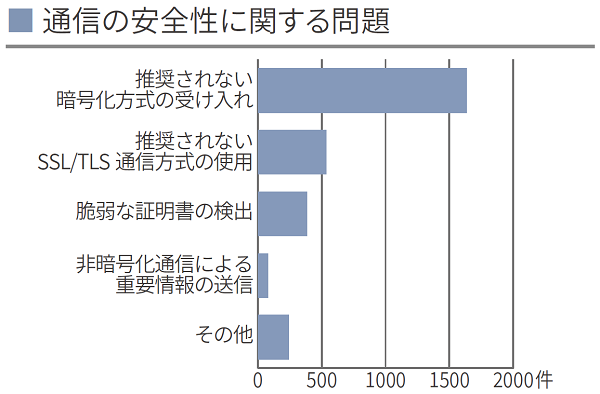
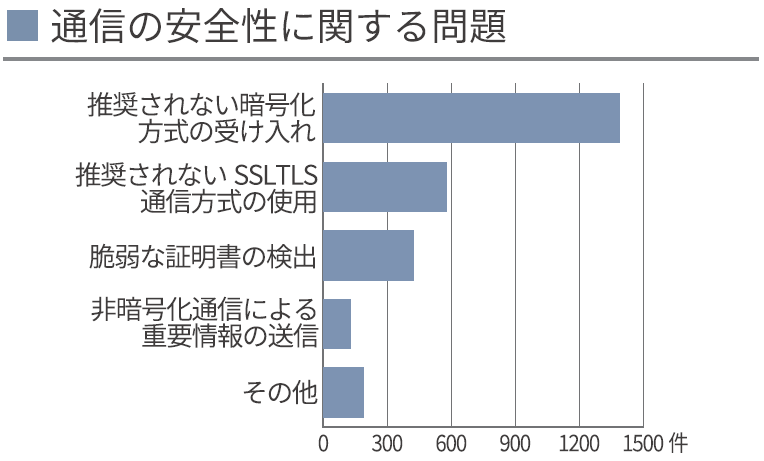
ネットワーク診断結果に関しても、5つに分類された各カテゴリの検出割合 (「2021年下半期カテゴリ別脆弱性検出状況」掲載の円グラフ参照)において、前期と比較して特段目立つような差は見られなかった。ただ、「通信の安全性に関する問題」に関しては、「推奨されない暗号化方式の受け入れ」「推奨されないSSL/TLS方式の使用」「脆弱な証明書の検出」に分類される脆弱性項目が、それぞれ200件前後ずつ増加していることがわかった。
リスクレベル高以上の脆弱性で検出数が多い10項目は下表のとおりである。
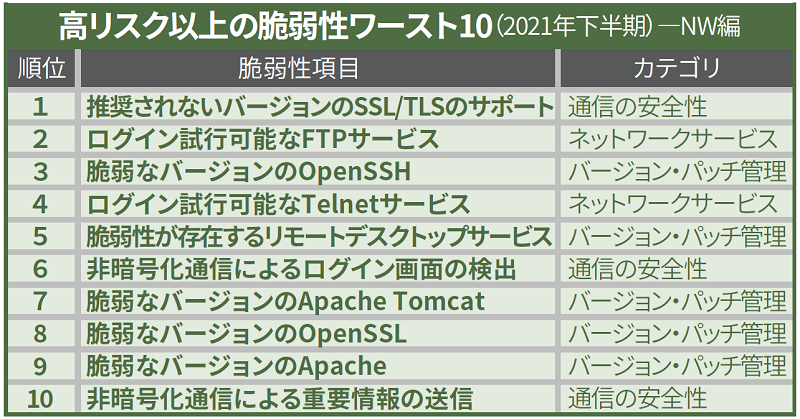
先に述べた、前期より検出数が増加している「通信の安全性に関する問題」のうち、「推奨されないバージョンのSSL/TLSのサポート」はリスクレベル高以上である。これは、SSL2.0、3.0、またはTLS1.0、1.1を使用した暗号化通信が許可されている場合に指摘している項目で、今期ワースト1の検出数だ。CRYPTREC作成/IPA発行の「TLS 暗号設定ガイドライン」は、2020年7月に第3.0.1版が公開されている。こちらを参考に、SSLの全バージョンとTLS1.1以下を無効にし、もし、TLS1.2、なるべくなら1.3の実装がまだであれば、早急に対応する必要がある。
カテゴリ別の検出結果詳細についてはこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2020-2021年 秋冬号
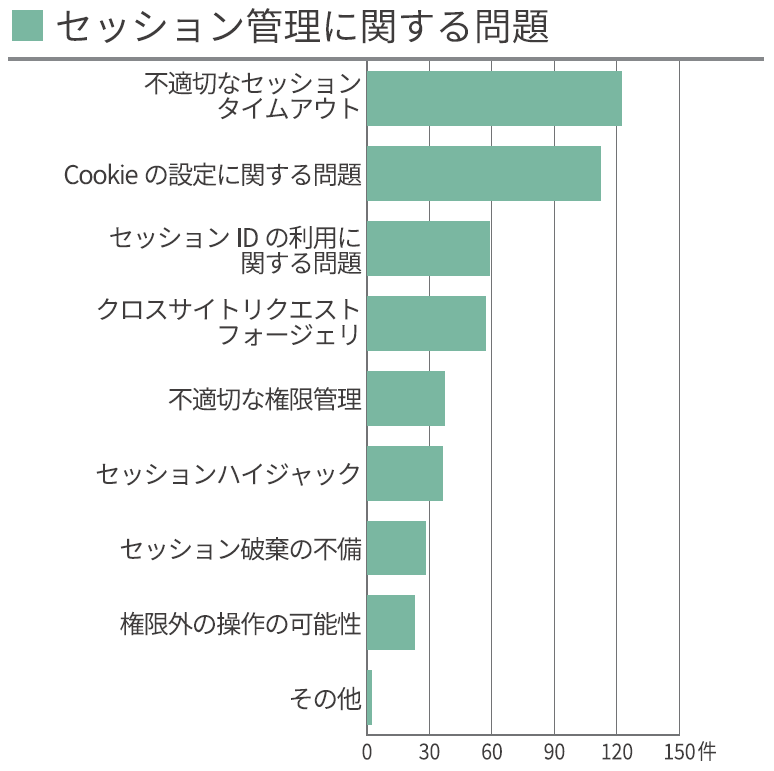
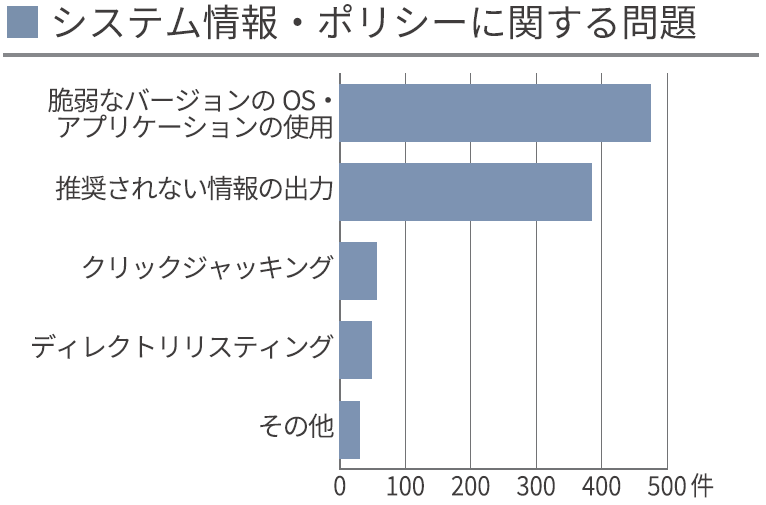
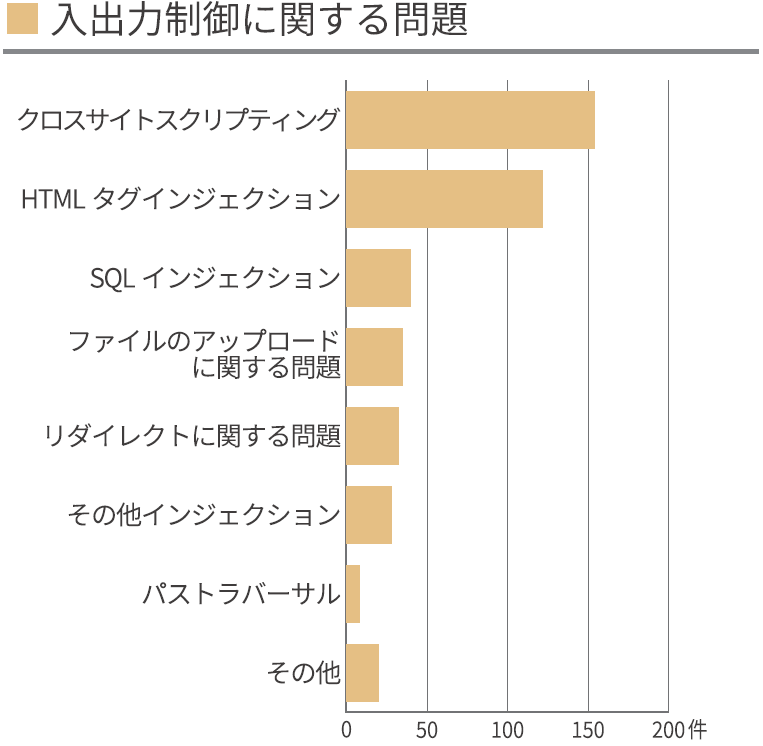
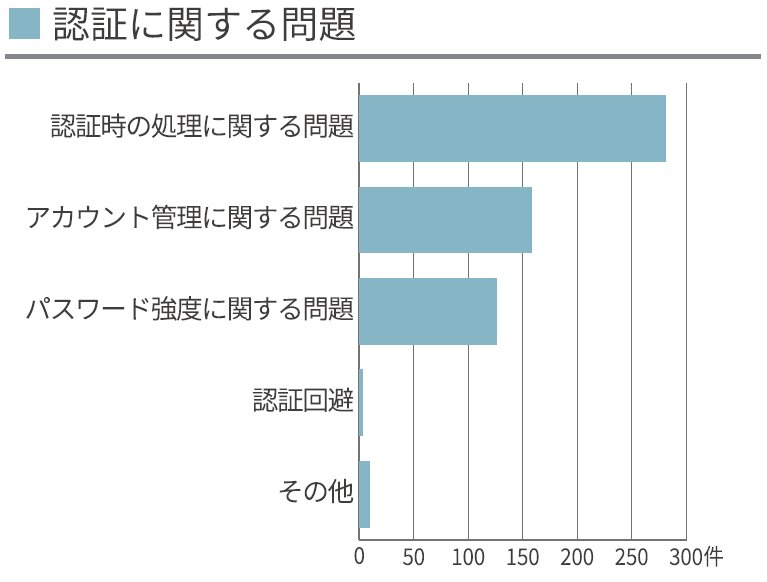
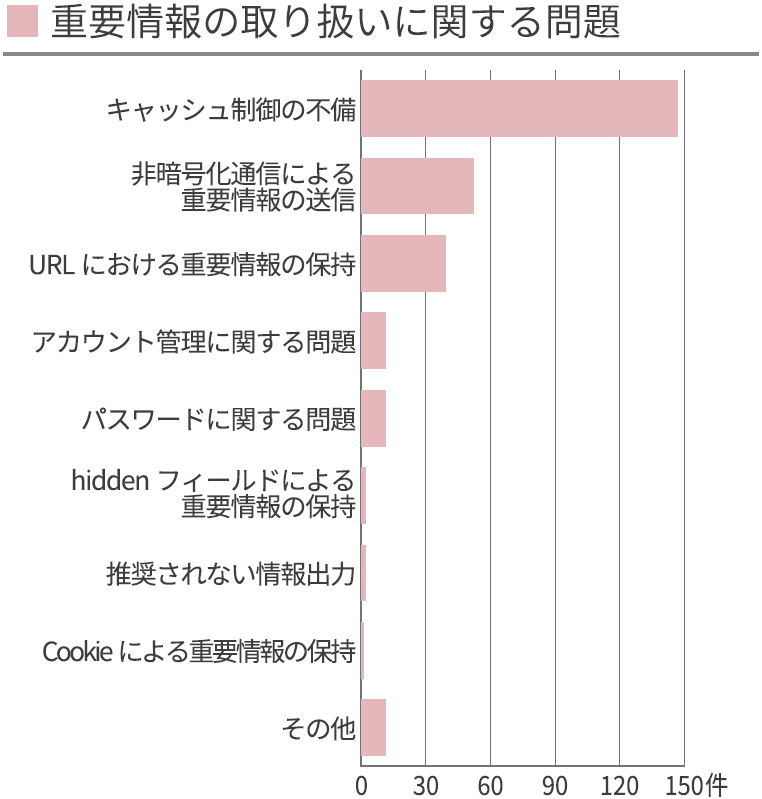
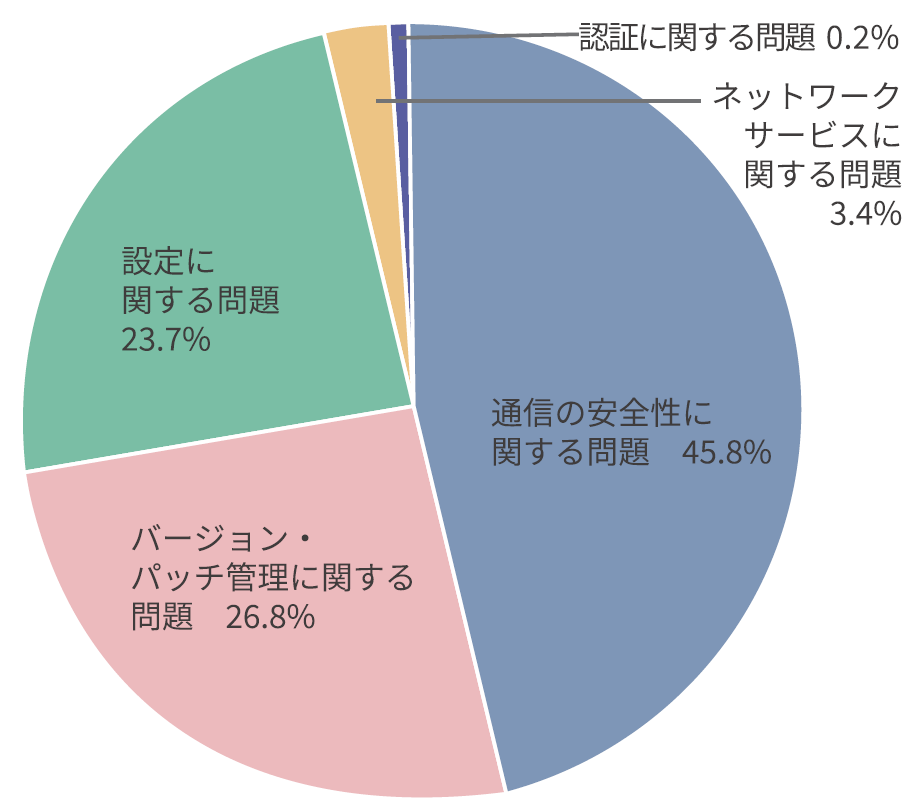
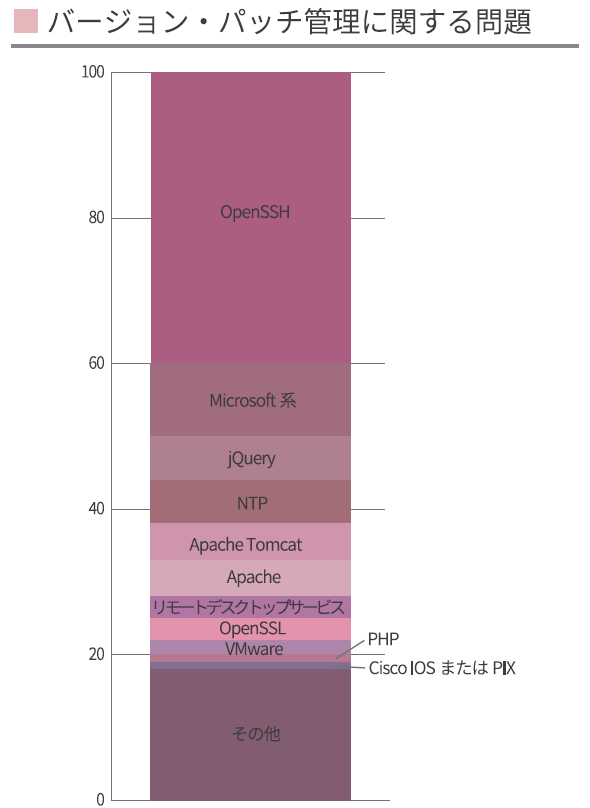
脆弱性が存在するバージョンのOS・アプリケーション・サービスの検出割合
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2020-2021年 秋冬号
当社では、Webアプリケーション、ネットワーク(プラットフォーム)、スマホアプリ、IoT、パブリッククラウド、ソースコード、標的型攻撃に対するリスク可視化等、様々な局面における診断サービスを提供することで、お客様のニーズにお応えしている。
当社の脆弱性診断サービスは、専門技術者による高精度の手動診断と独自開発のツールによる効率的な自動診断とを組み合わせ、検出された脆弱性に対するリスク評価について、右表のとおりレベル付けしている。お客様のシステム特性に応じた脆弱性の検出、リスクレベルの評価、個別具体的な解決策の提供が適切に行えるよう、高い頻度で診断パターンを更新し、診断品質の維持と向上に努めている。
当社では、2020年1月から6月までの6ヶ月間に、14業種延べ533企業・団体、4596システムに対してシステム脆弱性診断を行った。2020年上半期はコロナ禍の影響でテレワークへと移行する企業も多い中、診断のニーズは変わらず存在し、診断案件数は2019年下半期とほぼ同じであった。脆弱性の検出率は以下のとおり。
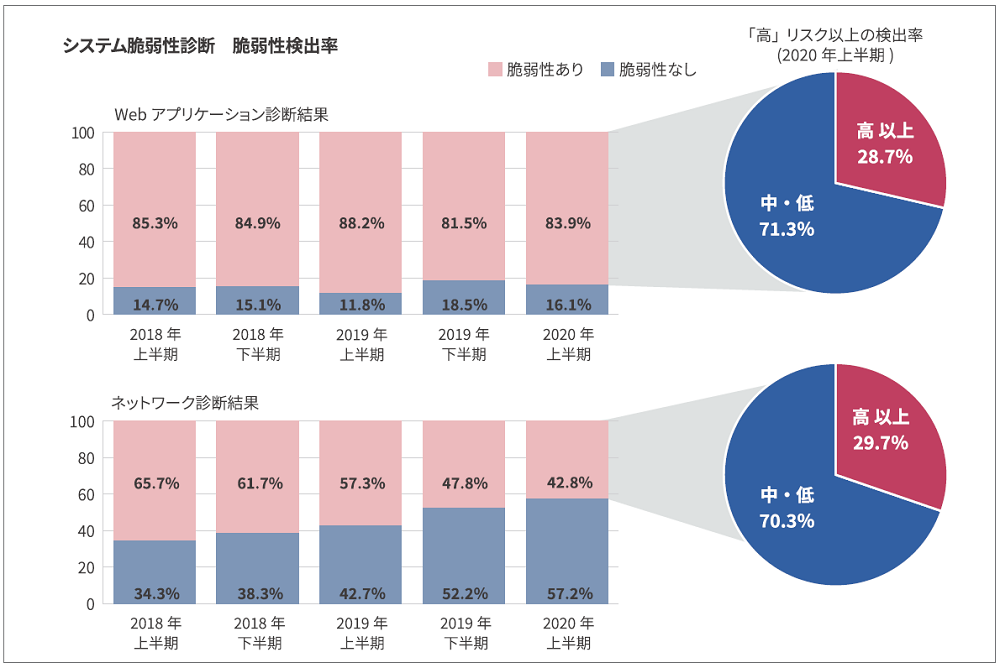
診断の結果、Webアプリケーション診断では、脆弱性が検出されたシステムが全体の83.9%と、前年同期(2019年上半期)の88.2%に比べて微減しているものの、依然として高い割合である。ネットワーク診断においては、脆弱性検出率は減少を続けているものの、42.8%と4割ほどのシステムに何らかの脆弱性が検出されている。
検出された脆弱性のうち、早急な対処が必要な「高」レベル以上のリスクと評価された脆弱性は、Webアプリケーションでは28.7%、ネットワーク診断では29.7%検出されている。前年同期比(2019年上半期「高」レベル検出率:Webアプリケーション27.0%/ネットワーク診断 23.6%)でいうと、Webアプリケーションはほぼ横ばいだったが、ネットワークは6.1%増えた。ネットワークに関しては、リスクレベルの高い脆弱性は増加傾向にある。 当サイトでは、「2020年上半期 カテゴリ別脆弱性検出状況」とし、当社診断で検出された脆弱性を各性質に応じてカテゴライズし、評価・分析をした結果をまとめた。以降、診断カテゴリごとに比較的検出数が多かったものの中からいくつか焦点を当ててリスクや対策を述べる。
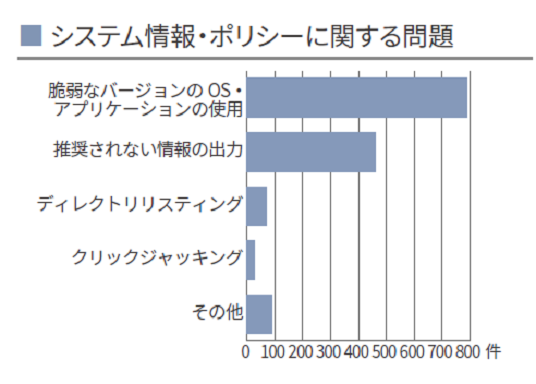
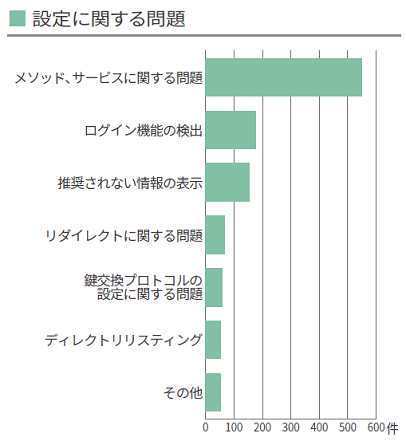
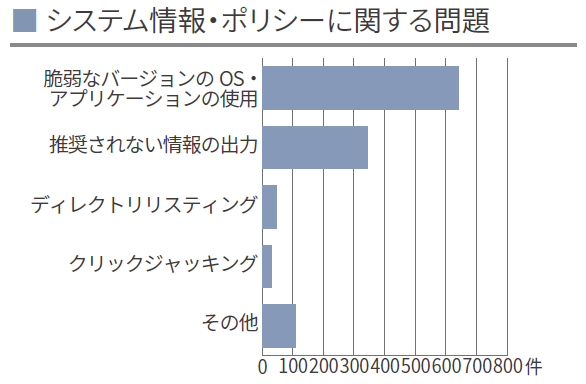
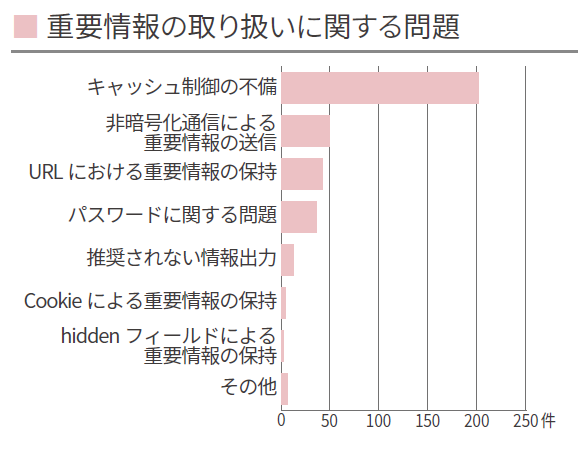
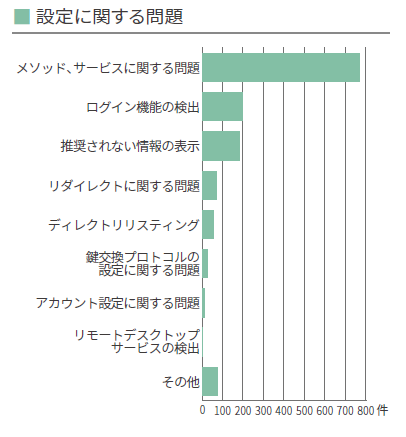
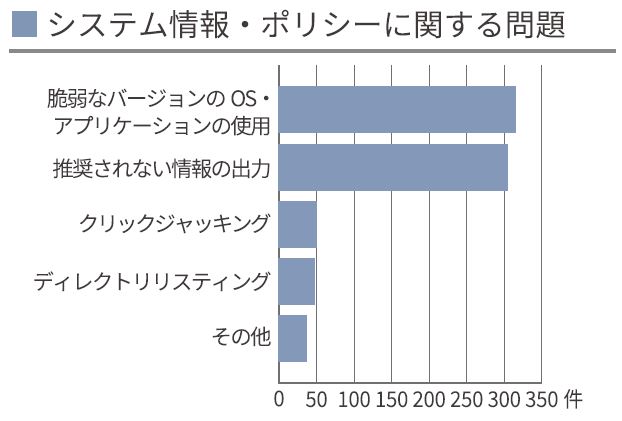
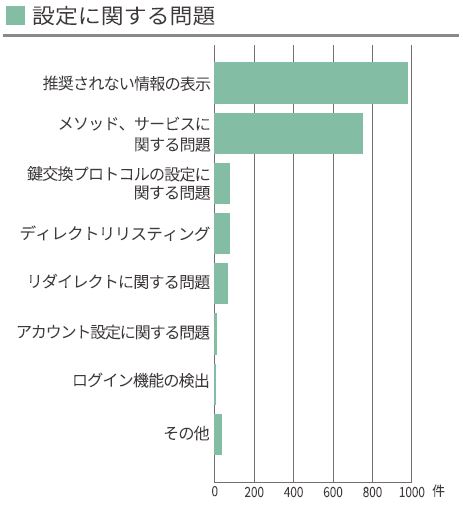
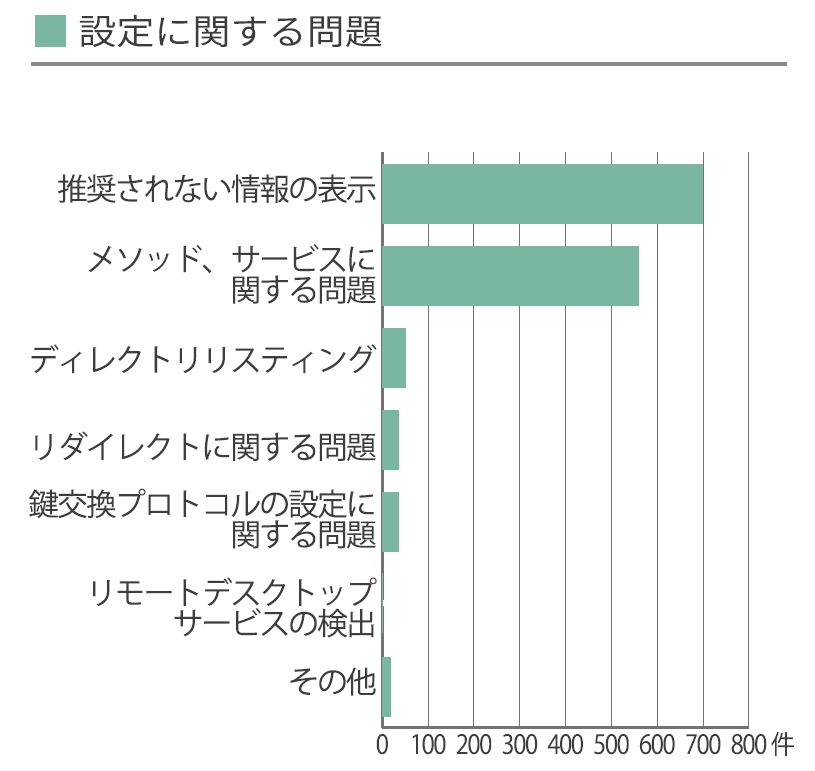
Webカテゴリ結果の36.0%を占める「システム情報・ポリシーに関する問題」のうち、「脆弱なバージョンのOS・アプリケーションの使用」についで検出数が多かった、「推奨されない情報の出力」に着目する(検出割合は以下参照)。
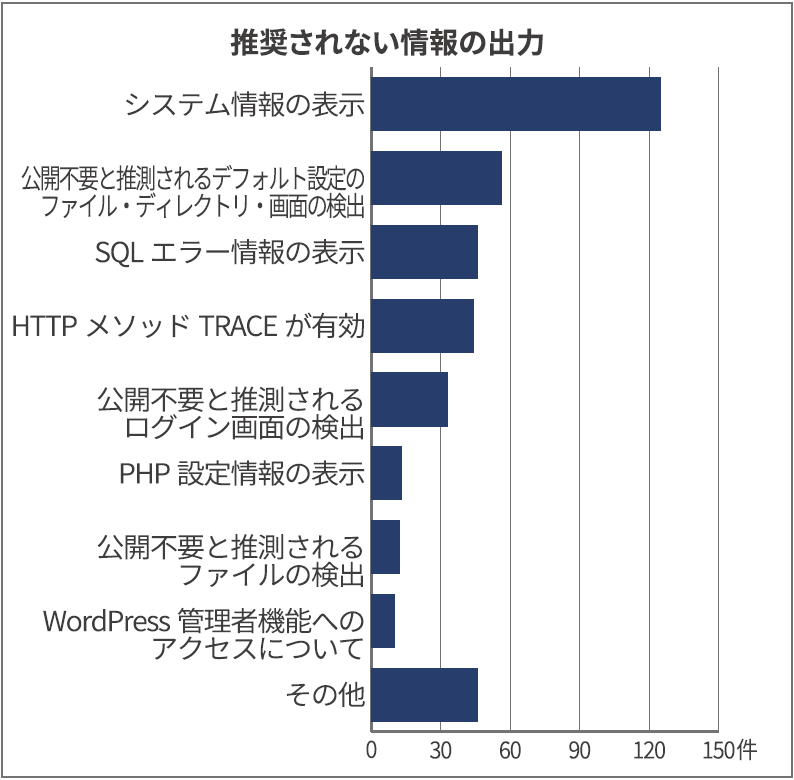
システム構築時のデフォルトファイル、ディレクトリや初期画面には、攻撃者にとって有用な情報が含まれていることが多く、攻撃者にシステムへ侵入された場合、その情報をもとにした攻撃に発展し、甚大な被害につながりうる。よって、重要情報を含むファイル等には特に強固なアクセス制御をすべきであり、削除して差し支えない情報は消してしまうことが望ましい。初期画面については、表示しない設定にするのがよいだろう。
不用意な情報の出力の例として、「推奨されない情報の出力」の内訳にある、「WordPress管理者機能へのアクセスについて」をピックアップする。WordPressの管理者機能に対するアクセスが外部から可能だと、「総当り(Brute-Force)攻撃」によって、攻撃者に管理者用の認証を奪取されることで、さまざまな情報の漏洩や改竄をされる危険性がある。そのため、外部から管理者機能へのアクセスが可能な状態にしておかないことがベストだ。業務上外部からのアクセスが必要な場合は、パケットフィルタリング等の強固なアクセス制御をすべきである。
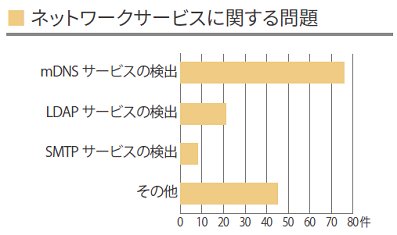
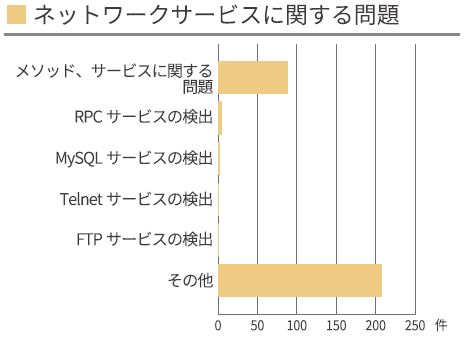
NWカテゴリ結果の45.8%が「通信の安全性に関する問題」であった。その中の検出数トップ「推奨されない暗号化方式の受け入れ」に続いて検出数が多かった「推奨されないSSL/TLS通信方式の使用」に焦点をあてる。
DROWN、POODLE、BEASTといった既知の脆弱性が存在するバージョンのSSL/TLSを使用した暗号化通信を許可していると、攻撃者に脆弱性を利用され暗号化通信の内容を解読される恐れがある。推奨対策としては、SSL 2.0、SSL 3.0もしくはTLS 1.0による暗号化通信の使用を停止し、TLS 1.2以上の通信保護に移行することである。
さらに第3位「脆弱な証明書の検出」に注目し、強度の低いハッシュアルゴリズムを使用した証明書を使っている場合について述べる。強度の低いハッシュアルゴリズムは衝突攻撃に弱く、攻撃者が衝突攻撃によって元の証明書と同じ署名の証明書を作ることができ、なりすまし等の被害に繋がる可能性がある。また、主要なブラウザでは強度の低いハッシュアルゴリズムをサポートしておらず、環境によってはユーザがサイトを利用できなくなる可能性もある。よって、本番環境での運用には信頼された認証局から発行された強度の高い証明書が利用されていることを確認すべきである。
Security NEWS TOPに戻る
バックナンバー TOPに戻る